Cosaint Sonraí: Leideanna, Straitéisí & Treoir Slándála Sibéir
Cosain do shonraí le straitéisí cruthaithe cosanta sonraí, leideanna, agus bearta slándála sibéir do dhaoine aonair agus do bhusnesanna.
 Michael Gargiulo
Líne Bhun: Bíonn cailliúint airgid, goid féiniúlachta, agus damáiste do réadúlacht ar shonraí goidte, ag daoine aonair agus ag busnesanna araon. Chun cosaint a dhéanamh frithgoid, teastaíonn foluain, focail fhocail bhocht, fíordheimhnithe ilchéimnithe, nuashonrú bogearraí rialta, agus oiliúint feasachta slándála do fhostaithe.
Díríonn cosaint sonraí ar na soláthair theicniúla, ar na huirlisí, agus ar an straitéisí a chuireann cosc ar rochtain gan údarás ar fhaisnéis bhraistintí. Clúdaíonn sé foluain, rialúchán rochtana, cosc ar bhréagáint, agus fregairt do thuairimí.
Nóta: Clúdaíonn an leathanach seo an taobh slándála agus teicniúil ar chosaint sonraí. Maidir le cearta dlíthiúla, comhlíonadh GDPR, creat príobháideachta tomhaltóirí, agus oibleagáidí rialála, féach ar ár ntreoracha príobháideachta sonraí.
Tugann cosaint bhocht sonraí muinín ar ais idir dhaoine aonair agus na heagraíochtaí a láimhseálann a bhfaisnéis. Bhí fás sciobtha ann ar sheirbhísí scamall, ar obair i bhfad, agus ar ghréasáin nasctha, rud a bhí ag leathnú an dromchla ionsaithe do chaladranna sibéir. Cuideoidh seasamh slándála proactive ar bhréagáint a sheachaint agus ar úsáideoirí a chumhachtú chun a bheith ag feidhmiú ar líne le muinín.
Cén Fáth a Bhíonn Cosaint Sonraí Tábhachtach: Bagairt Goid Sonraí
Is goid sonraí an rochtain neamhúdaraithe, an eastóchaint, agus an mhíúsáid ar fhaisnéis luachmhar. Tá caladranna sibéir, taobhóirí mailíseacha, agus comhdhúinn ag dul i ndiaidh faisnéise bhraistintí chun airgead nó exploitáil a fháil.
Soláthraíonn tuiscint ar cé a ghoidean sonraí agus cad a chuireann siad spéis ann comhthéacs riachtanach chun cosaintí éifeachtacha a thógáil. Níl an sprioc ná feasacht a bheith ann, ach gníomhú: déanann gach catagóir bagairt léarscáil dhíreach ar straitéis dhíreach cosanta.
Sonraí is Spéire do Ghoidthe
Sonraí Pearsanta
Tá goid féiniúlachta i measc na n-ionsaithe sibéir is tapa fás. Úsáideann ionsaitheoirí inneall sóisialta agus phishing chun daoine aonair a threorú go roinneann siad focail fhocail, uimhreacha carta creidmheas, nó uimhreacha Soláthair Sóisialta. Nuair a bheidh an faisnéis goidte, cuireann sí feall airgeadais ar an bhord. Déanann na bhictíme conaithe na gcuntas bhaince agus stair creidmheas damáiste a dhéanamh. Is é an chéad chéim chun cosc ar an tuilleadh a dhéanamh tuiscint ar na tactics seo.
Sonraí Corpraithe
Tugann maoin dheilbhíochtúil, rúndiamhair tráchtála, agus pleananna straitéiseacha iomarc don ghnó. Is féidir le haon bhréagáint amháin próiseas maoin dheilbhíochtúil, liosta cliant, nó mapa bóthar táirge a nochtadh. Fuair an Tuarascáil Chostas Bhréagáint Sonraí IBM 2023[1] go raibh an meánchostas bhréagáint ná $4.45 milliún ar fud an domhain. Éilíonn cosaint sonraí corpraithe cosaintí foluaine ar fud líonranna, pointí deireannacha, agus iompar fostaithe.
Conas a Fheidhmíonn Goidthe Sonraí
Úsáideann ionsaitheoirí modhanna ilréimse chun cosaintí a bhréagáint:
- Malware: Tarcaisnítear trojáin, víreasanna, péisteanna, agus ransomware i gcóras chun sonraí a bhaint amach nó a chriptigh. Faigh tuilleadh eolais ar chineálacha malware.
- Inneall Sóisialta: Déanann ionsaithe phishing agus spear-phishing úsáideoirí a threorú go nochtaidh siad creidéasúil nó a shuiteálóidh siad bogearraí mailíseacha.
- Goid Fhisiceach: Fanainn i ndumpster, gualainn a ghealadh, agus crua-earraí a ghoid (ríomhairí, tiomáinte USB) fós mar ionad ionsaithe coitianta.
Éilíonn gach modh cosantóir ar leith, clúdaithe sa roinn straitéisí thíos.
Iarmhairtí Bhréagáint Sonraí
Cruthaíonn goid sonraí damáiste do bhusnesanna agus do dhaoine aonair:
- Cailliúint airgid: Ionchorpraíonn costais dhíreacha imscrúdú dlíthiúla, táillí dlí, fíneálacha rialála, agus fógra custaiméir. Bhí an meánphá ransomware níos mó ná $1.5 milliún i 2023.
- Damáiste do réadúlacht: Cailleann custaiméirí agus páirtnéirí muinín. Tógann geal creidmheasachta blianta.
- Freagrachtúlacht dlí: Déanann sáruithe HIPAA, GDPR, nó CCPA fíneálacha a bhaint amach as tríocha milliún dollar.
- Míbhuntáiste iomaircéannach: Leagann rúndiamhair tráchtála nó pleananna straitéiseacha iomarc nó gealadh gan tuilleadh ar an iomarc.
Cuideoidh feidhmiú níos láidre a dhéanamh frithgoid ar chosc ar cheann de na cineálacha airgeadais bhréagáint sonraí is coitianta.
Straitéisí Cosanta Sonraí
Briseann an roinn seo an phríomh-chosaintí theicniúla agus nósanna imeachta a dhéanann cosaint iomlán. Déanann gach straitéis ionad ar veicteoir ionsaithe ar leith a bhíodh thuas.
Foluain Sonraí i Gcodanna agus Aisteach
Iompaíonn foluain sonraí inléite ina chiphertext nach féidir ach páirtithe údaraithe a dhéanamh. Tá dhá phríomhchineál ann:
- Foluain siméadrach a úsáideann eochair amháin fhostaithe i gcomhfhocal agus díchriptigh. Is é AES-256 an caighdeán reatha, úsáidte ag rialtas agus i measc ghnólachtaí airgeadais ar fud an domhain.
- Foluain neuméirach a úsáideann péire eochair phoiblí/príobháideach. Cumhdaíonn TLS 1.3 an trácht gréasáin ag úsáid an mhodh seo. Foluaineann an eochair phoiblí; níl ach an eochair phríobháideach oiriúnach decrypt.
Foilsíonn an Institiúid Náisiúnta Caighdeán agus Teicneolaíochta (NIST)[2] caighdeáin agus treoracha foluain a shainmhíníonn gealadh íosbhanna do ghníomhaireachtaí ghealadh agus freastal ar bhealach dhíreach do eagraíochtaí príobháideacha. Cuir foluain i bhfeidhm ar chomhaid stórála, bunachair sonraí, ríomhphost, agus gach sonraí trasna líonranna.
Cuir Focail Fhocail Bhocht agus Bainistiú Creidéasúla i Bhfeidhm
Fanainn i bhfad ar fhoichéad ionsaithe ar fad. Gineann bainistí focail fhocail eochair ar leith, casta i gcomhfhocal agus ar leith ar gach cuntas agus stórann siad iad i vólt foluainte. Dhéanfaidh sé seo a fhuimeadh ar fhocail fhocail bhocht nó athdhéanaimh a bhfuil ionsaitheoirí á n-oiriúnacht trí ionsaithe stór-thaisnéis.
Ionchorpraíonn bearta dhea-chleachta:
- Focail fhocail 12-charachtair ar a laghad le cineálacha measctha carachtar
- Focail fhocail ar leith i gcomhfhocal ar gach seirbhís
- Ná stóir focail fhocail i gcodanna ar bith nó i ndoiciméid roinnte
Cumasaigh Fíordheimhnithe Ilchéimnithe (MFA)
Éilíonn fíordheimhnithe dhá fhachtóir (2FA) fíordheimhnithe féiniúlachta ó dhá fhoinse neamhspleách. Is é an chéad fhachtóir a bheith focail fhocail a bheith ann de ghnáth. Is é an tara ceann a bheith feiste fhisiceach (eochairín slándála nó guthán) nó scanna biometric.
Ionchorpraíonn modhanna MFA coitianta:
- Eochracha slándála crua-earraí (YubiKey, Titan) a ghineann cóid uair-amháin
- Feidhmchláir fíordheimhnithe (Google Authenticator, Authy) a tháirgeann cóid bhunaithe ar am
- Cóid SMS a sheoltar go uimhir ghuthán cláraithe (níos lú slándála mar gheall ar risic SIM-swapping)
Fiú má ghoidean ionsaitheoir focail fhocail, cuireann MFA cosc ar rochtain gan an dara fachtóir. Molann an Gníomhaireacht Slándála agus Bonneagair Sibéir (CISA)[3] MFA ar gach cuntas, go háirithe ríomhphost, banc, agus córais riaracháin.
Feidhmchlár Anti-Virus agus Anti-Malware Bogearraí
Soláthraíonn uirlisí anti-virus agus anti-malware scannáil bheo-am a bhraistíonn ar víreasanna, péisteanna, trojáin, ransomware, agus spyware. Úsáideann na réitigh seo bunachair shonraí sínithe agus anailís iompar chun bagairtí a bhraistinneamh sula ndéantar siad a rith.
Coimeád sainmhínithe nuashonraithe go laethúil. Sceideal scannóireachta córas iomlán seachtúnaí. I gcomhair úsáideoirí Apple, faigh leideanna slándála cuimsitheacha ag VPN do iPhone.
Coimeádann Bogearraí Nuashonraithe agus Patched
Is é bogearraí patched an veicteoir ionsaithe is mó ar bith ar shaintí oscailte. Caitear ionsaitheoirí sínithe slándála poiblí chun córais a bhí gan a nuashonrú a bhraistinneamh.
- Cumasaigh nuashonruithe uathoibríocha ar gach córas oibreoir agus feidhmchlár
- Tosaigh paitseanna criticiúil agus ard-thábhachtach laistigh de 48 uair an chloig ó scaoileadh
- Coimeád ar iniúchóir ar gach bogearraí chun gur nach leag aon rud ar gcúl
Cuir Cosaint Fhirewall i Bhfeidhm
Rialúcháin fhirewall an trácht idir líonranna inmheánacha iontaofa agus foinsí seachtracha iontaofa. Ionchorpraíonn cineálacha:
- Firewalls filt-phacáistí a bhraistíonn ar phaicéid shonraí ar leith
- Firewalls iniúchta stádas a lorg ar an gceangal gníomhach
- Firewalls céad-glúin (NGFW) a chuireann i ndiaidh iniúchta dhomhain paicéad, cosc ar thaisme, agus mothúchán feidhmchlár
Cumraigh firewalls ag úsáid an phrionsabail ar bhuntáiste ar a laghad: bac ar gach trácht de réir réamhshocrú agus ceadaigh ach ar a bheidh riachtanach dhíreach. Athbhreithnithe rialacha ráithe.
Fabhraigh le Córais Bhraistinn Tosaighe agus Cosc
Anailísíonn Córais Bhraistinn Tosaighe (IDS) trácht líonranna agus rabhadh a thabhairt do riarthóirí ar phaitríní amhrasacha. Téann Córais Chosc Tosaighe (IPS) níos faide ag bloc ar bhagairtí bhraistinnithe go fóill.
Leathnaíonn réitigh Bhraistinn agus Fregairt Pointí Deireannacha (EDR) an monatóireacht seo go feistí ar leith, rud a bhraistíonn ar mhalware a théann thairis ar dhíonfhortacha imlíne. Ba chóir do eagraíochtaí monatóireacht ar leibhéal líonrach agus leibhéal feiste araon a fheidhmiú ar choimpled iomlán.
Fregairt agus Athréachtú ar Theachta
Tóg Plean Fregairt ar Theachta
Sainmhíníonn Plean Fregairt ar Theachta go beacht cé a dhéanann cad nuair a tharlóidh bhréagáint. Ionchorpraíonn plean éifeachtach:
- Foireann Fregairt ar Theachta a bheidh faoi leith le scileanna i anailís chóras, dlíthiúla dhigiteach, agus cumarsáid
- Nósanna imeachta soiléir imeall agus teimpléid chumarsáide
- Róil shainmhínithe i gcomhfhoscadh, fálú, athréachtú, agus iniúchóir i ndiaidh theachta
Fháighint eagraíochtaí a bheidh a bplean fregairt ar theachta a bheidh thríd cluichí tábla a bheidh a laghdú ar chostais bhréagáint ag meánúlach de $232,000, dar le taighde IBM.
Déan Cúltacaí Sonraí Rialta
Ionchorpraíonn bearta dhea-chleachta cúltaca:
- Riail 3-2-1: Coimeádann 3 chóipeanna de shonraí ar 2 dhifriúil meáin cineálacha le 1 stóraite ó bhean
- Foluain ar gach sonraí cúltaca
- Tástáil ar phróiseas athréachtaithe ráithe chun fírinne chúltaca a bhfíorú
- Stóraigh cúltacaí i stóras aer-ghaolmhar nó doshárú chun cosaint i gcoinne ransomware
Iniúchadh Slándála agus Oiliúint Fostaithe
Déan Iniúchadh Slándála Rialta
Imscrúdaítear iniúchadh slándála ar dhílseacht ionsaithe sular a dhéanann ionsaitheoirí. Ionchorpraíonn cineálacha:
- Measúnú ar dhílseacht a scannóireachta córais ar bhach ar a bhfíor
- Tástáil tosaighe a dhéanann sír ar theachta fíor-domhanda chun cosaintí a bhfíorú
- Iniúchadh comhlíonadh a bhfíorú ar bhainistiú rialacha
Sceideal scannóireachta ar dhílseacht gach mí agus tástáil tosaithe ar a laghad go bliantúil.
Oilíuint Fostaithe ar Feasachta Slándála
Fanainn earráid daonna ar an adhbhar thosaighe ar bhréagáint. Fuair an Tuarascáil Iniúchaidh Bhréagáint Sonraí Verizon 2023[4] go raibh 74% de bhréagáint ag baint le gné dhhaonna.
Clúdaíonn cláir oiliúna éifeachtach:
- Braistinn ar phishing agus nósanna imeachta tuairimí
- Nósanna soiléir brabhsála agus polasaithe feiste USB
- Rialacha inmheánacha láimhseála sonraí agus aicmithe
- Hygiene focail fhocail agus clárúchán MFA
Rith sithiúch phishing ráithe. Rianúil ar rátaí taclú agus sprioc ar oilíunna breise.
Forbairt Polasaithe agus Nósanna Imeachta Slándála
Socraíonn polasaithe scríofa ionchais ar láimhseála sonraí, rialúchán rochtana, úsáid inghlactha, agus tuairimí ar theachta. Athbhreithnithe agus nuashonrú polasaithe go bliantúil nó nuair atá athrú rialácha. Cinntigh gur bhfógraíonn gach fostaithe agus gur síníonn polasaithe nuashonraithe.
Comhlíonadh Dlíthiúil agus Rialála
Tá tuiscint ar dhlíthe agus bhearta ar leith a bheidh riachtanach do phrógram cosanta sonraí ar bith. Ionchorpraíonn rialacha ábhartha:
HIPAA (Achta um Fholuain agus Freagrachtúlacht Sláinte)
Arna achtú i 1996, éilíonn HIPAA[5] ar sholáthraí sláinte, ar thuismitheoir agus ar na n-oibreoirí gnó agus ar na n-oibreoirí gnó faisnéis sláinte othar a chosaint. Ionchorpraíonn bearta comhlíonadh foluain sonraí, srianú rochtana, cosantú gnó, agus sceirmithe slán ar thaifid leighis. Féadfaidh othar a leithéid ar Roinn Sláinte agus Seirbhísí Daonna i gcomhair sáruithe príobháideachta. Feidhmíonn pionóis sibhialta agus coiriúla ar neamh-chomhlíonadh.
GDPR (Rialachán um Dhifríochtú Sonraí Pearsanta)
Bhí an tAontas Eorpach á fheidhmiú GDPR[6] ar Bealtaine 25, 2018, ag ionadú an Treoir um Dhifríochtú Sonraí 1995. Éilíonn sé ar eagraíochtaí a bheidh ag láimhseáil sonraí pearsanta ar chónaitheoirí AE soiléir a fháil, a bhfuil úsáid sonraí a leithéid a ghlacadh soiléir, agus a bheidh ag soláthair meicníochtaí ar rochtain sonraí, ceartúchán, agus iniúchóir. Sainmhíníonn GDPR dhá róil ábhartha:
- Rialúchán: An t-aonad a bhíonn ag socrú cén fáth agus conas a bheidh sonraí pearsanta á bpróiseáil
- Próiseálaí: Tríú páirt a bheidh ag próiseáil sonraí ar son an rialúchán
Imeallann fíneálacha suas go €20 milliún nó 4% de ioncam bliantúil ghealadh, ar a bheidh níos airde.
CCPA agus Dlíthe Stát Eile S.A.A.M.
Tugann an Achta um Dhifríochtú Príobháideachta California agus dlíthe leibhéal stát cosúil ar chónaitheoirí cearta ar a sonraí pearsanta. Feidhmíonn an FTC[7] rialacha slándála sonraí ar fud na n-ionaid.
Comhlíon le Creatlaí Slándála
Soláthraíonn creatlaí slándála sibéir cur chuige struchtúrtha chun cosaintí a fheidhmiú. Ionchorpraíonn creatlaí móra:
- Creat Slándála Sibéir NIST[8]: Eagraithe timpeall ar chúig fheidhm (Shainaithin, Cosain, Braistinn, Fregair, Foluain), go forleathan glactha ar fud na n-ionaid
- ISO 27001: Caighdeán idirnáisiúnta i gcomhair córas bainistíochta faisnéise slándála
- Rialúchláir Criticiúl CIS: Tacar príomhúil de 18 ghníomhachta a bhíonn ag socrú ar an ionad is coitianta ionsaithe
Gréasáin mar ISO 27001 agus SOC 2 a bheidh cruthú comhlíonadh ar pháirtnéirí agus custaiméirí, ag tógáil muinnín agus ag laghdú risic thríú páirt.
Achoimre ar Bhearta Dhea-chleachta
| Leibhéal Cosanta | Modh | Cosain i gcoinne |
|---|---|---|
| Foluain | AES-256 ag foluain, TLS 1.3 aisteach | Gabhála, goid |
| Rialúchán Rochtana | Focail fhocail, MFA, rochtain bhunaithe ar ról | Logáil isteach gan údarás |
| Nuashonruithe Bogearraí | Patch laistigh de 48 uair an chloig ó scaoileadh | Exploits ar dhílseacht |
| Firewall | Filt-phacáistí, NGFW | Rochtain líonrach gan údarás |
| IDS/IPS | Monatóireacht trácht fíor-am | Tosaighe, gluaiseacht taobhanna |
| Oiliúint Fostaithe | Sithiúch phishing, polasaithe slándála | Inneall sóisialta, earráid daonna |
| Cúltacaí Sonraí | Riail 3-2-1, stóras foluainte ó bhean | Ransomware, caillliúint thimpis |
| Plean Fregairt ar Theachta | Foireann shainithe agus nósanna imeachta tástaithe | Comhfhoscadh damáiste, athréachtú |
Leideanna: Is é foluain an bunús ar chosaint sonraí. Fiú má bhreac ionsaitheoirí do imlíne, fanainn sonraí foluainte neamhléite gan an eochair. Úsáid foluain i gcomhair comhaid stórála agus sonraí aisteach, agus cuir MFA i bhfeidhm mar an dara bacainn i gcoinne goid creidéasúla.
Conclúid
Cuireann goid sonraí bagairt shuntasach agus fás ar shláinte phearsanta agus ghairmiúil. Soláthraíonn an straitéisí theicniúla a bheidh léirithe anseo cosaint foluaine: foluain a dhéanann cosaint ar shonraí ag an bhunús, rialúchán rochtana a bhí ag srianú ar nochta, monatóireacht a bhraistíonn ar bhagairtí go luath, agus pleananna fregairt ar theachta a bhí ag laghdú ar dhocú.
Fanainn an todhchaí ar chosaint sonraí ar fhéachaint ar fhabhraigh ar feadh an ama. Geitealóid chéilreach, creataí nialláine-iontaofa, agus teicníochtaí foluain gheal a bheidh a bheirtheal an chéad ghlúin ar chosaintí. Eagraíochtaí agus daoine aonair a bheidh infhaighte i na soláthair seo a bheidh ina dtógáil soladh i gcoinne bagairtí an am amárach.
Tagairtí
Acmhainní don leathanach seo
Cairteacha agus íomhánna tagartha ónár dtástáil, saor in aisce le féachaint agus le roinnt.
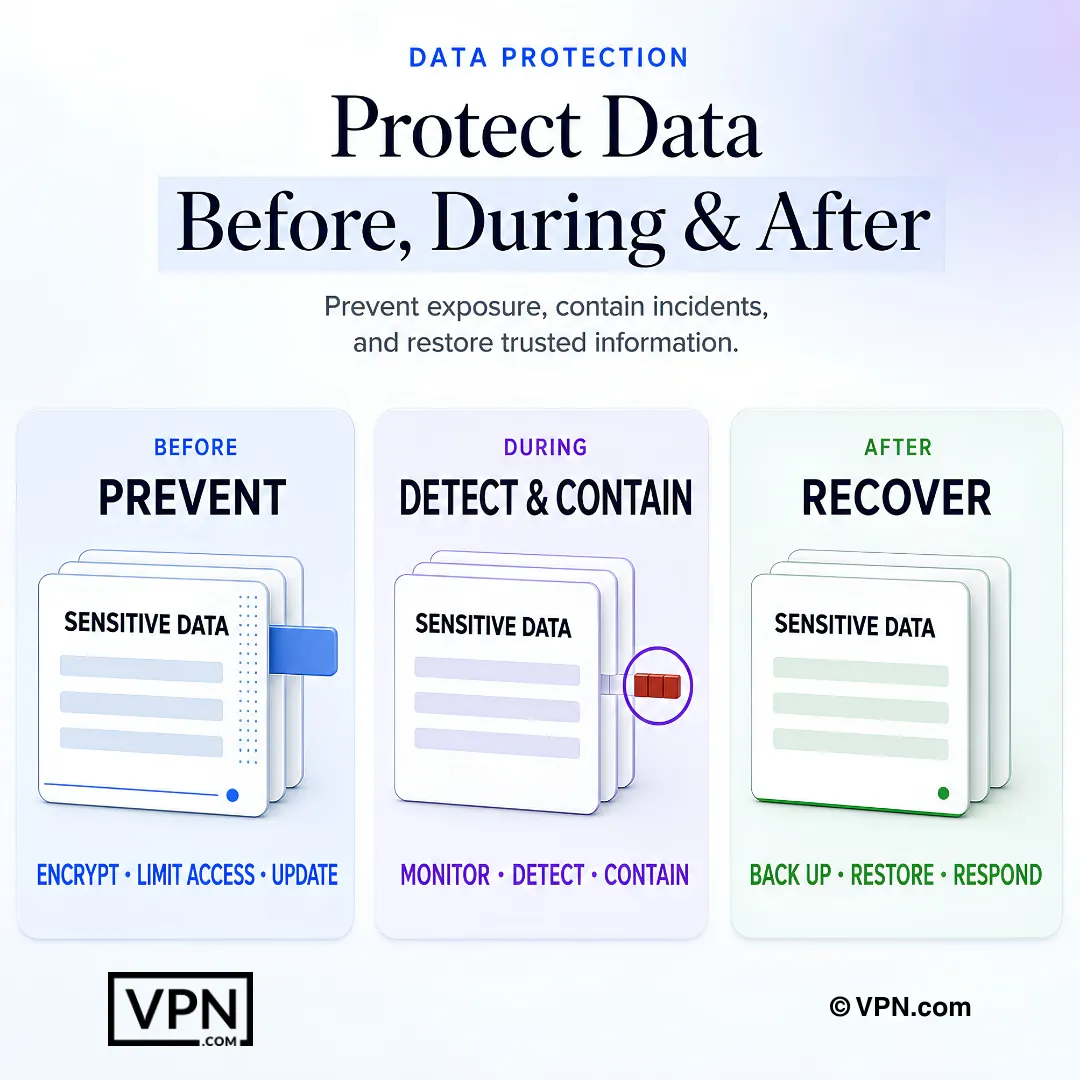
Cosnaíonn cosaint sonraí iomlán ó nochtadh, srianann teagmhais ghníomhacha, agus athchóiríonn faisnéis iontaofa ina dhiaidh sin.
Ceisteanna Coitianta
Cad é cosaint sonraí agus conas a bhíonn sé difriúil ó phríobháideacht sonraí?
Clúdaíonn cosaint sonraí an soláthair theicniúla, na huirlisí, agus an straitéisí a chuireann cosc ar rochtain gan údarás ar fhaisnéis bhraistintí: foluain, rialúchán rochtana, cosc ar bhréagáint, agus fregairt do thuairimí. Clúdaíonn príobháideacht sonraí cearta dlíthiúla agus oibleagáidí rialála cosúil le comhlíonadh GDPR agus creataí príobháideachta tomhaltóirí. Díríonn an treoir seo ar an taobh slándála agus teicniúil; fanainn na sonraí agus rialála dlíthiúla ar threoir phríobháideachta sonraí ar leith an suíomh.
Cad é sonraí a bhíonn goidthe ag goidthe is fhéidir, agus conas a bhíonn siad á ngoid?
Spéireann goidthe ar shonraí pearsanta (focail fhocail, uimhreacha carta creidmheas, uimhreacha Soláthair Sóisialta) agus sonraí corpraithe (maoin dheilbhíochtúil, rúndiamhair tráchtála, liostanna client). Goidean siad siad trí thrí phrímhmodh: malware cosúil le trojáin agus ransomware, inneall sóisialta cosúil le phishing agus spear-phishing, agus goid fhisiceach cosúil le ríomhairí goidte, tiomáinte USB, nó gualainn a ghealadh. Éilíonn gach modh cosantóir ar leith.
Cad é an costas atá ag goid sonraí ar ghno ar bith?
Cosain an bhréagáint sonraí ar oiread ó $4.45 milliún go feidhmchláir ar fud an domhain i 2023, de réir an Tuarascáil Chostas Bhréagáint Sonraí IBM. D’oiread páí ransomware níos mó ná $1.5 milliún an bhliain sin. Tarlóidh iarmhairtí níos faide ó fhreagrachtúlacht dlí, le sáruithe HIPAA, GDPR, nó CCPA ag tosú fíneálacha a bheidh ina ndlí milliún, móide damáiste do réadúlacht a thógann blianta chun a athbhogadh.
Conas a dhéanann foluain cosaint ar shonraí ag foluain agus aisteach?
Iompaíonn foluain sonraí inléite ina chiphertext nach féidir ach páirtithe údaraithe a dhéanamh. Úsáideann foluain siméadrach, cosúil le AES-256, eochair amháin agus is é an caighdeán reatha do rialtas agus i measc ghnólachtaí airgeadais. Úsáideann foluain neuméirach péire eochair phoiblí/príobháideach, mar a dhéanann TLS 1.3 le trácht gréasáin a dhíonfhostú. Foilsíonn NIST na caighdeáin a shainmhíníonn gealadh íosbhanna i gcoimhéid.
Cad é an ceol ar fhíordheimhnithe ilchéimnithe i gcoinne focail fhocail ghoidte?
Éilíonn MFA ar fhíordheimhnithe féiniúlachta ó dhá fhoinse neamhspleách, a focail fhocail a bheith ann a bheith ann móide feiste fhisiceach nó scanna biometric, ionas nach féidir le focail fhocail goidte a bheith ag iarraidh rochtain. Ionchorpraíonn roghanna eochair crua-earraí cosúil le YubiKey, feidhmchláir fíordheimhnithe cosúil le Google Authenticator, agus cóid SMS, cé go bhfuil SMS níos lag mar gheall ar risic SIM-swapping. Molann CISA MFA ar gach cuntas, go háirithe ríomhphost agus banc.
Cad é an difríochtaí idir anti-virus, firewalls, agus IDS/IPS?
Cosain siad leibhéil dhifriúla. Scannáil bogearraí anti-virus agus anti-malware i bhfíor-am ar víreasanna, trojáin, agus ransomware ag úsáid bunachair shonraí sínithe agus anailís iompar. Rialúcháin fhirewall, ionchorpraítear pacáistí filt agus cineálacha céad-glúin ar líonranna faoi mhodh leibhéal gealadh. Monatóire IDS/IPS agus EDR le haghaidh gníomhachta amhrasacha ag leibhéal líonrach agus feiste, le IPS ag bloc ar bhagairtí bhraistinnithe go fóill.
Ar bhraistigh ar bhainistí focail fhocail go riachtanach, nó ar bhogearraí focail fhocail bhocht go leor?
Fanainn bainistí focail fhocail ar chosaint bhunúsach mar gheall ar gur a ghineann sé eochair ar leith, casta i gcomhfhocal agus ar leith ar gach cuntas agus stórann siad siad i vólt foluainte, rud a bhí ag díothú ar fhocail fhocail bhocht nó athdhéanaimh a bhfuil ionsaithe á n-oiriúnacht ó bharadh. Péire sé le focail fhocail 12-charachtair ar a laghad ag úsáid cineálacha measctha carachtar, agus ná stóir creidéasúla i gcodanna ar bith nó i ndoiciméid roinnte.
Cad é an riail cúltaca 3-2-1, agus cén fáth a bhíonn sé ann?
Ciallaíonn an riail 3-2-1 a bheidh ag coimeád 3 chóipeanna de do shonraí ar 2 dhifriúil meáin cineálacha le 1 chóip stóraite ó bhean. Ionchorpraíonn gealadh dhea-chleachta foluain ar gach sonraí cúltaca, tástáil ar phróiseas athréachtaithe ráithe, agus úsáid stóras aer-ghaolmhar nó doshárú toisc go gcosnaíonn sé cúltacaí ó ransomware a bhíonn ag tairgí ar thiomáinte nasctha.
Cé chomh minic ba chóir scannóireachta ar dhílseacht agus tástáil tosaithe a rith?
Sceideal measúnú ar dhílseacht gach mí agus tástáil tosaithe ar a laghad go bliantúil. Scannóireachta ar dhílseacht córais ar bhach ar a bhfíor, tástáil tosaithe ar sír ar theachta fíor-domhanda, agus iniúchadh comhlíonadh ar bhainistiú rialacha cosúil le HIPAA nó GDPR. Gréasáin mar ISO 27001 agus SOC 2 a bheidh cruthú comhlíonadh ar pháirtnéirí agus a bheidh a laghdú ar risic thríú páirt.
Cén fáth a bhíonn oiliúint slándála fostaithe chomh thábhachtach?
Fanainn earráid daonna ar an adhbhar thosaighe ar bhréagáint: fuair an Tuarascáil Iniúchaidh Bhréagáint Sonraí Verizon 2023 gur raibh 74% de bhréagáint ag baint le gné dhhaonna. Rithíonn cláir oiliúna éifeachtach sithiúch phishing ráithe, rianúil ar rátaí taclú, agus coach ar oilíunna breise, ag cumhdach brabhsála ar leith, polasaithe feiste USB, rialacha aicmithe sonraí, agus clárúchán MFA, a bheidh suibte ag polasaithe scríofa a síníonn fostaithe go bliantúil.
Cad é plean fregairt ar theachta agus cén fáth a bhíonn sé ann?
Sainmhíníonn plean fregairt ar theachta go beacht cé a dhéanann cad nuair a tharlóidh bhréagáint, ionchorpraítear foireann fregairt faoi leith le scileanna i dlíthiúla dhigiteach agus cumarsáid, nósanna imeachta soiléir imeall, agus róil shainmhínithe ar chomhfhoscadh, fálú, athréachtú, agus iniúchóir i ndiaidh theachta. Fuair taighde IBM gur raibh eagraíochtaí a bheidh a bplean fregairt ar theachta a bheidh thríd cluichí tábla a bheidh a laghdú ar chostais bhréagáint ag meánúlach de $232,000.
Cad é rialacha a bhí á n-éiligh cosaint sonraí, agus cad é na fíneálacha?
Ionchorpraíonn trí chreataí móra. Arna achtú i 1996, éilíonn HIPAA ar fholuain agus ar srianúchán rochtana ar shonraí sláinte othar, le pionóis sibhialta agus coiriúla ar sáruithe. Éiríonn GDPR bailí ó Bealtaine 25, 2018, ag éiligh ar chomhlíonadh agus cearta sonraí do chónaitheoirí AE, le fíneálacha suas go €20 milliún nó 4% de ioncam bliantúil ghealadh. Tugann an CCPA agus dlíthe stát cosúil ar chónaitheoirí cearta cosúil ar shonraí pearsanta, a bheidh feidhmithe go páirc ar chumasc FTC.
Conas a fhuascraím creatlaí cosúil le NIST CSF nó ISO 27001 ar struc cosaint?
Tugann siad cur chuige struchtúrtha ar eagraíochtaí in ionad fícsean ad hoc. Eagraíonn an Creat Slándála Sibéir NIST cosaintí timpeall ar chúig fheidhm: Shainaithin, Cosain, Braistinn, Fregair, agus Foluain. Is é ISO 27001 an caighdeán idirnáisiúnta i gcomhair córas bainistíochta faisnéise slándála, agus is é na Rialúchláir Criticiúl CIS a bheidh acu ar a laghad 18 gníomhachta i gcoinne an ionad is coitianta ionsaithe. Gréasáin ISO 27001 agus SOC 2 a bheidh cruthú comhlíonadh ar pháirtnéirí.