דלף סיסמאות: סיבות, סיכונים וכיצד להישמר
למד למה סיסמאות דולפות, מהם הסיכונים לחשבונותיך, והגנות מוכחות כמו סיסמאות חזקות וייחודיות והנחת אימות דו-שלבית כדי להגן על עצמך.
 Michael Gargiulo
סיכום: פרצות אבטחה שבהן נגנבו פרטי התחברות הופיעו כמעט בשליש מהמקרים במהלך העשור האחרון, לפי Verizon. שימוש בסיסמאות חזקות וייחודיות לכל חשבון, הפעלת אימות דו-שלבי ובדיקת דליפות דרך “Have I Been Pwned?” הם ההגנות החיוניות מפני גניבת פרטי התחברות.
דליפת סיסמאות מתרחשת כאשר האקרים משיגים גישה בלתי מורשית לסיסמאות שמאוחסנות במסד הנתונים של חברה, וחושפים אותן באופן פומבי או מוכרים אותן בשווקי האינטרנט האפל. דוח החקירות של Verizon על פרצות נתונים לשנת 2024 מצא שאישורי גישה שנגנבו הופיעו בכמעט שליש (31%) מהפרצות[1] בעשר השנים האחרונות, מה שהופך את אישורי הגישה לרכיב מרכזי בדרך שבה ארגונים נפרצים.
המציאות המדאיגה הזו מראה למה אירועי דלף סיסמה דורשים תשומת לב. הם לא תקלות קטנות. הם הפרות גדולות הגורמות להפסדים כספיים רציניים והורסות אמון תוך רגעים. בין אם אתה מגן על מידע אישי או שומר על נתוני עסק, הבנת הסיכונים של חשיפת אישורים היא קריטית. הדלפים הללו פוגעים בכל אחד, בכל מקום. ההשלכות לעתים קרובות משתרעות מעבר לקורבנות ישירים לכל ארגונים.
כיצד סיסמאות מסתיימות בדלפי נתונים
הבנה כיצד אישורים נגנבים עוזרת לך להגן מפני השיטות ההתקפה הנפוצות ביותר.
שיטות נפוצות שבהן האקרים משתמשים כדי לגנוב אישורים
סיסמאות לעתים קרובות נופלות לידיים לא נכונות דרך שיטות כמו התקפות דיוג, בהן האקרים מתחמים אותך לתסירת מידע על ידי התחזות לישויות אמינות. שיטה נפוצה נוספת כוללת תוכנות זדוניות המתקנות בחשאי על התקנך ורושמות כל לחיצת מקלדת. האקרים גם מתקפים מישירות בסיסי נתונים של חברות, מנצלים חולשות בביטחון כדי לגנוב מיליונים של רשומות בבת אחת.
ברגע שגנובים, אישורים אלו מופיעים בתדירות בתוך הרשת האפלה. פושעים מוכרים או סוחרים אותם במכל, מאפשרים התקפות נוספות על פני פלטפורמות מרובות.
הפרות אבטחה גדולות של פרטי כניסה שעיצבו את האבטחה הדיגיטלית
ההיסטוריה של דליפות סיסמאות כוללת הפרות שחשפו פגיעויות אבטחה קריטיות. הפרת האבטחה של T-Mobile ב-2021 פגעה ב-76.6 מיליון אנשים[2] לפי ה-FCC, והנתונים שנגנבו כללו שמות, תאריכי לידה ומספרי ביטוח לאומי של מיליוני לקוחות נוכחיים, לשעבר ופוטנציאליים.
פרצת Equifax בשנת 2017 נותרה אחד האירועים המשמעותיים ביותר: לפי ה-FTC, היא חשפה את המידע האישי של 147 מיליון בני אדם[3]. אירועים כאלה מדגישים את הצורך בהצפנה חזקה ובתיקון מהיר של פגיעויות אבטחה.
הסיסמאות הנפוצות ביותר (והגרועות ביותר) עדיין בשימוש
למרות מודעות נרחבת לגניבת אישורים, מיליונים של אנשים עדיין משתמשים בסיסמאות חלשות ביותר. דוגמאות נפוצות כוללות:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (או 222222, 3333333, 4444444, 5555555, וכו’) → 123123 → abc123 → asdfgh
הסיסמאות האלה נמנות עם הקלות ביותר לניחוש עבור פושעי סייבר, ולכן ההנחיה של NIST קובעת שספקי שירות צריכים להשוות סיסמאות חדשות לרשימות של ערכים הנפוצים ושנפרצו בעבר[4] ולדחות התאמות. שימוש באחת מהן דומה לנעילת הערכים שלכם בארון, כשהמפתח נשאר בתוך המנעול.
מניעת דלפי סיסמה: טקטיקות מוכחות ועקרונות עבודה מומלצים
אימוץ אמצעי מניעה מחזק את יציבת הביטחון הדיגיטלי הכללי שלך. עם הפרות אישורים כעת צפויות ולא יוצאות דופן, נקיטת צעדים להגן על הסיסמאות שלך אינה עוד אפציונלית.
צור אישורים חזקים וייחודיים לכל חשבון
הגנה על זהותך הדיגיטלית מתחילה בסיסמאות עצמן:
→ סיסמאות ייחודיות: לכל חשבון מקוון נדרשת סיסמה חזקה שונה[5]. שימוש חוזר בסיסמאות על פני אתרים מרובים פירושו שפריצה אחת יכולה לסכן כל חשבון שחולק את אותם פרטי התחברות.
→ אימות דו-שלבי (2FA): הוספת שלב אימות שני פירושה שגם אם מישהו גונב את הסיסמה שלך, הוא לא יוכל לעבור את השלב השני[6] כדי להגיע לחשבונות שלך. מיקרוסופט מציינת ש-MFA יכול לחסום יותר מ-99.9 אחוז מהתקפות על חשבונות[7]. אתה מקבל קוד במכשיר הנייד שלך או משתמש בשיטה ביומטרית כמו טביעת אצבע. ה-2FA משלב משהו שאתה יודע (הסיסמה שלך) עם משהו שיש לך (הטלפון שלך), וכך קשה הרבה יותר לתוקפים לפרוץ פנימה.
בנה סיסמאות שמתנגדות להתקפות כוח גס
הגנה על החשבונות שלך דורשת מאמץ פשוט ומכוון:
→ ביטויי סיסמה ארוכים: CISA ממליצה על סיסמאות של לפחות 16 תווים[5], ומציעה כחלופה לסדרות אקראיות ביטוי קל לזכירה של 4 עד 7 מילים לא קשורות זו לזו. אורך עמיד בפני פיצוח הרבה יותר מסיסמאות קצרות ופשוטות.
→ שינוי לאחר פריצה: ההנחיות של NIST קובעות ששירותים אינם רשאים לדרוש החלפת סיסמאות תקופתית[4], אך חייבים לכפות החלפה כאשר יש עדות לפריצה. כללו את אותו עיקרון על עצמכם: לאחר כל דיווח על פריצת נתונים, עדכנו מיד את פרטי ההתחברות שנפגעו.
השתמש במנהל סיסמאות להתמודדות עם מורכבות
ניהול עשרות סיסמאות חזקות אינו דורש שינון:
→ מנהלי סיסמאות: ההמלצה של CISA היא להשתמש במנהל סיסמאות במקום לכתוב סיסמאות על נייר[5]. הכלים האלה יוצרים, שומרים ומאחזרים סיסמאות מורכבות ממאגר מוצפן, ומסמנים סיסמאות חלשות או סיסמאות שחזרו על עצמן. אתם זוכרים סיסמה ראשית אחת בלבד. סיסמאות ייחודיות מצמצמות את הנזק כאשר שירות אחר נפרץ.
→ פתרונות ארגוניים מ-MSPs: ארגונים נהנים ממערכות סיסמה מנוהלות הכוללות Single Sign-On (SSO) ויכולות ביקורת מקיפות. פתרונות אלו משפרים הן נוחות והן אבטחה בהיקף.
הוסף VPN כשכבת אבטחה נוספת
VPN משלים את אבטחת הסיסמה שלך על ידי הגנה על נתונים בתחבורה:
→ הצפנה: VPN מצפין את חיבור האינטרנט שלך, הופך את הנתונים שאתה שולח ומקבל לבלתי קרא לכל מי שמיירט אותו.
→ Secure Public Wi-Fi Use: ה-FTC אומר שרוב אתרי האינטרנט משתמשים כיום בהצפנה[8], ולכן רשת Wi-Fi ציבורית היא בדרך כלל בטוחה כשאתם רואים https. VPN מוסיף שכבת הגנה ברשתות שאינכם סומכים עליהן, אך הוא אינו עוצר פריצה למסד נתונים של חברה.
| שלב | פעולה | עדיפות |
|---|---|---|
| 1 | שנה את הסיסמה הדולפת באופן מיידי בשירות זה | מיידי |
| 2 | שנה אותה בכל חשבון אחר בו שיחזרת את הסיסמה הזו | מיידי |
| 3 | הפעל אימות דו-שלבי (2FA) בחשבונות מושפעים | באותו יום |
| 4 | הזהר את הפלטפורמות הרלוונטיות לגבי גישה לא מורשית אפשרית | באותו יום |
| 5 | צור קשר עם בנק או מנפיק כרטיס אשראי אם מידע כספי נחשף | באותו יום |
| 6 | סרוק התקנים לתוכנות זדוניות באמצעות תוכנת אנטיוירוס | תוך 24 שעות |
| 7 | אפס שאלות אבטחה שיכולות לשרת כנתיבי כניסה חלופיים | תוך 24 שעות |
| 8 | עקוב אחרי הצהרות בנק ודוחות אשראי לפעילות חשודה | מתמשך |
טיפ: השתמשו ב-”Have I Been Pwned?”[9] כדי לבדוק אם כתובת האימייל שלכם מופיעה בפרצות מידע ידועות. הגדירו התראות פרצה בחינם כדי לקבל הודעה ברגע שהפרטים שלכם מופיעים בדליפה חדשה, ולא לגלות זאת שבועות אחר כך.
זיהוי דלף סיסמה והגבה מהר
הכרה בסימני האישורים המחוברים וגבוהה מהר ממזערת נזק והחזרת אבטחה לחיים הדיגיטליים שלך.
כיצד לבדוק אם הסיסמה שלך נחשפה כבר
הישאר עירני ובדוק באופן קבוע את סטטוס האישורים שלך:
→ שירותי הודעת הפרה: השתמש בכלים כמו “Have I Been Pwned?” כדי לבדוק אם הדוא”ל והסיסמאות שלך הופיעו בדלף נתונים. שירותים אלו אוספים מידע מדלפים ידועים ומזהירים אותך כשהאישורים שלך מופיעים.
→ עקוב אחרי פעילות חשודה: עקוב אחרי התחברויות לא מורשות, אימיילי אפס סיסמה בלתי צפויים, או התראות אבטחה משירותים שבהם אתה משתמש. אלו הם סימנים מוקדמים של אישורים מחוברים.
סימני אזהרה שהחשבון שלך נשדד
לעתים, אינדיקטורים להאקינג עדינים. הנה מה שיש לעקוב אחריו:
→ פעילות חשבון יוצאת דופן: התחברויות ממיקומים לא מוכרים או בזמנים יוצאי דופן שלא יזמת.
→ חשבונות נעולים: נעילה בלתי צפויה מציעה שמישהו אחר שינה את האישורים שלך.
→ עסקאות כספיות בלתי צפויות: חיובים לא מוכרים בהצהרות בנק או דוחות אשראי מעידים על אפשרות גניבת זהות. בדוק רשומות כספיות בשבועי חלון הפרה חשוד.
שלבים מיידיים לאחר שהאישורים שלך מופיעים בדלף
אם גילית שהסיסמאות שלך הופיעו בהפרה, קח פעולה תוך שעות:
→ שנה את הסיסמאות שלך: עדכן אישורים באופן מיידי, החל מכל חשבונות ששיתפו את אותה סיסמה.
→ הטמע אימות דו-שלבי (2FA): הוסף שכבה נוספת זו גם בחשבונות החדשים שלך שעודכנו.
→ הזהר את הפלטפורמות הרלוונטיות: הודע לכל פלטפורמות בהן אישורים שלך אולי שומשו על הפרה אפשרית.
→ צור קשר עם מוסדות כספיים: הודע לבנק או למנפיק הכרטיס שלך לדגל פעילות זדונית או החלף כרטיסים מחוברים.
הכלה של הנזק לאחר הפרת אישורים
תגובה יעילה דורשת הן סייפגוארדים טכניים והן תקשורת ברורה, במיוחד כאשר אישורים מחוברים יכולים לתרום לסיכונים כמו גניבת זהות.
→ סרוק לתוכנות זדוניות: השתמש בתוכנת אנטיוירוס לסריקת ההתקנים שלך עבור מנועי הקלדות או תוכנות אחרות לאיסוף נתונים.
→ אפס שאלות אבטחה: שנה שאלות אבטחה וגם תשובות המספקות נתיבי גישה חלופיים לחשבונות.
→ כלל עם בעלי עניין: אם אתה מנהל נתוני אחרים (לדוגמה, הנהלת עסק), הודע במהירות לכל קורבנות, חברי צוות או שותפים מושפעים על ההפרה והאמצעים שאתה נוקט.
שכבות אבטחה נוספות: הגנת VPN ויותר
שמירה על הזהות המקוונת שלך משתרעת מעבר לסיסמאות חזקות. שכבות מרובות של הגנה מפחיתות את החשיפה שלך לגניבת אישורים בצורה משמעותית.
איך VPN מצמצמים את החשיפה לגניבת פרטי כניסה
כשאתם משתמשים ב-VPN, תעבורת האינטרנט שלכם עוברת דרך שרת מאובטח שמצפין את המידע הנע בין המכשיר שלכם לאינטרנט. ההצפנה הזו חשובה במיוחד ברשתות Wi-Fi ציבוריות שאינכם סומכים עליהן, שם VPN מונע מאנשים אחרים ברשת לקרוא את התעבורה שלכם.
עם זאת, VPN היא שכבה אחת בתסריט רחב יותר. שלב אותו עם סיסמאות ייחודיות, מנהל סיסמאות, 2FA, וניטור דלף קבוע להגנה מקיפה.
VPN מובילים להגנת אישורים
שקול ספקי VPN בעלי דירוג גבוה כדי לחזק את האבטחה שלך:
→ NordVPN: ידוע בפרוטוקולי הצפנה חזקים, NordVPN מציע הגנה VPN כפולה המצפינה את התעבורה שלך פעמיים. הוא מספק 7,229 שרתים ב־150 מדינות.
→ ExpressVPN: משובח לגבי מהירות ולקלות השימוש, ExpressVPN מסיק הצפנה חזקה עם מדיניות אימת ללא יומנים. הוא גם משתמש בגישה ישירה למגבלות גיאוגרפיות לגלישה פרטית בינלאומית.
→ CyberGhost: עם ממשק ידידותי למשתמש ו-9,600+ שרתים ב-100 מדינות, CyberGhost מספק הגנה אמינה למשתמשים חדשים ל-VPNים.
בניית אסטרטגיית אבטחת אישורים מלאה
הוספת VPN לשגרת הביטחון שלך פשוטה. בחר ספק בעל שם טוב, הורד את היישום, והתחבר לשרת לפני גלישה או הזנת מידע רגיש. שמור את ה-VPN פעיל בכל רשת שלא אתה מאומת לחלוטין.
זוג שימוש ב-VPN עם הנוהגים החיוניים האלה:
→ השתמשו במנהל סיסמאות עבור כל חשבון → הפעילו אימות דו-שלבי (2FA) בכל חשבון שתומך בו → בצעו בדיקות דליפה באופן קבוע באמצעות שירותי התראה → שנו מיד סיסמה אם שירות מדווח על פריצה או אם אתם חושדים בפגיעה → עדכנו את כל התוכנות ומערכות ההפעלה לגרסאות העדכניות ביותר
גישה רב-שכבתית זו ממזערת את הסיכון לאישורים שמופיעים בדלף נתונים ושומרת על החשבונות שלך מאובטחים גם אם שכבת הגנה אחת נכשלת.
פסק דין סופי
האבטחה של החשבונות המקוונים שלך תלוי בהרגלים היומיומיים שלך. הטמעת סיסמאות חזקות וייחודיות, הישארות עירות דרך ניטור יזום, ופעולה מהירה כאשר גילית תפשטות הם נוהגים חיוניים לכל משתמש דיגיטלי.
קח שלב אחד היום. עדכן סיסמה חלשה. הפעל אימות דו-שלבי בחשבונות החשובים ביותר שלך. הרץ בדיקת הפרה בכתובת הדוא”ל הראשית שלך. פעולות אלו לוקחות דקות אך מונעות נזק שיכול להיקח חודשים או שנים לבטל.
איומים דיגיטליים הופכים יותר מתוחכמים כל שנה. ההגנה הטובה ביותר שלך היא גישה עקבית ורב-שכבתית: אישורים חזקים, מנהל סיסמאות, 2FA, הגנת VPN ברשתות שלא בהן תוכן לחלוטין, וניטור דלף קבוע. אל תחכה להפרה כדי להזכיר לך. בנה הרגלים אלו לשגרה שלך עכשיו.
מקורות
- Verizon. ללא תאריך. 2024 Dbir Data Breach Investigations Report. אוחזר ב-16 באוקטובר 2026 מתוך https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. ללא תאריך. DA 24 860A1. אוחזר ב-16 באוקטובר 2026 מתוך https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. אוחזר ב-16 באוקטובר 2026 מתוך https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.בארכיון: תמונת מצב של Wayback Machine
- NIST. ללא תאריך. NIST Special Publication 800-63B. אוחזר ב-16 באוקטובר 2026 מתוך https://pages.nist.gov/800-63-4/sp800-63b.html.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Use Strong Passwords. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/secure-our-world/use-strong-passwords.בארכיון: תמונת מצב של Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ללא תאריך. Turn On MFA. אוחזר ב-16 באוקטובר 2026 מתוך https://www.cisa.gov/secure-our-world/turn-mfa.בארכיון: תמונת מצב של Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 באוגוסט 2019). אוחזר ב-16 באוקטובר 2026 מתוך https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.בארכיון: תמונת מצב של Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. אוחזר ב-16 באוקטובר 2026 מתוך https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.בארכיון: תמונת מצב של Wayback Machine
- Have I Been Pwned. ללא תאריך. Have I Been Pwned: Check if your email address has been exposed in a data breach. אוחזר ב-16 באוקטובר 2026 מתוך https://haveibeenpwned.com/.
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
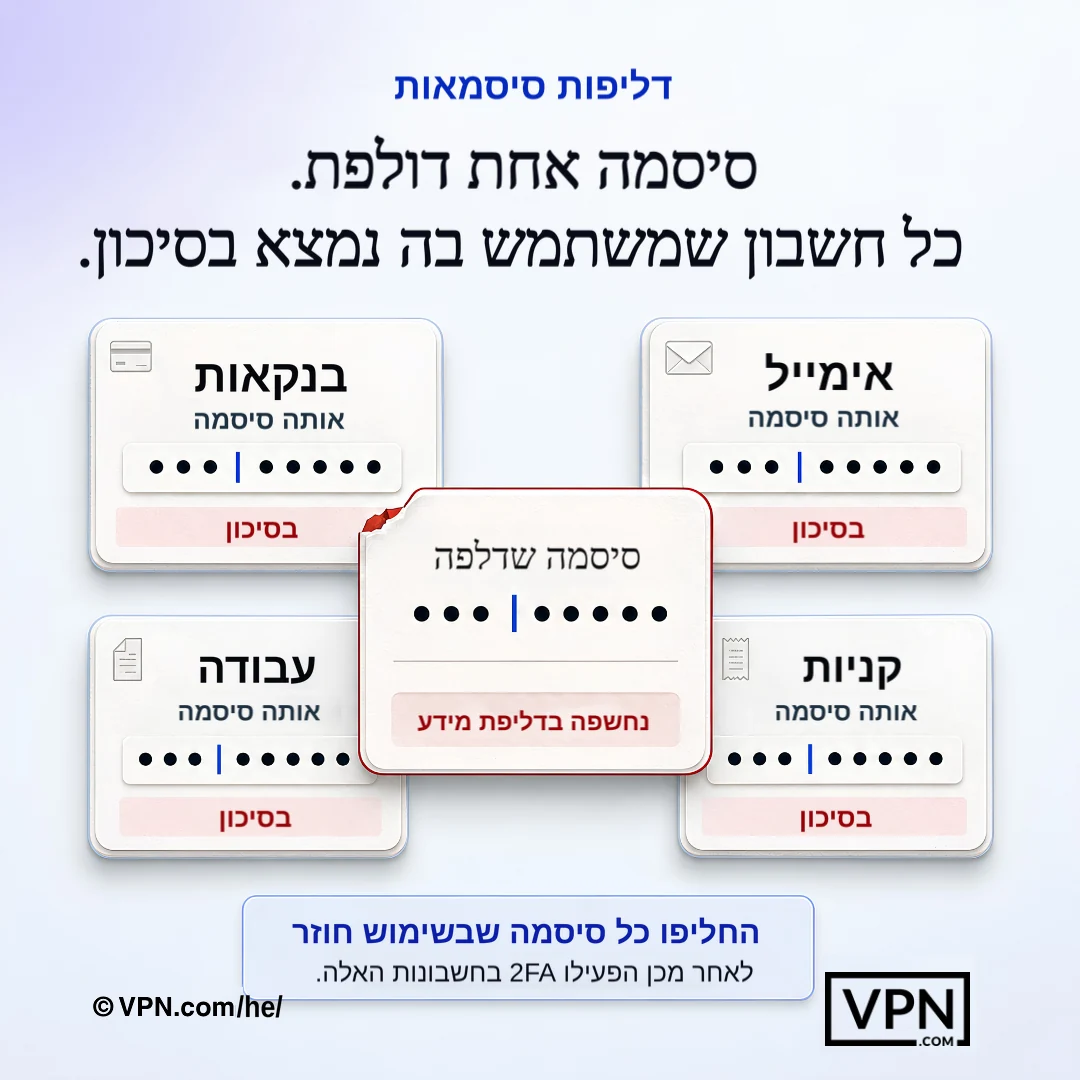
סיסמה אחת שנחשפה עלולה לפגוע בכל חשבון אחר שבו נעשה שימוש חוזר באותם פרטי הכניסה.
שאלות נפוצות
כיצד סיסמאות בעצם מסתיימות בדלף נתונים?
סיסמאות דולפות דרך התקפות דיוג שמתחמות אותך לתסירת אישורים, תוכנות זדוניות שרושמות את מקלדת שלך, והתקפות ישירות על בסיסי נתונים של חברות שבהם האקרים מנצלים חולשות בביטחון כדי לגנוב מיליונים של רשומות בבת אחת. אישורים גנובים אז מוכרים או סוחרים במכל ברשת אפלה, מה שמאפשר התקפות נוספות על פני פלטפורמות אחרות שבהן אתה משתמש.
באיזו תדירות פרטי כניסה גנובים מעורבים בפרצות מידע?
פרטי כניסה גנובים הם חלק מרכזי מהאופן שבו פרצות מתרחשות. הדוח לחקירת פרצות מידע לשנת 2024 של Verizon מצא שהם הופיעו בכמעט שליש (31%) מהפרצות במהלך 10 השנים האחרונות. פרטי כניסה שדלפו נעשה בהם שימוש חוזר נגד אתרים אחרים, וזו הסיבה שדליפה אחת יכולה להשפיע גם על אנשים שמעולם לא השתמשו בשירות שנפרץ.
אילו פרצות גדולות מראות את הסיכון בפועל של דליפות סיסמאות?
שתי פרצות ממחישות את הממדים: פרצת Equifax משנת 2017 חשפה את המידע האישי של 147 מיליון בני אדם, לפי ה-FTC, ופרצת T-Mobile משנת 2021 פגעה ב-76.6 מיליון בני אדם, לפי ה-FCC, כאשר בין הנתונים שנגנבו היו מספרי ביטוח לאומי. שתיהן מראות כיצד כשל אחד במסד נתונים מתגלגל לסיכון של גניבת זהות עבור מיליונים.
מהן הסיסמאות הגרועות ביותר שעדיין נמצאות בשימוש נפוץ?
למרות המודעות הרחבה לנושא, מיליונים עדיין משתמשים בסיסמאות כמו “password”, “12345”, “qwerty”, “abc123” ו-”password2024”. הן קלות לניחוש, וההנחיות של NIST קובעות שספקי שירות צריכים לדחות סיסמאות שנפוצות מאוד או שכבר דלפו בעבר. שימוש באחת מהן דומה לנעילת חפצי ערך בארון תוך השארת המפתח בתוך המנעול.
כיצד אימות דו-שלבי עוצר סיסמה דולפת מלהיות בשימוש?
2FA מוסיף שלב אימות שני, בדרך כלל קוד שנשלח לטלפון שלך או בדיקה ביומטרית כמו טביעת אצבע, המשלבת משהו שאתה יודע (הסיסמה שלך) עם משהו שיש לך (ההתקן שלך). גם אם הסיסמה שלך מופיעה בדלף, תוקף ללא הטלפון או הטביעה שלך עדיין לא יכול להתחבר, וזו הסיבה שיש להפעיל אותה בכל חשבון התומך בה.
כל כמה זמן כדאי לשנות סיסמאות?
שנו סיסמה מיד לאחר דיווח על פריצה או כל סימן לפגיעה. ההנחיות העדכניות של NIST קובעות ששירותים אינם רשאים לדרוש החלפת סיסמאות באופן תקופתי, ורשאים לחייב החלפה רק כאשר יש ראיה לפגיעה. במקום זאת, השקיעו בסיסמאות ייחודיות לכל חשבון, שכן שימוש חוזר באותה סיסמה באתרים שונים פירושו שפריצה אחת חושפת את כל מה שחולק אותה.
איך אני בודק אם הסיסמה שלי כבר דלפה?
השתמשו בשירות להודעה על פרצות כמו Have I Been Pwned (haveibeenpwned.com) כדי לבדוק אם כתובת הדוא”ל או הסיסמאות שלכם מופיעות בפרצת מידע מוכרת. הגדירו התראות פרצה בחינם כדי שתקבלו הודעה ברגע שפרטי הכניסה החדשים יופיעו, במקום לגלות זאת שבועות אחר כך. ביצוע הבדיקה הזו מדי פעם הוא חלק הגיוני משגרת אבטחה מתמשכת.
האם מנהלי סיסמאות בעצם בטוחים לשימוש?
כן. מנהל סיסמאות יוצר, מאחסן ויממחזר סיסמאות מורכבות מבסיס נתונים מוצפן, כך שאתה צריך לזכור רק סיסמה ראשית אחת. הוא מגן על האישורים שלך גם אם שירות אחר שאתה משתמש בו סובל מהפרה, מכיוון שכל חשבון מקבל סיסמה ייחודית ומורכבת במקום אחד מושמש. ארגונים יכולים להרחיב זה עם פתרונות ארגוניים המוסיפים Single Sign-On וביקורת.
האם VPN יכול למנוע דליפה של הסיסמה שלי?
לא באופן ישיר. VPN מצפין את החיבור שלך לאינטרנט, כך שתעבורה שמיירטים נותרת בלתי קריאה, וזה חשוב במיוחד ברשתות Wi-Fi ציבוריות, שבהן פושעי סייבר נוהגים ללכוד פרטי התחברות. הוא לא עוצר פריצה למסד נתונים של חברה כמו זו של Equifax, ולכן הוא צריך להשלים, ולא להחליף, סיסמאות ייחודיות, אימות דו-שלבי ומנהל סיסמאות, כחלק מהגנה מרובת שכבות.
למה מנהלי סיסמאות מגנים עלי גם אם אתר שבו אני משתמש מקבל הפרה?
כי כל חשבון מקבל סיסמה ייחודית ומורכבת משלו במקום אחת משומשת, הפרה בשרות אחד חושפת רק את האישור היחיד הזה, לא כל חשבון קשור אליו. זה ישירות סותר stuffing אישורים, שבו תוקפים לוקחים סיסמאות דולפות מהפרה אחת וניסה אותן נגד אתרים אחרים, מה שנכשל כאשר סיסמאות לא מושמשות.
מה אני צריך לעשות ב-24 השעות הראשונות לאחר מציאת האישורים שלי בדלף?
שנה את הסיסמה הדולפת באופן מיידי בשירות זה, אז עדכן אותה בכל מקום בו שיחזרת אותה, והפעל 2FA בחשבונות מושפעים באותו יום. הזהר פלטפורמות רלוונטיות וצור קשר עם הבנק שלך אם מידע כספי נחשף. תוך 24 שעות, סרוק התקנים לתוכנות זדוניות ואפס שאלות אבטחה שיכולות לשרת כנתיבי כניסה חלופיים.
אילו סימני אזהרה מעידים שהחשבון שלי כבר נשדד?
עקוב אחרי התחברויות ממיקומים לא מוכרים או זמנים שלא יזמת, אימיילי אפס סיסמה בלתי צפויים, נעילות פתאומיות המציעות שמישהו אחר שינה את האישורים שלך, וחיובים לא מוכרים בהצהרות בנק. בדוק את הרשומות הכספיות בשבועות נתוני חלון הפרה חשודה, מכיוון שסימנים אלו לעתים קרובות מופיעים לפני שתשים לב אחרת להתפשטות.
איזה VPN מציע את ההגנה הטובה ביותר נגד גניבת אישורים ב-Wi-Fi ציבורי?
NordVPN מציע הגנה כפולה VPN המצפינה תנועה פעמיים על 7,229 שרתים ב-150 מדינות, ExpressVPN משלב הצפנה חזקה עם מדיניות אימת ללא יומנים, ו-CyberGhost מריץ 9,600+ שרתים ב-100 מדינות עם ממשק ידידותי למתחילים. כל שלושתם מצפינים נתונים בתחבורה, מה שחשוב במיוחד ברשתות Wi-Fi ציבוריות שלא בהן הסיכון הנפוץ.
איך נראית אסטרטגיית אבטחת סיסמאות מלאה?
אסטרטגיה מלאה משלבת חמש הגנות: סיסמאות ייחודיות לכל חשבון, מנהל סיסמאות שמטפל במורכבות, אימות דו-שלבי (2FA) בכל חשבון שתומך בו, בדיקות דליפה קבועות באמצעות שירות כמו Have I Been Pwned, ו-VPN פעיל בכל רשת לא מהימנה. החלפת פרטי התחברות מיד לאחר פריצה ועדכון קבוע של התוכנה משלימים את הגישה, כך שאף כשל בודד לא יחשוף את כל החשבונות שלך.