ה-VPN הטוב ביותר עבור Arch Linux: אפשרויות מהירות ובטוחות
מצא את ה-VPN הטוב ביותר עבור Arch Linux עם מהירויות גבוהות וביטחון חזק. אנו בוחנים אפשרויות מובילות שפועלות בצורה חלקה על מערכת Arch מינימלית.
 Michael Gargiulo
 NordVPN8,900+ שרתים
NordVPN's privacy and security record is strong on process and mixed on proof
94 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 31קבוצות מקור נפרדות: 23הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 ExpressVPN3,000+ שרתים
85 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 27קבוצות מקור נפרדות: 27הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 Mullvad VPN700+ שרתים
86 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 29קבוצות מקור נפרדות: 12הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
מהו Arch Linux ולמה משתמשי VPN בוחרים בו
Arch Linux הוא קל, מינימלי ובנוי לאנשים שרוצים שליטה מלאה על כל חבילה במערכת שלהם. הוא עוקב אחר דגם שחרור רולינג, כך שתמיד מריצים את התוכנה העדכנית ביותר בלי להתקין מחדש. אין אפליקציות מותקנות מראש המאטות אותך. אתה מתחיל מחדש ובונה בדיוק את מה שאתה צריך.
הגישה זו ללא שכבה ביניים חשובה למשתמשי VPN. Arch משחרר רק דברים שבחרת להם במפורש. זה אומר שפחות שירותים רקע דולפים נתונים וערימת רשת נקיה יותר עבור לקוח ה-VPN שלך לעבוד איתה. מנהל החבילות Pacman מטפל בהתקנות ועדכונים בשניות. Arch User Repository (AUR) מרחיב את ההגעה לחבילות VPN המתוחזקות בקהילה שלהן חסרות בהפצות אחרות.
קו התחתון: Arch Linux נותן לך שליטה מלאה במערכת, אך אתה צריך VPN עם תמיכת CLI מקורית והזמנות AUR כדי לסגור את פערי הפרטיות. NordVPN ו-ExpressVPN שניהם מציעים לקוחות CLI המשתלבים בצורה נקייה עם מנהל החבילות של Arch וכן systemd.
למעלה מ-40% ממשתמשי האינטרנט חוששים מפרטיות מקוונת, אך רבים עדיין משאירים את עצמם חשופים. אם אתה מריץ Arch, אתה כבר נותן עדיפות לשליטה וביטחון. אך בלי VPN, ISP שלך עדיין רואה כל חיבור שהמערכת שלך ביצעת.
VPN חזק ב-Arch Linux מגן על התנועה שלך מפני עוקבים, תוקפים וריגול. הוא גם ניגיש לתוכן מוגבל גיאוגרפיה. בחירת הנכון אומרת שהנתונים שלך נשארים פרטיים והחיבור שלך נשאר מהיר.
החדשות הטובות: כמה ספקי VPN עכשיו משחררים לקוחות CLI שמתקנים דרך ה-AUR, משתלבים עם systemd, ורצים בלי GUI. אתה מקבל כלים ילידים Arch אמיתיים במקום קובץ בינארי ג’נרי Linux.
למה משתמשי Arch Linux צריכים במיוחד VPN
Arch Linux היא כוח כח עבור משתמשים ממוקדי פרטיות, אך היא לא מצפינה את התנועה היוצאת שלך כברירת מחדל. VPN ממלא את הפער הזה.
שליטה מלאה, פחות איסוף נתונים
ההיתוך המינימליסטי של Arch מחסל את הבלוטוואר והטלמטריה שנמצאים במערכות הפעלה בעיקר. אתה מחליט מה רץ. זה מקטין את משטח ההתקפה שלך. אך ה-ISP שלך עדיין רושם שאילתות DNS ומטא-נתוני חיבור אלא אם אתה משווקת תנועה דרך מנהרה מוצפנת.
ביטחון חזק יותר דרך מנהרות מוצפנות
זיווג Arch עם VPN מוסיף שכבה שArch לבד לא יכול לספק. VPN מצפינה את כל התנועה היוצאת, מסתירה את כתובת ה-IP האמיתית שלך, ומונעת דלפי DNS. למשתמשים שכבר מקשים את המערכות שלהם עם כללי חומקה ושירותים מינימליים, VPN משלים את הערימה.
משתמשים מתקדמים מקבלים יותר מלקוחות ילידי CLI
משתמשי Arch בדרך כלל עובדים בטרמינל. ספקי VPN המציעים לקוחות CLI עם קובצי יחידה systemd, תמיכה בפיצול מנהרה, והחלפת פרוטוקול דרך דגלי פקודה מתאימים באופן טבעי לזרימות עבודה של Arch. אפליקציות VPN בלבד GUI מרגישות חוצות מקום כאן.
ה-VPN הטוב ביותר עבור Arch Linux: הבחירות המובילות שלנו לפרטיות, מהירות וביטחון
בחירת ה-VPN הנכון עבור Arch Linux פירושה הערכת איכות לקוח CLI, זמינות חבילה AUR, שילוב systemd, וכן תמיכה פרוטוקול. להלן ספקי התיקייה שמבצעים הטובים ביותר ב-Arch במיוחד.
בחירות בדרגה עליונה עבור Arch Linux
NordVPN: לקוח CLI טוב ביותר ושילוב AUR עבור Arch
NordVPN נשארת בחירה מובילה עבור משתמשי Arch שנותנים עדיפות לפרטיות, מהירות ושילוב מערכת נקי. הלקוח CLI ייעודי של Linux מתקנים ישירות מה-AUR ומנהלים חיבורים דרך systemd.
למה NordVPN עובדת היטב ב-Arch:
- החבילה
nordvpn-binAUR מתקנים ועדכונים דרך עוזרי AUR רגילים כמוyayאוparu. - הלקוח CLI תומך בהחלפת פרוטוקול NordLynx (WireGuard-based), OpenVPN UDP, ו-OpenVPN TCP.
- systemd מנהל את ה-daemon
nordvpndביחס. אין צורך בסקריפטים מעטפות. - למעלה מ-7,000 שרתים ב-118+ מדינות מספקות אפשרויות לטנציה נמוכה ברוב האזורים.
- תכונות כמו Double VPN, Onion over VPN, וכן kill switch מובנה רצות במלואן מהשורת הפקודה.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: ודא שה-AUR נגיש. התקן עוזר כמו
yayאוparuאם עדיין לא עשית זאת. - התקן NordVPN: הרץ
yay -S nordvpn-binכדי למשוך את החבילה מה-AUR. - התחל את ה-Daemon: הפוך ותחל את השירות:
sudo systemctl enable nordvpndו-sudo systemctl start nordvpnd. - התחבר: הרץ
nordvpn loginוהאמת דרך כתובת ה-URL שנוצרה. - התחבר והגדר: הרץ
nordvpn connectכדי להצטרף לשרת הקרוב ביותר. הפוך את kill switch עםnordvpn set killswitch on. עבור ל-NordLynx עםnordvpn set technology nordlynx.
ExpressVPN: מהירויות מהירות ביותר וטביעת רגל קלה ב-Arch
ExpressVPN פועל ב-Arch Linux דרך הלקוח שלו. פרוטוקול Lightway שלו בנוי למהירות וחיבורים מחדש מהירים.
למה ExpressVPN עובדת היטב ב-Arch:
- התקנה
.pkg.tar.zstמשתלבת עםpacmanישירות. אין צורך בעוזר AUR. - פרוטוקול Lightway מספק יד שנייה מהירה יותר וניקוז סוללה נמוך יותר מ-OpenVPN.
- ה-CLI תומך בבחירת שרת לפי מדינה, עיר, או מזהה שרת ספציפי.
- 3,000+ שרתים ב-105 מדינות מכסים את רוב תרחישי הגישה הגיאוגרפיים.
- systemd מנהל את ה-daemon
expressvpnבצורה נקייה.
שלבי התקנה ספציפיים לArch:
- הורד את התקנה: קבל את קובץ
.pkg.tar.zstהתואם ל-Arch מדף Linux של ExpressVPN. - התקן את החבילה: הרץ
sudo pacman -U expressvpn*.pkg.tar.zstבטרמינל. - הפוך את השירות: הרץ
sudo systemctl enable expressvpnו-sudo systemctl start expressvpn. - התחבר: הפעל עם
expressvpn activateוהזן את קוד ההפעלה שלך. - התחבר: הרץ
expressvpn connectכדי להצטרף לשרת המומלץ, או ציין מיקום עםexpressvpn connect "US - New York".
CyberGhost: פרופילי הזרמת וטורנט הטובים ביותר ב-Arch
CyberGhost VPN מציע פרופילי שרת ייעודיים המותאמים לפלטפורמות הזרמת וכן תנועת P2P. הוא משווקת Netflix, Hulu, וכן BBC iPlayer דרך שרתים מטרתי בנויים שתחזוקה נגישות בצורה אמינה.
למה CyberGhost עובדת היטב ב-Arch:
- חבילת
cyberghost-vpn-binמותקנת מה-AUR. - שרתים ייעודיים לסטרימינג בוחרים אוטומטית את המסלול הטוב ביותר לכל פלטפורמה.
- שרתים מותאמים ל-P2P תומכים בהורדה של קבצים ללא הגדרה ידנית.
- היא טוענת שביצעה ביקורות עצמאיות של אין-יומנים.
- systemd מנהל את daemon
cyberghostvpn.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: ודא גישה AUR עם
yayאוparu. - התקן CyberGhost: הרץ
yay -S cyberghost-vpn-bin. - התחל את השירות: הרץ
sudo systemctl enable cyberghostvpnו-sudo systemctl start cyberghostvpn. - התחבר: האמת דרך ה-CLI של CyberGhost עם אישור חשבון שלך.
- התחבר: השתמש בפקודות ה-CLI של CyberGhost כדי להתחבר. ציין סוג שרת (הזרמת, טורנט, או סטנדרטי) במהלך הבחירה.
אפשרויות חזקות אחרות עבור Arch Linux
ProtonVPN: CLI בקוד פתוח בנוי לשקיפות
ProtonVPN מפרסמת את כל לקוח ה-Linux שלה כקוד פתוח. משתמשי Arch יכולים לבדוק את הקוד, להרכיב מהמקור, או להתקין את ה-CLI דרך ה-AUR.
הדגשות ספציפיים לArch:
- החבילה
protonvpn-cliAUR נותן גישה מלאה CLI עם בחירת פרוטוקול. - קוד מקור בקוד פתוח מאפשר לך לאמת שאין תהליכים מוסתרים או טלמטריה.
- Secure Core משווקת תנועה דרך מדינות ידידות לפרטיות (שוויץ, איסלנד, שוודיה) לפני היציאה.
- הצפנה AES-256 ומדיניות קפדנית ללא רישומים הנתמכת על ידי חוק הפרטיות השוויצרי.
- רמה בחינם זמינה עם גישה לשרתים ב-3 מדינות.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: השתמש ב-
yayאוparu. - התקן ProtonVPN: הרץ
yay -S protonvpn-cli. - התחל את ה-Daemon: הרץ
sudo systemctl enable protonvpnו-sudo systemctl start protonvpn. - התחבר: הרץ
protonvpn-cli loginוהזן את האישורים שלך. - התחבר: הרץ
protonvpn-cli connectובחר את השרת המועדף שלך או השתמש ב---fastestלבחירה אוטומטית.
Mullvad: אנונימיות מקסימלית ללא כתובת דוא”ל
Mullvad לא שואל את הדוא”ל, שם, או כל נתונים אישיים. אתה מקבל מספר חשבון שנוצר באופן אקראי. זה הכל.
הדגשות ספציפיים לArch:
- החבילה
mullvad-vpnAUR כוללת גם CLI וגם GUI אופציונלי. - תמיכה WireGuard מקורית מספקת זמני חיבור מתחת ל-1 שנייה.
- ה-daemon
mullvad-daemonsystemd מתחיל באופן אוטומטי בהפעלה. - יצירת חשבון דורשת אפס מידע אישי. לשלם עם מזומן, קריפטו, או כרטיס.
- ביקורות אבטחה עצמאיות פורסמו ברבים.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: השתמש ב-
yayאוparu. - התקן Mullvad: הרץ
yay -S mullvad-vpn. - התחל את ה-Daemon: הרץ
sudo systemctl enable mullvad-daemonו-sudo systemctl start mullvad-daemon. - התחבר: הפעל את לקוח Mullvad והזן את מספר החשבון שלך.
- התחבר: בחר שרת דרך ה-CLI עם
mullvad relay set location usאו השתמש ב-GUI.
Surfshark: מכשירים ללא הגבלה בתוכנית אחת
Surfshark לא מציבה בחירה על חיבורים בו-זמניים. מנוי אחד מכסה כל מכשיר בבית שלך.
הדגשות ספציפיים לArch:
- חבילה AUR זמינה להתקנה CLI.
- תכונת CleanWeb חוסמת פרסומות, עוקבים, וכן תחומי זיהום ברמת DNS.
- אפשרויות פרוטוקול WireGuard ו-OpenVPN זמינות דרך ה-CLI.
- התמחור מתחיל נמוך יותר מ-רוב המתחרים תוך התאמת תכונות ליבה.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: התקן
yayאו עוזר AUR אחר. - התקן Surfshark: הרץ את הפקודה
yayהמתאימה עבור חבילת ה-CLI של Surfshark. - הפוך את השירות: התחל את שירות ה-systemd של Surfshark.
- התחבר: הוכח עם אישורי Surfshark שלך.
- התחבר: בחר שרת ופרוטוקול דרך ה-CLI.
Windscribe: 10 GB רמה בחינם לבדיקה ב-Arch
Windscribe מציע תוכנית בחינם בגובה 10 GB/חודש. זה נותן משתמשי Arch מספיק רוחב פס לבדוק תאימות לפני תשלום.
הדגשות ספציפיים לArch:
- חבילת
windscribe-cliב-AUR מספקת שליטה מלאה בטרמינל. - שרתי Windflix ניגישים פלטפורמות סטרימינג באזורים ספציפיים.
- חיבורים בו-זמניים ללא הגבלה בתוכניות בתשלום.
- הצפנה חזקה ומדיניות no-logs שפורסמה.
שלבי התקנה ספציפיים לArch:
- הפוך AUR: השתמש ב-
yayאוparu. - התקן Windscribe: הרץ
yay -S windscribe-cli. - התחל את השירות: הרץ
sudo systemctl enable windscribeו-sudo systemctl start windscribe. - התחבר: הרץ
windscribe loginכדי להוכות. - התחבר: הרץ
windscribe connectכדי להצטרף לשרת הזמין הטוב ביותר.
מה להעריך בעת בחירת VPN עבור Arch
בעת בחירת VPN עבור Arch Linux, הקריטריונים הבאים חשובים ביותר:
- זמינות AUR: ל-VPN עם חבילות AUR ניתן להתקין ולעדכן בצורה נקייה דרך
yayאוparu. הימנע מספקים שמציעים רק מתקינים.debאו.rpm. - שילוב systemd: ה-daemon של VPN צריך לשלוח עם קובץ יחידת systemd תקין. זה מאפשר לך להפעיל אתחול אוטומטי בעת הפעלה, לבדוק את הסטטוס עם
systemctl status, וליהול השירות כמו כל daemon ב-Arch אחר. - לקוח CLI מקורי: משתמשי Arch עובדים בטרמינל. ממשק שורת פקודה בתכונות מלאות התומך בהחלפת פרוטוקול, החלפת kill switch, וברירת שרת לפי דגל חיוני.
- תמיכת WireGuard: WireGuard מובנה בגרעין Linux מאז גרסה 5.6. VPN התומכים בו מספקים לחיצות יד מהירות יותר והוצאה נמוכה יותר מ-OpenVPN.
- Kill Switch: kill switch מורך את כל תעבורת הרשת אם המנהרה של VPN כושלת. זה מונע את הדלף של ה-IP האמיתי שלך במהלך ניתוקים קצרים.
- אין דיווחי DNS: ה-VPN חייב להנתיב שאילתות DNS דרך שרתים שלו. אמת זאת לאחר התחברות באמצעות כלי בדיקת דיווח DNS.
- לקוחות קוד פתוח: ספקים כמו ProtonVPN ו-Mullvad מפרסמים את קוד המקור של הלקוח שלהם. אתה יכול לבדוק אותו, לקמפל אותו, ולאמת שאין טלמטריה נסתרת.
- אפשרויות מהירות וממשקי פרוטוקול: פרוטוקול Lightway של ExpressVPN ו-NordLynx של NordVPN שניהם בנויים למהירות. OpenVPN נשאר זמין כחלופה גיבוי.
- כיסוי שרתים: NordVPN מציע למעלה מ-7,000 שרתים ב-118+ מדינות. ExpressVPN מכסה 105 מדינות עם למעלה מ-3,000 שרתים. יותר מיקומים אומר זמן תגובה נמוך יותר והצלחה גאוגרפית טובה יותר.
- עלות: ProtonVPN מציע שכבה חינם. Surfshark פועל תחת $3/month בתוכניות רב-שנתיות. Mullvad גובה €5/month שטוח ללא חוזים.
אפשרויות שרת VPN בעצמי-מאוחסנות עבור Arch
עבור משתמשים שרוצים בקרה מלאה על תשתית ה-VPN שלהם, הנתינה בעצמי ב-Arch היא פשוטה. בעת השוואה פרוטוקולים כגון אלה שנדונו ב-WireGuard vs OpenVPN, אלו הן האפשרויות החזקות ביותר:
- WireGuard: בנוי לגרעין Linux. Arch כולל אותו כברירת מחדל. ההגדרה דורשת קובץ הגדרה אחד ו-
wg-quickלניהול מנהרות. אפשרות מהירה ביותר זמינה. - OpenVPN: גמיש ותואם לרחוב. התקן עם
sudo pacman -S openvpn. תומך בנתיבים מורכבים, הזמנת אימות מבוסס תעודה, ועובד מאחורי חומקות מגבילות. - SoftEther VPN: בקוד פתוח ורב-פרוטוקול. תומך ב-OpenVPN, L2TP, וכן פרוטוקול ה-SSL-VPN שלה. טוב עבור סביבות בין-פלטפורמיות.
הגדרות בעצמי-מאוחסנות נותנות לך בקרה מלאה על רישום, הצפנה, ומיקום שרת. הם דורשים יותר תחזוקה מספקים מסחריים אך מבטלים אמון בצד שלישי לגמרי.
שלב-לשלב: הגדרת OpenVPN ב-Arch Linux עם NordVPN
הגדרת VPN ב-Arch היא קלה יותר מרוב המדריכים מציעים. הטיול הזה משתמש בקובצי ההגדרה OpenVPN של NordVPN.
למה בחירת פרוטוקול חשובה ב-Arch
הפרוטוקול שתבחר משפיע גם על מהירות וגם על ביטחון. Arch תומך בשתי אפשרויות ראשיות:
- OpenVPN: הוכח, מבוקר, ועובד מאחורי רוב החומקות. מעט יותר לאט מ-WireGuard.
- WireGuard: אינטגרציה קרנל, חיתוכי יד שנייה מהירה יותר, דרישות CPU נמוכות יותר. אידיאלי עבור מערכות Arch.
מדריך זה מכסה הגדרת OpenVPN. עבור WireGuard, לקוח ה-CLI של NordVPN מטפל בזה באופן אוטומטי כאשר אתה מריץ nordvpn set technology nordlynx.
שלב 1: עדכן את המערכת שלך
פתח טרמינל והרץ:
sudo pacman -Syu
ואז התקן OpenVPN:
sudo pacman -S openvpn
שלב 2: הורד קובצי הגדרה של NordVPN
בקר בדף כלי השרת של NordVPN והורד את קובצי ההגדרה של OpenVPN. חלץ ואחסן אותם:
mkdir ~/nordvpn-configs
cp ~/Downloads/*.ovpn ~/nordvpn-configs/
שלב 3: התחבר דרך OpenVPN
נווט לספרייה ההגדרות שלך וההחל את המנהרה:
cd ~/nordvpn-configs sudo openvpn —config us1234.nordvpn.com.udp.ovpn
הזן את אישורי NordVPN שלך כשתבוקש.
שלב 4: אוטומציה החיבור עם systemd
העתק את קובץ ההגדרה המועדף שלך לספרייה הלקוח של OpenVPN:
sudo cp us1234.nordvpn.com.udp.ovpn /etc/openvpn/client/client.conf
הפוך ותחל את השירות:
sudo systemctl enable openvpn-client@client.service
sudo systemctl start openvpn-client@client.service
ה-VPN מתחברת כעת באופן אוטומטי בכל הפעלה.
שלב 5: אמת את החיבור שלך
- בדוק את ה-IP שלך: בקר באתר כמו בדיקת ה-IP של NordVPN. ה-IP שלך המוצג צריך להתאים לשרת VPN, לא ל-ISP שלך.
- בדוק דלפי DNS: הרץ בדיקת דלף DNS כדי לאשר שהשאילתות שלך משווקות דרך המנהרה VPN.
אם שתי הבדיקות עוברות, מערכת Arch שלך משווקת את כל התנועה דרך המנהרה המוצפנת.
יתרונות נסתרות של הרצת VPN ב-Arch
VPN ב-Arch משחררת יותר מאשר רק פרטיות. כמה יתרונות מעשיים משפיעים על שימוש יומיום.
עקוף אטימת ISP למהירות תפוקה גבוהה יותר
ISP בדרך כלל אטימים הזרמת, משחקים, וכן תנועת טורנט. VPN מצפינה את החבילות שלך, מה שהופך את זה בלתי אפשרי לISP שלך לזהות ולהאט סוגי תנועה ספציפיים.
- הזרמת: חסל חסימת חוסם כי ISP-צד throttling ב-Netflix, YouTube, או Twitch.
- משחקים: הפחת קפיצי טנציה כי traffic shaping. התחבר לשרתי VPN ליד שרתי משחק לping נמוך יותר.
- טיפ פרוטוקול: NordLynx ו-WireGuard מספקים overhead הנמוך ביותר. השתמש בכלים על OpenVPN כאשר מהירות חשובה.
הגן על שיתוף קובצי P2P
טורנט בלי VPN חושף את כתובת ה-IP שלך לכל עמית בנחיל. VPN מסתירה את ה-IP האמיתי שלך ומצפינה את ההעברה.
- CyberGhost ו-NordVPN מציעים שרתים מותאמי P2P השומרים על מהירויות הורדה מלאות.
- Secure Core של ProtonVPN משווקת תנועת P2P דרך קוראי פרטיות לפני יציאה.
הגן על הפעלות עבודה מרוחקות
עובדים מרוחקים ב-Arch נהנים מהצפנת VPN ב-Wi-Fi ציבורי, גישה לכלים עבודה מוגבלים גיאוגרפיה, וכן חיבורים יציבים משוחררים מהפרעה של ISP.
- התחבר לשרת VPN באזור הנושא שלך כדי לגשת למשאבים מוגבלים באופן פנימי.
- הצפן את כל התנועה בזרמי קפה או רשתות נמל תעופה כדי למנוע ניתוק מושב.
- הימנע מ-ISP throttling במהלך שיחות וידאו וכן העברות קובצים גדולים.
הגזירה הסופית
Arch Linux נותנת לך שליטה חסרת תחרות על מערכת שלך. VPN משלימה את השליטה הזו על ידי הצפנת כל חבילה היוצאת מהמכונה שלך. NordVPN מציעה את חוויית Arch הטובה ביותר באופן כללי עם חבילת AUR, מהירויות NordLynx, וכן סט תכונות CLI מלא. Mullvad משתמטים אנונימיות מקסימלית. ProtonVPN מספק שקיפות בקוד פתוח. ExpressVPN מנצח בתפוקה גולמית.
בחר ספק משחרר חבילה AUR או משקן תואם-Arch. אמת שאינטגרציה systemd עובדת. הרץ בדיקת דלף DNS לאחר התחברות. מערכת Arch שלך טופלת בשאר.
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
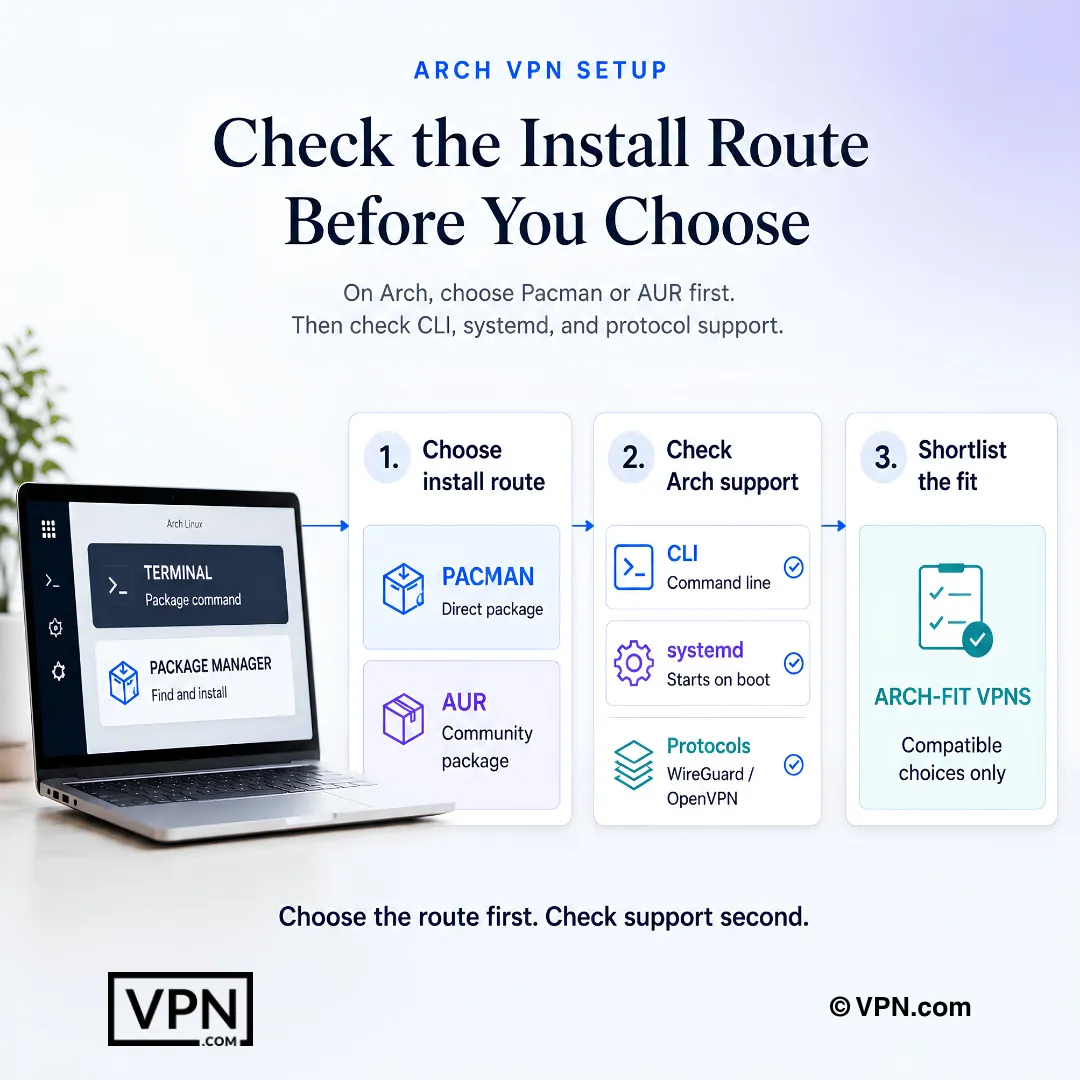
משתמשי Arch צריכים לבחור תחילה את נתיב ההתקנה, ולאחר מכן לאמת תמיכה בלקוח, בשירות ובפרוטוקול.
שאלות נפוצות
למה Arch Linux במיוחד צריכה VPN עם תמיכת CLI ו-AUR?
Arch משחררת אפשרות ברירת מחדל הצפנה או טלמטריה, כך VPN סוגרת את הפער היחיד ש-Arch משאירה פתוח: ISP שלך עדיין רואה שאילתות DNS ומטא-נתוני חיבור בכל בקשה. nordvpn-bin של NordVPN וכן התקנה .pkg.tar.zst של ExpressVPN משתלבות ישירות עם מנהל החבילות של Arch וכן systemd, מה שמאפשר ל-daemon VPN לרוץ כשירות ילידה במקום אפליקציית GUI בהיתחברות.
איזה ספקי VPN בעצם משחררים חבילות AUR עבור Arch Linux?
NordVPN (nordvpn-bin), CyberGhost (cyberghost-vpn-bin), ProtonVPN (protonvpn-cli), Mullvad (mullvad-vpn), ו-Windscribe (windscribe-cli) כולם משתקעים דרך עוזרי AUR כמו yay או paru. ExpressVPN מדלג על AUR לחלוטין, משחרר קובץ .pkg.tar.zst מותקן ישירות עם pacman -U, כך שהוא צריך אפל אפל עוזר AUR בכלל.
איך אני מתקנת ומחברת את NordVPN ב-Arch Linux מאפס?
התקן עוזר AUR כמו yay, הרץ yay -S nordvpn-bin, לאחר מכן הפוך את ה-daemon עם sudo systemctl enable nordvpnd ו-sudo systemctl start nordvpnd. הוכח עם nordvpn login, התחבר עם nordvpn connect, וגם עבור לפרוטוקול WireGuard-based תוך שימוש ב-nordvpn set technology nordlynx. הפוך את kill switch עם nordvpn set killswitch on.
האם אינטגרציה systemd בעצם חשובה עבור daemon VPN ב-Arch?
כן, כי Arch מנהל כל שירות דרך systemd, ודאימון ללא קובץ יחידה תקין צריך סקריפטי כל אבא לשרוד הפעלות מחדש. nordvpnd של NordVPN, ה-daemon expressvpn של ExpressVPN, ו-mullvad-daemon של Mullvad כולם רושמים כשירותי systemd ילידים, אז אתה יכול לבדוק מצב עם systemctl status ולהפוך התחלה אוטומטית כמו כל שירות Arch אחר.
איזה VPN מספק את הביצועים הטובים ביותר למשתמשי Arch Linux?
NordVPN דורג #1 מתוך 22 בעבודת ה-Speed Lab שלנו, מצטברת מבדיקות של צד שלישי שפורסמו, והפרוטוקול NordLynx שלו משתלב באופן טבעי עם תמיכת WireGuard ברמת הקרנל של Arch שבנויה מאז קרנל 5.6. הפרוטוקול Lightway של ExpressVPN והיישום WireGuard הנטיבי של Mullvad שניהם מתפקדים היטב דרך המתקינים AUR ו-pacman שלהם בהתאמה, אף על פי שאף אחד מהם לא תואם את תוצאת הבנצ’מארק העליונה של NordVPN.
האם אני יכול לגשת לפלטפורמות הזרמת דרך VPN תוך הרצת Arch Linux?
כן, אם כי תוצאות משתנות לפי ספק. התכונה SmartPlay של NordVPN בוחרת באופן אוטומטי שרתים מוכנים להזרמת, וכן CyberGhost משווקת Netflix, Hulu, וכן BBC iPlayer דרך פרופילים הזרמת ייעודיים מחבילת cyberghost-vpn-bin AUR שלה. Mullvad אין טכנולוגיה הזרמת ייעודית, כך פלטפורמות גדולות כמו Netflix ו-Disney+ לעתים קרובות נחסמות אפילו מלקוח Arch שלה.
האם Mullvad פרטי יותר מ-NordVPN למשתמשי Arch שנותנים עדיפות לאנונימיות?
Mullvad לא דורש דוא”ל או מידע אישי בהרשמה, רק מספר חשבון שנוצר באופן אקראי, וחולק את החבילה mullvad-vpn AUR שלו עם אפשרויות CLI וגם GUI. NordVPN דורש חשבון אך מוסיף מהירות NordLynx וכפתור kill switch בשורת הפקודה. Mullvad מפרסם ביקורות עצמאיות, NordVPN אומר שהוא מזמין אותן, ושניהם מריצים WireGuard באופן ילידי בגרעין ה-Arch שלך.
האם משתמשי Arch Linux צריכים לבחור WireGuard או OpenVPN?
WireGuard הוא ברירת מחדל טובה יותר מאז בנוי ישירות לגרעין ה-Linux מגרסה 5.6 בהלאה, נותנת Arch חיתוכי יד שנייה מהירה יותר וגם overhead CPU נמוך יותר מ-OpenVPN. NordLynx של NordVPN וכן WireGuard ילידי של Mullvad שניהם משתמטים בשילוב קרנל זה. OpenVPN נשאר שימושי כחזרה בזרמים מגבילים שבהם תנועת WireGuard מקבלת דיגול.
האם יש אפשרויות VPN בחינם שעובדות ב-Arch Linux?
ProtonVPN מציע רמה בחינם עם גישה לשרתים בעידן מדינות, משתקעת דרך חבילת protonvpn-cli AUR עם בחירת פרוטוקול מלאה. Windscribe מציע תוכנית בחינם בגובה 10 GB חודשי דרך חבילת windscribe-cli שלה, רוחב פס מספיק לבדוק תאימות AUR ואינטגרציה systemd לפני התחייבות לתוכנית בתשלום.
איך NordVPN, ExpressVPN ו-Mullvad משתווים במחיר למשתמשי Arch?
NordVPN מתחיל מ-$3.49/month בתוכנית ארוכת הטווח שלו, קרוב ל-$2.99/month של ExpressVPN בתוכנית ארוכת הטווח שלו, אם כי 8,900+ השרתים של NordVPN ב-129+ מדינות עולים על 3,000+ השרתים של ExpressVPN ב-105 מדינות. Mullvad גובה $5.50/month קבוע עם רמת תוכנית אחת בלבד וללא הנחה ריבונית.
איזה VPN תואמות-Arch מאפשרות לי להשיג זיכוי אם ההגדרה של CLI לא עובדת?
NordVPN ו-ExpressVPN שניהם תמך כל תוכנית עם בחירה כספי-בחזרה 30-יום, כך אם החבילה AUR או אינטגרציה systemd נותנת לך צרות, אתה יכול לבקש זיכוי בתוך החלון הזה. Mullvad לא מציעה ניסיון ומריצה תשלום-כאשר-אתה-משתמש במקום, כך אין חלון זיכוי להישען עליו עם חבילת mullvad-vpn שלה.
כמה מכשירים אני יכול להריץ לקוחות VPN אלה על פני מערכות Arch שלי?
NordVPN מכסה 10 חיבורים מכשיר בו-זמניים לפי חשבון, ExpressVPN מאפשר 10 עד 14 תלוי בדרגת תוכנית, ו-Mullvad מכסימה 5 מכשירים. אם אתה מריץ לקוחות ב-מחשבים מרובים של Arch תוס טלפונים או ניידים, תקרה מכשיר גבוה יותר של NordVPN או ExpressVPN מכסה חומרה יותר מאשר גובה 5-מכשיר שטוח של Mullvad.
איך אני מאמתת שה-kill switch של ה-VPN בעצם עובד לאחר הגדרה דרך ה-CLI של Arch?
התחבר דרך ה-CLI, למשל nordvpn set killswitch on, ואז בטל את ממשק הרשת שלך ידנית או נתק ethernet בעוד עמוד טוען. kill switch עובד מנתק את כל התנועה במקום ליפול חזרה לחיבור לא מוצפן שלך. עקוב עם בדיקת דלף DNS כדי לאשר שהשאילתות משווקות דרך המנהרה, לא ISP שלך.
מה עליי לעשות אם בדיקת דלף DNS מראה את ה-IP האמיתי שלי לאחר הגדרת OpenVPN ב-Arch?
אמת שקובץ הגדרה OpenVPN משווקת DNS דרך שרתי הספק, לא פותח המערכת שלך, מאז לקוח Arch ה-brchement יכול לעקוף את המנהרה אם הלקוח לא טיפול בדחיפת DNS כראוי. הפעל מחדש את יחידת openvpn-client@client.service systemd, התחבר מחדש, ואחר כך הפעל מחדש בדיקת דלף DNS בכלי כדי לאמת שהשאילתות משווקות כעת דרך ה-VPN.
האם הנתינה בעצמי של שרת WireGuard VPN ב-Arch מחליפה VPN מסחרי עבור מטרות פרטיות?
לא ממש. הנתינה בעצמי עם WireGuard, בנוי לגרעין Arch, או OpenVPN, מותקן דרך sudo pacman -S openvpn, נותנת לך בקרה מלאה על רישום ומיקום שרת, אך ה-IP יציאה עדיין ניתן להעקוב אחריו לך, בשונה מה-IP שרת משותף של VPN מסחרי. הוא מבטל בטחון בצד שלישי בתנועה שלך, לא תכונה לתשתית שלך.