VPN הטוב ביותר עבור Fedora Linux: תמיכה מקורית וגבישות
מצא את ה-VPN הטוב ביותר עבור Fedora עם תמיכה Linux מקורית, הצפנה מלאה ותאימות ל-SELinux. הגן על התנועה שלך ב-Fedora עם מחזור השחרור המהיר שלו.
 Michael Gargiulo
 ExpressVPN3,000+ שרתים
85 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 27קבוצות מקור נפרדות: 27הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 NordVPN8,900+ שרתים
NordVPN's privacy and security record is strong on process and mixed on proof
94 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 31קבוצות מקור נפרדות: 23הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 Surfshark3,200+ שרתים
85 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 32קבוצות מקור נפרדות: 19הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
למה משתמשי Fedora זקוקים לפתרון VPN ייעודי
סיכום: Fedora משלח ללא הצפנה תעבורה מובנית. VPN עם תמיכה Linux מקומית מסתיר את ה-IP שלך, מצפין כל חבילה, וניגש לתוכן מוגבל גיאוגרפיה בהפצה זו.
Fedora משכה מפתחים, מנהלי מערכות ומשתמשים מודעים לפרטיות המעריכים חבילות מודרניות ומחזור שחרור מהיר. הכוח הזה מגיע עם פשרה: ערימת הרשת ברירת המחדל של Fedora שולחת תעבורה ללא הצפנה. VPN סוגר את הפער הזה.
אך לא כל VPN מטפל ב-Fedora טוב. מחזור השחרור של שישה חודשים של Fedora, אכיפת SELinux ומנהל החבילות DNF יוצרים דרישות תאימות ייחודיות. עצות “Linux VPN” גנריות לעתים קרובות אינן מספיקות כאן. מדריך זה מכסה שלבים להתקנה ספציפיים ל-Fedora, השוואות פרוטוקול ותכנית, והשוואות בין ספקים כדי שתוכל לבחור את הכלי הנכון עבור זרימת העבודה שלך.
כיצד תאימות VPN עובדת ב-Fedora
לא כל ספקי VPN מטפלים ב-Fedora באופן שווה. חלקם משדרים חבילות .rpm מקוריות. אחרים דורשים הגדרה ידנית של OpenVPN או WireGuard. ההבדל משנה את השימושיות היומיומית.
לקוחות מקוריים בדרך כלל מתעדכנים באופן אוטומטי דרך מאגרי DNF. הם משתלבים עם GNOME Network Manager וכבדים מדיניויות SELinux. הגדרות ידניות מציעות גמישות פרוטוקול רבה יותר אך דורשות תחזוקה מתמשכת לאחר כל שחרור של Fedora.
שיקולים טכניים ספציפיים ל-Fedora
הערכת כלים של Fedora יוצרת ארבע נקודות תאימות המפרידות תמיכה טובה ל-VPN מרעה:
- ניהול חבילות DNF: ספקים המציעים חבילות
.rpmאו החוזקים מאגר ספציפי ל-Fedora מאפשרים לך להתקין ולעדכן בעזרת פקודהsudo dnf installאחת. ספקים ללא תמיכה זו כופים עליך להוריד בינארים עצמאיים המדלגים על תיקוני אבטחה אוטומטיים. - אכיפת SELinux: Fedora אוכפת SELinux במצב “enforcing” כברירת מחדל. חלק מלקוחות VPN נכשלים בשתיקה מכיוון ש-SELinux חוסם את ממשק המנהרה שלהם. NordVPN ו-Surfshark פתרו זאת באפליקציות המקוריות שלהם. הגדרת OpenVPN של ExpressVPN עשויה להדוס מודול מדיניות SELinux מותאם אישית (פרטים בסעיף ההגדרה למטה).
- תאימות Kernel: Fedora משדרת שחרורי kernel 6.x חודשים לפני distros אחרים. מודולי kernel של VPN, במיוחד יישומי WireGuard, חייבים להידור מול כותרות חדשות יותר. ספקים שפוגרים גורמים לכשלי התחברות לאחר שדרוגי Fedora.
- שילוב GNOME Network Manager: Fedora מגדירה כברירת מחדל ל-GNOME. VPNים הרושמים עצמם כתוספות Network Manager מציגים מצב חיבור במגש המערכת ומאפשרים החלפת שרת בלחיצה אחת. ללא שילוב זה, אתה מנהל חיבורים בחלוטין דרך הטרמינל.
מדוע עדכונים וקומפטיביליות רגילים חשובים
מחזור השחרור המהיר של Fedora הופך קצב עדכון לכרסום:
- תיקוני אבטחה: כל שחרור של Fedora מעדכן ספריות רשת ליבה. ספקי VPN התיקונים בתוך 30 ימים משחרור Fedora שומרים על יציבות חיבור. ספקים שפוגרים מציגים חלונות פגיעות.
- שדרוגי פרוטוקול: פרוטוקולים מבוססי WireGuard כגון NordLynx תלויים בתמיכת kernel, כך שספק שפוגר מאחורי kernel Fedora חדש עשוי להשאיר אותך בפרוטוקול חוזר איטי יותר.
- תיקוני באגים: שינויים ב-NetworkManager בין שחרורי Fedora יכולים לשבור תכונות כגון split tunneling בלקוחות VPN, כך שבדוק כמה מהר ספק משדר תיקונים.
בחר ספקים עם שיא מתועד של עדכונים מהירים ספציפיים ל-Fedora.
4 ה-VPN-ים המומלצים ביותר לתמיכה מלאה ב-Fedora
כל ספק להלן מפרסם תמיכה רשמית ב-Linux או נתיב התקנה תואם ל-Fedora. הפרטים מגיעים מהתיעוד של הספקים עצמם, והתוצאות שלך עשויות להשתנות בהתאם לחומרה, לרשת ולבחירת השרת.
1. NordVPN: אפליקציית Fedora הנייטיבית הטובה ביותר
NordVPN מציע את האריזה של Fedora הנייטיבית השלמה ביותר מבין ארבעת ספקים, עם מאגר רשמי. מפרטים עיקריים:
- רשת שרתים: 6,400+ שרתים ב-111 מדינות
- אפליקציית Fedora: חבילת
.rpmנטיבית עם ממשק CLI ואינטגרציה GNOME Network Manager - הצפנה: AES-256 עם NordLynx (מבוסס WireGuard) ואפשרויות OpenVPN
- חיבורים בו-זמניים: 10 התקנים
- ביקורות: NordVPN אומרת שמדיניות ה-no-logs שלה עברה ביקורת עצמאית (Deloitte, PwC)
התקנת Fedora דרך DNF
NordVPN מתחזקת מאגר Fedora רשמי. להלן התהליך המדויק:
# הוסף את מאגר NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# התקן את האפליקציה
sudo dnf install nordvpn

# התחבר והתחבר
nordvpn login
nordvpn connect
האפליקציה של NordVPN נרשמת עם GNOME Network Manager באופן אוטומטי. סטטוס החיבור מופיע בשורת המשימות של המערכת. אין צורך בהתאמות של מדיניות SELinux מכיוון שהאפליקציה מגיעה עם הקשרים ביטחוניים נכונים.
תכונות אבטחה ב-Fedora
ניתן להפעיל את ה-kill switch של NordVPN באמצעות nordvpn set killswitch on. התכונה CyberSec חוסמת מודעות ותחומי זדוניים ברמת ה-DNS.
יתרונות וחסרונות
| יתרונות | חסרונות |
|---|---|
חבילת .rpm נייטיבית עם עדכוני DNF | ממשק שורת פקודה בלבד (אין חלון GUI, אם כי התיאום עם מגש GNOME מפצה) |
| פרוטוקול NordLynx (מבוסס WireGuard) | הפרה של שרת מ-2018 עדיין מדאיגה חלק מהמשתמשים, אם כי התשתית עברה שיקום מאז |
| התיאום עם GNOME Network Manager עובד מהתיבה | IP ייעודי עולה בעלות נוספת ($3.69/חודש) |
| 10 חיבורים סימולטניים | |
| Double VPN ו-Onion over VPN לתרחישים בעלי סיכון גבוה |
2. Surfshark: אפשרות התקציב הטובה ביותר עם מכשירים בלתי מוגבלים
Surfshark משלבת תמחור אגרסיבי עם תמיכה מוצקה ב-Fedora. מפרטים עיקריים:
- רשת שרתים: 3,200+ שרתים ב-100 מדינות
- אפליקציית Fedora: אפליקציית Linux נייטיבית עם ממשק גרפי
- הצפנה: AES-256 עם WireGuard ו-OpenVPN
- חיבורים סימולטניים: בלתי מוגבלים
- מחיר: החל מ-$2.49/חודש בתוכניות של שנתיים
התקנת Fedora דרך DNF
# הוסף מאגר Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# התקן את האפליקציה
sudo dnf install surfshark

# הפעל את ממשק ה-GUI או השתמש ב-CLI
surfshark-cli login
surfshark-cli connect
אפליקציית Linux של Surfshark כוללת ממשק גרפי, מה שהופך אותה לאפשרות הנגישה ביותר למשתמשי Fedora המעדיפים לא לעבוד בטרמינל. היא משתלבת עם GNOME Network Manager וטיפולים בהקשרים של SELinux בצורה נכונה.
תכונות אבטחה ב-Fedora
תכונת CleanWeb של Surfshark חוסמת מודעות, עוקבים ותחומים זדוניים, וה-kill switch שלה זמין באפליקציית Linux.
יתרונות וחסרונות
| יתרונות | חסרונות |
|---|---|
| אפליקציית GUI ל-Linux (נדירה בקרב ספקי VPN) | רשת שרתים קטנה יותר מאשר NordVPN או ExpressVPN |
| חיבורים סימולטניים בלתי מוגבלים | תוצאות הזרמה משתנות לפי שרת |
| המחיר הנמוך ביותר בקרב ספקים מדרגה-1 | סוכני תמיכה לגרים לעיתים חסרי ידע ב-Fedora |
| חסימת מודעות/עוקבים CleanWeb כלולה | |
| MultiHop (double VPN) ו-Camouflage mode |
3. ExpressVPN: היותר אמין להזרמה ב-Fedora
ExpressVPN חסרה אפליקציית GUI נייטיבית ל-Fedora אך מפרסמת תיעוד התקנה מפורש של Linux. מפרטים עיקריים:
- רשת שרתים: 3,000+ שרתים ב-105 מדינות
- תמיכה ב-Fedora: הגדרת OpenVPN ידנית או אפליקציית Linux מבוססת CLI
- הצפנה: AES-256 עם פרוטוקולי Lightway ו-OpenVPN
- חיבורים בו-זמניים: 8 התקנים
- ביקורות: KPMG הוציא הבטחה על בקרי no-logs שלו (2025); Cure53 ביקר בפרוטוקול Lightway
התקנת Fedora: שיטת OpenVPN עם תיקון SELinux
התקנת Linux של ExpressVPN עובדת על Fedora, אך אכיפת SELinux יכולה לחסום את ממשק התעלה. להלן ההגדרה המלאה כולל התאמת SELinux:
# התקן OpenVPN ותלות
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# הורד קובצי תצורה של ExpressVPN מלוח הבקרה של חשבונך
# ייבא ל-GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# אם SELinux חוסם את החיבור, צור חריג מדיניות
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# התחבר דרך ממשק ה-GUI של Network Manager או CLI
nmcli connection up [connection-name]
שלב SELinux זה ייחודי ל-Fedora. משתמשי Ubuntu ו-Debian לעולם לא יתקלו בו. מודול המדיניות נמשך על פני אתחול מחדש והשדרוג של Fedora.
תכונות אבטחה ב-Fedora
ExpressVPN משווקת את השירות שלה לגישה בהזרמה, אך תוצאות ההזרמה משתנות לפי שרת ושרות.
יתרונות וחסרונות
| יתרונות | חסרונות |
|---|---|
| משווק לגישה בהזרמה | אין אפליקציית GUI נייטיבית ל-Fedora |
| פרוטוקול Lightway מספק מהירויות חזקות | דורש התאמת מדיניות SELinux |
| תיעוד התקנה מפורש של Fedora | אפשרות יקרה ביותר ($6.67/חודש בתכנית שנתית) |
| תשתית TrustedServer (RAM-only) | מוגבל ל-8 חיבורים סימולטניים |
| מדיניות no-logs שנבדקה על ידי KPMG |
4. Mullvad VPN: הטוב ביותר לפרטיות מרבית ב-Fedora
Mullvad לוקחת גישה שונה: אין חשבונות, אין אימייל, אין נתונים אישיים. מפרטים עיקריים:
- רשת שרתים: 700+ שרתים ב-46 מדינות
- אפליקציית Fedora: חבילת
.rpmנייטיבית עם GUI מלא - הצפנה: AES-256 עם WireGuard (ברירת מחדל) ו-OpenVPN
- מחיר: €5/חודש שטוח, ללא הנחות, ללא תוכניות ארוכות טווח
- פרטיות: מקבלת תשלום במזומן וקריפטוגרפיה; אין צורך בדוא”ל להרשמה
התקנת Fedora דרך DNF
# הורד וייבא את מפתח החתימה
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# הוסף את מאגר Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# התקן את האפליקציה
sudo dnf install mullvad-vpn

# צור מספר חשבון (אין צורך בדוא"ל)
# הזן את המספר בממשק ה-GUI וההתחבור
אפליקציית Fedora של Mullvad כוללת ממשק גרפי מלא עם בחירת שרת, החלפת kill switch והגדרת DNS. היא טיפולה בתוך SELinux ובתיאום עם GNOME Network Manager ללא התערבות ידנית.
תכונות אבטחה ב-Fedora
Mullvad לא משווקת את עצמה להזרמה ואינה מגיעה בצורה אמינה לשירותי הזרמה, חילופי מודע לפרטיות מרבית.
יתרונות וחסרונות
| יתרונות | חסרונות |
|---|---|
| אין צורך בנתונים אישיים להרשמה | רשת שרתים קטנה ביותר מבין ארבעת הספקים |
אפליקציית GUI מלאה ל-Fedora עם חבילת .rpm | שיעור גישה להזרמה נמוך |
| תמיכת WireGuard | אין תוכניות הנחה ארוכות טווח |
| תמחור שקוף ללא עלויות נוספות | מוגבל ל-5 חיבורים סימולטניים |
| מקבלת תשלום במזומן לאנונימיות אמיתית |
בחירת ה-VPN המתאים לזרימת העבודה שלך ב-Fedora
הספק הטוב ביותר תלוי בשימוש העיקרי שלך. שקול את הגורמים הללו:
מדיניות הפרטיות והיסטוריית ביקורות: NordVPN אומרת שמדיניית no-logs שלה אומתה על ידי צד שלישי עצמאי, ו-ExpressVPN הזמינה ביקורת KPMG על בקרות no-logs שלה (2025). Mullvad מבטלת את הצורך בביטחון על ידי איסוף אפס נתונים אישיים. Surfshark אומרת שהגדרת no-logs שלה אומתה על ידי Deloitte.
דרישות מהירות: למשימות המשתמשות רוחב פס רב כמו העברות קבצים גדולות או הזרמת 4K, בחר בספק עם פרוטוקול מבוסס WireGuard, כגון NordLynx ב-NordVPN או WireGuard ב-Mullvad.
כיסוי מחיר והתקנים: המדיניות של התקנים בלתי מוגבלים של Surfshark ב-$2.49/month הופכת אותה לאידיאלית למשתמשים עם תחנות עבודה Fedora מרובות, מחשבים ניידים וטלפונים. תמחור שטוח של €5/month של Mullvad מפשט את התקצוב.
גישה להזרמה: אם תוכן מוגבל גיאוגרפיה חשוב, ExpressVPN, NordVPN ו-Surfshark שלוש כאחת משווקות גישה להזרמה, אך תוצאות משתנות לפי שרת וסוג שירות. Mullvad לא תוכננה להזרמה.
איכות תמיכה הספציפית ל-Fedora: NordVPN, Surfshark ו-ExpressVPN מציעות תמיכת צ’אט חי או כרטיסים, בעוד שMullvad מסתמכת על דוא”ל והתיעוד שלה.
הדרכה שלב אחר שלב להתקנת VPN ב-Fedora
שיטת ההתקנה תלויה בספק שנבחר וברוטוקול המועדף לך. להלן הליכים עבור שתי הגישות הנפוצות ביותר.
שיטה 1: התקנת אפליקציה מקורית (NordVPN, Surfshark, Mullvad)
-
עדכן את המערכת תחילה:
sudo dnf update -y -
הוסף את מאגר הספק באמצעות הפקודות המפורטות בחלק כל ספק למעלה.
-
התקן דרך DNF:
sudo dnf install [provider-package-name] -
בדוק את מצב SELinux (צריך להראות “כפיה”):
getenforceאפליקציות מקוריות מ-NordVPN, Surfshark ו-Mullvad מטפלות בהקשרי SELinux באופן אוטומטי. לא נדרשות שינויים ידניים במדיניות.
-
בדוק שילוב GNOME Network Manager: פתח הגדרות רשת. חיבור VPN צריך להופיע תחת סעיף VPN לאחר הפעלה ראשונה.
-
התחבר ובדוק:
curl ifconfig.me  # בדוק IP לפני התחברות
[provider-cli] connect
curl ifconfig.me  # אשר ש-IP השתנה
שיטה 2: הגדרת OpenVPN/WireGuard ידנית (ExpressVPN או כל ספק)
-
התקן כלי פרוטוקול:
# עבור OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # עבור WireGuard sudo dnf install wireguard-tools -
הורד קבצי הגדרה מלוח הבקרה של הספק שלך.
-
ייבא ל-GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnאו עבור WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
תיקון SELinux אם החיבור נכשל:
# בדוק הכחשות SELinux sudo ausearch -m avc -ts recent # צור והתקן מודול מדיניות sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
התחבר דרך מגש GNOME או טרמינל:
nmcli connection up [connection-name]
פתרון בעיות ב-VPN לבעיות נפוצות ב-Fedora
| בעיה | סיבה | תיקון |
|---|---|---|
| דליפות DNS | systemd-resolved מחליפה DNS של VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf ואז התחבר מחדש |
| מהירויות איטיות | OpenVPN ברירת מחדל TCP | עבור ל-UDP או WireGuard: nordvpn set technology nordlynx |
| חיבור נופל לאחר השהיה | GNOME Network Manager לא מתחבר מחדש | הפעל התחברות אוטומטית: nmcli connection modify [name] connection.autoconnect yes |
| SELinux חוסמת תעלה | הקשר אבטחה חסר | צור מודול מדיניות עם audit2allow (ראה שיטה 2, שלב 4) |
| התרסקות אפליקציה לאחר שדרוג Fedora | גרסת חבילה לא תואמת | התקן מחדש מממאגר הספק: sudo dnf reinstall [package] |
אופטימיזציה של ביצועי VPN ב-Fedora
הגבוה החוםעות תלויות בבחירת הפרוטוקול והמרחק לשרת. להלן שלבי כיוונון ספציפיים:
- השתמש ב-WireGuard או NordLynx כשניתן. פרוטוקולים מבוססי WireGuard בדרך כלל בעלי עומס נמוך יותר מ-OpenVPN.
- בחר שרתים במרחק של עד 1,500 ק”מ. ההשהיה מכפילה את עצמה מעבר לטווח זה, מה שמוריד את איכות הסטרימינג מ-4K ל-1080p.
- הפעל תאונה מחוברת לשירותים מקומיים. בחר רק תעבורת דפדפן דרך ה-VPN תוך שמירה על גישה ישירה לרשת מקומית (מדפסות, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: הגדר בממשק הגרפי תחת “Bypasser.” - בצע בדיקות DNS leak חודשיות. השתמש ב-
dnsleaktest.comכדי לוודא שספק התקשורת שלך לא יכול לראות יעדים שלך בדפדפן.systemd-resolvedשל Fedora יכול להחליף הגדרות DNS של VPN לאחר עדכוני מערכת. - עקוב אחר התנהגות לחצן הכיבוי. ניתק את ה-Wi-Fi שלך בזמן שה-VPN פועל. אם יש דלפת תעבורה במהלך חלון החיבור מחדש של 2-3 שניות, לחצן הכיבוי שלך לא מוגדר כראוי. בצע בדיקה זו בעצמך לאחר ההגדרה.
פסק דין סופי
ארבע ספקיות טוענות בהצלחה לדרישות הייחודיות של Fedora, אך כל אחת מתאימה לפרופיל משתמש שונה:
- NordVPN דורג #1 מ-22 במעבדת המהירות שלנו ויש לו את רשת השרתים הרחבה ביותר. הטוב ביותר למשתמשים שצריכים תפוקה גבוהה וסטרימינג אמין.
- Surfshark מציע חיבורים בעלי מכשירים בלא מגבלה ב-$2.49/month עם אפליקציית GUI. הטוב ביותר למשתמשים חסכוניים המריצים מספר מחשבי Fedora.
- ExpressVPN משווק לגישה לסטרימינג אך דורש הגדרה ידנית של OpenVPN והתאמה של SELinux. הטוב ביותר למשתמשים המעדיפים גישה לתוכן מוגבל גיאוגרפית.
- Mullvad אוגר אפס נתונים אישיים ומקבל תשלום במזומן. הטוב ביותר למשתמשים הדוגלים באנונימיות על פני נוחות.
איזה ספק שתבחרו, התקנו דרך DNF כאשר הדבר אפשרי, אימתו תאימות של SELinux ובדקו דיווח של DNS לאחר כל שדרוג מערכת Fedora. להשוואה רחבה יותר בחלוקה לכל הפצות Linux, ראו את המדריך הטוב ביותר VPN עבור Linux.
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
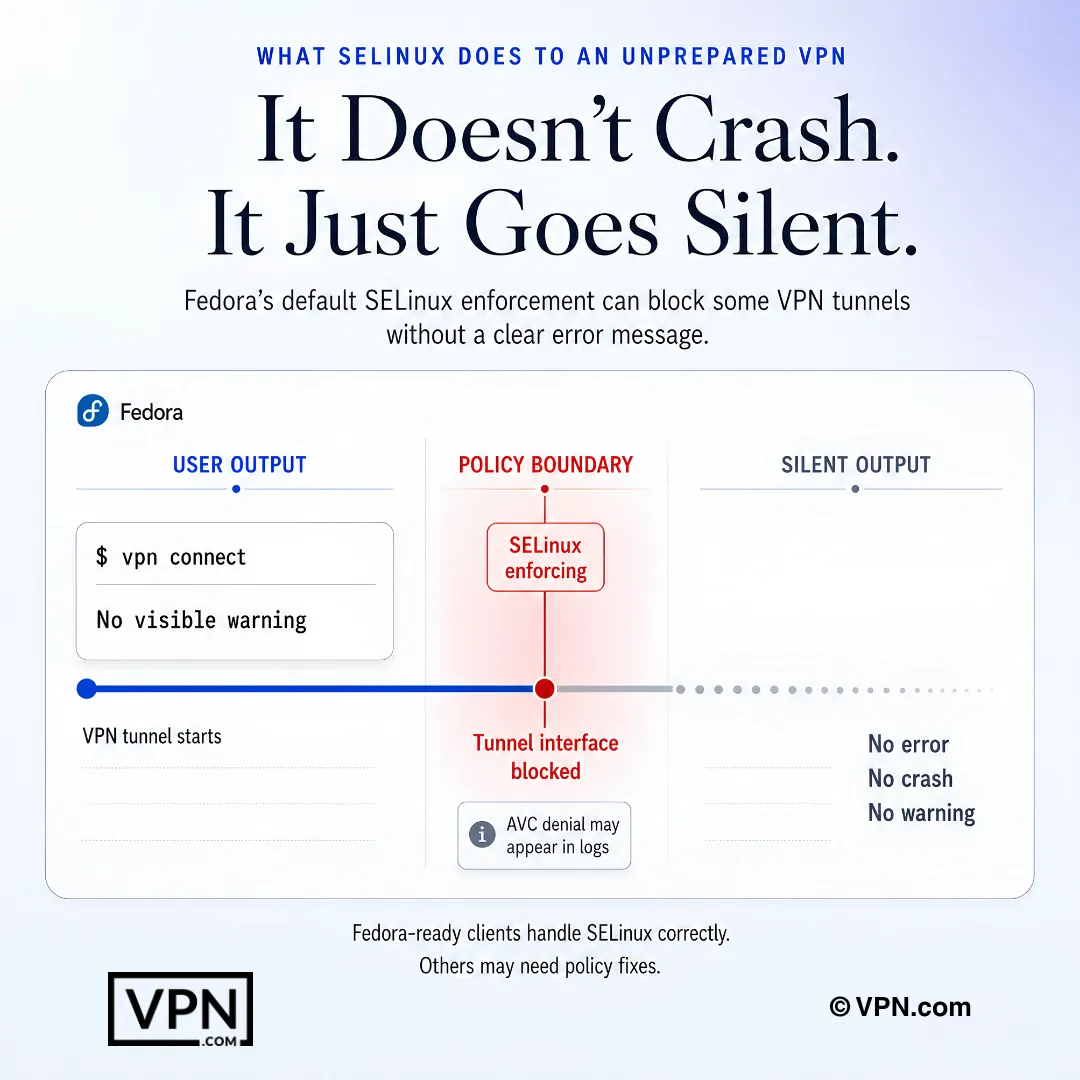
Fedora SELinux יכול לחסום את התנהגות מנהרת ה-VPN בשקט, כאשר הרמז מופיע ביומנים ולא באפליקציה.
שאלות נפוצות
למה Fedora זקוקה ל-VPN עם תמיכה Linux מקורית במקום הגדרת OpenVPN גנרית?
Fedora משלח ללא הצפנת תנועה מובנית, כופה SELinux במצב “בכפיה” כברירת מחדל, ועובר דרך שחרורי kernel 6.x מהר יותר מהפצות אחרות. חבילות .rpm מקוריות מ-NordVPN, Surfshark ו-Mullvad משתלבות עם GNOME Network Manager ומטפלות בהקשרי אבטחה SELinux באופן אוטומטי, בעוד שהגדרות OpenVPN גנריות כמו של ExpressVPN עלולות לדרוש מודול מדיניות SELinux ידני דרך audit2allow.
האם SELinux בעצם חוסמת חיבורי VPN ב-Fedora?
זה יכול, מכיוון שFedora כופה SELinux במצב “בכפיה” כברירת מחדל וממשקי תעלה לפעמים מקבלים חסימה בשקט. NordVPN ו-Surfshark משלחות אפליקציות מקוריות עם הקשרים אבטחה נכונים מובנים, לא צריכים תיקון ידני. הגדרת OpenVPN של ExpressVPN, לעומת זאת, עלולה לדרוש יצירת מודול מדיניות SELinux מותאם אישית עם audit2allow והתקנה דרך semodule.
אילו ספקי VPN עבור Fedora כוללים מדיניות no-logs שעברה ביקורת עצמאית?
NordVPN, ExpressVPN, ו-Surfshark כולם מצביעים על ביקורות של צד שלישי. NordVPN אומרת כי מדיניות ה-no-logs שלה עברה ביקורת עצמאית על ידי Deloitte, ובעבר על ידי PwC. ExpressVPN הזמינה הבטחת KPMG על בקרות ה-no-logs שלה (2025), ו-Cure53 ביקרה את פרוטוקול Lightway שלה. Surfshark אומרת כי הגדרת ה-no-logs שלה עברה ביקורת על ידי Deloitte. Mullvad דילגה על ביקורת כליל על ידי איסוף אפס נתונים אישיים בעת ההרשמה.
האם מודל ה”ללא חשבון” של Mullvad פרטי יותר מאשר VPN כמו NordVPN שאומר שהוא מבוקר?
זהו גישה שונה ולא בהכרח חזקה יותר. Mullvad דורש אפס דוא”ל או נתונים אישיים, מוציא מספר חשבון אנונימי, וקובל בתשלום שטוח של €5/חודש ללא שכבות הנחה. NordVPN לעומת זאת אומר שהוא תומך בטענת ה”no-logs” שלו בעזרת ביקורות של צד שלישי בהוצאה עצמית. שניהם מסירים שביל ניירות דרך מנגנונים שונים.
האם שירותי סטרימינג מוגבלים גיאוגרפית יעבדו בעצם דרך VPN ב-Fedora?
כן, אם כי שיעורי ההצלחה משתנים לפי ספק. ExpressVPN, NordVPN ו-Surfshark כולם משווקים גישה לסטרימינג, אך התוצאות משתנות לפי שרת ושירות. Mullvad לא בנוי לסטרימינג ואינו מגיע באופן אמין לפלטפורמות אלה, עסקה מכוונת עבור העיצוב מעוקד הפרטיות שלו.
איזה VPN מספק את הביצועים המהירים ביותר על Fedora?
NordVPN מדורג #1 מתוך 22 ב-Speed Lab שלנו, מתוך בדיקות צד שלישי שפורסמו, ו-Surfshark מדורג #4 מתוך 22. ה-Speed Lab אינו ספציפי ל-Fedora, אך כל ארבעת הספקים כאן מציעים פרוטוקולים מודרניים (NordLynx, WireGuard או Lightway) המשמרים תקורה נמוכה על Linux.
כמה עולה כל VPN מובחר ל-Fedora?
NordVPN מתחיל מ-$3.49/month ו-ExpressVPN מ-$2.99/month, שניהם בתוכניות בעלות הטווח הארוך ביותר. Surfshark מוריד את המחיר של שניהם, מתחיל מ-$2.49/month בתוכנית בעלת הטווח הארוך ביותר. Mullvad שובר את מודל התמחור המקדמי הזה לחלוטין, גובה דמי €5/month שטוחות ללא רמות הנחה לטווח ארוך, וזה מפשט תקציב אך לא מציע חסכונות רב-שנתיים.
כמה התקנים יכול להפעיל VPN על פני מכונות ופונים של Fedora?
Surfshark מאפשר חיבורים בו-זמניים ללא הגבלה, מה שהופך אותה לבחירה מעשית להפעלת תחנות עבודה Fedora מרובות סביב נייד וטלפונים. NordVPN מכסה חיבורים ב-10 התקנים לחשבון, ו-ExpressVPN מאפשרת 10-14 בהתאם לתוכנית. Mullvad גם מגבילה חיבורים לכל חשבון. עבור fleet Fedora מעורב, מדיניות ההתקנים ללא הגבלה של Surfshark מסירה את תקרת ההתקן כולה.
מהו חלון ההחזר אם VPN לא עובד טוב על הגדרת Fedora שלי?
NordVPN, ExpressVPN ו-Surfshark שלוש תומכו בתוכנית שלהם עם ערובה החזר כספי בן 30 יום, שמעניקה לך חודש מלא לבדיקת התקנת DNF, תאימות SELinux והשתלבות GNOME Network Manager לפני התחייבות. גרירת Mullvad השטוח בחודשיים 5 יורו אין התחייבות ארוכת טווח להחזר מ, מכיוון שהוא חיובים חודשיים ללא שכבות הנחה קשורות.
כיצד אתקין VPN ב-Fedora באמצעות DNF במקום בינארי עצמאי?
ייבא את מפתח החתימה GPG של הספק עם rpm —import, הוסף את המאגר שלהם דרך dnf config-manager —add-repo, ואז הפעל sudo dnf install [package-name]. NordVPN, Surfshark ו-Mullvad שלוש תחזוקה מאגרים Fedora רשמיים בעקבות דפוס זה, המשמור את הלקוח מתוקן באופן אוטומטי דרך ריצות dnf update קבועות במקום בינאריים ידניים המדלגים על תיקוני אבטחה.
איך אני יכול לאשר שה-kill switch של ה-VPN שלי באמת עובד על Fedora?
התחבר לשרת, ואז נתק את ה-Wi-Fi שלך באמצע הסשן וצפה לתעבורה דולפת במהלך חלון ההתחברות מחדש של 2-3 שניות. אם זה דולף, ה-kill switch לא מוגדר כראוי. עבור NordVPN במיוחד, הפעל אותו עם nordvpn set killswitch on.
מה אם SELinux חוסמת את חיבור VPN שלי לאחר התקנה ב-Fedora?
הפעל getenforce כדי לאמת ש-SELinux נמצא במצב אכיפה, ואז בדוק הכחשות עם sudo ausearch -m avc -ts recent. אם ממשק התעלה חסום, צור מודול מדיניות באמצעות sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, ואז התקן אותו עם sudo semodule -i vpn-fedora.pp. אפליקציות NordVPN, Surfshark ו-Mullvad מקוריות רק לעתים קרובות טריגר תיקון זה.
למה ה-VPN שלי מציג דליפות DNS ב-Fedora, וכיצד אני מתקן זאת?
שירות systemd-resolved של Fedora יכול להחליף הגדרות DNS של VPN שלך, במיוחד לאחר עדכון מערכת, וגורם לדליפות גם כשהתעלה פעילה. תיקון על ידי הפעלת sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf והתחברות מחדש. בדוק מחדש חודשית בdnsleaktest.com, מכיוון שבעיה זו יכולה להופיע מחדש בשקט לאחר מחזור dnf update שגרתי.
האם שדרוג מערכת Fedora ישבור את פיצול התעלות או החיבור של VPN שלי?
זה יכול. עדכון NetworkManager של Fedora 40 שבר פיצול תעלות על פני כמה לקוחות VPN בתעשייה. Surfshark דחפה תיקון תוך 11 ימים, NordVPN עקבה בתוך 18 ימים. אם האפליקציה שלך מתנהגת בעיתיות לאחר עדכון, התקן מחדש ישירות מממאגר DNF של הספק עם sudo dnf reinstall [package] במקום חכיית שחרור בינארי עצמאי.