VPN הטוב ביותר עבור CentOS: השוואת VPN ל-Linux
מצא את VPN הטוב ביותר עבור CentOS עם תמיכה ראויה ב-Linux, שרתים מהירים והצפנה חזקה. השווה את הבחירות המובילות עם לקוחות מקוריים או קבצי תצורה של OpenVPN.
 Michael Gargiulo
VPN-ים מובילים עבור CentOS


קו תחתון: VPN התואם ל-CentOS מצפין את התעבורה שלך ומגן על הפרטיות שלך באחת מהתפוצות של Linux הנפוצות ביותר לעסקים. ה-VPN-ים הטובים ביותר עבור CentOS מציעים חבילות RPM, כלים CLI, ותמיכה מקורית עבור OpenVPN או WireGuard דרך yum או dnf.
CentOS היא הפצת Linux חופשית המונעת על ידי הקהילה, הבנויה מקוד מקור של Red Hat Enterprise Linux (RHEL). מנהלי מערכת ומפתחים סמכו עליה במשך שנים להפעלת שרתים, תחנות עבודה ותשתית ענן. אך CentOS אינה מגיעה עם לקוח VPN מובנה, והנוף המשתנה שלה (CentOS 7 הגיע לסוף החיים ביוני 2024, בעוד CentOS Stream משמש כעת כתצוגה מתגלגלת של RHEL) הופך את הבחירה בספק VPN הנכון חשובה יותר מאי פעם.
אם אתה חדש ב-VPN, המדריך שלנו בנושא מהו VPN מכסה את היסודות. דף זה מתמקד במיוחד באילו ספקי VPN עובדים הטובים ביותר ב-CentOS, כיצד להתקין אותם, ומה להיות זהיר לגביו במערכות מבוססות RPM. אם אתה משתמש בהפצת Linux אחרת, בדוק את המדריכים שלנו עבור Fedora, Red Hat או Debian.
למה משתמשי CentOS זקוקים ל-VPN
CentOS מפעילה חלק גדול משרתי אינטרנט וסביבות פיתוח. משתמשים רבים מתחברים מרחוק דרך SSH, מעבירים קבצים רגישים, או מנהלים מסדי נתונים בייצור. VPN מוסיף שכבה קריטית של הגנה במספר תרחישים:
- ניהול שרתים מרחוק: הצפן תעבורת ניהול בין המכונה המקומית שלך לשרתי CentOS, במיוחד ב-Wi-Fi ציבורי.
- פרטיות בשולחנות עבודה של CentOS: CentOS Stream עובד כמחשב בשימוש יומי עבור חלק מהמפתחים. VPN מונע מספק האינטרנט שלך מלתעד את פעילות הגלישה שלך.
- עקיפת הגבלות רשת: חלק מחומות אש של חברות או אזוריות חוסמות יציאות או פרוטוקולים. VPN מנהר תעבורה מעבר לאותם מסננים.
- הצפת צינורות CI/CD: אם שרתי הבנייה שלך משתמשים ב-CentOS, ניתוב תעבורה דרך VPN מגן על ממלכי קוד ומפתחות API בהעברה.
מכיוון ש-CentOS משתמשת בניהול חבילות מבוסס RPM (yum ב-CentOS 7, dnf ב-CentOS Stream 8/9), אתה זקוק לספק VPN המציע חבילות .rpm או הוראות הגדרה ידנית ברורות עבור OpenVPN או WireGuard. לא כל ספק עושה זאת טוב, וזו הסיבה שמדריך VPN ל-Linux כללי מקבל אותך רק בחצי הדרך.
ספקי VPN מובילים עבור CentOS
הערכנו את NordVPN, Surfshark, ו-ExpressVPN על קריטריונים ספציפיים ל-CentOS: זמינות חבילת RPM, פונקציונליות CLI, תמיכת פרוטוקול (OpenVPN ו-WireGuard), אמינות kill switch ב-Linux, והגנה מפני דימומי DNS.
| תכונה | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| CLI מקורי של Linux | כן | כן | כן |
| חבילת RPM (.rpm) | כן | כן | לא (התקנה ידנית) |
| התקנה דרך yum/dnf | כן (הגדרת repo) | כן (הגדרת repo) | לא |
| WireGuard (NordLynx) | כן | כן | לא (פרוטוקול Lightway) |
| תמיכת OpenVPN | כן | כן | כן |
| Kill switch ב-Linux | כן (דגל CLI) | כן (דגל CLI) | כן (נעילת רשת) |
| הגנה מפני דימומי DNS | מובנה | מובנה | מובנה |
| התקנים בו-זמנים | 10 | ללא הגבלה | 8 |
| שרתים | 6,400+ בְ-111 מדינות | 3,200+ בְ-100 מדינות | 3,000+ בְ-105 מדינות |
NordVPN מציע את חוויית CentOS החזקה ביותר
NordVPN מספקת חבילת .rpm ייעודית שתוכל להתקין ישירות דרך הטרמינל שלך. היא משתמשת ב-NordLynx, היישום שלה של WireGuard, אשר מספק מהירויות מהירות יותר מ-OpenVPN סטנדרטי ב-CentOS. ה-CLI כולל kill switch מובנה ותכונת התחברות אוטומטית.
התקן את NordVPN ב-CentOS Stream 9:
# הורדת חבילת RPM
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# התקנת לקוח NordVPN
sudo dnf install -y nordvpn

# התחברות
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
עבור CentOS 7 (כעת עבר EOL), החלף dnf ב-yum בפקודות לעיל. ייתכן ש-NordVPN תפסיק בסופו של דבר את התמיכה ב-CentOS 7 מכיוון שהחבילות שלה מתמקדות בגרסאות glibc חדשות יותר. בדוק את התיעוד הרשמי של NordVPN ל-Linux לקבלת הערות התאימות העדכניות ביותר.
Surfshark מספק התקנים ללא הגבלה בתקציב
Surfshark היא האפשרות הטובה ביותר לתקציב עבור משתמשי CentOS הזקוקים להתחברויות התקן ללא הגבלה. היא מספקת מאגר מבוסס RPM, וה-CLI שלה תומך הן ב-WireGuard והן ב-OpenVPN. ה-kill switch עובד בעבודה אמינה דרך ממשק שורת הפקודה, ותכונת CleanWeb של Surfshark חוסמת מודעות ועוקבים ברמת ה-DNS.
התקן את Surfshark ב-CentOS Stream:
# ייבוא מפתח GPG של Surfshark והוספת repo
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# התקנה והתחברות
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
מאגר RPM של Surfshark מתמקד במערכות מבוססות Fedora, אך הוא עובד ב-CentOS Stream מכיוון ששניהם חולקים את אותו אקוסיסטם אריזת RPM. ראה את מדריך הגדרת Linux של Surfshark לקבלת אפשרויות תצורה נוספות.
ExpressVPN דורש התקנת RPM ידנית
ExpressVPN אינה מציעה מאגר yum/dnf, מה שהופך את ההתקנה קצת יותר ידנית ב-CentOS. אתה מוריד קובץ .rpm ישירות מלוח הבקרה של החשבון שלך. ExpressVPN משתמשת בפרוטוקול Lightway כמלכודת של WireGuard, אשר עדיין מספק מהירויות חזקות אך מגביל את גמישות התצורה למשתמשים מתקדמים. ה-kill switch “Network Lock” שלה עובד טוב ב-Linux.
התקן את ExpressVPN ב-CentOS:
# הורדת קובץ .rpm מלוח הבקרה של ExpressVPN שלך, ואז:
sudo dnf install -y /path/to/expressvpn-*.rpm

# הפעלה והתחברות
expressvpn activate
expressvpn connect
ExpressVPN תומכת ב-CentOS 7 ובגרסאות חדשות יותר, למרות שהחברה מומלצת למערכות 64-bit שמריצות kernel 4.x ואילך. אם אתה ב-CentOS 7 עם ה-kernel הישן שלו 3.10, בדוק את התאימות לפני התחייבות למנוי.
הגדרה ידנית של OpenVPN ב-CentOS
אם ספק ה-VPN שלך אינו מציע לקוח CentOS מקורי, אתה יכול להגדיר את OpenVPN ידנית. שיטה זו עובדת עם כמעט כל ספק המספק קבצי תצורה .ovpn.
# התקנת OpenVPN ב-CentOS Stream
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# הורדת קובץ .ovpn של הספק שלך, ואז התחברות:
sudo openvpn --config /path/to/your-server.ovpn

# להפעלה כשירות רקע:
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
הגדרת OpenVPN ידנית נותנת לך שליטה מלאה על ciphers הצפנה, ניתוב, ו-DNS. עם זאת, אתה מאבד את הנוחות של kill switch מובנה והחלפת שרתים שכלים CLI מספקים.
CentOS 7 EOL: משמעותו עבור משתמשי VPN
CentOS 7 הגיעה לסוף החיים ב-30 ביוני 2024. זה אומר לא יותר תיקוני אבטחה מפרויקט CentOS. הפעלת VPN ב-OS ללא תיקוניות פוגעת בהגנה שה-VPN מספק. אם אתה עדיין משתמש ב-CentOS 7, שקול הגירה ל:
- CentOS Stream 9 לתצוגה מתגלגלת של RHEL
- AlmaLinux 9 או Rocky Linux 9 לשחרור יציב התואם ל-RHEL מסורתי
כל שלוש האפשרויות משתמשות ב-dnf ומקבלות את אותן חבילות RPM שספקי VPN כבר תומכים. ספקי VPN התומכים ב-CentOS Stream בדרך כלל עובדים ללא שינוי ב-AlmaLinux ו-Rocky Linux.
תיקון בעיות VPN נפוצות ב-CentOS
דימומי DNS ב-CentOS
CentOS משתמשת ב-systemd-resolved או /etc/resolv.conf בהתאם להגדרה שלך. חלק מלקוחות VPN נכשלים בהחלפת ה-DNS של המערכת, מה שגורם לשאילתות DNS להודיף מחוץ לתעלה.
תיקון: בדוק דימומים לאחר התחברות:
# אימות שה-DNS שלך מתנתב דרך ה-VPN
cat /etc/resolv.conf
# זה אמור להציג את ה-DNS של ספק ה-VPN, לא את זה של ISP שלך
אם ה-DNS של ה-ISP שלך עדיין מופיע, הגדר ידנית DNS בלקוח ה-VPN שלך או ערוך את /etc/resolv.conf כדי להצביע על שרתי ה-DNS של הספק שלך (למשל, 103.86.96.100 עבור NordVPN).
שירות OpenVPN נכשל להתחיל דרך systemctl
אם systemctl start openvpn-client@client נכשל, בדוק את היומן:
sudo journalctl -u openvpn-client@client -eסיבות נפוצות: קובץ .ovpn חסר ב-/etc/openvpn/client/, הרשאות שגויות, או מכשיר TUN/TAP לא טעון. טען אותו ידנית עם:
sudo modprobe tunFirewalld חוסם תעבורת נהר VPN
CentOS משתמשת ב-firewalld כברירת מחדל. זה יכול לחסום תעבורת VPN אם ממשק התעלה אינו באזור הנכון.
# הוספת ממשק תעלת ה-VPN לאזור מהימן
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
זה מאפשר את כל התעבורה דרך התעלה של VPN תוך שמירה על כללי חומת האש שלך בעקבות.
סיכום סופי
עבור משתמשי CentOS, NordVPN היא הבחירה המובילה. היא מציעה מאגר RPM ראוי, CLI מלא בתכונות עם kill switch, ותמיכת NordLynx (WireGuard) שעובדת מחוץ לקופסה ב-CentOS Stream. Surfshark היא הערך הטוב ביותר אם אתה זקוק להתחברויות ללא הגבלה ותהליך התקנה מבוסס RPM מוצק. ExpressVPN נשאר אפשרות חזקה למהירות, אך ההתקנה ידנית של RPM שלה והיעדר WireGuard הופכים אותה פחות נוחה ב-CentOS.
לא משנה איזה ספק אתה בוחר, תן עדיפות לאחד עם CLI מקורי של Linux, תמיכה ב-OpenVPN או WireGuard, ו-kill switch עובד. משתמשי CentOS המנהלים שרתים או מטפלים בנתונים רגישים לא יכולים להרשות לעצמם דימומי DNS או חיבורים שנפלו. ואם אתה עדיין ב-CentOS 7, הגירה ל-CentOS Stream 9, AlmaLinux, או Rocky Linux צריכה להיות הצעד הראשון שלך לפני הגדרת כל VPN.
משאבים לדף זה
תרשימים ותמונות עזר מהבדיקות שלנו, לצפייה ושיתוף חופשי.
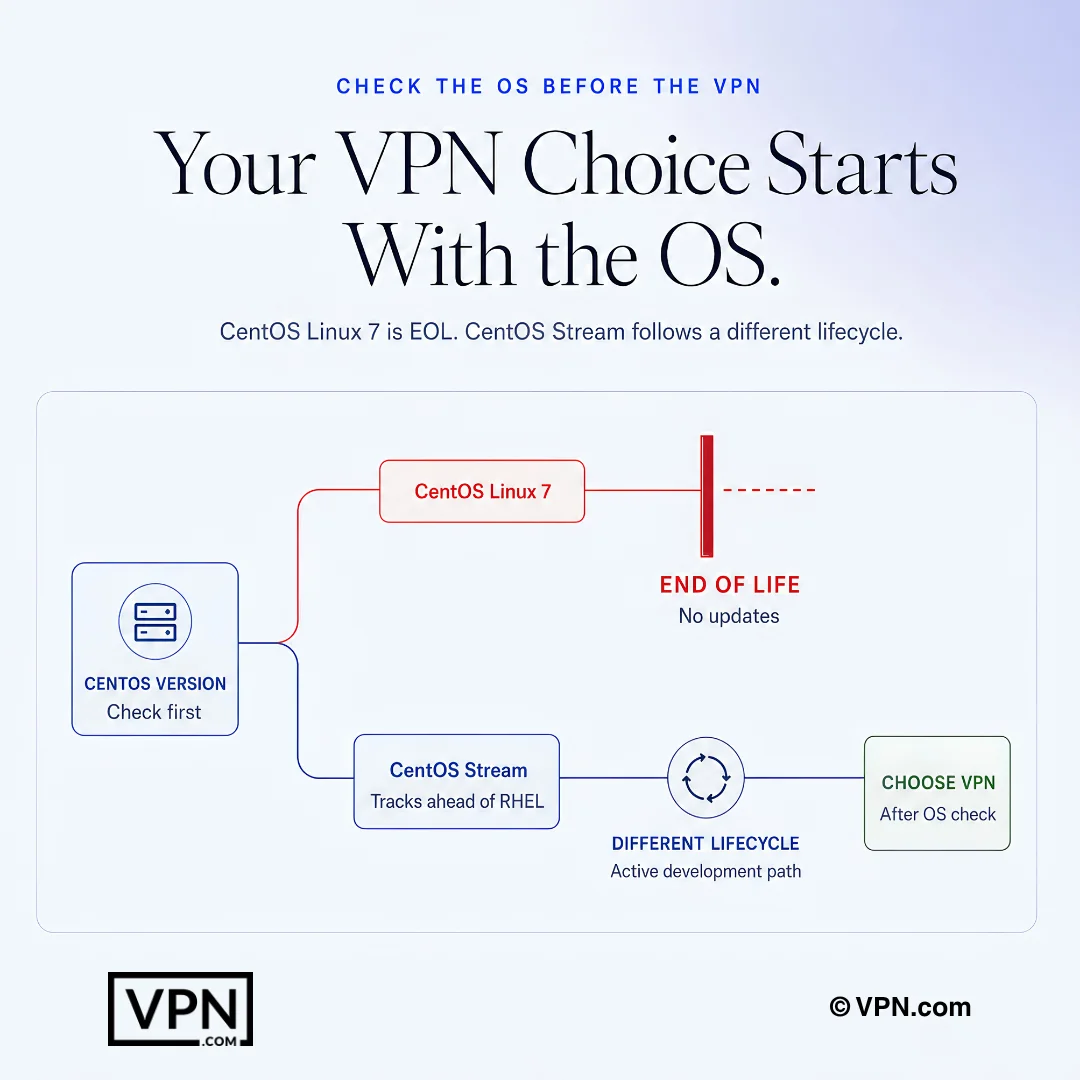
עבור משתמשי CentOS, תאימות VPN מתחילה בבדיקת מחזור החיים של מערכת ההפעלה.
שאלות נפוצות
למה אני צריך להתקין לקוח VPN נפרד ב-CentOS במקום להשתמש במשהו מובנה?
CentOS אינה מגיעה עם לקוח VPN ברירת מחדל, ומערכת החבילות המבוססת על RPM שלה (yum ב-CentOS 7, dnf ב-CentOS Stream 8/9) פירושה שספקים חייבים להציע חבילת .rpm או קבצי תצורה ידניים של OpenVPN/WireGuard. NordVPN ו-Surfshark שניהם מספקים מאגרי dnf ייעודיים; ExpressVPN דורש הורדה והתקנה ידנית של .rpm מכיוון שאין לו repo.
איזה ספק VPN יש את התמיכה המקוריה של CentOS השלמה ביותר?
NordVPN, בהתאם לזמינות מאגר RPM, פונקציונליות CLI, ותמיכת פרוטוקול. היא מתקינה דרך חבילת .rpm ייעודית דרך dnf, משתמשת ב-NordLynx (היישום של WireGuard שלה) למהירויות מהירות יותר מ-OpenVPN, וכוללת kill switch מבוסס CLI שאתה מפעיל עם nordvpn set killswitch on. Surfshark גם מציעה repo RPM עובד, אם כי החבילות שלה מתמקדות בפני מערכות מבוססות Fedora.
כיצד אני מתקין את NordVPN ב-CentOS Stream 9?
הרץ sudo dnf install -y כנגד RPM של repo של NordVPN ב-repo.nordvpn.com, ואחר כך sudo dnf install -y nordvpn לשליפת הלקוח עצמו. התחבר ב-nordvpn login, הגדר את הפרוטוקול עם nordvpn set technology nordlynx, הפעל הגנה דרך nordvpn set killswitch on, ואז הרץ nordvpn connect. עבור CentOS 7, החלף yum עבור dnf בכל פקודה.
כיצד אני מקבל את Surfshark רץ ב-CentOS דרך מאגר RPM שלו?
ייבוא מפתח GPG של Surfshark עם sudo rpm --import כנגד ocean.surfshark.com, ואחר כך הוסף את repo שלה בעזרת sudo dnf config-manager --add-repo מכוון לכתובת URL של repo של Fedora, שכן האריזה של Surfshark מתמקדת בפני מערכות מבוססות Fedora אך מתקינה בצורה נקייה ב-CentOS Stream. התקנת עם sudo dnf install -y surfshark, ואחר כך התחבר והתחבר דרך surfshark-vpn login ו-surfshark-vpn connect.
למה ההתקנה של ExpressVPN ב-CentOS יותר ידנית מהשניים האחרים?
ExpressVPN אינה מציעה מאגר yum/dnf, ולכן אתה מוריד את קובץ .rpm ישירות מלוח הבקרה של החשבון שלך ומתקין אותו עם sudo dnf install -y /path/to/expressvpn-*.rpm. היא משתמשת בפרוטוקול Lightway כמלכודת במקום WireGuard, מה שמגביל את גמישות התצורה, אם כי ה-Network Lock kill switch שלה עדיין מתפקד בצורה אמינה ב-Linux לאחר הפעלה עם expressvpn activate.
מה אני צריך לעשות אם אני חושד בדימומי DNS בחיבור VPN של CentOS שלי?
בדוק את /etc/resolv.conf לאחר התחברות; זה אמור להציג את שרתי ה-DNS של ספק ה-VPN שלך, לא את אלה של ISP שלך. השימוש של CentOS ב-systemd-resolved או resolv.conf סטטי יכול לגרום לחלק מהלקוחות להיכשל בהחלפת ה-DNS של המערכת. אם שרתי ISP שלך עדיין מופיעים, הגדר ידנית את ה-DNS של הספק בתצורת הלקוח, למשל 103.86.96.100 של NordVPN.
מה אם שירות systemd של OpenVPN נכשל להתחיל לאחר תצורה ידנית?
בדוק sudo journalctl -u openvpn-client@client -e על השגיאה הספציפית. סיבות נפוצות ב-CentOS כוללות קובץ .ovpn חסר ב-/etc/openvpn/client/, הרשאות קובץ שגויות, או מודול ה-kernel TUN/TAP שלא טעון, אשר אתה מתקן על ידי הפעלת sudo modprobe tun לפני הפעלת מחדש של השירות.
למה firewalld חוסם את תעבורת התעלה של VPN שלי ב-CentOS?
Firewalld רץ כברירת מחדל ב-CentOS וחוסם תעבורה דרך ממשק התעלה אם היא אינה מוקצית לאזור הנכון. תקן זאת על ידי הוספת הממשק לאזור מהימן עם sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent ואחריו sudo firewall-cmd --reload, המותר תעבורת VPN תוך שמירה על כללי חומת האש שלך בעקבות.
האם זה עדיין בטוח להשתמש ב-VPN ב-CentOS 7 עכשיו שהוא עבר end-of-life?
לא ממש, מכיוון ש-CentOS 7 הגיעה לסוף החיים ב-30 ביוני 2024, כלומר אין יותר תיקוני אבטחה מפרויקט CentOS. הפעלת VPN ב-OS ללא תיקוניות פוגעת בהגנה שהוא מספק. עבור ל-CentOS Stream 9, AlmaLinux 9, או Rocky Linux 9, שכולן משתמשות ב-dnf ומקבלות את אותן חבילות RPM שספקי VPN כבר תומכים.
כמה חיבורים בו-זמנים מאפשרים NordVPN, Surfshark, ו-ExpressVPN עבור הגדרות CentOS?
NordVPN מכסה 10 התקנים בו-זמנים, שימושי אם אתה מאבטח מספר שרתים ותחנת עבודה. Surfshark מאפשר התחברויות ללא הגבלה בחשבון אחד, האפשרות החזקה ביותר עבור מנהלי מערכות המנהלים מופעים רבים של CentOS. ExpressVPN מאפשר 10 עד 14 התקנים בהתאם לרמת התוכנית שבה אתה בוחר, עם ערובה החזר כספי של 30 יום שתומכת בשלושתם.
איזה מ-VPN-ים אלה מתפעל הטוב ביותר עבור שרתי CentOS החוקים העברות קבצים גדולות או תעבורת CI/CD?
NordVPN דירוג #1 מתוך 22 בחדר המעבדות שלנו, מצטבר מחדרי מעבדות עצמאיים, והפרוטוקול NordLynx שלו (מבוסס WireGuard) בדרך כלל עולה על OpenVPN ב-CentOS. Surfshark דירוג #4 מתוך 22, גם משתמש ב-WireGuard. ExpressVPN דירוג #8 מתוך 22 ומסתמך על פרוטוקול Lightway כמלכודת במקום WireGuard, מה שיכול להיות חשוב להצפנת ממלכי בנייה ומפתחות API בהעברה.
כיצד NordVPN, Surfshark, ו-ExpressVPN משווים מחיר עבור משתמשי CentOS?
Surfshark הוא הזול ביותר בחל מ-$1.99/chodes בתוכנית הקדנציה הארוכה ביותר שלה, והוא היחיד מהשלושה המציע התחברויות התקן ללא הגבלה, התאמה טובה עבור מנהלי מערכות המפעילים מופעים רבים של CentOS. NordVPN ו-ExpressVPN שניהם מתחילים מ-$3.49/chodes בתוכניות הקדנציה הארוכה ביותר שלהם. כל שלושתם תומכים בתוכניות בתשלום עם ערובה החזר כספי של 30 יום אם ההגדרה של Linux לא עובדת.
האם WireGuard בעצם עובד טוב יותר מ-OpenVPN ב-CentOS, או שאני צריך להישאר עם תצורה ידנית?
פרוטוקולים מבוססי WireGuard, כמו NordLynx של NordVPN ותמיכת WireGuard מקומית של Surfshark, בדרך כלל מספקים throughput מהיר יותר מ-OpenVPN סטנדרטי ב-CentOS והם מופעלים דרך פקודת CLI פשוטה. הגדרה ידנית של OpenVPN באמצעות קבצי .ovpn נותנת שליטה מלאה על ciphers וניתוב אך מקריבה את kill switch המובנה והחלפת שרתים של פקודה אחת שכלים CLI מקוריים מספקים.