VPN הטוב ביותר עבור FreeBSD: הגדרת OpenVPN ו-WireGuard
מצא את VPN הטוב ביותר עבור FreeBSD עם תמיכה ב-OpenVPN ו-WireGuard מובנית. קבל מדריכי הגדרה, תאימות pf וקבצי תצורה ספציפיים ל-FreeBSD.
 Michael Gargiulo
 NordVPN8,900+ שרתים
NordVPN's privacy and security record is strong on process and mixed on proof
94 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 31קבוצות מקור נפרדות: 23הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 ExpressVPN3,000+ שרתים
85 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 27קבוצות מקור נפרדות: 27הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
 Mullvad VPN700+ שרתים
86 מתוך 100, נבנה משני חלקים משוקללים
נחקר ב-3 באוק׳ 2026טענות שנבדקו: 29קבוצות מקור נפרדות: 12הציונים עודכנו 4 באוק׳ 2026
אנו אוספים עדויות צד שלישי ומדרגים אותן בצורה עריכתית. VPN.com אינו מפעיל מעבדת בדיקות.
שורה התחתונה: ל-FreeBSD חסרות יישומי VPN GUI מובנים מרוב הספקים. עם זאת, OpenVPN ו-WireGuard פועלים היטב בפלטפורמה. אתה צריך ספק שמציע קבצי תצורה ספציפיים ל-FreeBSD, מדריכי הגדרה ותאימות לכלים כמו
pfוכלובי FreeBSD.
למה משתמשי FreeBSD צריכים פתרון VPN ייעודי
FreeBSD אינו Linux. למרות ששניהם הם מערכות דומות ל-Unix, FreeBSD משתמש בגרעין שונה, בערמת רשת שונה וביישום חבילות שונה. הבדל זה חשוב בעת בחירת VPN.
FreeBSD מנחזק בערך 5% מהשוק העולמי של שרתים. הוא שולט בפלטפורמות מכשירי רשת כמו pfSense, OPNsense ו-TrueNAS. Netflix מריץ את ה-CDN Open Connect שלה ב-FreeBSD. WhatsApp בנה את התשתית ההודעות שלה ב-FreeBSD. אלה אינן פריסות חובבים.
משתמשי FreeBSD נופלים לשלוש קטגוריות עיקריות:
- מנהלי שרתים המריצים כלובי FreeBSD הזקוקים לתעלות מוצפנות בין סביבות מבודדות
- מהנדסי רשת הבונים מכשירי חומת אש עם
pf(Packet Filter) הדורשים אינטגרציה של VPN ברמת OS - מפתחים שמדגישים את הפרטיות שבחרו FreeBSD עבור מודל האבטחה שלה (Capsicum sandboxing, הצפנת GELI, מסגרת MAC)
כל קבוצה זקוקה לספקי VPN המבינים את הארכיטקטורה הייחודית של FreeBSD. הוראות גנריות “עובדות ב-Linux” נדירות מועברות בנקיון. FreeBSD משתמש ב-rc.conf לניהול שירות, /usr/local/etc/ לנתיבי תצורה, ו-pkg או ported לעבור התקנת חבילות. ספק VPN המתעלם מהבדלים אלה יוצר שעות של פתרון בעיות.
כיצד פרוטוקולי VPN פועלים ב-FreeBSD
FreeBSD תומך בשני פרוטוקולי VPN עיקריים: OpenVPN ו-WireGuard. כל אחד משתלב אחרת עם מערכת ההפעלה.
OpenVPN ב-FreeBSD
OpenVPN פועל ב-FreeBSD למעלה מ-15 שנים. התקן אותו בפקודה אחת:
pkg install openvpnOpenVPN משתמש בדרייבר tun, אשר FreeBSD כוללת במערכת הבסיס שלה. קבצי תצורה הולכים ל-/usr/local/etc/openvpn/. אתה מנהל את השירות דרך rc.conf:
# הוסף ל-/etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN משדר הצפנה אמינה עם AES-256-GCM. ההחלפה: OpenVPN פועל בחלל משתמש, ומוסיף עומס CPU בהשוואה לפרוטוקולים ברמת הקרנל.
WireGuard ב-FreeBSD
WireGuard הגיע לגרעין FreeBSD גרסה 13.1. גרסאות קודמות דורשות את החבילה wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsב-FreeBSD 14.0+, WireGuard משחררת כמודול גרעין מובנה. טען אותו עם:
kldload if_wgWireGuard פועל בקרנל של FreeBSD, מה שמשמר overhead נמוך יותר מ-OpenVPN במצב userspace. בסיס הקוד הוא בערך 4,000 שורות בהשוואה ל-100,000+ של OpenVPN, מה שהופך ביקורות למהירות יותר ומשטח התקפה לקטן יותר.
השוואת פרוטוקול ב-FreeBSD:
| תכונה | OpenVPN | WireGuard |
|---|---|---|
| תמיכת ליבת FreeBSD | Userspace only | Native (13.1+) |
| פקודת התקנה | pkg install openvpn | pkg install wireguard-tools |
| מורכבות התצורה | בינונית (10+ אפשרויות) | פשוטה (5-6 אפשרויות) |
שילוב קיר אש (pf) | דורש כללים ידניים | יצירת ממשק אוטומטית |
| תאימות Jail | תמיכה מלאה | תמיכה מלאה (14.0+) |
שלושת ה-VPN המובילים שפועלים ב-FreeBSD
לא כל ספק VPN תומך ב-FreeBSD. רובם בונים אפליקציות אך ורק ל-Windows, macOS ותפוצות Linux עיקריות. חמשת הספקים שלהלן מציעים תאימות FreeBSD תומכת בתיעוד עם קבצי תצורה.
מטריצת השוואת ספקיות VPN
| ספק | פרוטוקולים ב-FreeBSD | תיעוד FreeBSD מקורי | מספר שרתים | מ (לחודש) | ממשק גרפי זמין |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | כן | 700+ (43 מדינות) | €5.00/חודש (ללא שכבות הנחות) | לא (CLI בלבד) |
| OVPN | WireGuard, OpenVPN | כן | 100+ (12 מדינות) | ראה את האתר של OVPN | לא (CLI בלבד) |
| Perfect Privacy | OpenVPN | כן | 55+ (23 מדינות) | ראה את האתר של Perfect Privacy | לא (CLI בלבד) |
| IPredator | OpenVPN | כן | 15+ (3 מדינות) | ראה את האתר של IPredator | לא (CLI בלבד) |
| NordVPN | OpenVPN | חלקי (מדריכים של קהילה) | 6,400+ (111 מדינות) | $3.49/חודש | לא (CLI בלבד) |
מסקנה מפתח: שום ספק לא מציע לקוח GUI של FreeBSD. כל הגדרה דורשת פקודות טרמינל. אם אתה מעדיף כלים גרפיים, שקול הפעלת VPN במכשיר pfSense או OPNsense במקום.
Mullvad: הטוב ביותר בשלם עבור פרטיות FreeBSD
Mullvad פועל ממתוך שוודיה ומקבל תשלומים אנונימיים כולל מזומן שנשלח בדואר בתוך מעטפה. השירות לא דורש כתובת דוא”ל, שם ולא מידע אישי כדי להירשם. אתה מקבל מספר חשבון בן 16 ספרות.
Mullvad מפרסמת מדריכי תצורה רשמיים של FreeBSD WireGuard. תהליך ההגדרה שלהם לוקח בערך 10 דקות:
# התקן כלי WireGuard
pkg install wireguard-tools

# צור ספריית תצורה
mkdir -p /usr/local/etc/wireguard

# צור מפתחות
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# הורד תצורת Mullvad מעמוד החשבון
# הנח ב-/usr/local/etc/wireguard/wg0.conf

# הצג את הממשק
wg-quick up wg0
Mullvad חוברת תעריף שטוח של €5.00/חודש ללא הנחות לתקופות ארוכות יותר. הפשטות הזו משיכה משתמשי FreeBSD המעדיפים תמחור ישיר ללא טקטיקות מכירה.
כוחות:
- תיעוד WireGuard רשמי ל-FreeBSD
- יצירת חשבון אנונימי (אין צורך בדוא”ל)
- תמחור שטוח ללא חוזים נעילה
- 700+ שרתים על פני 43 מדינות
- תשתית שרת RAM בלבד
חולשות:
- אין multi-hop ללא תצורה ידנית
- רשת שרת קטנה יותר מ-NordVPN או ExpressVPN
- ללא הנחה לטווח ארוך
OVPN: Native WireGuard Support on FreeBSD
OVPN, שאף היא מבוססת בשוודיה, מפעילה שרתים ללא דיסקים שאינם שומרים דבר על דיסק. ספק זה מציין במפורש את FreeBSD ברשימת הפלטפורמות הנתמכות שלו ומספק קובצי תצורה הן עבור OpenVPN והן עבור WireGuard.
שלבי התקנה עבור OVPN WireGuard ב-FreeBSD:
# התקן חבילות נדרשות
pkg install wireguard-tools

# הורד תצורת OVPN WireGuard מלוח המחוונים
# שמור ל-/usr/local/etc/wireguard/wg0.conf

# הפוך ל-enabled בעת אתחול דרך rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# התחל את החיבור
service wireguard start
OVPN תמחור גבוה יותר מספקי השירות בשוק ההמוני, מה שמשקף את תשתית הפרטיות הקטנה והממוקדת שלה. בדוק את אתר OVPN לתוכניות עדכניות.
נקודות חוזק:
- קבצי תצורה של WireGuard מסופקים עבור FreeBSD
- שרתים ללא כונן (אין נתונים שנוגעים בכונן קשיח)
- OpenVPN ו-WireGuard נתמכים עם קבצי תצורה של FreeBSD
- הוכח בבית משפט: OVPN ניצח במקרה בשנת 2020 והוכיח שאין להם נתוני משתמש להסגרה
חולשות:
- רק 100+ שרתים ב-12 מדינות
- מחיר חודשי גבוה יותר מ-Mullvad
- חברה קטנה יותר עם פחות צוות תמיכה
Perfect Privacy: אבטחת Multi-Hop הטובה ביותר עבור שרתי FreeBSD
Perfect Privacy פועלת מתוך פנמה והתמחה בתכונות אבטחה מתקדמות. שרשלאות ה-VPN שלהם מעביר תנועה דרך 2-4 שרתים בו-זמנית.
משתמשי FreeBSD מגדירים את Perfect Privacy דרך OpenVPN. תמיכה ב-WireGuard עדיין לא זמינה.
# התקן OpenVPN
pkg install openvpn

# הורד תצורות Perfect Privacy FreeBSD
# שחרר ל-/usr/local/etc/openvpn/

# הגדר תחילת אוטומטית
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# התחל את השירות
service openvpn start
Multi-hop מקטין מהירות משמעותית. עבור מנהלי שרתי FreeBSD ההגנה על תשתית רגישה, הפשרה לעתים קרובות הגיונית.
Perfect Privacy מתמחיר מעל לספקי ההמונים ומציע הנחות לתוכניות שנתיות. הוא גם מציע ערבות החזר כסף ל-7 ימים.
כוחות:
- שרשלאות VPN multi-hop (עד 4 שרתים)
- תיעוד FreeBSD מפורט
- NeuroRouting (בחירת שרת מבוססת AI)
- ללא מגבלות תנועה או יתרי רוחב פס
- העברת יציאה זמינה
חולשות:
- ללא תמיכה ב-WireGuard עדיין
- מחיר גבוה יותר מרוב המתחרים
- Multi-hop מציג השהיה ניכרת
- 55 שרתים על פני 23 מדינות (הרשת הקטנה ביותר בתרשים זה)
IPredator: הגדרה הפשוטה ביותר עבור התחלות FreeBSD
IPredator השיקה ב-2009, מייסדים הקשורים ל-The Pirate Bay. השירות מתמקד בפשטות ובפרטיות מעל הכל.
הגדרת FreeBSD של IPredator לוקחת בערך 10 דקות עם OpenVPN בלבד:
# התקן OpenVPN
pkg install openvpn

# הורד קבצי תצורת IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# הנח תצורה
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# התחל חיבור
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator מפרסמת את התוכניות שלה באתר שלה. השרתים מוגבלים לשוודיה, לטביה ורומניה (15+ בסך הכל).
כוחות:
- תהליך הגדרה FreeBSD הפשוט ביותר
- התחייבות חזקה לפרטיות (תחום שיפוט שוודי)
- מקבל ביטקוין לתשלומים אנונימיים
- תמחור ישר
חסרונות:
- רק 15 שרתים ב-3 מדינות
- ללא תמיכה ב-WireGuard
- ללא kill switch או תכונות מתקדמות
- OpenVPN בלבד, ללא יעילות ברמת WireGuard
NordVPN: רשת השרת הגדולה ביותר עם תמיכת FreeBSD קהילתית
NordVPN אינה תומכת רשמית ב-FreeBSD, אך קבצי התצורה OpenVPN שלה עובדים בפלטפורמה. קהילת FreeBSD מתחזקת מדריכי הגדרה המכסים את התהליך.
# התקן OpenVPN
pkg install openvpn

# הורד תצורות OpenVPN של NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# שחרר וחר תצורת שרת
unzip ovpn.zip -d /usr/local/etc/openvpn/

# צור קובץ auth
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# התחל חיבור
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN מתחיל מ־$3.49/חודש בתוכנית הטווח הארוך שלו. עם 6,400+ שרתים ב־111 מדינות, הוא מציע את הכיסוי הגיאוגרפי הרחב ביותר.
נקודות חוזק:
- 6,400+ שרתים ב-111 מדינות
- שיעור חודשי נמוך בתוכנית הדיור הארוכה ביותר
- שרתים מעוקלים לרשתות מוגבלות
- שרתים מיוחדים (Double VPN, Onion over VPN)
חסרונות:
- אין תמיכה רשמית ב-FreeBSD (מדריכים קהילתיים בלבד)
- אין WireGuard ב-FreeBSD (NordLynx זמין רק ב-Linux/Windows/Mac)
- Kill switch אינו זמין ללא היישום המקורי שלהם
- ההגדרה דורשת יותר צעדים ידניים מאשר אצל ספקים עם מדריכים רשמיים ל-FreeBSD
בעיות תצורת OpenVPN ב-FreeBSD וברחיקי טווח
FreeBSD מטפלת ב-OpenVPN אחרת מ-Linux. אלה הם הבעיות הנפוצות ביותר והפתרונות שלהן.
התקן TUN לא נמצא
FreeBSD עלולה שלא לטעון את דרייבר tun אוטומטית. תקן זאת על ידי הוספתו לאתחול:
# הוסף ל-/boot/loader.conf
if_tun_load="YES"

# טען מיד ללא אתחול מחדש
kldload if_tun
דליפת DNS דרך resolv.conf
OpenVPN ב-FreeBSD לא משדרג /etc/resolv.conf אוטומטית כמו שהוא עושה ב-Linux. צור סקריפט עדכון:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
הוסף להגדרת OpenVPN שלך:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
התנגשויות חומת אש עם pf
חומת האש pf של FreeBSD יכולה לחסום תנועת VPN. הוסף כללים אלה ל-/etc/pf.conf:
# אפשר תנועת OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# אופציונלי: חסום את כל התנועה שאינה VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
טען מחדש את חומת האש:
pfctl -f /etc/pf.confשירות OpenVPN לא מתחיל בעת אתחול
תחביר ה-rc.conf משנה. השתמש בשמות המשתנים המדוקדקים:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard ב-FreeBSD: הגדרת מודול גרעין ופתרון בעיות
תמיכת אינטגרציה ב-WireGuard משתנה לפי גרסת FreeBSD. סעיף זה מכסה התקנות מודול ושל צד שלישי וחברותי.
FreeBSD 13.x: התקנת מודול הגרעין
FreeBSD 13.0 ו-13.1 דורשות מודול גרעין חיצוני:
pkg install wireguard-kmod wireguard-tools

# טען את המודול
kldload if_wg

# הוציא קבוע
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: תמיכת גרעין מובנה
FreeBSD 14.0+ כוללת WireGuard בגרעין הבסיס. אתה צריך רק את הכלים:
pkg install wireguard-toolsWireGuard לא מצליח ליצור ממשק
אם wg-quick up wg0 מחזיר “RTNETLINK answers: Operation not supported,” מודול הגרעין אינו טעון:
# בדוק אם המודול טעון
kldstat | grep wg

# טען אותו ידנית
kldload if_wg

# בדוק
ifconfig wg0
הפעלת WireGuard בתוך כלוב FreeBSD
FreeBSD 14.0+ תומך ב-WireGuard בתוך כלובים. הוסף פרמטרים כלוב אלה:
# ב-/etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
צור את ממשק WireGuard בתוך הכלוב:
jexec myjail wg-quick up wg0בעיות MTU הגורמות לאובדן חבילות
ה-MTU של WireGuard בהירות של 1420 יכול לגרום לבעיות בחלק מהרשתות. הנמך אותה:
# ב-wg0.conf
[Interface]
MTU = 1380
שיטות עבודה בטוחות של VPN ב-FreeBSD
FreeBSD מציעה תכונות אבטחה המשלימות הצפנת VPN. שלב אותם לשכבתיים הגנה.
שלב VPN עם חומת אש pf: צור כללים החוסמים את כל התנועה מחוץ לתעלת VPN. זה משמש ככלי עצירה ברמת רשת ללא הסתמכות על תוכנת ספק VPN.
השתמש בהצפנת GELI לתצורות VPN: הצפן את הספרייה המכילה את כל פרטי ה-VPN והקבצים שלך תצורה:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
הפעל VPN בתוך Capsicum sandbox: מסגרת Capsicum של FreeBSD מגבילה למה תהליך ה-VPN יכול לגשת, להפחית נזקים אם הקליינט של ה-VPN סיום.
צור קול חיבור בריאות VPN: הוסף עבודה cron שבודקת מצב תעלה כל 5 דקות ומתחילה מחדש את החיבור אם הוא נופל:
*/5 * * * * /usr/local/bin/check-vpn.shגזר דין סופי
משתמשי FreeBSD יש פחות אפשרויות VPN מאשר משתמשי Linux או Windows. חמשת הספקים שנבדקו כאן כל אחד משרת צרכים שונים.
בחר ב-Mullvad אם אתה רוצה פרטיות חזקה עם חשבונות אנונימיים וביצועי WireGuard מוצקים בתעריף שטוח של €5.00/חודש. בחר ב-OVPN אם אתה רוצה קובצי תצורה של WireGuard ועיצוב שרת ללא דיסק. בחר ב-Perfect Privacy אם אתה צריך ניתוב multi-hop לסביבות שרת בעלות אבטחה גבוהה. בחר ב-IPredator אם אתה רוצה את התצורה הפשוטה ביותר של FreeBSD. בחר ב-NordVPN אם אתה צריך גישה ל-6,400+ שרתים ב-111 מדינות ולא מפריע לך מדריכי FreeBSD שנשמרים על ידי הקהילה.
הארכיטקטורה של FreeBSD הופכת אותה מתאימה בצורה ייחודית לפריסות VPN. אינטגרציה חומת אש pf, בידוד כלוב, והצפנת GELI יוצרים שכבות אבטחה שאף מערכת הפעלה צרכנית אחרת לא תואמת. ספק ה-VPN הנכון משלים כלים אלה במקום להחליף אותם.
משאבים לדף זה
תרשימים ותמונות עזר מהמחקר שלנו, חינמיים לצפייה ושיתוף.
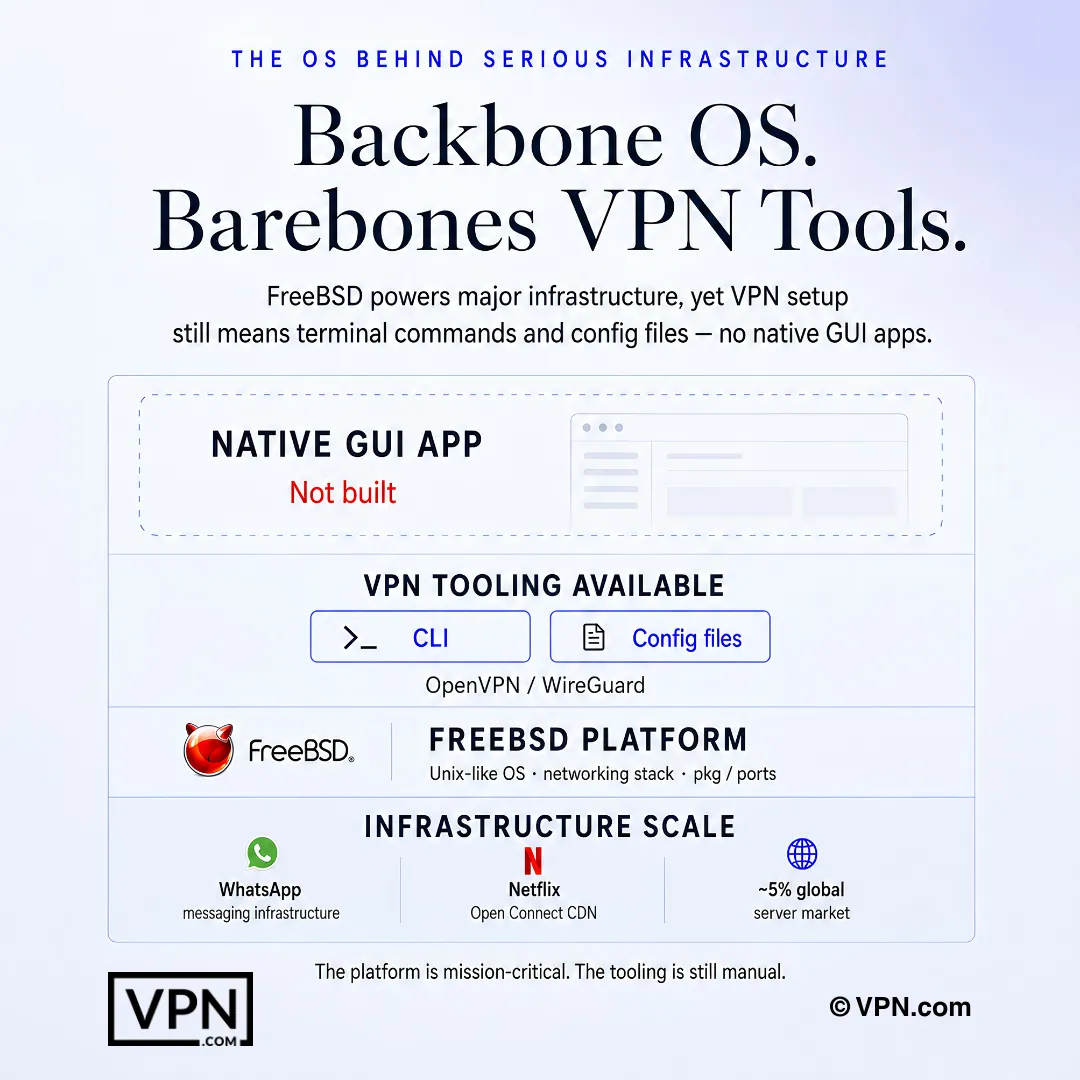
הגדרת VPN על FreeBSD בדרך כלל אומרת פקודות טרמינל וקובצי תצורה, ולא אפליקציות ממשק גרפי מובנות.
שאלות נפוצות
מדוע FreeBSD לא מקבל יישום VPN מקורי כמו Windows או macOS?
FreeBSD אינו Linux, והוא משתמש בגרעין שונה וערמת רשת שונה, כך שרוב הספקים דלגים על בניית לקוח GUI ייעודי עבורה. במקום זאת, אתה מתקין OpenVPN או WireGuard דרך pkg install, מנהל אותם דרך rc.conf, ומאחסן תצורות ב-/usr/local/etc/. כל ספק המתעד תמיכה ב-FreeBSD עושה זאת דרך הגדרת טרמינל במקום יישום גרפי.
מה ההבדל האמיתי בין הפעלת OpenVPN ו-WireGuard ב-FreeBSD?
OpenVPN פועל במלואו בחלל המשתמש תוך שימוש בדרייבר tun המובנה של FreeBSD והוא עובד בפלטפורמה למעלה מ-15 שנים, אך בסיס הקוד שלו של ~100,000+ שורות מוסיף עומס על המעבד. WireGuard משתלח כמודול ליבה מקורי החל מ-FreeBSD 13.1 (מקורי לחלוטין ב-14.0+), מה ששומר על שימוש נמוך יותר ב-CPU, וקוד הבסיס שלו של ~4,000 שורות הופך ביקורות עצמאיות למהירות יותר.
איך אני מקבל WireGuard פעול בצורה מובנה ב-FreeBSD 14?
ב-FreeBSD 14.0+, WireGuard בנוי בגרעין הבסיס, אז אתה רק צריך pkg install wireguard-tools ואז kldload if_wg כדי לטעון את המודול. ב-FreeBSD 13.0 או 13.1, אתה צריך תחילה את החבילה הנפרדת wireguard-kmod. לאחר טעינה, צור מפתחות עם wg genkey/wg pubkey והעלה את הממשק עם wg-quick up wg0.
מדוע OpenVPN דולף בקשות DNS ב-FreeBSD, וכיצד אני עוצר אותה?
שלא כמו Linux, OpenVPN ב-FreeBSD לא כותב מחדש /etc/resolv.conf באופן אוטומטי כאשר התעלה מתחברת, ולכן שאילתות DNS יכולות לעקוף את החיבור המוצפן. תקן זאת בעזרת סקריפט up/down שמגבה ומחליף resolv.conf בחיבור ומשחזר אותו בניתוק, ואז הפנה לסקריפט זה עם script-security 2 בקובץ התצורה OpenVPN שלך.
מה גורם לשגיאה “tun device not found” ב-FreeBSD?
FreeBSD לפעמים לא מצליחה לטעון אוטומטית את דרייבר tun שעליה OpenVPN תלויה, וגורמת לשגיאה זו בעת חיבור. הוסף if_tun_load="YES" ל-/boot/loader.conf כדי שהוא יטעין אוטומטית בכל אתחול, או הרץ kldload if_tun כדי לטעון אותו מיד ללא הפעלה מחדש. זה אחד מכשלי ההגדרה הראשונים של OpenVPN הנפוצים ביותר בפלטפורמה.
איך אני בנוי kill switch ברמת רשת בעזרת חומת האש pf של FreeBSD?
במקום להסתמך על kill switch ברמת יישום של ספק (שרוב ההגדרות ב-FreeBSD חסרות לחלוטין), הוסף כללי pf.conf שחוסמים את כל התנועה היוצאת חוץ ממה שנתב דרך ממשק tun0 של ה-VPN שלך וכתובת ה-IP של שרתך של ספקך בפורט VPN. טען מחדש עם pfctl -f /etc/pf.conf. זה חוסם את כל התנועה אם התעלה נופלת, תוך כדי עבודה כ-failsafe ברמת חומת אש.
איך אני מריץ WireGuard בתוך כלוב FreeBSD?
תמיכה כלוב דורשת FreeBSD 14.0 ומאוחר יותר, מכיוון ש-WireGuard זקוקה למצב vnet networking בתוך הכלוב. הוסף allow.raw_sockets, vnet, ו-vnet.interface = "wg0" לבלוק התצורה של הכלוב ב-/etc/jail.conf, ואז הצע את התעלה מחוץ לכלוב עם jexec myjail wg-quick up wg0. גרסאות FreeBSD קודמות אינן תומכות בשילוב כלוב זה.
אילו ספקים פרסמו תיעוד רשמי ל-FreeBSD לעומת הסתמכות על מדריכים של הקהילה?
Mullvad, OVPN, Perfect Privacy ו-IPredator כולם מפרסמים מדריכי הגדרה רשמיים ל-FreeBSD עם קבצי תצורה. ל-NordVPN אין תמיכה רשמית ל-FreeBSD; קבצי ה-OpenVPN שלו עובדים בפלטפורמה, אך רק מדריכים המתוחזקים על ידי הקהילה מדריכים דרך התהליך, שבדרך כלל לוקח זמן רב יותר להגדרה מאשר הספקים בעלי התיעוד הרשמי.
איזה ספק עיקרי משיג ביצועים הטובים ביותר למשתמשי FreeBSD הזקוקים גם למהירות חוצה-פלטפורמה?
NordVPN מדורג #1 מתוך 22 בלאב המהירות שלנו, מצטבר מבדיקות צד שלישי שפורסמו, לפני Mullvad ב-#7 ו-ExpressVPN ב-#8. NordVPN חסר תמיכה רשמית של FreeBSD ודורש מדריכים OpenVPN של הקהילה, בעוד Mullvad מפרסם תיעוד WireGuard יליד רשמי עבור FreeBSD, מה שהופך אותו לבחירה חזקה יותר אם תאימות FreeBSD חשובה יותר מדירוג גולמי.
כמה עולה בפועל NordVPN, ExpressVPN, ו-Mullvad עבור הגדרת FreeBSD?
NordVPN מתחיל מ-$3.49/חודש בתוכנית הארוכה ביותר שלו, ExpressVPN מתחיל מ-$2.99/חודש בתוכנית הארוכה ביותר שלו, ו-Mullvad גובה שיעור קבוע מ-€5.00/חודש ללא הנחה לטווח ארוך. שום אחד משלושתם לא מציע ממשק גרפי ל-FreeBSD, כך שהבדלי המחיר מסתכמים בתשתיות שרתים וסמכות שיפוט ולא בנוחות הגדרה.
האם אני יכול לקבל החזר כספי אם הגדרה FreeBSD של ספק לא עובדת עבור מקרה השימוש שלי?
כן, עבור שניים משלושת. NordVPN ו-ExpressVPN שניהם גבעו את התוכניות שלהם עם ערובת החזר כספי של 30 יום, נותן לך זמן לבדוק תצורות WireGuard או OpenVPN ב-תיבת FreeBSD שלך לפני התחייבות. Mullvad אין משפט; זה pay-as-you-go, למרות שימים בשימוש בשיעור החודשי השטוח שלה יכולים להחזר אם תבטל מוקדם.
כמה חיבורים בו-זמניים אני מקבל עבור כיסוי שרתי FreeBSD לצד מכשירים אחרים?
זה משתנה לפי ספק. NordVPN מאפשר 10 חיבורי מכשיר בו-זמניים, ExpressVPN מאפשר 10-14 תלוי בשכבת התוכנית, ו-Mullvad מכסה הון בתחום 5. עבור מנהלי שרתי FreeBSD המריצים מספר כלובים או מכשיר pfSense לצד מכשירים אישיים, הגבולות הגבוהים יותר של NordVPN או ExpressVPN משאירים יותר מרחק לפני שאתה זקוק לחשבון שני.
האם בסיס הקוד הקטן יותר של WireGuard הופך אותו למשמעותית יותר בטוח לפריסות jail של FreeBSD מאשר OpenVPN?
זה מקטין את משטח ההתקפה, לפחות. בסיס הקוד של WireGuard, בעל כ־4,000 שורות, קל יותר לביקורת מאשר ה־100,000+ שורות של OpenVPN, וכי הוא פועל כמודול kernel native של FreeBSD (13.1+ עם kmod, native ב־14.0+) במקום בחלל משתמש, הוא גם משתמש ב־CPU פחות בעת הפעלה בתוך jails מבודדים.