Gagnavörn: Ábendingar, aðferðir og leiðbeiningar um netöryggi
Verndaðu gögn þín með sannaðum aðferðum gagnavörnar, ábendingum og öryggisaðgerðum fyrir einstaklinga og fyrirtæki.
 Michael Gargiulo
Niðurstaða: Gagnatjófnaður veldur fjárhagslegum tjóni, persónulegri þjófnaði og skaða á orðspori einstaklinga og fyrirtækja. Vörn gegn honum krefst dulkóðunar, sterkra lykilorða, fjölþátta auðkenningar, reglulegra hugbúnaðaruppfærslu og þjálfunar starfsmanna um netöryggi.
Gagnavörn fjallar um tæknilegar verndaraðgerðir, verkfæri og aðferðir sem koma í veg fyrir óleyfilegan aðgang að viðkvæmum upplýsingum. Hún nær til dulkóðunar, aðgangseftirlits, brotavarna og viðbragða við tilvikum.
Athugasemd: Þessi síða fjallar um öryggis- og tæknilega hlið gagnavörnar. Fyrir lagaleg réttindi, samræmi við GDPR, rammaverkum um friðhelgi neytenda og regluverk, sjá okkar leiðbeiningar um gagnavernd.
Sterk gagnavörn byggir upp traust milli einstaklinga og stofnana sem meðhöndla upplýsingar þeirra. Hraðlegar vöxtur skýjaþjónustu, fjartvinnu og tengdra tækja hefur aukið árásarfleti fyrir netglæpamenn. Fyrirbyggjandi öryggisstaða hjálpar til við að koma í veg fyrir brot og gerir notendum kleift að starfa á netinu með sjálfstrausti.
Hvers vegna gagnavörn skiptir máli: Hætta gagnatjófnaðar
Gagnatjófnaður er óleyfilegur aðgangur, útdráttur og misnotkun verðmætra upplýsinga. Netglæpamenn, illgjarnir innherjar og keppinautar miða allir á viðkvæm gögn til fjárhagslegra hagnaðar eða misnotkunar.
Skilningur á því hver og hvað þjófar gögn veitir nauðsynlegt samhengi fyrir uppbyggingu á skilvirka varnarver. Markmiðið er ekki bara meðvitund heldur aðgerðir: hver ógnaflokkur tengist beint tilteknum varnaraðferðum.
Gögn sem þjófar miða mest á
Persónuleg gögn
Persónuleg þjófnaður er með þeim hraðvaxtandi netglæpum. Árásaraðilar nota félagslega verkfræði og vefir til að blekkja einstaklinga til að deila lykilorðum, kreditkortanúmerum eða kennitölum. Þegar gögn eru þeim stolin valda þau fjárhagslegri svikum. Fórnarmenn þjást af tómum bankareikningum og skemdum lánasögu. Að þekkja þessar aðferðir er fyrsti skrefið í átt að vörn.
Fyrirtækjagögn
Hugverkaréttindi, viðskiptaleyndarmál og stefnumótandi áætlanir gefa fyrirtækjum samkeppniskosti. Eitt brot getur afhjúpað einkarekna ferla, viðskiptavinalistar eða vörukort. 2023 IBM Cost of a Data Breach Report[1] kom í ljós að meðalkostnaður brots náði $4.45 milljónum á heimsvísu. Vernd fyrirtækjagagna krefst fjöllagaðrar varna yfir netkerfum, endapunktum og starfsmannahegðun.
Hvernig gagnatjófar starfa
Árásaraðilar nota margar aðferðir til að brjóta í gegn varnaraðgerðir:
- Illgæriforrit: Trojönskir hesturkaupar, vírüsar, ormar og lausnarhugbúnaður dreifa sér inn í kerfi til að draga út eða dulkóða gögn. Frekari upplýsingar um tegundir illgæriforrita.
- Félagsleg verkfræði: Vefirásir og spidir-vefir blekkja notendur til að segja frá auðkennisupplýsingum eða setja upp illgæriforrit.
- Líkamlegur þjófnaður: Urðu úr sorpi, bak-ætlun og þjófnaður á vélbúnaði (fartölvur, USB-drif) eru enn algeng árásarleið.
Hver aðferð krefst tiltekinnar gagnaðgerðar, sem fjallað er um í köflum aðferðanna hér að neðan.
Afleiðingar gagnabrots
Gagnatjófnaður skapar keðju tjóns fyrir fyrirtæki og einstaklinga:
- Fjárhagslegt tap: Beinn kostnaður nær til réttlæti rannsókna, lögfræðikostnaðar, refsingra frá yfirvöldum og tilkynningar viðskiptavina. Meðaltal lausnargjalds fyrir illgæriforritum fór yfir $1.5 milljón árið 2023.
- Skaði á orðspori: Viðskiptavinir og samstarfsaðilar missa traust. Endurkoma trúverðugra tekur ár.
- Lagaleg ábyrg: Brot á HIPAA, GDPR eða CCPA koma af stað refsingum sem geta náð til tugra milljóna dollara.
- Samkeppnislegur ókostur: Lekuð viðskiptaleyndarmál eða stefnumótandi áætlanir gefa keppinautu ósanngjarna forskot.
Innleiðing sterkari vernaraðgerða hjálpar til við að koma í veg fyrir einn algengasta form fjárhagslegra glæpa sem tengjast gögnum.
Aðferðir gagnavörnar
Þessi kafli sundurliðar grunnvarnaraðgerðir og verklagsreglur sem mynda heildarvörn. Hver aðferð beinist að tiltekinni árásarleið sem auðkennd var hér að ofan.
Dulkóðu gögn við hvíld og á ferðinni
Dulkóðun breytir lesilegunum gögnum í dulmálstexta sem aðeins heimilaðir aðilar geta afkóðað. Tvær aðal gerðir eru til:
- Samhverf dulkóðun notar einn deildan lykil fyrir dulkóðun og afkóðun. AES-256 er núverandi staðall sem notaður er af stjórnvöldum og fjármálastofnunum um allan heim.
- Ósamhverf dulkóðun notar opinberan/einkalykilpara. TLS 1.3 tryggir vefumferð með þessari aðferð. Opinberi lykillinn dulkóðar; aðeins samsvarandi einkalykill afkóðar.
Þjóðstofnun staðlakerfa og tækni (NIST)[2] birtir dulkóðunarstaðla og leiðbeiningar sem skilgreina lágmarkskröfur fyrir alríkisstofnanir og þjóna sem viðmið fyrir einkafyrirtæki. Beita dulkóðun á geymdar skrár, gagnagrunna, tölvupóst og öll gögn sem ferðast um netkerfum.
Framfylgja sterkum lykilorðum og stýringu auðkennis
Öryggi lykilorða helst fremstu vörn. Lykilorðarstjóri býr til einkvæm, flókin auðkennisupplýsingar fyrir hvern reikning og geymir þau í dulkóðuðu geymslukisti. Þetta útilokar veik eða endurnotuð lykilorð sem árásaraðilar nýta sér með auðkennis-stæðu rásum.
Bestu starfsvenjur innihalda:
- Lágmark 12 stafir lykilorð með blönduðum stafatilbrigðum
- Einkvæm lykilorð fyrir hverja þjónustu
- Aldrei geyma lykilorð í texta einum eða deildum skjölum
Kveiktu á fjölþátta auðkenningu (MFA)
Tvíþátta auðkenning (2FA) krefst sannanir um auðkenni frá tveimur óháðum heimildum. Fyrri þátturinn er venjulega lykilorð. Annar þátturinn er líkamlegur búnaður (öryggismerki eða sími) eða líkamsgreiningu könnun.
Algengar MFA aðferðir innihalda:
- Vélbúnaðaröryggislyklar (YubiKey, Titan) sem mynda einskiptakóða
- Auðkenningaröpp (Google Authenticator, Authy) sem framleiða tímabundin kóða
- SMS-kóðar sendir á skráðan símanúmer (minni öruggt vegna SIM-skiptingahættu)
Jafnvel þó árásaraðili steli lykilorði, MFA sigtir aðgang án annarrar þáttanna. Netöryggi- og innviðaöryggisflokk (CISA)[3] mælir með MFA fyrir alla reikninga, sérstaklega tölvupóst, bankastarfsemi og stjórnkerfi.
Notaðu anti-vírusa og anti-illgæriforritahugbúnað
Anti-vírusa og anti-illgæriforritaverkfæri veita rauntíma skönnun sem greina vírusa, orma, trojöska, lausnarforrit og njósnaforrit. Þessar lausnir nota undirskriftargagnagrunna og hegðunargreiningu til að bera kennsl á ógnir áður en þær framkvæmast.
Haltu skilgreiningum uppfærðum daglega. Skipulagðu heilar kerfisskanna vikulega. Fyrir Apple notendur, finndu ítarlegar öryggisábendingar á VPN fyrir iPhone.
Haltu hugbúnaði uppfærðum og með lagfæringum
Óskilinn hugbúnaður er stærsta árásarleið fyrir þekkt arðrán. Árásaraðilar bakk-leikfari opinberar öryggislag til að miða við kerfi sem ekki hafa uppfærst.
- Virkjaðu sjálfvirkar uppfærslur á öllum stýrikerfum og forritum
- Forgangsraðaðu mikilvægum og há-alvarlegum lagfæringum innan 48 klukkustunda frá útgáfu
- Haltu skrá yfir allan hugbúnað til að tryggja að ekkert falli í gegn
Innleiðtu eldveggjavernd
Eldveggar stýra umferð milli trausts innri neta og ótrausts ytri mynda. Tegundir innihalda:
- Pakkasías eldveggi sem skoðun einstakar gagnaspjöld
- Stöðug eldveggi sem rekja virka tengingu
- Næstu-myndar eldveggi (NGFW) sem bæta dykkri pakkagreiningum, ógnastöðvun og forritavitund
Stilla eldveggi með því að nota meginregluna um minnstan rétt: lokaðu allri umferð sjálfgefið og leyfðu aðeins það sem er beinlínis nauðsynlegt. Yfirfara reglur ársfjórðungslega.
Vöktaðu með ógnastigaskönnun og ógnastöðvunarkerfi
Ógnastigaskanning (IDS) greina netumferð og tilkynna stjórnendum um grunsamleg mynstur. Ógnastigastöðvun (IPS) gengur lengra með því að framkvæma sjálfkrafa blokkun á greinum ógtnum.
Endapunktgreining og viðbragðskerfi (EDR) framlengir þessa vöktun á einstökum tækjum, greina illgæriforrit sem sniggast um mótunarvernd. Fyrirtæki ættu að beita bæði neta- og endapunktsvöktun fyrir umfangsmikla sýnileika.
Viðbragðskerfi við tilvikum og endurkoma
Byggðu tilviksbragðsáætlun
Tilviksbragðsáætlun skilgreinir nákvæmlega hverjir gera hvað þegar brot á sér stað. Áhrifarík áætlun innihaldu:
- Tilnefndan tilviksbragðsteam með hæfni í kerfisgreiningu, stafrænum réttlæti og samskiptum
- Skýr stigvöxtunarferli og samskiptasniðmát
- Skilgreind hlutverk fyrir takmörkun, útrýmingu, endurkoma og endurskoðun eftir tilvik
Fyrirtæki sem prófa tilviksbragðsáætlun sína með borðaæfingum draga úr brotakostnaði um að meðaltali $232,000, samkvæmt rannsókn IBM.
Framkvæmdu reglulega gagnaafrit
Bestu starfsvenjur gagnaafrita innihaldu:
- 3-2-1 reglan: Haltu 3 afrit af gögnum á 2 mismunandi miðlum með 1 geymdu utan staðar
- Dulkóðaðu öll gögn gagnaafrita
- Prófaðu endurkoma verklagsreglur ársfjórðungslega til að sannreyna heilleika gagnaafrita
- Geymir gögn í lofti-götum eða óbreytilegum geymslu til að verja gegn lausnarforritum
Öryggisúttektir og þjálfun starfsmanna
Framkvæmdu reglulega öryggisúttektir
Öryggisúttektir auðkenna veikleika áður en árásaraðilar gera. Gerðir innihaldu:
- Veikleikamating sem skönnun kerfi fyrir þekkt veikleika
- Átaksrannsóknir sem snúa sér um raunverulegum rásum til að prófa varnaraðgerðir
- Samræmi úttektir sem sannreyna hlíðhölding við regluverk
Skipulagðu veikleikaskönnun mánaðarlega og átaksrannsóknir að minnsta kosti ársleg.
Þjálfaðu starfsmenn um öryggismeðvitund
Mannleg villa helst forsenda gagnabrota. Verizon 2023 Data Breach Investigations Report[4] kom í ljós að 74% brot fólu í sér mannlega þætti.
Áhrifaríkar þjálfunarforrit fjalla um:
- Viðurkenning á vefum og tilkynningar verklagsreglur
- Öruggir vafri venjur og USB tækja reglur
- Innri gögn meðhöndlun og flokkunarreglur
- Lykilorða snyrtivæni og MFA skráning
Keyra vefi hermir ársfjórðungslega. Rekja smellhraða og miða endurglæpinga á viðbótarfundi.
Þróaðu öryggisstefnu og verklagsreglur
Skrifleg stefna setur skýrar væntingar um gögn meðhöndlun, aðgangseftirlit, ásættanlegra notkunar og tilkynningar á tilvik. Endurskoðaðu og uppfærðu stefnu árlega eða alltaf þegar regluverk breytast. Tryggðu að allir starfsmenn viðurkenni og undirritaðu uppfærðu stefnu.
Lagaleg og reglulegt samræmi
Skilningur á gildandi lögum er nauðsynlegur fyrir hvaða gagnaverndaáætlun. Lykilreglur innihaldu:
HIPAA (Health Insurance Portability and Accountability Act)
Staðfest árið 1996, HIPAA[5] krefst þess að heilbrigðisþjónustuveitendur, tryggingafélög og viðskiptasamstarfsaðilar þeirra verji sjúklinggögn. Samræmi umboð innihaldu gögn dulkóðun, aðgangstakmörkun, endurskoðunarslóðir og öruggra förgun læknislegs gjafir. Sjúklingar geta lagt fram kvartanir hjá Department of Health and Human Services fyrir friðhelgi brot. Borgar- og refsilegir sektir gilda við endalok samræmi.
GDPR (General Data Protection Regulation)
EU innleiddi GDPR[6] 25. maí 2018, skipt um 1995 Data Protection Directive. Það krefst þess að fyrirtæki sem meðhöndla gögn íbúa EU fái beinlínis samþykki, útskýri gögn notkun skýrt og veiti kerfi fyrir gögn aðgang, leiðréttingu og eyðingu. GDPR skilgreinir tvö lykilhlutverk:
- Stjórnandi: Einingin sem ákvarðar hvers vegna og hvernig persónuleg gögn eru unnin
- Unnari: Þriðji aðili sem unnið gögn fyrir hönd stjórnanda
Sektar ná til €20 milljóna eða 4% af alheimsgantekjum, hvort sem er meira.
CCPA og önnur bandarísk ríkislög
California Consumer Privacy Act og svipuð ríkis-stig lög veita íbúum réttindi yfir persónu gögn þeirra. FTC[7] framfylgir einnig gögn öryggi kröfu yfir iðnaði.
Fylgdu öryggisramma
Netöryggi rammaverkum veita skipulagða nálgun til að innleiða varnaraðgerðir. Helstu rammaverkum innihaldu:
- NIST Cybersecurity Framework[8]: Skipulagður um fimm virkni (Identify, Protect, Detect, Respond, Recover), víða tekin í iðnaði
- ISO 27001: Alþjóðlegur staðall fyrir upplýsinga öryggis stýringarkerfi
- CIS Critical Security Controls: Forgangsraðað sett 18 aðgerða sem tekur á algengastum árás veiturum
Vottorð eins og ISO 27001 og SOC 2 sanna samræmi við samstarfsaðila og viðskiptavina, byggja upp traust og draga úr þriðja-flokks áhættu.
Bestu starfsvenjur samantekt
| Varnarhluti | Aðferð | Varnar gegn |
|---|---|---|
| Dulkóðun | AES-256 við hvíld, TLS 1.3 á ferðinni | Hleðslu, þjófnaðri |
| Aðgangsstýringu | Lykilorð, MFA, hlutverk-byggt aðgangur | Óleyfil innskráningu |
| Hugbúnaðar uppfærslur | Lagfæring innan 48 klukkustunda frá útgáfu | Veikleika nýtingu |
| Eldveggunum | Pakkasías, NGFW | Óleyfil netkerfum aðgangi |
| IDS/IPS | Rauntíma umferð vöktun | Ógtnum, hliðar hreyfingu |
| Starfsmanna þjálfun | Vefi hermi, öryggis stefnu | Félagslegri verkfræði, mannlegri villum |
| Gögn afrit | 3-2-1 reglan, dulkóðuð utan staðar geymslu | Lausnarforritum, slysalegum tapi |
| Tilviksbragðsáætlun | Skilgreint team og prófað verklagsreglur | Tjóns takmörkun, endurkoma |
Ábending: Dulkóðun er undirstaða gagnavörnar. Jafnvel þó árásaraðili brjóti í gegn jaðarinn þinn, dulkóðuð gögn standa ólesilegen án dulkóðunarlykilsins. Notaðu dulkóðun fyrir bæði geymdar skrár og gögn á ferðinni, og beita fjölþátta auðkenningu sem annarri hindrun gegn auðkennis þjófnaði.
Niðurstaða
Gagnatjófnaður skapar marktæka og vaxandi ógn við persónulegt og faglegra öryggi. Tæknilegar aðferðir sem fjallað er um hér veita fjöllagaðar vörn: dulkóðun verndar gögn við kjarnann, aðgangseftirlit takmarkar útlitu, vöktun greina ógnir snemma og tilviksbragðsáætlanir draga úr tjóni.
Framtíð gagnavörnar fer eftir stöðugum framförum. Gervigreind, núll-traust arkitektúr og framúrskarandi dulkóðun aðferðir munu móta næstu kynslóð varnaraðgerða. Fyrirtæki og einstaklingar sem fjárfesta í þessum verndaraðgerðum í dag byggja seiglu gegn ógnum á morgun.
Tilvísanir
Tilföng fyrir þessa síðu
Gröf og tilvísunarmyndir úr prófunum okkar, ókeypis að skoða og deila.
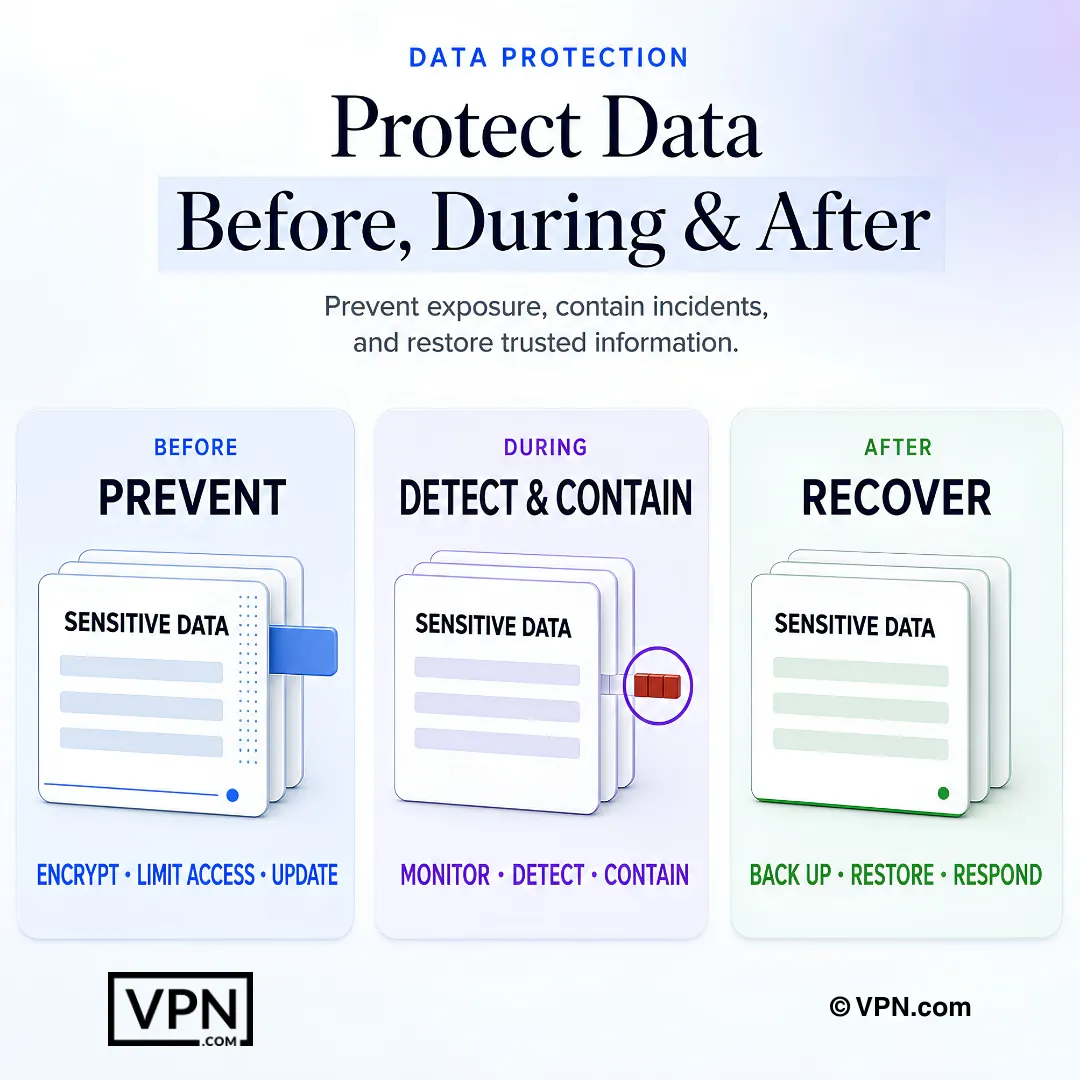
Heildstæð gagnavernd kemur í veg fyrir útsetningu, hefur virk atvik í skefjum og endurheimtir traustar upplýsingar á eftir.
Algengar spurningar
Hvað er gagnavörn og hvernig er hún frábrugðin gagnavernd?
Gagnavörn fjallar um tæknilegar verndaraðgerðir, verkfæri og aðferðir sem koma í veg fyrir óleyfilegan aðgang að viðkvæmum upplýsingum: dulkóðun, aðgangseftirlit, brotavarnir og viðbragðir við tilvik. Gagnavernd fjallar um lagaleg réttindi og regluverk skyldur eins og GDPR samræmi og neytenda rammaverkum í staðinn. Þessi leiðbeiningar fjallar um öryggis- og tæknilega hlið; lagalegar og regluverk upplýsingar búa á vefsíðu aðskildu gagnavernd leiðbeiningum.
Hvaða gögn miða þjófar mest á og hvernig stela þeir þeim?
Þjófar miða á persónuleg gögn (lykilorð, kreditkort númer, kennitölur) og fyrirtæki gögn (hugverkaréttindi, viðskiptaleyndarmál, viðskiptavina lista). Þeir stela með þremur aðal aðferðum: illgæriforrit eins og trojöskir og lausnarforrit, félagslegri verkfræði eins og vefir og spidra-vefir, og líkamlegu þjófnaði eins og stolnum fartölvum, USB drifum eða bak-ætlun. Hver aðferð krefst tiltekinnar varnaraðgerðar.
Hvað kostar gagnabroti virkilega fyrirtæki?
Meðaltal gagnabrots kostnaðar fyrirtækja $4.45 milljón á heimsvísu árið 2023, samkvæmt IBM’s Cost of a Data Breach Report. Lausnarforritum greiðslur einir voru meðaltal yfir $1.5 milljón það árið. Afleiðingar keðja lengra inn í lagaleg ábyrg, með HIPAA, GDPR eða CCPA brot sem koma af stað sektum sem ná til tugra milljóna, plús skaða á orðspori sem tekur ár að endurbyggja.
Hvernig dulkóðun verndar gögn við hvíld og á ferðinni?
Dulkóðun breytir lesilegunum gögnum í dulmálstexta sem aðeins heimilaðir aðilar geta afkóðað. Samhverf dulkóðun, eins og AES-256, notar einn deildan lykil og er núverandi staðall fyrir stjórnvöld og fjármálastofnanir. Ósamhverf dulkóðun notar opinberan/einkalykilpara, sem TLS 1.3 gerir til að tryggja vefumferð. NIST birtir staðlana sem skilgreina lágmarkskröfur fyrir báðar aðferðir.
Hvað gerir fjölþátta auðkenningu áhrifaríka gegn stolnum lykilorðum?
MFA krefst sannanir um auðkenni frá tveimur óháðum heimildum, venjulega lykilorð auk líkamlegu tækis eða líkamsgreiningar könnunar, svo stolið lykilorð ein getur ekki veitað aðgang. Valkostir innihaldu vélbúnað lykla eins og YubiKey, auðkenningaröpp eins og Google Authenticator, og SMS kóða, þó SMS sé veikari vegna SIM-skiptinga hættu. CISA mælir með MFA á öllum reikningum, sérstaklega tölvupóst og bankastarfsemi.
Hvað er munurinn á anti-vírusa, eldveggjum og IDS/IPS?
Þeir verja mismunandi lög. Anti-vírusa og anti-illgæriforritahugbúnaður skannar rauntíma fyrir vírusa, trojöska og lausnarforritum með því að nota undirskriftargagnagrunna og hegðunargreiningu. Eldveggi, þ.m.t. pakka-sía og næstu myndar tegundir, stýra netkerfum umferð undir meginreglun um minnstan rétt. IDS/IPS og EDR fylgjast með grunsamlegri athöfn á neta- og tækja stigi, með IPS sjálfkrafa lokar á greindar ógnir.
Þarf ég virkilega lykilorðarstjóra eða eru sterk lykilorð nóg?
Lykilorðarstjóri er kjarnin vörn vegna þess að hann myndar einkvæm, flókin auðkennisupplýsingar fyrir hvern reikning og geymir þau í dulkóðuðu geymslukisti, sem útilokar veik eða endurnotuð lykilorð sem auðkennis-stæðu rásar nýta. Pöru það með 12-stafa-lágmark lykilorðum með blönduðum stafatilbrigðum, og aldrei geymdu auðkennisupplýsingar í texta einum eða deildum skjölum.
Hvað er 3-2-1 gagnaafrit reglan og hvers vegna skiptir hún máli?
3-2-1 reglan þýðir að halda 3 afrit af gögnum þínum á 2 mismunandi miðlum með 1 afrit geymtu utan staðar. Bestu starfsvenjur kallar einnig á dulkóðun allra gagnaafrita, prófun endurkoma verklagsreglur ársfjórðungslega og notkun á lofti-götum eða óbreytilegum geymslu sérstaklega vegna þess að hún verjar afrit gegn lausnarforritum sem miða á tengd drif.
Hversu oft ættu veikleika skönnun og átaks rannsóknir að keyra?
Skipulagðu veikleika matin mánaðarlega og átaks rannsóknir að minnsta kosti ársleg. Veikleika matin skönnun kerfi fyrir þekkt veikleika, átaks rannsóknir hermja raunverulegum rásum og samræmi úttektir sannreyna hlíðhölding á regluverk eins og HIPAA eða GDPR. Vottorðum eins og ISO 27001 og SOC 2 sýna þessar úttektir til samstarfsaðila og draga úr þriðja-flokks áhættu.
Hvers vegna skiptir starfsmannaöryggisþjálfun svo miklu máli?
Mannleg villa er forsenda brota: Verizon’s 2023 Data Breach Investigations Report kom í ljós að 74% brot fólu í sér mannlega þætti. Áhrifarík forrit keyra ársfjórðungslega vefi hermi, rekja smellhraða og fundi endurglæpinga, á meðan tekjur snúa um örugg vöfri, USB tækja reglur, gögn flokkunarreglur og MFA skráningu, studd með skriflegri stefnu starfsmenn undirrita árlegir.
Hvað er tilviksbragðsáætlun og hvers vegna skiptir hún máli?
Tilviksbragðsáætlun skilgreinir nákvæmlega hverjir gera hvað þegar brot á sér stað, þ.m.t. tilnefndan svar team hæfni í réttlæti og samskiptum, skýr stigvöxtunarferli og skilgreind hlutverk fyrir takmörkun, útrýmingu, endurkoma og endurskoðun eftir tilvik. Rannsóknir IBM fóru í ljós fyrirtæki sem prófuðu áætlun borðaæfingum draga úr brotkostnaði um að meðaltali $232,000.
Hvaða reglur krefjast gagnavörnar og hverjar eru sektunum?
Þrír helstu rammaverkum gilda. HIPAA, staðfest árið 1996, krefst dulkóðun og aðgangs takmörkunar fyrir sjúklinggögn, með borgar- og refsilegum sektunum fyrir brot. GDPR, virk síðan 25. maí 2018, umboðum samþykki og gögn réttindi fyrir gögn EU íbúa, með sektum að €20 milljónum eða 4% af alheimsgantekjum. CCPA veitir California íbúum svipaða réttindi, framfylgt ásamt FTC gögn öryggis kröfu.
Hvernig rammaverkum eins og NIST CSF eða ISO 27001 hjálpa til við skipulag vörn?
Þeir gefa fyrirtækjum skipulagða nálgun í stað ad hoc lagfæringa. NIST Cybersecurity Framework skipuleggur varnaraðgerðir um fimm virkni: Identify, Protect, Detect, Respond og Recover. ISO 27001 er alþjóðlegur staðall fyrir upplýsinga öryggis stýringarkerfi og CIS Critical Security Controls forgangsraðaðu 18 aðgerðum gegn algengastum árás veiturum. ISO 27001 og SOC 2 vottorðum gefa merki um samræmi þennan til samstarfsaðila.