Fuga di password: cause, rischi e come restare al sicuro
Scopri perché le password vengono rubate, i rischi per i tuoi account e le difese comprovate come password uniche e forti e l'autenticazione a due fattori per proteggerti.
 Michael Gargiulo
Bottom Line: Le credenziali rubate sono comparse in quasi un terzo delle violazioni nell’ultimo decennio, secondo Verizon. Usare password uniche e robuste per ogni account, attivare l’autenticazione a due fattori e verificare la presenza di fughe di dati tramite “Have I Been Pwned?” sono le difese essenziali contro il furto di credenziali.
Una fuga di password si verifica quando degli hacker ottengono accesso non autorizzato alle password memorizzate nel database di un’azienda e le espongono pubblicamente o le vendono sui mercati del dark web. Il Data Breach Investigations Report 2024 di Verizon ha rilevato che le credenziali rubate sono comparse in quasi un terzo (31%) delle violazioni[1] negli ultimi 10 anni, il che rende le credenziali un elemento centrale nel modo in cui le organizzazioni vengono compromesse.
Questa realtà allarmante mostra perché gli incidenti di fuga di password meritano attenzione. Non sono piccoli inconvenienti. Sono violazioni gravi che causano perdite finanziarie considerevoli e distruggono la fiducia in pochi istanti. Che tu protegga informazioni personali o dati aziendali, comprendere i rischi dell’esposizione delle credenziali è fondamentale. Queste fughe colpiscono chiunque, ovunque. Le conseguenze spesso si estendono ben oltre le vittime dirette, fino a coinvolgere intere organizzazioni.
Come le password finiscono nelle fughe di dati
Capire come vengono rubate le credenziali aiuta a difendersi dai metodi di attacco più comuni.
I metodi più comuni usati dagli hacker per rubare le credenziali
Le password spesso finiscono nelle mani sbagliate attraverso metodi come i attacchi di phishing, in cui gli hacker ti inducono a cedere informazioni fingendosi entità affidabili. Un altro metodo diffuso è il malware che si installa in segreto sul dispositivo e registra ogni tasto premuto. Gli hacker prendono di mira anche direttamente i database aziendali, sfruttando le falle di sicurezza per rubare milioni di record in un colpo solo.
Una volta rubate, queste credenziali compaiono spesso nel dark web. I criminali le vendono o le scambiano in blocco, rendendo possibili ulteriori attacchi su più piattaforme.
Le grandi violazioni di credenziali che hanno segnato la sicurezza digitale
La storia delle fughe di password comprende violazioni che hanno esposto gravi vulnerabilità di sicurezza. La violazione subita da T-Mobile nel 2021 ha coinvolto 76,6 milioni di persone[2] secondo la FCC, e i dati sottratti includevano nomi, date di nascita e numeri di previdenza sociale di milioni di clienti attuali, ex e potenziali.
L’attacco a Equifax del 2017 resta uno degli incidenti più significativi: secondo la FTC ha esposto i dati personali di 147 milioni di persone[3]. Questi eventi sottolineano la necessità di una crittografia solida e di una tempestiva correzione delle vulnerabilità.
Le password più comuni (e peggiori) ancora in uso
Nonostante la diffusa consapevolezza del furto di credenziali, milioni di persone usano ancora password estremamente deboli. Esempi comuni includono:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (o 222222, 3333333, 4444444, 5555555, ecc.) → 123123 → abc123 → asdfgh
Queste password sono tra le più facili da indovinare per i criminali informatici, motivo per cui le linee guida del NIST raccomandano che i servizi confrontino le nuove password con elenchi di valori di uso comune e già compromessi[4] e le rifiutino in caso di corrispondenza. Usarne una è come chiudere i propri oggetti di valore in un armadio lasciando la chiave nella serratura.
Prevenire le fughe di password: tattiche comprovate e buone pratiche
Adottare misure preventive rafforza la sicurezza digitale complessiva. Con le violazioni delle credenziali ormai attese più che eccezionali, proteggere le proprie password non è più facoltativo.
Creare credenziali forti e uniche per ogni account
Proteggere la propria identità digitale inizia dalle password stesse:
→ Password uniche: Ogni account online richiede una password forte e diversa[5]. Riutilizzare le password su più siti significa che una sola violazione può compromettere tutti gli account che condividono quelle credenziali.
→ Autenticazione a due fattori (2FA): Aggiungere un secondo passaggio di verifica significa che anche se qualcuno ruba la tua password, non può superare il secondo passaggio[6] per accedere ai tuoi account. Microsoft afferma che l’MFA può bloccare oltre il 99,9 percento degli attacchi di compromissione degli account[7]. Ricevi un codice sul tuo dispositivo mobile oppure usi un metodo biometrico come l’impronta digitale. Il 2FA combina qualcosa che conosci (la tua password) con qualcosa che possiedi (il tuo telefono), rendendo molto più difficile per gli aggressori entrare.
Costruire password resistenti agli attacchi a forza bruta
Proteggere i tuoi account richiede uno sforzo semplice e deliberato:
→ Passphrase lunghe: CISA raccomanda password di almeno 16 caratteri[5] e suggerisce, in alternativa alle stringhe casuali, una frase memorabile di 4-7 parole non correlate. La lunghezza resiste al cracking molto meglio di password brevi e semplici.
→ Cambiare dopo una compromissione: Le linee guida del NIST affermano che i servizi non devono richiedere cambi periodici della password[4], ma devono forzare un cambio quando vi sono prove di compromissione. Segui la stessa regola: dopo qualsiasi violazione segnalata, aggiorna immediatamente le credenziali interessate.
Usare un gestore di password per gestire la complessità
Gestire decine di password forti non richiede di memorizzarle:
→ Gestori di password: Il consiglio della CISA è usare un gestore di password invece di scrivere le password su carta[5]. Questi strumenti generano, memorizzano e recuperano password complesse da un database cifrato, e segnalano quelle deboli o riutilizzate. Ricordi una sola password principale. Password uniche limitano i danni quando un altro servizio subisce una violazione.
→ Soluzioni aziendali dagli MSP: Le organizzazioni traggono vantaggio da sistemi di password gestiti che includono il Single Sign-On (SSO) e funzioni complete di audit. Queste soluzioni migliorano sia la comodità sia la sicurezza su larga scala.
Aggiungere una VPN come ulteriore livello di sicurezza
Una VPN integra la sicurezza delle password proteggendo i dati in transito:
→ Crittografia: Una VPN cifra la tua connessione internet, rendendo i dati che invii e ricevi illeggibili per chiunque li intercetti.
→ Uso sicuro del Wi-Fi pubblico: La FTC afferma che la maggior parte dei siti web oggi usa la crittografia[8], il che rende il Wi-Fi pubblico generalmente sicuro quando vedi https. Una VPN aggiunge un livello sulle reti non fidate, ma non blocca una violazione del database aziendale.
| Passo | Azione | Priorità |
|---|---|---|
| 1 | Cambia immediatamente la password compromessa su quel servizio | Immediata |
| 2 | Cambiala su ogni altro account in cui avevi riutilizzato quella password | Immediata |
| 3 | Attiva l’autenticazione a due fattori (2FA) sugli account interessati | Stesso giorno |
| 4 | Avvisa le piattaforme interessate di possibili accessi non autorizzati | Stesso giorno |
| 5 | Contatta la tua banca o l’emittente della carta di credito se sono stati esposti dati finanziari | Stesso giorno |
| 6 | Analizza i dispositivi alla ricerca di malware con un antivirus | Entro 24 ore |
| 7 | Reimposta le domande di sicurezza che potrebbero servire come percorsi di accesso alternativi | Entro 24 ore |
| 8 | Monitora estratti conto bancari e rapporti di credito per attività sospette | Continuativo |
Suggerimento: Usa “Have I Been Pwned?”[9] per verificare se il tuo indirizzo email compare in una violazione di dati nota. Attiva gli avvisi gratuiti di violazione così riceverai una notifica nel momento in cui le tue credenziali compaiono in una nuova fuga, invece di scoprirlo settimane dopo.
Rilevamento di una fuga di password e risposta rapida
Riconoscere i segni di credenziali compromesse e rispondere rapidamente riduce al minimo i danni e ripristina la sicurezza della tua vita digitale.
Come verificare se la tua password è stata esposta
Rimani vigile e verifica regolarmente lo stato delle tue credenziali:
→ Servizi di notifica di violazione: Utilizza strumenti come “Have I Been Pwned?” per verificare se la tua email e le password compaiono in una violazione di dati. Questi servizi compilano informazioni da violazioni note e ti avvertono quando le tue credenziali compaiono.
→ Monitora attività sospette: Osserva accessi non autorizzati, email inaspettate di reimpostazione della password o avvisi di sicurezza dai servizi che utilizzi. Questi sono i primi segnali di allarme di credenziali compromesse.
Segnali di avviso che il tuo account è stato compromesso
A volte, gli indicatori di hacking sono sottili. Ecco cosa cercare:
→ Attività account insolita: Accessi da posizioni sconosciute o a orari insoliti che non hai avviato.
→ Account bloccati: I blocchi inaspettati suggeriscono che qualcun altro ha cambiato le tue credenziali.
→ Transazioni finanziarie inaspettate: Addebiti non riconosciuti su estratti conto bancari o rapporti di credito indicano possibile furto di identità. Esamina i registri finanziari settimanalmente durante qualsiasi finestra di violazione sospetta.
Passaggi immediati dopo che le tue credenziali appaiono in una fuga
Se scopri che le tue password compaiono in una violazione, intraprendi un’azione entro poche ore:
→ Cambia le tue password: Aggiorna le credenziali immediatamente, iniziando da qualsiasi account che condivide la stessa password.
→ Implementa l’autenticazione a due fattori (2FA): Aggiungi questo livello aggiuntivo anche sui tuoi account appena aggiornati.
→ Avvisa le piattaforme pertinenti: Notifica qualsiasi piattaforma dove le tue credenziali potrebbero essere state utilizzate sulla possibile violazione.
→ Contatta le istituzioni finanziarie: Informa la tua banca o l’emittente della carta di credito per contrassegnare attività fraudolente o sostituire le carte compromesse.
Contenimento dei danni dopo una violazione delle credenziali
Una risposta efficace richiede sia misure tecniche di salvaguardia che una comunicazione chiara, specialmente quando le credenziali compromesse potrebbero contribuire a rischi come il furto di identità.
→ Scansiona per malware: Utilizza il software antivirus per scansionare i tuoi dispositivi alla ricerca di keylogger o altro malware di raccolta dati.
→ Ripristina le domande di sicurezza: Cambia le domande e risposte di sicurezza che forniscono percorsi alternativi di accesso all’account.
→ Comunica con gli stakeholder: Se gestisci i dati di altri (ad esempio, gestisci un’azienda), notifica prontamente i clienti interessati, i membri del team o i partner sulla violazione e sulle misure che stai intraprendendo.
Ulteriori livelli di sicurezza: protezione VPN e oltre
Proteggere la tua identità online va oltre le password robuste. Più livelli di difesa riducono in modo significativo il rischio di furto di credenziali.
Come le VPN riducono l’esposizione al furto di credenziali
Quando usi una VPN, il tuo traffico Internet passa attraverso un server sicuro che cifra le informazioni scambiate tra il tuo dispositivo e Internet. Questa cifratura è particolarmente importante sulle reti Wi-Fi pubbliche di cui non ti fidi, dove una VPN impedisce ad altri utenti della rete di leggere il tuo traffico.
Tuttavia, la VPN è solo un livello di una strategia più ampia. Combinala con password uniche, un password manager, l’autenticazione a due fattori (2FA) e il monitoraggio regolare delle violazioni per una protezione completa.
Le migliori VPN per la protezione delle credenziali
Valuta alcuni dei fornitori di VPN più apprezzati per rafforzare la tua sicurezza:
→ NordVPN: Noto per i suoi solidi protocolli di cifratura, NordVPN offre una doppia protezione VPN che cifra il traffico due volte. Dispone di 7,213 server in 150 paesi.
→ ExpressVPN: Apprezzato per la velocità e la facilità d’uso, ExpressVPN offre una cifratura robusta con una politica no-log verificata. Permette inoltre di superare le restrizioni geografiche per una navigazione privata a livello internazionale.
→ CyberGhost: Con un’interfaccia intuitiva e 9,600+ server in 100 paesi, CyberGhost offre una protezione affidabile per chi usa una VPN per la prima volta.
Costruire una strategia completa per la sicurezza delle credenziali
Aggiungere una VPN alla tua routine di sicurezza è semplice. Scegli un fornitore affidabile, scarica l’applicazione e connettiti a un server prima di navigare o inserire informazioni sensibili. Mantieni la VPN attiva su qualsiasi rete di cui non ti fidi completamente.
Abbina l’uso della VPN a queste pratiche essenziali:
→ Usa un password manager per ogni account → Attiva la 2FA su tutti gli account che la supportano → Esegui regolarmente controlli sulle violazioni tramite servizi di notifica → Cambia subito una password se un servizio segnala una violazione o sospetti una compromissione → Mantieni aggiornati tutti i software e i sistemi operativi
Questo approccio a più livelli riduce il rischio che le tue credenziali compaiano in una fuga di dati e mantiene i tuoi account al sicuro anche se un livello di difesa dovesse cedere.
Verdetto finale
La sicurezza dei tuoi account online dipende dalle tue abitudini quotidiane. Implementare password uniche e forti, rimanere vigile attraverso il monitoraggio proattivo e agire rapidamente quando scopri un compromesso sono pratiche essenziali per ogni utente digitale.
Intraprendi un passaggio oggi. Aggiorna una password debole. Abilita l’autenticazione a due fattori sui tuoi account più importanti. Esegui un controllo di violazione sul tuo indirizzo email principale. Queste azioni richiedono minuti ma prevengono danni che possono richiedere mesi o anni per essere annullati.
Le minacce digitali diventano più sofisticate ogni anno. La tua migliore difesa è un approccio coerente e multi-livello: credenziali forti, un gestore di password, 2FA, protezione VPN su reti non affidabili e monitoraggio regolare delle violazioni. Non aspettare che una violazione te lo ricordi. Costruisci queste abitudini nella tua routine ora.
Riferimenti
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperato il 16 ottobre 2026 da https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. s.d. DA 24 860A1. Recuperato il 16 ottobre 2026 da https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Recuperato il 16 ottobre 2026 da https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archiviato: Snapshot di Wayback Machine
- NIST. s.d. NIST Special Publication 800-63B. Recuperato il 16 ottobre 2026 da https://pages.nist.gov/800-63-4/sp800-63b.html.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/secure-our-world/use-strong-passwords.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Recuperato il 16 ottobre 2026 da https://www.cisa.gov/secure-our-world/turn-mfa.Archiviato: Snapshot di Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 agosto 2019). Recuperato il 16 ottobre 2026 da https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archiviato: Snapshot di Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Recuperato il 16 ottobre 2026 da https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archiviato: Snapshot di Wayback Machine
- Have I Been Pwned. s.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Recuperato il 16 ottobre 2026 da https://haveibeenpwned.com/.
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
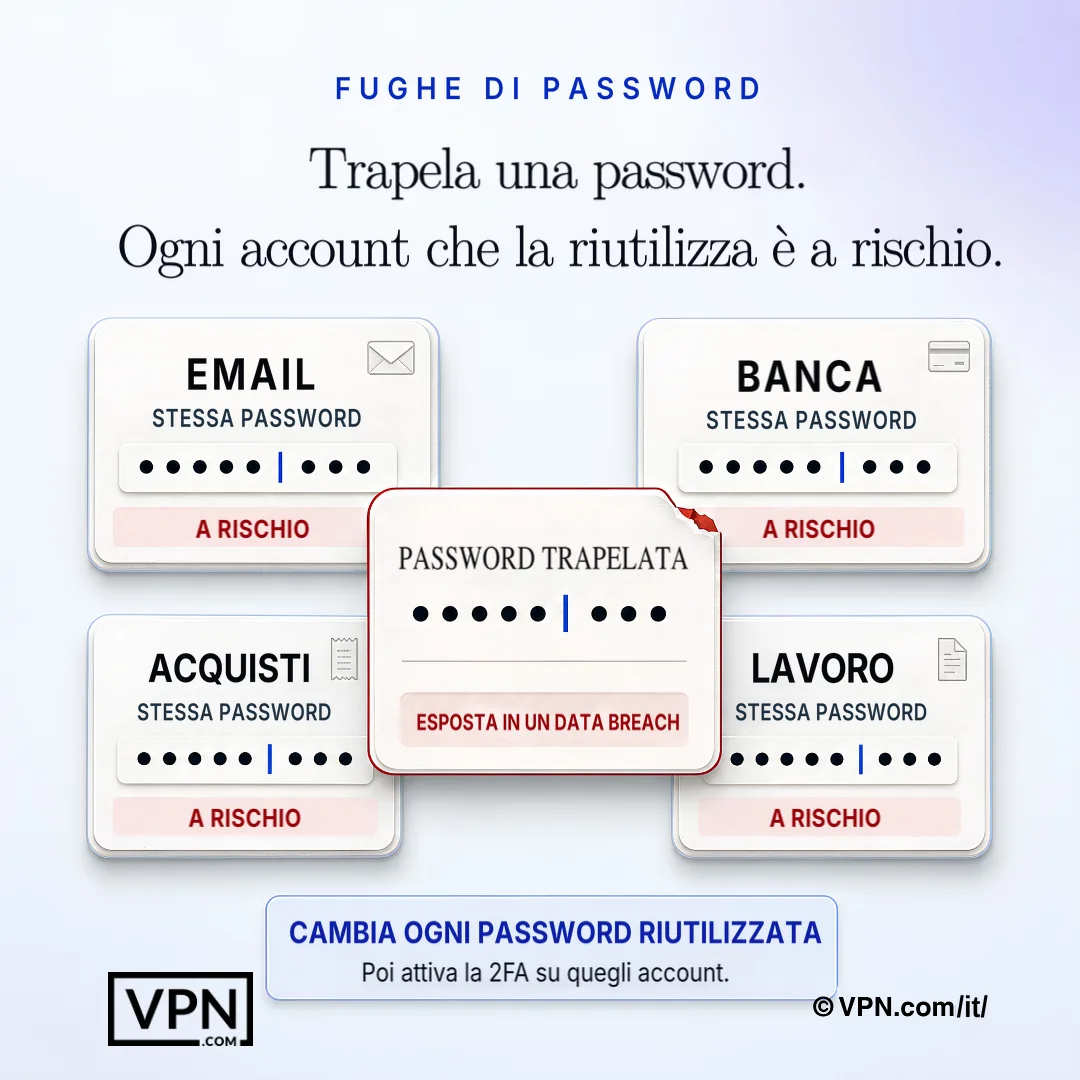
Una password esposta può compromettere tutti gli altri account in cui la stessa credenziale è stata riutilizzata.
Domande frequenti
Come finiscono effettivamente le password in una fuga di dati?
Le password vengono rubate attraverso attacchi di phishing che ti ingannano affinché tu ceda le credenziali, malware che registra i tuoi tasti, e attacchi diretti ai database aziendali dove gli hacker sfruttano le debolezze di sicurezza per rubare milioni di record contemporaneamente. Le credenziali rubate vengono quindi vendute o scambiate in blocco sul dark web, abilitando ulteriori attacchi su altre piattaforme che utilizzi.
Con quale frequenza le credenziali rubate sono coinvolte nelle violazioni di dati?
Le credenziali rubate sono una parte centrale del modo in cui avvengono le violazioni. Il Data Breach Investigations Report 2024 di Verizon ha rilevato che sono comparse in quasi un terzo (31%) delle violazioni negli ultimi 10 anni. Le credenziali trapelate vengono riutilizzate contro altri siti, ed è per questo che una singola fuga può riguardare anche chi non ha mai usato il servizio violato.
Quali grandi violazioni mostrano il rischio reale delle fughe di password?
Due violazioni illustrano la portata del fenomeno: l’attacco a Equifax del 2017 ha esposto i dati personali di 147 milioni di persone, secondo la FTC, e la violazione di T-Mobile del 2021 ha coinvolto 76,6 milioni di persone, secondo la FCC, con i numeri di previdenza sociale tra i dati sottratti. Entrambe mostrano come il guasto di un singolo database possa tradursi in un rischio di furto d’identità per milioni di persone.
Quali sono le password peggiori ancora in uso?
Nonostante la consapevolezza diffusa, milioni di persone usano ancora password come “password”, “12345”, “qwerty”, “abc123” e “password2024”. Sono facili da indovinare, e le linee guida del NIST indicano che i servizi dovrebbero rifiutare le password di uso comune e già compromesse in violazioni precedenti. Usarne una equivale a chiudere i propri oggetti di valore in un armadio lasciando la chiave nella serratura.
Come l’autenticazione a due fattori impedisce l’utilizzo di una password trapelata?
2FA aggiunge un secondo passaggio di verifica, tipicamente un codice inviato al tuo telefono o un controllo biometrico come un’impronta digitale, combinando qualcosa che conosci (la tua password) con qualcosa che hai (il tuo dispositivo). Anche se la tua password appare in una fuga, un attaccante senza il tuo telefono o impronta digitale non può comunque effettuare l’accesso, motivo per cui deve essere abilitato su ogni account che lo supporta.
Ogni quanto dovrei cambiare le mie password?
Cambia una password subito dopo una violazione segnalata o al primo segno di compromissione. Le attuali linee guida del NIST affermano che i servizi non devono imporre cambi periodici della password, ma devono forzarne il cambio solo quando c’è una prova di compromissione. Concentra invece i tuoi sforzi su password uniche per ogni account, poiché riutilizzare la stessa password su più siti significa che una sola violazione compromette tutto ciò che la condivide.
Come faccio a verificare se la mia password è già trapelata?
Usa un servizio di notifica delle violazioni come Have I Been Pwned (haveibeenpwned.com) per controllare se il tuo indirizzo email o le tue password compaiono in una violazione di dati nota. Attiva gli avvisi gratuiti sulle violazioni così verrai avvisato nel momento in cui nuove credenziali emergono, invece di scoprirlo settimane dopo. Ripetere questo controllo periodicamente è una buona abitudine nell’ambito di una routine di sicurezza costante.
I gestori di password sono effettivamente sicuri da usare?
Sì. Un gestore di password genera, archivia e recupera password complesse da un database crittografato, quindi devi ricordare solo una password principale. Protegge le tue credenziali anche se un altro servizio che utilizzi subisce una violazione, poiché ogni account riceve una password unica e complessa invece di una riutilizzata. Le organizzazioni possono estendere questo con soluzioni enterprise che aggiungono Single Sign-On e auditing.
Un VPN può impedire che la mia password venga divulgata?
Non direttamente. Una VPN cifra la connessione internet, così il traffico intercettato resta illeggibile, il che conta soprattutto sulle reti Wi-Fi pubbliche, dove i ladri informatici catturano spesso le credenziali. Non blocca però una violazione di un database aziendale come quella di Equifax, quindi va usata come complemento, e non in sostituzione, di password uniche, 2FA e un gestore di password, all’interno di una difesa a più livelli.
Perché i gestori di password mi proteggono anche se un sito web che utilizzo viene violato?
Perché ogni account riceve la propria password unica e complessa invece di una condivisa, una violazione in un servizio espone solo quella singola credenziale, non ogni account legato ad essa. Questo contrasta direttamente il credential stuffing, dove gli attaccanti prendono password trapelate da una violazione e le provano su altri siti, il che fallisce quando le password non vengono riutilizzate.
Cosa dovrei fare nelle prime 24 ore dopo aver scoperto le mie credenziali in una fuga?
Cambia la password trapelata immediatamente su quel servizio, quindi aggiornala ovunque l’hai riutilizzata, e abilita 2FA sugli account interessati lo stesso giorno. Avvisa le piattaforme pertinenti e contatta la tua banca se le informazioni finanziarie sono state esposte. Entro 24 ore, scansiona i dispositivi alla ricerca di malware e reimposta le domande di sicurezza che potrebbero servire come percorsi di accesso alternativi.
Quali segnali di avviso indicano che il mio account è già stato compromesso?
Osserva gli accessi da posizioni sconosciute o a orari che non hai avviato, email inaspettate di reimpostazione della password, blocchi improvvisi che suggeriscono che qualcun altro ha cambiato le tue credenziali, e addebiti non riconosciuti su estratti conto bancari. Esamina i registri finanziari settimanalmente durante qualsiasi finestra di violazione sospetta, poiché questi segnali spesso compaiono prima che tu altrimenti noti un compromesso.
Quale VPN offre la migliore protezione contro il furto di credenziali su Wi-Fi pubblico?
NordVPN offre protezione VPN doppia che crittografa il traffico due volte su 7,213 server in 150 paesi, ExpressVPN accoppia una crittografia forte con una politica no-logs verificata, e CyberGhost gestisce 9,600+ server su 100 paesi con un’interfaccia intuitiva per i principianti. Tutti e tre crittografano i dati in transito, il che è più importante su reti Wi-Fi pubbliche non affidabili dove le credenziali vengono comunemente catturate.
Come si presenta una strategia completa per la sicurezza delle password?
Una strategia completa si basa su cinque difese: password uniche per ogni account, un password manager per gestire la complessità, 2FA su ogni account che lo supporta, controlli regolari delle violazioni tramite un servizio come Have I Been Pwned e una VPN attiva su qualsiasi rete non affidabile. Cambiare subito le credenziali dopo una violazione e mantenere aggiornati i software completano l’approccio, così che nessun singolo punto di guasto comprometta tutto.