Gids voor gegevensprivacy: Bescherming, Rechten & Best Practices
Leer wat gegevensprivacy is, huidige privacywetten (GDPR, CCPA), en hoe je persoonlijke informatie online beschermt.
 Michael Gargiulo
Samenvatting: Je persoonlijke gegevens worden constant bedreigd door malware, phishing, social engineering en netwerkaanvallen. Sterke wachtwoorden, privacygerichte tools en een VPN die je verkeer versleutelt vormen de kernverdediging voor het beschermen van je informatie online.
Gegevensprivacy is een van de belangrijkste onderwerpen in het digitale leven geworden. Elke online aankoop, zoekopdracht en social media-post genereert persoonlijke gegevens die bedrijven verzamelen, opslaan en delen. Voor veel mensen is de vraag eenvoudig: wie controleert mijn informatie en hoe houd ik deze veilig?
De risico’s zijn reëel. Cybercriminelen gebruiken geavanceerde methoden om persoonlijke gegevens te stelen, en zelfs legitieme bedrijven verhandelen deze soms onjuist. Maar er is ook goed nieuws. Sterke privacywetten bestaan nu in tientallen landen, en praktische tools zijn beschikbaar om je te helpen controle te nemen. Deze gids behandelt de specifieke bedreigingen voor je persoonlijke gegevens, de wetten die bedoeld zijn om je rechten te beschermen, en de concrete stappen die je kunt nemen om je informatie online te verdedigen.
Opmerking: Deze gids richt zich op persoonlijke gegevensprivacy vanuit een consumentenperspectief. Als je op zoek bent naar informatie over organisatorische nalevingskaders, verplichtingen voor bedrijfsgegevensverwerking of GDPR-implementatie voor bedrijven, bezoek in plaats daarvan onze gids voor gegevensbescherming.
Wat is gegevensprivacy?
Gegevensprivacy verwijst naar je recht om te bepalen hoe je persoonlijke informatie wordt verzameld, gebruikt, opgeslagen en gedeeld. Persoonlijke gegevens omvatten alles wat je direct of indirect kan identificeren: je naam, e-mailadres, telefoonnummer, huisadres, browsergeschiedenis, aankooprecords, locatiegegevens en zelfs biometrische informatie zoals vingerafdrukken.
In praktische termen beantwoordt gegevensprivacy drie vragen:
- Wie verzamelt je gegevens? Websites, apps, adverteerders, internetproviders (ISP’s) en overheidsinstanties verzamelen allemaal persoonlijke informatie.
- Wat doen ze ermee? Veelvoorkomend gebruik zijn gericht adverteren, analyses, productverbetering en in sommige gevallen het verkopen van gegevens aan derden.
- Hoeveel controle heb je? Privacywetten en tools geven je de mogelijkheid om je gegevens in te zien, te wijzigen, te verwijderen en de toegang te beperken.
De kloof tussen wat bedrijven verzamelen en wat gebruikers begrijpen over die verzameling blijft een van de grootste uitdagingen in digitale privacy, volgens de Electronic Frontier Foundation (EFF). Gegevensprivacy is niet hetzelfde als gegevensbescherming, wat betrekking heeft op de organisatorische en juridische kaders die bedrijven moeten volgen. Gegevensprivacy gaat over je individuele rechten en keuzes.
Bedreigingen voor je persoonlijke informatie
Cybercriminelen gebruiken een breed scala aan technieken om toegang te krijgen tot persoonlijke gegevens. Het begrijpen van hoe elke bedreiging werkt is de eerste stap naar verdediging.
Social Engineering
Social engineering is een categorie aanvallen waarbij criminelen mensen manipuleren om vertrouwelijke informatie prijs te geven. Deze aanvallen misbruiken in plaats van softwareproblemen uit te buiten de menselijke psychologie.
Hoe het werkt: Een aanvaller kan zich voordoen als een bankmedewerkster, een nep-liefdadigheidsoproep verzenden of een dringend scenario creëren (bijvoorbeeld claimen dat je account is gecompromitteerd) om je onder druk te zetten wachtwoorden, rekeningnummers of verificatiecodes prijs te geven.
Praktijkvoorbeeld: In juli 2020 werd Twitter getroffen door een grote datalek toen aanvallers een gecoördineerde social engineering-aanval uitvoerden op medewerkers met toegang tot interne tools. De aanvallers namen vervolgens accounts van bekende personen over, waaronder die van Barack Obama en Elon Musk, om, volgens een federale strafklacht[1], een cryptocurrency-oplichting te promoten.
Preventie: Controleer onverwachte verzoeken om persoonlijke informatie door de organisatie rechtstreeks via officiële kanalen te contacteren. Deel nooit wachtwoorden of eenmalige codes met iemand die je eerst contacteert.
Malware
Malware is schadelijke software die is ontworpen om apparaten binnen te dringen en gegevens te stelen, bestanden te versleutelen voor losgeld of gebruikersactiviteiten zonder toestemming te controleren.
Hoe het werkt: Malware arriveert meestal via e-mailbijlagen, gecompromitteerde websites of geïnfecteerde downloads. Eenmaal geïnstalleerd kan het toetsaanslagen registreren om wachtwoorden vast te leggen, je bestanden versleutelen en betaling eisen (ransomware), je camera of microfoon activeren of gevoelige documenten exfiltreren.
Praktijkvoorbeeld: De WannaCry-ransomwareaanval uit 2017 zorgde voor tienduizenden infecties in meer dan 150 landen[2], volgens open-sourcerapporten waarnaar CISA verwijst. De aanval versleutelde bestanden van gebruikers en eiste betalingen in Bitcoin. Ziekenhuizen, bedrijven en overheidsinstanties werden allemaal getroffen.
Preventie: Houd je besturingssysteem en software up-to-date, vermijd het klikken op links of bijlagen van onbekende afzenders en gebruik gerenommeerde antivirussoftware. Onze speciale gids behandelt malwaretypes en verdediging in detail.
Spear Phishing
Terwijl standaard phishing een breed net uitwerpt, gericht spear phishing zich op specifieke individuen met persoonlijke informatie die de aanvaller al heeft verzameld.
Hoe het werkt: Een aanvaller onderzoekt je via social media, openbare registers of eerdere databreches. Ze stellen vervolgens een zeer gepersonaliseerd bericht op, dat vaak lijkt te komen van een collega, baas of vertrouwde dienst, die je ertoe verleidt op een schadelijke link te klikken of gevoelige gegevens te verstrekken.
Praktijkvoorbeeld: Een rapport uit 2023 van Barracuda Networks toonde aan dat spear phishing slechts 0,1% van de op e-mail gebaseerde aanvallen uitmaakt, maar verantwoordelijk is voor 66% van de datalekken[3] in hun gegevens. De persoonlijke benadering maakt deze aanvallen veel effectiever dan generieke phishing.
Preventie: Wees voorzichtig met e-mails die dringende actie vereisen, zelfs als ze afkomstig lijken te zijn van iemand die je kent. Controleer verzoeken via een afzonderlijk communicatiekanaal. Lees onze gedetailleerde gids over phishing-aanvallen voor meer beschermingsstrategieën.
Netwerkaanvallen
Openbare Wi-Fi-netwerken in coffeeshops, luchthavens en hotels zijn handig maar inherent onveilig. Aanvallers op hetzelfde netwerk kunnen onversleutelde gegevenstransmissies onderscheppen.
Hoe het werkt: In een man-in-the-middle (MITM) aanval positioneert een hacker zich tussen je apparaat en de Wi-Fi-router. Ze kunnen dan je browseractiviteit controleren, inloggegevens vastleggen en zelfs schadelijke inhoud in websites die je bezoekt injecteren.
Praktijkvoorbeeld: Beveiligingsonderzoekers hebben vastgelegd dat nepe hotspots die legitieme netwerken nabootsen (bekend als “evil twin”-aanvallen) in openbare ruimtes nog steeds tot de meest voorkomende dreigingen behoren.
Preventie: Vermijd toegang tot bank- of gevoelige accounts op openbaar Wi-Fi. Gebruik een VPN om je verbinding te versleutelen en zorg ervoor dat websites HTTPS gebruiken voordat je persoonlijke informatie invoert.
Internet of Things (IoT) Kwetsbaarheid
Slimme huisapparaten, wearables, oudere telefoons en aangesloten apparaten hebben vaak zwakke standaardinstellingen en ontvangen onregelmatig software-updates.
Hoe het werkt: Veel IoT-apparaten worden verzonden met standaardwachtwoorden die gebruikers nooit wijzigen. Deze apparaten ontbreken vaak versleuteling en kunnen gegevens in platte tekst verzenden. Aanvallers kunnen deze zwakke punten uitbuiten om toegang te krijgen tot je thuisnetwerk en alle gegevens op aangesloten apparaten.
Praktijkvoorbeeld: In 2019 ontdekten onderzoekers van Bitdefender dat de Ring Video Doorbell Pro Wi-Fi-inloggegevens uitwisselde via onversleuteld HTTP tijdens de installatie[4], waardoor iedereen in de buurt die gegevens kon onderscheppen; het probleem is inmiddels verholpen.
Preventie: Wijzig standaardwachtwoorden op alle aangesloten apparaten onmiddellijk na de installatie. Controleer regelmatig op firmware-updates en schakel functies uit die je niet gebruikt, zoals externe toegang.
Social Media-exploitatie
Social media-platforms verzamelen enorme hoeveelheden gebruikersgegevens, en de informatie die je vrijwillig deelt kan door aanvallers worden gebruikt.
Hoe het werkt: Aanvallers schrapen openbare profielen om persoonlijke details te verzamelen voor social engineering of spear phishing-campagnes. Platforms zelf verzamelen gedragsgegevens, inclusief je likes, shares, locatie check-ins en browsepatronen voor gericht adverteren. Databreches bij social media-bedrijven kunnen deze informatie aan criminelen blootstellen.
Praktijkvoorbeeld: In de zaak Cambridge Analytica stelde de FTC dat een app profielgegevens verzamelde van ongeveer 250.000 tot 270.000 gebruikers plus 50 tot 65 miljoen van hun vrienden[5], via misleidende methoden.
Preventie: Controleer je privacy-instellingen op elk platform. Beperk de persoonlijke informatie zichtbaar op openbare profielen en wees voorzichtig wanneer je verbindingsverzoeken accepteert van onbekende accounts.
Deepfakes en synthetische media
Vooruitgang in kunstmatige intelligentie heeft het mogelijk gemaakt overtuigende valse afbeeldingen, audio en video te creëren die reputaties kunnen beschadigen of fraude kunnen faciliteren.
Hoe het werkt: AI-tools kunnen realistische synthetische media genereren met behulp van voorbeelden van iemands stem, gezicht of schrijfstijl. Criminelen gebruiken deepfakes voor imitatie, afpersing, desinformatiecampagnes en financiële fraude, zoals stemschemascams.
Praktijkvoorbeeld: In 2024 maakte een financieel medewerker bij het ingenieursbureau Arup ongeveer $25 miljoen over[6] nadat hij had deelgenomen aan een videogesprek met wat leek op de cfo van het bedrijf. Bij dat gesprek was deepfake-technologie gebruikt.
Preventie: Wees voorzichtig met ongebruikelijke video- of audioverzoeken met betrekking tot financiële transacties. Controleer onverwachte communicatie via gevestigde kanalen. Gebruik multi-factor authenticatie zodat stem of video alleen geen gevoelige acties kan autoriseren.
Welke gegevens kunnen als doelwit dienen?
Cybercriminelen richten zich op verschillende soorten persoonlijke informatie, afhankelijk van hun doelen. Veelvoorkomende doelen zijn namen, adressen, telefoonnummers, burgerservicenummers, financiële rekeningdetails, medische dossiers en inloggegevens. Dit is wat aanvallers meestal doen met gestolen gegevens:
Identiteitsdiefstal
Criminelen gebruiken gestolen persoonlijke gegevens om zich voor te doen als hun slachtoffers. Ze kunnen kredietrekeningen openen, frauduleuze belastingaangiften indienen, medische behandelingen laten verrichten of misdrijven plegen onder de naam van iemand anders. Volgens de Federal Trade Commission hebben Amerikanen in 2023 meer dan 10 miljard dollar aan fraude verloren[7]. Lees hoe identiteitsdiefstal werkt en hoe u zich ertegen kunt beschermen.
Doxxing
Doxxing houdt in dat iemands privégegevens zonder toestemming openbaar worden gemaakt. Dit kan thuisadressen, telefoonnummers, werkdetails en familiegegevens omvatten. Slachtoffers kunnen te maken krijgen met intimidatie, bedreigingen of fysiek gevaar.
Verkoop op het dark web
Gestolen gegevens worden regelmatig verkocht op marktplaatsen op het dark web. De prijzen variëren sterk en veranderen na verloop van tijd, maar volledige identiteitsgegevens en medische dossiers leveren doorgaans meer op dan een enkel gegevenspunt, zoals een e-mailadres.
Financiële exploitatie
Aanvallers gebruiken gestolen creditcardnummers, bankrekeningsgegevens en persoonlijke details om ongeautoriseerde aankopen te doen, geld over te maken of leningen aan te vragen onder de naam van het slachtoffer.
Afpersing en chantage
Gevoelige persoonlijke gegevens, waaronder privéfoto’s, berichten of browsergeschiedenis, kunnen worden gebruikt om slachtoffers onder druk te zetten tot betalingen. Ransomware-aanvallen versleutelen bestanden en eisen betaling voor hun vrijlating.
Persoonlijke exploitatie
Gestolen gegevens maken stalking, intimidatie en imitatie mogelijk. Criminelen kunnen persoonlijke informatie gebruiken om een slachtoffer op te sporen, hun familie of werkgever te contacteren of misdaden onder de identiteit van het slachtoffer te begaan.
Consumentenrechten onder Gegevensprivacywetten
Gegevensprivacywetten stellen de regels vast voor hoe organisaties persoonlijke informatie verzamelen, opslaan, verwerken en delen. Deze wetten bepalen ook je rechten als individu en stellen straffen voor schendingen in.
Waarom Privacywetten Belangrijk Zijn
De snelle groei van digitale gegevensverzameling creëerde een urgente behoefte aan wettelijke bescherming. Gegevensprivacywetten vervullen meerdere kritieke functies:
- Beschermen individuen tegen ongeautoriseerd gebruik van hun persoonlijke informatie
- Verlenen specifieke rechten inclusief de mogelijkheid om je gegevens in te zien, te corrigeren en te verwijderen
- Vereisen transparantie van organisaties over hoe zij gegevens verwerken
- Verplichten breches op te melden zodat individuen beschermende maatregelen kunnen nemen
- Leggen straffen op die naleving stimuleren
Het NIST Privacy Framework[8] is een vrijwillig hulpmiddel dat organisaties helpt privacyrisico’s te identificeren en te beheersen, en veel organisaties gebruiken het naast deze wettelijke verplichtingen.
| Verordening | Regio | Ingangsdatum | Maximale boete |
|---|---|---|---|
| GDPR[9] | Europese Unie | 25 mei 2018 | €20 mln. of 4% van de wereldwijde jaaromzet[10] |
| CCPA[11] | Californië, VS | 1 januari 2020 | $2.500 per overtreding, $7.500 per opzettelijke overtreding (aangepast voor inflatie) |
| PDPA | Singapore | 2 juli 2014 | S$1 miljoen of 10% van de jaaromzet in Singapore, afhankelijk van welke hoger is[12] |
| LGPD[13] | Brazilië | augustus 2020 (sancties vanaf 1 augustus 2021) | 2% van de omzet in Brazilië, gemaximeerd op 50 miljoen reais |
| PIPEDA | Canada | 13 april 2000 | Maatregelen opgelegd door het Federaal Hof[14] |
| Diverse staatswetten | VS (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Verschilt per staat |
Algemene Verordening Gegevensbescherming (GDPR)
- Regio: Europese Unie (EU)
- Effectieve Datum: 25 mei 2018
Belangrijkste bepalingen
- Toestemming: Vereist uitdrukkelijke toestemming van personen voordat hun gegevens worden verwerkt. De Europese Commissie legt het juridische kader uit[9].
- Rechten van betrokkenen: Verleent het recht op inzage, correctie, verwijdering en beperking van de verwerking van persoonsgegevens.
- Melding van datalekken: Wanneer een datalek een risico vormt voor personen, moeten organisaties de toezichthoudende autoriteit binnen 72 uur nadat ze ervan op de hoogte zijn gebracht[15] informeren.
- Boetes: Tot €20 miljoen of 4% van de totale wereldwijde jaaromzet[10], afhankelijk van welk bedrag hoger is.
California Consumer Privacy Act (CCPA)
- Regio: Californië, VS
- Effectieve Datum: 1 januari 2020
Belangrijkste bepalingen
- Recht op informatie: Consumenten kunnen opvragen hoe hun persoonlijke gegevens worden verzameld, gebruikt en gedeeld.
- Recht op verwijdering: Consumenten kunnen verzoeken om verwijdering van hun persoonlijke gegevens.
- Recht op afmelding: Consumenten kunnen zich afmelden voor de verkoop van hun persoonlijke gegevens.
- Sancties: Administratieve boetes tot $2.500 per overtreding of $7.500 per opzettelijke overtreding[11], aangepast voor inflatie.
Personal Data Protection Act (PDPA) — Singapore
- Regio: Singapore
- Effectieve Datum: 2 juli 2014
Belangrijkste bepalingen
- Toestemming: Organisaties moeten overeenstemming verkrijgen voordat ze persoonsgegevens verzamelen, gebruiken of verstrekken.
- Toegang en correctie: Individuen hebben het recht om hun persoonsgegevens in te zien en te laten corrigeren.
- Gegevensbeveiliging: Organisaties moeten redelijke beveiligingsmaatregelen treffen om persoonsgegevens te beschermen.
- Sancties: Financiële boetes tot S$1 miljoen of 10% van de jaarlijkse omzet in Singapore[12], afhankelijk van welk bedrag hoger is, sinds oktober 2022.
Braziliaanse Algemene Wet Gegevensbescherming (LGPD)
- Regio: Brazilië
- Ingangsdatum: augustus 2020, met handhaving van boetes vanaf 1 augustus 2021
Belangrijkste bepalingen
- Toestemming: Vereist duidelijke en uitdrukkelijke toestemming voor de verwerking van gegevens.
- Rechten van betrokkenen: Biedt het recht op inzage, wijziging, verwijdering en overdraagbaarheid van persoonsgegevens.
- Functionaris voor gegevensbescherming: Organisaties moeten een functionaris voor gegevensbescherming aanstellen.
- Sancties: Tot 2% van de omzet van het bedrijf in Brazilië, met een maximum van 50 miljoen reais per overtreding[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Canada
- Regio: Canada
- Effectieve Datum: 13 april 2000 (met amendementen over de tijd)
Belangrijkste bepalingen
- Toestemming: Vereist dat organisaties zinvolle toestemming verkrijgen voor het verzamelen en gebruiken van gegevens.
- Toegang en correctie: Geeft personen het recht om hun persoonlijke gegevens in te zien en te laten corrigeren.
- Gegevensbeveiliging: Organisaties moeten persoonsgegevens beschermen met passende waarborgen.
- Sancties: De Privacy Commissioner kan zaken doorverwijzen naar het Federaal Hof, dat remedies kan opleggen[14].
Nieuwe Statenprivacywetten in de Verenigde Staten
- Staten: Verschillende, inclusief New Jersey, New Hampshire, Montana, Florida, Texas en Oregon
- Effectieve Datums: Verschillende datums in 2024 en 2025
Belangrijkste Bepalingen
- Toestemming: Vergelijkbare vereisten voor het verkrijgen van toestemming voordat gegevens worden verwerkt.
- Rechten van Gegevensonderwerpen: Rechten om gegevens in te zien, te bewerken, te verwijderen en je af te melden voor gegevensverwerking.
- Gegevensveiligheid: Vereisten voor het beschermen van persoonlijke gegevens en het uitvoeren van evaluaties van gegevensbescherming.
- Straffen: Variëren per staat, inclusief boetes en handhavingsmaatregelen door staatsinstanties.
Tip: De meest effectieve gewoonte is het beperken van wat je online deelt. Combineer sterke unieke wachtwoorden, versleutelde cloudopslag en een VPN op openbaar Wi-Fi, en je verwijdert het meeste van het aanvalsoppervlak waar criminelen op vertrouwen.
Manieren om je Persoonlijke Informatie te Beschermen
De bedreigingen zijn reëel, maar dat geldt ook voor de verdedigingen. Hier zijn specifieke, uitvoerbare stappen om je persoonlijke gegevens online te beschermen.
Gebruik privacyvriendelijke browsers
Standaardbrowsers verzamelen aanzienlijke hoeveelheden gebruikersgegevens. Privacygerichte alternatieven zoals Brave, Firefox (met strikte trackingbescherming ingeschakeld) en de Tor Browser blokkeren standaard trackers en advertenties. Tor stuurt verkeer via een willekeurig pad over meerdere relays[16], zodat geen enkele waarnemer op één punt kan zien waar het verkeer vandaan komt of waar het naartoe gaat.
Beperk Gegevensdeling
Elk stukje persoonlijke informatie dat je online deelt vergroots je blootstelling. Vermijd het posten van je volledige naam, huisadres, telefoonnummer of werkplaats op openbare profielen. Controleer de machtigingen die je aan apps verleent en trek toegang in tot je contacten, locatie en camera wanneer deze niet nodig zijn.
Versleutel Cloudopslag
Als je bestanden in de cloud opslaat, gebruik services die end-to-end versleuteling bieden, zoals Tresorit of Proton Drive. Voor bestaande cloudopslagaccounts (Google Drive, Dropbox) versleutel je gevoelige bestanden lokaal voordat je ze uploadt met tools zoals Cryptomator.
Gebruik een Apparaatzoeker
Schakel Find My Device (Android) of Find My iPhone (iOS) in op al je apparaten. Als een apparaat verloren gaat of wordt gestolen, kunnen deze tools je het apparaat op afstand vergrendelen en alle persoonlijke gegevens wissen voordat het in verkeerde handen valt.
Controleer App-machtigingen
Veel apps vragen toegang tot je camera, microfoon, contacten en locatiegegevens veel verder dan nodig is om te functioneren. Op zowel iOS als Android controleer je app-machtigingen in je apparaatinstellingen en trek je machtigingen in die onnodig lijken. Let vooral op apps die microfoon- of cameratoegang aanvragen terwijl ze op de achtergrond draaien.
Installeer Advertentieblokkers
Browser-extensies zoals uBlock Origin blokkeren trackingscripts, indringende advertenties en bekende malwaredomeinen. Advertentieblokkers verminderen de hoeveelheid gegevens die derden over je browsegedrag kunnen verzamelen en verbeteren ook de snelheid van paginaladen.
Gebruik Privacy-gerichte Messaging Apps
Standaard SMS-berichten zijn niet versleuteld. Apps zoals Signal gebruiken standaard end-to-end versleuteling voor alle berichten, spraakoproepen en videogesprekken. Dit betekent dat zelfs de app-provider je gesprekken niet kan lezen.
Gebruik Veilige E-mailservices
E-mailproviders zoals ProtonMail en Tutanota bieden end-to-end versleuteling, in tegenstelling tot standaard Gmail- of Outlook-accounts waar de provider technisch de inhoud van berichten kan inzien.
Maak sterke, unieke wachtwoorden
Uit analyse van gelekte accounts door de Britse overheid bleek dat 123456 het meest gebruikte wachtwoord was, met 23,2 miljoen accounts[17]. Gebruik een wachtwoordmanager om voor elk account een uniek wachtwoord te genereren en op te slaan. CISA adviseert dat een sterk wachtwoord minstens 16 tekens lang, willekeurig en uniek[18] is. Schakel multifactorauthenticatie (MFA)[19] in op elk account dat dit ondersteunt.
Gebruik App-sloten
Veel smartphones bieden de mogelijkheid om afzonderlijke apps met een aparte PIN, patroon of biometrische scan te vergrendelen. Dit voegt een extra beschermingslaag toe als iemand toegang krijgt tot je apparaat.
Wis regelmatig je Browsegegevens
Wis je browsergeschiedenis, cookies en gecachte gegevens volgens een regelmatig schema. Dit verwijdert opgeslagen trackinggegevens en vermindeert de informatie beschikbaar voor iemand die je apparaat benadert. De meeste browsers stellen je in staat dit proces via instellingen te automatiseren.
Schakel Cookies van Derden uit
Moderne browsers inclusief Chrome, Firefox en Safari stellen je in staat cookies van derden te blokkeren, die voornamelijk worden gebruikt om je activiteit op verschillende websites te volgen. Het uitschakelen ervan vermindert cross-site tracking aanzienlijk. Controleer je browsers privacy-instellingen om dit te configureren.
Schakel Do Not Track Verzoeken in
Hoewel niet alle websites Do Not Track (DNT) verzoeken respecteren, geeft het inschakelen van deze instelling in je browser je voorkeur aan niet te worden gevolgd. Combineer dit met het uitschakelen van onnodige locatie- en meldingenmachtigingen op mobiele apparaten.
Isoleer Online Activiteiten
Gebruik afzonderlijke browsers of browsersessies voor verschillende activiteiten. Houd persoonlijk browsen in het ene profiel en werk of winkelen in het andere. Dit voorkomt dat trackingnetwerken een volledig beeld van je online gedrag opbouwen.
Beveilig je IoT-apparaten
Wijzig standaardwachtwoorden op elk aangesloten apparaat onmiddellijk na de installatie. Controleer maandelijks op firmware-updates. Schakel externe toegangsfuncties uit die je niet gebruikt en overweeg IoT-apparaten op een apart Wi-Fi-netwerk van je hoofdapparaten te plaatsen.
Versleutelingstools gebruiken om je Verbinding te Beschermen
Versleuteling is de meest effectieve technische verdediging voor persoonlijke gegevens in transit. Meerdere tools werken samen om verschillende aspecten van je online activiteit te beschermen.
Virtuele Particuliere Netwerken (VPN’s)
Een VPN versleutelt al het internetverkeer tussen je apparaat en de VPN-server, waardoor je ISP, netwerkbeheerders en aanvallers op openbaar Wi-Fi je activiteit niet kunnen controleren. VPN’s masqueren ook je IP-adres, waardoor het voor websites en adverteerders moeilijker wordt om je locatie op te sporen.
Bij het kiezen van een VPN geef je de voorkeur aan providers met geverifieerde no-log beleidsdocumenten, sterke versleutelingsstandaarden (AES-256) en een breed servernetwerk. Vergelijk toproviders op basis van snelheid, veiligheid en privacyfuncties op onze VPN-recensiespagina.
NordVPN is een van de best beoordeelde opties voor persoonlijke privacy. Het gebruikt AES-256-codering, stelt dat het no-log-beleid onafhankelijk is gecontroleerd, en biedt ingebouwde malware- en advertentieblokkering via de Threat Protection-functie. NordVPN ondersteunt tot 10 gelijktijdige apparaatverbindingen en onderhoudt 7,229 servers in 150 landen.
Versleutelde DNS
Standaard DNS-query’s worden in platte tekst verzonden, waardoor je ISP elke website die je bezoekt kan zien. Het overstappen naar versleutelde DNS (DNS via HTTPS of DNS via TLS) via providers zoals Cloudflare (1.1.1.1) of Quad9 voorkomt dit toezicht.
HTTPS Overal
Verifieer altijd dat websites HTTPS gebruiken voordat je persoonlijke informatie invoert. Moderne browsers tonen een slotpictogram in de adresbalk voor versleutelde verbindingen. De HTTPS Everywhere-extensie (nu ingebouwd in veel browsers) werkt automatische verbindingen naar HTTPS bij wanneer deze beschikbaar is.
Private Browsers en Zoekmachines
Combineer je VPN met een privacy-gerichte browser zoals Brave of Firefox en een zoekmachine zoals DuckDuckGo die geen zoekopdrachten bijhoudt. Deze gelaagde benadering biedt aanzienlijk sterker privacy dan elk afzonderlijk tool.
Belangrijkste Punten
Privacybescherming voor persoonlijke gegevens is niet optioneel in de huidige digitale omgeving. Elke online actie genereert gegevens die kunnen worden verzameld, gedeeld, verkocht of gestolen. De bedreigingen zijn specifiek en goed gedocumenteerd, van phishing en malware tot social engineering en IoT-kwetsbaarheid.
De verdedigingen zijn even specifiek. Sterke, unieke wachtwoorden beheerd door een wachtwoordbeheerder elimineren de meest voorkomende aanvalsvector. Een VPN versleutelt je verkeer en voorkomt netwerktoeziching. Privacy-gerichte browsers en versleutelde messaging apps verminderen de beschikbare gegevens voor trackers en aanvallers. En privacywetten zoals GDPR en CCPA geven je juridische rechten om je informatie te controleren.
De meest effectieve benadering combineert meerdere lagen: beperk wat je deelt, versleutel wat je verzendt, beveilig wat je opslaat en blijf op de hoogte van evoluerende bedreigingen. Geen enkel tool biedt volledige bescherming, maar deze maatregelen samen verminderen je risico aanzienlijk. Zet vandaag een stap, of je nu je app-machtigingen controleert, multi-factor authenticatie inschakelt of een VPN opzet, en bouw van daaruit voort.
Referenties
- Justice. z.d. Dl. Opgehaald op 16 oktober 2026 van https://www.justice.gov/opa/press-release/file/1300246/dl.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Indicators Associated With WannaCry Ransomware. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Gearchiveerd: Wayback Machine-momentopname
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 mei 2023). Opgehaald op 16 oktober 2026 van https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Gearchiveerd: Wayback Machine-momentopname
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 november 2019). Opgehaald op 16 oktober 2026 van https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Gearchiveerd: Wayback Machine-momentopname
- FTC. z.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Opgehaald op 16 oktober 2026 van https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Gearchiveerd: Wayback Machine-momentopname
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 mei 2024). Opgehaald op 16 oktober 2026 van https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Gearchiveerd: Wayback Machine-momentopname
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Opgehaald op 16 oktober 2026 van https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Gearchiveerd: Wayback Machine-momentopname
- NIST. 2018. Privacy Framework. Opgehaald op 16 oktober 2026 van https://www.nist.gov/privacy-framework.Gearchiveerd: Wayback Machine-momentopname
- European Commission. z.d. Legal framework of EU data protection. Opgehaald op 16 oktober 2026 van https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Gearchiveerd: Wayback Machine-momentopname
- European Commission. z.d. Enforcement and sanctions. Opgehaald op 16 oktober 2026 van https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Gearchiveerd: Wayback Machine-momentopname
- CA. z.d. Ccpa Statute. Opgehaald op 16 oktober 2026 van https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Opgehaald op 16 oktober 2026 van https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Gearchiveerd: Wayback Machine-momentopname
- Planalto. z.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Gearchiveerd: Wayback Machine-momentopname
- GC. z.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Opgehaald op 16 oktober 2026 van https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Gearchiveerd: Wayback Machine-momentopname
- European Commission. z.d. Obligations. Opgehaald op 16 oktober 2026 van https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Gearchiveerd: Wayback Machine-momentopname
- The Tor Project, Inc. z.d. Tor Project: Overview. Opgehaald op 16 oktober 2026 van https://2019.www.torproject.org/about/overview.html.en.Gearchiveerd: Wayback Machine-momentopname
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Opgehaald op 16 oktober 2026 van https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Use Strong Passwords. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/secure-our-world/use-strong-passwords.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Turn On MFA. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/secure-our-world/turn-mfa.Gearchiveerd: Wayback Machine-momentopname
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
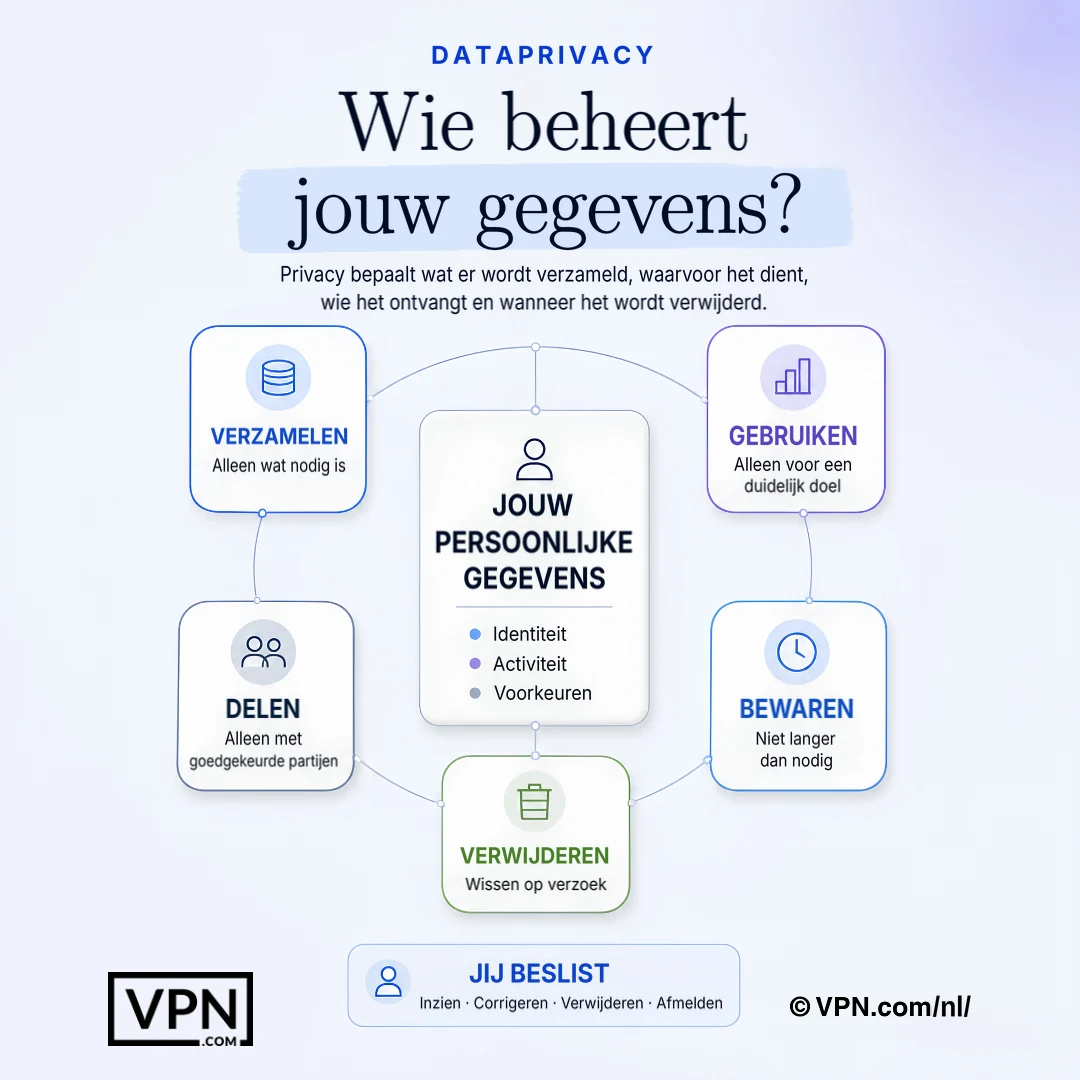
Gegevensprivacy bepaalt welke informatie wordt verzameld, hoe deze wordt gebruikt, wie er toegang toe heeft en wanneer deze wordt verwijderd.
Veelgestelde Vragen
Wat is het verschil tussen gegevensprivacy en gegevensbescherming?
Gegevensprivacy is je individuele recht om te bepalen hoe persoonlijke informatie, zoals je naam, browsergeschiedenis of locatiegegevens, wordt verzameld, gebruikt en gedeeld. Gegevensbescherming behandelt de organisatorische en juridische kaders die bedrijven moeten volgen om die gegevens verantwoordelijk af te handelen. Voor persoonlijke privacy concentreer je op tools zoals VPN’s en wachtwoordbeheerders in plaats van bedrijfsnalevingskaders.
Hoe gevaarlijk is spear phishing vergeleken met gewone phishing?
Spear phishing is veel gevaarlijker, ook al komt het veel minder vaak voor. Een rapport uit 2023 van Barracuda Networks toonde aan dat spear phishing slechts 0,1% van de op e-mail gebaseerde aanvallen uitmaakt, maar in hun gegevens verantwoordelijk is voor 66% van de datalekken. Dat komt doordat aanvallers doelwitten onderzoeken via sociale media en eerdere datalekken om overtuigende, persoonlijke berichten op te stellen. Controleer dringende verzoeken via een ander communicatiekanaal voordat je ernaar handelt.
Kan social engineering echt grote accounts compromitteren, niet alleen individuen?
Ja. In juli 2020 werd Twitter getroffen door een inbreuk toen aanvallers een gecoördineerde social engineering-aanval uitvoerden op medewerkers met toegang tot interne tools. Vervolgens kaapten ze accounts van bekende personen, waaronder die van Barack Obama en Elon Musk, om een cryptocurrency-zwendel te promoten. Het laat zien dat social engineering inspeelt op menselijke psychologie en niet op softwarefouten, waardoor het verifiëren van verzoeken via officiële kanalen belangrijk is.
Hoe reëel is de deepfake-dreiging voor persoonlijke en financiële gegevens?
Het is een actieve en kostbare dreiging. In 2024 maakte een financieel medewerker van het ingenieursbedrijf Arup ongeveer $25 miljoen over na een videogesprek met wat bleek een deepfake van de cfo van het bedrijf te zijn. Criminelen gebruiken gekloonde stemmen en gezichten voor chantage en fraude. Multifactorauthenticatie helpt omdat het voorkomt dat alleen een stem of video gevoelige transacties kan autoriseren.
Vormen slimme huis- en IoT-apparaten een reëel privacyrisico?
Ja. Veel IoT-apparaten worden geleverd met standaardwachtwoorden die gebruikers nooit wijzigen en sturen gegevens zonder versleuteling. In 2019 ontdekten onderzoekers van Bitdefender dat de Ring Video Doorbell Pro tijdens de installatie Wi-Fi-inloggegevens via gewoon HTTP uitwisselde, waardoor iedereen in bereik ze kon onderscheppen. Wijzig de standaardwachtwoorden direct na de installatie, controleer maandelijks op firmware-updates en schakel externe toegangsfuncties uit die je niet gebruikt.
Wat gebeurt er met mijn gegevens na een datalek?
Gestolen gegevens worden vaak verkocht op marktplaatsen op het dark web, waar de prijzen sterk uiteenlopen, maar volledige identiteitsgegevens en medische dossiers zijn bijzonder waardevol. Criminelen gebruiken deze vervolgens voor identiteitsdiefstal; de FTC meldde dat Amerikanen in 2023 meer dan 10 miljard dollar verloren aan fraude.
Welke rechten geeft de AVG mij eigenlijk over mijn persoonsgegevens?
De AVG, sinds 25 mei 2018 van toepassing in de EU, geeft u het recht om uw persoonsgegevens in te zien, te laten corrigeren, te laten wissen en de verwerking ervan te beperken. Organisaties moeten bovendien een rechtsgrondslag hebben, zoals toestemming, voordat zij uw gegevens mogen verwerken. Wanneer een datalek een risico vormt voor personen, moeten bedrijven de toezichthoudende autoriteit binnen 72 uur op de hoogte stellen. Overtredingen kunnen leiden tot boetes van maximaal €20 miljoen of 4% van de totale wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is.
Hoe verschilt de CCPA van de AVG voor consumenten?
De CCPA, van kracht sinds 1 januari 2020 in Californië, geeft consumenten het recht te weten welke persoonsgegevens worden verzameld, het recht om deze te laten verwijderen, en het recht om zich af te melden voor de verkoop ervan. Er gelden administratieve boetes van maximaal $2.500 per overtreding of $7.500 per opzettelijke overtreding. Dat is minder streng dan de AVG-structuur van €20 miljoen of 4% van de wereldwijde omzet, maar het geeft Amerikaanse consumenten nog steeds concrete hefbomen om zich af te melden.
Hoe beschermt een VPN mijn persoonlijke gegevens specifiek?
Een VPN versleutelt al het verkeer tussen uw apparaat en zijn server, blokkeert uw internetprovider en aanvallers op openbare Wi-Fi van het monitoren van activiteiten, en maskeert uw IP-adres om locatietracking te belemmeren. NordVPN gebruikt bijvoorbeeld AES-256-versleuteling, stelt dat het no-log-beleid onafhankelijk is geauditeerd, beheert 7,229 servers in 150 landen, en ondersteunt 10 gelijktijdige apparaten.
Welke tools beschermen mijn communicatie buiten een VPN?
Laag versleuteling over kanalen. Signal versleutelt berichten, spraak en videogesprekken standaard end-to-end zodat zelfs de app-provider ze niet kan lezen. ProtonMail en Tutanota bieden end-to-end versleutelde e-mail, in tegenstelling tot standaard Gmail of Outlook. Versleutelde DNS via Cloudflare (1.1.1.1) of Quad9 voorkomt dat je ISP elke site die je bezoekt in platte tekst registreert.
Wat maakt een wachtwoord in 2024 echt sterk?
Lengte en willekeur zijn het belangrijkst: streef naar minimaal 16 tekens met een mix van hoofdletters, kleine letters, cijfers en symbolen. Toch staat “123456” bovenaan de lijsten van gelekte wachtwoorden. Gebruik een wachtwoordmanager om unieke inloggegevens per account te genereren en op te slaan, en schakel meervoudige authenticatie in waar die wordt aangeboden, zodat een gelekt wachtwoord alleen niet genoeg is om toegang te krijgen.
Hoe bescherm ik mijn gegevens specifiek op openbaar wifi?
Log niet in op bankrekeningen of andere gevoelige accounts via openbare netwerken, want aanvallers op hetzelfde wifi-netwerk kunnen man-in-the-middle-aanvallen uitvoeren of nepe “evil twin”-hotspots opzetten die legitieme netwerken nabootsen. Gebruik een VPN om je verbinding te versleutelen en controleer of websites HTTPS gebruiken voordat je persoonlijke gegevens invoert.
Wat is de enige meest effectieve gewoonte voor het verminderen van mijn privacyrisico?
Het beperken van wat je online deelt, omdat elk gepost detail expandeert wat aanvallers kunnen gebruiken voor spear phishing of doxxing. Combineer dat met sterke unieke wachtwoorden, versleutelde cloudopslagtools zoals Proton Drive of Tresorit en een VPN op openbaar Wi-Fi. Samen verwijderen deze het meeste van het aanvalsoppervlak waar criminelen op vertrouwen.