Zero Trust Cyberbeveiliging: Principes & Implementatie
Leer de basisprincipes van zero trust cyberbeveiliging, hoe het model werkt, belangrijkste voordelen en praktische stappen om over te schakelen van omtrekbescherming naar altijd-verifiëren toegang.
 Michael Gargiulo
Kortom: Zero trust-beveiliging vervangt de verouderde aanname dat alles in uw netwerk veilig is. Elke gebruiker, elk apparaat en elke verbinding wordt continu geverifieerd, wat het risico op inbreuken in cloud-verbonden omgevingen drastisch vermindert.
Wat is Zero Trust Cyber Security?
Traditionele netwerkbeveiliging was gebaseerd op een eenvoudig idee: vertrouw alles binnen de perimeter en blokkeer dreigingen aan de rand. Firewalls, VPN’s en systemen voor inbraakdetectie vormden een digitale slotgracht rond bedrijfsbronnen. Zodra een gebruiker of apparaat de poort was gepasseerd, kon het zich vrij bewegen.
Dat model werkt niet meer. Cloudcomputing, thuiswerken en mobiele apparaten hebben de netwerkperimeter volledig doen verdwijnen. Medewerkers openen gevoelige gegevens vanaf persoonlijke laptops in koffiezaken. Externe leveranciers maken rechtstreeks verbinding met interne systemen. Aanvallers die één eindpunt compromitteren, kunnen zich lateraal door een hele organisatie verplaatsen.
Zero trust cyber security pakt deze realiteit direct aan. In plaats van aan te nemen dat alles binnen het netwerk veilig is, behandelt zero trust elk toegangsverzoek als potentieel vijandig. Elke gebruiker, elk apparaat en elke verbinding moet zijn legitimiteit aantonen voordat er toegang wordt verleend tot een bron. Voor een breder overzicht van het dreigingslandschap, zie onze cybersecurity-hub.
De NIST Special Publication 800-207[1] is de Amerikaanse federale referentiearchitectuur voor zero trust. Hij definieert zero trust, zeven uitgangspunten voor het ontwerp van zero trust, logische componenten zoals de policy engine, en implementatievarianten. De Amerikaanse overheid publiceert daarnaast het CISA Zero Trust Maturity Model[2], dat zero trust organiseert rond vijf pijlers (identiteit, apparaten, netwerken, applicaties en workloads, en gegevens), en memorandum M-22-09[3] van het OMB, de federale zero trust-strategie voor overheidsinstanties.
Zero trust is geen los product dat je kunt kopen. Het is een beveiligingsmodel, een filosofie en een architectuurbenadering die bepaalt hoe organisaties op elk niveau denken over toegang en vertrouwen.
Kernprincipes van Zero Trust
De volgende tabel vat zes praktijkgebieden samen die terugkomen in zero trust-richtlijnen. NIST SP 800-207 zelf definieert zeven uitgangspunten, bijvoorbeeld dat alle gegevensbronnen en computerdiensten als bronnen worden behandeld, dat alle communicatie beveiligd is ongeacht de netwerklocatie, dat toegang per sessie wordt verleend en dat toegang wordt bepaald door dynamisch beleid:
| Zero Trust-principe | Wat het in de praktijk betekent |
|---|---|
| Expliciet verifiëren | Authenticeer elke gebruiker, elk apparaat en elk verzoek — telkens opnieuw, niet alleen bij inloggen |
| Toegang met minimale rechten | Verleen alleen de rechten die nodig zijn voor een specifieke taak, niet meer |
| Ervan uitgaan dat er een inbreuk is | Ontwerp systemen alsof aanvallers al binnen zijn; beperk de schade |
| Netwerksegmentatie | Verdeel het netwerk zodat één gecompromitteerde zone zich niet lateraal kan verspreiden |
| Multi-factor-authenticatie | Vereis een tweede factor naast het wachtwoord voor alle toegangspunten |
| Continue monitoring | Registreer en analyseer alle activiteit in realtime om afwijkingen vroeg op te sporen |
Elk principe versterkt de andere. Toegang met minimale rechten beperkt wat een gecompromitteerd account kan bereiken. Netwerksegmentatie beperkt de schade als een aanvaller de authenticatie omzeilt. Continue monitoring detecteert afwijkend gedrag dat statische regels zouden missen. Samen creëren deze praktijken overlappende beveiligingslagen die het risico op een geslaagde inbreuk verkleinen.
Belangrijk: Zero trust is geen product; het is een beveiligingsmodel. Traditionele perimeterverdedigingen gaan ervan uit dat alles binnen het netwerk veilig is, maar werken op afstand en cloudcomputing hebben die grens doen vervagen. Het hanteren van toegang met minimale rechten en continue verificatie verkleint het risico aanzienlijk dat een inbreuk zich verspreidt zodra aanvallers initiële toegang hebben verkregen.
Zero Trust-architectuurcomponenten
Een zero trust-architectuur steunt op verschillende onderling verbonden componenten die samenwerken. Inzicht in elk onderdeel helpt organisaties realistische implementaties te plannen.
Identity and Access Management (IAM)
IAM is de hoeksteen van zero trust. Oplossingen zoals Microsoft Entra ID (voorheen Azure AD), Okta en Ping Identity verifiëren gebruikersidentiteiten voordat ze toegang tot een bron verlenen. Elk toegangsverzoek passeert de IAM-laag, die identiteit, rol en context evalueert voordat er een beslissing over toestaan of weigeren wordt genomen. Sterke identiteits- en toegangsbeheer-praktijken helpen ook om het verzamelen van inloggegevens en overnames van accounts te voorkomen.
Multi-Factor Authentication (MFA)
MFA vereist dat gebruikers hun identiteit bewijzen met ten minste twee afzonderlijke factoren: iets wat ze weten (wachtwoord), iets wat ze hebben (hardwaretoken of telefoon) of iets wat ze zijn (biometrisch kenmerk). Een onderzoek van Microsoft Research naar accounts met verdachte activiteit wees uit dat MFA het risico op compromittering met 99,22% verlaagde[4] over de hele populatie en met 98,56% waar inloggegevens waren gelekt. MFA is in elke zero trust-implementatie onmisbaar.
Micro-Segmentation
In plaats van het netwerk als één vertrouwde zone te behandelen, verdeelt micro-segmentation het in kleine, geïsoleerde segmenten. Elk segment past zijn eigen toegangsbeleid toe. Als een aanvaller één segment compromitteert, kan hij zich niet lateraal naar andere verplaatsen. Tools zoals VMware NSX, Illumio en Cisco ACI maken micro-segmentation op schaal mogelijk.
Endpoint Detection and Response (EDR)
Zero trust vereist zicht op elk apparaat dat met het netwerk verbinding maakt. EDR-oplossingen zoals CrowdStrike Falcon, SentinelOne en Microsoft Defender for Endpoint bewaken continu de gezondheid van apparaten, detecteren kwaadaardig gedrag en dwingen nalevingsbeleid af. Een apparaat dat niet meer voldoet (verouderd besturingssysteem, ontbrekende patches) kan automatisch worden geblokkeerd voor toegang tot gevoelige bronnen.
Security Information and Event Management (SIEM)
SIEM-platforms verzamelen logs uit de hele omgeving en passen analyses toe om afwijkingen op te sporen. Oplossingen zoals Splunk, Microsoft Sentinel en IBM QRadar leveren de continue monitoring die zero trust vereist. Realtime waarschuwingen en geautomatiseerde responsdraaiboeken helpen beveiligingsteams binnen minuten in plaats van dagen op dreigingen te reageren.
Policy Engine and Policy Administrator
In het hart van een zero trust-architectuur zit de policy engine. Dit onderdeel evalueert elk toegangsverzoek aan de hand van gedefinieerd beleid (gebruikersrol, apparaatgezondheid, locatie, tijdstip van de dag, risicoscore) en neemt in realtime een vertrouwensbeslissing. De policy administrator voert die beslissing vervolgens uit door het juiste handhavingspunt te instrueren de verbinding toe te staan of te blokkeren.
Zero Trust versus traditionele perimeterbeveiliging
Het begrijpen van het contrast tussen zero trust en oudere benaderingen verduidelijkt waarom organisaties overstappen.
| Factor | Traditionele perimeterbeveiliging | Zero Trust-beveiliging |
|---|---|---|
| Vertrouwensmodel | Vertrouw alles binnen het netwerk | Vertrouw niets; verifieer alles |
| Toegangsbereik | Brede netwerktoegang na verificatie | Granulaire, per-applicatietoegang |
| Verificatiefrequentie | Eenmaal bij aanmelding | Continu, bij elk verzoek |
| Risico op laterale beweging | Hoog — aanvallers bewegen zich vrij eenmaal binnen | Laag — micro-segmentatie bevat inbreuken |
| Ondersteuning voor werken op afstand | Vereist VPN-tunneling van al het verkeer | Native ondersteuning voor gedistribueerde toegang |
| Zichtbaarheid | Beperkte interne verkeersmonitoring | Volledige zichtbaarheid op alle verbindingen |
In tegenstelling tot traditionele VPN-gebaseerde benaderingen die brede netwerktoegang verlenen na verbinding, verleent zero trust network access (ZTNA) toegang alleen tot de specifieke applicatie die een gebruikersrol nodig heeft. Organisaties die nog steeds op privacy-gerichte VPN’s voor versleuteling vertrouwen, kunnen ZTNA erbovenop stapelen om te controleren wat elke gebruiker werkelijk kan bereiken. Het VPN verwerkt de versleutelde tunnel; zero trust verwerkt autorisatie en continue verificatie. Voor een side-by-side vergelijking van bedrijfsplatforms die rond elk van deze benaderingen zijn gebouwd, zie onze vergelijking van bedrijfs-VPN’s.
Hoe implementeer je een Zero Trust-architectuur
Het implementeren van zero trust is geen project dat in één keer klaar is; het past het best in fasen. Hier is een praktische, stapsgewijze aanpak.
Stap 1: Breng je beschermingsoppervlak in kaart
Identificeer je meest kritieke data, applicaties, assets en diensten (DAAS). In tegenstelling tot het aanvalsoppervlak, dat enorm is en voortdurend groeit, is het beschermingsoppervlak klein en goed afgebakend. Begin hier.
Stap 2: Breng transactiestromen in kaart
Documenteer hoe het verkeer door je netwerk beweegt. Begrijp welke gebruikers welke applicaties openen, vanaf welke apparaten en via welke routes. Je kunt geen beleid afdwingen voor stromen die je niet begrijpt.
Stap 3: Bouw de architectuur rond het beschermingsoppervlak
Zet next-generation firewalls, IAM-oplossingen en micro-segmentatietools in rond je beschermingsoppervlak. Plaats de policy engine in het midden van elke toegangsbeslissing. NIST SP 800-207 beschrijft vier implementatievarianten: op basis van een apparaatagent of gateway, enclave-gebaseerd, op basis van een resource portal en apparaatapplicatie-sandboxing. Kies op basis van je bestaande infrastructuur.
Stap 4: Maak gedetailleerde toegangsbeleidsregels
Definieer gedetailleerd toegangsbeleid met de Kipling-methode: Wie vraagt de toegang aan? Tot welke applicatie hebben ze toegang nodig? Wanneer hebben ze die toegang nodig? Waar bevinden ze zich? Waarom hebben ze toegang nodig? Hoe maken ze verbinding? Deze zes vragen vormen de basis van elke beleidsregel.
Stap 5: Zet overal multifactorauthenticatie in
Rol MFA uit over alle toegangspunten. Geef prioriteit aan geprivilegieerde accounts en breid daarna uit naar alle gebruikers. Hardware-beveiligingssleutels (YubiKey, Google Titan) zijn bestand tegen phishing, de vorm van MFA die OMB M-22-09[3] federale instanties voorschrijft te gebruiken.
Stap 6: Activeer continue monitoring en analyse
Zet SIEM- en EDR-oplossingen in om al het verkeer in realtime te monitoren. Stel basislijnen vast voor normaal gedrag, zodat afwijkingen onmiddellijk een waarschuwing activeren. Automatiseer responsdraaiboeken voor veelvoorkomende dreigingspatronen.
Stap 7: Itereer en breid uit
Begin met je meest gevoelige assets en breid de zero trust-controles vervolgens uit. Elke fase moet testen, validatie en het verfijnen van beleid omvatten. Zero trust is geen bestemming maar een doorlopend verbeterproces.
Veelvoorkomende Zero Trust-gebruikssituaties
Externe en hybride werkforces
Organisaties met werknemers die thuis, in gezamenlijke werkruimten of op locaties van klanten werken, profiteren onmiddellijk van zero trust. In plaats van al het verkeer door een centrale VPN te leiden, verifiëren ZTNA-oplossingen elke gebruiker en elk apparaat onafhankelijk. Dit vermindert latentie en verbetert tegelijkertijd de beveiliging.
Cloud-eerste organisaties
Bedrijven met workloads in AWS, Azure en Google Cloud hebben consistent toegangsbeleid nodig dat meerdere omgevingen overspant. Zero trust-beleidsregels volgen de gebruiker en de workload, niet de netwerkgrens.
Gereglementeerde industrieën
Zorgorganisaties onder HIPAA, financiële instellingen onder PCI DSS en SOX, en overheidsinstanties onder FedRAMP vereisen allemaal strikte toegangscontroles en audittrails. Zero trust biedt beide door ontwerp.
Toegang van derden en aannemer
Leveranciers en aannemers hebben vaak toegang tot specifieke interne systemen nodig. Zero trust verleent hun toegang tot alleen de resources die zij nodig hebben, voor slechts de duur die zij nodig hebben, met volledige logging van elke actie.
Fusies en overnames
Wanneer twee organisaties fuseren, introduceert het integreren van hun netwerken aanzienlijk risico. Zero trust stelt elke omgeving in staat onafhankelijke toegangscontroles te behouden terwijl selectief cross-organisatie-toegang per applicatie wordt verleend.
Is Zero Trust Geschikt voor uw organisatie?
Zero trust cyberbeveiliging is geen voorbijgaande trend. Het is een fundamentele verschuiving in hoe organisaties hun data, applicaties en gebruikers beschermen. Het oude omtrekgebaseerde model ging ervan uit dat bedreigingen buiten de muur bleven. Vandaag, met cloud computing, telewerk en steeds geavanceerdere aanvallen zoals identiteitsdiefstal en credential harvesting, stelt die aanname organisaties in ernstig risico.
Het aannemen van zero trust betekent zich committeren aan continue verificatie, minimale bevoegdheid, netwerksegmentatie, multi-factor authenticatie en realtime-monitoring. Het vereist investeringen in technologie en een bereidheid om te herdenken hoe uw organisatie toegang verleent en beheert.
De beloning is aanzienlijk: verminderd inbreukrisico, sterkere nalevingspositie, beter inzicht in netwerkactiviteiten en een beveiligingsmodel dat met uw organisatie schaalt.
Begin met uw meest kritieke assets. Kaart uw verkeersstromen. Deploy MFA en IAM. Segmenteer uw netwerk. Controleer alles. Elke stap vooruit vermindert uw blootstelling aan de bedreigingen die het meest uitmaken.
Referenties
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Gearchiveerd: Wayback Machine-momentopname
- CISA. z.d. Zero Trust Maturity Model V2 508. Opgehaald op 18 oktober 2026 van https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Gearchiveerd: Wayback Machine-momentopname
- Whitehouse. z.d. M 22 09. Opgehaald op 18 oktober 2026 van https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Gearchiveerd: Wayback Machine-momentopname
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 mei 2023). Opgehaald op 18 oktober 2026 van https://arxiv.org/abs/2305.00945.Gearchiveerd: Wayback Machine-momentopname
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
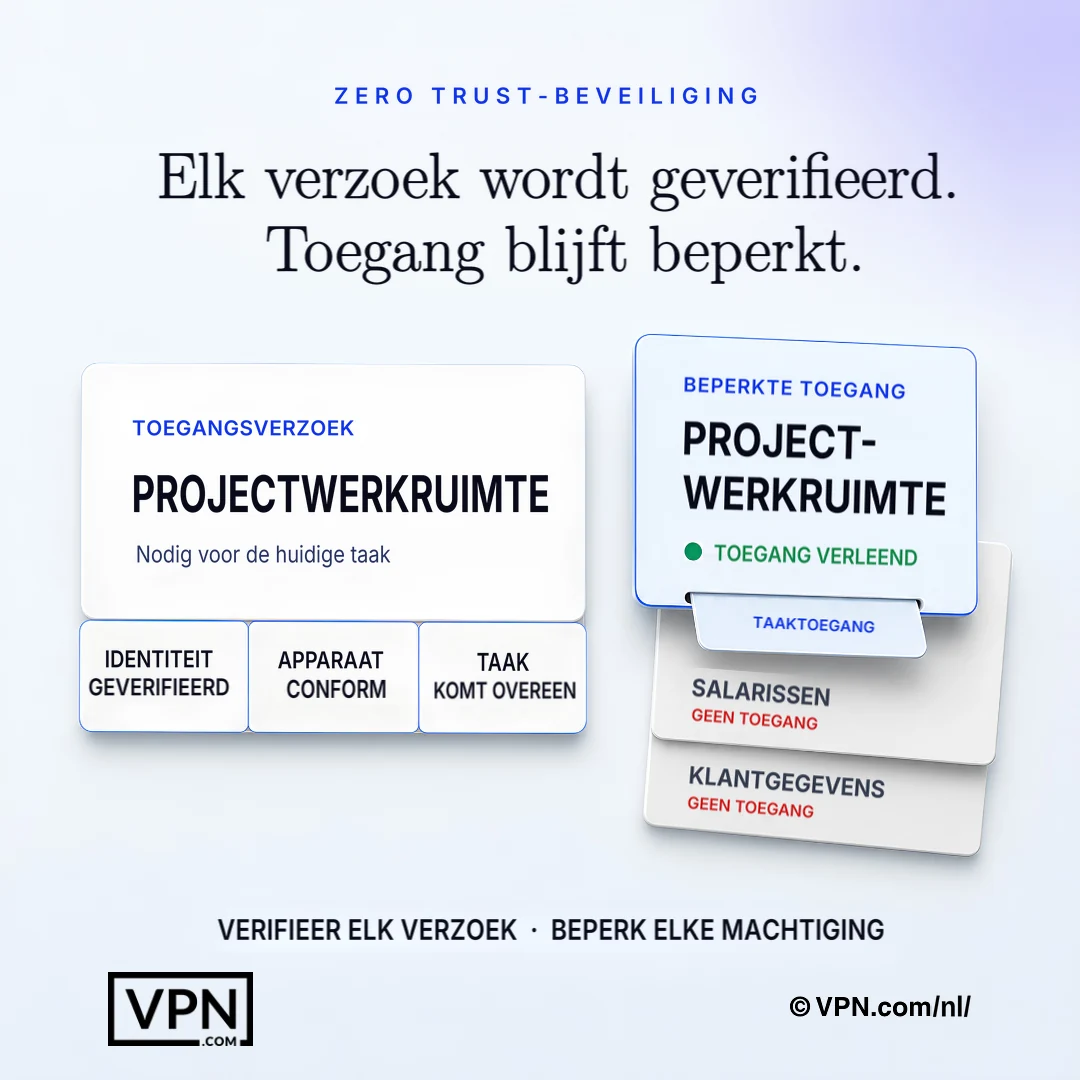
Zero trust verifieert elk verzoek en verleent alleen de rechten die nodig zijn voor de huidige taak.
Veelgestelde vragen
Wat is zero trust cyberbeveiliging in eenvoudige bewoordingen?
Zero trust betekent dat geen gebruiker, apparaat of verbinding standaard wordt vertrouwd, zelfs niet binnen het bedrijfsnetwerk. Elke toegangsaanvraag wordt expliciet geverifieerd, krijgt alleen het minimale benodigde recht en wordt voortdurend gecontroleerd. Het vervangt het oudere model van “vertrouwen alles binnen de perimeter”, dat faalt zodra cloudcomputing en werken op afstand die perimeter doen verdwijnen. NIST SP 800-207 is de Amerikaanse federale referentiearchitectuur hiervoor.
Wat zijn de kernprincipes van zero trust?
NIST SP 800-207 definieert zeven uitgangspunten, en gangbare praktijkgebieden zijn expliciet verifiëren, least privilege-toegang, uitgaan van een inbreuk, netwerksegmentatie, multi-factor-authenticatie en continue monitoring. Elk versterkt de andere: least privilege beperkt wat een gecompromitteerd account kan bereiken, segmentatie beperkt de laterale verspreiding, en continue monitoring signaleert afwijkingen die statische regels missen. Samen vormen ze overlappende lagen van verdediging in plaats van één product of instelling.
Tegen welke bedreigingen beschermt zero trust die een traditionele VPN niet doet?
Een traditionele VPN versleutelt de tunnel maar verleent brede netwerktoegang zodra verbonden, dus een aanvaller die één referentie steelt, kan zich lateraal over het hele netwerk verspreiden. Zero trust network access (ZTNA) verleent toegang alleen tot de specifieke applicatie die de rol van een gebruiker vereist, met elk verzoek opnieuw geverifieerd. Dit beperkt direct laterale beweging, credential harvesting en account takeover, de aanvallen die omtrek-enkel verdediging missen.
Hoe beperkt zero trust laterale beweging na een inbreuk?
Zero trust neemt aan dat aanvallers al binnen zijn en ontwerpt eromheen. Micro-segmentatie verdeelt het netwerk in geïsoleerde segmenten, dus het compromitteren van één segment verleent geen toegang tot anderen, met behulp van tools zoals VMware NSX, Illumio of Cisco ACI. Gecombineerd met minimale bevoegdheid en continu toezicht via SIEM-platforms, verkleint dit de schadebereik van elk gecompromitteerd account of eindpunt.
Wat is zero trust network access (ZTNA) en hoe verschilt dit van een VPN?
ZTNA verleent toegang alleen tot de specifieke applicatie die de rol van een gebruiker vereist, in plaats van de brede netwerktoegang die een VPN-tunnel verleent zodra verbonden. Organisaties kunnen ZTNA bovenop een bestaande privacy-gericht VPN leggen: de VPN handelt de versleutelde tunnel af terwijl zero trust autorisatie en continue per-verzoek verificatie handelt, waardoor de kloof die VPN-enkel toegang achterlaat, wordt gesloten.
Vervangt zero trust MFA, of werkt het ermee samen?
MFA is een verplicht onderdeel van zero trust, geen vervanging ervan. Een onderzoek van Microsoft Research toonde aan dat MFA het risico op accountcompromittering met 99,22% verlaagde, waardoor het op alle toegangspunten onmisbaar is. Zero trust-implementaties rollen MFA eerst uit voor geprivilegieerde accounts en breiden het daarna uit naar alle gebruikers, vaak met hardwarebeveiligingssleutels zoals YubiKey of Google Titan voor een sterkere bescherming tegen phishing.
Welke tools worden eigenlijk gebruikt om een zero trust-architectuur op te bouwen?
Een volledige stack omvat identiteit, eindpunten, netwerk en bewaking. IAM komt van Microsoft Entra ID, Okta of Ping Identity. EDR komt van CrowdStrike Falcon, SentinelOne of Microsoft Defender for Endpoint. Micro-segmentatie maakt gebruik van VMware NSX, Illumio of Cisco ACI. SIEM-platforms zoals Splunk, Microsoft Sentinel of IBM QRadar bieden het continue toezicht dat het model vereist.
Wat is een policy engine en waarom is deze centraal voor zero trust?
De policy engine zit in het hart van een zero trust-architectuur, evalueert elk toegangsverzoek tegen factoren zoals gebruikersrol, apparaatgezondheid, locatie, dagdeel en risicoscore om in real-time een allow- of deny-beslissing te nemen. De policy administrator handhaaft die beslissing vervolgens door het handhavingspunt op te dragen. NIST SP 800-207 schetst dit als de kernbesluitvormingscomponent van het model.
Hoe begin ik met het implementeren van zero trust zonder de bedrijfsvoering te verstoren?
Begin met het in kaart brengen van je protect surface: de kleine set kritieke data, applicaties, assets en diensten, in plaats van het volledige aanvalsoppervlak. Documenteer vervolgens de transactiestromen om te begrijpen wie wat benadert en vanaf waar. NIST SP 800-207 beschrijft vier implementatievarianten (device agent/gateway, enclave-gebaseerd, resource portal-gebaseerd en sandboxing van device-applicaties), zodat je er een kunt kiezen die past bij je bestaande infrastructuur voordat je verder uitbouwt.
Wat is de Kipling-methode voor het stellen van zero trust-toegangsbeleid?
De Kipling-methode bouwt granulaire toegangsbeleid rond zes vragen: wie vraagt toegang aan, welke applicatie gebruiken zij, wanneer, waar bevinden zij zich, waarom hebben zij toegang nodig, en hoe verbinden zij. Deze zes vragen vormen de basis van elke beleidsregel die door de policy engine wordt gehandhaafd, ter vervanging van brede, op rol gebaseerde netwerktoegang met per-verzoek, contextuele beslissingen.
Hoe lang duurt een volledige zero trust-uitrol eigenlijk?
Organisaties voeren zero trust in fasen in plaats van als één project. De volgorde is: het beschermingsoppervlak in kaart brengen, transactiestromen documenteren, architectuur bouwen rond het beschermingsoppervlak, granulaire beleidsregels opstellen via de Kipling-methode, overal MFA uitrollen, SIEM- en EDR-monitoring activeren en daarna itereren. Elke fase omvat testen en het verfijnen van beleid voordat wordt overgegaan naar de volgende groep assets.
Is zero trust noodzakelijk voor gereglementeerde industrieën zoals gezondheidszorg of financiën?
Ja. Zorgorganisaties onder HIPAA, financiële instellingen onder PCI DSS en SOX, en overheidsinstanties onder FedRAMP vereisen allemaal strikte toegangscontroles en volledige audittrails, wat zero trust door ontwerp verleent via continue verificatie en per-applicatie logging. Leveranciers en aannemers van derden krijgen ook toegang die is beperkt tot alleen de specifieke resources en duur die zij nodig hebben.
Wat gebeurt er als een apparaat een nalevingscontrole niet doorstaat onder zero trust?
EDR-oplossingen zoals CrowdStrike Falcon, SentinelOne of Microsoft Defender for Endpoint controleren voortdurend apparaatgezondheid, en een apparaat dat niet meer compliant is, zoals draaitijd op een verouderd besturingssysteem of ontbrekende patches, kan automatisch worden geblokkeerd van toegang tot gevoelige resources. Deze handhaving vindt plaats bij de policy engine, die apparaatgezondheid als één factor in elke toegangsbeslissing opnieuw evalueert, niet alleen eenmaal bij aanmelding.