Beste VPN for Fedora Linux: Innebygd støtte og hastighet
Finn beste VPN for Fedora med innebygd Linux-støtte, full kryptering og kompatibilitet med SELinux. Beskytt trafikken din på Fedoras raske utgivelsessyklus.
 Michael Gargiulo
 ExpressVPN3,000+ servere
85 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 27Separate kildegrupper: 27Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 NordVPN8,900+ servere
NordVPN's privacy and security record is strong on process and mixed on proof
94 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 31Separate kildegrupper: 23Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 Surfshark3,200+ servere
85 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 32Separate kildegrupper: 19Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
Hvorfor Fedora-brukere trenger en dedikert VPN-løsning
Hovedpunkt: Fedora leveres uten innebygd trafikkkryptering. En VPN med innebygd Linux-støtte skjuler IP-adressen din, krypterer hver pakke, og gir tilgang til geografisk begrenset innhold på denne spesifikke distrobutikken.
Fedora tiltrekker utviklere, systemadministratorer og personvernbevisste brukere som verdsetter moderne pakker og en rask frigjøringssyklus. Den kraften kommer med en avveining: Fedoras standardnettverksstakk sender trafikk ukryptert. En VPN lukker det gapet.
Men ikke alle VPN-leverandører håndterer Fedora godt. Fedoras seks måneders frigjøringssyklus, SELinux-håndhevelse og DNF-pakkehåndtering skaper unike kompatibilitetskrav. Generisk “Linux VPN”-råd kommer ofte til kort her. Denne veiledningen dekker Fedora-spesifikke installasjonstrinn, protokoll- og funksjonssammenligninger, og leverandør-for-leverandør-sammenligninger slik at du kan velge det riktige verktøyet for arbeidsflyten din.
Hvordan VPN-kompatibilitet fungerer på Fedora
Ikke alle VPN-leverandører behandler Fedora likt. Noen leverer native .rpm-pakker. Andre krever manuell OpenVPN- eller WireGuard-konfigurering. Forskjellen betyr noe for daglig brukbarhet.
Native klienter oppdateres vanligvis automatisk gjennom DNF-repositorier. De integreres med GNOME Network Manager og respekterer SELinux-retningslinjer. Manuelle oppsett gir mer protokollfleksibilitet, men krever løpende vedlikehold etter hver Fedora-utgivelse.
Fedora-spesifikke tekniske betraktninger
Fedoras verktøykjede skaper fire kompatibilitetskontrollpunkter som skiller god VPN-støtte fra dårlig:
- DNF-pakkestyring: Leverandører som tilbyr
.rpm-pakker eller vedlikeholder et Fedora-spesifikt repositorium lar deg installere og oppdatere med en enkeltsudo dnf install-kommando. Leverandører uten denne støtten tvinger deg til å laste ned frittstående binærer som hopper over automatiske sikkerhetsoppdateringer. - SELinux-håndhevelse: Fedora håndhever SELinux i “enforcing”-modus som standard. Noen VPN-klienter mislykkes i stillhet fordi SELinux blokkerer tunnelgrensesnittet deres. NordVPN og Surfshark har løst dette i sine native apper. ExpressVPN’s OpenVPN-oppsett kan kreve en tilpasset SELinux-policymodul (detaljer i oppsettseksjonen nedenfor).
- Kjernekompabilitet: Fedora leverer kernel 6.x-utgivelser måneder før andre distroer. VPN-kjernemoduler, spesielt WireGuard-implementeringer, må kompileres mot disse nyere hodene. Leverandører som halter etter forårsaker tilkoblingsfeil etter Fedora-oppgraderinger.
- GNOME Network Manager-integrasjon: Fedora bruker som standard GNOME. VPN-er som registreres som Network Manager-programtillegg viser tilkoblingsstatus i systemkurven og tillater one-click-serverskifting. Uten denne integrasjonen administrerer du tilkoblinger helt gjennom terminalen.
Hvorfor regelmessige oppdateringer og kompatibilitet betyr noe
Fedoras raske utgivelsessyklus gjør oppdateringskadensen til et avgjørende punkt:
- Sikkerhetsoppdateringer: Hver Fedora-utgivelse oppdaterer kjernenetverksbiblioteker. VPN-leverandører som oppdaterer innen 30 dager etter en Fedora-utgivelse opprettholder tilkoblingsstabilitet. Leverandører som halter etter introduserer sårbarhetsvindu.
- Protokolloppgraderinger: WireGuard-baserte protokoller som NordLynx er avhengig av kjernestøtte, så en leverandør som halter etter en ny Fedora-kjerne kan la deg stå igjen på en saktere reserveprotokoll.
- Feilrettinger: NetworkManager-endringer mellom Fedora-utgivelser kan ødelegge funksjoner som delt tunnelering i VPN-klienter, så sjekk hvor raskt en leverandør leverer rettinger.
Velg leverandører med en dokumentert historikk med raske Fedora-spesifikke oppdateringer.
De 4 beste VPN-ene som fullt ut støtter Fedora
Hver leverandør nedenfor publiserer offisiell Linux-støtte eller en Fedora-kompatibel oppsettsbane. Detaljer kommer fra leverandørenes egen dokumentasjon, og resultatene dine vil variere med maskinvaren, nettverket og servervalget ditt.
1. NordVPN: Beste native Fedora-app
NordVPN tilbyr den mest komplette native Fedora-pakking av de fire, med et offisielt depot. Viktige spesifikasjoner:
- Servernettverk: 6 400+ servere på tvers av 111 land
- Fedora-app: Innebygd
.rpm-pakke med CLI-grensesnitt og GNOME Network Manager-integrering - Kryptering: AES-256 med NordLynx (WireGuard-basert) og OpenVPN-alternativer
- Samtidige tilkoblinger: 10 enheter
- Revisjoner: NordVPN sier at dens no-logs-policy har blitt uavhengig revidert (Deloitte, PwC)
Fedora-installasjon via DNF
NordVPN opprettholder et offisielt Fedora-depot. Her er den eksakte prosessen:
# Legg til NordVPN-depotet
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Installer appen
sudo dnf install nordvpn

# Logg inn og koble til
nordvpn login
nordvpn connect
NordVPNs app registreres med GNOME Network Manager automatisk. Tilkoblingsstatus vises i systemkurven. Ingen SELinux-policyjusteringer er nødvendige fordi appen leveres med riktige sikkerhetskontekster.
Sikkerhetsfunksjoner på Fedora
NordVPNs kill switch kan aktiveres med nordvpn set killswitch on. CyberSec-funksjonen blokkerer annonser og skadelig domenene på DNS-nivået.
Fordeler og ulemper
| Fordeler | Ulemper |
|---|---|
Native .rpm-pakke med DNF-oppdateringer | Kun CLI-grensesnitt (ingen GUI-vindu, selv om GNOME-bakkeintegrasjon kompenserer) |
| NordLynx (WireGuard-basert) protokoll | Serverstyrten fra 2018 bekymrer fortsatt noen brukere, selv om infrastrukturen er blitt renovert siden |
| GNOME Network Manager-integrasjon fungerer direkte | Dedikert IP-kostnad ekstra ($3,69/måned) |
| 10 samtidige tilkoblinger | |
| Dobbel VPN og Onion over VPN for høyrisikoscenarier |
2. Surfshark: Beste budsjettopsjon med ubegrenset enheter
Surfshark kombinerer aggressiv prising med solid Fedora-støtte. Viktige spesifikasjoner:
- Servernettverk: 3 200+ servere på tvers av 100 land
- Fedora-app: Native Linux-app med GUI-grensesnitt
- Kryptering: AES-256 med WireGuard og OpenVPN
- Samtidige tilkoblinger: Ubegrenset
- Pris: Fra $2.49/måned på 2-årsplaner
Fedora-installasjon via DNF
# Legg til Surfshark-depot
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Installer appen
sudo dnf install surfshark

# Start GUI-en eller bruk CLI
surfshark-cli login
surfshark-cli connect
Surfharks Linux-app inkluderer et grafisk grensesnitt, noe som gjør det til det mest tilgjengelige alternativet for Fedora-brukere som foretrekker ikke å jobbe i terminalen. Det integreres med GNOME Network Manager og håndterer SELinux-kontekster riktig.
Sikkerhetsfunksjoner på Fedora
Surfharks CleanWeb-funksjon blokkerer annonser, sporsettere og skadelig domenene, og kill switch-en er tilgjengelig i Linux-appen.
Fordeler og ulemper
| Fordeler | Ulemper |
|---|---|
| GUI-app for Linux (sjelden blant VPN-leverandører) | Mindre servernettverk enn NordVPN eller ExpressVPN |
| Ubegrenset samtidige tilkoblinger | Strømmeresultater varierer etter server |
| Laveste pris blant toppnivåleverandører | Kundesupportagenter mangler noen ganger Fedora-spesifikk kunnskap |
| CleanWeb annons-/sporersperring inkludert | |
| MultiHop (dobbel VPN) og Camouflage-modus |
3. ExpressVPN: Mest pålitelig for strømming på Fedora
ExpressVPN mangler en native Fedora GUI, men publiserer detaljert Linux-oppsettsdokumentasjon. Viktige spesifikasjoner:
- Servernettverk: 3 000+ servere fordelt på 105 land
- Fedora-støtte: Manuell OpenVPN-konfigurasjon eller CLI-basert Linux-app
- Kryptering: AES-256 med Lightway- og OpenVPN-protokoller
- Samtidige tilkoblinger: 8 enheter
- Revisjoner: KPMG ga forsikring på sine no-logs-kontroller (2025); Cure53 reviderte Lightway-protokollen
Fedora-installasjon: OpenVPN-metode med SELinux-reparasjon
ExpressVPNs Linux-installasjon fungerer på Fedora, men SELinux-håndhevelse kan blokkere tunnelgrensesnittet. Her er den komplette oppsettet inkludert SELinux-justeringen:
# Installer OpenVPN og avhengigheter
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Last ned ExpressVPN .ovpn-konfigfiler fra kontopanelet ditt
# Importer til GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Hvis SELinux blokkerer tilkoblingen, opprett et policyunntak
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Koble til via Network Manager GUI eller CLI
nmcli connection up [connection-name]
Dette SELinux-trinnet er unikt for Fedora. Ubuntu- og Debian-brukere møter det aldri. Policymodulen vedvarer på tvers av omstarter og Fedora-oppgraderinger.
Sikkerhetsfunksjoner på Fedora
ExpressVPN markedsfører tjenesten sin for strømmeadgang, men strømmeresultater varierer etter server og tjeneste.
Fordeler og ulemper
| Fordeler | Ulemper |
|---|---|
| Markedsført for strømmeadgang | Ingen native Fedora GUI-app |
| Lightway-protokoll gir sterke hastigheter | Krever SELinux-policyjustering |
| Detaljert Fedora-spesifikk oppsettsdokumentasjon | Dyreste alternativ ($6,67/måned på årlig plan) |
| TrustedServer (RAM-only) infrastruktur | Begrenset til 8 samtidige tilkoblinger |
| KPMG-revidert no-logs-policy |
4. Mullvad VPN: Best for maksimum personvern på Fedora
Mullvad tar en annen tilnærming: ingen kontoer, ingen e-post, ingen personlige data. Viktige spesifikasjoner:
- Servernettverk: 700+ servere på tvers av 46 land
- Fedora-app: Native
.rpm-pakke med full GUI - Kryptering: AES-256 med WireGuard (standard) og OpenVPN
- Pris: Fast €5/måned, ingen rabatter, ingen langsiktige planer
- Personvern: Godtar kontanter og kryptovaluta; ingen e-post kreves for å registrere deg
Fedora-installasjon via DNF
# Last ned og importer signeringsnøkkelen
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Legg til Mullvad-depotet
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Installer appen
sudo dnf install mullvad-vpn

# Generer et kontonummer (ingen e-post nødvendig)
# Skriv inn nummeret i GUI-en og koble til
Mullvads Fedora-app inkluderer et fullt grafisk grensesnitt med servervalg, kill switch-omstilling og DNS-konfigurering. Det håndterer SELinux og GNOME Network Manager-integrasjon uten manuell intervensjon.
Sikkerhetsfunksjoner på Fedora
Mullvad markedsfører ikke seg selv for strømming og når ikke pålitelig strømmingstjenester, en bevisst avveksling for maksimalt personvern.
Fordeler og ulemper
| Fordeler | Ulemper |
|---|---|
| Ingen personlige data påkrevd for å registrere deg | Minste servernettverk av de fire |
Full GUI-app for Fedora med .rpm-pakke | Dårlige strømmeadgangsrater |
| WireGuard-støtte | Ingen langsiktige rabattplaner |
| Transparent prising uten oppfølging | Begrenset til 5 samtidige tilkoblinger |
| Godtar kontantbetalinger for true anonymitet |
Velge riktig VPN for Fedora-arbeidsflyten
Den beste leverandøren avhenger av det primære brukstilfelle ditt. Vurder følgende faktorer:
Personvernregler og revisjonshistorie: NordVPN sier at retningslinjene for no-logs har blitt uavhengig revidert, og ExpressVPN har bestilt KPMG-forsikring på sine no-logs-kontroller (2025). Mullvad eliminerer behovet for tillit ved å samle inn null personopplysninger. Surfshark sier at no-logs-oppsettet ble revidert av Deloitte.
Hastighetsbehovsyn: For båndbreddeintensive oppgaver som store filoverføringer eller 4K-streaming velger du en leverandør med en WireGuard-basert protokoll, som NordLynx på NordVPN eller WireGuard på Mullvad.
Pris og enhetdekning: Surfshark’s ubegrenset enhetspolicy til $2.49/måned gjør det ideelt for brukere med flere Fedora-arbeidsstasjoner, bærbare datamaskiner og telefoner. Mullvads faste €5/måned forenkler budsjettering.
Streaming-tilgang: Hvis geobegrenset innhold er viktig, markedsfører ExpressVPN, NordVPN og Surfshark alle streaming-tilgang, men resultatene varierer etter server og tjeneste. Mullvad er ikke designet for streaming.
Fedora-spesifikk kundestøttekvalitet: NordVPN, Surfshark og ExpressVPN tilbyr live chat eller billettoppgavestøtte, mens Mullvad er avhengig av e-post og dokumentasjonen.
Trinn-for-trinn VPN-oppsett på Fedora
Installasjonsmoden avhenger av din valgte leverandør og foretrukne protokoll. Nedenfor er gjennomganger for de to vanligste tilnærmingene.
Metode 1: Innebygd app-installasjon (NordVPN, Surfshark, Mullvad)
-
Oppdater systemet ditt først:
sudo dnf update -y -
Legg til leverandørens depot ved hjelp av kommandoene som er oppført i hver leverandørseksjon ovenfor.
-
Installer via DNF:
sudo dnf install [provider-package-name] -
Bekreft SELinux-status (bør vise “enforcing”):
getenforceInnebygde apper fra NordVPN, Surfshark og Mullvad håndterer SELinux-kontekster automatisk. Ingen manuelle policyjusteringer nødvendig.
-
Kontroller GNOME Network Manager-integrasjon: Åpne Innstillinger → Nettverk. VPN-tilkoblingen bør vises under VPN-seksjonen etter første oppstart.
-
Koble til og bekreft:
curl ifconfig.me  # Kontroller IP før tilkobling
[provider-cli] connect
curl ifconfig.me  # Bekreft at IP endret seg
Metode 2: Manuell OpenVPN/WireGuard-oppsett (ExpressVPN eller hvilken som helst leverandør)
-
Installer protokollverktøy:
# For OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # For WireGuard sudo dnf install wireguard-tools -
Last ned konfigfiler fra leverandørens dashbord.
-
Importer til GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnEller for WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Rett opp SELinux hvis tilkoblingen mislykkes:
# Sjekk for SELinux-avvisninger sudo ausearch -m avc -ts recent # Generer og installer en policymodul sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Koble til via GNOME-bakke eller terminal:
nmcli connection up [connection-name]
Feilsøking av vanlige Fedora VPN-problemer
| Problem | Årsak | Reparasjon |
|---|---|---|
| DNS-lekkasjer | systemd-resolved overstyrer VPN DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf og tilkoble på nytt |
| Lave hastigheter | OpenVPN defaulter til TCP | Bytt til UDP eller WireGuard: nordvpn set technology nordlynx |
| Tilkobling faller av etter hvile | GNOME Network Manager kobler ikke på nytt | Aktiver automatisk tilkobling: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blokkerer tunnel | Manglende sikkerhetskontekst | Generer policymodul med audit2allow (se Metode 2, trinn 4) |
| App krasjer etter Fedora-oppgradering | Inkompatibel pakkeversjon | Installer på nytt fra leverandørdepotet: sudo dnf reinstall [package] |
Optimalisering av VPN-ytelse på Fedora
Rå hastighet avhenger av protokollvalg og serveravstand. Her er spesifikke tuningtrinn:
- Bruk WireGuard eller NordLynx når det er mulig. WireGuard-baserte protokoller har generelt lavere overhead enn OpenVPN.
- Velg servere innen 1 500 km. Latensen dobles utover dette området, noe som reduserer streamingkvalitet fra 4K til 1080p.
- Aktiver splitt-tunneling for lokale tjenester. Rut bare nettlesertrafikk gjennom VPN-en mens du holder lokal nettverkstilgang (skrivere, NAS) direkte. NordVPN:
nordvpn set splitttunneling on. Surfshark: konfigurer i GUI-en under “Bypasser.” - Kjør DNS-lekkasjetester månedlig. Bruk
dnsleaktest.comfor å bekrefte at din ISP ikke kan se nettlesingsdestinasjonene. Fedorassystemd-resolvedkan overstyre VPN-DNS-innstillinger etter systemoppdateringer. - Overvåk oppførselen til kill switch. Koble fra Wi-Fi-en mens VPN-en kjører. Hvis noe trafikk lekker under gjenforbindelses-vinduet på 2–3 sekunder, er ikke kill switch-en konfigurert riktig. Kjør denne kontrollen selv etter oppsettet.
Endelig dom
Fire leverandører håndterer Fedoras unike krav godt, men hver passer til en annen brukerprofil:
- NordVPN rangerer #1 av 22 i vår Speed Lab og har det største servernet. Best for brukere som trenger høy gjennomstrøming og pålitelig strømming.
- Surfshark tilbyr ubegrenset enhetsforbindelser til $2.49/måned med en GUI-app. Best for budsjettbevisste brukere som kjører flere Fedora-maskiner.
- ExpressVPN markedsføres for strømmingstilgang, men krever manuell OpenVPN-oppsett og SELinux-justering. Best for brukere som prioriterer tilgang til geografisk begrenset innhold.
- Mullvad samler null persondata og aksepterer kontantbetaling. Best for brukere som rangerer anonymitet over bekvemmelighet.
Uansett hvilken leverandør du velger, installer via DNF når det er mulig, verifiser SELinux-kompatibilitet, og test for DNS-lekkasjer etter hver Fedora-systemoppdatering. For en bredere sammenligning på tvers av alle Linux-distribusjoner, se veiledningen for best VPN for Linux.
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
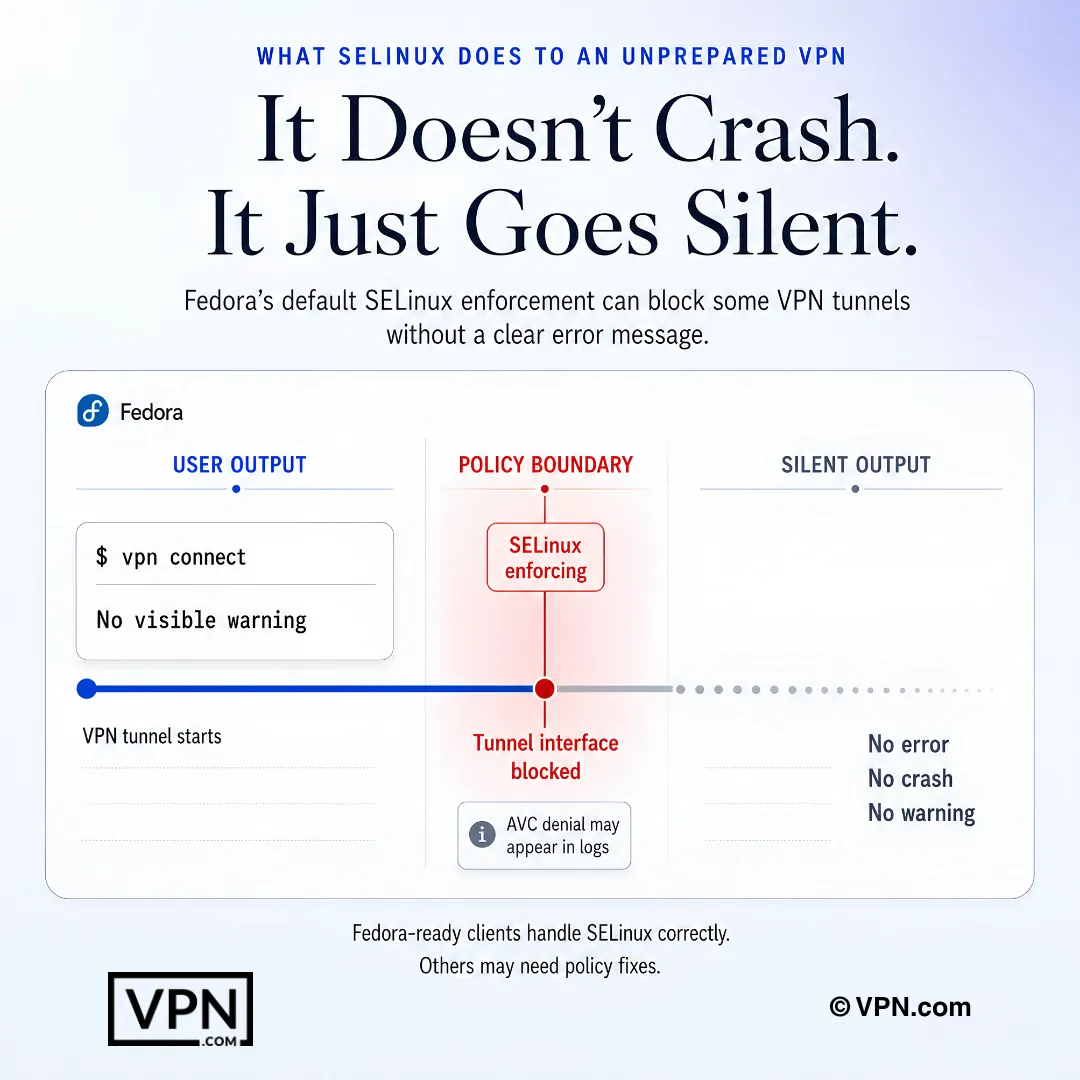
Fedora SELinux kan blokkere VPN-tunnelatferd lydløst, og ledetråden finnes i logger snarere enn i appen.
Ofte stilte spørsmål
Hvorfor trenger Fedora en VPN med innebygd Linux-støtte i stedet for en generisk OpenVPN-config?
Fedora leveres uten innebygd trafikkkryptering, håndhever SELinux i “enforcing”-modus som standard, og beveger seg gjennom kernel 6.x-utgivelser raskere enn andre distroer. Innebygde .rpm-pakker fra NordVPN, Surfshark og Mullvad integreres med GNOME Network Manager og håndterer SELinux-sikkerhetskontekster automatisk, mens generiske OpenVPN-oppsett som ExpressVPNs kan kreve en manuell policymodul via audit2allow.
Blokkerer SELinux faktisk VPN-tilkoblinger på Fedora?
Det kan det, siden Fedora håndhever SELinux i “enforcing”-modus som standard og tunnelgrensesnitt blir noen ganger stille blokkert. NordVPN og Surfshark leverer innebygde apper med riktige sikkerhetskontekster innebygd, uten behov for manuell reparasjon. ExpressVPNs OpenVPN-oppsett kan derimot kreve generering av en tilpasset SELinux-policymodul med audit2allow og installering av den via semodule.
Hvilke VPNer for Fedora har uavhengig revidert no-logs-retningslinjer?
NordVPN, ExpressVPN og Surfshark peker alle på tredjepartsanmeldelser. NordVPN sier at no-logs-retningslinjen har blitt uavhengig revidert av Deloitte og tidligere PwC. ExpressVPN har kommandert KPMG-sikring på no-logs-kontrollene (2025), og Cure53 reviderte Lightway-protokollen. Surfshark sier at no-logs-oppsettet ble revidert av Deloitte. Mullvad hopper over revisjon helt ved å innsamle null personlige data ved pålogging.
Er Mullvads kontoløse modell mer privat enn en VPN som NordVPN som sier den er revidert?
Det tar en annen tilnærming snarere enn en sterkere. Mullvad krever ingen e-post eller personopplysninger, utsteder et anonymt kontonummer, og aksepterer kontant eller kryptovaluta til en fast €5/måned uten rabattnivåer. NordVPN sier derimot at det støtter sitt no-logs-krav med tredjepartsrevisjon. Begge fjerner et papirspor gjennom ulike mekanismer.
Vil geo-begrenset streaminginnhold fungere gjennom en VPN på Fedora?
Ja, selv om suksessraten varierer etter leverandør. ExpressVPN, NordVPN og Surfshark markedsfører alle streamingaksess, selv om resultatene varierer etter server og tjeneste. Mullvad er ikke bygget for streaming og når ikke disse plattformene pålitelig, en bevisst avveining for sitt personvernfokusert design.
Hvilken VPN gir raskest ytelse på Fedora?
NordVPN rangeres #1 av 22 i vårt Speed Lab, aggregert fra publiserte tredjepartstester, og Surfshark rangeres #4 av 22. Speed Lab er ikke Fedora-spesifikk, men alle fire leverandørene her tilbyr moderne protokoller (NordLynx, WireGuard eller Lightway) som holder overheaden lav på Linux.
Hvor mye koster hver topp-VPN for Fedora?
NordVPN starter fra $3.49/måned og ExpressVPN fra $2.99/måned, begge på deres lengste planplaner. Surfshark underbyr begge, starter fra $2.49/måned på sin lengste plan. Mullvad bryter fra denne modellen med kampanjprising helt, og tar en fast €5/måned uten langsiktige rabattnivåer, som forenkler budsjettering men gir ingen flerårs-besparelser.
Hvor mange enheter kan jeg kjøre en VPN på på tvers av Fedora-maskinene og telefonene mine?
Surfshark tillater ubegrenset samtidige tilkoblinger, noe som gjør det til det praktiske valget for å kjøre flere Fedora-arbeidsstasjoner sammen med bærbare datamaskiner og telefoner. NordVPN begrenser tilkoblinger til 10 enheter per konto, og ExpressVPN tillater 10-14 avhengig av plan. Mullvad begrenser også tilkoblinger per konto. For en blandet Fedora-flåte fjerner Surfshark ubegrensede policyenhetstak helt.
Hva er refusjonsvinduet hvis en VPN ikke fungerer godt på Fedora-oppsettet mitt?
NordVPN, ExpressVPN og Surfshark støtter alle planene sine med en 30-dagers pengene-tilbake-garanti, noe som gir deg en full måned til å teste DNF-installasjon, SELinux-kompatibilitet og GNOME Network Manager-integrasjon før du forplikter deg. Mullvads flat €5/måned prising bærer ingen langsiktig forpliktelse å refundere fra, siden den belaster månedlig uten rabattlag å låse seg til.
Hvordan installerer jeg en VPN på Fedora ved å bruke DNF i stedet for en frittstående binær?
Importer leverandørens GPG-signeringsnøkkel med rpm —import, legg til depotet via dnf config-manager —add-repo, og kjør deretter sudo dnf install [package-name]. NordVPN, Surfshark og Mullvad vedlikeholder alle offisielle Fedora-depotene etter dette mønsteret, noe som holder klienten oppdatert automatisk gjennom rutine dnf update-kjøringer i stedet for manuelle binærer som hopper over sikkerhetslapper.
Hvordan bekrefter jeg at VPNens kill switch faktisk fungerer på Fedora?
Koble til en server, kutt deretter Wi-Fi-en din midt i økten og se etter lekket trafikk i løpet av 2-3 sekunders gjenforbindelsesvindu. Hvis det lekker, er kill switch ikke konfigurert korrekt. For NordVPN spesifikt aktiverer du det med nordvpn set killswitch on.
Hva hvis SELinux blokkerer VPN-tilkoblingen min etter installasjon på Fedora?
Kjør getenforce for å bekrefte at SELinux er i enforcing-modus, deretter kontroller etter avvisninger med sudo ausearch -m avc -ts recent. Hvis tunnelgrensesnittet er blokkert, generer en policymodul ved å bruke sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, deretter installer det med sudo semodule -i vpn-fedora.pp. Innebygde NordVPN-, Surfshark- og Mullvad-apper utløser sjelden denne reparasjonen.
Hvorfor viser VPN-en min DNS-lekkasjer på Fedora, og hvordan fikser jeg det?
Fedoras systemd-resolved-tjeneste kan overstyre VPN-DNS-innstillingene dine, spesielt etter en systemoppdatering, noe som forårsaker lekkasjer selv mens tunnelen er aktiv. Fiks det ved å kjøre sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf og tilkople på nytt. Sjekk på nytt månedlig på dnsleaktest.com, siden denne problemet kan dukke opp stille igjen etter en rutine dnf update-syklus.
Vil en Fedora-systemoppgradering bryte delt tunnelering eller tilkobling av VPN-en min?
Det kan det. Fedora 40s NetworkManager-oppdatering brøt delt tunnelering på tvers av flere VPN-klienter bransjemessig. Surfshark sendte en reparasjon innen 11 dager, NordVPN fulgte opp innen 18 dager. Hvis appen din misbehaver etter en oppgradering, installer på nytt direkte fra leverandørens DNF-depot med sudo dnf reinstall [package] i stedet for å vente på en frittstående binær-utgivelse.