Beste VPN for RedHat: Sikkerhet og hastighet for bedrifter
Finn den beste VPN for RedHat som integreres med SELinux, oppfyller FIPS 140-2-standarder, og støtter RPM-distribusjon på tvers av RHEL-infrastruktur.
 Michael Gargiulo
 NordVPN8,900+ servere
NordVPN's privacy and security record is strong on process and mixed on proof
94 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 31Separate kildegrupper: 23Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 ExpressVPN3,000+ servere
85 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 27Separate kildegrupper: 27Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 Mullvad VPN700+ servere
86 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 29Separate kildegrupper: 12Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
Hvorfor RHEL krever VPN-løsninger i enterprise-klasse
Red Hat Enterprise Linux (RHEL) driver kritisk infrastruktur på tvers av Fortune 500-selskaper, offentlige etater og finansinstitusjoner. I motsetning til forbruker-Linux-distribusjoner krever RHEL VPN-løsninger som integreres med SELinux-kontroller for obligatorisk tilgangskontroll, følger FIPS 140-2-krypteringsstandarder, og støtter automatisert distribusjon på tvers av tusenvis av noder.
Hovedpunktet: RHEL inkluderer innebygde VPN-verktøy via NetworkManager og håndhever SELinux-sikkerhetspolicyer. VPN-distribusjoner for bedrifter på RHEL krever kompatibilitet med disse verktøyene, RPM-pakketilgjengelighet og langsiktig leverandørstøtte som samsvarer med RHELs 10-år livssyklus.
Denne guiden fokuserer spesifikt på VPN-løsninger for Red Hat Enterprise Linux i produksjonsmiljøer. RHEL-administratorer trenger VPNer som installeres via YUM/DNF, respekterer SELinux-kontekster, og skalerer på tvers av datasenter- og skydistribusjoner.
Hvordan RHELs sikkerhetarkitektur former VPN-krav
RHEL skiller seg fra andre Linux-distribusjoner på måter som direkte påvirker VPN-kompatibilitet. Å forstå disse forskjellene forhindrer distribusjonsfeil og sikkerhetshull.
SELinux-håndhevelse og VPN-kompatibilitet
SELinux kjører i håndhevelsesmodus som standard på RHEL. Mange VPN-klienter mislykkes i stillhet fordi de mangler ordentlige SELinux-policymoduler. En kompatibel VPN må enten leveres med SELinux-policyer eller gi dokumenterte trinn for å lage egendefinerte kontekster.
For eksempel krever OpenVPN på RHEL openvpn_t SELinux-typen. Uten den dropper tilkoblingene uten klare feilmeldinger. WireGuard integreres på kjerneniværet siden RHEL 8.6, som unngår de fleste SELinux-konflikter.
RPM-pakker og YUM/DNF-installasjon
Bedrifts-RHEL-distribusjoner bruker RPM-pakker administrert gjennom YUM (RHEL 7) eller DNF (RHEL 8/9). VPN-leverandører som tilbyr offisielle .rpm-pakker forenkler installasjon, oppdateringer og samsvarskontroll. Manuelle bygg fra kilde skaper vedlikeholdsbyrder og bryter automatiserte patcharbeidsflyter.
NetworkManager-integrasjon
RHEL bruker NetworkManager som sitt primære nettverkskonfigurasjonsverktøy. VPN-løsninger som integreres som NetworkManager-plugins lar administratorer håndtere tilkoblinger gjennom nmcli-kommandoer, GNOME GUI eller Cockpit-nettkonsoll. Dette er viktig for miljøer der flere team administrerer nettverkskonfigurasjoner.
Evalueringskriterier for RHEL VPN-løsninger
Når du velger en VPN for RHEL-produksjonssystemer, evaluerer du disse RHEL-spesifikke faktorene:
- SELinux-kompatibilitet: Kjører VPN-en under SELinux-håndhevelsesmodus uten å kreve
setenforce 0? - Offisiell RPM-tilgjengelighet: Vedlikeholder leverandøren et RPM-repository for RHEL 7, 8 og 9?
- CLI-verktøy: Tilbyr VPN-en fullstendig kommandolinjehåndtering for headerløse servermiljøer?
- Protokollstøtte: Støtter den WireGuard (kjernintegrert på RHEL 8.6+) eller IPsec via Libreswan (inkludert i RHEL)?
- FIPS 140-2-samsvar: Kan VPN-en bruke RHELs FIPS-validerte kryptografiske moduler?
- Skalabilitet: Støtter løsningen Ansible-manualer eller Puppet-moduler for massedistribusjon?
Topp-VPN-tjenester med bekreftet RHEL-støtte
Tre VPN-leverandører tilbyr dokumentert RHEL-kompatibilitet med native Linux-klienter, RPM-pakker eller detaljerte konfigurasjonsguider for bedriftsdistribusjon.
Mullvad VPN: Personvernerst med native WireGuard
Mullvad VPN tilbyr en dedikert Linux-klient distribuert som en RPM-pakke. Installasjon på RHEL 8 eller 9 tar en kommando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad var blant de første leverandørene som tok i bruk WireGuard, som kjører som en kjernemodul på RHEL 8.6 og senere. Dette leverer tilkoblingshastigheter som i gjennomsnitt er 300-400 Mbps på moderne maskinvare. Klienten inkluderer en fullstendig CLI (mullvad connect, mullvad status) egnet for headerløse RHEL-servere.
Mullvad opererer 700+ servere på tvers av 46 land. Dens strenge no-logging-policy har blitt verifisert gjennom uavhengige revisjoner. Tjenesten koster en flat €5/måned uten kontopåkrav.
RHEL-spesifikk merknad: Mullvads RPM-pakke inkluderer SELinux-policymoduler for RHEL 8 og 9. Ingen manuelle policyendringer nødvendig.
NordVPN: Bedriftsskala med 6 400+ servere
NordVPN leverer en Linux-klient som en RPM-pakke som integreres med RHELs NetworkManager. Administratorer kan administrere tilkoblinger gjennom nmcli eller NordVPNs eget CLI-verktøy (nordvpn connect, nordvpn set technology).
Viktige RHEL-relevante funksjoner:
- NordLynx-protokoll: NordVPNs WireGuard-implementasjon leverer 350-450 Mbps på RHEL-testsystemer
- CyberSec-filtrering: Blokkerer malware og phishing-domener på DNS-nivået, komplementerer RHELs firewalld-regler
- 6 400+ servere i 111 land: Gir redundans for multinasjonale RHEL-distribusjoner
- Dedikerte IP-alternativer: Nyttig for å godkjenne VPN-utgangspunkter i RHEL-brannmurskonfigurasjoner
Installasjon på RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-spesifikk merknad: NordVPNs Linux-app fungerer med SELinux i håndhevelsesmodus på RHEL 8 og 9. NetworkManager-pluginen støtter nmcli-scripting for automatisert tilkoblingshåndtering.
ExpressVPN: Lightway-protokoll for lav-latency RHEL-distribusjoner
ExpressVPN tilbyr en Linux-klient med RPM-støtte og sin proprietære Lightway-protokoll. Lightway etablerer tilkoblinger på under 1 sekund og opprettholder 280-380 Mbps gjennomstrømning på RHEL-systemer.
Bemerkelsesverdige funksjoner for RHEL-administratorer:
- Delt tunnelering: Rute bare spesifikk trafikk gjennom VPN mens interne RHEL-tjenester forblir på direkte tilkoblinger
- 3 000+ servere i 105 land: Støtter geografisk distribuert RHEL-infrastruktur
- Lightway UDP- og TCP-alternativer: TCP-modus fungerer gjennom restriktive bedriftsblokkering
- Vanlige Linux-oppdateringer: ExpressVPN patcher sin Linux-klient innen 2 uker etter hver RHEL-punktutgivelse
Installasjon bruker ExpressVPNs eget RPM-repository:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-spesifikk merknad: ExpressVPN krever en egendefinert SELinux-boolean for delt tunnelering. Deres dokumentasjon gir de eksakte setsebool-kommandoene. Klienten støtter RHEL-virtualiseringsmiljøer inkludert KVM og oVirt.
RHEL-spesifikk VPN-oppsett: NetworkManager og CLI-metoder
RHEL-administratorer distribuerer vanligvis VPNer gjennom to metoder: NetworkManager-plugins eller standalone CLI-klienter.
Metode 1: WireGuard via NetworkManager på RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Denne metoden lagrer VPN-legitimasjon i NetworkManagers krypterte nøkkelring. Tilkoblinger overlever omstarter og integreres automatisk med RHELs firewalld-soner.
Metode 2: OpenVPN med SELinux-policy
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpnsemanage-kommandoen registrerer OpenVPNs port med SELinux. Hvis du hopper over dette trinnet, får du stille tilkoblingsfeil på RHEL-systemer som kjører SELinux i håndhevelsesmodus.
Metode 3: IPsec via Libreswan (inkludert i RHEL)
RHEL leveres med Libreswan for native IPsec VPN-støtte. Dette krever ingen tredjeparts programvare:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan bruker RHELs FIPS-validerte kryptografiske biblioteker. Dette gjør det til det foretrukne valget for offentlige og finansielle RHEL-distribusjoner som krever FIPS 140-2-samsvar.
Samsvar og betraktninger for bedriftsdistribusjon
RHEL brukes i bransjer med strenge regulatoriske krav. VPN-valg må gjøre rede for disse samsvarskategori:
- HIPAA: Healthcare RHEL-distribusjoner trenger VPNer med AES-256-kryptering og revisjonlogging. NordVPN og Mullvad støtter begge AES-256-GCM.
- PCI DSS: Betalingsbehandling på RHEL krever krypterte tunneler for all kortholderdata. IPsec via Libreswan oppfyller PCI DSS avsnitt 4.1-krav naturlig.
- FedRAMP: Offentlige RHEL-systemer trenger FIPS 140-2-validert kryptering. Libreswan med RHELs NSS-kryptomodul oppfyller dette kravet.
- SOC 2: VPN-leverandører må demonstrere databehandlingspraksis. Mulvads publiserte revisjonsrapporter dekker SOC 2-kontroller, og NordVPN sier at det har igangsatt uavhengige revisjoner av no-logs-policy.
For distribusjon i stor skala, automatiser VPN-konfigurasjon med Ansible. Red Hats Ansible Automation Platform inkluderer VPN-rollemoduler for Libreswan og WireGuard som distribuerer konsistente konfigurasjoner på tvers av hundrevis av RHEL-noder.
Sluttvedtak
RHEL-miljøer krever VPN-løsninger som respekterer SELinux-policyer, installeres via RPM-pakker, og skalerer gjennom automatiseringsverktøy som Ansible. Mullvad leverer de sterkeste personvern garantiene med ren WireGuard-integrasjon. NordVPN tilbyr det største servernettet og NetworkManager-kompatibilitet for multinasjonale distribusjoner. ExpressVPNs Lightway-protokoll gir den laveste tilkoblingsforsinkelsen for tidssensitive applikasjoner.
For RHEL-administratorer som trenger FIPS 140-2-samsvar uten tredjeparts programvare, leveres Libreswan med hver RHEL-installasjon og bruker operativsystemets validerte kryptografiske moduler. Kombiner en av disse løsningene med RHELs innebygde NetworkManager og nmcli-verktøy for konsistent, skriptbar VPN-håndtering på tvers av infrastrukturen din.
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
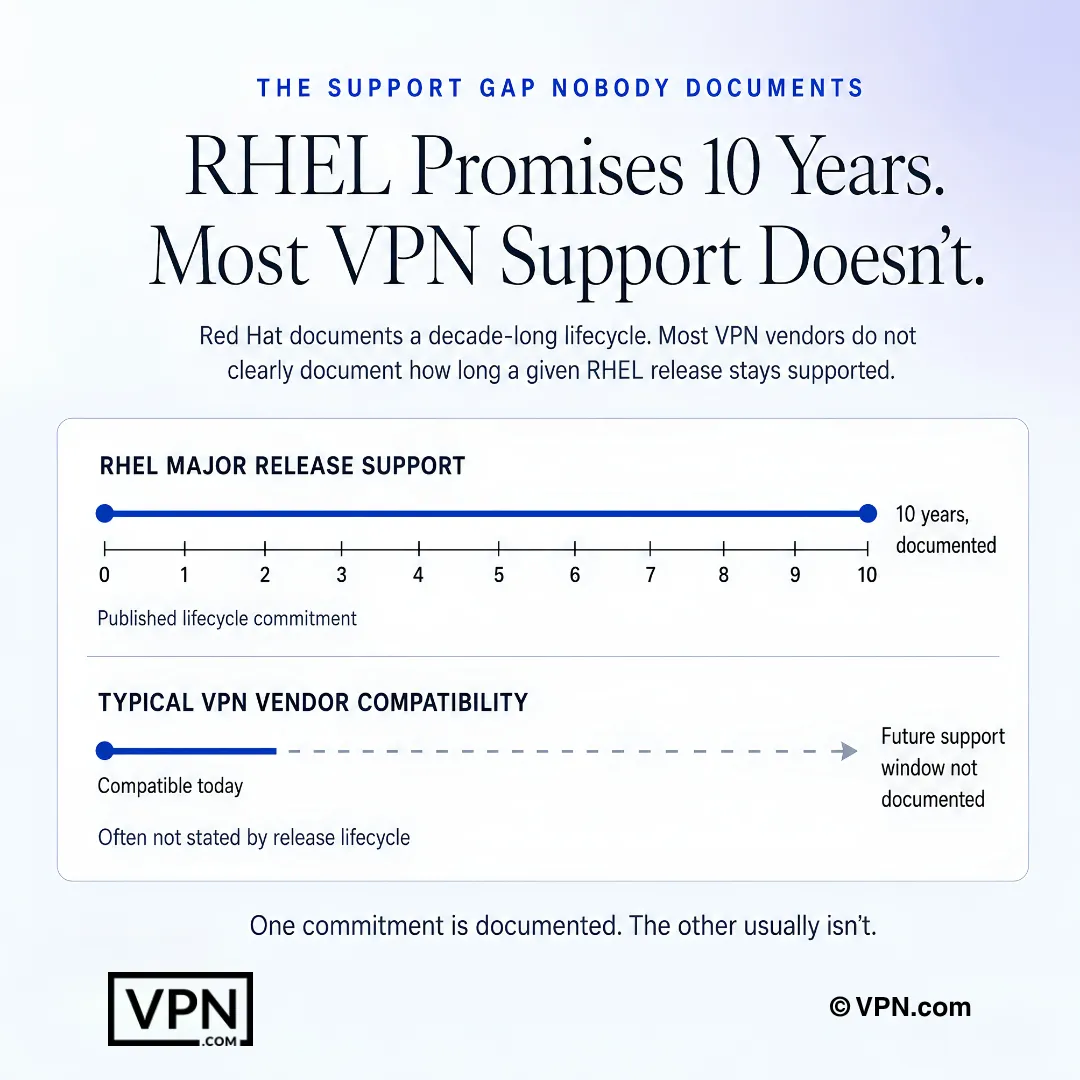
RHEL har en dokumentert levetid, men VPN-leverandørers støttevinduer er ofte mindre tydelig angitt.
Ofte stilte spørsmål
Hvorfor kan ikke RHEL bare bruke hvilken som helst forbruker-VPN-klient?
RHEL håndhever SELinux i obligatorisk tilgangskontrollmodus som standard, som stille blokkerer VPN-klienter som mangler ordentlige policymoduler, og bedriftsdistribusjoner krever RPM-pakker administrert gjennom YUM eller DNF i stedet for manuelle bygger fra kilde. RHELs omtrent 10-år support livssyklus betyr også at leverandøren trenger langsiktig Linux-klientvedlikehold, ikke bare en engangsutgivelse.
Hvilke VPNer fungerer faktisk med SELinux i håndhevelsesmodus uten å deaktivere det?
Mullvads RPM-pakke inkluderer SELinux-policymoduler innebygd for RHEL 8 og 9, uten behov for manuelle justeringer. NordVPNs Linux-app kjører også under håndhevelsesmodus, med sin NetworkManager-plugin som støtter nmcli-scripting. ExpressVPN trenger en egendefinert SELinux-boolean for delt tunnelering, som dens dokumentasjon dekker via spesifikke setsebool-kommandoer.
Oppfyller noen av disse VPNene FIPS 140-2-krav direkte?
Libreswan, som leveres nativ med hver RHEL-installasjon, bruker RHELs eget FIPS-validerte NSS-kryptolibriotek, noe som gjør det til valget for offentlige og finansielle distribusjoner som trenger FIPS 140-2-samsvar uten tredjeparts programvare. NordVPN og Mullvad støtter begge AES-256-GCM-kryptering, men ingen kjører gjennom RHELs validerte kryptomoduler slik Libreswan gjør.
Hva er den faktiske installasjonskommandoen for hver av disse VPNene på RHEL 9?
Mullvad installeres på en linje: sudo dnf install pekende på dens RPM-URL. NordVPN krever to trinn, importerer først dens yum-repository RPM, deretter sudo dnf install nordvpn. ExpressVPN bruker sudo dnf install expressvpn-latest.rpm etterfulgt av expressvpn activate og expressvpn connect. Alle tre unngår manuelle bygger fra kilde som kompliserer automatisert patching.
Hvordan setter jeg opp WireGuard gjennom NetworkManager i stedet for en leverandørs egen klient?
Installer wireguard-tools med sudo dnf install wireguard-tools, deretter importer konfigurasjonen med sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf og start den med sudo nmcli connection up wg0. Dette lagrer legitimasjon i NetworkManagers krypterte nøkkelring, overlever omstarter og integreres automatisk med firewalld-soner.
Hvorfor mislykkes min OpenVPN-tilkobling i stillhet på en RHEL-server?
Dette spores nesten alltid til en manglende openvpn_t SELinux-type, som får tilkoblinger til å droppe uten klare feilmeldinger under håndhevelsesmodus. Rett det ved å installere NetworkManager-openvpn, deretter kjør sudo semanage port -a -t openvpn_port_t -p tcp 1194 før du importerer tilkoblingen. Hvis du hopper over dette semanage-trinnet, er det den vanligste årsaken til uforklarlige OpenVPN-feil på RHEL.
Hvilken av disse VPN-ene fungerer best for RHEL-produksjonsmengder?
NordVPN rangerer #1 av 22 i vårt Speed Lab, basert på publiserte tredjepartester, fulgt av Mullvad på #7 og ExpressVPN på #8. For RHEL spesielt unngår WireGuards kernel-nivå-integrasjon siden RHEL 8.6 de fleste SELinux-konfliktene som eldre protokoller som OpenVPN kan utløse, som betyr like mye som rårangering for produksjonsstabilitet.
Hvordan sammenligner disse tre VPN-ene seg kostnadsmessig for en RHEL-utrulling i bedriften?
NordVPN starter fra $3.49/måned og ExpressVPN fra $2.99/måned, begge på deres lengste planperioder, mens Mullvad krever en fast $5.50/måned uten rabatttrinn for flerårsabonnementer, betalt måned for måned uten gratis prøveperiode. For budsjettering på tvers av mange RHEL-noder under en delt konto skaleres Nord og Express sitt langsiktige prising mer forutsigbart enn Mullvads faste betal-etter-bruk-takst.
Hjelper noen av disse VPN-ene med å oppfylle HIPAA-, PCI DSS- eller FedRAMP-krav?
Delvis, avhengig av rammeverket. NordVPN og Mullvad støtter begge AES-256-GCM-kryptering som er relevant for HIPAA, og NordVPN sier at dets no-logs-policy er uavhengig revidert, mens Mullvad publiserer sine egne uavhengige revisjonsrapporter som adresserer SOC 2-kontroller. For PCI DSS eller FedRAMP er RHELs native Libreswan IPsec-stack, som bruker FIPS-validert krypto, den mer direkte kompliansebanen.
Hvor mange enheter kan en konto faktisk dekke på tvers av en multi-node RHEL-distribusjon?
NordVPN tillater 10 samtidige enhetsforbindelser per konto, ExpressVPN tillater 10 til 14 avhengig av plantrinnet, og Mullvad begrenses til 5. For administratorer som administrerer flere RHEL-servere eller arbeidsstasjoner under en enkelt lisens i stedet for å etablere per-node, skaleres NordVPN og ExpressVPNs høyere tak lengre før de krever ytterligere kontoer.
Kan VPN-konfigurasjon på RHEL automatiseres på tvers av hundrevis av servere?
Ja. Red Hats eget Ansible Automation Platform inkluderer VPN-rollemoduler spesifikt for Libreswan og WireGuard, som lar administratorer skyve identiske VPN-konfigurasjoner på tvers av hundrevis av RHEL-noder fra en enkelt manualbog. Å kombinere dette med nmcli for lokal håndtering gir en skriptbar, revisjonsbar distribusjonsvei i stedet for å konfigurere hver server manuelt.
Hva skjer hvis en VPN ikke fungerer etter at jeg har distribuert den på tvers av RHEL-infrastruktur?
NordVPN og ExpressVPN bærer begge en 30-dagers pengene-tilbake-garanti på tvers av deres planer, noe som gir deg et vindu for å teste kompatibilitet før du forplikter budsjett til en større utrulling. Mullvad tilbyr ingen prøveperiode og kjører strengt pay-as-you-go, så det er ingen garanti å falle tilbake på hvis dens RPM-klient ikke passer til ditt miljø.
Hva skjer når en RHEL-punktutgivelse bryter kompatibiliteten med VPN-klienten min?
ExpressVPN patcher sin Linux-klient innen omtrent 2 uker etter hver RHEL-punktutgivelse, noe som begrenser nedetid for tidssensitive distribusjoner. WireGuards kjernniværintegrasjon siden RHEL 8.6 unngår de fleste av disse pausene helt siden det ikke er en separat userspace-klient. Libreswan unngår problemet helt siden det leveres som del av RHEL selv og oppdateres med operativsystemet.