Beste VPN for FreeBSD: OpenVPN & WireGuard Setup
Finn den beste VPN for FreeBSD med innebygd OpenVPN og WireGuard-støtte. Få setupveiledninger, pf-kompatibilitet og FreeBSD-spesifikke konfigurasjonsfiler.
 Michael Gargiulo
 NordVPN8,900+ servere
NordVPN's privacy and security record is strong on process and mixed on proof
94 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 31Separate kildegrupper: 23Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 ExpressVPN3,000+ servere
85 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 27Separate kildegrupper: 27Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
 Mullvad VPN700+ servere
86 av 100, bygget fra to vektede deler
Undersøkt 3. okt. 2026Påstander kontrollert: 29Separate kildegrupper: 12Poeng oppdatert 4. okt. 2026
Vi samler inn tredjeparts bevis og vurderer det redaksjonelt. VPN.com driver ikke et testlaboratorium.
Konklusjon: FreeBSD mangler innebygde GUI VPN-apper fra de fleste leverandørene. OpenVPN og WireGuard kjører imidlertid godt på plattformen. Du trenger en leverandør som tilbyr FreeBSD-spesifikke konfigurasjonsfiler, setupveiledninger og kompatibilitet med verktøy som
pfog FreeBSD jails.
Hvorfor FreeBSD-brukere trenger en dedikert VPN-løsning
FreeBSD er ikke Linux. Selv om begge er Unix-lignende systemer, bruker FreeBSD en annen kjerne, en annen nettverksstabel og annen pakkehåndtering. Denne distinksjonen er viktig når du velger en VPN.
FreeBSD driver omtrent 5% av det globale servermarkedet. Det dominerer nettverksapparat-plattformer som pfSense, OPNsense og TrueNAS. Netflix kjører sitt Open Connect CDN på FreeBSD. WhatsApp bygget sin meldingsinfrastruktur på FreeBSD. Dette er ikke hobbystørrelser.
FreeBSD-brukere faller inn i tre hovedkategorier:
- Serveradministratorer som kjører FreeBSD jails og trenger krypterte tunneler mellom isolerte miljøer
- Nettverksingeniører som bygger brannmurapparat med
pf(Packet Filter) og som trenger VPN-integrasjon på OS-nivå - Personvernfokuserte utviklere som valgte FreeBSD for sikkerhetmodellen (Capsicum sandboxing, GELI-kryptering, MAC-rammeverk)
Hver gruppe trenger VPN-leverandører som forstår FreeBSDs unike arkitektur. Generiske “fungerer på Linux”-instruksjoner overføres sjelden rent. FreeBSD bruker rc.conf for tjenestehåndtering, /usr/local/etc/ for konfigurasjonssti og pkg eller ports for pakkinstallasjon. En VPN-leverandør som ignorerer disse forskjellene skaper timer med feilsøking.
Hvordan VPN-protokoller fungerer på FreeBSD
FreeBSD støtter to primære VPN-protokoller: OpenVPN og WireGuard. Hver integreres annerledes med operativsystemet.
OpenVPN på FreeBSD
OpenVPN har kjørt på FreeBSD i over 15 år. Installer det med en enkel kommando:
pkg install openvpnOpenVPN bruker tun-enhetsdriveren, som FreeBSD inkluderer i sitt bassystem. Konfigurasjonsfiler går i /usr/local/etc/openvpn/. Du administrerer tjenesten gjennom rc.conf:
# Legg til i /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN leverer pålitelig kryptering med AES-256-GCM. Avveiingen: OpenVPN kjører i brukerrom, noe som legger til CPU-overhead sammenlignet med protokoller på kjernernivå.
WireGuard på FreeBSD
WireGuard ankom FreeBSD-kjernen med versjon 13.1. Tidligere versjoner krever wireguard-kmod-pakken:
pkg install wireguard-kmod wireguard-toolsPå FreeBSD 14.0+, leveres WireGuard som en innebygd kjernemodul. Last den med:
kldload if_wgWireGuard kjører i kjernen på FreeBSD, noe som holder overheaden lavere enn brukersplass-OpenVPN. Kodebsen er omtrent 4 000 linjer sammenlignet med OpenVPNs 100 000+, noe som gjør revisjoner raskere og angrepsflatene mindre.
Protokollsammenligning på FreeBSD:
| Funksjon | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD kernel-støtte | Kun brukerrom | Innebygd (13.1+) |
| Installasjonskommando | pkg install openvpn | pkg install wireguard-tools |
| Konfigurasjonskompleksitet | Moderat (10+ alternativer) | Enkel (5-6 alternativer) |
Brannmurintegrering (pf) | Manuelle regler påkrevd | Automatisk grensesnittopprettelse |
| Jail-kompatibilitet | Full støtte | Full støtte (14.0+) |
De 5 beste VPN-ene som kjører på FreeBSD
Ikke alle VPN-leverandører støtter FreeBSD. De fleste bygger apper utelukkende for Windows, macOS og vanlige Linux-distribusjoner. De fem leverandørene nedenfor tilbyr dokumentert FreeBSD-kompatibilitet med konfigurasjonfiler.
VPN-sammenligningsmatrise
| Leverandør | Protokoller på FreeBSD | Innebygd FreeBSD-dokumentasjon | Serverantall | Fra (per måned) | GUI tilgjengelig |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ja | 700+ (43 land) | €5.00/mnd (ingen rabattnivåer) | Nei (kun CLI) |
| OVPN | WireGuard, OpenVPN | Ja | 100+ (12 land) | Se OVPNs nettsted | Nei (kun CLI) |
| Perfect Privacy | OpenVPN | Ja | 55+ (23 land) | Se Perfect Privacys nettsted | Nei (kun CLI) |
| IPredator | OpenVPN | Ja | 15+ (3 land) | Se IPredators nettsted | Nei (kun CLI) |
| NordVPN | OpenVPN | Delvis (fellesskapsveiledninger) | 6 400+ (111 land) | $3.49/mnd | Nei (kun CLI) |
Hovedkonklusjon: Ingen leverandør tilbyr en FreeBSD GUI-klient. Hver setup krever terminalkommandoer. Hvis du foretrekker grafiske verktøy, bør du vurdere å kjøre en VPN på et pfSense- eller OPNsense-apparat i stedet.
Mullvad: Beste samlet for FreeBSD-personvern
Mullvad opererer fra Sverige og aksepterer anonyme betalinger inkludert kontanter sendt i en konvolutt. Tjenesten krever ingen e-postadresse, navn og ingen personlig informasjon for å registrere deg. Du mottar et 16-sifret kontonummer.
Mullvad publiserer offisielle FreeBSD WireGuard-konfigurasjonsguider. Setupprosessen tar omtrent 10 minutter:
# Installer WireGuard-verktøy
pkg install wireguard-tools

# Lag konfigurasjonsmappe
mkdir -p /usr/local/etc/wireguard

# Generer nøkler
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Last ned Mullvad-konfig fra kontosiden
# Plasser i /usr/local/etc/wireguard/wg0.conf

# Bring opp grensesnittet
wg-quick up wg0
Mullvad krever et fast gebyr på €5.00/måned uten rabatter for lengre perioder. Denne enkelheten appellerer til FreeBSD-brukere som foretrekker direkte prising uten aggressive salgstaktikker.
Styrker:
- Offisiell WireGuard-dokumentasjon for FreeBSD
- Anonym kontopprettelse (ingen e-post påkrevd)
- Fast prising uten bindingskontrakter
- 700+ servere på tvers av 43 land
- RAM-only serverinfrastruktur
Svakheter:
- Ingen multi-hopp uten manuell konfigurering
- Mindre servernettverk enn NordVPN eller ExpressVPN
- Ingen langsiktig rabatt
OVPN: Native WireGuard Support on FreeBSD
OVPN, også basert i Sverige, kjører diskløse servere som ikke lagrer noe til disk. Denne leverandøren lister eksplisitt FreeBSD blant sine støttede plattformer og tilbyr konfigfiler for både OpenVPN og WireGuard.
Installasjonstrinn for OVPN WireGuard på FreeBSD:
# Installer nødvendige pakker
pkg install wireguard-tools

# Last ned OVPN WireGuard-konfig fra kontrollpanel
# Lagre i /usr/local/etc/wireguard/wg0.conf

# Aktiver ved oppstart via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Start forbindelsen
service wireguard start
OVPN prises høyere enn massemarkeds-leverandørene, noe som gjenspeiler dens mindre, personvernfokuserte infrastruktur. Sjekk OVPNs nettsted for gjeldende planer.
Styrker:
- WireGuard-konfigfiler levert for FreeBSD
- Diskløse servere (ingen data lagres på harddisk)
- Både OpenVPN og WireGuard støttet med FreeBSD-konfigfiler
- Bevist i retten: OVPN vant en sak i 2020 som beviste at de ikke hadde brukerdata å overlevere
Svakheter:
- Bare 100+ servere i 12 land
- Høyere månedspris enn Mullvad
- Mindre selskap med færre støttemedarbeidere
Perfect Privacy: Beste multi-hopp-sikkerhet for FreeBSD-servere
Perfect Privacy opererer fra Panama og spesialiserer seg på avanserte sikkerhetsfunksjoner. Their multi-hopp VPN-kjeder dirigerer trafikk gjennom 2-4 servere samtidig.
FreeBSD-brukere konfigurerer Perfect Privacy gjennom OpenVPN. WireGuard-støtte er ennå ikke tilgjengelig.
# Installer OpenVPN
pkg install openvpn

# Last ned Perfect Privacy FreeBSD-konfigger
# Pakk ut til /usr/local/etc/openvpn/

# Konfigurer automatisk start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Start tjenesten
service openvpn start
Multi-hopp reduserer hastigheten betydelig. For FreeBSD-serveradministratorer som beskytter sensitiv infrastruktur, gir kompromisset ofte mening.
Perfect Privacy priser høyere enn massemarkeds-leverandørene og gir rabatter på årlige planer. Det tilbyr også en 7-dagers pengene-tilbake-garanti.
Styrker:
- Multi-hopp VPN-kjeder (opptil 4 servere)
- Detaljert FreeBSD-setupdokumentasjon
- NeuroRouting (AI-basert servervalg)
- Ingen trafikk- eller båndbreddebegrensninger
- Portviderevisning tilgjengelig
Svakheter:
- Ingen WireGuard-støtte ennå
- Høyere pris enn de fleste konkurrenter
- Multi-hopp introduserer merkbar latens
- 55 servere på tvers av 23 land (minste nettverk i denne listen)
IPredator: Enkleste setup for FreeBSD-nybegynnere
IPredator lanserte i 2009, grunnlagt av personer knyttet til The Pirate Bay. Tjenesten fokuserer på enkelhet og personvern fremfor alt annet.
IPredators FreeBSD-setup tar omtrent 10 minutter med kun OpenVPN:
# Installer OpenVPN
pkg install openvpn

# Last ned IPredator-konfigfiler
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Flytt konfig
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Start forbindelse
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publiserer sine egne planer på nettstedet sitt. Servere er begrenset til Sverige, Latvia og Romania (15+ totalt).
Styrker:
- Enkleste FreeBSD-setupprosess
- Sterk personvernforpliktelse (svensk jurisdiksjon)
- Aksepterer Bitcoin for anonyme betalinger
- Enkel prising
Svakheter:
- Bare 15 servere i 3 land
- Ingen WireGuard-støtte
- Ingen kill switch eller avanserte funksjoner
- Kun OpenVPN, så ingen WireGuard-effektivitet
NordVPN: Største servernettverk med fellesskap FreeBSD-støtte
NordVPN støtter ikke offisielt FreeBSD, men deres OpenVPN-konfigurasjonsfiler fungerer på plattformen. FreeBSD-fellesskapet opprettholder setupveiledninger som dekker prosessen.
# Installer OpenVPN
pkg install openvpn

# Last ned NordVPN OpenVPN-konfigger
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Pakk ut og velg en serverkonfig
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Lag godkjenningsfil
echo "ditt_brukernavn" > /usr/local/etc/openvpn/auth.txt
echo "ditt_passord" >> /usr/local/etc/openvpn/auth.txt

# Start forbindelse
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN starter fra $3.49/måned på sin lengste plan. Med 6 400+ servere på tvers av 111 land, tilbyr det den bredeste geografiske dekningen.
Styrker:
- 6 400+ servere i 111 land
- Lav langtids månedsrate på sin lengste plan
- Skjulte servere for begrenset nettverk
- Spesialservere (Double VPN, Onion over VPN)
Svakheter:
- Ingen offisiell FreeBSD-støtte (bare community-guider)
- Ingen WireGuard på FreeBSD (NordLynx er kun for Linux/Windows/Mac)
- Kill switch utilgjengelig uten deres native app
- Installasjon krever flere manuelle steg enn leverandørene med offisielle FreeBSD-guider
FreeBSD OpenVPN-konfigureringsproblemer og løsninger
FreeBSD håndterer OpenVPN annerledes enn Linux. Dette er de vanligste problemene og deres løsninger.
TUN-enhet ikke funnet
FreeBSD kan ikke laste tun-enhetsdriveren automatisk. Fiks dette ved å legge den til oppstart:
# Legg til i /boot/loader.conf
if_tun_load="YES"

# Last umiddelbart uten omstart
kldload if_tun
DNS-lekkasjer gjennom resolv.conf
OpenVPN på FreeBSD oppdaterer ikke /etc/resolv.conf automatisk slik det gjør på Linux. Lag et oppdateringsskript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Legg til i OpenVPN-konfigurasjonen:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Brannmurkonflikter med pf
FreeBSDs pf-brannmur kan blokkere VPN-trafikk. Legg til disse reglene i /etc/pf.conf:
# Tillat OpenVPN-trafikk
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valgfritt: Blokker all ikke-VPN-trafikk (dødelig brytningstaker)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Last brannmuren på nytt:
pfctl -f /etc/pf.confOpenVPN-tjeneste mislykkes å starte ved oppstart
rc.conf-syntaksen er viktig. Bruk de eksakte variabelnavn:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard på FreeBSD: Kjernemodul-setup og feilsøking
WireGuard-integrasjon varierer etter FreeBSD-versjon. Dette avsnittet dekker både innebygd og tredjepartsmodul-installasjoner.
FreeBSD 13.x: Installering av kjernemodulen
FreeBSD 13.0 og 13.1 krever den eksterne kjernemodulen:
pkg install wireguard-kmod wireguard-tools

# Last modulen
kldload if_wg

# Gjør den persistent
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Innebygd kjernestøtte
FreeBSD 14.0+ inkluderer WireGuard i basiskjernen. Du trenger kun verktøyene:
pkg install wireguard-toolsWireGuard mislykkes å opprette grensesnitt
Hvis wg-quick up wg0 returnerer “RTNETLINK answers: Operation not supported,” modulen er ikke lastet:
# Sjekk om modulen er lastet
kldstat | grep wg

# Last den manuelt
kldload if_wg

# Verifiser
ifconfig wg0
Kjøring av WireGuard inne i en FreeBSD Jail
FreeBSD 14.0+ støtter WireGuard inne i jails. Legg til disse jail-parametrene:
# I /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Opprett WireGuard-grensesnittet inne i jailen:
jexec myjail wg-quick up wg0MTU-problemer som forårsaker pakkettap
WireGuards standard-MTU på 1420 kan forårsake problemer på noen nettverk. Senk den:
# I wg0.conf
[Interface]
MTU = 1380
Sikkerhetsbest practices for VPN på FreeBSD
FreeBSD tilbyr sikkerhetsfunksjoner som utfyller VPN-kryptering. Kombiner dem for lagdelt beskyttelse.
Integrer VPN med pf-brannmur: Opprett regler som blokkerer all trafikk utenfor VPN-tunnelen. Dette fungerer som en nettverksnivå-dødelig brytningstaker uten å stole på VPN-leverandørsoftware.
Bruk GELI-kryptering for VPN-konfigger: Krypter katalogen som inneholder dine VPN-legitimasjon og konfigurasjonsfiler:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Kjør VPN inne i Capsicum-sandkasse: FreeBSDs Capsicum-rammeverk begrenser hva VPN-prosessen kan få tilgang til, noe som reduserer skader hvis VPN-klienten er kompromittert.
Overvåk VPN-tilkoblingshelse: Legg til en cron-jobb som sjekker tunnelstatus hvert 5. minutt og starter forbindelsen på nytt hvis den faller:
*/5 * * * * /usr/local/bin/check-vpn.shEndelig konklusjon
FreeBSD-brukere har færre VPN-alternativer enn Linux- eller Windows-brukere. De fem leverandørene som er vurdert her serverer hver forskjellige behov.
Velg Mullvad hvis du ønsker sterk personvern med anonyme kontoer og solid WireGuard-ytelse til en flat €5.00/måned. Velg OVPN hvis du ønsker WireGuard-konfigurasjonsfiler og en diskløs serverdesign. Velg Perfect Privacy hvis du trenger multi-hop-ruting for høysikkerhetsmiljøer på servere. Velg IPredator hvis du ønsker det enkleste mulige FreeBSD-oppsettet. Velg NordVPN hvis du trenger tilgang til 6 400+ servere på 111 land og ikke har noe imot samfunnsvurderte FreeBSD-veiledninger.
FreeBSDs arkitektur gjør det unikt egnet for VPN-distribusjoner. pf-brannmurintegrering, jail-isolasjon og GELI-kryptering skaper sikkerhetslag som ingen annen konsumentoperativsystem samsvarer med. Rett VPN-leverandør utfyller disse verktøyene i stedet for å erstatte dem.
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
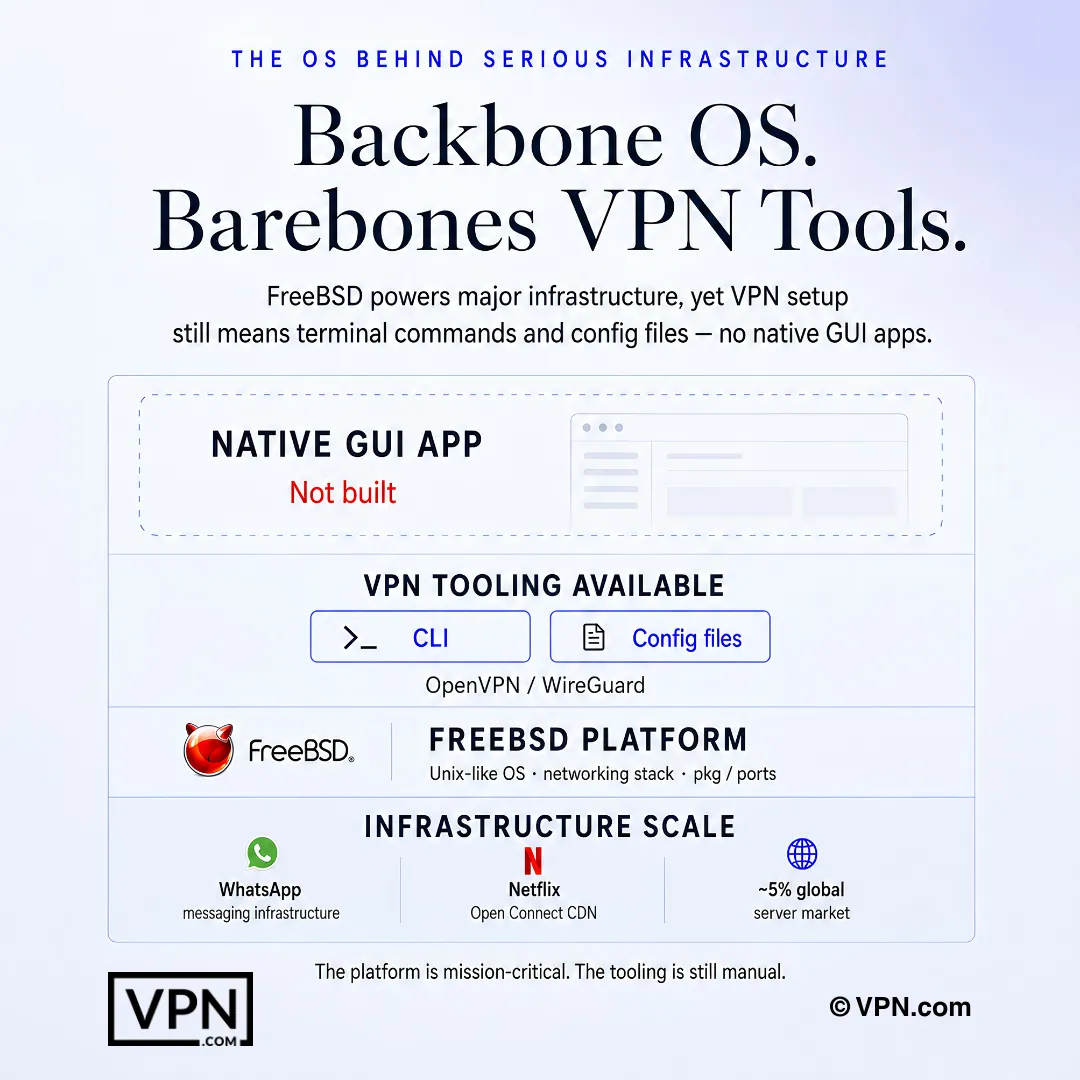
FreeBSD VPN-oppsett innebærer vanligvis terminalkommandoer og konfigurasjonsfiler, ikke innebygde GUI-apper.
Ofte stilte spørsmål
Hvorfor får FreeBSD ikke en innebygd VPN-app som Windows eller macOS?
FreeBSD er ikke Linux, og det bruker en annen kjerne og nettverksstabel, så de fleste leverandører hopper over å bygge en dedikert GUI-klient for det. I stedet installer du OpenVPN eller WireGuard via pkg install, administrerer dem gjennom rc.conf, og lagrer konfigger i /usr/local/etc/. Hver leverandør som dokumenterer FreeBSD-støtte gjør det gjennom terminaloppsett i stedet for en grafisk app.
Hva er den virkelige forskjellen mellom å kjøre OpenVPN og WireGuard på FreeBSD?
OpenVPN kjører helt i brukerrom ved hjelp av FreeBSDs innebygde tun-driver og har fungert på plattformen i over 15 år, men kodegrunnlaget på ~100 000+ linjer tilfører CPU-overhead. WireGuard leveres som en innebygd kjernemodul fra FreeBSD 13.1 (fullstendig innebygd i 14.0+), noe som holder CPU-bruken lavere, og kodegrunnlaget på ~4 000 linjer gjør uavhengige revisjoner raskere.
Hvordan får jeg WireGuard til å kjøre innebygd på FreeBSD 14?
På FreeBSD 14.0+ er WireGuard innebygd i basiskjernen, så du trenger bare pkg install wireguard-tools og deretter kldload if_wg for å laste modulen. På FreeBSD 13.0 eller 13.1 trenger du den separate wireguard-kmod-pakken først. Når den er lastet, generer nøkler med wg genkey/wg pubkey og bring grensesnittet opp med wg-quick up wg0.
Hvorfor lekker OpenVPN DNS-forespørsler på FreeBSD, og hvordan stopper jeg det?
I motsetning til Linux, skriver OpenVPN på FreeBSD ikke automatisk /etc/resolv.conf når tunnelen kobler til, så DNS-spørsmål kan omgå den krypterte forbindelsen. Fiks det med et up/down-skript som sikkerhetskopier og bytter resolv.conf på tilkobling og gjenoppretter det på frakobling, og refererer deretter til det skriptet med script-security 2 i OpenVPN-konfigurasjonen.
Hva forårsaker feilen “tun device not found” på FreeBSD?
FreeBSD mislykkes noen ganger å auto-laste tun-driveren som OpenVPN avhenger av, noe som produserer denne feilen ved tilkoblingstid. Legg til if_tun_load="YES" i /boot/loader.conf slik at den laster automatisk ved hver oppstart, eller kjør kldload if_tun for å laste den umiddelbart uten omstart. Dette er en av de vanligste første gangs OpenVPN-setupfeilene på plattformen.
Hvordan bygger jeg en nettverksnivå-dødelig brytningstaker ved å bruke FreeBSDs pf-brannmur?
I stedet for å stole på en leverandørs app-nivå dødelig brytningstaker (som de fleste FreeBSD-oppsetup mangler helt), legger du til pf.conf-regler som blokkerer all utgående trafikk unntatt det som er dirigert gjennom din VPNs tun0-grensesnitt og leverandørens spesifikke serverIP på VPN-porten. Last på nytt med pfctl -f /etc/pf.conf. Dette blokkerer all trafikk hvis tunnelen faller, fungerer som en brannmur-nivå sikkerhetstiltak.
Hvordan kjører jeg WireGuard inne i en FreeBSD jail?
Jail-støtte krever FreeBSD 14.0 eller senere, siden WireGuard trenger vnet-nettverksmodus inne i jailen. Legg til allow.raw_sockets, vnet og vnet.interface = "wg0" i jailens konfigurasjonsblokk i /etc/jail.conf, og bring tunnelen opp fra utenfor jailen med jexec myjail wg-quick up wg0. Tidligere FreeBSD-versjoner støtter ikke denne jail-integrasjonen.
Hvilke leverandører publiserer faktisk offisiell FreeBSD-dokumentasjon kontra community-guider?
Mullvad, OVPN, Perfect Privacy og IPredator publiserer alle offisielle FreeBSD-oppsettguider med konfigurasjonfiler. NordVPN har ingen offisiell FreeBSD-støtte; OpenVPN-konfigurasjonene fungerer på plattformen, men kun community-vedlikeholdte guider gjennomgår prosessen, som typisk tar lengre tid å sette opp enn de offisielt dokumenterte leverandørene.
Hvilken mainstream-leverandør presterer best for FreeBSD-brukere som også trenger tverrplattform-hastighet?
NordVPN rangeres #1 av 22 i vårt Speed Lab, aggregert fra publiserte tredjepartstester, foran Mullvad på #7 og ExpressVPN på #8. NordVPN mangler offisiell FreeBSD-støtte og krever fellesskapsvedlikeholdt OpenVPN-guider, mens Mullvad publiserer offisiell innebygd WireGuard-dokumentasjon for FreeBSD, noe som gjør det til det sterkere valget hvis FreeBSD-kompatibilitet betyr mer enn rent rangering.
Hva koster NordVPN, ExpressVPN og Mullvad faktisk for et FreeBSD-oppsett?
NordVPN starter fra $3.49/måned på sin lengstestige plan, ExpressVPN starter fra $2.99/måned på sin lengstestige plan, og Mullvad krever en flat rate fra €5.00/måned uten langtidsrabatt. Ingen av de tre tilbyr et FreeBSD-GUI, så prisforskjeller kommer ned til serverinfrastruktur og jurisdiksjon i stedet for oppsettbekvemmelighet.
Kan jeg få tilbakebetaling hvis en leverandørs FreeBSD-oppsett ikke fungerer for mitt brukstilfelle?
Ja, for to av tre. NordVPN og ExpressVPN har begge sine planer støttet av en 30-dagers pengene-tilbake-garanti, noe som gir deg tid til å teste WireGuard- eller OpenVPN-konfigger på FreeBSD-boksen før du forplikter deg. Mullvad har ingen prøveperiode; det er betalt etter behov, men ubrukte dager på sin faste månedspris refunderes hvis du avbryter tidlig.
Hvor mange samtidige tilkoblinger får jeg for å dekke FreeBSD-servere ved siden av andre enheter?
Det varierer etter leverandør. NordVPN tillater 10 samtidige enhetstilkoblinger, ExpressVPN tillater 10-14 avhengig av plantjen, og Mullvad er begrenset til 5. For FreeBSD-serveradministratorer som kjører flere jails eller et pfSense-apparat ved siden av personlige enheter, gir NordVPNs eller ExpressVPNs høyere enhetistaker mer rom før du trenger en annen konto.
Gjør WireGuards mindre kodebase det meningsfullt tryggere for FreeBSD jail-distribusjoner enn OpenVPN?
Det reduserer angrepsflatene, i det minste. WireGuards omtrent 4000-linjers kodebase er lettere å revidere enn OpenVPNs 100 000+ linjer, og fordi det kjører som en innebygd FreeBSD-kernelmodul (13.1+ med kmod, innebygd på 14.0+) i stedet for i brukerområdet, bruker det også mindre CPU mens det kjører inne i isolerte jail.