Przewodnik Prywatności Danych: Ochrona, Prawa i Najlepsze Praktyki
Dowiedz się, czym jest prywatność danych, obecne przepisy dotyczące prywatności (GDPR, CCPA) i jak chronić swoje dane osobowe online.
 Michael Gargiulo
Podsumowanie: Twoje dane osobowe podlegają nieustannym zagrożeniom ze strony złośliwego oprogramowania, phishingu, inżynierii społecznej i ataków na sieć. Silne hasła, narzędzia skupione na prywatności i sieć VPN szyfrująca twój ruch stanowią główne obronę ochrony informacji online.
Prywatność danych stała się jednym z najważniejszych tematów w życiu cyfrowym. Każdy zakup online, zapytanie w wyszukiwarce i post w mediach społecznych generuje dane osobowe, które firmy zbierają, przechowują i udostępniają. Dla wielu ludzi pytanie jest proste: kto kontroluje moje informacje i jak je chronić?
Zagrożenia są rzeczywiste. Cyberprzestępcy wykorzystują zaawansowane metody do kradzieży danych osobowych, a nawet legalne firmy czasami je niewłaściwie obsługują. Ale są też dobre wiadomości. Silne przepisy dotyczące prywatności istnieją już w dziesiątkach krajów, a praktyczne narzędzia są dostępne, aby pomóc ci przejąć kontrolę. Ten przewodnik obejmuje konkretne zagrożenia dla twoich danych osobowych, przepisy zaprojektowane do ochrony twoich praw oraz konkretne kroki, które możesz podjąć, aby bronić swoje informacje online.
Uwaga: Ten przewodnik skupia się na prywatności danych osobowych z perspektywy konsumenta. Jeśli szukasz informacji na temat ramowych wytycznych dotyczących zgodności organizacyjnej, korporacyjnych zobowiązań w zakresie obsługi danych lub wdrażania GDPR dla firm, odwiedź zamiast tego nasz przewodnik ochrony danych.
Co to jest prywatność danych?
Prywatność danych odnosi się do twojego prawa do kontrolowania sposobu, w jaki twoje dane osobowe są zbierane, wykorzystywane, przechowywane i udostępniane. Dane osobowe to wszystko, co może cię bezpośrednio lub pośrednio zidentyfikować: twoje imię, adres e-mail, numer telefonu, adres fizyczny, historia przeglądania, rekordy zakupów, dane lokalizacji, a nawet dane biometryczne, takie jak odciski palców.
W praktyce prywatność danych odpowiada na trzy pytania:
- Kto zbiera twoje dane? Strony internetowe, aplikacje, reklamodawcy, dostawcy usług internetowych (ISP) i agencje rządowe zbierają dane osobowe.
- Co robią z twoimi danymi? Typowe zastosowania obejmują ukierunkowaną reklamę, analitykę, ulepszanie produktu, a w niektórych przypadkach sprzedaż danych stronom trzecim.
- Jaką kontrolę masz? Przepisy dotyczące prywatności i narzędzia dają ci możliwość przeglądania, modyfikowania, usuwania i ograniczania dostępu do swoich danych.
Luka między tym, co firmy zbierają, a tym, co użytkownicy rozumieją o tej zbieraniu, pozostaje jednym z największych wyzwań w prywatności cyfrowej, zgodnie z raportem Electronic Frontier Foundation (EFF). Prywatność danych to nie to samo co ochrona danych, które dotyczą ram organizacyjnych i prawnych, które firmy muszą przestrzegać. Prywatność danych dotyczy twoich indywidualnych praw i wyborów.
Zagrożenia dla twoich danych osobowych
Cyberprzestępcy stosują szeroki zakres technik, aby uzyskać dostęp do danych osobowych. Zrozumienie, jak działa każde zagrożenie, jest pierwszym krokiem do obrony przed nim.
Inżynieria społeczna
Inżynieria społeczna to kategoria ataków, w których przestępcy manipulują ludźmi, aby ujawnili poufne informacje. Zamiast wykorzystywania luk w oprogramowaniu, ataki te wykorzystują psychologię człowieka.
Jak to działa: Atakujący może podszywać się pod pracownika banku, wysłać fałszywy apel charytatywny lub stworzyć pilną scenę (jak twierdzenie, że twoje konto zostało zagrożone), aby zmusić cię do udostępnienia haseł, numerów rachunków lub kodów weryfikacyjnych.
Przykład z życia: W lipcu 2020 roku Twitter doświadczył poważnego wycieku danych, gdy napastnicy, wykorzystując skoordynowany atak socjotechniczny, wzięli na cel pracowników mających dostęp do wewnętrznych narzędzi. Następnie przejęli kontrolę nad kontami znanych osób, w tym Baracka Obamy i Elona Muska, aby – według federalnego aktu oskarżenia[1] – promować oszustwo związane z kryptowalutami.
Zapobieganie: Zweryfikuj każde nieoczekiwane żądanie danych osobowych, kontaktując się z organizacją bezpośrednio za pośrednictwem oficjalnych kanałów. Nigdy nie udostępniaj haseł lub jednorazowych kodów komuś, kto skontaktuje się z tobą pierwszy.
Złośliwe oprogramowanie
Złośliwe oprogramowanie to oprogramowanie zaprojektowane w złym celu, które infiltruje urządzenia i kradnie dane, szyfruje pliki w celu okupu lub monitoruje aktywność użytkownika bez zgody.
Jak to działa: Złośliwe oprogramowanie zazwyczaj dociera przez załączniki e-mail, zainfekowane strony internetowe lub zainfekowane pliki do pobrania. Po zainstalowaniu może rejestrować naciśnięcia klawiszy w celu przechwycenia haseł, szyfrować twoje pliki i żądać płatności (ransomware), aktywować kamerę lub mikrofon lub eksfiltrować poufne dokumenty.
Przykład z życia wzięty: Atak ransomware WannaCry z 2017 roku spowodował dziesiątki tysięcy infekcji w ponad 150 krajach[2], według raportów z otwartych źródeł cytowanych przez CISA. Szyfrował pliki użytkowników i żądał płatności w bitcoinach. Dotknięte zostały szpitale, firmy i agencje rządowe.
Zapobieganie: Utrzymuj system operacyjny i oprogramowanie aktualne, unikaj klikania łączy lub załączników od nieznanych nadawców i używaj renomowanego oprogramowania antywirusowego. Nasz dedykowany przewodnik obejmuje typy złośliwego oprogramowania i obronę szczegółowo.
Spear Phishing
Podczas gdy standardowy phishing rzuca szeroki sieć, spear phishing ukierunkowuje się na określone osoby, wykorzystując dane osobowe, które atakujący już zebrał.
Jak to działa: Atakujący bada cię poprzez media społeczne, rejestry publiczne lub wcześniejsze naruszenia danych. Następnie opracowuje wysoce spersonalizowaną wiadomość, często pozornie pochodzącą od kolegi, szefa lub zaufanej usługi, która zmusza cię do kliknięcia złośliwego łącza lub podania wrażliwych danych.
Przykład z życia: Raport z 2023 roku od Barracuda Networks wykazał, że phishing spersonalizowany (spear phishing) stanowi tylko 0,1% ataków wykorzystujących e-mail, ale odpowiada za 66% naruszeń[3] w jego danych. Personalizacja sprawia, że te ataki są znacznie skuteczniejsze niż ogólny phishing.
Zapobieganie: Bądź podejrzliwy wobec każdego e-maila żądającego pilnego działania, nawet jeśli wydaje się pochodzić od kogoś, kogo znasz. Zweryfikuj żądania za pośrednictwem oddzielnego kanału komunikacji. Przeczytaj nasz szczegółowy przewodnik dotyczący ataków phishingowych, aby uzyskać więcej strategii ochrony.
Ataki sieciowe
Publiczne sieci Wi-Fi w kawiarniach, na lotniskach i w hotelach są wygodne, ale wewnętrznie bezpieczne. Atakujący w tej samej sieci mogą przechwytywać nieszyfrowane transmisje danych.
Jak to działa: W ataku man-in-the-middle (MITM) haker pozycjonuje się między twoim urządzeniem a routerem Wi-Fi. Mogą następnie monitorować twoją aktywność przeglądania, przechwytywać poświadczenia logowania, a nawet wstrzykiwać złośliwą treść na odwiedzane strony internetowe.
Przykład z życia: Badacze bezpieczeństwa udokumentowali, że fałszywe punkty dostępowe podszywające się pod prawdziwe sieci (znane jako ataki „evil twin”, czyli „zły bliźniak”) nadal należą do najczęstszych zagrożeń w miejscach publicznych.
Zapobieganie: Unikaj dostępu do kont bankowych lub wrażliwych na publicznych Wi-Fi. Używaj sieci VPN do szyfrowania połączenia i upewnij się, że strony internetowe używają HTTPS, zanim wprowadzisz jakiekolwiek dane osobowe.
Luki w zabezpieczeniach Internetu rzeczy (IoT)
Urządzenia smart home, wearable, starsze telefony i podłączone urządzenia domowe często mają słabe ustawienia domyślne i rzadko otrzymują aktualizacje oprogramowania.
Jak to działa: Wiele urządzeń IoT jest dostarczanych z domyślnymi hasłami, które użytkownicy nigdy nie zmieniają. Te urządzenia często brakuje szyfrowania i mogą przesyłać dane w zwykłym tekście. Atakujący mogą wykorzystać te słabości, aby uzyskać dostęp do twojej sieci domowej i wszelkich danych przechowywanych na podłączonych urządzeniach.
Przykład z życia wzięty: W 2019 roku badacze z Bitdefender stwierdzili, że Ring Video Doorbell Pro przesyłał dane logowania do Wi-Fi przez zwykły protokół HTTP podczas konfiguracji[4], co narażało je na przechwycenie przez każdego w pobliżu; problem został już naprawiony.
Zapobieganie: Zmień domyślne hasła na wszystkich podłączonych urządzeniach natychmiast. Regularnie sprawdzaj aktualizacje oprogramowania sprzętowego i wyłączaj funkcje, które nie są używane, takie jak dostęp zdalny.
Wykorzystanie mediów społecznych
Platformy mediów społecznych zbierają ogromne ilości danych użytkownika, a informacje, które dobrowolnie udostępniasz, mogą być wykorzystane przez atakujących.
Jak to działa: Atakujący zbierają dane publicznych profili, aby zebrać dane osobowe dla kampanii inżynierii społecznej lub spear phishingu. Same platformy zbierają dane behawioralne, w tym twoje polubienia, udostępnienia, check-iny lokalizacji i wzorce przeglądania w celu ukierunkowanej reklamy. Naruszenia danych w firmach mediów społecznych mogą ujawnić te informacje przestępcom.
Przykład z życia: W sprawie Cambridge Analytica FTC zarzuciła, że pewna aplikacja pozyskała dane profilowe od około 250 000–270 000 użytkowników oraz 50–65 milionów ich znajomych[5] w sposób wprowadzający w błąd.
Zapobieganie: Przeanalizuj ustawienia prywatności na każdej platformie. Ogranicz dane osobowe widoczne w profilach publicznych i zachowaj ostrożność przy akceptowaniu żądań połączenia od nieznanych kont.
Deepfaki i media syntetyczne
Postęp w sztucznej inteligencji sprawił, że możliwe jest tworzenie przekonujących fałszywych obrazów, dźwięku i wideo, które mogą uszkodzić reputacje lub ułatwić oszustwa.
Jak to działa: Narzędzia AI mogą generować realistyczne media syntetyczne, używając próbek głosu, twarzy lub stylu pisania osoby. Przestępcy używają deepfake do personifikacji, szantażu, kampanii dezinformacji i oszustw finansowych, takich jak oszustwa oparte na klonowaniu głosu.
Przykład z życia: W 2024 roku pracownik działu finansowego firmy inżynieryjnej Arup przelał około 25 milionów dolarów[6] po połączeniu wideo z osobą, która wyglądała na dyrektora finansowego (CFO) firmy. W rozmowie wykorzystano technologię deepfake.
Zapobieganie: Bądź ostrożny wobec wszelkich niezwykłych żądań wideo lub dźwięku obejmujących transakcje finansowe. Zweryfikuj nieoczekiwane komunikacje za pośrednictwem ustalonych kanałów. Używaj uwierzytelniania wieloskładnikowego, aby głos lub wideo samodzielnie nie mogły autoryzować wrażliwych działań.
Jakie dane mogą być zaatakowane?
Cyberprzestępcy celują w różne rodzaje danych osobowych, w zależności od ich celów. Typowe cele obejmują imiona i nazwiska, adresy, numery telefonów, numery ubezpieczenia społecznego, dane rachunków finansowych, dokumentację medyczną i poświadczenia logowania. Oto, co atakujący zazwyczaj robią ze skradzionymi danymi:
Kradzież tożsamości
Przestępcy wykorzystują skradzione dane osobowe, aby podszywać się pod ofiary. Mogą otwierać konta kredytowe, składać fałszywe zeznania podatkowe, uzyskiwać leczenie medyczne lub popełniać przestępstwa na czyjeś nazwisko. Według Federalnej Komisji Handlu (FTC) Amerykanie zgłosili straty z tytułu oszustw przekraczające 10 mld dolarów w 2023 roku[7]. Dowiedz się, jak działa kradzież tożsamości i jak się przed nią chronić.
Doxxing
Doxxing polega na opublikowaniu prywatnych informacji kogoś publicznie bez zgody. Może to obejmować adresy domowe, numery telefonów, szczegóły pracy i informacje o rodzinie. Ofiary mogą stanąć w obliczu nękania, gróźb lub fizycznego niebezpieczeństwa.
Sprzedaż w sieci Dark Web
Skradzione dane są często sprzedawane na rynkach w sieci Dark Web. Ceny bardzo się różnią i zmieniają się w czasie, ale kompletne rekordy tożsamości i dokumentacja medyczna zwykle osiągają wyższą wartość niż pojedynczy element danych, taki jak adres e-mail.
Eksploatacja finansowa
Atakujący używają skradzionych numerów kart kredytowych, poświadczeń kont bankowych i danych osobowych do dokonywania nieautoryzowanych zakupów, przelewu funduszy lub ubiegania się o pożyczki na nazwę ofiary.
Ekstorsja i szantaż
Wrażliwe dane osobowe, w tym prywatne zdjęcia, wiadomości lub historia przeglądania, mogą być użyte do zagrożenia ofiarom, aby dokonały płatności. Ataki ransomware szyfrują pliki i żądają płatności za ich zwolnienie.
Osobista eksploatacja
Skradzione dane umożliwiają śledzenie, nękanie i personifikację. Przestępcy mogą używać danych osobowych do śledzenia lokalizacji ofiary, kontaktu z ich rodziną lub pracodawcą, lub popełniania przestępstw pod tożsamością ofiary.
Prawa konsumenta na mocy przepisów o prywatności danych
Przepisy dotyczące prywatności danych ustanawiają zasady regulujące sposób, w jaki organizacje zbierają, przechowują, przetwarzają i udostępniają dane osobowe. Te przepisy określają również twoje prawa jako jednostki i ustalają kary za naruszenia.
Dlaczego przepisy o prywatności są ważne
Gwałtowny wzrost cyfrowego zbierania danych stworzył pilną potrzebę ochrony prawnej. Przepisy dotyczące prywatności danych pełnią kilka krytycznych funkcji:
- Chronią jednostki przed nieautoryzowanym wykorzystaniem ich danych osobowych
- Przyznają określone prawa, w tym możliwość dostępu, poprawy i usunięcia danych
- Wymagają przejrzystości od organizacji dotyczącej sposobu obsługi danych
- Nakazują powiadomienia o naruszeniach, aby jednostki mogły podjąć działania ochronne
- Nakładają kary, które zachęcają do zgodności
Ramy NIST Privacy Framework[8] to dobrowolne narzędzie, które pomaga organizacjom identyfikować i zarządzać ryzykiem związanym z prywatnością. Wiele z nich stosuje je równolegle z wymogami prawnymi.
| Rozporządzenie | Region | Data wejścia w życie | Maksymalna kara |
|---|---|---|---|
| RODO[9] | Unia Europejska | 25 maja 2018 | 20 mln EUR lub 4% światowego rocznego obrotu[10] |
| CCPA[11] | Kalifornia, USA | 1 stycznia 2020 | 2 500 USD za naruszenie, 7 500 USD za umyślne naruszenie (z uwzględnieniem inflacji) |
| PDPA | Singapur | 2 lipca 2014 | 1 mln SGD lub 10% rocznego obrotu w Singapurze, w zależności od tego, która kwota jest wyższa[12] |
| LGPD[13] | Brazylia | sierpień 2020 (kary od 1 sierpnia 2021) | 2% przychodu w Brazylii, z limitem 50 mln reali |
| PIPEDA | Kanada | 13 kwietnia 2000 | Środki zarządzone przez Sąd Federalny[14] |
| Różne przepisy stanowe | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Zależnie od stanu |
Ogólne Rozporządzenie o Ochronie Danych (GDPR)
- Region: Unia Europejska (UE)
- Data wejścia w życie: 25 maja 2018
Kluczowe postanowienia
- Zgoda: Wymaga wyraźnej zgody osób fizycznych przed przetwarzaniem ich danych. Komisja Europejska wyjaśnia ramy prawne[9].
- Prawa osób, których dane dotyczą: Przyznaje prawo dostępu do danych osobowych, ich sprostowania, usunięcia oraz ograniczenia przetwarzania.
- Zgłaszanie naruszeń danych: Jeżeli naruszenie stwarza ryzyko dla osób fizycznych, organizacje muszą zgłosić je organowi nadzorczemu w ciągu 72 godzin od uzyskania wiedzy o nim[15].
- Kary: Do 20 mln euro lub 4% całkowitego rocznego światowego obrotu[10], w zależności od tego, która kwota jest wyższa.
California Consumer Privacy Act (CCPA)
- Region: Kalifornia, USA
- Data wejścia w życie: 1 stycznia 2020
Kluczowe postanowienia
- Prawo do wiedzy: Konsumenci mogą żądać informacji o tym, jak ich dane osobowe są zbierane, wykorzystywane i udostępniane.
- Prawo do usunięcia: Konsumenci mogą żądać usunięcia swoich danych osobowych.
- Prawo do rezygnacji: Konsumenci mogą zrezygnować ze sprzedaży swoich danych osobowych.
- Kary: Administracyjne grzywny do 2 500 USD za każde naruszenie lub 7 500 USD za każde umyślne naruszenie[11], dostosowywane do inflacji.
Personal Data Protection Act (PDPA) — Singapur
- Region: Singapur
- Data wejścia w życie: 2 lipca 2014
Kluczowe postanowienia
- Zgoda: Wymaga od organizacji uzyskania zgody przed zbieraniem, wykorzystywaniem lub ujawnianiem danych osobowych.
- Dostęp i sprostowanie: Przyznaje osobom fizycznym prawo do dostępu do swoich danych osobowych i ich poprawiania.
- Bezpieczeństwo danych: Organizacje muszą wdrożyć uzasadnione zabezpieczenia chroniące dane osobowe.
- Kary: Kary finansowe do 1 mln S$ lub 10% rocznego obrotu w Singapurze, w zależności od tego, która kwota jest wyższa[12], obowiązujące od października 2022 roku.
Brazilian General Data Protection Law (LGPD)
- Region: Brazylia
- Effective Date: sierpień 2020, z karami stosowanymi od 1 sierpnia 2021
Kluczowe postanowienia
- Zgoda: Wymaga wyraźnej i jednoznacznej zgody na przetwarzanie danych.
- Prawa osób, których dane dotyczą: Zapewnia prawo dostępu do danych osobowych, ich poprawiania, usuwania oraz przenoszenia.
- Inspektor ochrony danych: Organizacje muszą wyznaczyć inspektora ochrony danych.
- Kary: Do 2% przychodów firmy w Brazylii, z limitem 50 milionów reali za każde naruszenie[13].
Ustawa o Ochronie Informacji Osobistych i Dokumentach Elektronicznych (PIPEDA) — Kanada
- Region: Kanada
- Data wejścia w życie: 13 kwietnia 2000 (z późniejszymi zmianami)
Kluczowe postanowienia
- Zgoda: Wymaga od organizacji uzyskania świadomej zgody na zbieranie i wykorzystywanie danych.
- Dostęp i poprawianie: Daje osobom fizycznym prawo do dostępu do swoich danych osobowych i ich poprawiania.
- Bezpieczeństwo danych: Organizacje muszą chronić dane osobowe odpowiednimi zabezpieczeniami.
- Kary: Komisarz ds. ochrony prywatności może skierować sprawy do Sądu Federalnego, który może nakazać środki zaradcze[14].
Nowe przepisy stanowe o prywatności w Stanach Zjednoczonych
- Stany: Różne, w tym New Jersey, New Hampshire, Montana, Floryda, Teksas i Oregon
- Daty wejścia w życie: Różne daty w 2024 i 2025
Kluczowe postanowienia
- Zgoda: Podobne wymogi do uzyskania zgody przed przetworzeniem danych.
- Prawa Osoby Objętej Przetwarzaniem: Prawa do dostępu, edycji, usunięcia i rezygnacji z przetwarzania danych.
- Bezpieczeństwo danych: Wymogi ochrony danych osobowych i przeprowadzenia ocen ochrony danych.
- Kary: Różne w zależności od stanu, w tym grzywny i działania egzekucyjne przez władze stanowe.
Porada: Najbardziej efektywnym nawykiem jest ograniczanie tego, co udostępniasz online. Połącz silne unikalne hasła, zaszyfrowaną pamięć w chmurze i sieć VPN na publicznych sieciach Wi-Fi, a usuniesz większość powierzchni ataku, na którą polegają przestępcy.
Sposoby ochrony swoich danych osobowych
Zagrożenia są rzeczywiste, ale tak samo są obrony. Oto konkretne, praktyczne kroki do ochrony swoich danych osobowych online.
Używaj przeglądarek chroniących prywatność
Standardowe przeglądarki zbierają znaczne ilości danych o użytkownikach. Alternatywy nastawione na prywatność, takie jak Brave, Firefox (z włączoną ścisłą ochroną przed śledzeniem) oraz Tor Browser, domyślnie blokują trackery i reklamy. Tor przesyła ruch losową ścieżką przez kilka przekaźników[16], dzięki czemu żaden obserwator w jednym punkcie nie może ustalić, skąd ruch pochodzi ani dokąd zmierza.
Ogranicz udostępnianie danych
Każdy udostępniony online fragment danych osobowych zwiększa twoją ekspozycję. Unikaj publikowania pełnego imienia i nazwiska, adresu domowego, numeru telefonu lub miejsca pracy na profilach publicznych. Przejrzyj uprawnienia przyznane aplikacjom i odwołaj dostęp do kontaktów, lokalizacji i kamery, gdy nie są potrzebne.
Szyfruj pamięć w chmurze
Jeśli przechowujesz pliki w chmurze, używaj usług oferujących szyfrowanie end-to-end, takich jak Tresorit lub Proton Drive. Dla istniejących kont magazynu w chmurze (Google Drive, Dropbox) szyfruj poufne pliki lokalnie przed przesłaniem, używając narzędzi, takich jak Cryptomator.
Używaj narzędzia do wyszukiwania urządzenia
Włącz Find My Device (Android) lub Find My iPhone (iOS) na wszystkich swoich urządzeniach. Jeśli urządzenie zostanie zgubione lub skradzione, te narzędzia pozwalają zdalnie zablokować urządzenie i usunąć wszystkie dane osobowe, zanim wpadną w złe ręce.
Przejrzyj uprawnienia aplikacji
Wiele aplikacji żąda dostępu do kamery, mikrofonu, kontaktów i danych lokalizacji znacznie poza tym, czego potrzebują do funkcjonowania. Na iOS i Android przejrzyj uprawnienia aplikacji w ustawieniach urządzenia i odwołaj wszelkie, które wydają się zbędne. Zwróć szczególną uwagę na aplikacje, które żądają dostępu do mikrofonu lub kamery podczas działania w tle.
Zainstaluj blokery reklam
Rozszerzenia przeglądarki, takie jak uBlock Origin, blokują skrypty śledzące, natrętne reklamy i znane domeny złośliwego oprogramowania. Blokery reklam zmniejszają ilość danych, którą strony trzecie mogą zbierać na temat twojego zachowania przeglądania, a także poprawiają szybkość ładowania strony.
Używaj aplikacji do przesyłania wiadomości skupionych na prywatności
Standardowe wiadomości SMS nie są szyfrowane. Aplikacje, takie jak Signal, domyślnie używają szyfrowania end-to-end dla wszystkich wiadomości, rozmów głosowych i rozmów wideo. Oznacza to, że nawet dostawca aplikacji nie może czytać twoich rozmów.
Używaj bezpiecznych usług e-mail
Dostawcy poczty e-mail, tacy jak ProtonMail i Tutanota, oferują szyfrowanie end-to-end, w przeciwieństwie do standardowych kont Gmail lub Outlook, gdzie dostawca technicznie może uzyskać dostęp do zawartości wiadomości.
Twórz silne, unikalne hasła
Analiza brytyjskiego rządu dotycząca przejętych kont wykazała, że najpopularniejszym hasłem było 123456, używane na 23,2 miliona kont[17]. Użyj menedżera haseł, aby generować i przechowywać unikalne hasła dla każdego konta. CISA zaleca, aby silne hasło miało co najmniej 16 znaków, było losowe i unikalne[18]. Włącz uwierzytelnianie wieloskładnikowe (MFA)[19] na każdym koncie, które je obsługuje.
Używaj blokad aplikacji
Wiele smartfonów oferuje możliwość zablokowania poszczególnych aplikacji za pomocą oddzielnego numeru PIN, wzoru lub skanowania biometrycznego. Dodaje to drugą warstwę ochrony, jeśli ktoś uzyska dostęp do twojego dostępnego urządzenia.
Regularnie czyść dane przeglądania
Regularnie wyczyść swoją historię przeglądania, pliki cookie i zbuforowane dane. Usuwa to przechowywane dane śledzące i zmniejsza informacje dostępne dla każdego, kto uzyska dostęp do twojego urządzenia. Większość przeglądarek pozwala na automatyzację tego procesu za pośrednictwem ustawień.
Wyłącz ciasteczka stron trzecich
Nowoczesne przeglądarki, w tym Chrome, Firefox i Safari, pozwalają blokować ciasteczka stron trzecich, które są przede wszystkim używane do śledzenia aktywności na różnych stronach internetowych. Wyłączenie ich znacznie zmniejsza śledzenie między witrynami. Sprawdź ustawienia prywatności przeglądarki, aby to skonfigurować.
Włącz żądania Do Not Track
Chociaż nie wszystkie witryny honorują żądania Do Not Track (DNT), włączenie tego ustawienia w przeglądarce sygnalizuje twoją preferencję, aby nie być śledzoną. Połącz to z wyłączeniem zbędnych uprawnień do lokalizacji i powiadomień na urządzeniach mobilnych.
Izoluj aktywności online
Używaj oddzielnych przeglądarek lub profili przeglądarki dla różnych aktywności. Przechowuj osobiste przeglądanie w jednym profilu i pracę lub zakupy w innym. Zapobiega to sieciom śledzącym w budowaniu pełnego obrazu twojego zachowania online.
Zabezpiecz urządzenia IoT
Zmień domyślne hasła na każdym podłączonym urządzeniu natychmiast po konfiguracji. Co miesiąc sprawdzaj aktualizacje oprogramowania sprzętowego. Wyłącz funkcje zdalnego dostępu, których nie używasz, i rozważ umieszczenie urządzeń IoT w oddzielnej sieci Wi-Fi od głównych urządzeń.
Używanie narzędzi szyfrowania do ochrony połączenia
Szyfrowanie to najbardziej efektywna techniczna obrona danych osobowych w transycie. Kilka narzędzi działa razem, aby chronić różne aspekty aktywności online.
Wirtualne sieci prywatne (VPN)
Sieć VPN szyfruje cały ruch internetowy między twoim urządzeniem a serwerem VPN, uniemożliwiając twojemu dostawcy internetowemu, administratorom sieci i atakującym na publicznych sieciach Wi-Fi monitorowanie aktywności. Sieci VPN również maskują twój adres IP, utrudniając stronom internetowym i reklamodawcom śledzenie twojej lokalizacji.
Przy wyborze VPN uprzywilejuj dostawców ze zweryfikowanymi politykami bez dzienników, silnymi standardami szyfrowania (AES-256) i szeroką siecią serwerów. Porównaj najlepszych dostawców na podstawie szybkości, bezpieczeństwa i funkcji prywatności na naszej stronie z przeglądem VPN.
NordVPN jest jedną z najwyżej ocenianych opcji dla prywatności osobistej. Wykorzystuje szyfrowanie AES-256, deklaruje, że jego polityka braku logów została niezależnie zbadana, i oferuje wbudowane blokowanie złośliwego oprogramowania i reklam poprzez funkcję Threat Protection. NordVPN wspiera do 10 jednoczesnych połączeń urządzenia i utrzymuje 7,115 serwerów w 150 krajach.
Zaszyfrowany DNS
Standardowe zapytania DNS są wysyłane w zwykłym tekście, umożliwiając twojemu dostawcy internetowemu zobaczenie każdej odwiedzanej strony internetowej. Przełączenie na zaszyfrowany DNS (DNS over HTTPS lub DNS over TLS) za pośrednictwem dostawców, takich jak Cloudflare (1.1.1.1) lub Quad9, zapobiega tym nadzorze.
HTTPS wszędzie
Zawsze zweryfikuj, że strony internetowe używają HTTPS, zanim wprowadzisz dane osobowe. Nowoczesne przeglądarki wyświetlają ikonę kłódki na pasku adresu dla zaszyfrowanych połączeń. Rozszerzenie HTTPS Everywhere (teraz wbudowane w wiele przeglądarek) automatycznie uaktualnia połączenia na HTTPS, gdy jest dostępne.
Prywatne przeglądarki i wyszukiwarki
Połącz swoją sieć VPN z przeglądarką skupioną na prywatności, taką jak Brave lub Firefox, i wyszukiwarką, taką jak DuckDuckGo, która nie śledzi zapytań wyszukiwania. To warstwowe podejście zapewnia znacznie silniejszą prywatność niż jakiekolwiek pojedyncze narzędzie.
Główne Wnioski
Prywatność danych osobowych nie jest opcjonalna w dzisiejszym środowisku cyfrowym. Każda czynność online generuje dane, które mogą być zbierane, udostępniane, sprzedawane lub kradzione. Zagrożenia są konkretne i dobrze udokumentowane, od phishingu i złośliwego oprogramowania po inżynierię społeczną i luki w zabezpieczeniach IoT.
Obrony są równie konkretne. Silne, unikalne hasła zarządzane menedżerem haseł eliminują najczęściej wykorzystywany wektor ataku. Sieć VPN szyfruje twój ruch i zapobiega nadzorowi sieci. Przeglądarki skupione na prywatności i aplikacje do przesyłania wiadomości zmniejszają dostępne dla elementów śledzących i atakujących dane. Przepisy dotyczące prywatności danych, takie jak GDPR i CCPA, dają ci prawa prawne do kontrolowania swoich informacji.
Najbardziej efektywnym podejściem jest łączenie wielu warstw: ograniczanie tego, co udostępniasz, szyfrowanie tego, co przesyłasz, zabezpieczanie tego, co przechowujesz, i informowanie się o pojawiających się zagrożeniach. Żadne pojedyncze narzędzie nie zapewnia pełną ochronę, ale razem te środki znacznie zmniejszają twoje ryzyko. Podejmij jeden krok dzisiaj, czy to przeanalizowanie uprawnień aplikacji, włączenie uwierzytelniania wieloskładnikowego czy skonfigurowanie sieci VPN, i rozwijaj się na tej podstawie.
Odnośniki
- Justice. b.d. Dl. Pobrano 16 października 2026 z https://www.justice.gov/opa/press-release/file/1300246/dl.Zarchiwizowano: Migawka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Indicators Associated With WannaCry Ransomware. Pobrano 16 października 2026 z https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Zarchiwizowano: Migawka Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 maja 2023). Pobrano 16 października 2026 z https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Zarchiwizowano: Migawka Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 listopada 2019). Pobrano 16 października 2026 z https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Zarchiwizowano: Migawka Wayback Machine
- FTC. b.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Pobrano 16 października 2026 z https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Zarchiwizowano: Migawka Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 maja 2024). Pobrano 16 października 2026 z https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Zarchiwizowano: Migawka Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Pobrano 16 października 2026 z https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Zarchiwizowano: Migawka Wayback Machine
- NIST. 2018. Privacy Framework. Pobrano 16 października 2026 z https://www.nist.gov/privacy-framework.Zarchiwizowano: Migawka Wayback Machine
- European Commission. b.d. Legal framework of EU data protection. Pobrano 16 października 2026 z https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Zarchiwizowano: Migawka Wayback Machine
- European Commission. b.d. Enforcement and sanctions. Pobrano 16 października 2026 z https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Zarchiwizowano: Migawka Wayback Machine
- CA. b.d. Ccpa Statute. Pobrano 16 października 2026 z https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Pobrano 16 października 2026 z https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Zarchiwizowano: Migawka Wayback Machine
- Planalto. b.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Zarchiwizowano: Migawka Wayback Machine
- GC. b.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Pobrano 16 października 2026 z https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Zarchiwizowano: Migawka Wayback Machine
- European Commission. b.d. Obligations. Pobrano 16 października 2026 z https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Zarchiwizowano: Migawka Wayback Machine
- The Tor Project, Inc. b.d. Tor Project: Overview. Pobrano 16 października 2026 z https://2019.www.torproject.org/about/overview.html.en.Zarchiwizowano: Migawka Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Pobrano 16 października 2026 z https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Use Strong Passwords. Pobrano 16 października 2026 z https://www.cisa.gov/secure-our-world/use-strong-passwords.Zarchiwizowano: Migawka Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Turn On MFA. Pobrano 16 października 2026 z https://www.cisa.gov/secure-our-world/turn-mfa.Zarchiwizowano: Migawka Wayback Machine
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
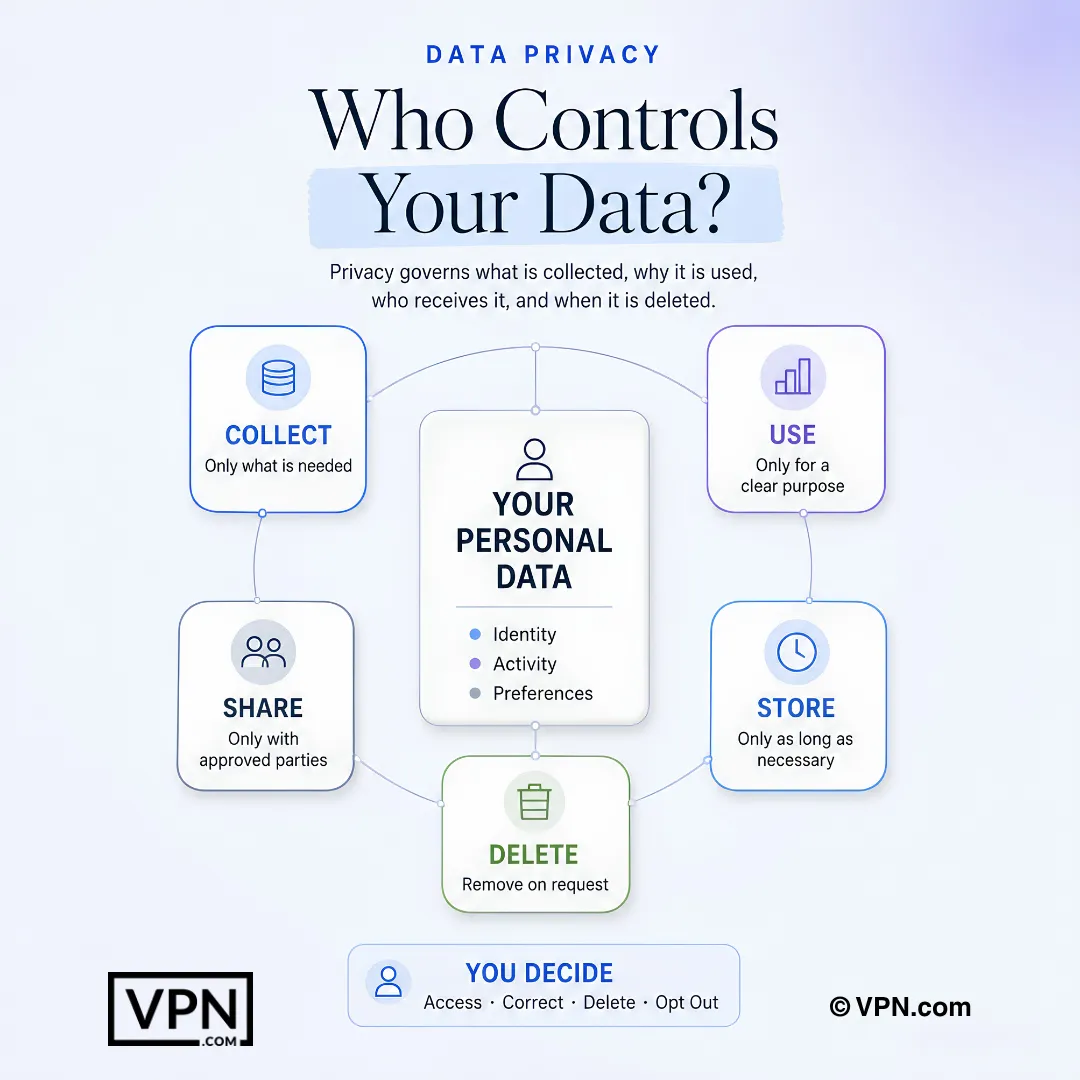
Prywatność danych określa, jakie informacje są gromadzone, jak są wykorzystywane, kto je otrzymuje i kiedy są usuwane.
Często Zadawane Pytania
Jaka jest różnica między prywatnością a ochroną danych?
Prywatność danych to twoje indywidualne prawo do kontrolowania sposobu zbierania, wykorzystywania i udostępniania danych osobowych, takich jak twoje imię, historia przeglądania czy dane lokalizacji. Ochrona danych obejmuje ramy organizacyjne i prawne, które firmy muszą przestrzegać, aby odpowiedzialnie obsługiwać te dane. Aby uzyskać osobistą prywatność, skupiaj się na narzędziach, takich jak sieci VPN i menedżery haseł, zamiast ramowych zgodności korporacyjnej.
Jak niebezpieczny jest spear phishing w porównaniu ze zwykłym phishingiem?
Spear phishing jest znacznie bardziej niebezpieczny, mimo że występuje o wiele rzadziej. Raport Barracuda Networks z 2023 roku wykazał, że spear phishing stanowi zaledwie 0,1% ataków wykorzystujących e-mail, ale odpowiada za 66% naruszeń w jego danych. Dzieje się tak, ponieważ przestępcy zbierają informacje o celach z mediów społecznościowych i wcześniejszych wycieków danych, aby tworzyć przekonujące, spersonalizowane wiadomości. Zanim podejmiesz działanie, sprawdź pilne prośby, kontaktując się z nadawcą innym kanałem komunikacji.
Czy socjotechnika naprawdę może przejąć konta ważnych osób, a nie tylko zwykłych użytkowników?
Tak. W lipcu 2020 roku Twitter doświadczył włamania, gdy napastnicy przeprowadzili skoordynowany atak socjotechniczny na pracowników z dostępem do wewnętrznych narzędzi. Następnie przejęli konta osób publicznych, w tym Baracka Obamy i Elona Muska, aby promować oszustwo związane z kryptowalutami. Pokazuje to, że socjotechnika wykorzystuje psychologię człowieka, a nie błędy oprogramowania, dlatego weryfikowanie próśb przez oficjalne kanały ma znaczenie.
Jak realne jest zagrożenie deepfake dla danych osobowych i finansowych?
To aktywne i kosztowne zagrożenie. W 2024 roku pracownik finansów w firmie inżynierskiej Arup przelał około 25 milionów dolarów po rozmowie wideo z osobą, która okazała się deepfake’iem dyrektora finansowego firmy. Przestępcy wykorzystują sklonowane głosy i twarze do szantażu i oszustw. Uwierzytelnianie wieloskładnikowe pomaga, ponieważ uniemożliwia autoryzowanie wrażliwych transakcji samym głosem lub wideo.
Czy inteligentne urządzenia domowe i IoT stanowią realne zagrożenie dla prywatności?
Tak. Wiele urządzeń IoT jest fabrycznie wyposażonych w domyślne hasła, których użytkownicy nigdy nie zmieniają, a dane przesyłają bez szyfrowania. W 2019 roku badacze z Bitdefender odkryli, że dzwonek wideo Ring Video Doorbell Pro podczas konfiguracji przesyłał dane logowania do sieci Wi-Fi przez zwykły protokół HTTP, dzięki czemu każdy w zasięgu mógł je przechwycić. Zmień domyślne hasła natychmiast po konfiguracji, co miesiąc sprawdzaj aktualizacje oprogramowania sprzętowego i wyłącz zdalny dostęp, z którego nie korzystasz.
Co faktycznie dzieje się z moimi danymi po wycieku?
Skradzione dane są powszechnie sprzedawane na rynkach darknetu, gdzie ceny bardzo się różnią, ale kompletne rekordy tożsamości i dokumentacja medyczna są szczególnie cenne. Przestępcy wykorzystują je następnie do kradzieży tożsamości; FTC podała, że Amerykanie stracili w 2023 roku ponad 10 miliardów dolarów w wyniku oszustw.
Jakie prawa daje mi RODO w zakresie moich danych osobowych?
RODO, obowiązujące od 25 maja 2018 r. w całej UE, przyznaje prawo dostępu do swoich danych osobowych, ich sprostowania, usunięcia oraz ograniczenia przetwarzania, a także wymaga, aby organizacje przed ich przetwarzaniem miały podstawę prawną, taką jak zgoda. Jeśli naruszenie stwarza ryzyko dla osób, firmy muszą zgłosić to organowi nadzorczemu w ciągu 72 godzin. Naruszenia grożą karami do 20 milionów euro lub 4% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa.
Czym CCPA różni się od RODO dla konsumentów?
CCPA, obowiązująca od 1 stycznia 2020 roku w Kalifornii, daje konsumentom prawo do wiedzy o tym, jakie dane osobowe są gromadzone, prawo do ich usunięcia oraz prawo do sprzeciwu wobec ich sprzedaży. Przewiduje kary administracyjne do 2500 USD za naruszenie i do 7500 USD za naruszenie umyślne. Jest to węższe rozwiązanie niż struktura RODO wynosząca 20 mln euro lub 4% przychodów, ale nadal daje konsumentom w USA konkretne narzędzia w postaci prawa do sprzeciwu.
Jak VPN chroni moje dane osobowe?
VPN szyfruje cały ruch między urządzeniem a jego serwerem, blokując dostęp do monitorowania aktywności dla dostawcy usług internetowych i atakujących w publicznych sieciach Wi-Fi, oraz maskuje Twój adres IP, aby utrudnić śledzenie lokalizacji. NordVPN na przykład używa szyfrowania AES-256, deklaruje, że jego polityka bez logów została niezależnie audytowana, obsługuje 7,115 serwerów w 150 krajach i obejmuje 10 jednoczesnych urządzeń.
Jakie narzędzia chronią moje komunikację poza siecią VPN?
Warstwuj szyfrowanie w kanałach. Signal szyfruje wiadomości, rozmowy głosowe i rozmowy wideo end-to-end domyślnie, aby nawet dostawca aplikacji nie mógł ich czytać. ProtonMail i Tutanota oferują zaszyfrowany end-to-end e-mail, w przeciwieństwie do standardowego Gmaila lub Outlooka. Zaszyfrowany DNS przez Cloudflare (1.1.1.1) lub Quad9 uniemożliwia twojemu dostawcy internetowemu logowanie każdej witryny, którą odwiedzasz, w zwykłym tekście.
Co sprawia, że hasło jest naprawdę silne w 2024 roku?
Długość i losowość mają największe znaczenie: staraj się, by hasło miało co najmniej 16 znaków i łączyło wielkie litery, małe litery, cyfry oraz symbole. Mimo to „123456” od lat znajduje się na szczycie list haseł wykradzionych w wyniku włamań. Użyj menedżera haseł, aby generować i przechowywać unikalne dane logowania do każdego konta, i włącz uwierzytelnianie wieloskładnikowe wszędzie tam, gdzie jest dostępne, tak aby sam wyciek hasła nie dawał dostępu do konta.
Jak chronić swoje dane w publicznych sieciach Wi-Fi?
Unikaj logowania do kont bankowych i innych wrażliwych usług w publicznych sieciach, ponieważ atakujący w tej samej sieci Wi-Fi mogą przeprowadzić ataki typu man-in-the-middle lub uruchomić fałszywe punkty dostępowe “evil twin”, podszywające się pod prawdziwe sieci. Użyj VPN, aby zaszyfrować swoje połączenie, i upewnij się, że strony korzystają z HTTPS, zanim wpiszesz jakiekolwiek dane osobowe.
Jaki jest najbardziej efektywny nawyk do zmniejszenia ryzyka prywatności?
Ograniczanie tego, co udostępniasz online w pierwszej kolejności, ponieważ każdy opublikowany szczegół rozszerza to, co atakujący mogą wykorzystać do spear phishingu lub doxxingu. Połącz to z silnymi unikalnymi hasłami, narzędziami szyfrowanego magazynu w chmurze, takimi jak Proton Drive lub Tresorit, i siecią VPN na publicznych sieciach Wi-Fi. Razem usuwają one większość powierzchni ataku, na którą polegają przestępcy.