Ataques de Phishing: Como Funcionam & Como Prevenir
Saiba o que são ataques de phishing, táticas comuns usadas por golpistas e passos que você pode tomar para reconhecer e evitar essas ameaças online enganosas.
 Michael Gargiulo
Resumo: O phishing é um dos vetores de ataque cibernético mais difundidos, usando e-mails, ligações e sites falsos para roubar credenciais. A defesa eficaz exige combinar ferramentas de segurança com vigilância constante e uma cultura de desconfiança em relação a comunicações não solicitadas.
Os cibercriminosos refinam constantemente suas táticas para roubar informações pessoais e comprometer sistemas. O phishing continua sendo sua arma mais eficaz. O Centro de Reclamações de Crimes na Internet do FBI recebeu 298.878 reclamações de phishing e spoofing em 2023[1], mais do que qualquer outro tipo de crime que ele monitora, e o Relatório de Investigação de Violações de Dados 2024 da Verizon constatou que o tempo mediano para um usuário cair em um e-mail de phishing foi inferior a 60 segundos[2].
Esses ataques usam e-mails falsos, ligações telefônicas, mensagens de texto e sites para induzir as pessoas a entregar suas credenciais. Entender como cada tipo funciona é o primeiro passo para construir uma defesa real.
| Tipo de Phishing | Método | Alvo Principal |
|---|---|---|
| Phishing por e-mail | E-mails falsos em massa imitando marcas confiáveis | Público amplo — credenciais, informações de pagamento |
| Spear phishing | E-mails personalizados usando detalhes conhecidos sobre a vítima | Indivíduos ou organizações específicas |
| Vishing | Ligações de voz se passando por bancos ou suporte técnico | Informações financeiras, acesso a contas |
| Smishing | Mensagens SMS falsas com links maliciosos | Usuários de celular, golpes de entrega/encomendas |
| Whaling | Ataques altamente direcionados a executivos ou C-suite | Transferências bancárias, dados corporativos sensíveis (a categoria relacionada de comprometimento de e-mail empresarial registrou US$ 2,9 bilhões em perdas reportadas em 2023[1]) |
| Pharming | Redirecionamento silencioso de URLs legítimas para sites falsos | Credenciais de login em larga escala |
| Clone phishing | Duplicação de um e-mail real com um link malicioso substituído | Vítimas que confiam no remetente original |
Como Detectar uma Tentativa de Phishing
Mensagens de phishing costumam apresentar sinais de alerta comuns. Identificá-los rapidamente evita o roubo de credenciais e infecções por malware.
Verifique o endereço do remetente. Os atacantes frequentemente falsificam os nomes exibidos, mas usam domínios com erros de grafia. Um e-mail de “support@amaz0n-security.com” não é da Amazon. Passe o cursor sobre o campo do remetente para revelar o endereço real.
Desconfie de urgência e ameaças. Mensagens que afirmam “Sua conta será bloqueada em 24 horas” pressionam você a agir sem pensar. A CISA lista linguagem urgente ou emocionalmente apelativa[3], especialmente mensagens que alegam consequências graves caso você não responda imediatamente, como um sinal de alerta importante.
Inspecione os links antes de clicar. Passe o cursor sobre qualquer link para visualizar o endereço de destino. Se o texto do link disser “bankofamerica.com”, mas a URL apontar para “boa-secure-login.xyz”, feche a mensagem imediatamente.
Observe erros de gramática e formatação, mas não dependa deles. Erros de ortografia, espaçamento estranho e logotipos inconsistentes podem indicar uma mensagem fraudulenta. No entanto, a CISA observa que mensagens escritas por IA podem ter gramática perfeita[3], por isso verifique o remetente, o link e o próprio pedido.
Dica: Antes de inserir credenciais em qualquer lugar, verifique a URL manualmente. Não clique em links em e-mails. Digite o endereço diretamente no navegador ou use um favorito salvo. Bancos e serviços legítimos nunca pedirão sua senha por e-mail ou telefone.
Práticas de prevenção que realmente funcionam
A detecção sozinha não basta. Organizações e indivíduos precisam de defesas em camadas para bloquear tentativas de phishing antes que cheguem às caixas de entrada.
Ative a autenticação multifator (MFA). A Microsoft afirma que a MFA pode bloquear mais de 99,9 por cento dos ataques de comprometimento de contas[4]. Mesmo que um invasor roube sua senha, ele não consegue acessar sua conta sem o segundo fator. Sempre que possível, escolha métodos resistentes a phishing, como chaves de segurança, pois a orientação da CISA sobre phishing[5] prioriza a MFA resistente a phishing para contas de administrador.
Implemente protocolos de autenticação de e-mail. Configure os registros SPF, DKIM e DMARC para o seu domínio. Juntos, eles verificam o servidor de envio dos e-mails recebidos ao checar regras publicadas[5], e a diretiva da CISA para agências federais afirma que uma política DMARC de rejeição oferece a proteção mais forte contra e-mails falsificados[6].
Realize treinamentos de conscientização em segurança regularmente. O treinamento ajuda as pessoas a identificar e denunciar phishing: o relatório de 2024 da Verizon constatou que 20% dos usuários denunciaram phishing em simulações[2], incluindo 11% dos que tinham clicado. Como a maioria das pessoas age em menos de um minuto, repita o treinamento com a frequência necessária para que o hábito se mantenha vivo.
Use filtragem DNS de proteção. A CISA recomenda um resolvedor DNS de proteção[5] para impedir que invasores redirecionem usuários para sites maliciosos que roubam credenciais, e cita opções gratuitas como o OpenDNS Home e o Cloudflare Zero Trust Services.
Implante um botão de denúncia de phishing. Ofereça aos funcionários uma opção de denúncia com um único clique para e-mails suspeitos. A CISA considera a denúncia de atividades suspeitas de phishing[5] um dos métodos mais eficientes para proteger organizações.
Etapas de resposta a phishing quando um ataque tem sucesso
Mesmo as melhores defesas falham de vez em quando. Um plano claro de resposta a incidentes limita os danos e acelera a recuperação.
Isole a conta afetada imediatamente. Redefina a senha comprometida e revogue as sessões ativas. Se a MFA não estava ativada, ative-a agora.
Notifique sua equipe de segurança imediatamente. A CISA recomenda que as organizações relatem prontamente os incidentes de phishing[5]. Um relato rápido dá às equipes de resposta tempo para bloquear a infraestrutura do atacante antes que ele se espalhe para outras contas.
Verifique se há malware. Se a vítima clicou em um link ou baixou um anexo, execute uma varredura completa do endpoint. Coloque o dispositivo em quarentena, isolado da rede, até que a varredura seja concluída.
Documente tudo. Registre os cabeçalhos do e-mail de phishing, as URLs, os horários e todas as ações tomadas. Essas evidências apoiam a investigação forense e os relatórios exigidos por órgãos reguladores.
Comunique-se com as partes afetadas. Se dados de clientes foram expostos, notifique as pessoas impactadas de acordo com as leis de notificação de violação de dados da sua jurisdição. A transparência preserva a confiança.
Veredicto Final
O phishing permanece como uma das ameaças mais persistentes em cibersegurança. Criminosos se adaptam rapidamente, movendo-se de e-mail para SMS para chamadas de voz conforme as defesas melhoram em qualquer canal único.
Habilidades de detecção, controles técnicos em camadas e treinamento regular formam a base de uma defesa eficaz. Protocolos de autenticação de e-mail como DMARC impedem falsificação de domínio. Autenticação multifator neutraliza credenciais roubadas. Treinamento trimestral mantém a conscientização sobre phishing afiada em toda sua organização.
Um plano robusto de resposta a incidentes garante que quando um ataque passa despercebido, sua equipe contém o dano em minutos em vez de dias. Documente seus procedimentos de resposta, atribua funções claras e faça ensaios regularmente.
A defesa contra phishing não é um projeto único. Requer atenção contínua, ferramentas atualizadas e uma cultura consciente de segurança em todos os níveis da sua organização.
Referências
- IC3. 2024. 2023 IC3Report. Recuperado em 16 de outubro de 2026 de https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arquivado: Snapshot do Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperado em 16 de outubro de 2026 de https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Recognize and Report Phishing. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arquivado: Snapshot do Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 de agosto de 2019). Recuperado em 16 de outubro de 2026 de https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arquivado: Snapshot do Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. BOD 18-01: Enhance Email and Web Security. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
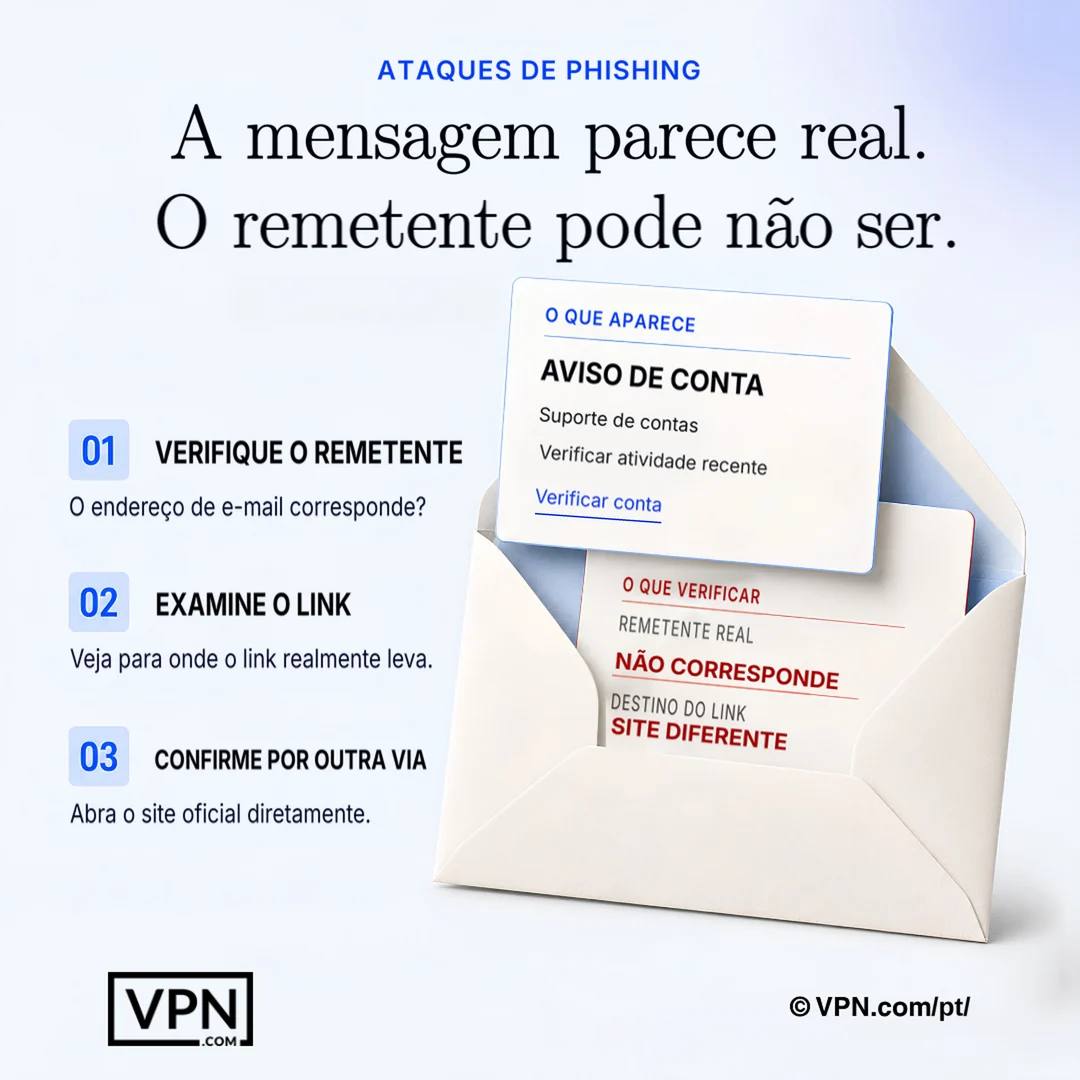
Uma mensagem convincente ainda pode ser fraudulenta; verifique o remetente e o destino fora da própria mensagem.
Perguntas Frequentes Sobre Phishing
O que é phishing e como os atacantes realmente o executam?
O phishing funciona fazendo-se passar por remetentes confiáveis por meio de e-mails falsos, ligações, mensagens de texto ou sites para induzir as vítimas a entregar credenciais ou dinheiro. O Centro de Reclamações de Crimes na Internet do FBI registrou 298.878 reclamações de phishing e spoofing em 2023. Os atacantes confiam na urgência, em domínios falsificados e em identidade visual copiada, e não em explorações técnicas, para ter sucesso.
Qual é a diferença entre email phishing, spear phishing e whaling?
Email phishing envia e-mails de marca falsos para um público amplo buscando credenciais ou informações de pagamento, enquanto spear phishing personaliza mensagens usando detalhes conhecidos sobre um alvo específico. Whaling vai além, direcionando executivos e C-suite especificamente para autorizar transferências bancárias ou vazar dados corporativos sensíveis. Quanto mais direcionado o ataque, mais convincente e custoso ele normalmente é.
O que é vishing e smishing, e como diferem do email phishing?
Vishing usa chamadas de voz falsificando bancos ou suporte técnico para extrair informações financeiras e acesso à conta, enquanto smishing envia mensagens SMS falsas com links maliciosos, frequentemente disfarçadas como notificações de entrega ou pacotes. Ambos contornam completamente o e-mail, permitindo que contornem protocolos de autenticação de e-mail como DMARC e explorem a imediaticidade que as pessoas associam com chamadas telefônicas e textos.
O que é pharming e por que é mais difícil de detectar do que um e-mail falso?
Pharming redireciona URLs legítimas para sites falsos silenciosamente, sem nenhum e-mail ou link suspeito necessário, então vítimas chegam a uma página de login falsificada mesmo após digitar o endereço correto elas mesmas. Ele ataca credenciais de login em larga escala em vez de uma vítima por vez, e não há nenhuma isca óbvia como urgência ou domínio com grafia errada para detectar.
O que é clone phishing?
Clone phishing duplica um e-mail real e previamente enviado e substitui um link malicioso, contando com o fato de que a vítima já confia no remetente original e na mensagem. Porque a cópia parece quase idêntica a algo legítimo que o destinatário já viu, contorna o ceticismo que um e-mail frio e inesperado normalmente acionaria.
Quais são os sinais reveladores de um e-mail de phishing?
Quatro sinais de alerta revelam muitos e-mails de phishing. Verifique o endereço do remetente em busca de domínios com erros de grafia, como “amaz0n-security.com”, fique atento a sensações de urgência, como “sua conta será bloqueada em 24 horas”, passe o cursor sobre os links para visualizar o destino real da URL e observe erros de formatação, lembrando que mensagens escritas por IA podem não apresentar nenhum erro.
Como a autenticação multifator impede que ataques de phishing tenham sucesso?
A Microsoft afirma que a autenticação multifator pode bloquear mais de 99,9 por cento dos ataques de comprometimento de contas, porque uma senha roubada, por si só, não basta para entrar sem o segundo fator. Mesmo que um e-mail de phishing consiga capturar suas credenciais, a MFA barra o invasor na tela de login, o que a torna uma das defesas de maior impacto disponíveis.
O que são SPF, DKIM e DMARC, e preciso dos três?
SPF, DKIM e DMARC são protocolos de autenticação de e-mail configurados no nível do domínio que verificam se o e-mail recebido realmente provém do remetente declarado. Sim, eles funcionam em conjunto e não como alternativas: o DMARC se baseia no SPF e no DKIM para decidir o que acontece com e-mails que falham na verificação. A CISA afirma que uma política DMARC de rejeição oferece a proteção mais forte contra e-mails falsificados.
Com que frequência o treinamento de conscientização sobre segurança deve acontecer para realmente reduzir o risco?
Com frequência suficiente para que o hábito se fixe. O relatório de 2024 da Verizon constatou que o tempo mediano para um usuário cair em um e-mail de phishing foi inferior a 60 segundos, e apenas 20% dos usuários denunciaram phishing em simulações. Reciclagens curtas e frequentes, além de uma forma fácil de denunciar, são a resposta prática a esses números.
Quais ferramentas bloqueiam sites de phishing antes que os funcionários possam clicar neles?
A filtragem de DNS protetora impede que os usuários se conectem a sites maliciosos conhecidos, e a CISA indica opções gratuitas como o OpenDNS Home e o Cloudflare Zero Trust Services. Combinar isso com um botão de denúncia de phishing com um clique permite que os funcionários sinalizem e-mails suspeitos instantaneamente, o que a CISA considera uma das formas mais eficientes de proteger uma organização.
O que devo fazer primeiro se cliquei em um link de phishing ou digitei minha senha?
Isole a conta imediatamente: redefina a senha comprometida e revogue todas as sessões ativas, então ative MFA se ele não estava ativado. Execute uma varredura completa do endpoint para malware se você clicou em um link ou baixou um anexo, e coloque o dispositivo em quarentena da rede até que essa varredura seja concluída.
Com que rapidez uma empresa deve reportar internamente um incidente de phishing?
Notifique sua equipe de segurança imediatamente após uma suspeita de comprometimento. A CISA recomenda que as organizações reportem incidentes de phishing sem demora, e a rapidez dá às equipes de resposta tempo para bloquear a infraestrutura do atacante antes que ela se espalhe para outras contas. O objetivo são minutos, não dias.
O que um bom plano de resposta a incidentes inclui após credenciais serem roubadas?
Um sólido plano de resposta a phishing documenta tudo: os cabeçalhos, URLs, timestamps e cada ação tomada no e-mail de phishing, o que suporta investigação forense e relatório regulatório. Ele também isola contas afetadas, verifica dispositivos para malware e notifica indivíduos impactados de acordo com as leis de notificação de violação da sua jurisdição se dados de clientes foram expostos.