Segurança Cibernética de Confiança Zero: Princípios e Implementação
Aprenda o básico da segurança cibernética de confiança zero, como o modelo funciona, benefícios principais e passos práticos para passar de defesas de perímetro para acesso sempre verificado.
 Michael Gargiulo
Resumo: A segurança de confiança zero substitui a suposição desatualizada de que tudo dentro da sua rede é seguro. Cada usuário, dispositivo e conexão é continuamente verificado, reduzindo drasticamente o risco de violações em ambientes conectados à nuvem.
O que é a segurança Zero Trust?
A segurança de rede tradicional baseava-se numa ideia simples: confiar em tudo o que está dentro do perímetro e bloquear as ameaças na periferia. Firewalls, VPNs e sistemas de detecção de intrusão formavam um fosso digital em torno dos recursos corporativos. Uma vez que um utilizador ou dispositivo ultrapassava a barreira, movia-se livremente.
Esse modelo já não funciona. A computação em nuvem, o trabalho remoto e os dispositivos móveis dissolveram por completo o perímetro da rede. Os funcionários acedem a dados sensíveis a partir de portáteis pessoais em cafés. Fornecedores terceiros ligam-se diretamente aos sistemas internos. Atacantes que comprometem um único endpoint podem deslocar-se lateralmente por toda a organização.
A segurança Zero Trust enfrenta esta realidade de frente. Em vez de presumir que tudo o que está dentro da rede é seguro, o Zero Trust trata cada pedido de acesso como potencialmente hostil. Cada utilizador, cada dispositivo e cada ligação têm de comprovar a sua legitimidade antes de obter acesso a qualquer recurso. Para uma visão mais ampla do panorama de ameaças, consulte o nosso centro de cibersegurança.
A NIST Special Publication 800-207[1] é a arquitetura de referência federal dos EUA para o Zero Trust. Define o conceito de Zero Trust, sete princípios de conceção Zero Trust, componentes lógicos como o motor de políticas e variantes de implementação. O governo dos EUA publica também o Modelo de Maturidade Zero Trust da CISA[2], que organiza o Zero Trust em cinco pilares (identidade, dispositivos, redes, aplicações e cargas de trabalho, e dados), bem como o memorando OMB M-22-09[3], a estratégia federal de Zero Trust para as agências.
O Zero Trust não é um produto único que se pode comprar. É um modelo de segurança, uma filosofia e uma abordagem arquitetónica que transforma a forma como as organizações pensam o acesso e a confiança a todos os níveis.
Princípios Fundamentais de Zero Trust
A tabela a seguir resume seis áreas de prática que se repetem nas orientações sobre zero trust. A própria NIST SP 800-207 define sete princípios, por exemplo: todas as fontes de dados e serviços de computação são tratados como recursos, toda a comunicação é protegida independentemente da localização na rede, o acesso é concedido por sessão e é decidido por uma política dinâmica:
| Princípio Zero Trust | O Que Significa na Prática |
|---|---|
| Verificar explicitamente | Autenticar cada usuário, dispositivo e solicitação — sempre, e não apenas no login |
| Acesso com privilégio mínimo | Conceder apenas as permissões necessárias para uma tarefa específica, nada além disso |
| Presumir violação | Projetar sistemas como se os atacantes já estivessem dentro; limitar o raio de impacto |
| Segmentação de rede | Dividir a rede para que uma zona comprometida não se espalhe lateralmente |
| Autenticação multifator | Exigir um segundo fator além da senha em todos os pontos de acesso |
| Monitoramento contínuo | Registrar e analisar toda a atividade em tempo real para detectar anomalias cedo |
Cada princípio reforça os outros. O acesso com privilégio mínimo limita o que uma conta comprometida pode alcançar. A segmentação de rede contém os danos caso um atacante contorne a autenticação. O monitoramento contínuo detecta comportamentos anormais que regras estáticas deixariam passar. Juntas, essas práticas criam camadas de defesa sobrepostas que reduzem o risco de uma violação bem-sucedida.
Importante: Zero trust não é um produto; é um modelo de segurança. As defesas de perímetro tradicionais presumem que tudo dentro da rede é seguro, mas o trabalho remoto e a computação em nuvem dissolveram essa fronteira. Adotar o acesso com privilégio mínimo e a verificação contínua reduz drasticamente o risco de uma violação se espalhar depois que os atacantes ganham o acesso inicial.
Componentes da Arquitetura Zero Trust
Uma arquitetura zero trust depende de vários componentes interligados que funcionam em conjunto. Compreender cada um deles ajuda as organizações a planejar implantações realistas.
Gerenciamento de Identidade e Acesso (IAM)
O IAM é a base do zero trust. Soluções como Microsoft Entra ID (antigo Azure AD), Okta e Ping Identity verificam a identidade dos usuários antes de conceder acesso a qualquer recurso. Toda solicitação de acesso passa pela camada de IAM, que avalia identidade, função e contexto antes de tomar uma decisão de permitir ou negar. Práticas sólidas de gerenciamento de identidade e acesso também ajudam a prevenir a coleta de credenciais e ataques de apropriação de contas.
Autenticação Multifator (MFA)
A MFA exige que os usuários comprovem sua identidade por meio de pelo menos dois fatores separados: algo que sabem (senha), algo que possuem (token de hardware ou telefone) ou algo que são (biometria). Um estudo da Microsoft Research sobre contas com atividade suspeita constatou que a MFA reduziu o risco de comprometimento em 99,22%[4] na população geral e em 98,56% nos casos em que as credenciais haviam vazado. A MFA é indispensável em qualquer implantação zero trust.
Microssegmentação
Em vez de tratar a rede como uma única zona confiável, a microssegmentação a divide em pequenos segmentos isolados. Cada segmento aplica suas próprias políticas de acesso. Se um invasor comprometer um segmento, não conseguirá se mover lateralmente para os demais. Ferramentas como VMware NSX, Illumio e Cisco ACI viabilizam a microssegmentação em grande escala.
Detecção e Resposta de Endpoints (EDR)
O zero trust exige visibilidade sobre cada dispositivo que se conecta à rede. Soluções de EDR como CrowdStrike Falcon, SentinelOne e Microsoft Defender for Endpoint monitoram continuamente a integridade dos dispositivos, detectam comportamentos maliciosos e aplicam políticas de conformidade. Um dispositivo que deixa de estar em conformidade (sistema operacional desatualizado, correções ausentes) pode ser automaticamente bloqueado de acessar recursos sensíveis.
Gerenciamento de Informações e Eventos de Segurança (SIEM)
As plataformas de SIEM agregam logs de todo o ambiente e aplicam análises para detectar anomalias. Soluções como Splunk, Microsoft Sentinel e IBM QRadar oferecem o monitoramento contínuo que o zero trust demanda. Alertas em tempo real e playbooks de resposta automatizada ajudam as equipes de segurança a agir sobre ameaças em minutos, e não em dias.
Motor de Políticas e Administrador de Políticas
No centro de uma arquitetura zero trust está o motor de políticas. Esse componente avalia cada solicitação de acesso com base em políticas definidas (função do usuário, integridade do dispositivo, localização, horário e pontuação de risco) e toma uma decisão de confiança em tempo real. O administrador de políticas, por sua vez, executa essa decisão instruindo o ponto de aplicação adequado a permitir ou bloquear a conexão.
Zero Trust vs. Segurança Perimetral Tradicional
Compreender o contraste entre zero trust e abordagens legadas esclarece por que as organizações estão fazendo a mudança.
| Fator | Segurança Perimetral Tradicional | Segurança Zero Trust |
|---|---|---|
| Modelo de confiança | Confiar em tudo dentro da rede | Não confiar em nada; verificar tudo |
| Escopo de acesso | Acesso amplo à rede após autenticação | Acesso granular, por aplicação |
| Frequência de verificação | Uma vez no login | Contínua, a cada solicitação |
| Risco de movimento lateral | Alto — os invasores se movem livremente uma vez dentro | Baixo — a micro-segmentação contém violações |
| Suporte para trabalho remoto | Requer tunelamento VPN de todo o tráfego | Suporte nativo para acesso distribuído |
| Visibilidade | Monitoramento limitado de tráfego interno | Visibilidade total de todas as conexões |
Ao contrário das abordagens tradicionais baseadas em VPN que concedem acesso amplo à rede uma vez conectadas, o acesso à rede zero trust (ZTNA) concede acesso apenas à aplicação específica que a função do usuário requer. Organizações que ainda dependem de VPNs focadas em privacidade para criptografia podem colocar ZTNA em camadas para controlar o que cada usuário realmente pode acessar. A VPN lida com o túnel criptografado; zero trust lida com autorização e verificação contínua. Para uma comparação lado a lado de plataformas empresariais construídas em torno de cada abordagem, consulte nossa comparação de VPN empresarial.
Como Implementar uma Arquitetura Zero Trust
Implementar o zero trust não é um projeto de um dia para o outro, e o ideal é fazê-lo por fases. Aqui está uma abordagem prática, passo a passo.
Passo 1: Mapeie Sua Superfície de Proteção
Identifique seus dados, aplicações, ativos e serviços mais críticos (DAAS). Diferentemente da superfície de ataque, que é vasta e está em constante expansão, a superfície de proteção é pequena e bem definida. Comece por aqui.
Passo 2: Mapeie os Fluxos de Transação
Documente como o tráfego se move pela sua rede. Entenda quais usuários acessam quais aplicações, a partir de quais dispositivos e por quais caminhos. Você não consegue aplicar políticas em fluxos que não compreende.
Passo 3: Construa a Arquitetura em Torno da Superfície de Proteção
Implante firewalls de nova geração, soluções de IAM e ferramentas de microssegmentação ao redor da sua superfície de proteção. Posicione o motor de políticas no centro de cada decisão de acesso. A NIST SP 800-207 descreve quatro variações de implantação: baseada em agente/gateway de dispositivo, baseada em enclave, baseada em portal de recursos e sandbox de aplicações de dispositivo. Escolha de acordo com a sua infraestrutura existente.
Passo 4: Crie Políticas de Acesso Granulares
Defina políticas de acesso granulares usando o Método Kipling: Quem está solicitando o acesso? A qual aplicação está acessando? Quando está acessando? Onde está localizado? Por que precisa de acesso? Como está se conectando? Essas seis perguntas formam a base de cada regra de política.
Passo 5: Implante a Autenticação Multifator em Todos os Lugares
Implante a MFA em todos os pontos de acesso. Priorize as contas privilegiadas e depois estenda a todos os usuários. As chaves de segurança de hardware (YubiKey, Google Titan) são resistentes a phishing, que é a forma de MFA que o OMB M-22-09[3] orienta as agências federais a adotar.
Passo 6: Ative o Monitoramento Contínuo e a Análise
Implante soluções de SIEM e EDR para monitorar todo o tráfego em tempo real. Estabeleça linhas de base para o comportamento normal, para que anomalias disparem alertas imediatos. Automatize playbooks de resposta para padrões comuns de ameaças.
Passo 7: Itere e Expanda
Comece pelos seus ativos mais sensíveis e expanda os controles de zero trust a partir deles. Cada fase deve incluir testes, validação e refinamento das políticas. Zero trust não é um destino; é um processo contínuo de melhoria.
Casos de Uso Comuns de Confiança Zero
Força de Trabalho Remota e Híbrida
Organizações com funcionários trabalhando de casa, espaços de coworking ou sites de clientes se beneficiam imediatamente da confiança zero. Em vez de rotear todo tráfego através de uma VPN central, soluções ZTNA verificam cada usuário e dispositivo independentemente. Isso reduz a latência e melhora a segurança ao mesmo tempo.
Organizações Cloud-First
Empresas que executam cargas de trabalho em AWS, Azure e Google Cloud precisam de controles de acesso consistentes que abrangem múltiplos ambientes. Políticas de confiança zero seguem o usuário e a carga de trabalho, não o limite de rede.
Indústrias Reguladas
Organizações de saúde sujeitas a HIPAA, instituições financeiras regidas por PCI DSS e SOX, e agências governamentais seguindo FedRAMP todas exigem controles de acesso rígidos e trilhas de auditoria. Confiança zero fornece ambos por design.
Acesso de Terceiros e Contratados
Fornecedores e contratados frequentemente precisam de acesso a sistemas internos específicos. Confiança zero lhes concede acesso apenas aos recursos que precisam, apenas pela duração que precisam deles, com log completo de cada ação.
Fusões e Aquisições
Quando duas organizações se unem, integrar suas redes introduz risco significativo. Confiança zero permite que cada ambiente mantenha controles de acesso independentes enquanto concede seletivamente acesso entre organizações em base por aplicativo.
A Confiança Zero é Certa para Sua Organização?
A segurança cibernética de confiança zero não é uma tendência passageira. É uma mudança fundamental em como as organizações protegem seus dados, aplicativos e usuários. O modelo antigo baseado em perímetro assumia que ameaças permaneciam do lado de fora do muro. Hoje, com computação em nuvem, trabalho remoto e ataques cada vez mais sofisticados como roubo de identidade e coleta de credenciais, essa suposição coloca as organizações em risco sério.
Adoptar confiança zero significa comprometer-se com verificação contínua, acesso com privilégio mínimo, segmentação de rede, autenticação multifator e monitoramento em tempo real. Requer investimento em tecnologia e disposição de repensar como sua organização concede e gerencia acesso.
O retorno é substancial: risco de violação reduzido, postura de conformidade mais forte, melhor visibilidade na atividade de rede e um modelo de segurança que se expande com sua organização.
Comece com seus ativos mais críticos. Mapeie seus fluxos de tráfego. Implante MFA e IAM. Segmente sua rede. Monitore tudo. Cada passo adiante reduz sua exposição às ameaças que mais importam.
Referências
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Arquivado: Snapshot do Wayback Machine
- CISA. s.d. Zero Trust Maturity Model V2 508. Recuperado em 18 de outubro de 2026 de https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Arquivado: Snapshot do Wayback Machine
- Whitehouse. s.d. M 22 09. Recuperado em 18 de outubro de 2026 de https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Arquivado: Snapshot do Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 de maio de 2023). Recuperado em 18 de outubro de 2026 de https://arxiv.org/abs/2305.00945.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
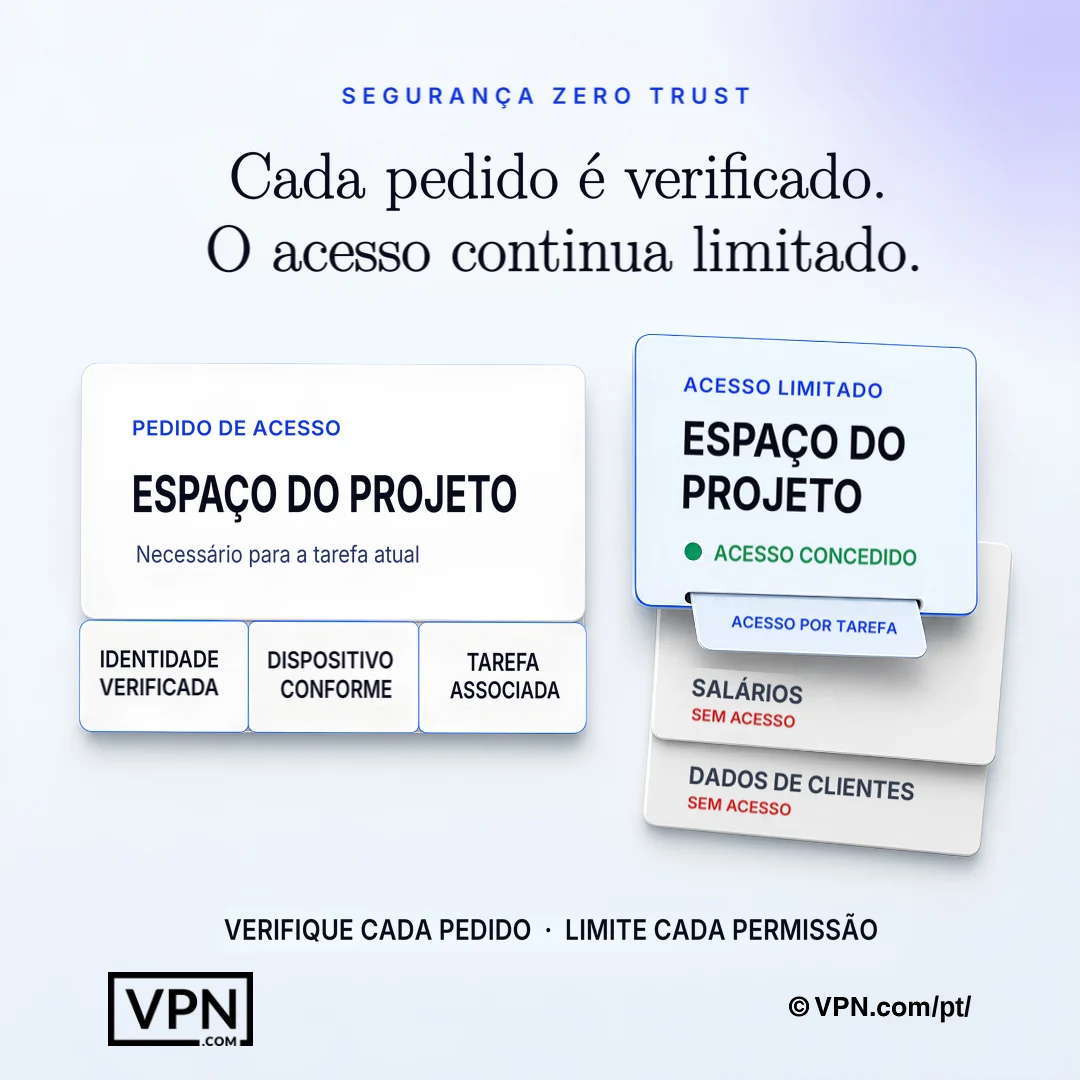
O zero trust verifica cada solicitação e concede apenas as permissões necessárias para a tarefa atual.
Perguntas Frequentes
O que é segurança cibernética de confiança zero, em termos simples?
Confiança zero significa que nenhum usuário, dispositivo ou conexão é considerado confiável por padrão, mesmo dentro da rede corporativa. Cada solicitação de acesso é verificada explicitamente, recebe apenas o privilégio mínimo necessário e é monitorada continuamente. Ela substitui o modelo antigo de “confiar em tudo dentro do perímetro”, que deixa de funcionar quando a computação em nuvem e o trabalho remoto dissolvem esse perímetro. O NIST SP 800-207 é a arquitetura de referência federal dos EUA para essa abordagem.
Quais são os princípios fundamentais do zero trust?
O NIST SP 800-207 define sete princípios, e as áreas de prática mais comuns incluem verificar explicitamente, acesso de privilégio mínimo, presumir violação, segmentação de rede, autenticação multifator e monitoramento contínuo. Cada um reforça os outros: o privilégio mínimo limita o que uma conta comprometida consegue alcançar, a segmentação contém a propagação lateral e o monitoramento contínuo detecta anomalias que regras estáticas deixariam passar. Juntos, eles formam camadas sobrepostas de defesa, e não um único produto ou configuração.
Contra quais ameaças a confiança zero protege que uma VPN tradicional não protege?
Uma VPN tradicional criptografa o túnel, mas concede amplo acesso à rede uma vez conectada, então um atacante que rouba uma credencial pode se mover lateralmente por toda a rede. O acesso de rede de confiança zero (ZTNA) concede acesso apenas à aplicação específica que a função do usuário requer, com cada solicitação re-verificada. Isso limita diretamente o movimento lateral, a coleta de credenciais e a invasão de conta, os ataques que as defesas baseadas apenas em perímetro perdem.
Como a confiança zero limita o movimento lateral após uma violação?
Confiança zero assume que invasores já estão dentro e projeta em torno disso. A micro-segmentação divide a rede em segmentos isolados, de modo que comprometer um segmento não concede acesso a outros, usando ferramentas como VMware NSX, Illumio ou Cisco ACI. Combinado com acesso de privilégio mínimo e monitoramento contínuo via plataformas SIEM, isso reduz o raio de impacto de qualquer conta ou endpoint único comprometido.
O que é acesso de rede de confiança zero (ZTNA) e como ele difere de uma VPN?
ZTNA concede acesso apenas à aplicação específica que a função do usuário requer, em vez do amplo acesso à rede que uma VPN fornece uma vez conectada. As organizações podem colocar ZTNA em cima de uma VPN existente focada em privacidade: a VPN cuida do túnel criptografado enquanto confiança zero cuida da autorização e verificação contínua por solicitação, fechando a lacuna que o acesso apenas por VPN deixa aberta.
O zero trust substitui o MFA ou funciona em conjunto com ele?
O MFA é um componente obrigatório do zero trust, não um substituto. Um estudo da Microsoft Research constatou que o MFA reduziu em 99,22% o risco de comprometimento de contas, o que o torna indispensável em todos os pontos de acesso. As implementações de zero trust começam implantando o MFA nas contas privilegiadas e depois o estendem a todos os usuários, frequentemente com chaves de segurança de hardware como YubiKey ou Google Titan, que oferecem maior resistência ao phishing.
Quais ferramentas são realmente usadas para construir uma arquitetura de confiança zero?
Uma stack completa abrange identidade, endpoints, rede e monitoramento. IAM vem de Microsoft Entra ID, Okta ou Ping Identity. EDR vem de CrowdStrike Falcon, SentinelOne ou Microsoft Defender for Endpoint. Micro-segmentação usa VMware NSX, Illumio ou Cisco ACI. Plataformas SIEM como Splunk, Microsoft Sentinel ou IBM QRadar fornecem o monitoramento contínuo que o modelo requer.
O que é um mecanismo de política e por que é central para confiança zero?
O mecanismo de política fica no coração de uma arquitetura de confiança zero, avaliando cada solicitação de acesso contra fatores como função do usuário, saúde do dispositivo, localização, hora do dia e pontuação de risco para tomar uma decisão em tempo real de permitir ou negar. O administrador de política então implementa essa decisão instruindo o ponto de implementação. NIST SP 800-207 descreve isso como o componente de tomada de decisão central do modelo.
Como começo a implementar o zero trust sem interromper as operações?
Comece mapeando sua superfície de proteção, ou seja, o pequeno conjunto de dados, aplicações, ativos e serviços críticos, em vez de toda a superfície de ataque. Em seguida, documente os fluxos de transações para entender quem acessa o quê e de onde. A NIST SP 800-207 descreve quatro variações de implantação (agente/gateway no dispositivo, baseada em enclave, baseada em portal de recursos e sandbox de aplicação no dispositivo), para que você possa escolher a que corresponde à sua infraestrutura existente antes de expandir a implementação.
O que é o Método Kipling para definir políticas de acesso de confiança zero?
O Método Kipling constrói políticas de acesso granulares em torno de seis perguntas: quem está solicitando acesso, qual aplicativo está acessando, quando, onde estão localizados, por que precisam de acesso e como estão se conectando. Essas seis perguntas formam a base de cada regra de política implementada pelo mecanismo de política, substituindo o acesso à rede amplo baseado em função por decisões contextuais por solicitação.
Quanto tempo leva, na prática, um rollout completo de zero trust?
As organizações adotam o zero trust em fases, e não como um único projeto. A sequência é: mapear a superfície a proteger, documentar os fluxos de transações, construir a arquitetura em torno dela, criar políticas granulares com o Método Kipling, implantar MFA em todos os pontos, ativar a monitorização com SIEM e EDR e, por fim, iterar. Cada fase inclui testes e refinamento de políticas antes de avançar para o próximo grupo de ativos.
A confiança zero é necessária para indústrias reguladas como saúde ou finanças?
Sim. Organizações de saúde sob HIPAA, instituições financeiras governadas por PCI DSS e SOX, e agências governamentais seguindo FedRAMP todas exigem controles de acesso rigorosos e trilhas de auditoria completas, que confiança zero fornece por design através de verificação contínua e logging por aplicativo. Fornecedores terceirizados e contratados também têm acesso limitado apenas aos recursos específicos e duração que precisam.
O que acontece se um dispositivo falhar em uma verificação de conformidade sob confiança zero?
Soluções EDR como CrowdStrike Falcon, SentinelOne ou Microsoft Defender for Endpoint continuamente monitoram a saúde do dispositivo, e um dispositivo que sai de conformidade, como executar um SO desatualizado ou patches ausentes, pode ser automaticamente bloqueado de acessar recursos sensíveis. Essa implementação acontece no mecanismo de política, que re-avalia a saúde do dispositivo como um fator em cada decisão de acesso, não apenas uma vez no login.