Guia de Privacidade de Dados: Proteção, Direitos e Melhores Práticas
Saiba o que é privacidade de dados, leis de privacidade atuais (GDPR, CCPA) e como proteger suas informações pessoais online.
 Michael Gargiulo
Conclusão: Seus dados pessoais enfrentam ameaças constantes de malware, phishing, engenharia social e ataques de rede. Senhas fortes, ferramentas focadas em privacidade e uma VPN que criptografa seu tráfego formam as defesas principais para proteger suas informações online.
A privacidade de dados tornou-se um dos tópicos mais importantes na vida digital. Cada compra online, consulta de busca e postagem em mídia social gera dados pessoais que empresas coletam, armazenam e compartilham. Para muitas pessoas, a questão é simples: quem controla minhas informações e como mantenho elas seguras?
Os riscos são reais. Cibercriminosos usam métodos sofisticados para roubar dados pessoais, e até mesmo empresas legítimas às vezes os tratam inadequadamente. Mas há também boas notícias. Leis de privacidade fortes agora existem em dezenas de países, e ferramentas práticas estão disponíveis para ajudá-lo a manter o controle. Este guia cobre as ameaças específicas aos seus dados pessoais, as leis projetadas para proteger seus direitos e os passos concretos que você pode tomar para defender suas informações online.
Nota: Este guia se concentra na privacidade de dados pessoais de uma perspectiva do consumidor. Se você está procurando informações sobre estruturas de conformidade organizacional, obrigações de tratamento de dados corporativos ou implementação de GDPR para empresas, visite nosso guia de proteção de dados.
O que é Privacidade de Dados?
Privacidade de dados refere-se ao seu direito de controlar como suas informações pessoais são coletadas, usadas, armazenadas e compartilhadas. Dados pessoais incluem qualquer coisa que possa identificá-lo direta ou indiretamente: seu nome, endereço de e-mail, número de telefone, endereço físico, histórico de navegação, registros de compras, dados de localização e até informações biométricas como impressões digitais.
Em termos práticos, a privacidade de dados responde a três perguntas:
- Quem coleta seus dados? Websites, apps, anunciantes, provedores de serviço de internet (ISPs) e agências governamentais coletam informações pessoais.
- O que fazem com isso? Usos comuns incluem publicidade direcionada, análise, melhoria de produtos e, em alguns casos, venda de dados para terceiros.
- Que controle você tem? As leis de privacidade e ferramentas permitem que você visualize, modifique, delete e restrinja o acesso aos seus dados.
A lacuna entre o que empresas coletam e o que os usuários entendem sobre essa coleta continua sendo um dos maiores desafios na privacidade digital, de acordo com a Electronic Frontier Foundation (EFF). Privacidade de dados não é o mesmo que proteção de dados, que lida com as estruturas organizacionais e legais que as empresas devem seguir. Privacidade de dados é sobre seus direitos e escolhas individuais.
Ameaças às Suas Informações Pessoais
Cibercriminosos empregam uma ampla gama de técnicas para acessar dados pessoais. Entender como cada ameaça funciona é o primeiro passo para se defender contra ela.
Engenharia Social
Engenharia social é uma categoria de ataques em que criminosos manipulam pessoas a revelarem informações confidenciais. Em vez de explorar vulnerabilidades de software, esses ataques exploram a psicologia humana.
Como funciona: Um atacante pode se passar por um representante de banco, enviar um apelo falso de caridade ou criar um cenário urgente (como alegar que sua conta foi comprometida) para pressioná-lo a compartilhar senhas, números de conta ou códigos de verificação.
Exemplo real: Em julho de 2020, o Twitter sofreu uma grande violação quando invasores usaram um ataque coordenado de engenharia social para atingir funcionários com acesso a ferramentas internas. Os invasores então comprometeram contas de alto perfil, incluindo as de Barack Obama e Elon Musk, segundo uma denúncia criminal federal[1], para promover uma fraude com criptomoedas.
Prevenção: Verifique qualquer solicitação inesperada de informações pessoais entrando em contato com a organização diretamente através de canais oficiais. Nunca compartilhe senhas ou códigos de uso único com quem o contactar primeiro.
Malware
Malware é software malicioso projetado para infiltrar dispositivos e roubar dados, criptografar arquivos para resgate ou monitorar atividade do usuário sem consentimento.
Como funciona: Malware normalmente chega através de anexos de e-mail, websites comprometidos ou downloads infectados. Uma vez instalado, pode registrar digitação para capturar senhas, criptografar seus arquivos e exigir pagamento (ransomware), ativar sua câmera ou microfone ou exfiltrar documentos sensíveis.
Exemplo real: O ataque de ransomware WannaCry de 2017 causou dezenas de milhares de infecções em mais de 150 países[2], segundo relatórios de fontes abertas citados pela CISA. O malware criptografava os arquivos dos usuários e exigia pagamento em Bitcoin. Hospitais, empresas e agências governamentais foram afetados.
Prevenção: Mantenha seu sistema operacional e software atualizados, evite clicar em links ou anexos de remetentes desconhecidos e use software antivírus reputável. Nosso guia dedicado cobre tipos de malware e defesas em detalhes.
Phishing Direcionado
Enquanto o phishing padrão lança uma rede ampla, o phishing direcionado visa indivíduos específicos usando informações pessoais que o atacante já reuniu.
Como funciona: Um atacante o pesquisa através de mídia social, registros públicos ou violações de dados anteriores. Ele então elabora uma mensagem altamente personalizada, frequentemente parecendo vir de um colega, chefe ou serviço confiável, que o engana a clicar em um link malicioso ou fornecer dados sensíveis.
Exemplo do mundo real: Um relatório de 2023 da Barracuda Networks constatou que o spear phishing representa apenas 0,1% dos ataques por e-mail, mas é responsável por 66% das violações[3] nos seus dados. A personalização torna esses ataques muito mais eficazes do que o phishing genérico.
Prevenção: Desconfie de qualquer e-mail solicitando ação urgente, mesmo que pareça vir de alguém que você conhece. Verifique solicitações através de um canal de comunicação separado. Leia nosso guia detalhado sobre ataques de phishing para mais estratégias de proteção.
Ataques de Rede
Redes Wi-Fi públicas em cafés, aeroportos e hotéis são convenientes, mas inerentemente inseguras. Atacantes na mesma rede podem interceptar transmissões de dados não criptografadas.
Como funciona: Em um ataque man-in-the-middle (MITM), um hacker se posiciona entre seu dispositivo e o roteador Wi-Fi. Ele pode então monitorar sua atividade de navegação, capturar credenciais de login e até injetar conteúdo malicioso nos websites que você visita.
Exemplo real: Pesquisadores de segurança documentaram que hotspots falsos que imitam redes legítimas (conhecidos como ataques “evil twin”, ou “gêmeo malvado”) continuam entre as ameaças mais comuns em espaços públicos.
Prevenção: Evite acessar conta bancária ou sensível em Wi-Fi público. Use uma VPN para criptografar sua conexão e certifique-se de que os websites usam HTTPS antes de inserir qualquer informação pessoal.
Vulnerabilidades da Internet das Coisas (IoT)
Dispositivos de casa inteligente, wearables, telefones antigos e eletrodomésticos conectados frequentemente têm padrões de segurança fracos e recebem atualizações de software infrequentes.
Como funciona: Muitos dispositivos IoT vêm com senhas padrão que os usuários nunca mudam. Esses dispositivos frequentemente carecem de criptografia e podem transmitir dados em texto simples. Atacantes podem explorar essas fraquezas para acessar sua rede doméstica e quaisquer dados armazenados em dispositivos conectados.
Exemplo do mundo real: Em 2019, pesquisadores da Bitdefender descobriram que a Ring Video Doorbell Pro trocava credenciais de Wi-Fi por HTTP simples durante a configuração[4], expondo-as a qualquer pessoa nas proximidades; o problema já foi corrigido.
Prevenção: Altere senhas padrão em todos os dispositivos conectados imediatamente. Verifique regularmente atualizações de firmware e desabilite recursos que você não usa, como acesso remoto.
Exploração de Mídia Social
Plataformas de mídia social coletam quantidades vastas de dados de usuários, e as informações que você compartilha voluntariamente podem ser usadas contra você por atacantes.
Como funciona: Atacantes coletam perfis públicos para reunir detalhes pessoais para campanhas de engenharia social ou phishing direcionado. As próprias plataformas coletam dados comportamentais, incluindo seus gostos, compartilhamentos, localizações de check-in e padrões de navegação para publicidade direcionada. Violações de dados em empresas de mídia social podem expor essas informações a criminosos.
Exemplo real: No caso Cambridge Analytica, a FTC alegou que um aplicativo coletou dados de perfil de aproximadamente 250.000 a 270.000 usuários, além de 50 a 65 milhões de seus amigos[5], por meios enganosos.
Prevenção: Audite suas configurações de privacidade em todas as plataformas. Limite as informações pessoais visíveis em perfis públicos e tenha cautela ao aceitar solicitações de conexão de contas desconhecidas.
Deepfakes e Mídia Sintética
Avanços em inteligência artificial tornaram possível criar imagens, áudio e vídeo falsos convincentes que podem danificar reputações ou facilitar fraude.
Como funciona: Ferramentas de IA podem gerar mídia sintética realista usando amostras de voz, rosto ou estilo de escrita de uma pessoa. Criminosos usam deepfakes para impersonação, chantagem, campanhas de desinformação e fraude financeira, como golpes de clonagem de voz.
Exemplo do mundo real: Em 2024, um funcionário do setor financeiro da empresa de engenharia Arup transferiu cerca de US$ 25 milhões[6] após uma videochamada com alguém que aparentava ser o CFO da empresa. A chamada usava tecnologia de deepfake.
Prevenção: Tenha cuidado com qualquer solicitação incomum de vídeo ou áudio envolvendo transações financeiras. Verifique comunicações inesperadas através de canais estabelecidos. Use autenticação multifator para que voz ou vídeo sozinhos não possam autorizar ações sensíveis.
Que Dados Podem ser Alvo?
Cibercriminosos visam diferentes tipos de informação pessoal dependendo de seus objetivos. Alvos comuns incluem nomes, endereços, números de telefone, números de Seguro Social, detalhes de contas financeiras, registros médicos e credenciais de login. Aqui está o que atacantes normalmente fazem com dados roubados:
Roubo de identidade
Criminosos usam informações pessoais roubadas para se passar por suas vítimas. Eles podem abrir contas de crédito, enviar declarações de imposto de renda fraudulentas, obter atendimento médico ou cometer crimes em nome de outra pessoa. Os americanos relataram perdas de mais de 10 bilhões de dólares com fraudes em 2023[7], segundo a Comissão Federal de Comércio dos EUA. Saiba como o roubo de identidade funciona e como se proteger.
Doxxing
Doxxing envolve publicar informações privadas de alguém publicamente sem consentimento. Isso pode incluir endereços residenciais, números de telefone, detalhes do local de trabalho e informações de família. Vítimas podem enfrentar assédio, ameaças ou perigo físico como resultado.
Venda na dark web
Dados roubados são frequentemente vendidos em mercados da dark web. Os preços variam muito e mudam com o tempo, mas registros completos de identidade e registros médicos geralmente alcançam valores superiores ao de um único dado, como um endereço de e-mail.
Exploração Financeira
Atacantes usam números de cartão de crédito roubados, credenciais de conta bancária e detalhes pessoais para fazer compras não autorizadas, transferir fundos ou solicitar empréstimos em nome da vítima.
Extorsão e Chantagem
Dados pessoais sensíveis, incluindo fotos privadas, mensagens ou histórico de navegação, podem ser usados para ameaçar vítimas a fazer pagamentos. Ataques de ransomware criptografam arquivos e exigem pagamento por sua liberação.
Exploração Pessoal
Dados roubados permitem perseguição, assédio e impersonação. Criminosos podem usar informações pessoais para rastrear a localização de uma vítima, contatar sua família ou empregador ou cometer crimes sob a identidade da vítima.
Direitos do Consumidor Sob Leis de Privacidade de Dados
As leis de privacidade de dados estabelecem as regras que governam como organizações coletam, armazenam, processam e compartilham informações pessoais. Essas leis também definem seus direitos como indivíduo e estabelecem penalidades para violações.
Por que as Leis de Privacidade Importam
O rápido crescimento da coleta digital de dados criou uma necessidade urgente de proteções legais. As leis de privacidade de dados servem várias funções críticas:
- Proteger indivíduos do uso não autorizado de suas informações pessoais
- Conceder direitos específicos, incluindo a capacidade de acessar, corrigir e deletar seus dados
- Exigir transparência de organizações sobre como lidam com dados
- Exigir notificação de violações para que indivíduos possam tomar ações protetivas
- Impor penalidades que incentivem conformidade
O NIST Privacy Framework[8] é uma ferramenta voluntária que ajuda as organizações a identificar e gerenciar riscos à privacidade, e muitas a utilizam em conjunto com esses requisitos legais.
| Regulamento | Região | Data de Entrada em Vigor | Penalidade Máxima |
|---|---|---|---|
| RGPD[9] | União Europeia | 25 de maio de 2018 | €20 M ou 4% do faturamento anual mundial[10] |
| CCPA[11] | Califórnia, EUA | 1 de janeiro de 2020 | $2.500 por violação, $7.500 por violação intencional (ajustado pela inflação) |
| PDPA | Singapura | 2 de julho de 2014 | S$1 milhão ou 10% do faturamento anual em Singapura, o que for maior[12] |
| LGPD[13] | Brasil | Agosto de 2020 (sanções a partir de 1 de agosto de 2021) | 2% do faturamento no Brasil, limitado a 50 milhões de reais |
| PIPEDA | Canadá | 13 de abril de 2000 | Medidas determinadas pelo Tribunal Federal[14] |
| Diversas leis estaduais | EUA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varia conforme o estado |
Regulamentação Geral sobre Proteção de Dados (GDPR)
- Região: União Europeia (UE)
- Data de Vigência: 25 de maio de 2018
Principais Disposições
- Consentimento: Exige consentimento explícito das pessoas antes do tratamento dos seus dados. A Comissão Europeia explica o quadro jurídico[9].
- Direitos dos Titulares dos Dados: Concede direitos de acesso, retificação, apagamento e limitação do tratamento de dados pessoais.
- Notificação de Violação de Dados: Quando uma violação representa um risco para as pessoas, as organizações devem notificar a autoridade de controlo no prazo de 72 horas após tomarem conhecimento da mesma[15].
- Sanções: Até €20 milhões ou 4% do volume de negócios anual mundial total[10], consoante o que for mais elevado.
Lei de Privacidade do Consumidor da Califórnia (CCPA)
- Região: Califórnia, EUA
- Data de Vigência: 1º de janeiro de 2020
Principais disposições
- Direito de saber: Os consumidores podem solicitar detalhes sobre como suas informações pessoais são coletadas, usadas e compartilhadas.
- Direito de exclusão: Os consumidores podem solicitar a exclusão de suas informações pessoais.
- Direito de recusa (opt-out): Os consumidores podem optar por não permitir a venda de seus dados pessoais.
- Penalidades: Multas administrativas de até $2,500 por violação ou $7,500 por violação intencional[11], ajustadas pela inflação.
Lei de Proteção de Dados Pessoais (PDPA) — Singapura
- Região: Singapura
- Data de Vigência: 2 de julho de 2014
Principais Disposições
- Consentimento: Exige que as organizações obtenham concordância antes de coletar, usar ou divulgar dados pessoais.
- Acesso e Correção: Concede aos indivíduos o direito de acessar e corrigir suas informações pessoais.
- Segurança de Dados: As organizações devem implementar mecanismos de segurança razoáveis para proteger os dados pessoais.
- Penalidades: Multas financeiras de até S$ 1 milhão ou 10% do faturamento anual em Singapura[12], o que for maior, desde outubro de 2022.
Lei Geral de Proteção de Dados Pessoais (LGPD)
- Região: Brasil
- Data de vigência: agosto de 2020, com penalidades aplicáveis a partir de 1º de agosto de 2021
Principais disposições
- Consentimento: Exige consentimento claro e explícito para o tratamento de dados.
- Direitos do titular dos dados: Garante os direitos de acesso, correção, exclusão e portabilidade das informações pessoais.
- Encarregado de proteção de dados: As organizações devem nomear um encarregado de proteção de dados.
- Sanções: Até 2% da receita da empresa no Brasil, limitadas a 50 milhões de reais por infração[13].
Lei de Proteção de Informações Pessoais e Documentos Eletrônicos (PIPEDA) — Canadá
- Região: Canadá
- Data de Vigência: 13 de abril de 2000 (com emendas ao longo do tempo)
Disposições Principais
- Consentimento: Exige que as organizações obtenham consentimento significativo para a coleta e o uso de dados.
- Acesso e Correção: Concede aos indivíduos o direito de acessar e corrigir suas informações pessoais.
- Segurança dos Dados: As organizações devem proteger os dados pessoais com salvaguardas adequadas.
- Penalidades: O Comissário de Privacidade pode encaminhar casos ao Tribunal Federal, que pode determinar reparações[14].
Novas Leis de Privacidade Estaduais nos Estados Unidos
- Estados: Vários, incluindo Nova Jersey, Nova Hampshire, Montana, Flórida, Texas e Oregon
- Datas de Vigência: Várias datas em 2024 e 2025
Disposições Principais
- Consentimento: Requisitos similares para obter consentimento antes do processamento de dados.
- Direitos do Titular dos Dados: Direitos de acessar, editar, deletar e optar por não participar do processamento de dados.
- Segurança de Dados: Requisitos para proteger dados pessoais e conduzir avaliações de proteção de dados.
- Penalidades: Variam por estado, incluindo multas e ações de execução por autoridades estaduais.
Dica: O hábito único mais eficaz é limitar o que você compartilha online em primeiro lugar. Combine senhas fortes e únicas, armazenamento em nuvem criptografado e uma VPN em Wi-Fi público, e você remove a maior parte da superfície de ataque em que criminosos contam.
Formas de Proteger Suas Informações Pessoais
As ameaças são reais, mas também o são as defesas. Aqui estão passos específicos e acionáveis para proteger seus dados pessoais online.
Use Navegadores Focados em Privacidade
Navegadores padrão coletam quantidades significativas de dados do usuário. Alternativas focadas em privacidade, como o Brave, o Firefox (com proteção estrita contra rastreamento ativada) e o Tor Browser, bloqueiam rastreadores e anúncios por padrão. O Tor envia o tráfego por um caminho aleatório através de vários relays[16], de modo que nenhum observador em um único ponto consegue identificar de onde ele veio ou para onde está indo.
Limite Compartilhamento de Dados
Cada informação pessoal que você compartilha online aumenta sua exposição. Evite postar seu nome completo, endereço residencial, número de telefone ou local de trabalho em perfis públicos. Revise as permissões que você concede a apps e revogue acesso aos seus contatos, localização e câmera quando não necessário.
Criptografe Armazenamento em Nuvem
Se você armazena arquivos na nuvem, use serviços que ofereçam criptografia de ponta a ponta, como Tresorit ou Proton Drive. Para contas de armazenamento em nuvem existentes (Google Drive, Dropbox), criptografe arquivos sensíveis localmente antes de fazer upload usando ferramentas como Cryptomator.
Use um Localizador de Dispositivo
Habilite Find My Device (Android) ou Find My iPhone (iOS) em todos os seus dispositivos. Se um dispositivo for perdido ou roubado, essas ferramentas permitem que você bloqueie remotamente o dispositivo e apague todos os dados pessoais antes que caiam em mãos erradas.
Revise Permissões de Apps
Muitos apps solicitam acesso à sua câmera, microfone, contatos e dados de localização muito além do que precisam para funcionar. Tanto no iOS quanto no Android, revise permissões de apps em suas configurações de dispositivo e revogue qualquer uma que pareça desnecessária. Preste atenção especial a apps que solicitam acesso a microfone ou câmera enquanto executam em segundo plano.
Instale Bloqueadores de Anúncios
Extensões de navegador como uBlock Origin bloqueiam scripts de rastreamento, anúncios intrusivos e domínios de malware conhecidos. Bloqueadores de anúncios reduzem a quantidade de dados que terceiros podem coletar sobre seu comportamento de navegação e também melhoram velocidades de carregamento de página.
Use Apps de Mensagens Focados em Privacidade
Mensagens SMS padrão não são criptografadas. Apps como Signal usam criptografia de ponta a ponta por padrão para todas as mensagens, chamadas de voz e videochamadas. Isso significa que até o provedor do app não consegue ler suas conversas.
Use Serviços de E-mail Seguros
Provedores de e-mail como ProtonMail e Tutanota oferecem criptografia de ponta a ponta, diferente de contas padrão do Gmail ou Outlook, onde o provedor pode tecnicamente acessar o conteúdo da mensagem.
Crie Senhas Fortes e Exclusivas
Uma análise do governo do Reino Unido sobre contas violadas constatou que 123456 era a senha mais comum, usada em 23,2 milhões de contas[17]. Use um gerenciador de senhas para gerar e armazenar senhas exclusivas para cada conta. A CISA recomenda que uma senha forte tenha pelo menos 16 caracteres, seja aleatória e exclusiva[18]. Ative a autenticação multifator (MFA)[19] em todas as contas que oferecem essa opção.
Use Bloqueios de App
Muitos smartphones oferecem a capacidade de bloquear apps individuais com um PIN separado, padrão ou scan biométrico. Isso adiciona uma segunda camada de proteção se alguém ganhar acesso ao seu dispositivo acessado.
Limpe Regularmente Seus Dados de Navegação
Limpe seu histórico de navegação, cookies e dados em cache regularmente. Isso remove dados de rastreamento armazenados e reduz as informações disponíveis para qualquer um que acesse seu dispositivo. A maioria dos navegadores permite automatizar esse processo através de configurações.
Desabilite Cookies de Terceiros
Navegadores modernos, incluindo Chrome, Firefox e Safari, permitem bloquear cookies de terceiros, que são principalmente usados para rastreá-lo em diferentes websites. Desabilitá-los reduz significativamente rastreamento entre sites. Verifique as configurações de privacidade do seu navegador para configurar isso.
Habilite Solicitações Do Not Track
Embora nem todos os websites respeitem solicitações Do Not Track (DNT), habilitar essa configuração em seu navegador sinaliza sua preferência de não ser rastreado. Combine isso com desabilitar permissões desnecessárias de localização e notificação em dispositivos móveis.
Isole Atividades Online
Use navegadores separados ou perfis de navegador para diferentes atividades. Mantenha navegação pessoal em um perfil e trabalho ou compras em outro. Isso previne redes de rastreamento de construir uma imagem completa de seu comportamento online.
Proteja Seus Dispositivos IoT
Altere senhas padrão em cada dispositivo conectado imediatamente após a configuração. Verifique atualizações de firmware mensalmente. Desabilite recursos de acesso remoto que você não usa e considere colocar dispositivos IoT em uma rede Wi-Fi separada de seus dispositivos principais.
Usando Ferramentas de Criptografia para Proteger Sua Conexão
Criptografia é a defesa técnica mais eficaz para dados pessoais em trânsito. Várias ferramentas trabalham juntas para proteger diferentes aspectos de sua atividade online.
Redes Privadas Virtuais (VPNs)
Uma VPN criptografa todo o tráfego de internet entre seu dispositivo e o servidor VPN, prevenindo que seu ISP, administradores de rede e atacantes em Wi-Fi público monitorem sua atividade. VPNs também mascaram seu endereço IP, dificultando para websites e anunciantes rastrearem sua localização.
Ao escolher uma VPN, priorize provedores com políticas de no-log verificadas, padrões de criptografia fortes (AES-256) e uma rede de servidores ampla. Compare provedores principais baseado em velocidade, segurança e recursos de privacidade em nossa página de análises de VPN.
NordVPN é uma das opções mais bem avaliadas para privacidade pessoal. Usa criptografia AES-256, afirma que sua política de não armazenamento foi auditada independentemente, e oferece bloqueio de malware e anúncios integrados através de seu recurso Threat Protection. NordVPN suporta até 10 conexões simultâneas de dispositivos e mantém 7,229 servidores em 150 países.
DNS Criptografado
Consultas DNS padrão são enviadas em texto simples, permitindo que seu ISP veja cada website que você visita. Mudar para DNS criptografado (DNS sobre HTTPS ou DNS sobre TLS) através de provedores como Cloudflare (1.1.1.1) ou Quad9 previne essa vigilância.
HTTPS em Todos os Lugares
Sempre verifique que websites usam HTTPS antes de inserir informações pessoais. Navegadores modernos exibem um ícone de cadeado na barra de endereços para conexões criptografadas. A extensão HTTPS Everywhere (agora integrada em muitos navegadores) automaticamente atualiza conexões para HTTPS quando disponível.
Navegadores Privados e Mecanismos de Busca
Combine sua VPN com um navegador focado em privacidade como Brave ou Firefox e um mecanismo de busca como DuckDuckGo que não rastreia consultas de busca. Essa abordagem em camadas fornece privacidade significativamente mais forte que qualquer ferramenta única sozinha.
Pontos-Chave
A privacidade de dados pessoais não é opcional no ambiente digital de hoje. Cada ação online gera dados que podem ser coletados, compartilhados, vendidos ou roubados. As ameaças são específicas e bem documentadas, desde phishing e malware a engenharia social e vulnerabilidades de IoT.
As defesas são igualmente específicas. Senhas fortes e únicas gerenciadas por um gerenciador de senhas eliminam o vetor de ataque mais comum. Uma VPN criptografa seu tráfego e previne vigilância de rede. Navegadores focados em privacidade e apps de mensagens criptografados reduzem os dados disponíveis para rastreadores e atacantes. E leis de privacidade de dados como GDPR e CCPA lhe dão direitos legais de controlar suas informações.
A abordagem mais eficaz combina múltiplas camadas: limite o que você compartilha, criptografe o que você transmite, proteja o que você armazena e mantenha-se informado sobre ameaças em evolução. Nenhuma ferramenta única fornece proteção completa, mas juntas essas medidas reduzem significativamente seu risco. Dê um passo hoje, seja auditando suas permissões de app, habilitando autenticação multifator ou configurando uma VPN, e construa a partir daí.
Referências
- Justice. s.d. Dl. Recuperado em 16 de outubro de 2026 de https://www.justice.gov/opa/press-release/file/1300246/dl.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arquivado: Snapshot do Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 de maio de 2023). Recuperado em 16 de outubro de 2026 de https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arquivado: Snapshot do Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 de novembro de 2019). Recuperado em 16 de outubro de 2026 de https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arquivado: Snapshot do Wayback Machine
- FTC. s.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Recuperado em 16 de outubro de 2026 de https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arquivado: Snapshot do Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 de maio de 2024). Recuperado em 16 de outubro de 2026 de https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arquivado: Snapshot do Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Recuperado em 16 de outubro de 2026 de https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arquivado: Snapshot do Wayback Machine
- NIST. 2018. Privacy Framework. Recuperado em 16 de outubro de 2026 de https://www.nist.gov/privacy-framework.Arquivado: Snapshot do Wayback Machine
- European Commission. s.d. Legal framework of EU data protection. Recuperado em 16 de outubro de 2026 de https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arquivado: Snapshot do Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Recuperado em 16 de outubro de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arquivado: Snapshot do Wayback Machine
- CA. s.d. Ccpa Statute. Recuperado em 16 de outubro de 2026 de https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Recuperado em 16 de outubro de 2026 de https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arquivado: Snapshot do Wayback Machine
- Planalto. s.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arquivado: Snapshot do Wayback Machine
- GC. s.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Recuperado em 16 de outubro de 2026 de https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arquivado: Snapshot do Wayback Machine
- European Commission. s.d. Obligations. Recuperado em 16 de outubro de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arquivado: Snapshot do Wayback Machine
- The Tor Project, Inc. s.d. Tor Project: Overview. Recuperado em 16 de outubro de 2026 de https://2019.www.torproject.org/about/overview.html.en.Arquivado: Snapshot do Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Recuperado em 16 de outubro de 2026 de https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/use-strong-passwords.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/turn-mfa.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
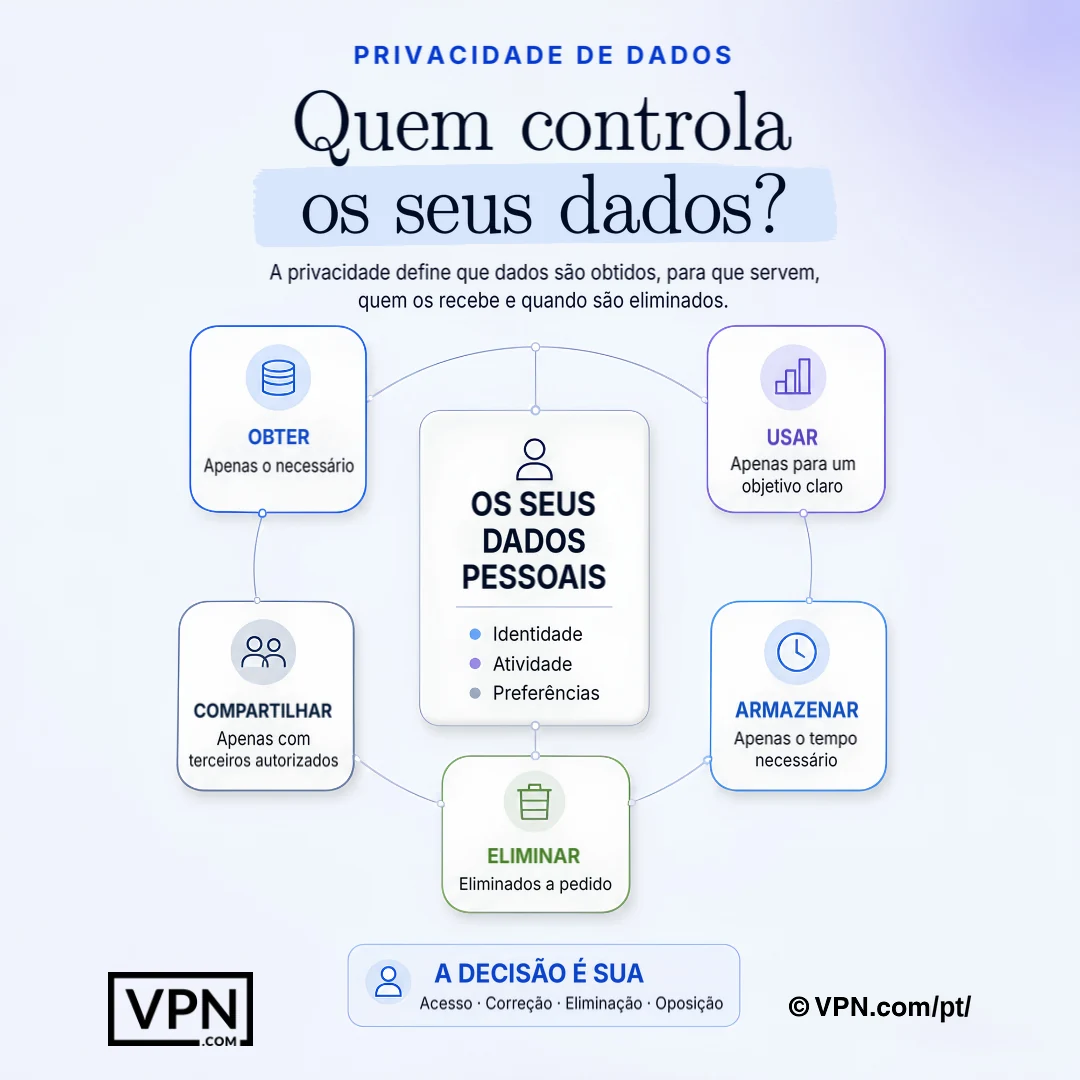
A privacidade de dados determina quais informações são coletadas, como são usadas, quem as recebe e quando são excluídas.
Perguntas Frequentes
Qual é a diferença entre privacidade de dados e proteção de dados?
Privacidade de dados é seu direito individual de controlar como informações pessoais como seu nome, histórico de navegação ou dados de localização são coletados, usados e compartilhados. Proteção de dados cobre as estruturas organizacionais e legais que empresas devem seguir para lidar com esses dados responsavelmente. Para privacidade pessoal, foque em ferramentas como VPNs e gerenciadores de senhas em vez de estruturas de conformidade corporativa.
Quão perigoso é o spear phishing em comparação com o phishing comum?
O spear phishing é muito mais perigoso, apesar de ser bem mais raro. Um relatório de 2023 da Barracuda Networks constatou que o spear phishing representa 0,1% dos ataques por e-mail, mas é responsável por 66% das violações em seus dados. Isso acontece porque os atacantes pesquisam seus alvos em redes sociais e em vazamentos de dados anteriores para criar mensagens convincentes e personalizadas. Verifique solicitações urgentes por meio de um canal de comunicação separado antes de agir.
A engenharia social pode realmente comprometer contas importantes, e não apenas de indivíduos?
Sim. Em julho de 2020, o Twitter sofreu uma violação quando invasores realizaram um ataque coordenado de engenharia social contra funcionários com acesso a ferramentas internas. Em seguida, comprometeram contas de alto perfil, incluindo as de Barack Obama e Elon Musk, para promover um golpe com criptomoedas. Isso mostra que a engenharia social explora a psicologia humana, e não falhas de software, por isso é importante verificar solicitações por meio de canais oficiais.
Quão real é a ameaça de deepfake para dados pessoais e financeiros?
É uma ameaça ativa e custosa. Em 2024, um funcionário do setor financeiro da empresa de engenharia Arup transferiu cerca de US$ 25 milhões após uma videochamada com o que se revelou ser um deepfake do CFO da empresa. Criminosos usam vozes e rostos clonados para chantagem e fraude. A autenticação multifator ajuda porque impede que apenas voz ou vídeo autorizem transações sensíveis.
Dispositivos de casa inteligente e IoT representam um risco real para a privacidade?
Sim. Muitos dispositivos IoT vêm com senhas padrão que os usuários nunca alteram e transmitem dados sem criptografia. Em 2019, pesquisadores da Bitdefender descobriram que a campainha Ring Video Doorbell Pro trocava credenciais de Wi-Fi por HTTP simples durante a configuração, permitindo que qualquer pessoa dentro do alcance as capturasse. Altere as senhas padrão imediatamente após a configuração, verifique o firmware mensalmente e desative os recursos de acesso remoto que não utiliza.
O que realmente acontece com os meus dados depois de uma violação?
Os dados roubados são frequentemente vendidos em mercados da dark web, onde os preços variam muito, mas registos completos de identidade e registos médicos são especialmente valiosos. Os criminosos usam-nos depois para roubo de identidade; a FTC informou que os americanos perderam mais de 10 mil milhões de dólares com fraudes em 2023.
Quais direitos o RGPD me concede, na prática, sobre meus dados pessoais?
O RGPD, em vigor desde 25 de maio de 2018 em toda a UE, concede direitos de acesso, correção, eliminação e restrição do tratamento dos seus dados pessoais, e exige que as organizações tenham uma base legal, como o consentimento, antes de tratá-los. Quando uma violação representa risco para as pessoas, as empresas devem notificar a autoridade de controlo no prazo de 72 horas. As infrações podem resultar em multas de até 20 milhões de euros ou 4% do faturamento anual mundial total, o que for maior.
Em que a CCPA difere do GDPR para os consumidores?
A CCPA, em vigor desde 1º de janeiro de 2020 na Califórnia, garante aos consumidores o direito de saber quais informações pessoais são coletadas, o direito de exigir a sua exclusão e o direito de optar por não permitir a sua venda, com multas administrativas de até US$ 2.500 por violação ou US$ 7.500 por violação intencional. Isso é mais limitado do que a estrutura do GDPR, de até €20 milhões ou 4% da receita, mas ainda dá aos consumidores norte-americanos uma alavanca concreta para exercer o direito de oposição.
Como é que uma VPN protege os meus dados pessoais especificamente?
Uma VPN encripta todo o tráfego entre o seu dispositivo e o seu servidor, bloqueando o seu ISP e os atacantes na Wi-Fi pública de monitorizar a atividade, e mascara o seu endereço IP para dificultar o rastreamento de localização. NordVPN, por exemplo, utiliza encriptação AES-256, diz que a sua política de não-registo foi auditada de forma independente, funciona 7,229 servidores em 150 países, e cobre 10 dispositivos simultâneos.
Que ferramentas protegem minhas comunicações além de uma VPN?
Camada criptografia em canais. Signal criptografa mensagens, voz e videochamadas de ponta a ponta por padrão, então nem mesmo o provedor do app consegue lê-las. ProtonMail e Tutanota oferecem e-mail criptografado de ponta a ponta, diferente do Gmail ou Outlook padrão. DNS criptografado através de Cloudflare (1.1.1.1) ou Quad9 impede que seu ISP registre cada site que você visita em texto simples.
O que torna uma senha realmente forte em 2024?
O comprimento e a aleatoriedade são o mais importante: procure pelo menos 16 caracteres combinando letras maiúsculas, minúsculas, números e símbolos. Ainda assim, “123456” continua no topo das listas de senhas vazadas. Use um gerenciador de senhas para criar e guardar credenciais exclusivas para cada conta, e ative a autenticação multifator em todos os serviços que a oferecem, para que uma senha vazada isolada não seja suficiente para dar acesso.
Como proteger meus dados em Wi-Fi público especificamente?
Evite acessar contas bancárias ou outras contas sensíveis em redes públicas, pois invasores na mesma rede Wi-Fi podem executar ataques de intermediário (man-in-the-middle) ou criar pontos de acesso falsos “evil twin”, que imitam redes legítimas. Use uma VPN para criptografar sua conexão e confirme se os sites usam HTTPS antes de inserir qualquer informação pessoal.
Qual é o hábito único mais eficaz para reduzir meu risco de privacidade?
Limitar o que você compartilha online em primeiro lugar, uma vez que cada detalhe postado expande o que atacantes podem usar para phishing direcionado ou doxxing. Combine isso com senhas fortes e únicas, ferramentas de armazenamento em nuvem criptografado como Proton Drive ou Tresorit e uma VPN em Wi-Fi público. Juntos, esses removem a maior parte da superfície de ataque em que criminosos contam.