Melhores Soluções de VPN Empresarial: 5 Plataformas Comparadas
Compare plataformas de VPN empresarial e zero trust: NordLayer, Cisco, Palo Alto, Fortinet e Zscaler. Veja qual se adapta ao porte, à stack e à equipe de TI.
 Michael Gargiulo
Encontre o seu VPN
Para que vai usar principalmente um VPN?
Escolha uma opção e responda a algumas perguntas rápidas. Indicamos o VPN que melhor se adequa e explicamos porquê.
VPN para streaming
Pergunta 1 de 3
O que fez você procurar uma VPN para streaming?
24.965 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência

NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para privacidade
Pergunta 1 de 3
O que o levou a procurar uma VPN de privacidade?
24.965 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para jogos
Pergunta 1 de 3
O que te levou a procurar uma VPN para gaming?
24.965 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para planos gratuitos
Pergunta 1 de 3
O que o fez procurar por uma VPN gratuita?
24.965 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Resposta rápida: Escolha a plataforma de acordo com a rede que você já opera. NordLayer é a mais rápida de implantar para uma equipe cloud-first, sem hardware para gerenciar. Cisco Secure Client, Palo Alto GlobalProtect e Fortinet FortiClient fazem sentido quando você já usa os firewalls desse fornecedor. Zscaler Private Access é a escolha quando o objetivo é acesso a aplicativos com zero trust, e não um túnel de rede. A NordLayer é a única das cinco para a qual podemos enviar você diretamente, e explicamos isso abaixo.
Qual VPN Empresarial Você Deve Escolher?
| Se isto descreve você | Comece com | Por quê |
|---|---|---|
| Equipe cloud-first ou híbrida, sem gateways locais, que quer funcionar rapidamente | NordLayer | Gateways gerenciados na nuvem e um Painel de Controle central, com login único (SSO) e autenticação multifator em todos os planos |
| Você já usa firewalls Cisco ASA ou Firepower | Cisco Secure Client[1] | Feito para funcionar com os gateways da própria Cisco |
| A equipe de segurança quer inspeção profunda de tráfego no firewall | Palo Alto GlobalProtect[2] | Estende a política de firewall da Palo Alto aos usuários remotos |
| Você já usa firewalls FortiGate e quer um único fornecedor | Fortinet FortiClient[3] | Funciona com gateways FortiGate e as ferramentas de endpoint da Fortinet |
| Você quer substituir o acesso amplo à rede por acesso por aplicativo | Zscaler Private Access[4] | Modelo zero trust: os usuários acessam aplicativos específicos, não a rede |
Veja os planos da NordLayer e solicite um orçamento
Como escolhemos e o que não fazemos. A VPN.com não realiza testes próprios de desempenho ou segurança. Este guia é baseado na documentação técnica publicada por cada fornecedor e em orientações públicas de segurança, listadas nas referências abaixo. A VPN.com recebe uma comissão se você comprar a NordLayer pelo nosso link. Não temos relação de afiliação com as outras quatro, então seus links levam aos sites oficiais dos fornecedores.
O Que Torna uma VPN “Empresarial”?
Uma VPN de consumo protege a conexão de uma pessoa. Uma VPN empresarial protege o acesso de uma organização aos próprios sistemas: ela acrescenta administração central, integração de identidade, políticas de acesso que acompanham o usuário e registros que a TI pode auditar. Para equipes menores (aproximadamente de 5 a 500 usuários), veja nosso guia de melhor VPN para empresas. Esta página é voltada para implantações maiores ou mais complexas: vários escritórios, firewalls já existentes, uma equipe de segurança e compras que pedem um orçamento em vez de uma página de checkout.
Duas arquiteturas estão em jogo, e a escolha importa mais do que a marca:
- VPN de rede. O usuário se autentica, um túnel é aberto e ele acessa os recursos de rede que a política permite. Cisco, Palo Alto e Fortinet são construídas em torno desse modelo, vinculadas aos seus gateways ou firewalls.
- Acesso à rede com zero trust (ZTNA). O usuário se conecta a aplicativos individuais, não à rede. O Zscaler Private Access é construído em torno desse modelo. Veja nosso guia de zero trust para entender o modelo.
A NordLayer fica mais próxima da ponta gerenciada na nuvem: você usa seus gateways hospedados em vez de possuir o hardware.
As Cinco Plataformas Comparadas
| Plataforma | Melhor para | Implantação | Licenciamento |
|---|---|---|---|
| NordLayer | Equipes cloud-first e híbridas | Gerenciada na nuvem | Por usuário, quatro planos (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organizações com gateways Cisco | Local ou híbrida | Pela Cisco, normalmente incluído em pacotes com outros produtos |
| Palo Alto GlobalProtect[2] | Equipes de segurança baseadas em firewall | Baseada em firewall ou serviço em nuvem Prisma Access | Pela Palo Alto, vinculado à sua plataforma de firewall |
| Fortinet FortiClient[3] | Clientes FortiGate | Local ou híbrida | Pela Fortinet; confirme os termos por dispositivo ou por usuário |
| Zscaler Private Access[4] | Zero trust, acesso no nível de aplicativo | Serviço em nuvem | Pela Zscaler; baseado em orçamento |
Os termos de licenciamento mudam e são negociados, então esta tabela descreve o modelo, não um número. Peça a cada fornecedor um orçamento com base no seu número real de licenças.
NordLayer
Melhor para equipes cloud-first e híbridas que querem um serviço gerenciado em vez de hardware. A NordLayer é o produto empresarial da Nord Security. Os administradores gerenciam usuários e gateways a partir de um Painel de Controle central, e o login único (SSO) a conecta a provedores de identidade, incluindo Microsoft Entra ID, Okta, OneLogin, JumpCloud e Google Workspace. Os aplicativos cobrem Windows, macOS, iOS, Android e Linux, além de uma extensão para navegador. SSO e autenticação multifator estão disponíveis em todos os quatro planos (Lite, Core, Premium e Enterprise). A NordLayer oferece garantia de devolução do dinheiro em 14 dias e não tem teste grátis, então execute seu piloto dentro desse prazo. É a única plataforma desta lista para a qual a VPN.com pode enviar você diretamente.
Fonte: site e páginas de planos da própria NordLayer, verificados em 2 de outubro de 2026.
Cisco Secure Client
Melhor para organizações que já usam firewalls Cisco. O Cisco Secure Client (sucessor do AnyConnect) se conecta aos gateways Cisco ASA e Firepower e oferece suporte a SSL/TLS e IPsec. Seu ponto forte é o encaixe: se seus gateways, ferramentas de identidade e operações de segurança já são Cisco, o cliente se encaixa nessa stack. Se não forem, você precisa adotar essa stack para usá-lo. O licenciamento normalmente passa pela Cisco ou por um revendedor.
Palo Alto GlobalProtect
Melhor para equipes de segurança que usam firewalls Palo Alto e querem uma única política para usuários do escritório e remotos. O GlobalProtect conecta os usuários a firewalls Palo Alto ou ao seu serviço em nuvem Prisma Access, então as mesmas regras de inspeção e registro se aplicam onde quer que o usuário esteja. O Panorama é o console de gerenciamento central da Palo Alto para políticas em muitos firewalls.
Fortinet FortiClient
Melhor para organizações que padronizam em Fortinet. O FortiClient funciona com gateways FortiGate e com o gerenciamento de endpoints da Fortinet, então controles de VPN, firewall e endpoint ficam sob um único fornecedor. Ele oferece suporte a túneis IPsec e SSL. Verifique os termos de licenciamento atuais com a Fortinet, pois eles diferem entre ofertas por dispositivo e por usuário.
Zscaler Private Access
Melhor para organizações em nuvem comprometidas com zero trust. O Zscaler Private Access não coloca os usuários na rede. Ele intermedeia uma conexão entre um usuário e um aplicativo específico por meio da nuvem da Zscaler, de modo que os endereços dos aplicativos não ficam expostos à internet pública. Se uma conta for comprometida, a exposição se limita aos aplicativos que essa conta podia acessar, não à rede inteira. Por ser entregue na nuvem, ambientes com muita infraestrutura local precisam de uma migração em fases.
Como Escolher: Seis Perguntas
- O que você já usa? Firewalls Cisco, Palo Alto ou Fortinet já existentes normalmente decidem isso. Um cliente compatível com seus gateways economiza trabalho de integração.
- Quantas pessoas e quantos sites? Muitos escritórios de filiais puxam para plataformas baseadas em firewall. Equipes majoritariamente remotas que usam ferramentas SaaS puxam para opções gerenciadas na nuvem ou zero trust.
- Quem vai administrar? Um serviço gerenciado na nuvem exige menos conhecimento de hardware. Plataformas de firewall exigem uma equipe que já conheça o fornecedor.
- Ele se conecta ao seu provedor de identidade? Confirme que o login único e o provisionamento de usuários funcionam com o diretório que você usa (Entra ID, Okta, Google Workspace).
- O que seu auditor ou seguradora exige? Uma VPN é um controle entre vários e não torna sozinha uma organização em conformidade. Peça a cada fornecedor sua documentação de auditoria atual e verifique você mesmo as datas dos relatórios.
- Você consegue fazer um piloto? Execute com 25 a 50 usuários por algumas semanas em pelo menos dois locais. Abra um chamado de suporte e meça o tempo de resposta.
Veredito Final
Não existe uma única melhor VPN empresarial, apenas a melhor opção para o seu ambiente. Escolha a NordLayer se você é cloud-first e quer um serviço gerenciado sem hardware. Escolha o cliente da Cisco, da Palo Alto ou da Fortinet se já usa os firewalls desse fornecedor. Escolha o Zscaler Private Access se seu objetivo é acesso a aplicativos com zero trust.
Qualquer que seja a sua shortlist, faça um piloto, peça a documentação de auditoria atual e obtenha um orçamento por escrito para o seu número de licenças. Veja os planos da NordLayer se uma opção gerenciada na nuvem se encaixar.
Referências
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referências
- Cisco. 2026. Secure Client (including AnyConnect). Recuperado em 30 de setembro de 2026 de https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Arquivado: Snapshot do Wayback Machine
- Palo Alto Networks. s.d. Secure Remote Access | GlobalProtect. Recuperado em 30 de setembro de 2026 de https://www.paloaltonetworks.com/sase/globalprotect.Arquivado: Snapshot do Wayback Machine
- Fortinet. s.d. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Arquivado: Snapshot do Wayback Machine
- Zscaler. s.d. Transforming secure access with Zscaler Private Access (ZPA). Recuperado em 30 de setembro de 2026 de https://www.zscaler.com/products-and-solutions/zscaler-private-access.Arquivado: Snapshot do Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Arquivado: Snapshot do Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Enterprise VPN Security. Recuperado em 30 de setembro de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Arquivado: Snapshot do Wayback Machine
- Fortinet. s.d. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
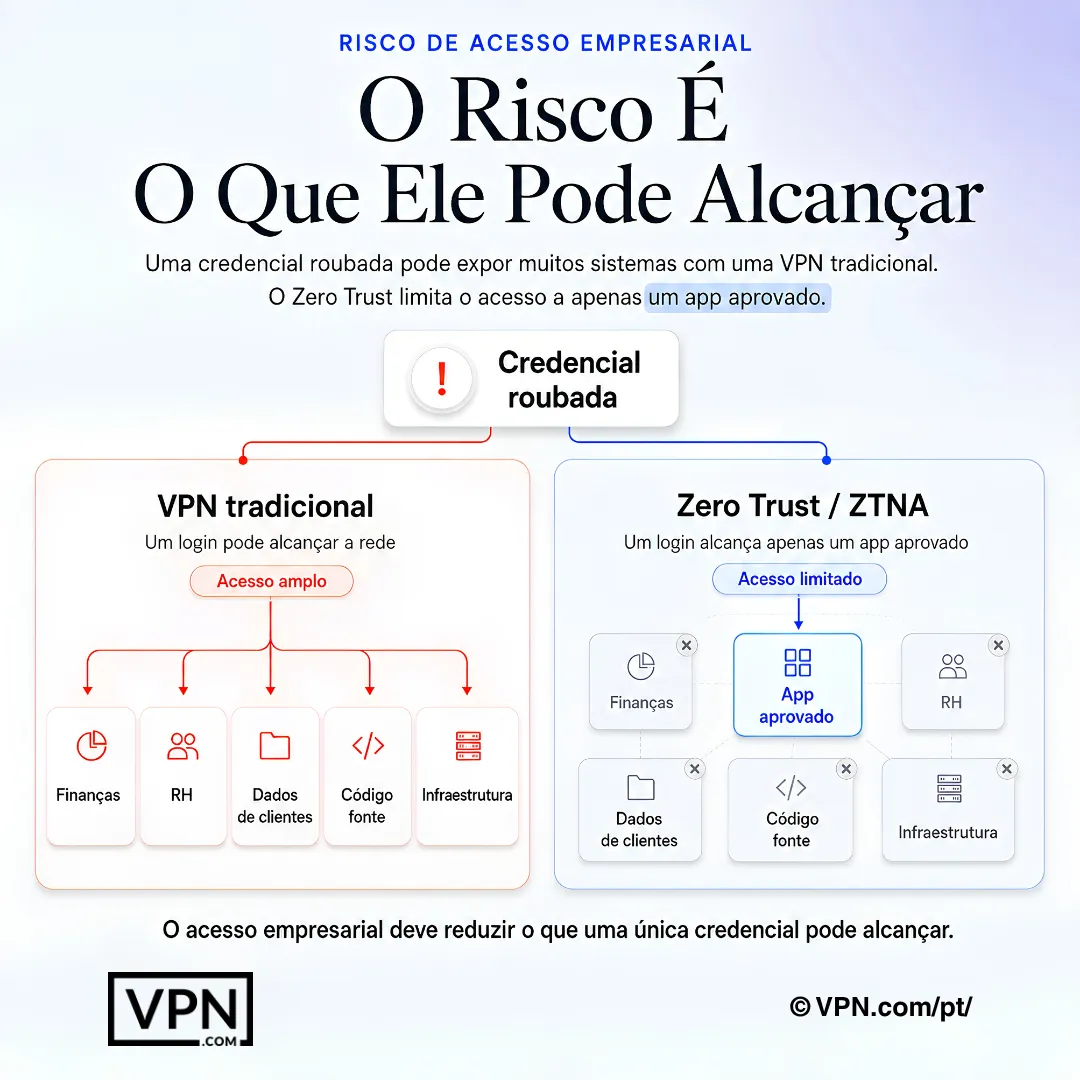
O risco de acesso corporativo diminui quando uma credencial não consegue alcançar a rede como um todo.
Perguntas Frequentes
O que é uma VPN empresarial?
Uma VPN empresarial dá aos funcionários acesso seguro aos sistemas da empresa por meio de administração central, integração de identidade, políticas de acesso e registros de auditoria. Ela é diferente de uma VPN de consumo, que protege a conexão de uma pessoa e não tem camada administrativa. Plataformas empresariais são feitas para muitos usuários, vários escritórios e uma equipe de TI ou de segurança.
Qual é a diferença entre VPN empresarial e VPN para empresas?
Principalmente a escala e a integração. Uma VPN para pequenas empresas foca em configuração simples e licenciamento multiusuário para equipes de poucas a algumas centenas de pessoas. Uma implantação empresarial acrescenta integração com firewalls, sistemas de identidade e monitoramento já existentes, além de compras feitas por orçamentos e contratos. Muitos produtos gerenciados na nuvem atendem as duas pontas.
O acesso à rede com zero trust (ZTNA) está substituindo as VPNs?
Para algumas organizações, em parte. Uma VPN tradicional abre um túnel que alcança a rede em que o usuário tem permissão. O ZTNA conecta os usuários a aplicativos individuais, o que limita o que uma conta comprometida consegue alcançar. Muitas organizações mantêm as duas durante uma transição. O Zscaler Private Access é um produto ZTNA; os outros desta lista são baseados em VPN.
Qual é a melhor VPN empresarial se já usamos firewalls Cisco, Palo Alto ou Fortinet?
Normalmente o cliente do mesmo fornecedor: Cisco Secure Client para gateways Cisco, GlobalProtect para firewalls Palo Alto, FortiClient para FortiGate. O cliente é feito para aquele gateway, então você evita trabalho de integração. Se você não usa nenhum deles, uma opção gerenciada na nuvem, como a NordLayer, evita a compra de hardware.
Como a VPN empresarial é precificada?
Principalmente por usuário, por dispositivo ou dentro de um contrato de segurança maior. Os preços de lista publicados raramente correspondem ao que grandes compradores pagam, então solicite um orçamento para o seu número real de licenças e pergunte qual nível de suporte está incluído. A NordLayer lista quatro planos (Lite, Core, Premium e Enterprise) na própria página de preços.
Uma VPN empresarial nos torna em conformidade com HIPAA, SOC 2 ou PCI DSS?
Não. Uma VPN é um controle técnico, e a conformidade depende das suas políticas, configuração, fornecedores e evidências. Peça a cada fornecedor seus relatórios de auditoria ou atestados atuais, verifique as datas e pergunte ao seu responsável por conformidade quais controles a sua estrutura exige.
Como devemos fazer um piloto antes de comprar?
Escolha de 25 a 50 usuários em pelo menos dois locais e execute por várias semanas. Teste o login pelo seu provedor de identidade, a confiabilidade em conexões ruins, a carga de trabalho administrativa e o suporte. Abra um chamado real e meça o tempo de resposta. Com a NordLayer, faça isso dentro da garantia de devolução do dinheiro de 14 dias, já que não há teste grátis.
Os funcionários podem usar uma VPN de consumo para trabalhar?
É uma opção ruim quando a empresa precisa de controle central. VPNs de consumo não têm console administrativo, não permitem impor quem se conecta a quê e não têm registros de propriedade da empresa. Uma equipe muito pequena às vezes começa por aí, mas qualquer coisa maior é mais bem atendida por um produto empresarial. Veja nosso guia de melhor VPN para empresas.
Quais dispositivos uma VPN empresarial precisa suportar?
No mínimo Windows, macOS, iOS e Android, e Linux para equipes de engenharia. A NordLayer lista aplicativos para os cinco, além de uma extensão para navegador. Para as outras, confirme no site do fornecedor o suporte às plataformas e a compatibilidade com gerenciamento de dispositivos móveis.
O que devemos verificar se a equipe remota diz que a VPN está lenta ou cai?
Comece pela localização e carga do gateway, depois pela rede local do usuário e, por fim, pela política de tunelamento dividido (split tunneling). VPNs de rede que enviam todo o tráfego por um gateway distante adicionam atraso, enquanto opções em nuvem e zero trust podem direcionar os usuários a um ponto de presença mais próximo. Leve o problema ao suporte do fornecedor durante o piloto para ver como ele responde.