Ghid privind confidențialitatea datelor: protecție, drepturi și bune practici
Aflați ce este confidențialitatea datelor, legile actuale privind confidențialitatea (GDPR, CCPA) și cum să vă protejați informațiile personale online.
 Michael Gargiulo
Concluzie: Datele dumneavoastră personale se confruntă cu amenințări constante din partea programelor malware, phishing-ului, ingineriei sociale și atacurilor din rețea. Parolele puternice, instrumente axate pe confidențialitate și un VPN care criptează traficul dvs. formează apărările principale pentru protejarea informațiilor online.
Confidențialitatea datelor a devenit unul dintre cele mai importante subiecte în viața digitală. Fiecare cumpărătură online, interogare de căutare și postare pe rețelele sociale generează date personale pe care companiile le colectează, stochează și partajează. Pentru mulți oameni, întrebarea este simplă: cine controlează informațiile mele și cum le țin în siguranță?
Riscurile sunt reale. Criminalii cibernetici folosesc metode sofisticate pentru a fura date personale, iar chiar și companiile legitime uneori le gestionează defectuos. Dar există și vești bune. Legi puternice privind confidențialitatea există acum în zeci de țări, iar instrumente practice sunt disponibile pentru a vă ajuta să preluați controlul. Acest ghid acoperă amenințările specifice la adresa datelor dvs. personale, legile concepute pentru a vă proteja drepturile și pașii concreti pe care îi puteți face pentru a vă apăra informațiile online.
Notă: Acest ghid se concentrează pe confidențialitatea datelor personale din perspectiva unui consumator. Dacă căutați informații despre cadrul de conformitate organizațional, obligațiile corporative de gestionare a datelor sau implementarea GDPR pentru întreprinderi, consultați în schimb ghidul nostru de protecție a datelor.
Ce este confidențialitatea datelor?
Confidențialitatea datelor se referă la dreptul dvs. de a controla modul în care informațiile dvs. personale sunt colectate, utilizate, stocate și partajate. Datele personale includ orice poate să vă identifice direct sau indirect: numele dvs., adresa de e-mail, numărul de telefon, adresa fizică, istoricul de navigare, înregistrările de achiziții, datele de locație și chiar informații biometrice precum amprentele digitale.
În termeni practici, confidențialitatea datelor răspunde la trei întrebări:
- Cine colectează datele dvs.? Site-urile web, aplicațiile, agenții de publicitate, furnizorii de servicii internet (ISP) și agențiile guvernamentale colectează toate informații personale.
- Ce fac cu aceasta? Utilizările comune includ publicitatea țintită, analitică, îmbunătățirea produsului și, în unele cazuri, vânzarea datelor către terți.
- Ce control aveți? Legile privind confidențialitatea și instrumentele vă dau abilitatea de a vizualiza, modifica, șterge și restricționa accesul la datele dvs.
Decalajul dintre ceea ce colectează companiile și ceea ce utilizatorii înțeleg despre această colectare rămâne una dintre cele mai mari provocări în confidențialitatea digitală, potrivit Electronic Frontier Foundation (EFF). Confidențialitatea datelor nu este același lucru cu protecția datelor, care se ocupă de cadrele organizatorice și legale pe care trebuie să le urmeze întreprinderile. Confidențialitatea datelor este despre drepturile și alegerile individuale ale dvs.
Amenințări la adresa informațiilor dvs. personale
Criminalii cibernetici folosesc o gamă largă de tehnici pentru a accesa date personale. Înțelegerea modului în care funcționează fiecare amenință este primul pas către apărarea împotriva acesteia.
Ingineria socială
Ingineria socială este o categorie de atacuri în care criminalii manipulează oamenii pentru a dezvălui informații confidențiale. În loc să exploateze vulnerabilități software, aceste atacuri exploatează psihologia umană.
Cum funcționează: Un atacator ar putea se da drept unui reprezentant al băncii, trimite o apeluri caritabilă falsă sau crea un scenariu urgent (cum ar fi pretinderea că contul dvs. a fost compromis) pentru a vă forța să partajați parole, numere de conturi sau coduri de verificare.
Exemplu real: În iulie 2020, Twitter a suferit o breșă majoră, după ce atacatorii au folosit un atac coordonat de inginerie socială pentru a viza angajații cu acces la instrumentele interne. Atacatorii au compromis apoi conturi de profil înalt, inclusiv cele ale lui Barack Obama și Elon Musk, potrivit unei plângeri penale federale[1], pentru a promova o escrocherie cu criptomonede.
Prevenire: Verificați orice cerere neașteptată pentru informații personale contactând direct organizația prin canale oficiale. Nu partajați niciodată parolele sau codurile unice cu oricine vă contactează mai întâi.
Programul malware
Programul malware este software malicious conceput pentru a se infiltra în dispozitive și a fura date, cripta fișiere pentru răscumpărare sau a monitoriza activitatea utilizatorului fără consimțământ.
Cum funcționează: Programele malware ajung de obicei prin atașamente de e-mail, site-uri web compromise sau descărcări infectate. Odată instalat, poate înregistra apăsări de taste pentru a captura parole, cripta fișierele și cere plată (ransomware), activa camera sau microfon sau extrage documente sensibile.
Exemplu din lumea reală: Atacul de ransomware WannaCry din 2017 a provocat zeci de mii de infecții în peste 150 de țări[2], potrivit rapoartelor open-source citate de CISA. Atacul a criptat fișierele utilizatorilor și a cerut plăți în Bitcoin. Spitale, companii și agenții guvernamentale au fost toate afectate.
Prevenire: Mențineți sistemul de operare și software-ul actualizate, evitați clicul pe linkuri sau atașamente de la expeditori necunoscuți și utilizați software antivirus de reputație. Ghidul nostru dedicat acoperă tipurile de malware și apărări în detaliu.
Phishing țintit
În timp ce phishing-ul standard lanseaza o plasă largă, phishing-ul țintit vizează indivizi specifici folosind informații personale pe care atacatorul le-a adunat deja.
Cum funcționează: Un atacator vă cercetează prin rețelele de socializare, înregistrări publice sau breșe anterioare de date. Apoi elaborează un mesaj highly personalizat, adesea care pare să provină de la un coleg, șef sau serviciu de încredere, care vă păcălește să faceți clic pe un link malicious sau să furnizați date sensibile.
Exemplu din lumea reală: Un raport din 2023 al Barracuda Networks a constatat că phishing-ul țintit reprezintă doar 0,1% din atacurile prin e-mail, dar este responsabil pentru 66% din breșele din datele sale[3]. Personalizarea face ca aceste atacuri să fie mult mai eficiente decât phishing-ul generic.
Prevenire: Fiți suspicioși la orice e-mail care cere o acțiune urgentă, chiar dacă pare să provină de la cineva pe care îl cunoașteți. Verificați cererile printr-un canal de comunicare separat. Citiți ghidul nostru detaliat despre atacurile de phishing pentru mai multe strategii de protecție.
Atacuri din rețea
Rețelele Wi-Fi publice din cafenele, aeroporturi și hoteluri sunt convenabile, dar inherent nesigure. Atacatorii din aceeași rețea pot intercepta transmisii de date necriptate.
Cum funcționează: Într-un atac man-in-the-middle (MITM), un hacker se poziționează între dispozitivul dvs. și routerul Wi-Fi. Pot apoi monitoriza activitatea dvs. de navigare, captura credențialele de conectare și chiar injecta conținut malicious în site-urile pe care le vizitați.
Exemplu din lumea reală: Cercetătorii în securitate au documentat că hotspot-urile necinstite care imită rețele legitime (cunoscute sub denumirea de atacuri „evil twin”) rămân una dintre cele mai frecvente amenințări în spațiile publice.
Prevenire: Evitați accesarea conturilor bancare sau sensibile pe Wi-Fi public. Utilizați un VPN pentru a cripta conexiunea și asigurați-vă că site-urile utilizează HTTPS înainte de a introduce informații personale.
Vulnerabilități Internet of Things (IoT)
Dispozitivele smart home, dispozitivele portabile, telefoane mai vechi și aparatele conectate au adesea implicații slabe de securitate și primesc actualizări software rar.
Cum funcționează: Multe dispozitive IoT sunt livrate cu parole implicite pe care utilizatorii nu le schimbă niciodată. Aceste dispozitive adesea nu au criptare și pot transmite date în text simplu. Atacatorii pot exploata aceste slăbiciuni pentru a accesa rețeaua domestică și orice date stocate pe dispozitive conectate.
Exemplu din lumea reală: În 2019, cercetătorii de la Bitdefender au constatat că Ring Video Doorbell Pro schimba datele de autentificare Wi-Fi prin HTTP neprotejat în timpul configurării[4], expunându-le oricui se afla în apropiere; problema a fost între timp remediată.
Prevenire: Schimbați parolele implicite pe toate dispozitivele conectate imediat. Verificați regulat actualizările de firmware și dezactivați funcțiile pe care nu le utilizați, cum ar fi accesul la distanță.
Exploatare pe rețelele de socializare
Platformele de rețele sociale colectează cantități vaste de date ale utilizatorului, iar informațiile pe care le partajați voluntar pot fi utilizate de atacatori.
Cum funcționează: Atacatorii scrap profile publice pentru a aduna detalii personale pentru campaniile de inginerie socială sau phishing țintit. Platformele în sine colectează date comportamentale inclusiv aprecierile dvs., partajările, încărcarea locației și modelele de navigare pentru publicitate țintită. Breșele de date la companii de rețele sociale pot expune aceste informații criminalilor.
Exemplu real: În cazul Cambridge Analytica, FTC a susținut că o aplicație a colectat date de profil de la aproximativ 250.000 până la 270.000 de utilizatori, plus 50 până la 65 de milioane dintre prietenii acestora[5], prin metode înșelătoare.
Prevenire: Auditați setările dvs. de confidențialitate pe fiecare platformă. Limitați informațiile personale vizibile pe profilurile publice și fiți precauți cu privire la acceptarea cererilor de conexiune de la conturi necunoscute.
Deepfake-uri și media sintetice
Avansurile în inteligența artificială au făcut posibilă crearea de imagini, audio și video false convingătoare care pot dăuna reputației sau facilita frauda.
Cum funcționează: Instrumentele AI pot genera media sintetice realiste folosind mostre ale vocii, feței sau stilului de scriere al unei persoane. Criminalii folosesc deepfake-uri pentru impersonare, șantaj, campaniile de dezinformare și fraude financiare, cum ar fi înșelătoriile de clonare a vocii.
Exemplu real: În 2024, un angajat din departamentul financiar al firmei de inginerie Arup a transferat aproximativ 25 de milioane de dolari[6] după un apel video cu ceea ce părea a fi directorul financiar (CFO) al companiei. Apelul a folosit tehnologie deepfake.
Prevenire: Fiți precauți la orice cereri neobișnuite de video sau audio care implică tranzacții financiare. Verificați comunicațiile neașteptate prin canale stabilite. Utilizați autentificarea multi-factor, așa că vocea sau video singur nu pot autoriza acțiuni sensibile.
Ce date pot fi țintite?
Criminalii cibernetici țintesc diferite tipuri de informații personale în funcție de obiectivele lor. Țintele comune includ nume, adrese, numere de telefon, numere de asigurare socială, detalii de conturi financiare, înregistrări medicale și credențiale de conectare. Iată ce fac de obicei atacatorii cu datele furate:
Furt de identitate
Infractorii folosesc informațiile personale furate pentru a se da drept victimele lor. Pot deschide conturi de credit, depune declarații fiscale false, pot obține tratament medical sau pot comite infracțiuni sub numele altcuiva. Americanii au raportat pierderi de peste 10 miliarde de dolari din fraude în 2023[7], potrivit Federal Trade Commission. Aflați cum funcționează furtul de identitate și cum vă puteți proteja.
Doxxing
Doxxing implică publicarea informațiilor private ale cuiva public fără consimțământ. Aceasta poate include adrese de acasă, numere de telefon, detalii despre loc de muncă și informații despre familie. Victimele pot fi expuse hărțuirii, amenințărilor sau pericolului fizic în rezultat.
Vânzarea pe dark web
Datele furate sunt frecvent vândute pe piețele dark web. Prețurile variază mult și se modifică în timp, dar înregistrările complete de identitate și cele medicale au, în general, o valoare mai mare decât un singur element de date, cum ar fi o adresă de e-mail.
Exploatare financiară
Atacatorii folosesc numere de cărți de credit furate, credențialele de conturi bancare și detaliile personale pentru a efectua cumpărături neautorizate, transfera fonduri sau solicita împrumuturi în numele victimei.
Extorzie și șantaj
Datele personale sensibile, inclusiv fotografii private, mesaje sau istoricul de navigare, pot fi utilizate pentru a amenința victime să facă plăți. Atacurile ransomware criptează fișiere și cer plată pentru eliberarea acestora.
Exploatare personală
Datele furate permit persecuție, hărțuire și impersonare. Criminalii pot folosi informații personale pentru a urmări locația unei victime, pentru a contacta familia sau angajatorul acesteia sau pentru a comite crime sub identitatea victimei.
Drepturi ale consumatorilor în vertu legilor privind confidențialitatea datelor
Legile privind confidențialitatea datelor stabilesc regulile care guvernează modul în care organizațiile colectează, stochează, procesează și partajează informații personale. Aceste legi definesc, de asemenea, drepturile dvs. ca individ și stabilesc penalități pentru încălcări.
De ce contează legile privind confidențialitatea
Creșterea rapidă a colectării de date digitale a creat o necesitate urgentă de protecții legale. Legile privind confidențialitatea datelor servesc mai multor funcții critice:
- Protejează indivizii de utilizarea neautorizată a informațiilor lor personale
- Acordă drepturi specifice, inclusiv abilitatea de a accesa, corecta și șterge datele dvs.
- Necesită transparență de la organizații cu privire la modul în care gestionează datele
- Obligă notificări de breșă, astfel încât indivizii pot lua măsuri de protecție
- Impune penalități care stimulează conformitatea
Cadrul de confidențialitate NIST[8] este un instrument voluntar care ajută organizațiile să identifice și să gestioneze riscurile legate de confidențialitate, iar multe dintre ele îl folosesc alături de aceste cerințe legale.
| Regulament | Regiune | Data intrării în vigoare | Penalitate maximă |
|---|---|---|---|
| GDPR[9] | Uniunea Europeană | 25 mai 2018 | 20 mil. € sau 4% din cifra de afaceri anuală globală[10] |
| CCPA[11] | California, SUA | 1 ianuarie 2020 | 2.500 $ per încălcare, 7.500 $ per încălcare intenționată (ajustate în funcție de inflație) |
| PDPA | Singapore | 2 iulie 2014 | 1 milion S$ sau 10% din cifra de afaceri anuală din Singapore, valoarea cea mai mare[12] |
| LGPD[13] | Brazilia | August 2020 (sancțiuni din 1 august 2021) | 2% din veniturile din Brazilia, plafonate la 50 milioane de reali |
| PIPEDA | Canada | 13 aprilie 2000 | Măsuri dispuse de Curtea Federală[14] |
| Diverse legi ale statelor | SUA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Variază în funcție de stat |
Regulamentul General privind Protecția Datelor (GDPR)
- Regiune: Uniunea Europeană (UE)
- Data în vigoare: 25 mai 2018
Prevederi-cheie
- Consimțământ: Impune consimțământul explicit al persoanelor înainte de prelucrarea datelor lor. Comisia Europeană explică cadrul juridic[9].
- Drepturile persoanei vizate: Acordă dreptul de acces, rectificare, ștergere și restricționare a prelucrării datelor cu caracter personal.
- Notificarea încălcărilor de securitate: Atunci când o încălcare prezintă un risc pentru persoane, organizațiile trebuie să notifice autoritatea de supraveghere în termen de 72 de ore de la momentul în care au luat cunoștință de aceasta[15].
- Sancțiuni: Până la 20 de milioane de euro sau 4% din cifra de afaceri anuală totală la nivel mondial[10], luându-se în calcul valoarea cea mai mare.
California Consumer Privacy Act (CCPA)
- Regiune: California, SUA
- Data în vigoare: 1 ianuarie 2020
Prevederi cheie
- Dreptul de a ști: Consumatorii pot solicita detalii despre modul în care informațiile lor personale sunt colectate, utilizate și distribuite.
- Dreptul de a șterge: Consumatorii pot solicita ștergerea informațiilor lor personale.
- Drepturi de renunțare (opt-out): Consumatorii pot refuza vânzarea datelor lor personale.
- Sancțiuni: Amenzi administrative de până la 2.500 $ per încălcare sau 7.500 $ per încălcare intenționată[11], ajustate în funcție de inflație.
Personal Data Protection Act (PDPA) — Singapore
- Regiune: Singapore
- Data în vigoare: 2 iulie 2014
Prevederi cheie
- Consimțământ: Impune organizațiilor să obțină acordul înainte de a colecta, utiliza sau divulga date cu caracter personal.
- Acces și rectificare: Acordă persoanelor fizice dreptul de a accesa și de a rectifica informațiile lor personale.
- Securitatea datelor: Organizațiile trebuie să implementeze măsuri de securitate rezonabile pentru a proteja datele cu caracter personal.
- Sancțiuni: Amenzi financiare de până la 1 milion de dolari Singapore sau 10% din cifra de afaceri anuală din Singapore[12], oricare este mai mare, aplicabile din octombrie 2022.
Legea braziliană generală privind protecția datelor (LGPD)
- Regiune: Brazilia
- Data intrării în vigoare: august 2020, cu sancțiuni aplicabile din 1 august 2021
Prevederi cheie
- Consimțământ: Necesită consimțământ clar și explicit pentru prelucrarea datelor.
- Drepturile persoanei vizate: Oferă dreptul de acces, modificare, ștergere și portabilitate a informațiilor personale.
- Responsabil cu protecția datelor: Organizațiile trebuie să desemneze un responsabil cu protecția datelor.
- Sancțiuni: Până la 2% din cifra de afaceri a companiei în Brazilia, limitată la 50 de milioane de reali per încălcare[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Canada
- Regiune: Canada
- Data în vigoare: 13 aprilie 2000 (cu amendamente în timp)
Prevederi cheie
- Consimțământ: Impune organizațiilor să obțină un consimțământ semnificativ pentru colectarea și utilizarea datelor.
- Acces și rectificare: Acordă persoanelor fizice dreptul de a accesa și de a corecta informațiile lor personale.
- Securitatea datelor: Organizațiile trebuie să protejeze datele cu caracter personal prin măsuri de protecție adecvate.
- Sancțiuni: Comisarul pentru confidențialitate poate trimite cazurile la Curtea Federală, care poate dispune măsuri de remediere[14].
Noile legi de confidențialitate a statului din Statele Unite
- State: Diverse, inclusiv New Jersey, New Hampshire, Montana, Florida, Texas și Oregon
- Date în vigoare: Diverse date în 2024 și 2025
Dispoziții cheie
- Consimțământ: Cerințe similare pentru obținerea consimțământului înainte de prelucrarea datelor.
- Drepturi ale subiectului de date: Drepturi de a accesa, edita, șterge și renunța la prelucrarea datelor.
- Securitate de date: Cerințe pentru protejarea datelor personale și efectuarea evaluărilor de protecție a datelor.
- Penalități: Variază în funcție de stat, inclusiv amenzi și acțiuni de aplicare a legii de către autoritățile de stat.
Sfat: Cel mai eficace obicei unic este limitarea a ceea ce partajați online în primul rând. Combinați parolele puternice și unice, stocarea în cloud criptată și un VPN pe Wi-Fi public, și eliminați cea mai mare parte din suprafața de atac pe care se bazează criminalii.
Moduri de a vă proteja informațiile personale
Amenințările sunt reale, dar apărările sunt, de asemenea. Iată pași specifici și acționabili pentru a vă proteja datele personale online.
Utilizați browsere axate pe confidențialitate
Browserele standard colectează cantități semnificative de date despre utilizatori. Alternativele axate pe confidențialitate, precum Brave, Firefox (cu protecția strictă împotriva urmăririi activată) și Tor Browser, blochează implicit trackerele și reclamele. Tor trimite traficul pe o cale aleatorie prin mai multe relee[16], astfel încât niciun observator din orice punct unic nu poate afla de unde provine sau încotro se îndreaptă.
Limitați partajarea de date
Fiecare bucată de informații personale pe care o partajați online vă crește expunerea. Evitați postarea numelui complet, adresei de acasă, numărului de telefon sau locului de muncă pe profilurile publice. Revizuiți permisiunile pe care le acordați aplicațiilor și revocare accesul la contacte, locație și cameră atunci când nu este necesar.
Criptați stocarea în cloud
Dacă stochezi fișiere în cloud, utilizează servicii care oferă criptare end-to-end, cum ar fi Tresorit sau Proton Drive. Pentru conturile de stocaj în cloud existente (Google Drive, Dropbox), criptează fișierele sensibile local înainte de încărcare folosind instrumente precum Cryptomator.
Utilizați un detector de dispozitiv
Activați Find My Device (Android) sau Find My iPhone (iOS) pe toate dispozitivele dvs. Dacă un dispozitiv se pierde sau este furat, aceste instrumente vă permit să blocați pe distanță dispozitivul și să ștergeți toate datele personale înainte ca acestea să cază în mâini greșite.
Revizuiți permisiunile aplicației
Multe aplicații solicită acces la camera, microfon, contacte și date de locație departe de ceea ce au nevoie pentru a funcționa. Pe iOS și Android, revizuiți permisiunile aplicației în setările dispozitivului și revocare oricare care par unnecessary. Acordați o atenție specială aplicațiilor care solicită acces la microfon sau cameră în timp ce rulează în fundal.
Instalați blocante de anunțuri
Extensiile browserului, cum ar fi uBlock Origin, blocheaza scripturile de urmărire, anunțurile intruzive și domenii malware cunoscute. Blocantele de anunțuri reduc cantitatea de date pe care terții pot o colecta despre comportamentul dvs. de navigare și, de asemenea, îmbunătățesc vitezele de încărcare a paginii.
Utilizați aplicații de mesagerie axate pe confidențialitate
Mesajele SMS standard nu sunt criptate. Aplicații precum Signal utilizează criptare end-to-end în mod implicit pentru toate mesajele, apelurile vocale și apelurile video. Aceasta înseamnă că chiar și furnizorul aplicației nu poate citi conversațiile dvs.
Utilizați servicii de e-mail sigure
Furnizorii de e-mail, cum ar fi ProtonMail și Tutanota, oferă criptare end-to-end, spre deosebire de conturi Gmail sau Outlook standard unde furnizorul poate accesa tehnic conținutul mesajului.
Creează parole puternice și unice
Analiza guvernului britanic asupra conturilor compromise a arătat că 123456 a fost cea mai comună parolă, folosită în 23,2 milioane de conturi[17]. Folosește un manager de parole pentru a genera și stoca parole unice pentru fiecare cont. CISA recomandă ca o parolă puternică să aibă cel puțin 16 caractere, să fie aleatorie și unică[18]. Activează autentificarea multifactor (MFA)[19] pe fiecare cont care o acceptă.
Utilizați blocări de aplicații
Multe smartphone-uri oferă abilitatea de a bloca aplicații individuale cu un PIN separat, pattern sau scan biometric. Aceasta adaugă un al doilea strat de protecție dacă cineva obține acces la dispozitivul dvs. accesat.
Ștergeți regulat datele de navigare
Ștergeți regulat istoricul de navigare, cookie-uri și date cache. Aceasta elimină datele de urmărire stocate și reduce informațiile disponibile oricui accesează dispozitivul dvs. Cele mai multe browsere vă permit să automatizați acest proces prin setări.
Dezactivați cookie-urile terților
Browserele moderne, inclusiv Chrome, Firefox și Safari, vă permit să blocați cookie-urile terților, care sunt utilizate în principal pentru a urmări activitatea dvs. pe diferite site-uri web. Dezactivarea acestora reduce semnificativ urmărirea cross-site. Verificați setările dvs. de confidențialitate ale browserului pentru a configura aceasta.
Activați cereri Do Not Track
În timp ce nu toate site-urile respectă cereri Do Not Track (DNT), activarea acestei setări în browserul dvs. semnalează preferința dvs. să nu fiți urmărit. Combinați aceasta cu dezactivarea permisiunilor de locație și notificare inutile pe dispozitivele mobile.
Izolați activitățile online
Utilizați browsere separate sau profiluri de browser pentru activități diferite. Păstrați navigarea personală într-un profil și afaceri sau cumpărături în altul. Aceasta previne rețelele de urmărire să construiască o imagine completă a comportamentului dvs. online.
Securizați dispozitivele IoT
Schimbați parolele implicite pe fiecare dispozitiv conectat imediat după configurare. Verificați actualizările de firmware lunar. Dezactivați funcțiile de acces la distanță pe care nu le utilizați și considerați plasarea dispozitivelor IoT pe o rețea Wi-Fi separată de dispozitivele dvs. principale.
Utilizarea instrumentelor de criptare pentru a vă proteja conexiunea
Criptarea este cea mai eficace apărare tehnică pentru datele personale în tranzit. Mai multe instrumente funcționează împreună pentru a proteja diferite aspecte ale activității dvs. online.
Rețelele private virtuale (VPN)
Un VPN criptează tot traficul de internet dintre dispozitivul dvs. și serverul VPN, prevenind furnizorul dvs. de servicii de internet (ISP), administratorii de rețea și atacatorii din Wi-Fi public să vă monitorizeze activitatea. VPN-urile mascheaza și adresa IP dvs., ceea ce face mai greu pentru site-uri web și agenții de publicitate să vă urmărească locația.
Atunci când alegeți un VPN, prioritizați furnizorii cu politici verificate fără conectare, standarde de criptare puternice (AES-256) și o rețea largă de servere. Comparați furnizorii de top pe baza vitezei, securității și caracteristicilor de confidențialitate pe pagina noastră de recenzii VPN.
NordVPN este una dintre opțiunile cel mai bine evaluate pentru confidențialitatea personală. Utilizează criptare AES-256, declară că politica sa de non-stocare a jurnalelor a fost auditată independent și oferă blocare încorporată de malware și publicitate prin funcția Threat Protection. NordVPN acceptă până la 10 conexiuni simultane de dispozitiv și întreține 7,115 servere în 150 țări.
DNS criptare
Interogările DNS standard sunt trimise în text simplu, permițând furnizorului dvs. de servicii de internet să vadă fiecare site web pe care îl vizitați. Comutarea la DNS criptare (DNS over HTTPS sau DNS over TLS) prin furnizori precum Cloudflare (1.1.1.1) sau Quad9 previne această supraveghere.
HTTPS pretutindeni
Verificați întotdeauna că site-urile web utilizează HTTPS înainte de a introduce informații personale. Browserele moderne afișează o pictogramă de cădăluț în bara de adresă pentru conexiuni criptate. Extensia HTTPS Everywhere (acum încorporată în multe browsere) modernizează automat conexiunile la HTTPS atunci când este disponibil.
Browsere private și motoare de căutare
Combinați VPN-ul dvs. cu un browser axat pe confidențialitate, cum ar fi Brave sau Firefox, și un motor de căutare, cum ar fi DuckDuckGo, care nu urmărește interogări de căutare. Această abordare în straturi oferă confidențialitate semnificativ mai puternică decât orice instrument unic.
Concluzii cheie
Confidențialitatea datelor personale nu este opțională în mediul digital actual. Fiecare acțiune online generează date care pot fi colectate, partajate, vândute sau furate. Amenințările sunt specifice și bine documentate, de la phishing și malware la ingineria socială și vulnerabilitățile IoT.
Apărările sunt la fel de specifice. Parolele puternice și unice gestionate de un manager de parole elimină cea mai frecventă întrucât de atac. Un VPN criptează traficul dvs. și previne supravegherea rețelei. Browserele axate pe confidențialitate și aplicații de mesagerie criptate reduc datele disponibile urmăritoarelui și atacatorilor. Și legile privind confidențialitatea datelor, cum ar fi GDPR și CCPA, vă dau drepturi legale de a controla informațiile dvs.
Cea mai eficace abordare combină mai multe straturi: limitați ceea ce partajați, criptați ceea ce transmiteți, securizați ceea ce stochezi și rămâneți informat cu privire la amenințări în evoluție. Nici un instrument unic nu oferă protecție completă, dar împreună aceste măsuri reduc semnificativ riscul dvs. Efectuați un pas astazi, indiferent dacă aceasta înseamnă auditarea permisiunilor aplicației, activarea autentificării multi-factor sau configurarea unui VPN și construiți de acolo.
Referințe
- Justice. f.d. Dl. Recuperat 16 octombrie 2026 de la https://www.justice.gov/opa/press-release/file/1300246/dl.Arhivat: Instantaneu Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Indicators Associated With WannaCry Ransomware. Recuperat 16 octombrie 2026 de la https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arhivat: Instantaneu Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 mai 2023). Recuperat 16 octombrie 2026 de la https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arhivat: Instantaneu Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 noiembrie 2019). Recuperat 16 octombrie 2026 de la https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arhivat: Instantaneu Wayback Machine
- FTC. f.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Recuperat 16 octombrie 2026 de la https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arhivat: Instantaneu Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 mai 2024). Recuperat 16 octombrie 2026 de la https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arhivat: Instantaneu Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Recuperat 16 octombrie 2026 de la https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arhivat: Instantaneu Wayback Machine
- NIST. 2018. Privacy Framework. Recuperat 16 octombrie 2026 de la https://www.nist.gov/privacy-framework.Arhivat: Instantaneu Wayback Machine
- European Commission. f.d. Legal framework of EU data protection. Recuperat 16 octombrie 2026 de la https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arhivat: Instantaneu Wayback Machine
- European Commission. f.d. Enforcement and sanctions. Recuperat 16 octombrie 2026 de la https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arhivat: Instantaneu Wayback Machine
- CA. f.d. Ccpa Statute. Recuperat 16 octombrie 2026 de la https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Recuperat 16 octombrie 2026 de la https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arhivat: Instantaneu Wayback Machine
- Planalto. f.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arhivat: Instantaneu Wayback Machine
- GC. f.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Recuperat 16 octombrie 2026 de la https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arhivat: Instantaneu Wayback Machine
- European Commission. f.d. Obligations. Recuperat 16 octombrie 2026 de la https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arhivat: Instantaneu Wayback Machine
- The Tor Project, Inc. f.d. Tor Project: Overview. Recuperat 16 octombrie 2026 de la https://2019.www.torproject.org/about/overview.html.en.Arhivat: Instantaneu Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Recuperat 16 octombrie 2026 de la https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Use Strong Passwords. Recuperat 16 octombrie 2026 de la https://www.cisa.gov/secure-our-world/use-strong-passwords.Arhivat: Instantaneu Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. f.d. Turn On MFA. Recuperat 16 octombrie 2026 de la https://www.cisa.gov/secure-our-world/turn-mfa.Arhivat: Instantaneu Wayback Machine
Resurse pentru această pagină
Grafice și imagini de referință din cercetarea noastră, gratuite pentru vizualizare și partajare.
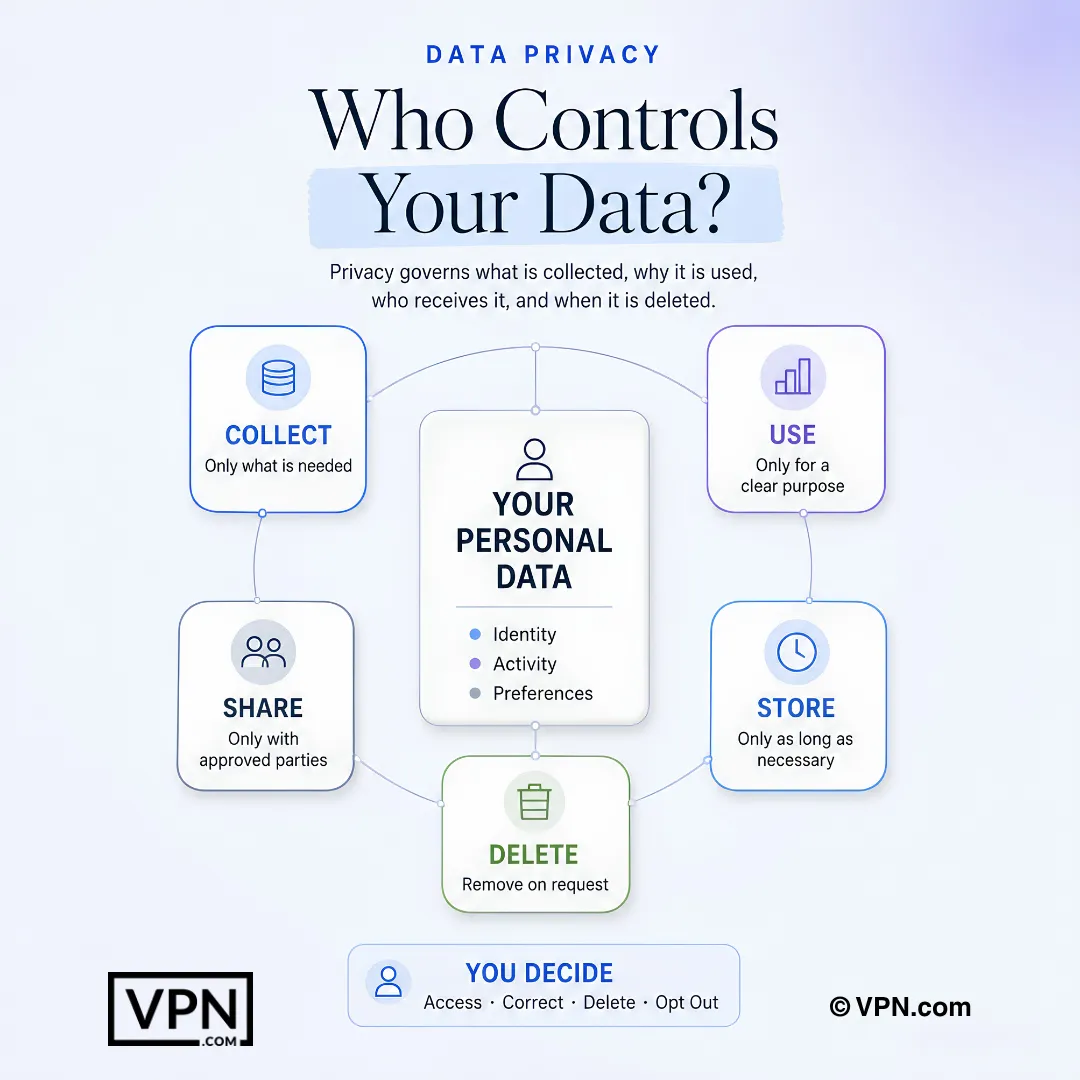
Confidențialitatea datelor determină ce informații sunt colectate, cum sunt utilizate, cine le primește și când sunt șterse.
Întrebări frecvente
Care este diferența dintre confidențialitatea datelor și protecția datelor?
Confidențialitatea datelor este dreptul dvs. individual de a controla modul în care informații personale, cum ar fi numele, istoricul de navigare sau datele de locație, sunt colectate, utilizate și partajate. Protecția datelor acoperă cadrele organizatorice și legale pe care trebuie să le urmeze întreprinderile pentru a gestiona responsabil acele date. Pentru confidențialitatea personală, concentrați-vă pe instrumente precum VPN-uri și manageri de parole mai degrabă decât pe cadrul de conformitate corporativă.
Cât de periculos este spear phishing-ul comparativ cu phishing-ul obișnuit?
Spear phishing-ul este mult mai periculos, deși este mult mai rar. Un raport din 2023 al Barracuda Networks a constatat că spear phishing-ul reprezintă doar 0,1% din atacurile prin e-mail, dar este responsabil pentru 66% dintre breșele din datele sale, deoarece atacatorii cercetează victimele prin rețelele sociale și scurgerile de date anterioare pentru a crea mesaje convingătoare și personalizate. Verificați cererile urgente printr-un canal de comunicare separat înainte de a acționa.
Poate ingineria socială să compromită conturi importante, nu doar ale unor persoane?
Da. În iulie 2020, Twitter a suferit o breșă atunci când atacatorii au desfășurat un atac coordonat de inginerie socială asupra angajaților cu acces la instrumentele interne, apoi au compromis conturi de profil înalt, inclusiv cele ale lui Barack Obama și Elon Musk, pentru a promova o escrocherie cu criptomonede. Acest caz arată că ingineria socială exploatează psihologia umană, nu defectele software, de aceea verificarea solicitărilor prin canalele oficiale contează.
Cât de reală este amenințarea deepfake pentru datele personale și financiare?
Este o amenințare activă și costisitoare. În 2024, un angajat din departamentul financiar al firmei de inginerie Arup a transferat aproximativ 25 de milioane de dolari după un apel video cu ceea ce s-a dovedit a fi un deepfake al directorului financiar (CFO) al companiei. Infractorii folosesc voci și chipuri clonate pentru șantaj și fraudă. Autentificarea cu mai mulți factori ajută, deoarece împiedică ca doar vocea sau videoclipul să autorizeze tranzacții sensibile.
Dispozitivele smart home și IoT reprezintă un risc real pentru confidențialitate?
Da. Multe dispozitive IoT vin cu parole implicite pe care utilizatorii nu le schimbă niciodată și transmit datele fără criptare. În 2019, cercetătorii Bitdefender au constatat că Ring Video Doorbell Pro schimba datele de autentificare Wi-Fi prin HTTP simplu în timpul configurării, expunându-le oricui se afla în raza de acțiune. Schimbați imediat parolele implicite după configurare, verificați lunar actualizările de firmware și dezactivați funcțiile de acces de la distanță pe care nu le folosiți.
Ce se întâmplă de fapt cu datele mele după o breșă?
Datele furate sunt frecvent vândute pe piețele de pe dark web, unde prețurile variază foarte mult, dar dosarele complete de identitate și cele medicale sunt deosebit de valoroase. Infractorii le folosesc apoi pentru furt de identitate; FTC a raportat că americanii au pierdut peste 10 miliarde de dolari din cauza fraudei în 2023.
Ce drepturi îmi oferă de fapt GDPR asupra datelor mele personale?
GDPR, aplicabil din 25 mai 2018 în întreaga UE, îmi acordă dreptul de a accesa, corecta, șterge și restricționa prelucrarea datelor mele personale și impune organizațiilor să aibă un temei legal, cum ar fi consimțământul, înainte de a le prelucra. Atunci când o încălcare a securității prezintă un risc pentru persoane, companiile trebuie să notifice autoritatea de supraveghere în termen de 72 de ore. Încălcările pot atrage amenzi de până la 20 de milioane de euro sau 4% din cifra de afaceri anuală globală totală, luându-se valoarea cea mai mare.
Cum diferă CCPA de GDPR pentru consumatori?
CCPA, în vigoare din 1 ianuarie 2020 în California, le acordă consumatorilor dreptul de a afla ce informații personale sunt colectate, dreptul de a solicita ștergerea acestora și dreptul de a se opune vânzării lor, cu amenzi administrative de până la 2.500 de dolari per încălcare sau 7.500 de dolari per încălcare intenționată. Este mai restrâns decât structura GDPR de 20 de milioane de euro sau 4% din venituri, dar oferă totuși consumatorilor din SUA o pârghie concretă de a refuza vânzarea datelor.
Cum protejează un VPN datele mele personale?
Un VPN criptează tot traficul dintre dispozitivul tău și serverul său, blocând furnizorul de servicii internet și atacatorii de pe Wi-Fi-ul public să monitorizeze activitatea, și mască adresa IP pentru a împiedica urmărirea locației. NordVPN, de exemplu, utilizează criptare AES-256, spune că politica sa de nelog a fost auditată în mod independent, rulează 7,115 servere în 150 țări și acoperă 10 dispozitive simultane.
Ce instrumente protejează comunicațiile mele dincolo de un VPN?
Criptare pe straturi pe canale. Signal criptează mesajele, apelurile vocale și apelurile video end-to-end în mod implicit, deci chiar și furnizorul de aplicații nu le poate citi. ProtonMail și Tutanota oferă e-mail criptat end-to-end, spre deosebire de Gmail sau Outlook standard. DNS criptat prin Cloudflare (1.1.1.1) sau Quad9 împiedică furnizorului dvs. de servicii de internet să înregistreze fiecare site pe care îl vizitați în text simplu.
Ce face o parolă cu adevărat puternică în 2024?
Lungimea și caracterul aleatoriu contează cel mai mult: vizează cel puțin 16 caractere, combinând litere mari, litere mici, cifre și simboluri. Cu toate acestea, „123456” a apărut în fruntea listelor de parole compromise. Folosește un manager de parole pentru a genera și stoca credențiale unice pentru fiecare cont și activează autentificarea în doi pași oriunde este disponibilă, astfel încât o parolă scursă să nu poată oferi singură acces.
Cum îmi protejez datele pe Wi-Fi-ul public în mod specific?
Evită autentificarea în conturile bancare sau în alte conturi sensibile pe rețelele publice, deoarece atacatorii din aceeași rețea Wi-Fi pot executa atacuri de tip man-in-the-middle sau pot crea „hotspot-uri false” (evil twin), care imită rețele legitime. Folosește un VPN pentru a cripta conexiunea și verifică dacă site-urile folosesc HTTPS înainte de a introduce informații personale.
Care este cel mai eficace obicei unic pentru a-mi reduce riscul de confidențialitate?
Limitarea a ceea ce partajați online în primul rând, deoarece fiecare detaliu postat extinde ceea ce atacatorii pot folosi pentru phishing țintit sau doxxing. Combinați aceasta cu parole puternice și unice, instrumente de stocaj în cloud criptat, cum ar fi Proton Drive sau Tresorit și un VPN pe Wi-Fi public. Împreună, acestea elimină cea mai mare parte din suprafața de atac pe care se bazează criminalii.