Udhëzuesi i Privatësisë së Të Dhënave: Mbrojtja, të Drejtat dhe Praktika të Mira
Mësoni se çfarë është privatësia e të dhënave, ligjet aktuale të privatësisë (GDPR, CCPA), dhe si të mbrojeni informacionin tuaj personal në internet.
 Michael Gargiulo
Bottom Line: Të dhënat tuaja personale përballen me kërcënime konstante nga maluer, phishing, inxhinieria shoqërore dhe sulmet në rrjet. Fjalëkalime të fuqishëm, vegla të fokusuar në privatësi dhe një VPN që enkriptohet trafikun tuaj formojnë mbrojtjen bazë për mbrojtjen e informacionit tuaj në internet.
Privatësia e të dhënave është bërë një nga temat më të rëndësishme në jetën digjitale. Çdo blerje në internet, kërkesë në kërkues dhe postim në median shoqërore gjeneron të dhëna personale që kompanitë mbledhin, ruajnë dhe ndajnë. Për shumë njerëz, pyetja është e thjeshtë: kush kontrollon informacionin tim dhe si e mbaj atë të sigurt?
Rreziqet janë reale. Kriminerët kibernetikë përdorin metoda të sofistikuara për të vjedhur të dhëna personale, dhe madje edhe kompanitë legjitime ndonjëherë e trajtojnë gabim. Por ka edhe lajme të mira. Ligje të forta të privatësisë ekzistojnë tani në dhjetëra vende, dhe vegla praktike janë në dispozicion për të ju ndihmuar të merrni kontrollin. Ky udhëzues përfshin kërcënimet specifike për të dhënat tuaja personale, ligjet e dizajnuara për të mbrojtur të drejtat tuaja dhe hapat konkretë që mund të ndërmerrni për të mbrojtur informacionin tuaj në internet.
Shënim: Ky udhëzues fokusohet në privatësinë e të dhënave personale nga këndvështrimi i konsumatorit. Nëse po kërkoni informacione mbi kornizat e pajtueshmërisë organizative, detyrimet e trajtimit të të dhënave të perusaheve ose implementimin e GDPR për bizneset, vizitoni udhëzuesin tonë të mbrojtjes së të dhënave në vend të kësaj.
Çfarë është Privatësia e Të Dhënave?
Privatësia e të dhënave i referohet të drejtës tuaj për të kontrolluar se si informacioni tuaj personal mbledhët, përdoret, ruhet dhe ndahet. Të dhënat personale përfshijnë gjithçka që mund t’ju identifikojë drejtpërdrejt ose indirekt: emrin tuaj, adresën e emailit, numrin e telefonit, adresën fizike, historinë e shfletimit, kërkesa blerjesh, të dhënat e vendndodhjes dhe madje informacione biometrike si gjurmët e gishtave.
Në terma praktikë, privatësia e të dhënave përgjigjef tre pyetjeve:
- Kush mbledh të dhënat tuaja? Sajtet e internetit, aplikimet, reklamuesit, ofruesit e shërbimit të internetit (ISP) dhe agjencionet qeveritare mbledhin të gjithë informacionin personal.
- Çfarë bëjnë ata me të? Përdorimet e zakonshme përfshijnë reklamim të synuar, analitikë, përmirësim produkti dhe në disa raste, shitja e të dhënave palëve të treta.
- Çfarë kontrolli keni? Ligjet dhe vegzat e privatësisë ju japin aftësinë për të parë, modifikuar, fshirë dhe kufizuar aksesin në të dhënat tuaja.
Boshllëku midis asaj që kompanitë mbledhin dhe asaj që përdoruesit kuptojnë për atë mbledhje mbetet një nga sfidat më të mëdha në privatësinë digjitale, sipas Fondacionit Elektronik të Kufijve (EFF). Privatësia e të dhënave nuk është e njëjtë me mbrojtjen e të dhënave, e cila merret me kornizat organizative dhe ligjore që bizneset duhet të ndjekin. Privatësia e të dhënave është për të drejtat dhe zgjedhjet tuaja individuale.
Kërcënimet ndaj Informacionit Tuaj Personal
Kriminerët kibernetikë përdorin një gamë të gjerë teknikash për të aksesuar të dhënat personale. Përpjekja për të kuptuar se si funksionon secila kërcënim është hapi i parë drejt mbrojtjes kundër saj.
Inxhinieria Shoqërore
Inxhinieria shoqërore është një kategori sulmesh ku kriminerët manipulojnë njerëzit në mënyrë që të zbulojnë informacion konfidencial. Në vend që të shfrytëzojnë dobësitë e softuerit, këto sulme shfrytëzojnë psikologjinë njerëzore.
Si funksionon: Një sulmues mund të përfaqësohet si përfaqësuesi i një banke, të dërgojë një apel të rremë për bamirësi, ose të krijojë një skenar urgjent (si p.sh. pretendim se llogarija juaj është komprometuar) për të ju shtypur të ndajnë fjalëkalime, numra llogarie ose kode verifikimi.
Shembull i botës reale: Në korrik 2020, Twitter pësoi një shkelje të madhe kur sulmuesit përdorën një sulm të koordinuar inxhinierie sociale për të synuar punonjësit me qasje në mjetet e brendshme. Sulmuesit më pas komprometuan llogari me profil të lartë, duke përfshirë ato të Barack Obamës dhe Elon Musk, sipas një padie penale federale[1], për të promovuar një mashtrim me kriptomonedha.
Parandalim: Verifikoni çdo kërkesë të papritur për informacionin personal duke kontaktuar organizatën drejtpërdrejt përmes kanaleve zyrtare. Kurrë nuk duhet të ndani fjalëkalime ose kode të rastit me këdo që ju kontakton fillimisht.
Maluer
Malueri është softuer i keq i dizajnuar për të depërtuar në pajisje dhe vjedhur të dhëna, enkriptuar skedarë për shantazh ose monitoruar aktivitetin e përdoruesit pa miratim.
Si funksionon: Maluer tipikisht mbërrin përmes bashkëngjitjesh të emailit, faqesh të komprometuar ose shkarkim të infektuar. Pasi instalohet, mund të regjistrojë goditjet e tastaturës për të kapur fjalëkalime, enkriptohet skedarët tuaj dhe kërkojë pagesë (ransomuer), aktivizojë kamerën tuaj ose mikrofonin, ose eksortohet dokumente sensitive.
Shembull real: Sulmi i ransomware-it WannaCry i vitit 2017 shkaktoi dhjetëra mijëra infeksione në më shumë se 150 vende[2], sipas raporteve me burim të hapur të cituara nga CISA. Ai enkriptoi skedarët e përdoruesve dhe kërkoi pagesa në Bitcoin. Spitalet, bizneset dhe agjencitë qeveritare u prekën të gjitha.
Parandalim: Mbani sistemin tuaj operativ dhe softuerin të përditësuar, shmangni të klikoni lidhje ose bashkëngjitje nga dërguesit e panjohur, dhe përdorni softuer antivirus të njohur. Udhëzuesi ynë i dedikuar përfshin lloje malveri dhe mbrojtje në detaje.
Spear Phishing
Ndërsa phishing standard hedh një rrjet të gjerë, spear phishing synon individë të veçantë duke përdorur informacionin personal që sulmyesi ka mbledhur tashmë.
Si funksionon: Një sulmues jua kërkon përmes mediave shoqërore, regjistrave publik ose shkelësh të mëparshëm të të dhënave. Ata më pas hartojnë një mesazh shumë të personalizuar, shpesh duke dalë duket se vjen nga një kolege, shef ose shërbim i besuar, që ju trikton të klikoni një lidhje të keqe ose të japni të dhëna sensitive.
Shembull i botës reale: Një raport i vitit 2023 nga Barracuda Networks zbuloi se phishing-u i përqendruar (spear phishing) përbën vetëm 0.1% të sulmeve me email, por është përgjegjës për 66% të shkeljeve[3] në të dhënat e tyre. Personalizimi i bën këto sulme shumë më efektive se phishing-u i përgjithshëm.
Parandalim: Jini të dyshimtë ndaj çdo emaili që kërkon veprim urgjent, madje edhe nëse duket se vjen nga dikush që njohni. Verifikoni kërkesat përmes një kanali komunikimi të veçantë. Lexoni udhëzuesin tonë të detajuar për sulmetefte phishing për më shumë strategji mbrojtjeje.
Sulmet në Rrjet
Rrjetet publike Wi-Fi në kafene, aeroporte dhe hotele janë të përshndeshme por themelore të pasigurta. Sulmuesit në të njëjtin rrjet mund të pengojnë transmisionet e të dhënave të pashëndrruara.
Si funksionon: Në një sulm njeri-në-mes (MITM), një hakuer vendoset midis pajisjes tuaj dhe ruterit Wi-Fi. Ata më pas mund të mbikëqyrin aktivitetin tuaj të shfletimit, kapin kredenciale hyrjeje dhe madje të injektojnë përmbajtje të keqe në faqet e internetit që vizitoni.
Shembull i botës reale: Studiuesit e sigurisë kanë dokumentuar se pikat e qasjes së rreme që imitojnë rrjete legjitime (të njohura si sulme “evil twin”) mbeten një nga kërcënimet më të zakonshme në hapësirat publike.
Parandalim: Shmangni qasjen në llogaritë bancare ose sensitive në Wi-Fi publik. Përdorni një VPN për të enkriptuar lidhjen tuaj dhe sigurohuni se faqet e internetit përdorin HTTPS përpara se të futni ndonjë informacion personal.
Dobësitë e Internet e Gjërave (IoT)
Pajisjet e shtëpisë të zgjuar, pajisjet e zgjuara, telefona më të vjetër dhe pajisje të lidhura shpesh kanë parazgjedhje të dobëta të sigurisë dhe marrë përditësime të rrallë të softuerit.
Si funksionin: Shumë pajisje IoT dërgohen me fjalëkalime të parazgjedhur që përdoruesit kurrë nuk ndryshojnë. Këto pajisje shpesh i mungojnë enkriptimi dhe mund të transmetojnë të dhëna në tekst të pastër. Sulmuesit mund të shfrytëzojnë këto dobësi për të aksesuar rrjetin tuaj të shtëpisë dhe çdo të dhënë të ruajtur në pajisjet e lidhura.
Shembull i botës reale: Në vitin 2019, studiuesit e Bitdefender zbuluan se Ring Video Doorbell Pro shkëmbente kredencialet e Wi-Fi përmes HTTP të pambrojtur gjatë konfigurimit[4], duke i ekspozuar ato ndaj çdokujt që ndodhej afër; problemi është rregulluar që atëherë.
Parandalim: Ndryshoni fjalëkalime të parazgjedhur në të gjitha pajisjet e lidhura menjëherë pas konfigurimit. Kontrolloni rregullisht për përditësime të firmverit dhe çaktivizoni funksionet që nuk përdorni, të tilla si qasja e largët.
Shfrytëzimi i Mediave Shoqërore
Platformat e mediave shoqërore mbledhin sasi të mëdha të dhënash të përdoruesve, dhe informacioni që ju vullnetarisht ndani mund të përdoret kundër jush nga sulmuesit.
Si funksionon: Sulmuesit gërmojnë profile publike për të mbledhur detaje personale për fushat shoqërore të inxhinierit ose spear phishing. Vetë platformat mbledhin të dhëna sjelljeje duke përfshirë pëlqimet tuaja, ndarjet, kontrollimin e vendndodhjes dhe modele shfletimi për reklamim të synuar. Shkeljet e të dhënave në kompanitë e mediave shoqërore mund të ekspozojnë këtë informacion për kriminerët.
Shembull i botës reale: Në rastin Cambridge Analytica, FTC pretendoi se një aplikacion mblodhi të dhëna profili nga rreth 250,000 deri në 270,000 përdorues plus 50 deri në 65 milionë miq të tyre[5] përmes mjeteve mashtruese.
Parandalim: Auditoni cilësimet tuaja të privatësisë në çdo platformë. Kufizoni informacionin personal të dukshëm në profile publike dhe jini të kujdesshëm rreth pranimit të kërkesave të lidhjes nga llogari të panjohura.
Deepfakes dhe Media Sintetike
Përparimet në inteligjencën artificiale kanë bërë të mundur të krijohen imazhe, audio dhe video të bindshme të rreme që mund të dëmtojnë reputacionin ose të lehtësojnë mashtrimin.
Si funksionon: Mjetet AI mund të gjenerojnë media sintetike realistike duke përdorur mostrat e zërit, fytyrës ose stilit të shkrimit të një personi. Kriminerët përdorin deepfakes për përfaqësim, shantazh, fushat e dezinformimit dhe mashtrim finansiar të tillë si mashtrimet e klonimit të zërit.
Shembull i botës reale: Në vitin 2024, një punonjës i departamentit financiar të firmës inxhinierike Arup transferoi rreth 25 milionë dollarë[6] pas një thirrjeje video me atë që dukej si CFO-ja e kompanisë. Thirrja përdori teknologjinë e deepfake.
Parandalim: Jini i kujdesshëm ndaj çdo kërkesë të pazakontë video ose audio që përfshin transaksione financiare. Verifikoni komunikimin e papritur përmes kanaleve të vërtituara. Përdorni autentifikimin me shumë faktor në mënyrë që zëri ose video vetëm të mos mund të autorizojnë veprimet sensitive.
Çfarë të Dhënash Mund të Synojnë?
Kriminerët kibernetikë synojnë lloje të ndryshme të informacionit personal në varësi të qëllimeve të tyre. Objektivat e zakonshëm përfshijnë emrat, adresat, numrat e telefonit, numrat e Sigurimeve Shoqërore, detalet e llogarive financiare, shënimeve mjekësore dhe kredenciale të hyrjes. Këtu është ajo që sulmuesit zakonisht bëjnë me të dhënat e vjedhura:
Vjedhja e identitetit
Kriminelët përdorin informacionin personal të vjedhur për të zëvendësuar viktimat. Ata mund të hapin llogari kreditore, të paraqesin deklarata tatimore të rreme, të marrin trajtim mjekësor ose të kryejnë krime në emër të dikujt tjetër. Amerikanët raportuan se humbën më shumë se 10 miliardë dollarë nga mashtrimet në vitin 2023[7], sipas Komisionit Federal të Tregtisë. Mësoni si funksionon vjedhja e identitetit dhe si të mbroheni nga ajo.
Doxxing
Doxxing përfshin botimin e informacionit privat të dikujt publik pa miratim. Kjo mund të përfshijë adresa të shtëpisë, numra telefoni, detale të vendit të punës dhe informacion familjar. Viktimat mund të përballen me ngacmim, kërcënime ose rrezik fizik si rezultat.
Shitja në dark web
Të dhënat e vjedhura shiten shpesh në tregjet e dark web. Çmimet ndryshojnë shumë dhe ndryshojnë me kalimin e kohës, por regjistrimet e plota të identitetit dhe ato mjekësore zakonisht kanë vlerë shumë më të lartë se një pikë e vetme të dhënash, si një adresë email.
Shfrytëzim Financiar
Sulmuesit përdorin numrat e kartës krediti të vjedhur, kredenciale e llogarive banke dhe detale personale për të bërë blerje të paautorizuar, për të transferuar fonde ose për të aplikuar për hua në emrin e viktimës.
Shantazh dhe Kërcënim
Të dhënat e ndjeshme personale, përfshirë fotot private, mesazhet ose historinë e shfletimit, mund të përdoren për të kërcënuar viktimat në pagesa. Sulmet e ransomverit enkriptojnë skedarë dhe kërkojnë pagesë për lirimin e tyre.
Shfrytëzimi Personal
Të dhënat e vjedhura mundësojnë spiunim, ngacmim dhe përfaqësim. Kriminerët mund të përdorin informacionin personal për të ndjekur vendndodhjen e viktimës, të kontaktojnë familjen ose punëdhënësin, ose të kryen krimin nën identitetin e viktimës.
Të Drejtat e Konsumatorit Sipas Ligjeve të Privatësisë së Të Dhënave
Ligjet e privatësisë së të dhënave vendosin rregullat që rregullojnë se si organizatat mbledhin, ruajnë, përpunojnë dhe ndajnë informacionin personal. Këto ligje gjithashtu përcaktojnë të drejtat tuaja si individ dhe vendosin penalitete për shkeljet.
Pse Ligjet e Privatësisë Kanë Rëndësi
Rritja e shpejtë e mbledhjes së të dhënave digjitale krijoi nevojën urgjente për mbrojtje ligjore. Ligjet e privatësisë së të dhënave shërbejnë disa funksione kritike:
- Mbrojnë individët nga përdorimi i paautorizuar i informacionit personal të tyre
- Japin të dreja specifike duke përfshirë aftësinë për të aksesuar, korrigjuar dhe fshirë të dhënat tuaja
- Kërkojnë transparencë nga organizatat se si ato trajtojnë të dhënat
- Imponojnë njoftimet e shkeljes në mënyrë që individët mund të marrin masa mbrojtjeje
- Imponojnë penalitete që inkurajojnë pajtueshmërinë
Korniza e Privatësisë NIST[8] është një mjet vullnetar që ndihmon organizatat të identifikojnë dhe të menaxhojnë rrezikun e privatësisë, dhe shumë prej tyre e përdorin atë së bashku me këto kërkesa ligjore.
| Rregullore | Rajon | Data e hyrjes në fuqi | Dënimi maksimal |
|---|---|---|---|
| GDPR[9] | Bashkimi Evropian | 25 maj 2018 | €20M ose 4% të xhiros vjetore globale[10] |
| CCPA[11] | Kaliforni, SHBA | 1 janar 2020 | $2,500 për shkelje, $7,500 për shkelje të qëllimshme (të rregulluara sipas inflacionit) |
| PDPA | Singapor | 2 korrik 2014 | S$1 milion ose 10% të xhiros vjetore të Singaporit, sipas asaj që është më e lartë[12] |
| LGPD[13] | Brazil | Gusht 2020 (dënimet nga 1 gushti 2021) | 2% të xhiros në Brazil, me tavan 50M reais |
| PIPEDA | Kanada | 13 prill 2000 | Masat e urdhëruara nga Gjykata Federale[14] |
| Ligje të ndryshme shtetërore | SHBA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Ndryshon sipas shtetit |
Rregullimi i Përgjithshëm për Mbrojtjen e Të Dhënave (GDPR)
- Rajon: Bashkimi Europian (BE)
- Data efektive: 25 maj 2018
Kushtet kryesore
- Pëlqimi: Kërkon pëlqim të qartë nga individët përpara përpunimit të të dhënave të tyre. Komisioni Evropian shpjegon kuadrin ligjor[9].
- Të drejtat e subjektit të të dhënave: Jep të drejtën për të aksesuar, korrigjuar, fshirë dhe kufizuar përpunimin e të dhënave personale.
- Njoftimi i shkeljes së të dhënave: Kur një shkelje paraqet rrezik për individët, organizatat duhet të njoftojnë autoritetin mbikëqyrës brenda 72 orësh nga momenti kur e kanë marrë vesh[15].
- Gjobat: Deri në 20 milionë euro ose 4% të xhiros vjetore globale totale[10], sipas asaj që është më e lartë.
Ligji i Privatësisë të Konsumatorit të Kalifornisë (CCPA)
- Rajon: Kalifornia, USA
- Data efektive: 1 janar 2020
Të Drejtat Kryesore
- E Drejta për të Ditur: Konsumatorët mund të kërkojnë detaje mbi mënyrën se si mblidhen, përdoren dhe ndahen informacionet e tyre personale.
- E Drejta për Fshirje: Konsumatorët mund të kërkojnë fshirjen e informacioneve të tyre personale.
- E Drejta për Refuzim (Opt-Out): Konsumatorët mund të refuzojnë shitjen e të dhënave të tyre personale.
- Gjobat: Gjoba administrative deri në 2,500 dollarë për çdo shkelje ose 7,500 dollarë për shkelje të qëllimshme[11], të rregulluara sipas inflacionit.
Ligji i Mbrojtjes të Të Dhënave Personale (PDPA) — Singapor
- Rajon: Singapor
- Data efektive: 2 korrik 2014
Dispozitat kryesore
- Pëlqimi: Kërkon që organizatat të marrin pajtimin përpara se të mbledhin, përdorin ose zbulojnë të dhëna personale.
- Qasja dhe korrigjimi: U jep individëve të drejtën të kenë qasje dhe të korrigjojnë informacionin e tyre personal.
- Siguria e të dhënave: Organizatat duhet të zbatojnë masa të arsyeshme sigurie për të mbrojtur të dhënat personale.
- Gjobat: Gjoba financiare deri në 1 milion dollarë singaporezë ose 10% të xhiros vjetore në Singapor[12], sipas asaj që është më e lartë, që nga tetori 2022.
Ligji Brazilian i Mbrojtjes së Përgjithshme të të Dhënave (LGPD)
- Rajoni: Brazili
- Data e hyrjes në fuqi: Gusht 2020, me gjobat e zbatueshme nga 1 gushti 2021
Dispozitat kryesore
- Pëlqimi: Kërkon pëlqim të qartë dhe shprehimisht të dhënë për përpunimin e të dhënave.
- Të drejtat e subjektit të të dhënave: Ofron të drejtën për të hyrë, modifikuar, fshirë dhe transferuar informacionin personal.
- Zyrtari i mbrojtjes së të dhënave: Organizatat duhet të caktojnë një zyrtar për mbrojtjen e të dhënave.
- Gjobat: Deri në 2% të të ardhurave të kompanisë në Brazil, me kufi 50 milionë real për shkelje[13].
Ligji i Mbrojtjes të Informacionit Personal dhe Dokumenteve Elektronike (PIPEDA) — Kanada
- Rajon: Kanada
- Data efektive: 13 prill 2000 (me ndryshime në kohë)
Dispozitat kryesore
- Pëlqimi: Kërkon që organizatat të marrin pëlqim të qartë (meaningful consent) për mbledhjen dhe përdorimin e të dhënave.
- Qasja dhe korrigjimi: U jep individëve të drejtën të kenë qasje dhe të korrigjojnë informacionin e tyre personal.
- Siguria e të dhënave: Organizatat duhet të mbrojnë të dhënat personale me masa të përshtatshme sigurie.
- Dënimet: Komisioneri për Privatësinë mund t’i referojë çështjet Gjykatës Federale, e cila mund të urdhërojë mjete ligjore kompensuese[14].
Ligje të Reja Privatësie të Shtetit në Shtetet e Bashkuara
- Shtetet: të ndryshëm, duke përfshirë New Jersey, New Hampshire, Montanë, Floridë, Teksas dhe Oregonë
- Datat Efektive: Të ndryshme në vitin 2024 dhe 2025
Dispozita Kryesore
- Miratimi: Kërkesa të ngjashme për të marrë miratim përpara përpunimit të të dhënave.
- Të Drejtat e Subjektit të Të Dhënave: Të dreja për të aksesuar, redaktuar, fshirë dhe dalë nga përpunimi i të dhënave.
- Siguria e Të Dhënave: Kërkesa për të mbrojtur të dhënat personale dhe për të kryer vlerësimet e mbrojtjes të të dhënave.
- Penalitete: Ndryshojnë sipas shtetit, duke përfshirë gjoba dhe veprime zbatimi nga autoritetete e shtetit.
Këshillë: Zabitja më efektive e vetme është kufizimi i asaj që ndani në internet në vendin e parë. Kombinoni fjalëkalime të fortë të veçantë, ruajtje të koduar në cloud dhe një VPN në Wi-Fi publik, dhe ju hiqni shumicën e sipërfaqes sulmit që kriminerët mbështeten.
Mënyra për të Mbrojtur Informacionin Tuaj Personal
Kërcënimet janë reale, por edhe mbrojtjet janë. Këtu janë hapa specifik, të veprueshëm për të mbrojtur të dhënat personale në internet.
Përdorni shfletues që ruajnë privatësinë
Shfletuesit standardë mbledhin sasi të konsiderueshme të dhënash të përdoruesit. Alternativat e fokusuara në privatësi, si Brave, Firefox (me mbrojtjen e rreptë kundër gjurmimit të aktivizuar) dhe Tor Browser, bllokojnë gjurmuesit dhe reklamat si parazgjedhje. Tor e dërgon trafikun përmes një rruge të rastësishme nëpër disa relé[16], kështu që asnjë vëzhgues në asnjë pikë të vetme nuk mund të dallojë se nga erdhi apo ku po shkon.
Kufizoni Ndarjen e Të Dhënave
Çdo pjesë e informacionit personal që ndani në internet rrit ekspozimin tuaj. Shmangni postimin e emrit tuaj të plotë, adresës së shtëpisë, numrit të telefonit ose detajeve të vendit të punës në profile publike. Rishikoni lejet që ju jepni aplikacioneve dhe revokoni qasjen në kontaktet, vendndodhjen dhe kamerën tuaj kur nuk nevojitet.
Enkriptoni Ruajtjen në Cloud
Nëse ruani skedarë në cloud, përdorni shërbime që ofrojnë enkriptim end-to-end të tillë si Tresorit ose Proton Drive. Për llogaritë e ruajtjes të përkohshme në cloud (Google Drive, Dropbox), enkriptoni skedarë sensitive në vend përpara ngarkimit duke përdorur vegla si Cryptomator.
Përdorni një Gjetës Pajisje
Mundësoni Find My Device (Android) ose Find My iPhone (iOS) në të gjitha pajisjet tuaja. Nëse një pajisje humbet ose vjedhet, këto mjete ju lejojnë të bllokoni distancën e pajisjes dhe të fshini të gjitha të dhënat personale përpara se të bien në duar të gabimi.
Rishikoni Lejet e Aplikacionit
Shumë aplikacione kërkojnë qasje në kamerën tuaj, mikrofonin, kontaktet dhe të dhënat e vendndodhjes shumë përtej asaj që kanë nevojë të funksionojnë. Në iOS dhe Android, rishikoni lejet e aplikacionit në cilësimet tuaja të pajisjes dhe revokoni çdo që duket e panevojshme. Kushtojini vëmendje të veçantë aplikacioneve që kërkojnë qasje të mikrofonit ose kamerës ndërsa funksionojnë në sfond.
Instaloni Blokuesit e Reklamave
Zgjerimet e shfletuesit si uBlock Origin bllokojnë skriptet e ndjekjes, reklamat intrusiv dhe domenet e njohura të malverit. Blokuesit e reklamave zvogëlojnë sasinë e të dhënave që palët e treta mund të mbledhin për sjelljen tuaj të shfletimit dhe gjithashtu përmirësojnë shpejtësinë e ngarkimit të faqes.
Përdorni Aplikacione të Mesazhimit të Fokusuar në Privatësi
Mesazhet standarde SMS nuk janë të enkriptuara. Aplikacione si Signal përdorin enkriptim end-to-end në parazgjedhje për të gjithë mesazhet, thirrjet e zërit dhe thirrjet e videos. Kjo do të thotë se madje edhe ofruesit e aplikacionit nuk mund të lexojnë bisedat tuaja.
Përdorni Shërbime Emaili të Sigurta
Ofruesit e emailit si ProtonMail dhe Tutanota ofrojnë enkriptim end-to-end, ndryshe nga llogaritë standarde Gmail ose Outlook ku ofruesit mund t’i qasjen përmbajtjes së mesazhit.
Krijo fjalëkalime të forta dhe unike
Analiza e qeverisë së Mbretërisë së Bashkuar mbi llogaritë e cenuara zbuloi se 123456 ishte fjalëkalimi më i përdorur, i përdorur në 23.2 milionë llogari[17]. Përdorni një menaxher fjalëkalimesh për të gjeneruar dhe ruajtur fjalëkalime unike për çdo llogari. CISA këshillon që një fjalëkalim i fortë të ketë të paktën 16 karaktere, i rastësishëm dhe unik[18]. Aktivizoni autentikimin me shumë faktorë (MFA)[19] në çdo llogari që e mbështet atë.
Përdorni Blokuesit e Aplikacionit
Shumë telefona të zgjuar ofrojnë aftësinë për të bllokuar aplikacione individuale me një PIN të veçantë, model ose skanim biometrik. Kjo shton një shtresë të dytë mbrojtjeje nëse dikush merr qasje në pajisjen tuaj të qasur.
Pastrojeni Rregullisht të Dhënat Tuaja të Shfletimit
Pastroni historinë tuaj të shfletimit, cookies dhe të dhënat e ruajtesës në një orar të rregullt. Kjo hiq të dhënat e ruajtura të ndjekjes dhe zvogëlon informacionin në dispozicion të dikujt që qasë pajisjen tuaj. Shumica e shfletuesve ju lejojnë të automatizoni këtë proces përmes cilësimeve.
Çaktivizoni Cookies të Palëve të Treta
Shfletuesit modernë duke përfshirë Chrome, Firefox dhe Safari ju lejojnë të bllokoni cookies të palëve të treta, të cilat përdoren në mënyrë kryesore për të ndjekur aktivitetin tuaj nëpër faqe të ndryshme të internetit. Çaktivizimi i tyre zvogëlon ndjekjen ndërkompjuterike në mënyrë të rëndësishme. Kontrolloni cilësimet e privatësisë të shfletuesit tuaj për ta konfiguruar këtë.
Mundësoni Kërkesa Mos Ndjekji
Ndërsa jo të gjitha faqet e internetit nderojnë kërkesa të Mos Ndjekni (DNT), mundësimi i këtij cilësimi në shfletuesin tuaj sinjalizon preferencën tuaj për të mos u ndjekur. Kombinojeni këtë me çaktivizimin e vendndodhjes dhe kërkesave të panevojshme të njoftimeve në pajisje mobile.
Izoloni Aktivitetet Online
Përdorni shfletues ose profile shfletuesish të veçantë për aktivitete të ndryshme. Mbani shfletim personal në një profil dhe punë ose blerje në tjetrin. Kjo parandalon ndonjë rrjet ndjekje nga të ndërtojë një fotografi të plotë të sjelljes tuaj në internet.
Siguroni Pajisjet Tuaja IoT
Ndryshoni fjalëkalime të parazgjedhur në çdo pajisje të lidhur menjëherë pas konfigurimit. Kontrolloni për përditësime të firmverit mujore. Çaktivizoni funksionet e qasjes së largët që nuk përdorni dhe konsideroni vendosjen e pajisjeve IoT në një rrjet Wi-Fi të veçantë nga pajisjet kryesore.
Përdorimi i Veglave të Enkriptimit për të Mbrojtur Lidhjen Tuaj
Enkriptimi është mbrojtja teknike më efektive për të dhënat personale në tranzit. Disa vegla funksionojnë së bashku për të mbrojtur aspektet e ndryshme të aktivitetit tuaj në internet.
Rrjete Private Virtuale (VPN)
Një VPN enkriptohet të gjitha traffiqin e internetit midis pajisjes tuaj dhe serverit VPN, duke parandaluar ISP tuaj, administruesit e rrjetit dhe sulmuesit në Wi-Fi publik nga mbikëqyrja e aktivitetit tuaj. VPN-të gjithashtu maskojnë adresën IP tuaj, duke e bërë më të vështirë për faqet e internetit dhe reklamuesit që ta ndjekjnë vendndodhjen tuaj.
Kur zgjidhni një VPN, përfitime ofruesit me politika të verifikuara pa regjistruar, standarde të forta enkriptimi (AES-256) dhe një rrjet të gjerë serveri. Krahasoni ofruesit kryesorë bazuar në shpejtësi, siguri dhe funksione privatësie në faqen tonë të rishikimeve VPN.
NordVPN është një nga opsionet më të vlerësuar për privatësinë personale. Përdor enkriptim AES-256, thotë se politika e tij pa regjistrime është audituar në mënyrë të pavarur, dhe ofron blokim të integruar të malware-it dhe reklamave përmes veçorisë Threat Protection. NordVPN suporton deri në 10 koneksione të njëkohshme të pajisjeve dhe mban 7,115 serverë në 150 vende.
DNS i Enkriptuar
Kërkimet standarde të DNS dërgohen në tekst të pastër, duke lejuar ISP tuaj të shohë çdo faqe të internetit që vizitoni. Ndërrimi në DNS të enkriptuar (DNS mbi HTTPS ose DNS mbi TLS) përmes ofruesve si Cloudflare (1.1.1.1) ose Quad9 parandalon këtë mbikëqyrje.
HTTPS Kudo
Gjithmonë verifikoni se faqet e internetit përdorin HTTPS përpara se të futni informacionin personal. Shfletuesit modernë shfaqin një ikonë bllokimi në shiritin e adresës për lidhjet e enkriptuara. Zgjatja HTTPS Kudo (tani e ndërtuar në shumë shfletues) automatikisht ndërrimi lidhjet në HTTPS kur të disponueshëm.
Shfletues Private dhe Motorë Kërkimi
Kombinoni VPN tuaj me një shfletues të fokusuar në privatësi si Brave ose Firefox dhe një motor kërkimi si DuckDuckGo që nuk ndjek kërkimet. Kjo qasje e shtresuar ofron privatësi ndjeshta më të fortë se ndonjë vegël e vetme.
Marrat Kryesore
Privatësia e të dhënave personale nuk është opsionale në mjedis digjital sot. Çdo veprim në internet gjeneron të dhëna që mund të mbledhjet, ndahen, shitesh ose vjedhen. Kërcënimet janë specifike dhe të dokumentuara mirë, nga phishing dhe maluer deri në inxhinierin shoqërore dhe dobësitë e IoT.
Mbrojtjet janë njësoj specifike. Fjalëkalime të fortë, të veçantë të menaxhuar nga një menaxher fjalëkalimi eliminojnë vektorin sulmit më të zakonshëm. Një VPN enkriptohet trafikun tuaj dhe parandalon mbikëqyrjen e rrjetit. Shfletues të fokusuar në privatësi dhe aplikacione të mesazhimit të enkriptuar zvogëlojnë të dhënat në dispozicion të ndjekësve dhe sulmuesve. Dhe ligje të privatësisë të dhënave si GDPR dhe CCPA ju japin të dreja ligjore për të kontrolluar informacionin tuaj.
Qasja më efektive kombinon shumë shtresa: kufizoni atë që ndani, enkriptoni atë që transmetoni, siguroni atë që ruajnë dhe qëndroni të informuar për kërcënime në evolucion. Asnjë vegël e vetme nuk ofron mbrojtje të plotë, por së bashku këto masat zvogëlojnë ndjeshta rrezikun tuaj. Bëni një hap sot, qoftë ardit lejet e aplikacionit, mundësimi i autentifikimit me shumë faktor ose vendosja e një VPN, dhe ndërtoni nga atje.
Referenca
- Justice. pa datë. Dl. Marrë 16 tetor 2026 nga https://www.justice.gov/opa/press-release/file/1300246/dl.Arkivuar: Pamje nga Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Indicators Associated With WannaCry Ransomware. Marrë 16 tetor 2026 nga https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkivuar: Pamje nga Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 maj 2023). Marrë 16 tetor 2026 nga https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arkivuar: Pamje nga Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 nëntor 2019). Marrë 16 tetor 2026 nga https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arkivuar: Pamje nga Wayback Machine
- FTC. pa datë. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Marrë 16 tetor 2026 nga https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arkivuar: Pamje nga Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 maj 2024). Marrë 16 tetor 2026 nga https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arkivuar: Pamje nga Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Marrë 16 tetor 2026 nga https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arkivuar: Pamje nga Wayback Machine
- NIST. 2018. Privacy Framework. Marrë 16 tetor 2026 nga https://www.nist.gov/privacy-framework.Arkivuar: Pamje nga Wayback Machine
- European Commission. pa datë. Legal framework of EU data protection. Marrë 16 tetor 2026 nga https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arkivuar: Pamje nga Wayback Machine
- European Commission. pa datë. Enforcement and sanctions. Marrë 16 tetor 2026 nga https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkivuar: Pamje nga Wayback Machine
- CA. pa datë. Ccpa Statute. Marrë 16 tetor 2026 nga https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Marrë 16 tetor 2026 nga https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arkivuar: Pamje nga Wayback Machine
- Planalto. pa datë. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arkivuar: Pamje nga Wayback Machine
- GC. pa datë. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Marrë 16 tetor 2026 nga https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arkivuar: Pamje nga Wayback Machine
- European Commission. pa datë. Obligations. Marrë 16 tetor 2026 nga https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arkivuar: Pamje nga Wayback Machine
- The Tor Project, Inc. pa datë. Tor Project: Overview. Marrë 16 tetor 2026 nga https://2019.www.torproject.org/about/overview.html.en.Arkivuar: Pamje nga Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Marrë 16 tetor 2026 nga https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Use Strong Passwords. Marrë 16 tetor 2026 nga https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkivuar: Pamje nga Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. pa datë. Turn On MFA. Marrë 16 tetor 2026 nga https://www.cisa.gov/secure-our-world/turn-mfa.Arkivuar: Pamje nga Wayback Machine
Burime për këtë faqe
Grafikë dhe imazhe referuese nga kërkimet tona, të lira për t'u parë dhe ndarë.
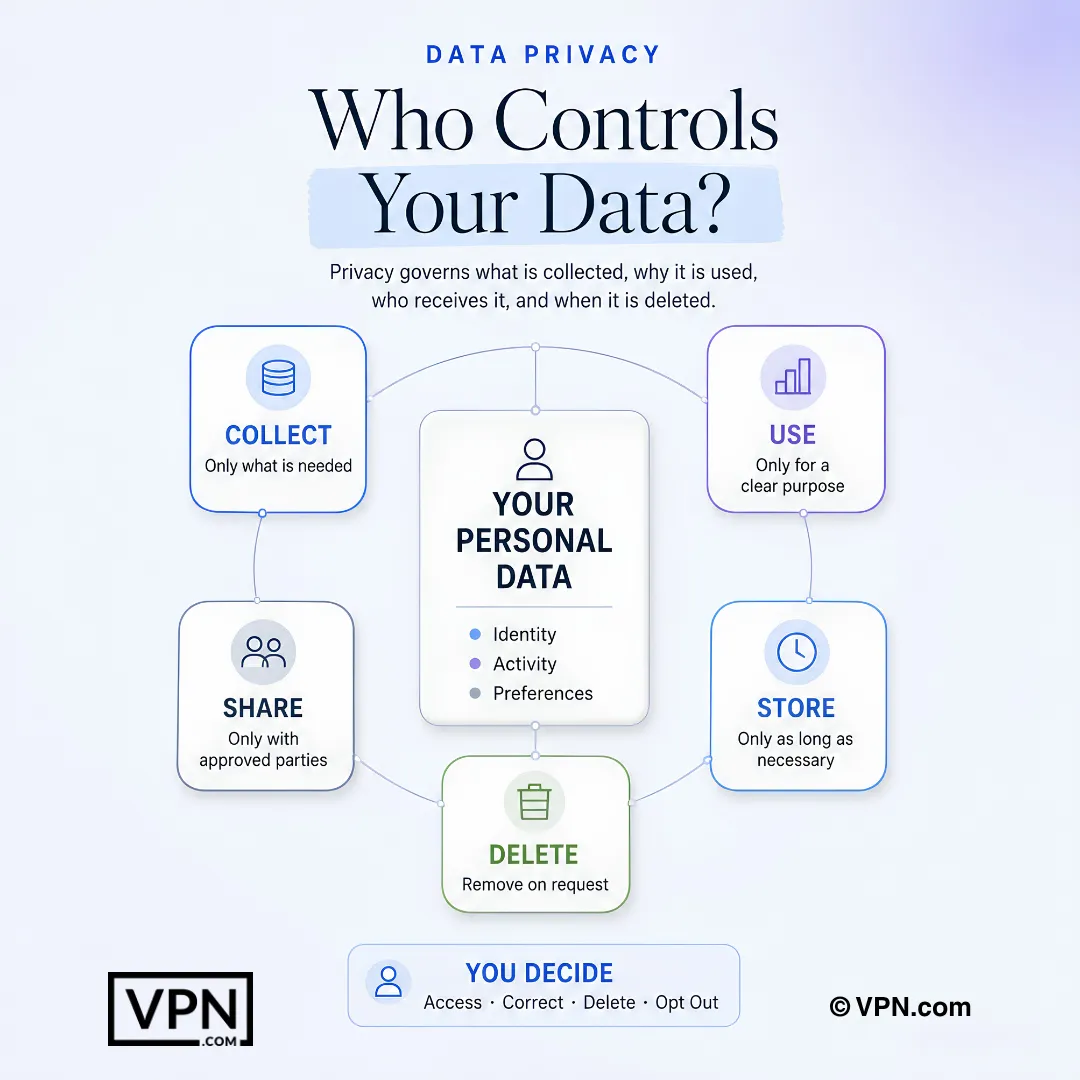
Privatësia e të dhënave përcakton çfarë informacioni mblidhet, si përdoret, kush e merr dhe kur fshihet.
Pyetjet e Shpeshta
Cila është ndryshimi midis privatësisë të të dhënave dhe mbrojtjes të të dhënave?
Privatësia e të dhënave është e drejta juaj individuale për të kontrolluar se si informacioni personal si emri juaj, historia e shfletimit ose të dhënat e vendndodhjes mbledhjet, përdoret dhe ndahet. Mbrojtja e të dhënave përfshin kornizat organizative dhe ligjore që bizneset duhet të ndjekin për të trajtuar atë të dhënë në mënyrë përgjegjëse. Për privatësinë personale, përqendrojuni në vegla si VPN dhe menaxher fjalëkalimesh në vend të kornizave të pajtueshmërisë në korporatat.
Sa rrezikshëm është spear phishing-u krahasuar me phishing-un e zakonshëm?
Spear phishing-u është shumë më i rrezikshëm, pavarësisht se është shumë më i rrallë. Një raport i vitit 2023 nga Barracuda Networks gjeti se spear phishing-u përbën vetëm 0.1% të sulmeve me email, por është përgjegjës për 66% të shkeljeve në të dhënat e tyre, sepse sulmuesit studiojnë synimet përmes rrjeteve sociale dhe shkeljeve të mëparshme të të dhënave për të hartuar mesazhe bindëse dhe të personalizuara. Verifikoni kërkesat urgjente përmes një kanali tjetër komunikimi përpara se të veproni.
A mund të komprometojë inxhinieria sociale llogari të mëdha, jo vetëm individë?
Po. Në korrik 2020, Twitter pësoi një shkelje kur sulmuesit zhvilluan një sulm të koordinuar inxhinierie sociale ndaj punonjësve me akses në mjetet e brendshme, më pas komprometuan llogari me profil të lartë, duke përfshirë ato të Barack Obamës dhe Elon Musk, për të promovuar një mashtrim me kriptomonedha. Kjo tregon se inxhinieria sociale shfrytëzon psikologjinë njerëzore, jo dobësitë e softuerit, prandaj verifikimi i kërkesave përmes kanaleve zyrtare ka rëndësi.
Sa real është kërcënimi i deepfake-ut për të dhënat personale dhe financiare?
Është një kërcënim aktiv dhe i kushtueshëm. Në vitin 2024, një punonjës i financave në kompaninë inxhinierike Arup transferoi rreth 25 milionë dollarë pasi kishte pasur një video-thirrje me atë që doli të ishte një deepfake i CFO-së së kompanisë. Kriminelët përdorin zëra dhe fytyra të klonuara për shantazh dhe mashtrim. Autentifikimi me shumë faktorë ndihmon, sepse parandalon që vetëm zëri ose videoja të autorizojnë transaksione të ndjeshme.
A janë pajisjet inteligjente të shtëpisë dhe IoT një rrezik real për privatësinë?
Po. Shumë pajisje IoT vijnë me fjalëkalime të parazgjedhura që përdoruesit nuk i ndryshojnë kurrë, dhe transmetojnë të dhëna pa enkriptim. Në vitin 2019, studiuesit e Bitdefender zbuluan se Ring Video Doorbell Pro shkëmbente kredencialet e Wi-Fi përmes HTTP të pambrojtur gjatë konfigurimit, duke i ekspozuar ato ndaj çdokujt brenda rrezes. Ndryshoni menjëherë fjalëkalimet e parazgjedhura pas konfigurimit, kontrolloni përditësimet e firmware-it çdo muaj dhe çaktivizoni funksionet e aksesit në distancë që nuk përdoren.
Çfarë ndodh me të dhënat e mia pas një shkeljeje?
Të dhënat e vjedhura shiten zakonisht në tregjet e dark web, ku çmimet ndryshojnë shumë, por regjistrimet e plota të identitetit dhe të shëndetit kanë vlerë veçanërisht të lartë. Kriminelët i përdorin më pas për vjedhje identiteti; FTC raportoi se amerikanët humbën mbi 10 miliardë dollarë nga mashtrimet në vitin 2023.
Çfarë të drejtash më jep GDPR-ja realisht mbi të dhënat e mia personale?
GDPR, e zbatueshme që nga 25 maj 2018 në të gjithë BE-në, të jep të drejtën të aksesosh, korrigjosh, fshish dhe kufizosh përpunimin e të dhënave të tua personale, dhe kërkon që organizatat të kenë një bazë ligjore, si pëlqimin, përpara se t’i përpunojnë ato. Kur një shkelje e sigurisë paraqet rrezik për individët, kompanitë duhet të njoftojnë autoritetin mbikëqyrës brenda 72 orësh. Shkeljet mbartin gjoba deri në 20 milionë euro ose 4% të xhiros vjetore globale totale, cilado është më e lartë.
Si ndryshon CCPA nga GDPR për konsumatorët?
CCPA, e cila hyri në fuqi më 1 janar 2020 në Kaliforni, u jep konsumatorëve të drejtën për tëditur çfarë informacioni personal mblidhet, të drejtën për ta fshirë atë dhe të drejtën për të refuzuar shitjen e tij, me gjoba administrative deri në 2,500 dollarë për çdo shkelje ose 7,500 dollarë për çdo shkelje të qëllimshme. Kjo është më e kufizuar se struktura e GDPR-së prej 20 milionë eurosh ose 4% të qarkullimit, por i jep akoma konsumatorëve amerikanë mundësi konkrete për të refuzuar.
Si si një VPN më mbron të dhënat e mia personale?
Një VPN enkriptuon të gjithë trafikun ndërmjet pajisjes tuaj dhe serverit të tij, duke bllokuar ISP-në tuaj dhe sulmuesit në Wi-Fi publik nga monitorimi i aktivitetit, dhe fsheh adresën tuaj IP për të penguar ndjekjen e vendndodhjes. NordVPN, për shembull, përdor enkriptimin AES-256, thotë se politika e tij pa regjistrim është audituar në mënyrë të pavarur, operon 7,115 serverë në 150 vende, dhe mbulojnë 10 pajisje të njëkohshme.
Çfarë veglave mbrojnë komunikimet e mia përtej një VPN?
Shtresa enkriptimi përmes kanaleve. Signal enkriptohet mesazhe, zë dhe thirrje video end-to-end në parazgjedhje kështu që madje edhe ofruesit e aplikacionit nuk mund t’i lexojnë ato. ProtonMail dhe Tutanota ofrojnë email të enkriptuar end-to-end, ndryshe nga Gmail ose Outlook standarde. DNS i enkriptuar përmes Cloudflare (1.1.1.1) ose Quad9 ndalon ISP tuaj nga regjistri i secilit sajti në tekst të pastër.
Çfarë e bën një fjalëkalim vërtet të fortë në 2024?
Gjatësia dhe rastësia janë më të rëndësishmet: synoni të paktën 16 karaktere që kombinojnë shkronja të mëdha, shkronja të vogla, numra dhe simbole. Megjithatë, “123456” ka qenë ndër fjalëkalimet e thyera më të përdorura. Përdorni një menaxher fjalëkalimesh për të gjeneruar dhe ruajtur kredenciale unike për çdo llogari, dhe aktivizoni autentikimin me shumë faktorë kudo ku ofrohet, në mënyrë që një fjalëkalim i rrjedhur vetëm nuk mund të japë akses.
Si mund ta mbroj të dhënat e mia në Wi-Fi publik në veçanti?
Shmangni hyrjen në llogaritë bankare ose të ndjeshme në rrjete publike, sepse sulmuesit në të njëjtin Wi-Fi mund të kryejnë sulme man-in-the-middle ose të krijojnë “evil twin” pika qasjeje të rreme që imitojnë rrjete legjitime. Përdorni një VPN për të enkriptuar lidhjen tuaj dhe sigurohuni që faqet të përdorin HTTPS përpara se të shkruani informacion personal.
Cila është zabitja më efektive e vetme për zvogëlimin e rrezikut tim të privatësisë?
Kufizimi i asaj që ndani në internet në vendin e parë, pasi çdo detaj i postuar zgjeron atë që sulmuesit mund ta përdorin për spear phishing ose doxxing. Kombinojeni këtë me fjalëkalime të fortë të veçantë, vegla ruajtjeje të koduar në cloud si Proton Drive ose Tresorit dhe një VPN në Wi-Fi publik. Së bashku këto heqin shumicën e sipërfaqes sulmit që kriminerët mbështeten.