Lösenordsbite: Orsaker, Risker & Hur du Håller dig Säker
Lär dig varför lösenord läcker, riskerna för dina konton och beprövade försvar som starka unika lösenord och tvåfaktorsautentisering för att skydda dig själv.
 Michael Gargiulo
Viktigt: Stulna inloggningsuppgifter har förekommit i nästan en tredjedel av intrången under det senaste decenniet, enligt Verizon. Att använda unika, starka lösenord för varje konto, aktivera tvåfaktorsautentisering och kontrollera läckor via “Have I Been Pwned?” är de viktigaste skyddsåtgärderna mot stöld av inloggningsuppgifter.
En lösenordsläcka uppstår när hackare får obehörig åtkomst till lagrade lösenord från ett företags databas och antingen offentliggör dem eller säljer dem på marknader på darknet. Verizons Data Breach Investigations Report 2024 visade att stulna inloggningsuppgifter har förekommit i nästan en tredjedel (31 %) av intrången[1] under de senaste 10 åren, vilket gör inloggningsuppgifter till en central del av hur organisationer blir komprometterade.
Den oroande verkligheten visar varför incidenter med läckta lösenord kräver uppmärksamhet. De är inga små störningar. De är allvarliga intrång som orsakar stora ekonomiska förluster och raserar förtroendet på kort tid. Oavsett om du skyddar personlig information eller säkrar affärsdata är det avgörande att förstå riskerna med exponerade inloggningsuppgifter. Dessa läckor drabbar vem som helst, var som helst. Konsekvenserna sträcker sig ofta längre än till de direkt drabbade och påverkar hela organisationer.
Hur lösenord hamnar i dataläckor
Att förstå hur uppgifter stjäls hjälper dig att försvara dig mot de vanligaste angreppsmetoderna.
Vanliga metoder hackare använder för att stjäla inloggningsuppgifter
Lösenord hamnar ofta i fel händer genom metoder som nätfiske, där hackare lurar dig att lämna ifrån dig information genom att låtsas vara en pålitlig part. En annan vanlig metod är skadlig programvara som i hemlighet installeras på din enhet och loggar varje tangenttryckning. Hackare riktar sig också direkt mot företagens databaser och utnyttjar säkerhetsbrister för att stjäla miljontals poster på en gång.
När uppgifterna väl har stulits dyker de ofta upp på darknet. Brottslingar säljer eller byter dem i stora mängder, vilket möjliggör ytterligare attacker mot flera plattformar.
Stora uppgiftsintrång som formade den digitala säkerheten
Historien om lösenordsläckor innehåller intrång som blottade kritiska säkerhetsbrister. T-Mobiles intrång 2021 drabbade 76,6 miljoner människor[2] enligt FCC, och de uppgifter som togs omfattade namn, födelsedatum och personnummer för miljontals nuvarande, tidigare och blivande kunder.
Equifax-attacken 2017 är fortfarande en av de allvarligaste händelserna: FTC uppger att den exponerade de personliga uppgifterna för 147 miljoner människor[3]. Dessa händelser understryker behovet av robust kryptering och snabb åtgärdning av säkerhetsbrister.
De vanligaste (och sämsta) lösenorden som fortfarande används
Trots en utbredd medvetenhet om stöld av inloggningsuppgifter använder miljontals människor extremt svaga lösenord. Vanliga exempel är:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (eller 222222, 3333333, 4444444, 5555555 osv.) → 123123 → abc123 → asdfgh
Dessa lösenord hör till de lättaste för cyberbrottslingar att gissa, och det är därför NIST:s riktlinjer säger att tjänster bör jämföra nya lösenord mot listor med vanligt använda och tidigare läckta värden[4] och avvisa träffar. Att använda ett av dessa är som att låsa in dina värdesaker i ett skåp men lämna nyckeln i låset.
Förebygga lösenordsläckor: beprövade metoder och bästa praxis
Att vidta förebyggande åtgärder stärker din övergripande digitala säkerhet. Eftersom det nu är väntat snarare än exceptionellt att inloggningsuppgifter läcker är det inte längre valfritt att skydda dina lösenord.
Skapa starka, unika inloggningsuppgifter för varje konto
Skyddet av din digitala identitet börjar med lösenorden i sig:
→ Unika lösenord: Varje onlinekonto behöver ett eget starkt lösenord[5]. Om du återanvänder lösenord på flera webbplatser kan ett enda intrång äventyra alla konton som delar samma uppgifter.
→ Tvåfaktorsautentisering (2FA): Ett andra verifieringssteg innebär att även om någon stjäl ditt lösenord, kan de inte klara det andra steget[6] för att nå dina konton. Microsoft säger att MFA kan blockera över 99,9 procent av attackerna mot konton[7]. Du får en kod i din mobil eller använder en biometrisk metod som fingeravtryck. 2FA kombinerar något du vet (ditt lösenord) med något du har (din telefon), vilket gör det betydligt svårare för angripare att ta sig in.
Bygg lösenord som tål brute-force-attacker
Att säkra dina konton kräver enkel och medveten insats:
→ Långa lösenordsfraser: CISA rekommenderar lösenord på minst 16 tecken[5] och föreslår som alternativ till slumpmässiga strängar en minnesvärd fras med 4 till 7 orelaterade ord. Längd motstår knäckning mycket bättre än korta, enkla lösenord.
→ Byt efter en intrångsincident: NIST:s riktlinjer säger att tjänster inte får kräva periodiska lösenordsbyten[4] men måste tvinga fram ett byte när det finns belägg för att uppgifterna komprometterats. Följ samma princip själv: efter varje rapporterat intrång, uppdatera berörda uppgifter omedelbart.
Använd en lösenordshanterare för att hantera komplexiteten
Att hantera dussintals starka lösenord kräver inte att du memorerar dem:
→ Lösenordshanterare: CISA:s råd är att använda en lösenordshanterare i stället för att skriva ner lösenorden[5]. Verktygen skapar, lagrar och hämtar komplexa lösenord från en krypterad databas och flaggar svaga eller återanvända. Du behöver bara komma ihåg ett huvudlösenord. Unika lösenord begränsar skadan när en annan tjänst drabbas av ett intrång.
→ Lösningar för företag från MSP:er: Organisationer har nytta av hanterade lösenordssystem som inkluderar Single Sign-On (SSO) och omfattande granskningsfunktioner. Dessa lösningar förbättrar både bekvämlighet och säkerhet i större skala.
Lägg till en VPN som extra säkerhetslager
En VPN kompletterar ditt lösenordsskydd genom att skydda data under överföring:
→ Kryptering: En VPN krypterar din internetanslutning, vilket gör den data du skickar och tar emot oläslig för alla som avlyssnar den.
→ Säker användning av offentligt Wi-Fi: FTC säger att de flesta webbplatser nu använder kryptering[8], vilket gör offentligt Wi-Fi i regel säkert när du ser https. En VPN lägger till ett skyddslager på nätverk du inte litar på, men den stoppar inte ett intrång i en företagsdatabas.
| Steg | Åtgärd | Prioritet |
|---|---|---|
| 1 | Byt det läckta lösenordet omedelbart hos den tjänsten | Omedelbart |
| 2 | Byt det på alla andra konton där du återanvänt lösenordet | Omedelbart |
| 3 | Aktivera tvåfaktorsautentisering (2FA) på berörda konton | Samma dag |
| 4 | Larma relevanta plattformar om möjlig obehörig åtkomst | Samma dag |
| 5 | Kontakta din bank eller kortutgivare om finansiell information har exponerats | Samma dag |
| 6 | Skanna enheter efter skadlig kod med antivirusprogram | Inom 24 timmar |
| 7 | Återställ säkerhetsfrågor som kan fungera som alternativa inloggningsvägar | Inom 24 timmar |
| 8 | Övervaka kontoutdrag och kreditrapporter för misstänkt aktivitet | Löpande |
Tips: Använd “Have I Been Pwned?”[9] för att kontrollera om din e-postadress förekommer i något känt dataintrång. Ställ in kostnadsfria intrångsaviseringar så att du meddelas så snart dina uppgifter dyker upp i en ny läcka, i stället för att upptäcka det flera veckor senare.
Att Upptäcka en Lösenordsbite och Svara Snabbt
Att känna igen tecknen på komprometterad autentiseringsuppgifter och svara snabbt minimerar skador och återställer säkerhet till ditt digitala liv.
Hur du Kontrollerar om ditt Lösenord Blivit Exponerat
Stanna vaksam och verifiera regelbundet din autentiseringsstatus:
→ Bitmeddelandetjänster: Använd verktyg som “Have I Been Pwned?” för att kontrollera om din e-post och lösenord dök upp i en databrit. Dessa tjänster kompilerar information från kända bitar och meddelar dig när dina autentiseringsuppgifter dyker upp.
→ Övervaka Misstänkt Aktivitet: Titta efter obehörig inloggning, oväntade e-postmeddelanden om lösenordsåterställning eller säkerhetsvarningar från tjänster du använder. Dessa är tidiga varningssignaler om komprometterad autentiseringsuppgifter.
Varningssignaler om att ditt Konto Blivit Komprometterat
Ibland är hackingindikatorer subtila. Här är vad du ska se efter:
→ Ovanlig Kontoaktivitet: Inloggningar från okända platser eller vid ovanliga tider som du inte initierade.
→ Olåsta Konton: Oväntad utelåsning föreslår att någon annan ändrade dina autentiseringsuppgifter.
→ Oväntade Finansiella Transaktioner: Okänd debiteringar på bankutdrag eller kreditrapporter indikerar möjlig identitetsstöld. Granska finansiella register varje vecka under någon misstänkt bitfönster.
Omedelbara Steg Efter att dina Autentiseringsuppgifter Dyker upp i en Bit
Om du upptäcker att dina lösenord dök upp i en bit, agera inom timmar:
→ Ändra dina Lösenord: Uppdatera autentiseringsuppgifter omedelbar, börja med eventuella konton som delar samma lösenord.
→ Implementera Tvåfaktorsautentisering (2FA): Lägg till detta extra lager även på dina nyskapade konton.
→ Meddela Relevanta Plattformar: Meddela alla plattformar där dina autentiseringsuppgifter kan ha använts om den potentiella biten.
→ Kontakta Finansinstitutioner: Informera din bank eller kreditkortsutgivare att flagga bedräglig aktivitet eller byta ut komprometterade kort.
Att Innehålla Skador Efter en Autentiseringsbite
Effektivt svar kräver både tekniska skydd och klar kommunikation, särskilt när komprometterade autentiseringsuppgifter kan bidra till risker som identitetsstöld.
→ Skanna för Skadlig Programvara: Använd antivirusprogram för att skanna dina enheter för keystroke-loggare eller annan datainsamlande skadlig programvara.
→ Återställ Säkerhetsfrågor: Ändra säkerhetsfrågor och svar som tillhandahåller alternativ kontoåtkomstvägar.
→ Kommunicera Med Intressenter: Om du hanterar andras data (till exempel att driva ett företag), meddela omedelbar berörda klienter, lagmedlemmar eller partners om biten och de åtgärder du vidtar.
Ytterligare säkerhetslager: VPN-skydd och mer
Att skydda din digitala identitet handlar om mer än starka lösenord. Flera lager av försvar minskar betydligt risken att dina inloggningsuppgifter stjäls.
Hur VPN:er minskar risken för stöld av inloggningsuppgifter
När du använder en VPN går din internettrafik genom en säker server som krypterar informationen som färdas mellan din enhet och internet. Denna kryptering är som viktigast på offentliga Wi-Fi-nätverk som du inte litar på, där en VPN hindrar andra personer på nätverket från att läsa din trafik.
En VPN är dock bara ett lager i en bredare strategi. Kombinera den med unika lösenord, en lösenordshanterare, 2FA och regelbunden övervakning av dataintrång för heltäckande skydd.
Topp-VPN:er för skydd av inloggningsuppgifter
Överväg högt rankade VPN-leverantörer för att stärka din säkerhet:
→ NordVPN: Känd för starka krypteringsprotokoll. NordVPN erbjuder dubbel VPN-skydd som krypterar din trafik två gånger. Tjänsten har 7,229 servrar i 150 länder.
→ ExpressVPN: Uppskattad för hastighet och enkel användning. ExpressVPN levererar stark kryptering med en verifierad no-logs-policy. Tjänsten kringgår också geografiska begränsningar för privat surfning internationellt.
→ CyberGhost: Med ett användarvänligt gränssnitt och 9,600+ servrar i 100 länder ger CyberGhost pålitligt skydd för användare som är nya med VPN.
Att bygga en komplett strategi för säkerhet kring inloggningsuppgifter
Att lägga till en VPN i din säkerhetsrutin är enkelt. Välj en seriös leverantör, ladda ner appen och anslut till en server innan du surfar eller anger känslig information. Håll VPN:en aktiv på alla nätverk som du inte helt litar på.
Kombinera VPN-användningen med dessa grundläggande metoder:
→ Använd en lösenordshanterare för varje konto → Aktivera 2FA på alla konton som stöder det → Kör regelbundna kontroller mot dataintrång via övervakningstjänster → Byt lösenord direkt om en tjänst rapporterar ett intrång eller om du misstänker att det har komprometterats → Håll all programvara och alla operativsystem uppdaterade till aktuella versioner
Detta flerlagrade förhållningssätt minimerar risken att inloggningsuppgifter dyker upp i ett dataläckage och håller dina konton säkra även om ett försvarslager sviktar.
Slutligt Förslag
Säkerhet för dina onlinekonton beror på dina dagliga vanor. Implementering av unika, starka lösenord, att stanna vaksam genom proaktiv övervakning, och att agera snabbt när du upptäcker en kompromiss är väsentliga praxis för varje digital användare.
Ta ett steg idag. Uppdatera ett svagt lösenord. Aktivera tvåfaktorsautentisering på dina viktigaste konton. Kör en bitkontroll på din primära e-postadress. Dessa åtgärder tar minuter men förhindrar skador som kan ta månader eller år att ångra.
Digitala hot blir mer sofistikerade varje år. Ditt bästa försvar är en konsekvent, multi-skiktad metod: starka autentiseringsuppgifter, en lösenordshanterare, 2FA, VPN-skydd på opålitliga nätverk och regelbunden bitkontroll. Vänta inte på en bit för att påminna dig. Bygg dessa vanor in i din rutin nu.
Referenser
- Verizon. u.å. 2024 Dbir Data Breach Investigations Report. Hämtad 16 oktober 2026 från https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. u.å. DA 24 860A1. Hämtad 16 oktober 2026 från https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Hämtad 16 oktober 2026 från https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arkiverad: Wayback Machine-ögonblicksbild
- NIST. u.å. NIST Special Publication 800-63B. Hämtad 16 oktober 2026 från https://pages.nist.gov/800-63-4/sp800-63b.html.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Use Strong Passwords. Hämtad 16 oktober 2026 från https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Turn On MFA. Hämtad 16 oktober 2026 från https://www.cisa.gov/secure-our-world/turn-mfa.Arkiverad: Wayback Machine-ögonblicksbild
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 augusti 2019). Hämtad 16 oktober 2026 från https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkiverad: Wayback Machine-ögonblicksbild
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Hämtad 16 oktober 2026 från https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arkiverad: Wayback Machine-ögonblicksbild
- Have I Been Pwned. u.å. Have I Been Pwned: Check if your email address has been exposed in a data breach. Hämtad 16 oktober 2026 från https://haveibeenpwned.com/.
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
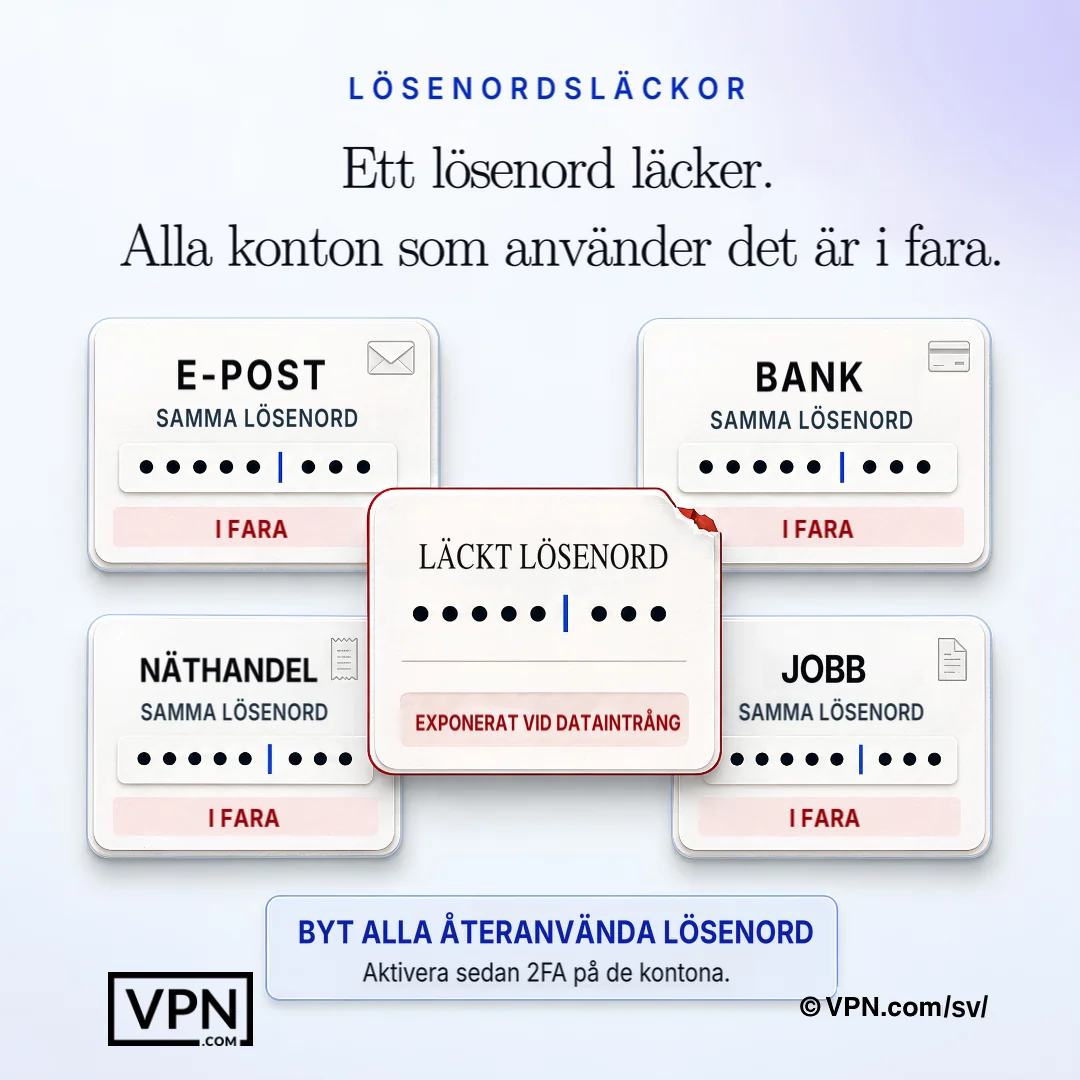
Ett exponerat lösenord kan äventyra alla andra konton där samma inloggningsuppgifter har återanvänts.
Vanliga Frågor Om Lösenordsbitar
Hur hamnar lösenord faktiskt i en databrit?
Lösenord läcker genom phishing-attacker som lurar dig att lämna autentiseringsuppgifter, skadlig programvara som loggar dina tangenttryckningar, och direkta attacker på företagsdatabaser där hackare utnyttjar säkerhetssvagheter för att stjäla miljoner poster på en gång. Stulna autentiseringsuppgifter säljs eller handlas sedan i bulk på dark web, vilket möjliggör ytterligare attacker över andra plattformar du använder.
Hur ofta ingår stulna inloggningsuppgifter i dataintrång?
Stulna inloggningsuppgifter är en central del av hur intrång sker. Verizons Data Breach Investigations Report för 2024 visade att de har förekommit i nästan en tredjedel (31 %) av intrången under de senaste 10 åren. Läckta uppgifter återanvänds mot andra webbplatser, vilket är anledningen till att ett enda läckage kan spela roll även för personer som aldrig använde den utsatta tjänsten.
Vilka större dataintrång visar de verkliga riskerna med läckta lösenord?
Två intrång illustrerar omfattningen: Equifax-attacken 2017 exponerade de personliga uppgifterna för 147 miljoner människor enligt FTC, och T-Mobiles intrång 2021 drabbade 76,6 miljoner människor enligt FCC, med personnummer bland de uppgifter som stals. Båda visar hur ett enda databasfel kan leda till en kedjereaktion med risk för identitetsstöld för miljontals personer.
Vilka är de sämsta lösenorden som fortfarande används flitigt?
Trots att många känner till riskerna använder fortfarande miljontals människor lösenord som “password”, “12345”, “qwerty”, “abc123” och “password2024”. De är lätta att gissa, och NIST:s riktlinjer säger att tjänster bör avvisa vanligt förekommande lösenord och lösenord som tidigare läckt i intrång. Att använda ett sådant lösenord liknar att låsa in sina värdesaker i ett skåp men lämna nyckeln i låset.
Hur stoppar tvåfaktorsautentisering ett läckt lösenord från att användas?
2FA lägger till ett andra verifieringssteg, typiskt en kod skickad till din telefon eller en biometrisk kontroll som ett fingeravtryck, som kombinerar något du vet (ditt lösenord) med något du har (din enhet). Även om ditt lösenord dyker upp i en bit kan en angripare utan din telefon eller fingeravtryck fortfarande inte logga in, vilket är varför det bör aktiveras på varje konto som stöder det.
Hur ofta bör jag byta lösenord?
Byt ett lösenord direkt efter ett rapporterat intrång eller vid misstanke om att det har röjts. NIST:s nuvarande riktlinjer säger att tjänster inte får kräva periodiska lösenordsbyten och bara får tvinga fram ett byte när det finns bevis för att kontot har komprometterats. Lägg istället kraften på unika lösenord för varje konto, eftersom ett lösenord som återanvänds på flera sajter gör att ett enda intrång äventyrar allt som delar det.
Hur kontrollerar jag om mitt lösenord redan har läckt?
Använd en tjänst för läckageaviseringar, som Have I Been Pwned (haveibeenpwned.com), för att kontrollera om din e-postadress eller dina lösenord förekommer i en känd dataintrång. Aktivera gratis aviseringar om dataintrång så att du meddelas så snart nya uppgifter dyker upp i stället för att upptäcka det flera veckor senare. Att göra denna kontroll regelbundet är en klok del av en pågående säkerhetsrutin.
Är lösenordshanterare verkligen säkra att använda?
Ja. En lösenordshanterare genererar, lagrar och hämtar komplexa lösenord från en krypterad databas, så du behöver bara komma ihåg ett huvudlösenord. Den skyddar dina autentiseringsuppgifter även om en annan tjänst du använder lider av en bit, eftersom varje konto får ett unikt, komplext lösenord istället för ett återanvänt. Organisationer kan utöka detta med enterprise-lösningar som lägger till Single Sign-On och granskning.
Kan en VPN förhindra att mitt lösenord läcker?
Inte direkt. En VPN krypterar din internetanslutning så att avlyssnad trafik förblir oläslig, vilket spelar störst roll på offentliga Wi-Fi-nätverk där cyberbrottslingar ofta fångar upp inloggningsuppgifter. Den stoppar dock inte ett intrång i en företagsdatabas, som Equifax-hacket. Därför bör den komplettera, inte ersätta, unika lösenord, 2FA och en lösenordshanterare som en del av ett lagrat försvar.
Varför skyddar lösenordshanterare mig även om en webbplats jag använder blir hackat?
Eftersom varje konto får sitt eget unika, komplext lösenord istället för ett delat, exponerar en bit på en tjänst bara en enskild autentiseringsuppgift, inte varje konto som är kopplat till det. Detta motverkar direkt autentiseringsstuffning, där angripare tar läckta lösenord från en bit och försöker dem mot andra webbplatser, vilket misslyckas när lösenord inte återanvänds.
Vad bör jag göra under de första 24 timmarna efter att ha funnit mina autentiseringsuppgifter i en läcka?
Ändra det läckta lösenordet omedelbar på den tjänsten, uppdatera det sedan överallt du återanvände det, och aktivera 2FA på berörda konton samma dag. Meddela relevanta plattformar och kontakta din bank om finansiell info exponerades. Inom 24 timmar skannar du enheter efter skadlig programvara och återställer säkerhetsfrågor som kan tjäna som alternativa inloggningsvägar.
Vilka varningssignaler indikerar att mitt konto redan är komprometterat?
Titta efter inloggningar från okända platser eller tider du inte initierade, oväntade e-postmeddelanden om lösenordsåterställning, plötsliga utelåsningar som föreslår att någon annan ändrade dina autentiseringsuppgifter, och okänd debiteringar på bankutdrag. Granska finansiella register veckovis under någon misstänkt bitperiod, eftersom dessa signaler ofta dyker upp innan du annars skulle märka en kompromiss.
Vilket VPN erbjuder det bästa skyddet mot autentiseringsstöld på offentligt Wi-Fi?
NordVPN erbjuder dubbel VPN-skydd som krypterar trafik två gånger över 7,229 servrar över 150 länder, ExpressVPN kombinerar stark kryptering med en verifierad no-logs-policy, och CyberGhost kör 9,600+ servrar över 100 länder med ett nybörjarvänligt gränssnitt. Alla tre krypterar data under överföring, vilket spelar mest roll på opålitliga offentliga Wi-Fi-nätverk där autentiseringsuppgifter vanligtvis fångas.
Hur ser en komplett strategi för lösenordssäkerhet ut?
En komplett strategi bygger på fem försvarslager: unika lösenord för varje konto, en lösenordshanterare som sköter komplexiteten, tvåfaktorautentisering (2FA) på varje konto som stöder det, regelbundna kontroller mot läckor via en tjänst som Have I Been Pwned, och ett VPN aktivt på alla nätverk du inte litar på. Att byta uppgifter direkt efter ett intrång och hålla programvaran uppdaterad kompletterar upplägget, så att ett enda misslyckande inte äventyrar allt.