Guide till ransomwareangrepp: Hur de fungerar och försvarstips
Förstå ransomwareangrepp, vanliga metoder som cyberbrottslingar använder, och praktiska steg för att skydda dina system, data och nätverk från att kapas.
 Michael Gargiulo
Vad är ett ransomwareangrepp?
Ett ransomwareangrepp inträffar när hackare distribuerar skadlig kod som låser filer eller blockerar systemåtkomst. De kräver betalning, vanligtvis i kryptovaluta, för att återställa det. Moderna varianter går längre med dubbel utpressning. Angripare stjäl data och hotar att läcka den om offren vägrar betala. Vissa grupper använder nu trippel utpressning, lägger till DDoS-attacker eller målsätter tredje parter kopplade till offret.
Sammanfattning: Ransomware låser dina filer och kräver betalning. Moderna varianter stjäl först din data och använder den som påtryckning även efter att den har dekrypterats. Chainalysis registrerade cirka 813,55 miljoner dollar i ransomwarebetalningar under 2024[1]. Förebyggande kostar betydligt mindre: starka säkerhetskopior enligt 3-2-1-1-0-regeln, phishing-resistent MFA, uppdaterade system och nätverkssegmentering stoppar de flesta angreppsvägar innan de ens börjar.
Tänk om dina filer, foton och affärshandlingar försvann bakom ett digitalt lås? Den enda nyckeln hålls av brottslingar som kräver betalning. Den realiteten definierar ett ransomwareangrepp. Den här formen av cyberbrottslighet blockerar inte bara åtkomsten till din data. I många fall stjäl hackare den först och hotar att läcka den om lösenåtgärden inte betalas.
Risken har ökat kraftigt. Ransomware-as-a-Service gör det enkelt för brottslingar att starta attacker. Även hackare med låg skicklighet kan orsaka massiv skada. Senaste fallen har störd sjukhus, livsmedelsförsörjare och statliga tjänster. Ingen bransch är säker.
Påverkan sträcker sig långt bortom lösenpengar. Offer drabbas av långt driftavbrott, förlust av kundförtroende och permanent dataförlust. Det som en gång verkade sällsynt har blivit en daglig risk för privatpersoner, små företag och stora företag. Den här guiden förklarar varför dessa attacker fortsätter att öka och ger praktiska steg för att skydda din data.
| Mätvärde | Resultat |
|---|---|
| Totala lösenordsbetalningar | Cirka 813,55 miljoner dollar 2024, ner 35 % från rekordnivån 1,25 miljarder dollar 2023, enligt Chainalysis[1]. Färre än hälften av de registrerade incidenterna ledde till en betalning. |
| Utpressningstrend | Ransomware förekom i 23 % av intrången i Verizons rapport för 2024, och ransomware plus annan utpressning nådde 32 %, vilket tyder på att utpressning med stulen data ökar (Verizon DBIR[2]). |
| Genombrottstid | 29 minuter i genomsnitt, 27 sekunder som snabbast. CrowdStrikes rapport för 2026 mätte detta för eCrime-aktörer som rörde sig lateralt efter initial åtkomst under 2025 (CrowdStrike[3]). |
Cyberattacker slår snabbt och hårt med miljonstora lösentvång, omfattande datastöld och närapå omedelbar intrång. Stark kryptering och proaktivt försvar är inte längre valfritt.
Hur startar ransomwareangrepp?
Ransomware sprids genom att utnyttja svaga punkter i vardaglig digital användning. Angripare behöver inte avancerade trick. De förlitar sig på mänskliga fel, föråldrade system och osäker åtkomst.
Varför dessa attacker fortsätter att eskalera
Ransomware är inte längre ett engångsbrott. Det fungerar som en växande industri. Angripare kombinerar automatisering, social ingenjörskonst och svarta marknadsservices för att träffa mål av varje storlek. Flera faktorer driver denna tillväxt:
- Distansarbete som exponering: Anställda ansluter via privata enheter eller osäkra Wi-Fi-nätverk, vilket exponerar nätverk för stöld av inloggningsuppgifter.
- Svag säkerhet och kompetensbrist: Många organisationer saknar strikta åtkomstkontroller eller regelbunden patchning. Bristen på cybersäkerhetskompetens gör att företag står oförberedda.
- Ransomware-as-a-Service (RaaS): Attackverktyg säljs på underground-forum, vilket gör att även lågkvalificerade angripare kan starta skadliga kampanjer. Modellen gör ransomware skalbar och lönsam.
- Kryptovalutabetalningar: Anonyma betalningar via Bitcoin och Monero ger kriminella trygghet. Transaktionerna är svåra att spåra, så gäng ser utbetalningar som låg risk och hög avkastning.
- Datadriven utpressning: Angripare exfiltrerar känslig data innan kryptering. Ransomware och annan utpressning stod för 32 % av intrången i Verizons analys för 2024[2]. Varje lyckad betalning uppmuntrar kopiekampanjer.
Phishing-e-post och skadliga dokument
De flesta ransomwareangrepp börjar med phishing. E-postmeddelanden utgivna som fakturor, leveransmeddelanden eller HR-uppdateringar lurar användare att klicka på länkar eller ladda ned bilagor. Ett enda klick kan ladda ner skadlig kod eller stjäla autentiseringsuppgifter. När den väl är inne sprids ransomware genom delade enheter och krypterar filer över nätverket.
Giltiga autentiseringsuppgifter och MFA-luckor
Svaga eller återanvända lösenord ger angripare ett snabbt sätt in. De använder autentiseringsuppgiftssamlingar eller brute force för att få åtkomst till VPN, e-postkonton och fjärrskrivbord. När de väl är inloggade rör sig angripare lateralt, inaktiverar säkerhetverktyg och startar ransomware. Luckor såsom inaktiverad MFA eller dåligt implementerad enkel inloggning gör intrång snabbare.
Exponerad RDP och VPN-apparater
Remote Desktop Protocol (RDP) och VPN är fortfarande primära ingångspunkter för initial åtkomst. Angripare använder brute-force-inloggningar och autentiseringsuppgiftssamlingar för att få obehörig åtkomst. När de väl är inne ställer de in persistensverktyg, vilket gör upptäckt svårare.
Verizons rapport från 2024 visar att angripare använder e-post och programvara för skrivbordsdelning för att få tillträde (DBIR[2]). CISA:s vägledning mot ransomware nämner sårbarheter och felkonfigurationer i internetvända system[4], till exempel exponerat fjärrskrivbordsprotokoll (RDP), som en vanlig väg in. Många kriminella grupper köper och säljer dessa “färdiga” åtkomstpunkter på darknet-marknader, vilket påskyndar angreppen.
Kända CVE:er och oflikade kantenheter
Osäkra programvaruluckor är den andra stora ingångsvägen. Brandväggar, e-postservrar och VPN-gateways med kända CVE:er skannas dygnet runt av ransomware-operatörer. Sårbarheter i Fortinet, Citrix och Microsoft Exchange utnyttjas ofta. Ransomware-grupper agerar snabbt för att utnyttja nyligen offentliggjorda brister. Access-mäklare paketerar nu exploits tillsammans med stulna inloggningar och säljer dem till affiliates, vilket sänker de tekniska trösklarna för angripare.
Leverantörskedja och åtkomst från tredje part
Ransomware träffar inte alltid direkt. Ibland kommer det via en partner. Komprometterade IT-tjänstleverantörer, mjukvaruuppdateringar eller leverantörer med svag försvar fungerar som språngbrädor. Högt profilerade attacker har visat att leverantörskedjekomprometteringar kan sprida ransomware till hundratals kunder på en gång. Hotgrupper fokuserar också på managed service providers (MSP), eftersom ett brott kan leverera dussintals offer i en enda kampanj.
Var ransomware-attacker vanligtvis börjar
Många fall börjar med att någon klickar på en falsk länk eller öppnar en skadlig bilaga; Verizon fann att den mänskliga faktorn låg bakom 68 % av intrången[2]. Angripare använder också osäkrad programvara, svaga lösenord eller osäker fjärråtkomst för att ta sig in. Väl inne krypterar det skadliga programmet filerna och lämnar kvar en lösenordsbegäran som kräver betalning.
Kriminella använder nu Ransomware-as-a-Service (RaaS), vilket gör att vem som helst kan hyra attackverktyg online. Detta sänker tröskeln, så även mindre skickliga hackare kan starta storskaliga operationer.
En titt på stora attacker tidigare
Ransomware har utvecklats snabbt.
| År | Händelse |
|---|---|
| 1989 | Det första fallet, AIDS Trojan, låste filer efter 90 omstarter och krävde betalning via vanlig post. |
| 2013 | CryptoLocker spreds i stor skala och infekterade mer än 234 000 datorer[5] fram till april 2014, enligt en domstolshandling från det amerikanska justitiedepartementet, och introducerade storskaliga lösenkrav i Bitcoin. |
| 2017 | WannaCry orsakade tiotusentals infektioner i över 150 länder[6], enligt öppen källkod som CISA hänvisar till. |
| 2017 | NotPetya[7] utgav sig för att vara ransomware men var destruktiv skadlig kod; den amerikanska regeringen tillskrev den den ryska militären och uppskattade skadorna till miljarder dollar[8]. |
| 2019 | RaaS-plattformar som REvil och GandCrab gjorde attackerna lättare att starta och bidrog till ökningen av digital utpressning. |
| 2021 | Attacken mot Colonial Pipeline, genomförd med DarkSide-ransomware, störde bränsleförsörjningen i USA och visade hur ransomware kan rikta sig mot kritisk infrastruktur (CISA-rapport[9]). |
| 2022 | Costa Ricas president förklarade nationellt nödläge[10] efter Conti-attacker mot flera statliga myndigheter. |
| 2023–nu | Grupper som LockBit 3.0 och BlackCat fortsatte att växa; FBI:s rapport för 2023 räknade 2 825 anmälningar om ransomware och över 59,6 miljoner dollar i justerade förluster[11], och CISA uppskattade att cirka 91 miljoner dollar i LockBit-lösen betalades i USA[12]. |
Hur skiljer sig ransomware från andra hot?
Annan skadlig kod kan spionera på användare, ta bort filer eller sakta ner system. Ransomware är annorlunda. Det blockerar åtkomst och kräver pengar, ofta lämnar offer endast två val: betala eller förlora data.
Den här kombinationen av utpressning och störning gör det till en av de farligaste formerna av cyberbrottslighet idag. Hackare låser filer eller stänger ner system, kräver betalning och använder dubbel eller trippel utpressning för att maximera trycket.
Typer och taktiker för modern ransomware
Här är de vanligaste aktiva familjerna och deras metoder.
Ransomwarefamiljer som är aktiva nu
- LockBit – Mest aktiv grupp som erbjuder RaaS med affiliates världen över.
- Clop – Känd för att utnyttja MOVEit Transfer och storskalig datastyldskampanjer.
- ALPHV (BlackCat) – Skriven i Rust, flexibel för målgruppsanpassning av flera operativsystem.
- Royal/Black Basta – Aggressiva dubbel-utpressningsattacker mot företag.
- Play Ransomware – Använder anpassade verktyg för att kringgå försvar och spridas snabbt.
- Akira – Växande grupp som träffar medelstora företag med datasläckstaktik.
Attackkedja: Från åtkomst till lösenateckning
Initial åtkomst → Behörighetsgain → Lateral rörelse → Utvinning → Kryptering → Utpressning
- Genomsnittlig genombrottstid: CrowdStrikes globala hotrapport för 2026 visade att den genomsnittliga genombrottstiden för eCrime-aktörer sjönk till 29 minuter[3] under 2025, med den snabbaste observerade genombrottstiden på bara 27 sekunder. Angripare kan gå från första intrång till intern spridning på betydligt under en timme.
- Hastighet i skadan: När väl ransomware har satts in kan kryptering av filer ta bara några minuter. Försvarare har ofta ett smalt detektionsfönster innan systemen låses.
Attackstadier och MITRE ATT&CK-teknik-ID
| Stadium | Teknik-ID |
|---|---|
| Initial åtkomst | T1078 (Valid Accounts) |
| Rättighetseskalering | T1068 (Exploitation for Privilege Escalation) |
| Lateral förflyttning | T1021 (Remote Services) |
| Dataexfiltrering | T1041 (Exfiltration over C2 Channel) |
| Kryptering | T1486 (Data Encrypted for Impact) |
| Utpressning | T1657 (Financial Theft) |
Krypteringshastighet och upptäckningsfönster
Ransomware tar inte lång tid för att orsaka skada. I många fall börjar kryptering inom sekunder från att skadlig kod körs. Vissa stammar låser tusentals dokument på minuter. Angripare rör sig ofta lateralt först, sprids till delade enheter och servrar före full kryptering. Datastöld kan inträffa före eller under den här fasen, vilket möjliggör dubbel utpressning.
Upptäckningsfönster är små. Många organisationer upptäcker bara aktivitet efter att skada har startat. Återhämtningstiden beror på säkerhetskopifrekvens, nätverkssegmentering och incidenssvarshastighet. Snabb isolering och rena säkerhetskopior begränsar skada. Ett långsamt svar låter angripare maximera skada och kräva större lösentvång.
Hur ransomware påverkar ditt företag
Ett ransomwareangrepp gör mer än att låsa filer. Det störar arbetsflöden, tömmer resurser och urholkar förtroende. Skadan är både teknisk och strategisk. Företag som prioriterar ransomwareskydd finner det lättare att begränsa hot och återhämta sig snabbare.
Omedelbar operationell påverkan
- Slutpunkter och servrar blir krypterade. Filer blir oläsliga på minuter.
- Produktionslinjer och tjänster stannar. Beställningar, lönebelöning och kundportaler stagnerar.
- Säkerhetskopior är ofta riktade eller borttagna, vilket gör återhämtning långsam eller omöjlig.
Resultatet: Arbetet stannar medan team skyndar sig att hitta säkra kopior.
Ekonomisk och juridisk påverkan
- Lösentvånget är en räkning. Den fullständiga utgiften inkluderar incidentsvar, forensiska timmar, systemombyggnader, förlorad inkomst och tvister om försäkringar.
- Regelverksböter och breachmeddelanden ökar kostnaden om personuppgifter exponerades.
- Rättegångar och efterlevnadsgranskar kan följa, även efter att systemen är online igen.
- Betala lösentvång kan utlösa sanktioner eller juridiska konsekvenser om medlen nå blacklistade grupper.
Förtroende, avtal och marknadsförstöring
- Kunder försvinner efter dataxponering. Samarbetspartners pausar integreringar.
- Leverantörer omvärderar avtal. Investerare flaggar risk.
- Små företag kan förlora bud och marknadsposition som tog år att bygga.
Dolda, långsiktiga kostnader
- Förlorad immateriell egendom och analyser.
- Högre försäkringspriser och striktare avtalsvillkor.
- Personalbränning och omsättning från upprepad krisbemaning.
Dessa kostnader eroderar värde långsamt och tyst.
Kan ransomware spridas genom VPN?
Ja. Ett virtuellt privat nätverk (VPN) kan bli en leveransväg när autentiseringsuppgifter eller enheter är komprometterade. Att använda en välanseedd VPN-tjänst med stark kryptering och MFA-tillämpning minskar denna risk betydligt.
- Stulna VPN-inloggningar från phishing
- Sårbar eller föråldrad VPN-apparatur
- Infekterade hemenheter som bryggar skadlig kod till kontoret
- Platta nätverk där VPN ger bred, okontrollerad åtkomst
Snabb fix: Aktivera MFA och uppdatera VPN-firmware. Härdning: Tillämpa zero-trust-åtkomst och minska behörigheter som ges av VPN-tunnlar.
Tecken på att du står inför ett ransomwareangrepp
Att upptäcka tidiga varningar kan spara din data och pengar. Hackare lämnar ofta spår. Här är de vanliga tecknen:
- Plötslig fillåsning – Du kan inte öppna filer som fungerade bra innan.
- Systemtaggningar eller krascher – Datorer fryser eller startar om utan anledning.
- Märkliga betalningsanteckningar – Meddelanden dyker upp som ber om pengar eller Bitcoin.
- Märkliga filförlängningar – Filer ändrar namn eller får nya tillägg som du inte känner igen.
- Krypterade mappar – Viktiga mappar verkar blandade eller oläsbara.
- Inaktiverade säkerhetverktyg – Antivirus eller brandväggar slutar fungera utan varning.
- Misstänkt nätverksaktivitet – Högt trafik eller okända anslutningar visas på ditt system.
- Ovanliga popup-fönster – Aviseringar dyker upp även när inga program körs.
Snabb åtgärd är vital. Om den ignoreras kan attacken spridas snabbt och orsaka varaktig skada. Ett enda incident kan störa affärer, läcka privata data och kosta tusentals i återhämtning.
Verkliga konsekvenser av ransomware för företag
Ransomware utlöser en kedjereaktion som kan förlamade ett företag i månader eller till och med år. Konsekvenserna nå långt bortom IT-team och rör alla delar av en organisation.
Ekonomisk påverkan som fortsätter att växa
Lösentvånget är ofta bara början. Företag drabbas av driftavbrott som stoppar intäkterna, nödsvarskostnader, forensiska utredningar och möjliga regelverksstraff. Inom sjukvård och finans kan ett enda brott resultera i miljoner dollar i förluster. För mindre företag kan bara återhämtningskostnaden hota överlevnaden.
Datastöld, efterlevnad och juridisk exponering
Med dubbel utpressning nu normen stjäl angripare känsliga filer före kryptering av system. Stulen data kan återväxa på dark web, vilket skapar långsiktig identitetsstöld-risk för kunder och anställda. Företag drabbas av stämningar, efterlevnadsöverträdelser och regelverksöversikt i dataintensiva industrier som bank, utbildning och regering.
Förtroendet och ryktesförslitning
Skada på ryktet varar ofta längre än attacken. Kunder frågar sig om deras information är säker. Partners tvekar att samarbeta. Investerare ser företaget som högrisk. Företag kan spendera år på att återbygga trovärdighet, även efter att systemen är helt återställda.
Operativ och strategisk störning
Ransomware stoppar hela operationer. Tillverkning stannas, leverantörskedjor avbryts och tjänstleverans misslyckas. Efter återhämtning spenderar många företag månader på att hantera granskar, rättegångar och säkerhetombyggnader. För vissa små företag är störningen så allvarlig att de aldrig öppnar igen.
Dolda långsiktiga kostnader
Även företag som överlever drabbas ofta av ökade försäkringsprimer, striktare efterlevnadskrav och minskad konkurrenskraft. Dessa dolda kostnader eroderar långsamt lönsamheten.
Vad du ska göra om ditt företag attackeras
Den första timmen är kritisk. Vad du gör härnäst avgör hur mycket skada som sprids och hur snabbt du återhämtar dig.
Första timmen checklista
Använd denna som vägledning för omedelbar åtgärd.
Isolera hot
- Koppla bort infekterade slutpunkter från nätverket.
- Inaktivera SMB-fildelning och blockera kända C2-indikatorer.
- Lås eller inaktivera konton som visar misstänkt aktivitet.
Aktivera incidentsvarsteam
- Få med IT, säkerhet, juridik, kommunikation och verkställande ledning.
- Etablera en säker kommunikationskanal (undvik företags-e-post om den är komprometterad).
Bevara bevis
- Spara lösenanteckningar, misstänkt loggar, systeminne-dumps och skadlig kodprover.
- Dokumentera tidslinjen för händelser för forensisk utredning.
Omfång skadan
- Identifiera vilka system som är krypterade.
- Bekräfta om data utvinnnades.
- Kontrollera tillgänglighet och integritet för säkerhetskopior.
Kontakta expertstöd
- Engagera din IR-partner eller cybersäkerhetsleverantör.
- Rapportera till brottsbekämpningsmyndigheter.
- Kontrollera NoMoreRansom.org för fria dekrypteringsverktyg.
Kommunicera transparent
- Skicka en enkel uppdatering till personal och intressenter.
- Lugna kunder medan du undviker spekulationer.
Bestäm återhämtningsvägen
- Prioritera att återställa från rena säkerhetskopior.
- Överväg ombyggnad med gyllene avbilder om det behövs.
- Överväg endast dekryptering om den är granskad som säker.
Gör inte
- Skynda inte att betala lösentvång. Det är ingen garanti för återhämtning.
- Radera inte loggar eller bevis. Du kommer att förlora vitala ledtrådar.
- Anslut inte USB eller offlineäkerhetskopior för tidigt. De kan bli krypterade.
Återhämtning som faktiskt fungerar
Att få systemen online igen handlar inte bara om att återställa filer. Det handlar om att återbygga förtroende och säkerställa att attacken inte upprepas. En strukturerad återhämtningsplan håller din organisation stabil och visar intressenter att säkerhet betyder något.
Säkerhetskopior: 3-2-1-1-0-regel
- 3 kopior av data
- 2 olika mediatyper
- 1 offsite
- 1 oföränderlighet (skrivskyddad)
- 0 fel vid testöppspelningar
Ren återställning
- Verifiera gyllene avbilder före omdistribution.
- Re-nyckel alla autentiseringsuppgifter, API-tokens och certifikat.
- Rotera privilegierade konton.
Meddelanden
- Om reglerad data exponeras, förbered obligatoriska breachmeddelanden.
- Informera kunder med korta, faktiska uttalanden. Undvik spekulationer.
Dekrypteringsnycklar
- Kontrollera alltid NoMoreRansom innan du betalar.
- Framgångsfrekvensen varierar. Verifiera noggrant före försök.
Företag som använder attacken som en vändpunkt för att härda försvar, förbättra personalmedvetenhet och modernisera säkerhetskopior framkommer starkare och mycket mindre sårbara för upprepade incidenter.
Hur man förebygger ransomwareangrepp
Ransomwarförebyggande handlar inte om ett verktyg. Det handlar om konsekvent vanor, starka identitetskontroller, lagrad försvar och testade återhämtningsstrategier. Ett företag som bygger säkerhet i daglig verksamhet är mycket mindre benägna att hamna i att betala lösentvång eller förlora förtroende.
Förebyggande som håller
| Försvarslager | Åtgärd | Varför det spelar roll |
|---|---|---|
| Identitetssäkerhet | Phishing-resistent MFA[13] (FIDO2), åtkomst med minsta möjliga behörighet | Stoppar inloggning med stulna uppgifter; stulna uppgifter var den vanligaste första åtgärden i Verizons data från 2024 |
| E-post- och webbfiltrering | Sandboxa riskfyllda bilagor, blockera osäkra makron | Minskar nätfiske, den vanligaste leveransmetoden |
| Skydd för slutpunkter | EDR/XDR på alla enheter med manipuleringsskydd | Upptäcker ransomware i realtid innan krypteringen är klar |
| Nätverkskontroller | Segmentera nätverk, begränsa SMB, neka-som-standard-regler | Begränsar lateral rörelse när angripare väl är inne |
| Patchhantering | Levande tillgångsinventering, prioritera internetvända CVE:er | Minskar tiden mellan att en sårbarhet offentliggörs och att den utnyttjas |
| Motståndskraft i säkerhetskopior | 3-2-1-1-0-regeln: oföränderliga, testade, externa kopior | Möjliggör återställning utan att betala lösen; CISA rekommenderar att säkerhetskopior hålls offline[4] |
| Fjärråtkomst | Stäng av öppen RDP, VPN per app, samma säkerhetskrav för alla enheter | Tar bort en av de mest utnyttjade ingångspunkterna |
| Beredskap och övningar | Kvartalsvisa bordsövningar, levande rutinbeskrivningar | Förkortar responstiden; lateral rörelse kan ta så lite som 27 sekunder |
- Identitetssäkerhet: Använd phishingresistent MFA som FIDO2 eller authenticator-appar. Testa gamla inloggningar och tillämpa minst-behörighetsåtkomst över alla konton.
- E-post- och webfiltrering: Använd sandboxing för riskfyllda bilagor, blockera osäkra makron och använd domänfiltrering för att stoppa phishing eller skadlig kod-webbplatser.
- Slutpunktskydd: Distribuera EDR/XDR över alla enheter och servrar. Aktivera manipuleringsskydd och övervaka aviseringar kontinuerligt.
- Nätverkskontroller: Segmentnätverk, begränsa SMB och antag “neka by default”-trafikregler. Använd utgångsfiltrering för att blockera kommunikation med servrar för styrning och kontroll.
- Uppdaterings- och tillgångshantering: Håll systemen uppdaterade och ha en live-tillgångsförteckning. Prioritera uppdatering av kritiska, internet-riktade sårbarheter.
- Säkerhetskopiormmotståndskraft: Ha minst en oföränderlighet, testad säkerhetskopia för att säkerställa återhämtning om ransomware slår till.
- Fjärråtkomstsäkerhet: Inaktivera öppna RDP-sessioner, ersätt bred VPN-åtkomst med per-app VPN och tillämpa lika säkerhetsstandarder för fjärrenheter.
- Beredskap och svar: Genomför kvartalsvis bordspelsövningar och håll levande, tillgängliga spelböcker för snabbt, samordnat svar under attacker.
Starka försvar bygger inte över en natt. Konsekvent praktik och disciplin gör ransomware mycket mindre sannolikt att lyckas. Företag som behandlar säkerhet som en pågående process återhämtar sig snabbare och med mindre långsiktig skada.
Ransomwareforsvar per bransch: Riktade spelböcker
Angripare vet att olika branscher har olika svaga punkter. Varje sektor behöver en fokuserad spelbok. Här är praktiska instruktioner anpassade till de vanligaste målen:
Hälso- och sjukvård
Sjukhus och vårdcentraler använder äldre system som inte tål driftstopp. Prioritera nätverkssegmentering mellan medicinteknisk utrustning och administrativa system. Säkerställ backuper som stödjer ett efterlevnadsprogram för HIPAA och genomför bordsövningar varje kvartal. Utbilda kliniskt personal i att känna igen nätfiske, eftersom angripare ofta riktar sig mot fakturerings- och bokningsavdelningar.
Finansiella tjänster
Banker och försäkringsbolag möter strikta PCI DSS och SOX-krav. Distribuera slutpunktdetektering på alla handelsterminaler och kundriktade system. Ha oföränderlighetsäkerhetskopior med mål för återhämtningstid på under 4 timmar. Kräv hårdvaru-token MFA för privilegierad åtkomst till betalningshanteringssystem.
Utbildning
Skolor och universitet hanterar stora, öppna nätverk med tusentals slutpunkter. Segmentera student-Wi-Fi från administrativa system. Uppdatera studentriktade portaler aggressivt eftersom de är vanliga mål för autentiseringsuppgiftsstöld. Behåll offlineäkerhetskopior av studentregister och forskardata.
Offentlig förvaltning och kommunala tjänster
Statliga och lokala myndigheter har ofta underfinansierade IT-avdelningar. Fokusera på att stänga RDP-exponering, kräva MFA för all fjärråtkomst och hålla offline-kopior av medborgardatabaser. Samordna med CISA, som erbjuder kostnadsfri sårbarhetsskanning[14] och stöd vid incidenthantering.
Tillverkning och kritisk infrastruktur
Driftteknologiåtgärder (OT) behöver luftgapade säkerhetskopior. Anslut aldrig SCADA-system direkt till internet. Övervaka nätverkstrafik mellan IT och OT-segment för anomalier. Testa återhämtningsförfaranden för produktionslinekontroller minst två gånger per år.
Regering, brottsbekämpning och internationellt samarbete
När ransomware i allt större utsträckning påverkar kritisk infrastruktur och stora företag spelar regeringar och brottsbekämpningsmyndigheter en växande roll i kampen.
Cybersäkerhetsregler
- GDPR (General Data Protection Regulation): EU:s grundläggande dataskyddsregler. Företag som inte skyddar personuppgifter riskerar böter på upp till 20 miljoner euro eller 4 % av den globala årsomsättningen[15].
- CCPA (California Consumer Privacy Act)[16]: Liknande skydd för invånare i Kalifornien, med tillsynsåtgärder vid felaktig hantering av data.
- NIST Cybersecurity Framework: En frivillig vägledning som hjälper organisationer att bygga strukturerade försvar. Den är allmänt använd inom amerikanska branscher.
- Branschspecifika regler: Hälso- och sjukvård (HIPAA) och finans (PCI DSS) har egna obligatoriska säkerhetskrav.
- Obligatorisk rapportering: Många jurisdiktioner kräver numera att företag rapporterar ransomwareincidenter till myndigheterna inom fastställda tidsfrister.
Dessa regler driver organisationer mot starkare säkerhetsbaser och snabbare incidentupplysning.
Internationellt samarbete mot ransomware
- Informationsdelning: Länder utbyter hotinformation om aktiva ransomwaregrupper. Det hjälper försvarare att förbereda sig snabbare.
- Gemensamma operationer: Brottsbekämpningsmyndigheter från flera länder samarbetar för att störa ransomwareinfrastruktur och arrestera operatörer.
- Diplomatiska insatser: Vissa nationer använder diplomatiska kanaler för att sätta press på länder som härbärgerar cyberkriminella grupper.
- Globala initiativ: INTERPOL och EUROPOL samordnar gränsöverskridande utredningar riktade mot ransomwarenätverk.
- Offentlig-privata partnerskap: Regeringar arbetar med cybersäkerhetsfirmor för att dela indikatorer om kompromiss och utveckla fria dekrypteringsverktyg.
Samordnade globala svar gör det svårare för ransomwaregrupper att verka med strafflöshet, även om tillförskapande över gränser förblir en utmaning.
Framtidsutsikter: Blir ransomware värre?
Cybersäkerhetexperts förutsäger att ransomware inte kommer att sakta ner snart. Angripare blir mer organiserade, och verkar ofta som företag med kundsupport, affiliates och vinstdelningsmodeller.
Rollen för AI och automatisering i attacker förväntas växa. Machine learning-verktyg kan möjliggöra brottslingar att skanna säkerhetshål snabbare, anpassa phishing-meddelanden och anpassa ransomwarestammar i realtid.
Proaktivt försvar förblir den enda tillförlitliga vägen framåt. Starkare säkerhetskopior, zero-trust-säkerhetmodeller, kontinuerlig övervakning och personalmedvetenhet förblir väsentliga för att minimera skada och förebygga framtida hot från att spridas.
Nyckelresultat: Förebyggande av ransomwareangrepp
Risken för ett ransomwareangrepp är ett dagligt hot för företag och privatpersoner. Attacker blir smartare, snabbare och mer skadliga. Förebyggande förblir det mest effektiva försvaret. Starka säkerhetskopior, uppdaterade system, phishingresistent MFA och en tydlig responsplan minskar både påverkan och sannolikheten för en incident. Att behandla cybersäkerhet som en pågående prioritet säkerställer starkare skydd och motståndskraft mot den växande vågen av digital utpressning.
Referenser
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Hämtad 16 oktober 2026 från https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Arkiverad: Wayback Machine-ögonblicksbild
- Verizon. u.å. 2024 Dbir Data Breach Investigations Report. Hämtad 16 oktober 2026 från https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- A. Meyers. u.å. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Hämtad 16 oktober 2026 från https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. #StopRansomware Guide. Hämtad 16 oktober 2026 från https://www.cisa.gov/stopransomware/ransomware-guide.Arkiverad: Wayback Machine-ögonblicksbild
- Justice. u.å. Memorandum of Law. Hämtad 16 oktober 2026 från https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Indicators Associated With WannaCry Ransomware. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Petya Ransomware. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Arkiverad: Wayback Machine-ögonblicksbild
- The White House. u.å. Statement from the Press Secretary. Hämtad 16 oktober 2026 från https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Arkiverad: Wayback Machine-ögonblicksbild
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 maj 2022). Hämtad 16 oktober 2026 från https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Arkiverad: Wayback Machine-ögonblicksbild
- IC3. 2024. 2023 IC3Report. Hämtad 16 oktober 2026 från https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Understanding Ransomware Threat Actors: LockBit. Hämtad 16 oktober 2026 från https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Arkiverad: Wayback Machine-ögonblicksbild
- CISA. u.å. Fact Sheet Implementing Phishing Resistant Mfa 508c. Hämtad 16 oktober 2026 från https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Arkiverad: Wayback Machine-ögonblicksbild
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Cyber Hygiene Services. Hämtad 16 oktober 2026 från https://www.cisa.gov/cyber-hygiene-services.Arkiverad: Wayback Machine-ögonblicksbild
- European Commission. u.å. Enforcement and sanctions. Hämtad 16 oktober 2026 från https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkiverad: Wayback Machine-ögonblicksbild
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Hämtad 16 oktober 2026 från https://oag.ca.gov/privacy/ccpa.Arkiverad: Wayback Machine-ögonblicksbild
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
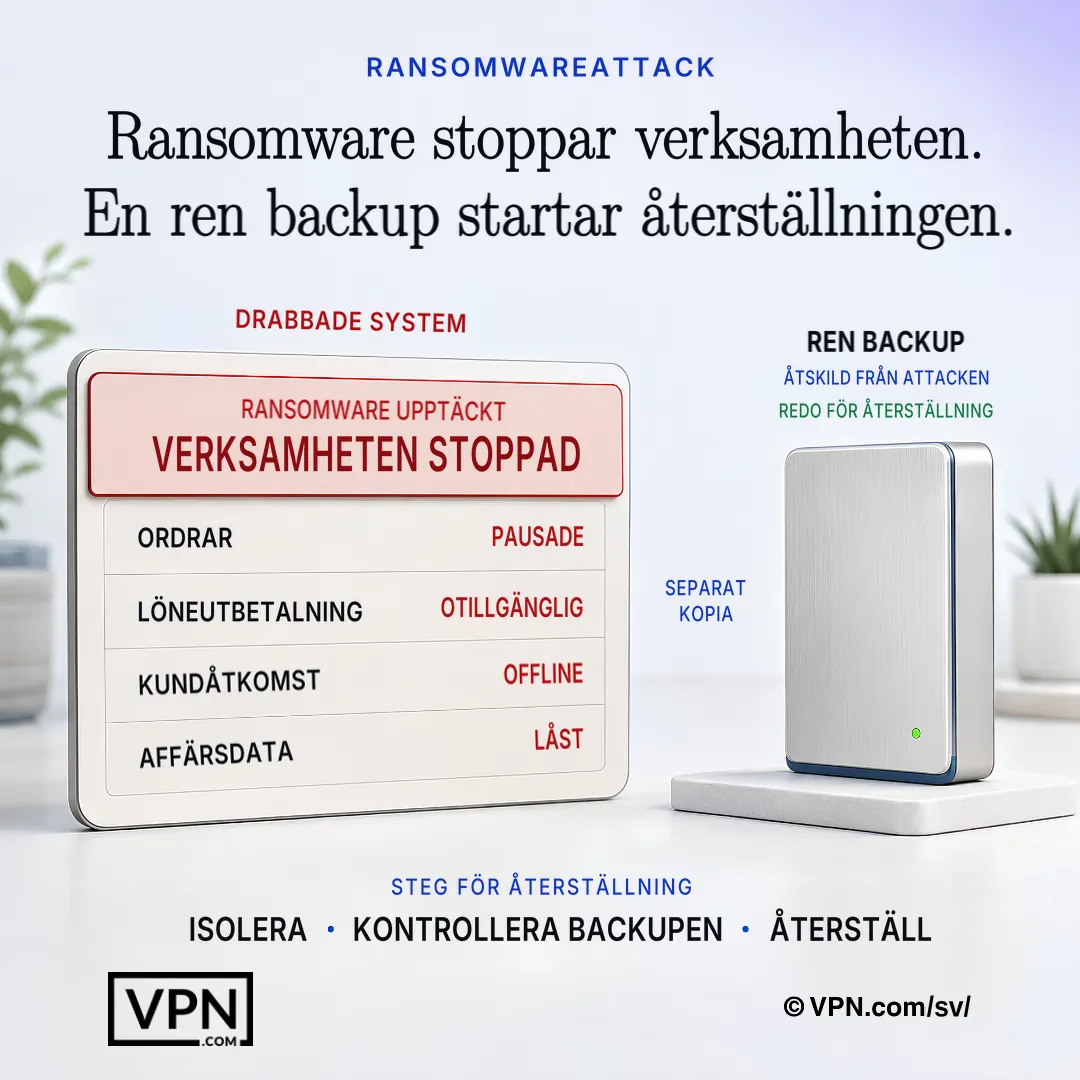
När utpressningstrojaner stoppar affärssystem ger en separat verifierad säkerhetskopia den säkraste vägen till återställning.
Frequently Asked Questions
Vilka ransomwarefamiljer är mest aktiva idag, och hur skiljer de sig?
LockBit är för närvarande den mest aktiva gruppen som driver filialbaserade RaaS-operationer världen över. Clop specialiserar sig på att utnyttja filtöverföringsfel såsom MOVEit Transfer för massiv datastöld, medan ALPHV (BlackCat) är skrivet i Rust för tvärplattformalsflexibilitet. Royal/Black Basta och Play använder aggressiv dubbel-utpressningskaktik, och Akira målsätter i allt större utsträckning medelstora företag med datasläcktryck.
Hur snabbt kan ransomware sprida sig när angripare fått initial åtkomst?
CrowdStrikes Global Threat Report 2026 visade att den genomsnittliga eCrime-genombrottstiden var 29 minuter under 2025, med den snabbaste observerade genombrottstiden på bara 27 sekunder från initial kompromettering till sidledes förflyttning. Själva krypteringen kan börja inom sekunder efter att koden körs och låsa tusentals filer på några minuter, vilket är anledningen till att upptäcktshastighet är viktigare än reaktion i efterhand.
Vad är skillnaden mellan dubbel och trippel utpressning?
Dubbel utpressning innebär att angripare både krypterar filer och hotar att läcka stulen data om lösensumman inte betalas, en taktik som bidrog till att ransomware och annan utpressning stod för 32 % av intrångsfallen i Verizons DBIR 2024. Trippel utpressning lägger till en tredje påtryckningspunkt: DDoS-attacker eller direkta hot mot offrets kunder, partners eller andra tredje parter kopplade till intrånget.
Vilka är de vanligaste ingångspunkterna som angripare använder för att starta ransomware?
Verizons DBIR visar att angripare använder e-post och programvara för skrivbordsdelning för att ta sig in, och att stulna uppgifter var den vanligaste initiala åtgärden i intrång (24 %). Felaktigt använd RDP- eller VPN-åtkomst via brute force eller credential stuffing är också vanligt, och osäkrade CVE:er utnyttjas snabbt när de har offentliggjorts (DBIR).
Vad är 3-2-1-1-0-säkerhetskopieringsregeln och varför är det viktigt?
Det är en säkerhetskopiestruktur byggd för att överleva ransomware som målsätter säkerhetskopior direkt: 3 kopior av data på 2 olika mediatyper, med 1 kopia offsite, 1 kopia oföränderlighet (skrivskyddad) och 0 fel vid testöppspelningar. Oföränderlighets-, testade säkerhetskopior låter ett företag återhämta sig utan att betala eftersom ett komprometterat aktivt system inte kan förstöra vad det inte kan nå.
Hur reducerar nätverkssegmentering ranswareshada?
Segmentering begränsar hur långt angripare kan röra sig lateralt när de väl är inne, eftersom ransomware ofta sprids genom delade enheter och platta nätverk inom sekunder till minuter från initial åtkomst. Rekommenderade kontroller inkluderar att begränsa SMB-trafik, tillämpa neka-by-default-regler och separera medicinska enheter, OT/SCADA-system eller student-Wi-Fi från administrativa nätverk beroende på bransch.
Varför rekommenderas per-app VPN-åtkomst framför standard bred VPN-åtkomst?
Standard VPN-tunnlar ger ofta bred, okontrollerad nätverksåtkomst, så en enda uppsättning stulna autentiseringsuppgifter eller en infekterad hemanhet kan brygga skadlig kod direkt in i kontorsnetverket. Per-app VPN-åtkomst, kombinerad med MFA-tillämpning och uppdaterad VPN-firmware, begränsar vad en komprometterad inloggning kan nå, vilket stänger en av ransomwares mest missbrukade ingångspunkter.
Vilka verktyg bör organisationer distribuera för att fånga ransomware före kryptering slutförs?
EDR/XDR-plattformar med manipuleringsskydd distribuerade över alla slutpunkter och servrar detekterar ransomwarebeteende i realtid, före kryptering slutförs, eftersom angripare kan flytta från åtkomst till kryptering på under en timme. E-post- och webfiltrering som sandboxar bilagor och blockerar osäkra makron behandlar phishing, den vanligaste leveransmetoden.
Vad är NoMoreRansom.org och när bör den användas?
NoMoreRansom.org är en gratis resurs som erbjuder verifierade dekrypteringsverktyg byggda genom offentlig-privat samarbete mellan regeringar och cybersäkerhetsfirmor. Den bör kontrolleras omedelbar efter en attack, före övervägande av någon lösenbetalning, eftersom framgångsfrekvensen varierar beroende på ransomwarestam och ett fungerande gratis dekryptor kan eliminera behovet av att förhandla med angripare.
Vad bör hända under den första timmen efter att ransomware upptäcks?
Den första timmen bör fokusera på att isolera infekterade slutpunkter från nätverket, inaktivera SMB-delning och aktivera ett incidentsvarsteam omfattande IT, säkerhet, juridik och verkställande ledning. Spara lösenanteckningar, loggar och minnesdumpar för forensik, sedan omfång vilka system som är krypterade och om säkerhetskopior förblir intakta före val av återhämtningsväg.
Bör ett företag någonsin betala lösentvånget?
Betalning är riskabel och aldrig garanterad. Många organisationer som betalar får fortfarande inte en fungerande dekrypteringsnyckel, och vissa angripare återkommer och kräver mer. Betalning finansierar också kriminella nätverk och kan flagga ett företag som upprepat mål. Återhämtning bör prioritera oföränderlighets- eller offlineäkerhetskopior och verifierade dekrypteringsverktyg från NoMoreRansom.org före betalning övervägs.
Hur skiljer sig en försvarsplan mot ransomware åt mellan branscher?
Sjukvården bör separera medicintekniska enheter från administrativa system och köra säkerhetskopior som testas kvartalsvis och stöder ett HIPAA-efterlevnadsprogram. Finansiella tjänster behöver återställningsmål på under 4 timmar och maskinvarubaserad MFA för betalningssystem. Utbildningsinstitutioner måste separera elevers Wi-Fi från administrativa nätverk, medan myndigheter bör prioritera att stänga RDP-exponering och samordna med CISA för kostnadsfritt stöd vid sårbarhetsskanning.
Vad händer om angripare tar bort eller krypterar säkerhetskopior under en attack?
Det här är en vanlig ransomwaretaktik, så återhämtning beror på att ha oföränderlighets- eller offlineäkerhetskopior som inte kan ändras även om angripare får adminåtkomst. Regeln 3-2-1-1-0, 3 kopior, 2 mediatyper, 1 offsite, 1 oföränderlighet, 0 återställfel, säkerställer att minst en ren kopia överlever oavsett vad angripare förstör på det aktiva nätverket.