Bästa VPN för Fedora Linux: Inbyggt stöd och hastighet
Hitta den bästa VPN för Fedora med inbyggt Linux-stöd, fullständig kryptering och kompatibilitet med SELinux. Skydda din trafik på Fedoras snabba utgivningscykel.
 Michael Gargiulo
 ExpressVPN3,000+ servrar
85 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 27Separata källgrupper: 27Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
 NordVPN8,900+ servrar
NordVPN's privacy and security record is strong on process and mixed on proof
94 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 31Separata källgrupper: 23Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
 Surfshark3,200+ servrar
85 av 100, byggt från två viktade delar
Undersökt 3 okt. 2026Kontrollerade påståenden: 32Separata källgrupper: 19Poäng uppdaterade 4 okt. 2026
Vi samlar in tredjepartsbevis och bedömer det redaktionellt. VPN.com driver inget testlabb.
Varför Fedora-användare behöver en dedikerad VPN-lösning
Kortfattat: Fedora levereras utan inbyggd trafikkryptering. En VPN med inbyggt Linux-stöd döljer din IP, krypterar varje paket och ger åtkomst till geo-begränsad innehål på denna specifika distribution.
Fedora attraherar utvecklare, systemadministratörer och sekretesskonstienta användare som värdesätter moderna paket och en snabb versionscykel. Den kraften kommer med en avvägning: Fedoras standard nätverksstack skickar trafik okrypterad. En VPN fyller det gapet.
Men inte alla VPN-leverantörer hanterar Fedora väl. Fedoras sex månaders utgivningscykel, SELinux-tillämpning och DNF-pakethanterare skapar unika kompatibilitetskrav. Generisk “Linux VPN”-råd räcker ofta inte här. Den här guiden täcker Fedora-specifika installationssteg, protokoll- och funktionsjämförelser samt jämförelser mellan leverantörer så att du kan välja rätt verktyg för ditt arbetsflöde.
Hur VPN-kompatibilitet fungerar på Fedora
Alla VPN-leverantörer behandlar inte Fedora lika. Vissa levererar inbyggda .rpm-paket. Andra kräver manuell OpenVPN- eller WireGuard-konfiguration. Skillnaden är viktig för daglig användbarhet.
Inbyggda klienter uppdateras vanligtvis automatiskt genom DNF-arkiv. De integreras med GNOME Network Manager och respekterar SELinux-policyer. Manuella inställningar erbjuder större protokollflexibilitet men kräver löpande underhåll efter varje Fedora-utgåva.
Fedora-specifika tekniska överväganden
Fedoras verktygkedja skapar fyra kompatibilitetskontrollpunkter som skiljer bra VPN-stöd från dåligt:
- DNF-pakethantering: Leverantörer som erbjuder
.rpm-paket eller underhåller ett Fedora-specifikt arkiv låter dig installera och uppdatera med ett endasudo dnf install-kommando. Leverantörer utan detta stöd tvingar dig att ladda ned fristående binärer som hoppar över automatiska säkerhetspatch. - SELinux-tvingande: Fedora tillämpar SELinux i “enforcing”-läge som standard. Vissa VPN-klienter misslyckas tyst eftersom SELinux blockerar deras tunnelgränssnitt. NordVPN och Surfshark har löst detta i sina inbyggda appar. ExpressVPN:s OpenVPN-inställning kan kräva en anpassad SELinux-policymodul (detaljer i installationsavsnittet nedan).
- Kernelkompatibilitet: Fedora levereras med kernel 6.x-utgåvor månader före andra distributioner. VPN-kernelmoduler, särskilt WireGuard-implementeringar, måste kompilera mot dessa nyare headers. Leverantörer som haltar efter orsakar anslutningsfel efter Fedora-uppgraderingar.
- GNOME Network Manager-integrering: Fedora använder som standard GNOME. VPN:er som registreras som Network Manager-instick visar anslutningsstatus i systemfältet och tillåter enklickig serverväxling. Utan denna integrering hanterar du anslutningar helt genom terminalen.
Varför regelbundna uppdateringar och kompatibilitet är viktiga
Fedoras snabba utgivningscykel gör uppdateringscadensen till en avgörande faktor:
- Säkerhetspatcher: Varje Fedora-utgåva uppdaterar kärnbibliotekar för nätverk. VPN-leverantörer som lappar inom 30 dagar efter en Fedora-utgåva upprätthåller anslutningsstabilitet. Leverantörer som ligger efter introducerar säkerhetsfönster.
- Protokolluppgraderingar: WireGuard-baserade protokoll som NordLynx är beroende av kernelstöd, så en leverantör som ligger efter en ny Fedora-kernel kan lämna dig på ett långsammare reservprotokoll.
- Felkorrigeringar: NetworkManager-ändringar mellan Fedora-utgåvor kan bryta funktioner som delad tunnelning i VPN-klienter, så kontrollera hur snabbt en leverantör skickar korrigeringar.
Välj leverantörer med en dokumenterad historik av snabba Fedora-specifika uppdateringar.
De 4 bästa VPN-tjänsterna med fullt stöd för Fedora
Varje leverantör nedan publicerar officiellt Linux-stöd eller en Fedora-kompatibel installationsväg. Detaljer kommer från leverantörernas egen dokumentation, och dina resultat varierar beroende på din maskinvara, nätverk och serverval.
1. NordVPN: Bästa inbyggda Fedora-app
NordVPN erbjuder den mest kompletta inbyggda Fedora-paketeringen av de fyra, med ett officiellt arkiv. Viktiga specifikationer:
- Servernätverk: 6 400+ servrar över 111 länder
- Fedora-app: Inbyggt
.rpm-paket med CLI-gränssnitt och GNOME Network Manager-integrering - Kryptering: AES-256 med NordLynx (WireGuard-baserad) och OpenVPN-alternativ
- Samtidiga anslutningar: 10 enheter
- Granskningar: NordVPN säger att dess no-logs-policy har granskat oberoende (Deloitte, PwC)
Fedora-installation via DNF
NordVPN underhåller ett officiellt Fedora-arkiv. Här är den exakta processen:
# Lägg till NordVPN-arkivet
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Installera appen
sudo dnf install nordvpn

# Logga in och anslut
nordvpn login
nordvpn connect
NordVPN:s app registreras med GNOME Network Manager automatiskt. Anslutningsstatus visas i systemfältet. Inga SELinux-policyändringar behövs eftersom appen levereras med korrekta säkerhetskontexter.
Säkerhetsfunktioner på Fedora
NordVPNs kill switch kan aktiveras med nordvpn set killswitch on. Funktionen CyberSec blockerar annonser och skadliga domäner på DNS-nivå.
För- och nackdelar
| Fördelar | Nackdelar |
|---|---|
Inbyggd .rpm-paket med DNF-uppdateringar | Endast CLI-gränssnitt (inget GUI-fönster, även om GNOME-fältintegration kompenserar) |
| NordLynx (WireGuard-baserad) protokoll | 2018 års serveröverträdelse oroar fortfarande vissa användare, även om infrastrukturen har byggts om sedan dess |
| GNOME Network Manager-integrering fungerar direkt | Dedikerad IP kostar extra ($3.69/månad) |
| 10 samtidiga anslutningar | |
| Dubbel VPN och Onion över VPN för högriskscenarier |
2. Surfshark: Bästa budgetalternativet med obegränsade enheter
Surfshark kombinerar aggressiv prissättning med solid Fedora-stöd. Huvudspecifikationer:
- Servernätverk: 3 200+ servrar i 100 länder
- Fedora-app: Inbyggd Linux-app med grafiskt gränssnitt
- Kryptering: AES-256 med WireGuard och OpenVPN
- Samtidiga anslutningar: Obegränsade
- Pris: Från $2.49/månad på 2-årsplaner
Fedora-installation via DNF
# Lägg till Surfshark-arkivet
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Installera appen
sudo dnf install surfshark

# Starta GUI:t eller använd CLI
surfshark-cli login
surfshark-cli connect
Surfshark:s Linux-app inkluderar ett grafiskt gränssnitt, vilket gör det till det mest tillgängliga alternativet för Fedora-användare som föredrar att inte arbeta i terminalen. Det integreras med GNOME Network Manager och hanterar SELinux-kontexterna korrekt.
Säkerhetsfunktioner på Fedora
Surfsharks CleanWeb-funktion blockerar annonser, spårare och skadliga domäner, och dess kill switch är tillgänglig i Linux-appen.
För- och nackdelar
| Fördelar | Nackdelar |
|---|---|
| GUI-app för Linux (sällsynt bland VPN-leverantörer) | Mindre servernätverk än NordVPN eller ExpressVPN |
| Obegränsade samtidiga anslutningar | Strömningsresultaten varierar beroende på server |
| Lägsta pris bland toppklassleverantörer | Kundsupportagenter saknar ibland kunskap om Fedora |
| CleanWeb-blockering av annonser och spårare ingår | |
| MultiHop (dubbel VPN) och Camouflage-läge |
3. ExpressVPN: Most Reliable for Streaming on Fedora
ExpressVPN saknar en inbyggd Fedora GUI men publicerar detaljerad Linux-installationsdokumentation. Viktiga specifikationer:
- Servernätverk: 3 000+ servrar i 105 länder
- Fedora-stöd: Manuell OpenVPN-konfiguration eller CLI-baserad Linux-app
- Kryptering: AES-256 med Lightway och OpenVPN-protokoll
- Samtidiga anslutningar: 8 enheter
- Revisioner: KPMG utfärdade försäkran om dess no-logs-kontroller (2025); Cure53 granskade Lightway-protokollet
Fedora-installation: OpenVPN-metod med SELinux-fix
ExpressVPN:s Linux-installationsprogram fungerar på Fedora, men SELinux-tvingande kan blockera tunnelgränssnittet. Här är den kompletta inställningen inklusive SELinux-justeringen:
# Installera OpenVPN och beroenden
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Ladda ner ExpressVPN .ovpn-konfigurationsfiler från ditt kontokontrollpanel
# Importera till GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Om SELinux blockerar anslutningen, skapa en policyundantag
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Anslut via Network Manager GUI eller CLI
nmcli connection up [connection-name]
Detta SELinux-steg är unikt för Fedora. Ubuntu och Debian-användare stöter aldrig på det. Policymodulen kvarstår över omstarter och Fedora-uppgraderingar.
Säkerhetsfunktioner på Fedora
ExpressVPN marknadsför sin tjänst för åtkomst till strömningsinnehål, men strömningsresultaten varierar beroende på server och tjänst.
För- och nackdelar
| Fördelar | Nackdelar |
|---|---|
| Marknadsförd för streaming-åtkomst | Ingen inbyggd Fedora GUI-app |
| Lightway-protokollet levererar starkt tempo | Kräver SELinux-policyändring |
| Detaljerad Fedora-specifik installationsdokumentation | Dyraste alternativet ($6.67/månad på årlig plan) |
| TrustedServer (RAM-only) infrastruktur | Begränsat till 8 samtidiga anslutningar |
| KPMG-reviderad no-logs-policy |
4. Mullvad VPN: Bäst för maximal sekretess på Fedora
Mullvad tar en annan metod: inga konton, inget e-postmeddelande, ingen personlig data. Huvudspecifikationer:
- Servernätverk: 700+ servrar över 46 länder
- Fedora-app: Inbyggd
.rpm-paket med fullständig GUI - Kryptering: AES-256 med WireGuard (standard) och OpenVPN
- Pris: Fast €5/månad, inga rabatter, inga långsiktiga planer
- Sekretess: Accepterar kontanter och kryptovaluta; inget e-postmeddelande krävs för registrering
Fedora-installation via DNF
# Ladda ner och importera signeringsnyckeln
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Lägg till Mullvad-arkivet
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Installera appen
sudo dnf install mullvad-vpn

# Generera ett kontonummer (inget e-postmeddelande behövs)
# Ange numret i GUI:t och anslut
Mullvad:s Fedora-app inkluderar ett fullständigt grafiskt gränssnitt med serverval, kill switch-växel och DNS-konfiguration. Det hanterar SELinux och GNOME Network Manager-integrering utan manuell intervention.
Säkerhetsfunktioner på Fedora
Mullvad marknadsför sig inte för streaming och når inte tillförlitligt streamingtjänster, ett medvetet avvägning för maximal integritet.
För- och nackdelar
| Fördelar | Nackdelar |
|---|---|
| Ingen personuppgifter krävs för registrering | Minsta servernätverket av de fyra |
Fullständig GUI-app för Fedora med .rpm-paket | Dåliga streamingåtkomstpriser |
| WireGuard-stöd | Inga långtidsrabattplaner |
| Transparent prissättning utan extra kostnader | Begränsad till 5 samtidiga anslutningar |
| Accepterar kontantbetalningar för verklig anonymitet |
Välja rätt VPN för ditt Fedora-arbetsflöde
Den bästa leverantören beror på ditt primära användningsfall. Beakta dessa faktorer:
Integritetspolicyer och revisionhistorik: NordVPN säger att dess no-logs-policy har granskats oberoende, och ExpressVPN beställde KPMG-försäkran om sina no-logs-kontroller (2025). Mullvad eliminerar behovet av förtroende genom att samla in noll personuppgifter. Surfshark säger att dess no-logs-inställning granskades av Deloitte.
Hastighetskrav: För bandbreddsintensiva uppgifter som stora filöverföringar eller 4K-streaming bör du välja en leverantör med ett WireGuard-baserat protokoll, såsom NordLynx på NordVPN eller WireGuard på Mullvad.
Pris och enhetstäckning: Surfharks obegränsade enhetspolicy på $2.49/månad gör det idealiskt för användare med flera Fedora-arbetsstationer, laptops och telefoner. Mullvads fasta €5/månad förenklar budgeteringen.
Streaming-åtkomst: Om åtkomst till geografiskt begränsat innehål är viktigt erbjuder ExpressVPN, NordVPN och Surfshark alla streaming-åtkomst, men resultaten varierar beroende på server och tjänst. Mullvad är inte utformat för streaming.
Fedora-specifik supportkvalitet: NordVPN, Surfshark och ExpressVPN erbjuder live-chatt eller ticketsupport, medan Mullvad förlitar sig på e-post och sin dokumentation.
Steg-för-steg VPN-installation på Fedora
Installationsmetoden beror på din valda leverantör och föredragna protokoll. Nedan finns genomgångar för de två vanligaste tillvägagångssätten.
Metod 1: Inbyggd app-installation (NordVPN, Surfshark, Mullvad)
-
Uppdatera ditt system först:
sudo dnf update -y -
Lägg till leverantörens arkiv med hjälp av kommandona som listas i varje leverantörsavsnitt ovan.
-
Installera via DNF:
sudo dnf install [provider-package-name] -
Verifiera SELinux-status (bör visa “enforcing”):
getenforceInbyggda appar från NordVPN, Surfshark och Mullvad hanterar SELinux-kontexterna automatiskt. Inga manuella policyändringar behövs.
-
Kontrollera GNOME Network Manager-integrering: Öppna Inställningar → Nätverk. VPN-anslutningen bör visas under VPN-avsnittet efter första start.
-
Anslut och verifiera:
curl ifconfig.me  # Kontrollera IP innan du ansluter
[provider-cli] connect
curl ifconfig.me  # Bekräfta att IP ändrades
Metod 2: Manuell OpenVPN/WireGuard-installation (ExpressVPN eller någon leverantör)
-
Installera protokollverktyg:
# För OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # För WireGuard sudo dnf install wireguard-tools -
Ladda ner konfigurationsfiler från din leverantörs kontrollpanel.
-
Importera till GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnEller för WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Fixa SELinux om anslutningen misslyckas:
# Kontrollera SELinux-förnedringar sudo ausearch -m avc -ts recent # Generera och installera en policymodul sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Anslut via GNOME-fält eller terminal:
nmcli connection up [connection-name]
Felsökning av vanliga Fedora VPN-problem
| Problem | Orsak | Fix |
|---|---|---|
| DNS-läckor | systemd-resolved åsidosätter VPN DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf ansluta sedan igen |
| Långsam hastighet | OpenVPN standard till TCP | Växla till UDP eller WireGuard: nordvpn set technology nordlynx |
| Anslutningen slutar efter vilning | GNOME Network Manager ansluter inte igen | Aktivera autouppkoppling: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blockerar tunnel | Saknad säkerhetskontekst | Generera policymodul med audit2allow (se Metod 2, steg 4) |
| App kraschar efter Fedora-uppgradering | Inkompatibel paketversion | Installera om från leverantörens arkiv: sudo dnf reinstall [package] |
Optimering av VPN-prestanda på Fedora
Råhastighet beror på protokollval och serveravstånd. Här är specifika inställningssteg:
- Använd WireGuard eller NordLynx när möjligt. WireGuard-baserade protokoll har i allmänhet lägre overhead än OpenVPN.
- Välj servrar inom 1 500 km. Latensen fördubblas bortom det området, vilket minskar streamingkvaliteten från 4K till 1080p.
- Aktivera split tunneling för lokala tjänster. Dirigera endast webbläsartrafik genom VPN:et medan du behåller direkt åtkomst till lokalt nätverk (skrivare, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: konfigurera i gränssnittet under “Bypasser”. - Kör DNS-läcktest varje månad. Använd
dnsleaktest.comför att verifiera att din internetleverantör inte kan se dina surfningsdestinationer. Fedorassystemd-resolvedkan åsidosätta VPN:ets DNS-inställningar efter systemuppdateringar. - Övervaka kill switch-beteende. Koppla från Wi-Fi medan VPN:et körs. Om någon trafik läcker under det 2–3 sekunder långa återanslutningsfönstret är din kill switch inte konfigurerad korrekt. Genomför denna kontroll själv efter installationen.
Slutligt utlåtande
Fyra leverantörer hanterar Fedora:s unika krav väl, men var och en passar en annan användarprofil:
- NordVPN rankas #1 av 22 i vår Speed Lab och har det bredaste servernätverket. Bäst för användare som behöver högt genomflöde och pålitlig streaming.
- Surfshark erbjuder obegränsade enhetsanslutningar för $2.49/månad med en GUI-app. Bäst för budgetmedvetna användare som kör flera Fedora-maskiner.
- ExpressVPN marknadsförs för streamingåtkomst men kräver manuell OpenVPN-konfiguration och SELinux-justering. Bäst för användare som prioriterar åtkomst till geouppgränsat innehål.
- Mullvad samlar in noll persondata och accepterar kontantbetalning. Bäst för användare som värderar anonymitet framför bekvämlighet.
Oavsett vilken leverantör du väljer, installera via DNF när möjligt, verifiera SELinux-kompatibilitet och test för DNS-läckor efter varje Fedora-systemuppgradering. För en bredare jämförelse över alla Linux-distributioner, se guiden för bästa VPN för Linux.
Resurser för den här sidan
Diagram och referensbilder från vår forskning, fria att visa och dela.
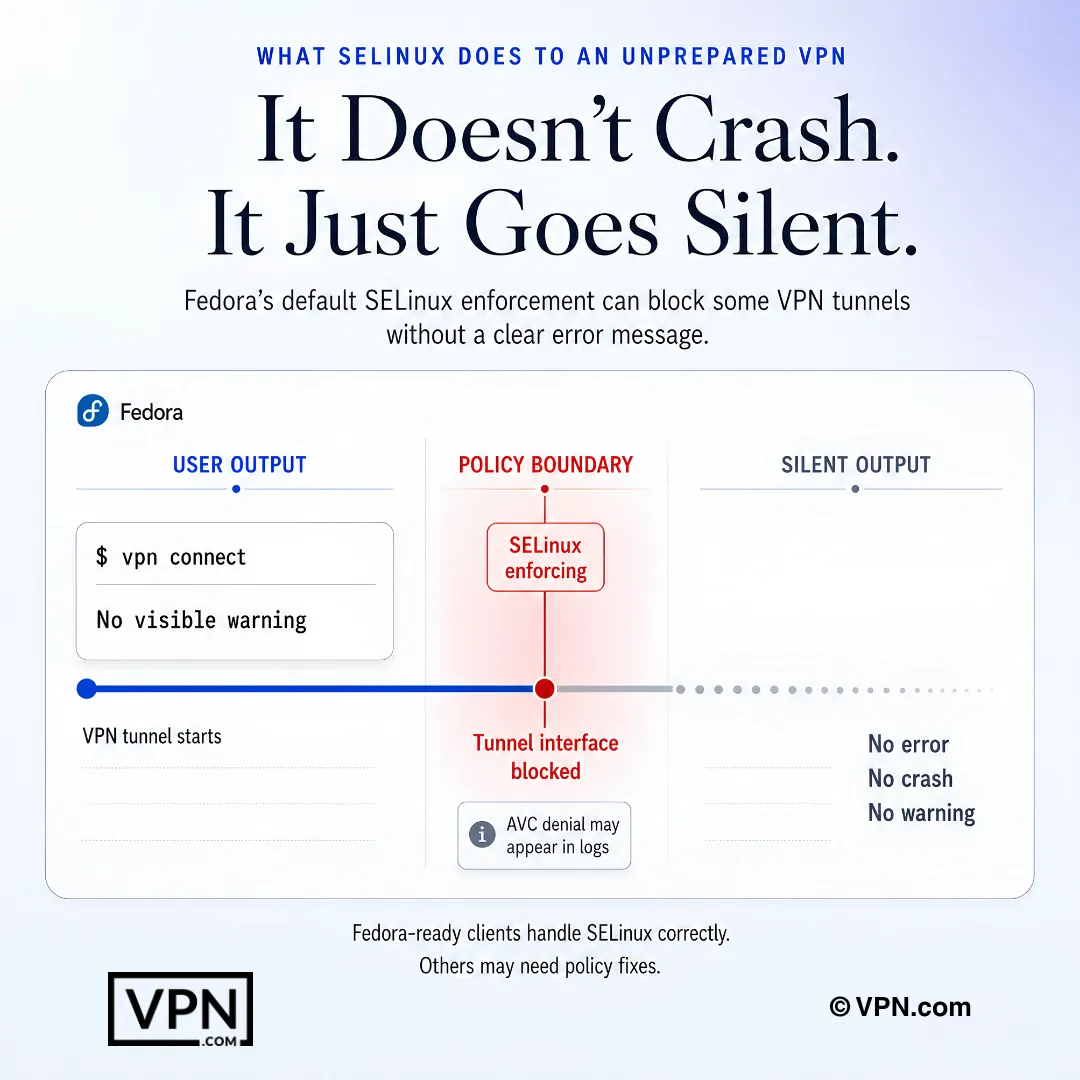
Fedora SELinux kan tyst blockera VPN-tunnelbeteende och lämna ledtråden i loggarna istället för i appen.
Vanliga frågor
Varför behöver Fedora en VPN med inbyggt Linux-stöd i stället för en generisk OpenVPN-konfiguration?
Fedora levereras utan inbyggd trafikkryptering, tillämpar SELinux i “enforcing”-läge som standard och rör sig genom kernel 6.x-utgåvor snabbare än andra distributioner. Inbyggda .rpm-paket från NordVPN, Surfshark och Mullvad integreras med GNOME Network Manager och hanterar SELinux-säkerhetskontexter automatiskt, medan generiska OpenVPN-inställningar som ExpressVPN:s kan kräva en manuell policymodul via audit2allow.
Blockerar SELinux faktiskt VPN-anslutningar på Fedora?
Det kan göra det, eftersom Fedora tillämpar SELinux i “enforcing”-läge som standard och tunnelgränssnitt ibland blir blockerade tyst. NordVPN och Surfshark levererar inbyggda appar med korrekta säkerhetskontexter redan inbyggda och behöver ingen manuell fix. ExpressVPN:s OpenVPN-inställning kan däremot kräva att du genererar en anpassad SELinux-policymodul med audit2allow och installerar den via semodule.
Vilka VPN:er för Fedora har oberoende granskade loggningsstopp-policyer?
NordVPN, ExpressVPN och Surfshark hänvisar alla till tredjepartsgranskninga. NordVPN säger att dess loggningsstopp-policy har granskats oberoende av Deloitte och tidigare av PwC. ExpressVPN beställde KPMG-försäkran på dess loggningsstopp-kontroller (2025), och Cure53 granskade dess Lightway-protokoll. Surfshark säger att dess loggningsstopp-installation granskades av Deloitte. Mullvad hoppar över granskning helt genom att samla in noll personuppgifter vid registrering.
Är Mullvads kontolösa modell mer privat än en VPN som NordVPN som säger sig ha granskats?
Det tar ett annat tillvägagångssätt snarare än ett starkare. Mullvad kräver ingen e-post eller personlig data, utfärdar ett anonymt kontonummer och accepterar kontanter eller kryptovaluta till ett fast pris på €5/månad utan rabattnivåer. NordVPN säger istället att det stöder sitt no-logs-löfte genom tredje parts granskningar som de kommenderat. Båda tar bort en dokumenterbar spårväg genom olika mekanismer.
Fungerar geo-begränsade streamingtjänster verkligen genom en VPN på Fedora?
Ja, men framgångsfrekvensen varierar beroende på leverantör. ExpressVPN, NordVPN och Surfshark marknadsför alla streamingåtkomst, även om resultaten varierar beroende på server och tjänst. Mullvad är inte utformat för streaming och når inte dessa plattformar på ett tillförlitligt sätt, vilket är en medveten avvägning för dess integritetsförstadesorienterade design.
Vilken VPN levererar den snabbaste prestandan på Fedora?
NordVPN rankas #1 av 22 i vårt Speed Lab, aggregerat från publicerade tredjepartstester, och Surfshark rankas #4 av 22. Speed Lab är inte Fedora-specifikt, men alla fyra leverantörer här erbjuder moderna protokoll (NordLynx, WireGuard eller Lightway) som håller omkostnaderna låga på Linux.
Hur mycket kostar varje topp VPN för Fedora?
NordVPN startar från $3.49/månad och ExpressVPN från $2.99/månad, båda på deras längsta avtalsplaner. Surfshark underbjuder båda, startar från $2.49/månad på sin längsta avtalsplan. Mullvad bryter helt från denna reklambaserade prismodell och tar en fast €5/månad utan långtidsrabattnivåer, vilket förenklar budgeteringen men erbjuder ingen sparad på flerårsavtal.
Hur många enheter kan jag köra en VPN på över mina Fedora-maskiner och telefoner?
Surfshark tillåter obegränsade samtidiga anslutningar, vilket gör det till det praktiska valet för att köra flera Fedora-arbetsstationer tillsammans med bärbara datorer och telefoner. NordVPN begränsar anslutningar till 10 enheter per konto, och ExpressVPN tillåter 10-14 beroende på plan. Mullvad begränsar också anslutningar per konto. För en blandad Fedora-flotta tar Surfshark:s obegränsade policy bort enhetstaket helt.
Vad är återbetalningsfönstret om en VPN inte fungerar väl på min Fedora-installation?
NordVPN, ExpressVPN och Surfshark backar alla sina planer med en 30-dagars pengarna-tillbaka-garanti, vilket ger dig en full månad på att testa DNF-installation, SELinux-kompatibilitet och GNOME Network Manager-integrering innan du committed. Mullvad:s fasta €5/månad prissättning bär ingen långsiktig engagement att återbetala från, eftersom den faktureras månatligen utan rabattnivåer att låsa sig i.
Hur installerar jag en VPN på Fedora med DNF i stället för en fristående binär?
Importera leverantörens GPG-signeringsnyckel med rpm —import, lägg till deras arkiv via dnf config-manager —add-repo, kör sedan sudo dnf install [package-name]. NordVPN, Surfshark och Mullvad underhåller alla officiella Fedora-arkiv efter detta mönster, vilket håller klienten patched automatiskt genom rutinmässiga dnf update-körningar i stället för manuella binärer som hoppar över säkerhetsfixar.
Hur bekräftar jag att min VPNs kill switch faktiskt fungerar på Fedora?
Anslut till en server och koppla sedan bort Wi-Fi under sessionen för att övervaka läckad trafik under omstartsperioden på 2–3 sekunder. Om trafik läcker, är kill switch inte konfigurerad korrekt. För NordVPN specifikt aktiverar du det med nordvpn set killswitch on.
Vad händer om SELinux blockerar min VPN-anslutning efter installation på Fedora?
Kör getenforce för att bekräfta att SELinux är i enforcing-läge, kontrollera sedan för förnedringar med sudo ausearch -m avc -ts recent. Om tunnelgränssnittet är blockerat, generera en policymodul med sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, installera den sedan med sudo semodule -i vpn-fedora.pp. Inbyggda NordVPN-, Surfshark- och Mullvad-appar utlöser sällan denna fix.
Varför visar min VPN DNS-läckor på Fedora och hur åtgärdar jag det?
Fedora:s systemd-resolved-tjänst kan åsidosätta dina VPN:s DNS-inställningar, särskilt efter en systemuppdatering, vilket orsakar läckor även medan tunneln är aktiv. Åtgärda det genom att köra sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf och återansluta. Kontrollera igen månadsvis på dnsleaktest.com, eftersom detta problem kan dyka upp tyst igen efter en rutinmässig dnf update-cykel.
Kommer en Fedora-systemuppgradering att bryta min VPN:s split tunneling eller anslutning?
Det kan göra det. Fedora 40:s NetworkManager-uppdatering bröt split tunneling på flera VPN-klienter industri-wide. Surfshark skickade en fix inom 11 dagar, NordVPN följde på 18 dagar. Om din app fungerar dåligt efter en uppgradering, installera om direkt från leverantörens DNF-repo med sudo dnf reinstall [package] i stället för att vänta på en fristående binär release.