คู่มือความเป็นส่วนตัวของข้อมูล: การป้องกัน สิทธิ และแนวปฏิบัติที่ดีที่สุด
เรียนรู้ว่าความเป็นส่วนตัวของข้อมูลคืออะไร กฎหมายความเป็นส่วนตัวในปัจจุบัน (GDPR, CCPA) และวิธีการป้องกันข้อมูลส่วนบุคคลของคุณออนไลน์
 Michael Gargiulo
สรุป: ข้อมูลส่วนบุคคลของคุณเผชิญกับภัยคุกคามต่อเนื่องจากมัลแวร์ การจ้องแววจดหมาย วิศวกรรมสังคม และการโจมตีเครือข่าย รหัสผ่านที่แข็งแกร่ง เครื่องมือที่มุ่งเน้นความเป็นส่วนตัว และ VPN ที่เข้ารหัสการจราจรของคุณถือเป็นการป้องกันหลักสำหรับการป้องกันข้อมูลของคุณออนไลน์
ความเป็นส่วนตัวของข้อมูลได้กลายเป็นหนึ่งในหัวข้อที่สำคัญที่สุดในชีวิตดิจิทัล การซื้อออนไลน์ทุกครั้ง คำค้นหาทุกครั้ง และการโพสต์บนสื่อสังคมทุกครั้งสร้างข้อมูลส่วนบุคคลที่บริษัทต่างๆ รวบรวม จัดเก็บ และแบ่งปัน สำหรับคนจำนวนมาก คำถามนั้นง่ายมาก: ใครควบคุมข้อมูลของฉัน และฉันจะเก็บมันให้ปลอดภัยได้อย่างไร
ความเสี่ยงนั้นเป็นจริง อาชญากรไซเบอร์ใช้วิธีที่ซับซ้อนในการขโมยข้อมูลส่วนบุคคล และบ่อยครั้งแม้กระทั่งบริษัทที่ชอบด้วยกฎหมายบางครั้งก็ยังจัดการข้อมูลได้ไม่ดี แต่ก็มีข่าวดีด้วย กฎหมายความเป็นส่วนตัวที่แข็งแกร่งนั้นมีอยู่ในประเทศหลายสิบแห่งแล้ว และมีเครื่องมือที่ใช้ได้จริงเพื่อช่วยให้คุณควบคุมได้ คู่มือนี้ครอบคลุมภัยคุกคามเฉพาะต่อข้อมูลส่วนบุคคลของคุณ กฎหมายที่ออกแบบมาเพื่อปกป้องสิทธิของคุณ และขั้นตอนที่เป็นรูปธรรมที่คุณสามารถทำได้เพื่อป้องกันข้อมูลของคุณออนไลน์
หมายเหตุ: คู่มือนี้เน้นความเป็นส่วนตัวของข้อมูลจากมุมมองของผู้บริโภค หากคุณกำลังมองหาข้อมูลเกี่ยวกับกรอบการปฏิบัติตามข้อกำหนดขององค์กร ข้อกำหนดการจัดการข้อมูลขององค์กร หรือการนำ GDPR ไปใช้สำหรับธุรกิจ โปรดไปที่คู่มือการป้องกันข้อมูลของเราแทน
ความเป็นส่วนตัวของข้อมูลคืออะไร
ความเป็นส่วนตัวของข้อมูลหมายถึงสิทธิของคุณในการควบคุมวิธีการรวบรวม ใช้ จัดเก็บ และแบ่งปันข้อมูลส่วนบุคคลของคุณ ข้อมูลส่วนบุคคลรวมถึงอะไรก็ตามที่สามารถระบุตัวตนของคุณได้โดยตรงหรือโดยอ้อม: ชื่อของคุณ ที่อยู่อีเมล หมายเลขโทรศัพท์ ที่อยู่ทางกายภาพ ประวัติการท่องเว็บ บันทึกการซื้อ ข้อมูลตำแหน่งที่ตั้ง และแม้แต่ข้อมูลชีวมิติเช่นลายนิ้วมือ
ในแง่ปฏิบัติการ ความเป็นส่วนตัวของข้อมูลตอบสามคำถาม:
- ใครรวบรวมข้อมูลของคุณ เว็บไซต์ แอปพลิเคชัน โฆษณา ผู้ให้บริการอินเทอร์เน็ต (ISP) และหน่วยงานรัฐบาลทั้งหมดรวบรวมข้อมูลส่วนบุคคล
- พวกเขาทำอะไรกับมัน การใช้งานทั่วไปรวมถึงการโฆษณาแบบมีเป้าหมาย การวิเคราะห์ การปรับปรุงผลิตภัณฑ์ และในบางกรณี การขายข้อมูลให้กับบุคคลที่สาม
- คุณมีการควบคุมอะไร กฎหมายความเป็นส่วนตัวและเครื่องมือต่างๆ ให้คุณสามารถดู แก้ไข ลบ และจำกัดการเข้าถึงข้อมูลของคุณ
ช่องว่างระหว่างสิ่งที่บริษัทรวบรวมและสิ่งที่ผู้ใช้เข้าใจเกี่ยวกับการรวบรวมนั้นยังคงเป็นหนึ่งในความท้าทายที่ใหญ่ที่สุดในความเป็นส่วนตัวของดิจิทัล ตามที่ Electronic Frontier Foundation (EFF) กล่าว ความเป็นส่วนตัวของข้อมูลไม่เหมือนกับการป้องกันข้อมูล ซึ่งเกี่ยวข้องกับกรอบการทำงานขององค์กรและกฎหมายที่ธุรกิจต้องปฏิบัติตาม ความเป็นส่วนตัวของข้อมูลเกี่ยวกับสิทธิและตัวเลือกของแต่ละบุคคลของคุณ
ภัยคุกคามต่อข้อมูลส่วนบุคคลของคุณ
อาชญากรไซเบอร์ใช้เทคนิคที่หลากหลายเพื่อเข้าถึงข้อมูลส่วนบุคคล การเข้าใจว่าภัยคุกคามแต่ละอย่างทำงานอย่างไรเป็นขั้นตอนแรกในการป้องกัน
วิศวกรรมสังคม
วิศวกรรมสังคมเป็นหมวดหมู่ของการโจมตีที่อาชญากรจัดการคนให้เปิดเผยข้อมูลที่เป็นความลับ แทนที่จะใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์ การโจมตีเหล่านี้ใช้ประโยชน์จากจิตวิทยามนุษย์
วิธีการทำงาน: ผู้โจมตีอาจแสดงตัวเป็นตัวแทนธนาคาร ส่งอุทธรณ์การกุศลปลอม หรือสร้างสถานการณ์ที่เร่งด่วน (เช่นการอ้างว่าบัญชีของคุณถูกประนีประนวม) เพื่อกดดันให้คุณแบ่งปันรหัสผ่าน หมายเลขบัญชี หรือรหัสยืนยัน
ตัวอย่างจริง: ในปี 2020 Twitter ได้รับการละเมิดที่สำคัญเมื่อผู้โจมตีใช้วิศวกรรมสังคมที่ใช้โทรศัพท์เพื่อโน้มน้าวพนักงานให้ให้การเข้าถึงเครื่องมือภายในที่ผู้โจมตีจากนั้นจึงแฮคบัญชีที่มีโปรไฟล์สูง รวมถึงผู้ที่เป็นของ Barack Obama และ Elon Musk เพื่อส่งเสริมการค้นหา cryptocurrency
การป้องกัน: ตรวจสอบการขอข้อมูลส่วนบุคคลที่ไม่คาดคิดใดๆ โดยติดต่อองค์กรโดยตรงผ่านช่องทางอย่างเป็นทางการ ไม่เคยแบ่งปันรหัสผ่านหรือรหัสแบบใช้ครั้งเดียวกับใครก็ตามที่ติดต่อคุณก่อน
มัลแวร์
มัลแวร์เป็นซอฟต์แวร์ที่เป็นอันตรายที่ออกแบบมาเพื่อแทรกซึมอุปกรณ์และขโมยข้อมูล เข้ารหัสไฟล์เพื่อแลกมรณะ หรือตรวจสอบกิจกรรมของผู้ใช้โดยไม่ได้รับความยินยอม
วิธีการทำงาน: มัลแวร์มักมาถึงผ่านไฟล์แนบอีเมล เว็บไซต์ที่ถูกบุกรุก หรือการดาวน์โหลดที่ติดเชื้อ เมื่อติดตั้งแล้ว มัลแวร์สามารถบันทึกแป้นพิมพ์เพื่อจับรหัสผ่าน เข้ารหัสไฟล์และเรียกร้องการชำระเงิน (ransomware) เปิดใช้งานกล้องหรือไมโครโฟนของคุณ หรือเอาเอกสารที่ละเอียดอ่อนออก
ตัวอย่างจริง: การโจมตี WannaCry ransomware ในปี 2017 ส่งผลกระทบต่อคอมพิวเตอร์กว่า 200,000 เครื่องใน 150 ประเทศ เข้ารหัสไฟล์ของผู้ใช้และเรียกร้องการชำระเงิน Bitcoin โรงพยาบาล ธุรกิจ และหน่วยงานรัฐบาลทั้งหมดได้รับผลกระทบ
การป้องกัน: อัปเดตระบบปฏิบัติการและซอฟต์แวร์ของคุณ หลีกเลี่ยงการคลิกลิงค์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก และใช้ซอฟต์แวร์แอนตี้ไวรัสที่เชื่อถือได้ คู่มือเฉพาะของเราครอบคลุมประเภทมัลแวร์และการป้องกันอย่างละเอียด
การจ้องแววจดหมายแบบเฉพาะ
ในขณะที่การจ้องแววจดหมายมาตรฐานขอให้ได้เครือข่ายกว้าง การจ้องแววจดหมายแบบเฉพาะมีเป้าหมายที่บุคคลจำเพาะโดยใช้ข้อมูลส่วนบุคคลที่ผู้โจมตีได้รวบรวมแล้ว
วิธีการทำงาน: ผู้โจมตีวิจัยคุณผ่านสื่อสังคม บันทึกสาธารณะ หรือการละเมิดข้อมูลก่อนหน้านี้ จากนั้นพวกเขาสร้างข้อความที่ปรับแต่งให้ละเอียดอ่อนโดยมักจะปรากฏมาจากเพื่อร่วมงาน หัวหน้า หรือบริการที่เชื่อถือได้ ซึ่งลวงให้คุณคลิกลิงค์ที่เป็นอันตรายหรือให้ข้อมูลที่ละเอียดอ่อน
ตัวอย่างจริง: รายงาน 2023 จาก Barracuda Networks พบว่าการจ้องแววจดหมายแบบเฉพาะมีพื้นที่หนึ่งน้อยกว่า 0.1% ของการโจมตีอีเมลทั้งหมด แต่มีความรับผิดชอบต่อ 66% ของการละเมิดทั้งหมด การปรับแต่งให้ละเอียดอ่อนทำให้การโจมตีเหล่านี้มีประสิทธิภาพมากกว่าการจ้องแววจดหมายแบบทั่วไป
การป้องกัน: มีความสงสัยต่อการขอดำเนินการใดๆ ที่เร่งด่วนในอีเมล แม้ว่าดูเหมือนว่ามาจากคนที่คุณรู้จักก็ตาม ตรวจสอบการขอผ่านช่องทางการสื่อสารที่แยกต่างหาก อ่านคู่มืออย่างละเอียดของเราเกี่ยวกับการโจมตีการจ้องแววจดหมายสำหรับกลยุทธ์การป้องกันเพิ่มเติม
การโจมตีเครือข่าย
เครือข่าย Wi-Fi สาธารณะในร้านกาแฟ สนามบิน และโรงแรมสะดวกสบายแต่ไม่ปลอดภัยอยู่แล้ว ผู้โจมตีบนเครือข่ายเดียวกันสามารถดักจับการส่งข้อมูลที่ไม่เข้ารหัส
วิธีการทำงาน: ในการโจมตี man-in-the-middle (MITM) แฮกเกอร์จะวางตัวเองไว้ระหว่างอุปกรณ์ของคุณและเราเตอร์ Wi-Fi จากนั้นพวกเขาสามารถตรวจสอบกิจกรรมการท่องเว็บของคุณ จับรหัสประจำตัว และยังสามารถฉีดเนื้อหาที่เป็นอันตรายเข้าไปในเว็บไซต์ที่คุณไป
ตัวอย่างจริง: นักวิจัยด้านความปลอดภัยได้จัดทำเอกสารว่าจุดเชื่อมต่อโครงสร้างที่เลียนแบบเครือข่ายที่ชอบด้วยกฎหมาย (เรียกว่า “evil twin” attacks) ยังคงเป็นหนึ่งในภัยคุกคามที่พบบ่อยที่สุดในสถานที่สาธารณะ NIST Privacy Framework อธิบายการควบคุมด้านเทคนิคเพื่อต่อต้านการโจมตีเหล่านี้
การป้องกัน: หลีกเลี่ยงการเข้าถึงบัญชีธนาคารหรือบัญชีที่ละเอียดอ่อนบน Wi-Fi สาธารณะ ใช้ VPN เพื่อเข้ารหัสการเชื่อมต่อ และตรวจสอบให้แน่ใจว่าเว็บไซต์ใช้ HTTPS ก่อนป้อนข้อมูลส่วนบุคคลใดๆ
ช่องโหว่ของอินเทอร์เน็ตของสิ่งต่างๆ (IoT)
อุปกรณ์บ้านอัจฉริยะ ที่ใส่ได้ โทรศัพท์เก่า และเครื่องใช้ที่เชื่อมต่อมักมีค่าความปลอดภัยเริ่มต้นที่อ่อนแอและได้รับการอัปเดตซอฟต์แวร์ที่หายาก
วิธีการทำงาน: อุปกรณ์ IoT จำนวนมากมีรหัสผ่านเริ่มต้นที่ผู้ใช้ไม่เคยเปลี่ยน อุปกรณ์เหล่านี้มักขาดการเข้ารหัส และอาจส่งข้อมูลเป็นข้อความธรรมดา ผู้โจมตีสามารถใช้ประโยชน์จากจุดอ่อนเหล่านี้เพื่อเข้าถึงเครือข่ายบ้านของคุณและข้อมูลใดๆ ที่จัดเก็บไว้ในอุปกรณ์ที่เชื่อมต่อ
ตัวอย่างจริง: ในปี 2019 นักวิจัยค้นพบว่ากระดิ่งประตูอัจฉริยะบางแบบกำลังส่งรหัสผ่าน Wi-Fi เป็นข้อความธรรมชาติ ซึ่งช่วยให้ใครก็ตามในช่วงระยะเวลาสามารถจับรหัสข้อมูลประจำตัวของเครือข่าย
การป้องกัน: เปลี่ยนรหัสผ่านเริ่มต้นบนอุปกรณ์ที่เชื่อมต่อทั้งหมดทันที่หลังจากการตั้งค่า ตรวจสอบการอัปเดตเฟิร์มแวร์อย่างสม่ำเสมอและปิดใช้งานคุณสมบัติที่คุณไม่ใช้ เช่น การเข้าถึงจากระยะไกล
การใช้ประโยชน์จากสื่อสังคม
แพลตฟอร์มสื่อสังคมรวบรวมข้อมูลผู้ใช้จำนวนมหาศาล และข้อมูลที่คุณแบ่งปันเองสามารถถูกใช้ประโยชน์โดยผู้โจมตี
วิธีการทำงาน: ผู้โจมตีจัดรวบรวมโปรไฟล์สาธารณะเพื่อรวบรวมรายละเอียดส่วนบุคคลสำหรับการจ้องแววจดหมายแบบเฉพาะหรือการโจมตีเซ็นเซอร์ ตัวแพลตฟอร์มเองรวบรวมข้อมูลพฤติกรรมรวมถึงการชอบ การแบ่งปัน การเช็กอินตำแหน่ง และรูปแบบการท่องเว็บสำหรับการโฆษณาแบบมีเป้าหมาย การละเมิดข้อมูลที่บริษัทสื่อสังคมสามารถเปิดเผยข้อมูลนี้ให้กับอาชญากร
ตัวอย่างจริง: เรื่องราวของ Cambridge Analytica ในปี 2018 เปิดเผยว่าข้อมูลจากผู้ใช้ Facebook ประมาณ 87 ล้านคนถูกเก็บเกี่ยวโดยไม่ได้รับความยินยอม และถูกใช้เพื่อการโฆษณาทางการเมือง
การป้องกัน: ตรวจสอบการตั้งค่าความเป็นส่วนตัวของคุณบนทุกแพลตฟอร์ม จำกัดข้อมูลส่วนบุคคลที่มองเห็นได้บนโปรไฟล์สาธารณะ และให้ความสำคัญต่อการยอมรับคำขออื่น ๆ จากบัญชีที่ไม่รู้จัก
Deepfakes และสื่อสังเคราะห์
ความก้าวหน้าในปัญญาประดิษฐ์ทำให้เป็นไปได้ที่จะสร้างภาพ เสียง และวิดีโอปลอมที่น่าเชื่อถือซึ่งสามารถทำให้เสื่อมเสียชื่อเสียงหรือสร้างการโกหก
วิธีการทำงาน: เครื่องมือปัญญาประดิษฐ์สามารถสร้างสื่อสังเคราะห์ที่สมจริงโดยใช้ตัวอย่างเสียง ใบหน้า หรือรูปแบบการเขียนของบุคคล อาชญากรใช้ deepfakes เพื่อการจ้องแววจดหมายแบบหลอกลวง ข่มเหง การรณรงค์อื่น ๆ และการโกหกทางการเงินเช่นการโกหกเสียงโคลน
ตัวอย่างจริง: ในปี 2024 พนักงานการเงินที่บริษัท multinational โอนเงิน 25 ล้านดอลลาร์หลังจากการสนทนาวิดีโอกับสิ่งที่ปรากฏว่าเป็น CFO ของบริษัท วิดีโอทั้งหมดเป็น deepfake
การป้องกัน: ให้ความสำคัญต่อการสนทนาวิดีโอหรือเสียงที่ไม่ธรรมชาติที่เกี่ยวข้องกับการซื้อขายทางการเงิน ตรวจสอบการสื่อสารที่ไม่คาดคิดผ่านช่องทางที่สถาปนาแล้ว ใช้การรับรองตัวตนแบบหลายปัจจัยเพื่อให้เสียงหรือวิดีโอเพียงอย่างเดียวไม่สามารถให้สิทธิ์ในการดำเนินการที่ละเอียดอ่อน
ข้อมูลใดที่สามารถเป้าหมายได้
อาชญากรไซเบอร์มีเป้าหมายข้อมูลประเภทต่างๆ ขึ้นอยู่กับเป้าหมายของพวกเขา เป้าหมายทั่วไปรวมถึงชื่อ ที่อยู่ หมายเลขโทรศัพท์ หมายเลขประกันสังคม รายละเอียดบัญชีการเงิน บันทึกทางการแพทย์ และรหัสประจำตัว นี่คือสิ่งที่ผู้โจมตีมักจะทำกับข้อมูลที่ขโมยมา:
การลักษณะตัวตน
อาชญากรใช้ข้อมูลส่วนบุคคลที่ขโมยมาเพื่อลักษณะตัวตนของผู้ประสบเหตุ พวกเขาอาจเปิดบัญชีเครดิต ยื่นการประกาศภาษีที่ประทุษ รับการรักษาทางการแพทย์ หรือก่ออาชญากรรมภายใต้ชื่ออื่น ชาวอเมริกันรายงานว่าสูญเสียเงิน 10 พันล้านดอลลาร์มากกว่าต่อการโกหกในปี 2023 ตามสำนักงานการค้ายุติธรรมของประเทศไทย เรียนรู้วิธีการลักษณะตัวตนทำงานและวิธีการป้องกันตัวของคุณ
Doxxing
Doxxing เกี่ยวข้องกับการเผยแพร่ข้อมูลส่วนตัวของบางคนต่อสาธารณะโดยไม่ได้รับความยินยอม สิ่งนี้อาจรวมถึงที่อยู่บ้าน หมายเลขโทรศัพท์ รายละเอียดสถานที่ทำงาน และข้อมูลครอบครัว ผู้ประสบเหตุอาจต้องเผชิญกับการวิตกกังวล การขู่ขืน หรืออันตรายทางกายภาพเป็นผล
การขายบนเว็บมืด
ข้อมูลที่ขโมยมาถูกขายบ่อยครั้งบนตลาดเว็บมืด หมายเลขประกันสังคมอาจขายได้ต่ำถึง 1 ดอลลาร์ ในขณะที่แพ็คเกจข้อมูลประจำตัวที่สมบูรณ์ (ชื่อ ที่อยู่ SSN รายละเอียดธนาคาร) สามารถดึง 30 ดอลลาร์ขึ้นไป บันทึกทางการแพทย์มีค่าโดยเฉพาะ มักขายได้ 250 ดอลลาร์ขึ้นไปต่อบันทึก
การใช้ประโยชน์ทางการเงิน
ผู้โจมตีใช้หมายเลขบัตรเครดิตที่ขโมยมา รหัสผ่านบัญชีธนาคาร และรายละเอียดส่วนบุคคลเพื่อทำการซื้อที่ไม่ได้รับอนุญาต โอนเงิน หรือยื่นใบสมัครสำหรับสินเชื่อภายใต้ชื่อของผู้ประสบเหตุ
การข่มเหงและข้อหา
ข้อมูลส่วนตัวที่ละเอียดอ่อน รวมถึงภาพถ่าย ข้อความ หรือประวัติการท่องเว็บ สามารถใช้เพื่อขู่ขืนผู้ประสบเหตุเพื่อให้ชำระเงิน การโจมตี ransomware เข้ารหัสไฟล์และเรียกร้องการชำระเงินเพื่อการปล่อย
การใช้ประโยชน์ส่วนบุคคล
ข้อมูลที่ขโมยมาช่วยให้ติดตามผู้ประสบเหตุ การวิตกกังวล และการจ้องแววจดหมายแบบหลอกลวง อาชญากรอาจใช้ข้อมูลส่วนบุคคลเพื่อติดตามตำแหน่งของผู้ประสบเหตุ ติดต่อครอบครัวหรือนายจ้างของพวกเขา หรือก่ออาชญากรรมภายใต้ข้อมูลประจำตัวของผู้ประสบเหตุ
สิทธิผู้บริโภคภายใต้กฎหมายความเป็นส่วนตัวของข้อมูล
กฎหมายความเป็นส่วนตัวของข้อมูลสร้างกฎบัญญัติว่าองค์กรรวบรวม จัดเก็บ ประมวลผล และแบ่งปันข้อมูลส่วนบุคคลอย่างไร กฎหมายเหล่านี้ยังกำหนดสิทธิของคุณในฐานะบุคคลและกำหนดโทษสำหรับการละเมิด
เหตุใดกฎหมายความเป็นส่วนตัวจึงมีความสำคัญ
การเติบโตอย่างรวดเร็วของการรวบรวมข้อมูลดิจิทัลสร้างความจำเป็นอย่างเร่งด่วนสำหรับการป้องกันทางกฎหมาย กฎหมายความเป็นส่วนตัวของข้อมูลมีหลายฟังก์ชัน:
- ป้องกันบุคคล จากการใช้ข้อมูลส่วนบุคคลที่ไม่ได้รับอนุญาต
- ให้สิทธิเฉพาะ รวมถึงความสามารถในการเข้าถึง แก้ไข และลบข้อมูลของคุณ
- ต้องการความโปร่งใส จากองค์กรเกี่ยวกับวิธีการจัดการข้อมูล
- มอบหมายการแจ้งเตือนการละเมิด เพื่อให้บุคคลสามารถดำเนินการป้องกัน
- กำหนดโทษ ที่จูงใจให้ปฏิบัติตามกฎหมาย
NIST Privacy Framework ให้คำแนะนำเพิ่มเติมที่องค์กรจำนวนมากใช้ควบคู่ไปกับข้อกำหนดกฎหมายเหล่านี้
| ระเบียบข้อบังคับ | ภูมิภาค | วันที่มีประสิทธิผล | โทษสูงสุด |
|---|---|---|---|
| GDPR | สหภาพยุโรป | 25 พฤษภาคม 2018 | €20M หรือ 4% ของรายได้ทั่วโลก |
| CCPA | แคลิฟอร์เนีย สหรัฐอเมริกา | 1 มกราคม 2020 | $2,500–$7,500 ต่อครั้ง |
| PDPA | สิงคโปร์ | 2 กรกฎาคม 2014 | SGD 1 ล้าน |
| LGPD | บราซิล | 15 สิงหาคม 2020 | 2% ของรายได้ของบราซิล หรือไม่เกิน 50 ล้านเรียล |
| PIPEDA | แคนาดา | 13 เมษายน 2000 | ตัดสินใจโดยประธาน Privacy |
| กฎหมายของรัฐต่างๆ | สหรัฐอเมริกา (NJ, NH, MT, FL, TX, OR) | 2024–2025 | แตกต่างกันไปตามรัฐ |
กฎระเบียบการป้องกันข้อมูลทั่วไป (GDPR)
- ภูมิภาค: สหภาพยุโรป
- วันที่มีประสิทธิผล: 25 พฤษภาคม 2018
ข้อบัญญัติหลัก
- ความยินยอม: ต้องมีความยินยอมอย่างชัดแจ้งจากบุคคลก่อนประมวลผลข้อมูลของพวกเขา ข้อความทั้งเนื้อหาแบบเต็มหน่วยกฎหมายสามารถทำได้ที่ gdpr-info.eu
- สิทธิหัวข้อข้อมูล: ให้สิทธิในการเข้าถึง แก้ไข ลบ และจำกัดการประมวลผลข้อมูลส่วนบุคคล
- การแจ้งเตือนการละเมิดข้อมูล: องค์กรต้องรายงานการละเมิดข้อมูลภายในวันที่ 72 ชั่วโมง
- โทษ: ได้ถึง €20 ล้านหรือ 4% ของรายได้ประจำปีทั่วโลก อย่างใดอย่างหนึ่ง สูงกว่า
พระราชกฤษฎีกาส่วนตัวของผู้บริโภคแคลิฟอร์เนีย (CCPA)
- ภูมิภาค: แคลิฟอร์เนีย สหรัฐอเมริกา
- วันที่มีประสิทธิผล: 1 มกราคม 2020
ข้อบัญญัติหลัก
- สิทธิที่จะรู้: ผู้บริโภคสามารถขอรายละเอียดเกี่ยวกับวิธีการรวบรวม ใช้ และแบ่งปันข้อมูลส่วนบุคคลของพวกเขา
- สิทธิที่จะลบ: ผู้บริโภคสามารถขอการลบข้อมูลส่วนบุคคลของพวกเขา
- สิทธิปฏิเสธ: ผู้บริโภคสามารถปฏิเสธการขายข้อมูลส่วนบุคคลของพวกเขา
- โทษ: ค่าปรับตั้งแต่ $2,500 ถึง $7,500 ต่อการละเมิด
พระราชกฤษฎีกาการป้องกันข้อมูลส่วนบุคคล (PDPA) — สิงคโปร์
- ภูมิภาค: สิงคโปร์
- วันที่มีประสิทธิผล: 2 กรกฎาคม 2014
ข้อบัญญัติหลัก
- ความยินยอม: ต้องมีความเห็นชอบจากองค์กรก่อนรวบรวม ใช้ หรือเปิดเผยข้อมูลส่วนบุคคล
- การเข้าถึงและการแก้ไข: ให้สิทธิแก่บุคคลในการเข้าถึงและแก้ไขข้อมูลส่วนบุคคลของพวกเขา
- ความปลอดภัยของข้อมูล: องค์กรต้องดำเนินการจัดการความปลอดภัยที่สมเหตุสมผลเพื่อป้องกันข้อมูลส่วนบุคคล
- โทษ: ค่าปรับมากถึง SGD 1 ล้าน
พระราชกฤษฎีกาการป้องกันข้อมูลทั่วไปแบบบราซิล (LGPD)
- ภูมิภาค: บราซิล
- วันที่มีประสิทธิผล: 15 สิงหาคม 2020
ข้อบัญญัติหลัก
- ความยินยอม: ต้องมีความยินยอมที่ชัดแจ้งและชัดแจ้งสำหรับการประมวลผลข้อมูล
- สิทธิหัวข้อข้อมูล: ให้สิทธิในการเข้าถึง แก้ไข ลบ และพกพาข้อมูลส่วนบุคคล
- เจ้าหน้าที่การป้องกันข้อมูล: องค์กรต้องแต่งตั้งเจ้าหน้าที่การป้องกันข้อมูล
- โทษ: ได้ถึง 2% ของรายได้ของบริษัทในบราซิล หรือไม่เกิน 50 ล้านเรียลต่อการละเมิด
พระราชกฤษฎีกาการป้องกันข้อมูลส่วนบุคคลและเอกสารอิเล็กทรอนิกส์ (PIPEDA) — แคนาดา
- ภูมิภาค: แคนาดา
- วันที่มีประสิทธิผล: 13 เมษายน 2000 (มีการแก้ไขเมื่อเวลาผ่านไป)
ข้อบัญญัติหลัก
- ความยินยอม: ต้องมีความยินยอมที่มีความหมายจากองค์กรเพื่อการรวบรวมข้อมูลและการใช้งาน
- การเข้าถึงและการแก้ไข: ให้สิทธิแก่บุคคลในการเข้าถึงและแก้ไขข้อมูลส่วนบุคคลของพวกเขา
- ความปลอดภัยของข้อมูล: องค์กรต้องป้องกันข้อมูลส่วนบุคคลด้วยมาตรการปกป้องที่เหมาะสม
- โทษ: ตัดสินใจโดยสำนักงาน Privacy Commissioner
กฎหมายความเป็นส่วนตัวของรัฐใหม่ของสหรัฐอเมริกา
- รัฐ: ต่างๆ รวมถึง New Jersey New Hampshire Montana Florida Texas และ Oregon
- วันที่มีประสิทธิผล: วันที่ต่างกันในปี 2024 และ 2025
ข้อบัญญัติหลัก
- ความยินยอม: ข้อกำหนดที่คล้ายกันในการได้รับความยินยอมก่อนประมวลผลข้อมูล
- สิทธิหัวข้อข้อมูล: สิทธิในการเข้าถึง แก้ไข ลบ และปฏิเสธการประมวลผลข้อมูล
- ความปลอดภัยของข้อมูล: ข้อกำหนดสำหรับการป้องกันข้อมูลส่วนบุคคลและการดำเนินการประเมินการป้องกันข้อมูล
- โทษ: แตกต่างกันไปตามรัฐ รวมถึงค่าปรับและการบังคับใช้โดยหน่วยงานของรัฐ
เคล็ดลับ: นิสัยที่มีประสิทธิผลที่สุดคือการจำกัดสิ่งที่คุณแบ่งปันออนไลน์ตั้งแต่แรก รวมรหัสผ่านที่แข็งแกร่ง พื้นที่จัดเก็บระบบคลาวด์ที่เข้ารหัส และ VPN บน Wi-Fi สาธารณะ แล้วคุณจะลบพื้นผิวการโจมตีส่วนใหญ่ที่อาชญากรพึ่งพา
วิธีการป้องกันข้อมูลส่วนบุคคลของคุณ
ภัยคุกคามนั้นเป็นจริง แต่การป้องกันก็เช่นกัน นี่คือขั้นตอนที่เฉพาะเจาะจงและสามารถดำเนินการได้เพื่อป้องกันข้อมูลส่วนบุคคลของคุณออนไลน์
ใช้เบราว์เซอร์ที่เน้นความเป็นส่วนตัว
เบราว์เซอร์มาตรฐานรวบรวมข้อมูลผู้ใช้จำนวนมาก ทางเลือกที่เน้นความเป็นส่วนตัวเช่น Brave Firefox (เปิดใช้งานการป้องกันการติดตามที่เข้มงวด) และ Tor Browser บล็อกตัวติดตาม และโฆษณาตามค่าเริ่มต้น Brave บล็อกตัวติดตามมากกว่า 15 ประเภทโดยอัตโนมัติ ขณะที่ Tor จัดเส้นทางการจราจรผ่านโหนดที่เข้ารหัสหลายแห่งเพื่อป้องกันการเฝ้าระวัง
จำกัดการแบ่งปันข้อมูล
ทุกชิ้นของข้อมูลส่วนบุคคลที่คุณแบ่งปันออนไลน์เพิ่มความเสี่ยงของคุณ หลีกเลี่ยงการโพสต์ชื่อเต็มของคุณ ที่อยู่บ้าน หมายเลขโทรศัพท์ หรือสถานที่ทำงานบนโปรไฟล์สาธารณะ ตรวจสอบอนุญาตที่คุณให้แอปและเพิกถอนการเข้าถึงรายชื่อ ตำแหน่งที่ตั้ง และกล้องเมื่อไม่จำเป็น
เข้ารหัสการจัดเก็บระบบคลาวด์
หากคุณจัดเก็บไฟล์ในระบบคลาวด์ ให้ใช้บริการที่มีการเข้ารหัสจากปลายถึงปลายเช่น Tresorit หรือ Proton Drive สำหรับบัญชีการจัดเก็บระบบคลาวด์ที่มีอยู่ (Google Drive Dropbox) เข้ารหัสไฟล์ที่ละเอียดอ่อนในพื้นที่ก่อนอัปโหลดโดยใช้เครื่องมือเช่น Cryptomator
ใช้ตัวค้นหาอุปกรณ์
เปิดใช้งานค้นหาอุปกรณ์ของฉัน (Android) หรือค้นหา iPhone ของฉัน (iOS) บนอุปกรณ์ทั้งหมดของคุณ หากอุปกรณ์สูญหายหรือถูกขโมย เครื่องมือเหล่านี้ช่วยให้คุณล็อกอุปกรณ์ได้จากระยะไกลและลบข้อมูลส่วนบุคคลทั้งหมดก่อนมันตกไปในมือที่ผิด
ตรวจสอบอนุญาตแอป
แอปจำนวนมากขอการเข้าถึงกล้อง ไมโครโฟน รายชื่อ และข้อมูลตำแหน่งที่ตั้งนอกเหนือจากสิ่งที่พวกเขาต้องการในการทำงาน บน iOS และ Android ทั้งคู่ ตรวจสอบอนุญาตแอปในการตั้งค่าอุปกรณ์ของคุณและเพิกถอนสิ่งที่ดูเหมือนไม่จำเป็น ให้ความสำคัญเป็นพิเศษต่อแอปที่ขอการเข้าถึงไมโครโฟนหรือกล้องขณะทำงานในพื้นหลัง
ติดตั้งบล็อกโฆษณา
ส่วนขยายเบราว์เซอร์เช่น uBlock Origin บล็อกสคริปต์การติดตาม โฆษณาที่รุกราน และโดเมนมัลแวร์ที่ทราบ บล็อกโฆษณาลดจำนวนข้อมูลที่บุคคลที่สามสามารถรวบรวมเกี่ยวกับลักษณะการท่องเว็บของคุณและยังปรับปรุงความเร็วในการโหลดหน้า
ใช้แอปข้อความที่เน้นความเป็นส่วนตัว
ข้อความ SMS มาตรฐานไม่ได้เข้ารหัส แอปเช่น Signal ใช้การเข้ารหัสแบบจากปลายถึงปลายตามค่าเริ่มต้นสำหรับข้อความ การโทร และการเรียกวิดีโอ ทั้งหมด ซึ่งหมายความว่าแม้แต่ผู้ให้บริการแอปก็ไม่สามารถอ่านการสนทนาของคุณได้
ใช้บริการอีเมลที่ปลอดภัย
ผู้ให้บริการอีเมลเช่น ProtonMail และ Tutanota มีการเข้ารหัสจากปลายถึงปลาย ซึ่งแตกต่างจากบัญชี Gmail หรือ Outlook มาตรฐานโดยที่ผู้ให้บริการสามารถเข้าถึงเนื้อหาข้อความ
สร้างรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน
รหัสผ่านที่ใช้บ่อยที่สุดในปี 2024 ยังคงเป็น “123456” ใช้ตัวจัดการรหัสผ่านเพื่อสร้างและจัดเก็บรหัสผ่านไม่ซ้ำกันสำหรับบัญชีทุกบัญชี รหัสผ่านที่แข็งแกร่งมีความยาวอย่างน้อย 16 อักขระและมีตัวอักษรตัวพิมพ์ใหญ่ ตัวอักษรตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์ เปิดใช้งานการรับรองตัวตนแบบหลายปัจจัย (MFA) ในบัญชีทุกบัญชีที่รองรับ
ใช้ล็อกแอป
สมาร์ตโฟนจำนวนมากให้ความสามารถในการล็อกแอปแต่ละแอปด้วยหมายเลข PIN รูปแบบ หรือการสแกนชีววิทยา แยกต่างหาก วิธีนี้เพิ่มชั้นการป้องกันครั้งที่สองหากใครบางคนเข้าถึงอุปกรณ์ของคุณ
ล้างข้อมูลการท่องเว็บของคุณเป็นประจำ
ล้างประวัติการท่องเว็บ คุกกี้ และข้อมูลแคชตามกำหนดการปกติ สิ่งนี้ลบข้อมูลการติดตามที่จัดเก็บไว้และลดข้อมูลที่พร้อมใช้งานสำหรับใครก็ตามที่เข้าถึงอุปกรณ์ของคุณ เบราว์เซอร์ส่วนใหญ่อนุญาตให้คุณสร้างอัตโนมัติของกระบวนการนี้ผ่านการตั้งค่า
ปิดใช้งานคุกกี้ของบุคคลที่สาม
เบราว์เซอร์สมัยใหม่รวมถึง Chrome Firefox และ Safari อนุญาตให้คุณบล็อกคุกกี้ของบุคคลที่สาม ซึ่งใช้เป็นหลักในการติดตามกิจกรรมของคุณบนเว็บไซต์ต่างๆ การปิดใช้งานจะลดการติดตามในทั่วไปอย่างมีนัยสำคัญ ตรวจสอบการตั้งค่าความเป็นส่วนตัวของเบราว์เซอร์ของคุณเพื่อกำหนดค่านี้
เปิดใช้งานคำขอติดตามไม่
ในขณะที่ไม่ใช่เว็บไซต์ทั้งหมดที่ให้เกียรติต่อคำขอ Do Not Track (DNT) การเปิดใช้งานการตั้งค่านี้ในเบราว์เซอร์ของคุณสื่อสารความต้องการของคุณที่จะไม่ถูกติดตาม รวมสิ่งนี้กับการปิดใช้งานตำแหน่งและอนุญาตการแจ้งเตือนที่ไม่จำเป็นบนอุปกรณ์มือถือ
แยกกิจกรรมออนไลน์
ใช้เบราว์เซอร์ที่แยกต่างหากหรือโปรไฟล์เบราว์เซอร์สำหรับกิจกรรมต่างๆ เก็บการท่องเว็บส่วนตัวในโปรไฟล์เดียวและการทำงานหรือการช้อปปิ้งในอีกแบบหนึ่ง สิ่งนี้ป้องกันเครือข่ายการติดตามจากการสร้างรูปภาพที่สมบูรณ์ของลักษณะการท่องเว็บออนไลน์ของคุณ
รักษาความปลอดภัยของอุปกรณ์ IoT ของคุณ
เปลี่ยนรหัสผ่านเริ่มต้นบนอุปกรณ์ที่เชื่อมต่อทั้งหมดทันที่หลังจากการตั้งค่า ตรวจสอบการอัปเดตเฟิร์มแวร์ทุกเดือน ปิดใช้งานคุณสมบัติการเข้าถึงจากระยะไกลที่คุณไม่ใช้ และพิจารณาวางอุปกรณ์ IoT บนเครือข่าย Wi-Fi ที่แยกต่างหากจากอุปกรณ์หลักของคุณ
ใช้เครื่องมือการเข้ารหัสเพื่อป้องกันการเชื่อมต่อของคุณ
การเข้ารหัสคือการป้องกันทางเทคนิคที่มีประสิทธิภาพที่สุดสำหรับข้อมูลส่วนบุคคลในการขนส่ง เครื่องมือหลายแบบทำงานร่วมกันเพื่อป้องกันแนวไขมันต่างๆ ของกิจกรรมออนไลน์ของคุณ
เครือข่ายส่วนตัวเสมือน (VPN)
VPN เข้ารหัสการจราจรอินเทอร์เน็ตทั้งหมดระหว่างอุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN ป้องกันไม่ให้ ISP ผู้ดูแลเครือข่าย และผู้โจมตีบน Wi-Fi สาธารณะจากการตรวจสอบกิจกรรมของคุณ VPN ยังปกปิดที่อยู่ IP ของคุณ ทำให้เป็นเรื่องยากสำหรับเว็บไซต์และโฆษณาในการติดตามตำแหน่งของคุณ
เมื่อเลือก VPN ให้ลำดับความสำคัญผู้ให้บริการที่ยืนยันนโยบายการไม่บันทึก มาตรฐานการเข้ารหัสที่แข็งแกร่ง (AES-256) และเครือข่ายเซิร์ฟเวอร์กว้าง เปรียบเทียบผู้ให้บริการชั้นนำตามความเร็ว ความปลอดภัย และคุณลักษณะความเป็นส่วนตัวบนหน้าบทวิจารณ์ VPN ของเรา
NordVPN เป็นหนึ่งในตัวเลือกที่ได้รับการยอมรับสูงสำหรับความเป็นส่วนตัวส่วนบุคคล ใช้การเข้ารหัส AES-256 ผ่านการตรวจสอบอิสระหลายครั้งของนโยบายการไม่บันทึก และมีบล็อกมัลแวร์และโฆษณาในตัวผ่านคุณสมบัติการป้องกันภัยคุกคาม NordVPN รองรับการเชื่อมต่ออุปกรณ์พร้อมกันได้ถึง 10 เชื่อมต่อและรักษาเซิร์ฟเวอร์มากกว่า 6,400 แห่งใน 111 ประเทศ
DNS ที่เข้ารหัส
คำค้นหา DNS มาตรฐานถูกส่งเป็นข้อความเรียบร้อย ช่วยให้ ISP เห็นเว็บไซต์ทุกแห่งที่คุณเยี่ยมชม การสลับไปใช้ DNS ที่เข้ารหัส (DNS บนเขา HTTPS หรือ DNS บนเขา TLS) ผ่านผู้ให้บริการเช่น Cloudflare (1.1.1.1) หรือ Quad9 ป้องกันการเฝ้าระวังนี้
HTTPS ทุกที่
ตรวจสอบให้เสมอว่าเว็บไซต์ใช้ HTTPS ก่อนป้อนข้อมูลส่วนบุคคล เบราว์เซอร์สมัยใหม่แสดงไอคอนลวงจำนวนเมื่อเชื่อมต่อแบบเข้ารหัส ส่วนขยาย HTTPS ทุกที่ (ตอนนี้รวมในเบราว์เซอร์จำนวนมาก) โดยอัตโนมัติอัปเกรดการเชื่อมต่อเป็น HTTPS เมื่อพร้อมใช้งาน
เบราว์เซอร์และเครื่องมือค้นหาส่วนตัว
รวม VPN ของคุณกับเบราว์เซอร์ที่เน้นความเป็นส่วนตัวเช่น Brave หรือ Firefox และเครื่องมือค้นหาเช่น DuckDuckGo ที่ไม่ติดตามคำค้นหา วิธีการแบบชั้นนี้ให้ความเป็นส่วนตัวที่แข็งแกร่งกว่าเครื่องมือเดี่ยว
ประเด็นสำคัญ
ความเป็นส่วนตัวของข้อมูลส่วนบุคคลไม่ใช่ทางเลือกในสภาพแวดล้อมดิจิทัลในวันนี้ การกระทำออนไลน์ทุกครั้งสร้างข้อมูลที่สามารถรวบรวม แบ่งปัน ขายหรือขโมยได้ ภัยคุกคามนั้นเฉพาะเจาะจงและเป็นเอกสารดี ตั้งแต่การจ้องแววจดหมายและมัลแวร์ไปจนถึงวิศวกรรมสังคมและช่องโหว่ IoT
การป้องกันนั้นเฉพาะเจาะจงเช่นกัน รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกันที่จัดการโดยตัวจัดการรหัสผ่านขจัดเวกเตอร์การโจมตีที่พบบ่อยที่สุด VPN เข้ารหัสการจราจรและป้องกันการเฝ้าระวังเครือข่าย เบราว์เซอร์ที่เน้นความเป็นส่วนตัวและแอปข้อความที่เข้ารหัสลดข้อมูลที่พร้อมให้ตัวติดตามและผู้โจมตี และกฎหมายความเป็นส่วนตัวของข้อมูลเช่น GDPR และ CCPA ให้คุณสิทธิทางกฎหมายในการควบคุมข้อมูลของคุณ
วิธีการที่มีประสิทธิผลที่สุดรวมหลายชั้น: จำกัดสิ่งที่คุณแบ่งปัน เข้ารหัสสิ่งที่คุณส่ง รักษาความปลอดภัยของสิ่งที่คุณจัดเก็บ และติดตามภัยคุกคามที่เกิดขึ้นใหม่ ไม่มีเครื่องมือเดี่ยวให้การป้องกันที่สมบูรณ์ แต่ร่วมกันการป้องกันเหล่านี้ลดความเสี่ยงของคุณอย่างมีนัยสำคัญ วันนี้ดำเนินการหนึ่งขั้นตอน ไม่ว่าจะเป็นการตรวจสอบอนุญาตแอปของคุณ เปิดใช้งานการรับรองตัวตนแบบหลายปัจจัย หรือตั้งค่า VPN แล้วสร้างขึ้นมาจากที่นั่น
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการทดสอบของเรา เปิดดูและแชร์ได้ฟรี
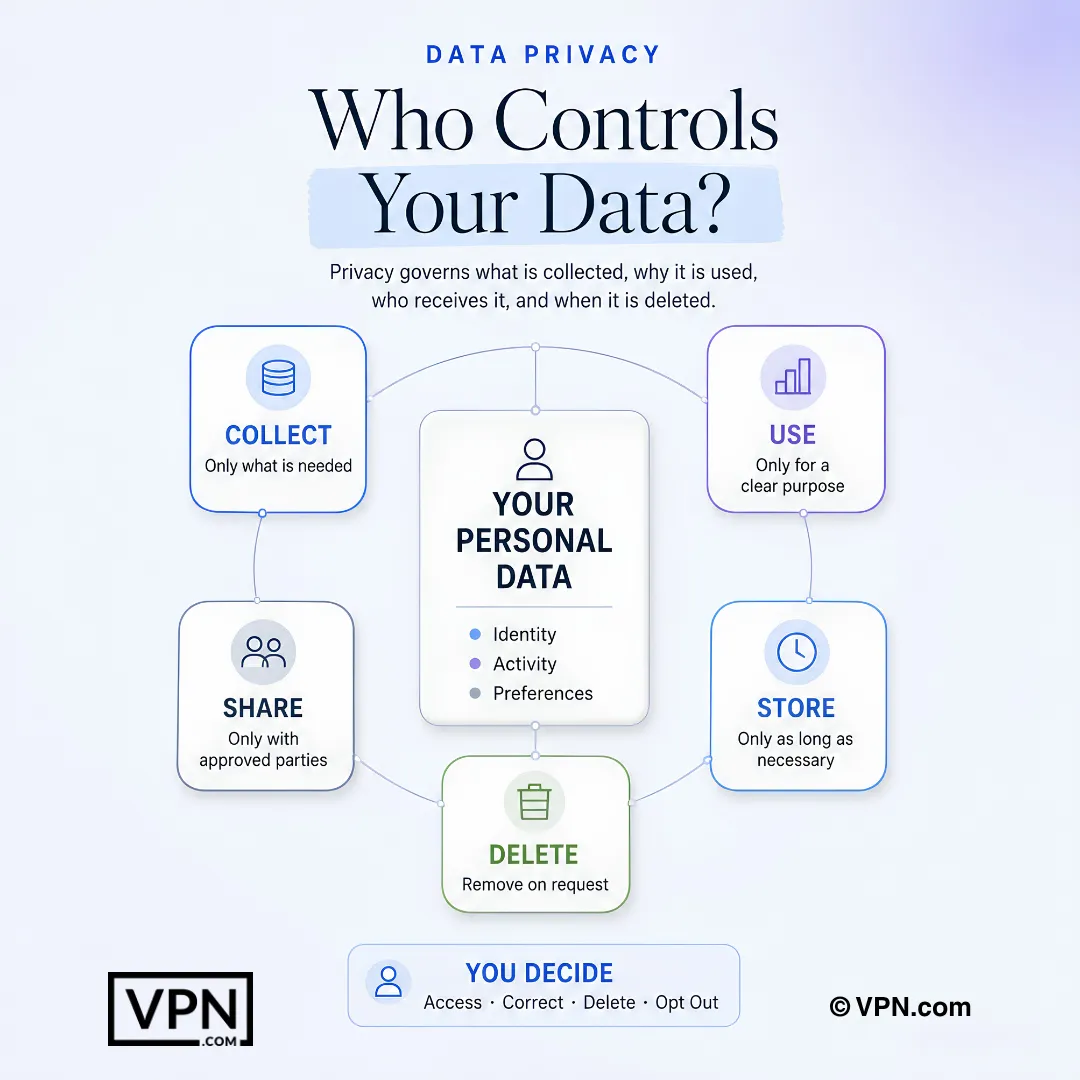
ความเป็นส่วนตัวของข้อมูลกำหนดว่าข้อมูลใดถูกเก็บรวบรวม ใช้อย่างไร ใครได้รับ และเมื่อใดจะถูกลบ
คำถามที่พบบ่อย
ความแตกต่างระหว่างความเป็นส่วนตัวของข้อมูลและการป้องกันข้อมูลคืออะไร
ความเป็นส่วนตัวของข้อมูลเป็นสิทธิส่วนบุคคลของคุณในการควบคุมวิธีการที่ข้อมูลส่วนบุคคลเช่นชื่อ ประวัติการท่องเว็บ หรือข้อมูลตำแหน่งที่ตั้งรวบรวม ใช้ และแบ่งปัน การป้องกันข้อมูลครอบคลุมกรอบการทำงานขององค์กรและกฎหมายที่ธุรกิจต้องปฏิบัติตามเพื่อจัดการข้อมูลนั้นอย่างรับผิดชอบ เพื่อความเป็นส่วนตัวส่วนบุคคล มุ่งเน้นไปที่เครื่องมือเช่น VPN และตัวจัดการรหัสผ่านแทนกรอบการปฏิบัติตามข้อกำหนดขององค์กร
การจ้องแววจดหมายแบบเฉพาะอันตรายเพียงใดเมื่อเทียบกับการจ้องแววจดหมายปกติ
การจ้องแววจดหมายแบบเฉพาะอันตรายมากกว่ามากถึงแม้ว่าจะหายากกว่าเล็กน้อย รายงาน 2023 จาก Barracuda Networks พบว่าการจ้องแววจดหมายแบบเฉพาะคิดเป็นน้อยกว่า 0.1% ของการโจมตีอีเมลทั้งหมด แต่ก่อให้เกิด 66% ของการละเมิดทั้งหมด เพราะผู้โจมตีวิจัยเป้าหมายผ่านสื่อสังคมและการละเมิดข้อมูลก่อนหน้าเพื่อสร้างข้อความที่น่าเชื่อถือและมีการปรับแต่งให้ละเอียดอ่อน ยืนยันการขอดำเนินการที่เร่งด่วนผ่านช่องทางการสื่อสารที่แยกต่างหากก่อนปฏิบัติ
วิศวกรรมสังคมหรือจริง ๆ สามารถประนีประนวมบัญชีหลักได้ ไม่ใช่แค่บุคคล
ใช่. ในปี 2020 Twitter ได้รับการละเมิดเมื่อผู้โจมตีใช้วิศวกรรมสังคมที่ใช้โทรศัพท์เพื่อโน้มน้าวพนักงานให้ส่งมอบการเข้าถึงเครื่องมือผู้ดูแลระบบภายใน จากนั้นจึงแฮคบัญชีที่มีโปรไฟล์สูงรวมถึงของ Barack Obama และ Elon Musk เพื่อส่งเสริมการค้นหา cryptocurrency แสดงให้เห็นว่าวิศวกรรมสังคมใช้ประโยชน์จากจิตวิทยามนุษย์ ไม่ใช่ข้อบกพร่องซอฟต์แวร์ ดังนั้นการตรวจสอบการขอผ่านช่องทางอย่างเป็นทางการจึงสำคัญ
ภัยคุกคาม deepfake ที่แท้จริงต่อข้อมูลส่วนบุคคลและการเงินคืออะไร
มันเป็นภัยคุกคามที่ใช้งานอยู่และมีค่าใช้จ่าย ในปี 2024 พนักงานการเงินที่บริษัทแบบหลายประเทศโอนเงิน 25 ล้านดอลลาร์หลังจากการโทรวิดีโอกับสิ่งที่กลายเป็นว่า deepfake ที่สร้างขึ้นโดย AI ของเสียง CFO ของบริษัท อาชญากรใช้เสียงโคลนและใบหน้าสำหรับข้อหา และการโกหก การรับรองตัวตนแบบหลายปัจจัยช่วยเพราะมันป้องกันเสียงหรือวิดีโอเพียงอย่างเดียวจากการอนุญาตการทำรายการที่ละเอียดอ่อน
อุปกรณ์บ้านอัจฉริยะและ IoT เป็นความเสี่ยงความเป็นส่วนตัวจริงหรือไม่
ใช่. อุปกรณ์ IoT จำนวนมากมีรหัสผ่านเริ่มต้นที่ผู้ใช้ไม่เคยเปลี่ยนและส่งข้อมูลโดยไม่มีการเข้ารหัส ในปี 2019 นักวิจัยค้นพบว่ากระดิ่งประตูอัจฉริยะบางแบบกำลังส่งรหัสผ่าน Wi-Fi เป็นข้อความธรรมชาติ ปล่อยให้ใครก็ตามในช่วงระยะเวลาจับรหัสข้อมูลประจำตัวของเครือข่าย เปลี่ยนรหัสผ่านเริ่มต้นทันที่หลังจากการตั้งค่า ตรวจสอบเฟิร์มแวร์ทุกเดือน และปิดใช้งานคุณสมบัติการเข้าถึงจากระยะไกลที่ไม่ใช้
สิ่งที่เกิดขึ้นกับข้อมูลของฉันหลังจากการละเมิด
ข้อมูลที่ขโมยมาถูกขายบ่อยครั้งบนตลาดเว็บมืด โดยที่หมายเลขประกันสังคมสามารถขายได้ต่ำถึง 1 ดอลลาร์ แพ็คเกจข้อมูลประจำตัวที่สมบูรณ์ (ชื่อ ที่อยู่ SSN รายละเอียดธนาคาร) สำหรับ 30 ดอลลาร์ขึ้นไป และบันทึกทางการแพทย์สำหรับ 250 ดอลลาร์ขึ้นไป อาชญากรจากนั้นใช้มันเพื่อการลักษณะตัวตน FTC รายงานว่าชาวอเมริกันสูญเสียเงินกว่า 10 พันล้านดอลลาร์ต่อการโกหกในปี 2023
สิทธิใดที่ GDPR ให้คุณมากกว่าข้อมูลส่วนบุคคลของคุณ
GDPR ซึ่งมีประสิทธิผลตั้งแต่ 25 พฤษภาคม 2018 ในทั่วสหภาพยุโรป ให้สิทธิในการเข้าถึง แก้ไข ลบ และจำกัดการประมวลผลข้อมูลส่วนบุคคลของคุณ และต้องการความยินยอมอย่างชัดแจ้งจากองค์กรก่อนรวบรวม บริษัทต้องรายงานการละเมิดข้อมูลภายในวันที่ 72 ชั่วโมง การละเมิดมีโทษได้ถึง €20 ล้านหรือ 4% ของรายได้ประจำปีทั่วโลก อย่างใดอย่างหนึ่ง สูงกว่า
CCPA แตกต่างจาก GDPR สำหรับผู้บริโภคอย่างไร
CCPA ซึ่งมีประสิทธิผลตั้งแต่ 1 มกราคม 2020 ในแคลิฟอร์เนีย ให้ผู้บริโภคสิทธิในการรู้ว่าข้อมูลส่วนบุคคลใดถูกรวบรวม สิทธิในการลบข้อมูลส่วนบุคคลของพวกเขา และสิทธิในการปฏิเสธการขายข้อมูลส่วนบุคคล โดยมีการละเมิดปรับจาก $2,500 ถึง $7,500 ต่อครั้ง ซึ่งแคบกว่าโครงสร้าง €20 ล้าน/ 4%-ของรายได้ของ GDPR แต่ยังคงให้ผู้บริโภคสหรัฐอเมริกามีอำนาจปฏิเสธที่เป็นรูปธรรม
VPN ป้องกันข้อมูลส่วนบุคคลของฉันโดยเฉพาะอย่างไร
VPN เข้ารหัสการจราจรทั้งหมดระหว่างอุปกรณ์ของคุณและเซิร์ฟเวอร์ของมัน บล็อก ISP และผู้โจมตีบน Wi-Fi สาธารณะจากการตรวจสอบกิจกรรม และปกปิดที่อยู่ IP ของคุณเพื่อขัดขวางการติดตามตำแหน่ง NordVPN ตัวอย่างเช่น ใช้การเข้ารหัส AES-256 ผ่านการตรวจสอบหลายครั้งที่เป็นอิสระ บล็อกตัวติดตามไม่ใช่ดี เรียกใช้เซิร์ฟเวอร์ 6,400+ ในประเทศ 111 ประเทศ และครอบคลุมอุปกรณ์พร้อมกันได้ถึง 10 เชื่อมต่อ
เครื่องมือใดป้องกันการสื่อสารของฉันนอกเหนือจาก VPN
เลเยอร์การเข้ารหัสในชาแนล Signal เข้ารหัสข้อความ การโทร และการเรียกวิดีโอจากปลายถึงปลายตามค่าเริ่มต้น ดังนั้นแม้ว่าผู้ให้บริการแอปก็ไม่สามารถอ่านสิ่งเหล่านี้ ProtonMail และ Tutanota ให้ส่วนตัวอีเมลจากปลายถึงปลาย ซึ่งแตกต่างจากบัญชี Gmail หรือ Outlook มาตรฐาน DNS ที่เข้ารหัสผ่าน Cloudflare (1.1.1.1) หรือ Quad9 หยุด ISP ของคุณจากการบันทึกเว็บไซต์ทุกแห่งที่คุณไป
สิ่งที่ทำให้รหัสผ่านแข็งแกร่งจริง ๆ ในปี 2024
ความยาวและความสุ่มเสี่ยงสำคัญที่สุด: เป้าหมายสำหรับอักขระอย่างน้อย 16 ตัว ผสมตัวอักษรตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์ แม้จะเป็นอย่างนี้ “123456” ยังคงเป็นรหัสผ่านที่ใช้บ่อยที่สุดในปี 2024 ใช้ตัวจัดการรหัสผ่านเพื่อสร้างและจัดเก็บข้อมูลประจำตัวไม่ซ้ำกันต่อบัญชี และเปิดใช้งานการรับรองตัวตนแบบหลายปัจจัยทั้งหมดในที่ที่มีข้อเสนอ
ฉันจะป้องกันข้อมูลของฉันบน Wi-Fi สาธารณะโดยเฉพาะได้อย่างไร
หลีกเลี่ยงการเข้าสู่ระบบบัญชีธนาคารหรือบัญชีที่ละเอียดอ่อนบนเครือข่ายสาธารณะ เนื่องจากผู้โจมตีบนเครือข่าย Wi-Fi เดียวกันสามารถเรียกใช้การโจมตี man-in-the-middle หรือตั้งค่า “evil twin” rogue hotspots แบบลอก เครือข่ายที่ชอบด้วยกฎหมาย ใช้ VPN เพื่อเข้ารหัสการเชื่อมต่อและยืนยันว่าไซต์ใช้ HTTPS ก่อนป้อนข้อมูลส่วนบุคคล NIST Privacy Framework อธิบายการควบคุมด้านเทคนิคต่อต้านการโจมตีเครือข่ายเหล่านี้
นิสัยที่มีประสิทธิผลที่สุดสำหรับการลดความเสี่ยงความเป็นส่วนตัวของฉันคืออะไร
จำกัดสิ่งที่คุณแบ่งปันออนไลน์ตั้งแต่แรก เนื่องจากรายละเอียดที่โพสต์ทุกชิ้นขยายสิ่งที่ผู้โจมตีสามารถใช้สำหรับการจ้องแววจดหมายแบบเฉพาะหรือ doxxing รวมสิ่งนี้กับรหัสผ่านที่แข็งแกร่ง เครื่องมือการจัดเก็บระบบคลาวด์ที่เข้ารหัสเช่น Proton Drive หรือ Tresorit และ VPN บน Wi-Fi สาธารณะ ร่วมกันลบพื้นผิวการโจมตีส่วนใหญ่ที่อาชญากรพึ่งพา