การโจมตีแบบ Phishing: วิธีการทำงานและวิธีการป้องกัน
เรียนรู้ว่าการโจมตีแบบ Phishing คืออะไร ยุทธวิธีทั่วไปที่ผู้หลอกลวงใช้ และขั้นตอนที่คุณสามารถทำเพื่อจดจำและหลีกเลี่ยงภัยคุกคามออนไลน์ที่หลอกลวงเหล่านี้
 Michael Gargiulo
บรรทัดล่าง: Phishing เป็นหนึ่งในเวกเตอร์การโจมตีทางไซเบอร์ที่แพร่หลายที่สุด โดยใช้อีเมลปลอม การเรียก และเว็บไซต์เพื่อขโมยข้อมูลประจำตัว การป้องกันที่มีประสิทธิภาพต้องรวมเครื่องมือความปลอดภัยกับความระแวดระวังอย่างต่อเนื่องและวัฒนธรรมของความสงสัยต่อการสื่อสารที่ไม่มีการร้องขอ
อาชญากรไซเบอร์ปรับปรุงยุทธวิธีของพวกเขาอย่างต่อเนื่องเพื่อขโมยข้อมูลส่วนบุคคลและทำให้ระบบถูกบุกรุก Phishing ยังคงเป็นอาวุธที่มีประสิทธิภาพมากที่สุดของพวกเขา ศูนย์รับเรื่องอาชญากรรมอินเทอร์เน็ตของ FBI รายงานว่ามีการร้องขอ Phishing มากกว่า 300,000 รายการในปี 2022 โดยมีการสูญเสียเกิน 52 ล้านดอลลาร์
การโจมตีเหล่านี้ใช้อีเมลปลอม การโทรศัพท์ ข้อความ และเว็บไซต์เพื่อหลอกลวงผู้คนให้มอบข้อมูลประจำตัว การทำความเข้าใจวิธีการทำงานของแต่ละประเภทเป็นขั้นตอนแรกในการสร้างการป้องกันที่แท้จริง
| ประเภท Phishing | วิธีการ | เป้าหมายหลัก |
|---|---|---|
| Email phishing | อีเมลปลอมจำนวนมากเลียนแบบแบรนด์ที่เชื่อถือได้ | ผู้ชมกว้าง — ข้อมูลประจำตัว ข้อมูลการชำระเงิน |
| Spear phishing | อีเมลที่ปรับแต่งเองโดยใช้รายละเอียดที่ทราบเกี่ยวกับเหยื่อ | บุคคลหรือองค์กรเฉพาะ |
| Vishing | การเรียกด้วยเสียงที่ปลอมแปลงธนาคารหรือฝ่ายสนับสนุนทางเทคนิค | ข้อมูลทางการเงิน การเข้าถึงบัญชี |
| Smishing | ข้อความ SMS ปลอมพร้อมลิงก์ที่เป็นอันตราย | ผู้ใช้มือถือ หลอกลวงการส่งมอบ/หีบห่อ |
| Whaling | การโจมตีที่เน้นเป้าหมายมากมายต่อผู้บริหารหรือฝ่าย C-suite | การโอนเงิน ข้อมูลองค์กรที่ละเอียดอ่อน |
| Pharming | การเปลี่ยนเส้นทาง URL ที่ถูกต้องไปยังไซต์ปลอมอย่างเงียบ ๆ | ข้อมูลประจำตัวในการเข้าสู่ระบบในระดับขนาดใหญ่ |
| Clone phishing | การทำซ้ำอีเมลจริงด้วยลิงก์ที่เป็นอันตรายสลับกัน | เหยื่อที่ไว้วางใจผู้ส่งต้นฉบับ |
วิธีการตรวจหาความพยายาม Phishing
ข้อความ Phishing มีสัญญาณเตือนทั่วไป การจดจำพวกเขาได้อย่างรวดเร็วจะป้องกันการขโมยข้อมูลประจำตัวและการติดเชื้ออนุมูลวิทยา
ตรวจสอบที่อยู่ผู้ส่ง ผู้โจมตีมักจะปลอมแปลงชื่อที่แสดง แต่ใช้โดเมนที่สะกดผิด อีเมลจาก “support@amaz0n-security.com” ไม่ใช่ Amazon วางเมาส์เหนือฟิลด์ผู้ส่งเพื่อเปิดเผยที่อยู่จริง
มองหาเรื่องด่วนและการขู่เข็ญ ข้อความอ้างว่า “บัญชีของคุณจะถูกล็อก 24 ชั่วโมง” จะกดดันให้คุณกระทำการโดยไม่คิด บริษัทที่ชอบด้วยกฎหมายนั้นไม่ค่อยจะกำหนดกำหนดเวลาที่ฉับพลันผ่านอีเมล
ตรวจสอบลิงก์ก่อนคลิก วางเมาส์เหนือลิงก์ใด ๆ เพื่อดูตัวอย่าง URL ปลายทาง หากข้อความลิงก์บอกว่า “bankofamerica.com” แต่ URL ชี้ไปที่ “boa-secure-login.xyz” ให้ปิดข้อความทันที
สังเกตดูข้อผิดพลาดไวยากรณ์และการจัดรูปแบบ องค์กรมืออาชีพตรวจสอบการสื่อสารของพวกเขา การสะกดผิด การเว้นวรรคแปลก ๆ และโลโก้ที่ไม่สอดคล้องกันบ่งชี้ถึงข้อความปลอมแปลง
เคล็ดลับ: ก่อนที่จะป้อนข้อมูลประจำตัวที่ใดก็ตาม ให้ยืนยัน URL ด้วยตนเอง ห้ามคลิกลิงก์ในอีเมล พิมพ์ที่อยู่โดยตรงเข้าในเบราว์เซอร์ของคุณหรือใช้บุ๊กมาร์กที่บันทึกไว้ ธนาคารและบริการที่ชอบด้วยกฎหมายจะไม่ขอรหัสผ่านของคุณผ่านอีเมลหรือโทรศัพท์
ปฏิบัติการป้องกันที่ทำงานจริง
การตรวจหาเพียงอย่างเดียวไม่เพียงพอ องค์กรและบุคคลต้องใช้การป้องกันแบบหลายชั้นเพื่อบล็อกความพยายาม Phishing ก่อนที่จะถึงกล่องจดหมาย
เปิดใช้การรับรองความถูกต้องแบบหลายปัจจัย (MFA) MFA บล็อก 99.9% ของการโจมตีสกุลเงินบัญชีอัตโนมัติ ตามที่ Microsoft กล่าว แม้ว่าผู้โจมตีจะขโมยรหัสผ่านของคุณ พวกเขาก็ไม่สามารถเข้าถึงบัญชีของคุณได้โดยไม่มีปัจจัยที่สอง
นำการรับรองความถูกต้องของอีเมลไปใช้ กำหนดค่าบันทึก SPF, DKIM และ DMARC สำหรับโดเมนของคุณ โปรโตคอลเหล่านี้ยืนยันว่าอีเมลที่เข้ามาเกิดจากผู้ส่งที่อ้างสิทธิ์จริง DMARC เพียงอย่างเดียวลด domain spoofing ได้ถึง 90%
ดำเนินการฝึกอบรมการรักษาความปลอดภัย ทุก ๆ ไตรมาส การฝึกอบรมประจำปีไม่ได้บ่อยพอ องค์กรที่ฝึกอบรมพนักงานทุก 90 วันจะเห็นอัตราการคลิก Phishing ลดลงจาก 30% เป็นต่ำกว่า 5% ภายในเวลา 12 เดือน
ใช้การกรองอื่นราคา DNS และพร็อกซีเว็บ เครื่องมือเหล่านี้บล็อกการเข้าถึงโดเมน Phishing ที่รู้จักแล้วในเวลาจริง บริการเช่น Cisco Umbrella และ Cloudflare Gateway ดูแลฐานข้อมูลที่มี URL ที่เป็นอันตรายนับล้านรายการ
ปรับใช้ปุ่มรายงาน Phishing ให้พนักงานตัวเลือกการคลิกครั้งเดียวเพื่อรายงานอีเมลที่น่าสงสัย สิ่งนี้ให้ข้อมูล threat intelligence แบบเรียลไทม์ของทีมความปลอดภัยของคุณที่เฉพาะเจาะจงกับองค์กรของคุณ
ขั้นตอนการตอบสนอง Phishing เมื่อการโจมตีสำเร็จ
แม้แต่การป้องกันที่ดีที่สุดก็บางครั้งอาจล้มเหลว แผนการตอบสนองต่อเหตุการณ์ที่ชัดเจนจะจำกัดความเสียหายและเร่งการกู้คืน
แยกบัญชีที่ได้รับผลกระทบทันที รีเซ็ตรหัสผ่านที่ถูกบุกรุกและเพิกถอนเซสชันที่ใช้งานอยู่ หาก MFA ไม่เปิดใช้งาน ให้เปิดใช้งานตอนนี้
แจ้งให้ทีมความปลอดภัยของคุณทราบภายใน 15 นาที การรายงานอย่างรวดเร็วให้เวลาผู้ตอบสนองในการบล็อกโครงสร้างพื้นฐานของผู้โจมตีก่อนที่จะแพร่กระจายไปยังบัญชีอื่น ๆ
สแกนหาอนุมูลวิทยา หากเหยื่อคลิกลิงก์หรือดาวน์โหลดไฟล์แนบ ให้เรียกใช้การสแกนจุดสิ้นสุดที่สมบูรณ์ แยกอุปกรณ์จากเครือข่ายจนกว่าการสแกนจะเสร็จสิ้น
บันทึกทุกอย่าง บันทึกส่วนหัวอีเมล Phishing, URL, ประทับเวลา และการกระทำใด ๆ ที่ดำเนินการ หลักฐานนี้สนับสนุนการสืบสวนโครงสร้าง และการรายงานตามกฎระเบียบ
สื่อสารกับบุคคลที่ได้รับผลกระทบ หากข้อมูลของลูกค้าถูกเปิดเผย ให้แจ้งให้บุคคลที่ได้รับผลกระทบทราบตามกฎหมายการแจ้งการละเมิดของเขตอำนาจของคุณ ความโปร่งใสจะรักษาความไว้วางใจ
คำตัดสินสุดท้าย
Phishing ยังคงเป็นหนึ่งในภัยคุกคามที่อุดมสมบูรณ์ที่สุดในด้านความปลอดภัยทางไซเบอร์ ผู้โจมตีปรับตัวได้อย่างรวดเร็ว โดยย้ายจากอีเมลไปยัง SMS ไปจนถึงการเรียกด้วยเสียงเมื่อการป้องกันจะปรับปรุงในช่องสัญญาณใด ๆ
ทักษะการตรวจหา การควบคุมเทคนิคแบบหลายชั้น และการฝึกอบรมปกติสร้างรากฐานของการป้องกันที่มีประสิทธิภาพ โปรโตคอลการรับรองความถูกต้องของอีเมลเช่น DMARC หยุด domain spoofing การรับรองความถูกต้องแบบหลายปัจจัยทำให้ข้อมูลประจำตัวที่ขโมยมาเป็นกลาง การฝึกอบรมทุกไตรมาสช่วยให้ความตระหนักเกี่ยวกับ Phishing ยังคงแหลมในทั้งองค์กร
แผนการตอบสนองต่อเหตุการณ์ที่มีประสิทธิภาพมั่นใจว่าเมื่อการโจมตีผลิตผ่าน ทีมของคุณจะควบคุมความเสียหายภายในนาทีมากกว่าวัน บันทึกขั้นตอนการตอบสนอง กำหนดบทบาทที่ชัดเจน และฝึกซ้อมอย่างสม่ำเสมอ
การป้องกัน Phishing ไม่ใช่โครงการครั้งเดียว มันต้องใช้ความสนใจอย่างต่อเนื่อง เครื่องมือที่อัพเดต และวัฒนธรรมที่รักษาความปลอดภัยในทุกระดับขององค์กรของคุณ
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการทดสอบของเรา เปิดดูและแชร์ได้ฟรี
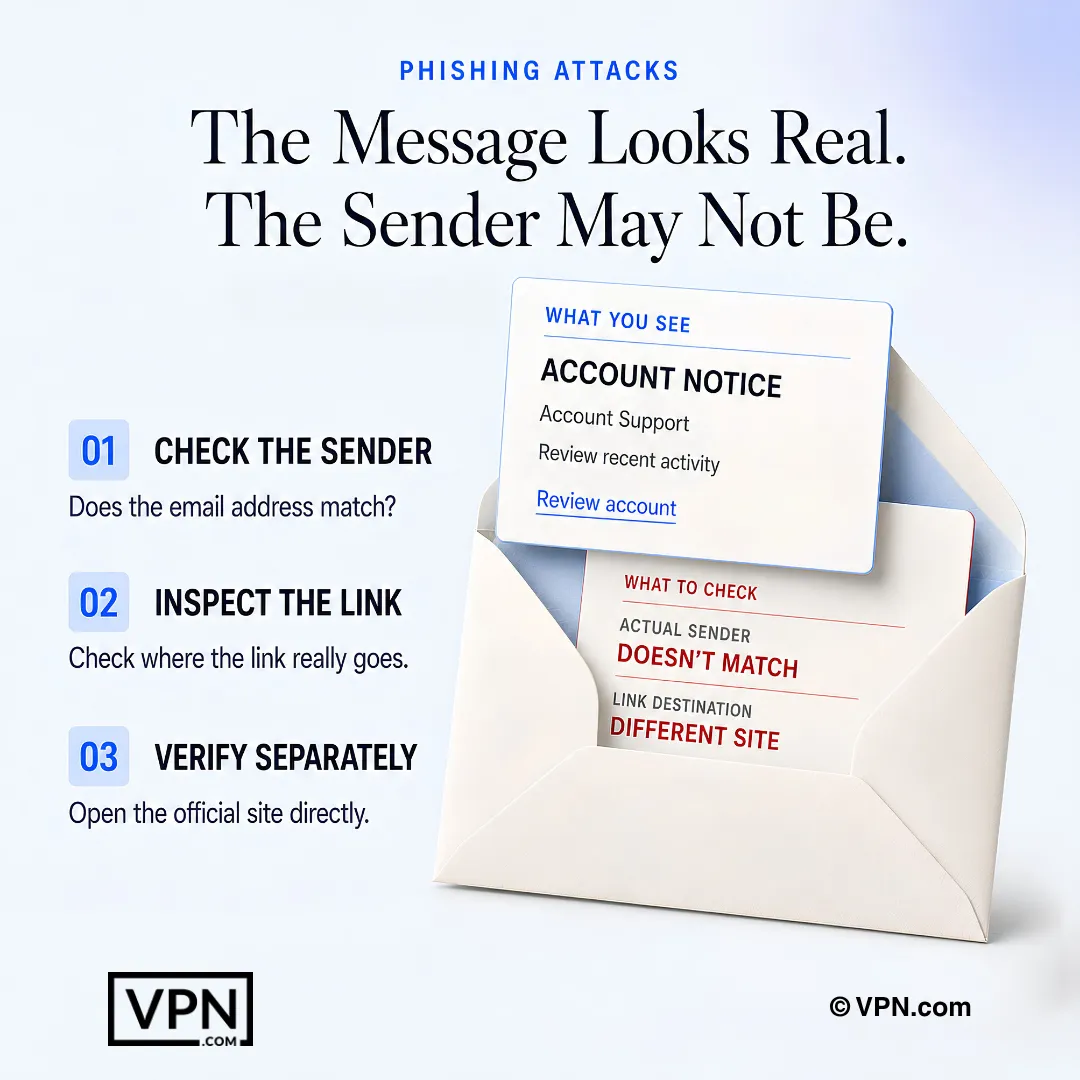
ข้อความที่น่าเชื่อถืออาจยังคงเป็นการหลอกลวง ดังนั้นควรตรวจสอบผู้ส่งและปลายทางนอกข้อความนั้นเอง
คำถามที่พบบ่อย
Phishing คืออะไร และผู้โจมตีดำเนินการอย่างไรจริง ๆ
Phishing ทำงานโดยปลอมแปลงผู้ส่งที่เชื่อถือได้ผ่านอีเมลปลอม การเรียก ข้อความ หรือเว็บไซต์เพื่อหลอกลวงเหยื่อให้มอบข้อมูลประจำตัวหรือเงิน ศูนย์รับเรื่องอาชญากรรมอินเทอร์เน็ตของ FBI บันทึกการร้องขอ Phishing มากกว่า 300,000 รายการในปี 2022 เพียงอย่างเดียวโดยมีการสูญเสียเกิน 52 ล้านดอลลาร์ ผู้โจมตีอาศัยความด่วน โดเมนปลอมแปลง และการลอก branding มากกว่าการใช้ประโยชน์จากเทคนิคเพื่อประสบความสำเร็จ
ความแตกต่างระหว่าง email phishing, spear phishing และ whaling คืออะไร
Email phishing ส่งอีเมลแบรนด์ปลอมไปยังผู้ชมกว้างเพื่อค้นหาข้อมูลประจำตัวหรือข้อมูลการชำระเงิน ขณะที่ spear phishing ปรับแต่งข้อความโดยใช้รายละเอียดที่ทราบเกี่ยวกับเป้าหมายเฉพาะ Whaling ไปไกลกว่านั้น โดยเน้นเป้าหมายผู้บริหารและฝ่าย C-suite โดยเฉพาะเพื่ออนุมัติการโอนเงินหรือรั่วไหลข้อมูลองค์กรที่ละเอียดอ่อน ยิ่งมีเป้าหมายการโจมตีมากเท่าใด มันก็ยิ่งน่าเชื่อและมีราคาแพงมากขึ้นเท่านั้น
Vishing และ smishing คืออะไร และแตกต่างจาก email phishing อย่างไร
Vishing ใช้การเรียกด้วยเสียงเพื่อปลอมแปลงธนาคารหรือการสนับสนุนทางเทคนิคเพื่อดึงข้อมูลทางการเงินและการเข้าถึงบัญชี ขณะที่ smishing ส่งข้อความ SMS ปลอมพร้อมลิงก์ที่เป็นอันตรายมักจะปลอมแปลงเป็นการแจ้งการส่งมอบหรือหีบห่อ ทั้งคู่ข้ามอีเมลไปเลย ปล่อยให้พวกเขาข้ามโปรโตคอลการรับรองความถูกต้องของอีเมลเช่น DMARC และใช้ประโยชน์จากทันทีที่ผู้คนเกี่ยวข้องกับการโทรศัพท์และข้อความ
Pharming คืออะไร และเหตุใดจึงยากที่จะจดจำมากกว่าอีเมลปลอม
Pharming เปลี่ยนเส้นทาง URL ที่ถูกต้องไปยังไซต์ปลอมโดยเงียบ ๆ โดยไม่ต้องมีอีเมลหรือลิงก์ที่น่าสงสัย ดังนั้นเหยื่อจึงลงจอดบนหน้าเข้าสู่ระบบที่ลอกมาแม้หลังจากพิมพ์ที่อยู่ที่ถูกต้องเอง มันเป้าหมายข้อมูลประจำตัวในการเข้าสู่ระบบในระดับขนาดใหญ่มากกว่าเหยื่อเพียงคนเดียว และไม่มีลวดลายที่ชัดเจนเช่นความเร่งด่วนหรือโดเมนที่สะกดผิด
Clone phishing คืออะไร
Clone phishing ทำซ้ำอีเมลจริงที่ส่งไปแล้วก่อนหน้านี้และสลับในลิงก์ที่เป็นอันตราย โดยอาศัยความจริงที่ว่าเหยื่อเชื่อผู้ส่งต้นฉบับและข้อความแล้ว เนื่องจากสำเนาดูเหมือนเกือบเหมือนกับสิ่งที่ผู้รับได้เห็นแล้วจริง ๆ มันจึงข้ามความสงสัยที่อีเมลที่ไม่คาดคิดและเย็นจะทำให้เกิดขึ้นตามปกติ
สัญญาณเตือนของอีเมล Phishing คืออะไร
สัญญาณเตือนสี่ประการเปิดเผยอีเมล Phishing ส่วนใหญ่ ตรวจสอบที่อยู่ผู้ส่งสำหรับโดเมนที่สะกดผิดเช่น “amaz0n-security.com” สังเกตความเร่งด่วนเช่น “บัญชีของคุณจะถูกล็อก 24 ชั่วโมง” วางเมาส์เหนือลิงก์เพื่อแสดงตัวอย่าง URL ปลายทางจริง และสแกนข้อผิดพลาดไวยากรณ์หรือการจัดรูปแบบที่องค์กรมืออาชีพมักจะหลีกเลี่ยง
วิธีการรับรองความถูกต้องแบบหลายปัจจัยหยุดการโจมตี Phishing ไม่ให้ประสบความสำเร็จ
การรับรองความถูกต้องแบบหลายปัจจัยบล็อก 99.9% ของการโจมตีสกุลเงินบัญชีอัตโนมัติ ตามที่ Microsoft กล่าว เพราะรหัสผ่านที่ขโมยมาเพียงอย่างเดียวไม่พอที่จะเข้าสู่ระบบโดยไม่มีปัจจัยที่สอง แม้ว่าอีเมล Phishing จะเก็บเกี่ยวข้อมูลประจำตัวของคุณสำเร็จแล้ว MFA ก็จะหยุดผู้โจมตีในหน้าเข้าสู่ระบบ ทำให้มันเป็นหนึ่งในการป้องกันที่มีประสิทธิภาพสูงสุดที่มีอยู่
SPF, DKIM และ DMARC คืออะไร และฉันต้องการทั้งหมดหรือไม่
SPF, DKIM และ DMARC เป็นโปรโตคอลการรับรองความถูกต้องของอีเมลที่กำหนดค่าในระดับโดเมนเพื่อยืนยันว่าอีเมลที่เข้ามาเกิดจากผู้ส่งที่อ้างสิทธิ์จริง ใช่ พวกเขาทำงานร่วมกันมากกว่าเป็นทางเลือก และ DMARC เพียงอย่างเดียวลด domain spoofing ได้ถึง 90% หากไม่มีการกำหนดค่าทั้งสามอย่าง ผู้โจมตีสามารถปลอมแปลงโดเมนของคุณเพื่อกำหนดเป้าหมายพนักงานหรือลูกค้าของคุณเอง
การฝึกอบรมการรักษาความปลอดภัยควรเกิดขึ้นบ่อยแค่ไหนเพื่อลดความเสี่ยงจริง ๆ
การฝึกอบรมทุกไตรมาส ไม่ใช่ประจำปี คือสิ่งที่เคลื่อนเข็ม องค์กรที่ฝึกอบรมพนักงานทุก 90 วันจะเห็นอัตราการคลิก Phishing ลดลงจาก 30% เป็นต่ำกว่า 5% ภายในเวลา 12 เดือน เซสชันประจำปีปล่อยให้มีช่องว่างขนาดใหญ่เกินไปสำหรับพฤติกรรมการเบลอ ดังนั้นลัตติโจ 90 วันจึงเป็นสิ่งที่ให้ผลลัพธ์ที่วัดได้
เครื่องมือใดบ้างที่บล็อกไซต์ Phishing ก่อนที่พนักงานจะคลิก
การกรองอื่นราคา DNS และพร็อกซีเว็บบล็อกการเข้าถึงโดเมน Phishing ที่รู้จักแล้วในเวลาจริง โดยใช้บริการเช่น Cisco Umbrella และ Cloudflare Gateway ที่ดูแลฐานข้อมูลที่มี URL ที่เป็นอันตรายนับล้านรายการ การจับคู่ที่มีปุ่มรายงาน Phishing ที่คลิกครั้งเดียวให้พนักงานสะดวกในการส่งสัญญาณอีเมลที่น่าสงสัยในทันที ซึ่งให้ข้อมูล threat intelligence แบบเรียลไทม์ของทีมความปลอดภัยของคุณที่เฉพาะเจาะจงกับองค์กรของคุณ
อะไรเป็นเรื่องแรกที่ฉันควรทำหากฉันคลิกลิงก์ Phishing หรือป้อนรหัสผ่าน
แยกบัญชีทันที: รีเซ็ตรหัสผ่านที่ถูกบุกรุกและเพิกถอนเซสชันที่ใช้งานอยู่ทั้งหมด จากนั้นเปิดใช้งาน MFA หากไม่ได้เปิดใช้งานแล้ว เรียกใช้การสแกนจุดสิ้นสุดที่สมบูรณ์สำหรับอนุมูลวิทยาหากคุณคลิกลิงก์หรือดาวน์โหลดไฟล์แนบ และแยกอุปกรณ์จากเครือข่ายจนกว่าการสแกนนั้นจะเสร็จสิ้น
บริษัทควรรายงานเหตุการณ์ Phishing ภายในได้เร็วแค่ไหน
แจ้งให้ทีมความปลอดภัยของคุณทราบภายในเวลา 15 นาทีของการขัดขวาง ความเร็วนี้ให้เวลาผู้ตอบสนองในการบล็อกโครงสร้างพื้นฐานของผู้โจมตีก่อนที่จะแพร่กระจายไปยังบัญชีอื่น ๆ การรายงานภายในที่รวดเร็วเป็นหนึ่งในการควบคุมไม่กี่ประการในการตอบสนองต่อเหตุการณ์ที่นาทีมากกว่าชั่วโมงหรือวัน เปลี่ยนแปลงผลลัพธ์อย่างเป็นรูปธรรม
แผนการตอบสนองต่อเหตุการณ์ที่ดีรวมอะไรหลังจากขโมยข้อมูลประจำตัว
แผนการตอบสนอง Phishing ที่แข็งแกร่งจะบันทึกทุกอย่าง: ส่วนหัวอีเมล Phishing, URL, ประทับเวลา และการกระทำทุกครั้งที่ดำเนินการ ซึ่งสนับสนุนการสืบสวนโครงสร้างและการรายงานตามกฎระเบียบ นอกจากนี้ยังแยกบัญชีที่ได้รับผลกระทบ สแกนอุปกรณ์สำหรับอนุมูลวิทยา และแจ้งให้บุคคลที่ได้รับผลกระทบทราบตามกฎหมายการแจ้งการละเมิดของเขตอำนาจของคุณหากข้อมูลของลูกค้าถูกเปิดเผย