รั่วไหลรหัสผ่าน: สาเหตุ ความเสี่ยง และวิธีปกป้องตัวเอง
เรียนรู้ว่าเหตุใดรหัสผ่านจึงรั่วไหล ความเสี่ยงต่อบัญชีของคุณ และการป้องกันที่พิสูจน์แล้ว เช่น รหัสผ่านเข้มแข็งที่ไม่ซ้ำกันและการยืนยันตัวตนสองขั้นตอนเพื่อปกป้องตัวเอง
 Michael Gargiulo
VPN.com อาจได้รับค่าคอมมิชชันเมื่อคุณคลิกหรือซื้อผ่านเว็บไซต์ของเรา ค่าตอบแทนอาจมีผลต่อวิธีการแสดงผู้ให้บริการ ดูข้อมูลเพิ่มเติมที่ การเปิดเผยข้อมูล และ ข้อกำหนดในการให้บริการ
สรุปสาระสำคัญ: ข้อมูลประจำตัวที่ถูกขโมยปรากฏในการละเมิดข้อมูลเกือบหนึ่งในสามครั้งในช่วงทศวรรษที่ผ่านมา ตามรายงานของ Verizon การใช้รหัสผ่านที่แข็งแรงและไม่ซ้ำกันสำหรับทุกบัญชี การเปิดใช้การยืนยันตัวตนสองขั้นตอน และการตรวจสอบการรั่วไหลผ่าน “Have I Been Pwned?” คือแนวป้องกันที่จำเป็นต่อการขโมยข้อมูลประจำตัว
การรั่วไหลของรหัสผ่านเกิดขึ้นเมื่อแฮกเกอร์เข้าถึงรหัสผ่านที่จัดเก็บไว้ในฐานข้อมูลของบริษัทโดยไม่ได้รับอนุญาต แล้วเปิดเผยต่อสาธารณะหรือขายบนตลาดดาร์กเว็บ รายงานการสืบสวนการละเมิดข้อมูลประจำปี 2024 ของ Verizon พบว่า ข้อมูลรับรองที่ถูกขโมยปรากฏในการละเมิดข้อมูลเกือบหนึ่งในสาม (31%)[1] ในช่วง 10 ปีที่ผ่านมา ซึ่งทำให้ข้อมูลรับรองกลายเป็นองค์ประกอบหลักที่ทำให้องค์กรถูกเจาะระบบ
ความจริงที่น่ากังวลนี้แสดงให้เห็นว่าเหตุใดเหตุการณ์การรั่วไหลรหัสผ่านจึงต้องได้รับความสนใจ พวกมันไม่ใช่ข้อบกพร่องเล็กน้อย พวกมันเป็นการละเมิดข้อมูลครั้งใหญ่ที่ก่อให้เกิดการสูญเสียทางการเงินอย่างมากและทำลายความไว้วางใจภายในไม่กี่นาที ไม่ว่าคุณจะปกป้องข้อมูลส่วนตัวหรือป้องกันข้อมูลทางธุรกิจ การทำความเข้าใจความเสี่ยงจากการเปิดเผยข้อมูลประจำตัวเป็นสิ่งสำคัญ การรั่วไหลเหล่านี้ส่งผลกระทบต่อใครก็ได้ที่ใดก็ได้ ผลกระทบมักจะขยายไปไกลกว่าผู้ได้รับผลกระทบโดยตรงไปยังองค์กรทั้งหมด
วิธีรหัสผ่านลงเอยในการรั่วไหลข้อมูล
การทำความเข้าใจวิธีที่ข้อมูลประจำตัวถูกขโมยช่วยให้คุณป้องกันเข้องวิธีการโจมตีที่พบบ่อยที่สุด
วิธีการทั่วไปที่แฮกเกอร์ใช้เพื่อขโมยข้อมูลประจำตัว
รหัสผ่านมักตกเป็นเหยื่อของบุคคลที่ผิดผ่านวิธีการต่างๆ เช่น การโจมตี phishing ซึ่งแฮกเกอร์ลวงให้คุณยอมสละข้อมูลโดยการแสดงตัวจำนวนหน่วยงาน วิธีการทั่วไปอีกวิธีหนึ่งเกี่ยวข้องกับ มัลแวร์ ที่ติดตั้งเป็นความลับบนอุปกรณ์ของคุณและบันทึกทุกการกดแป้นพิมพ์ แฮกเกอร์ยังเล็งเล้ฐานข้อมูลของบริษัทโดยตรง โดยใช้ประโยชน์จากจุดอ่อนด้านความปลอดภัยเพื่อขโมยบันทึกข้อมูลนับล้านรายการในคราวเดียว
เมื่อถูกขโมยไปแล้ว ข้อมูลประจำตัวเหล่านี้มักปรากฏบนเว็บมืด อาชญากรขายหรือแลกเปลี่ยนมันเป็นจำนวนมาก ซึ่งเอื้อให้เกิดการโจมตีเพิ่มเติมในแพลตฟอร์มหลาย ๆ แห่ง
การละเมิดข้อมูลรับรองครั้งสำคัญที่หล่อหลอมความปลอดภัยดิจิทัล
ประวัติของการรั่วไหลของรหัสผ่านรวมถึงการละเมิดข้อมูลที่เปิดเผยช่องโหว่ด้านความปลอดภัยที่สำคัญ การละเมิดข้อมูลของ T-Mobile ในปี 2021 ส่งผลกระทบต่อ ผู้คน 76.6 ล้านคน[2] ตามรายงานของ FCC และข้อมูลที่ถูกขโมยไปรวมถึงชื่อ วันเกิด และหมายเลขประกันสังคมของลูกค้าปัจจุบัน อดีต และลูกค้าที่คาดว่าจะเป็นจำนวนหลายล้านราย
การโจมตีของ Equifax ในปี 2017 ยังคงเป็นหนึ่งในเหตุการณ์ที่ร้ายแรงที่สุด โดย FTC ระบุว่า ข้อมูลส่วนบุคคลของผู้คนกว่า 147 ล้านคนถูกเปิดเผย[3] เหตุการณ์เหล่านี้ตอกย้ำความจำเป็นของการเข้ารหัสที่แข็งแรงและการแก้ไขช่องโหว่ด้านความปลอดภัยอย่างรวดเร็ว
รหัสผ่านที่พบบ่อยที่สุด (และแย่ที่สุด) ยังคงถูกใช้อยู่
แม้จะมีการตระหนักเกี่ยวกับการขโมยข้อมูลประจำตัว ผู้คนนับล้านคนยังคงใช้รหัสผ่านที่อ่อนแอมาก ตัวอย่างทั่วไป ได้แก่:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (หรือ 222222, 3333333, 4444444, 5555555 เป็นต้น) → 123123 → abc123 → asdfgh
รหัสผ่านเหล่านี้อยู่ในกลุ่มที่แฮกเกอร์เดาได้ง่ายที่สุด ซึ่งเป็นเหตุผลที่คำแนะนำของ NIST ระบุว่า บริการต่าง ๆ ควรเปรียบเทียบรหัสผ่านใหม่กับรายการรหัสผ่านที่ใช้กันทั่วไปและเคยรั่วไหลมาก่อนแล้ว[4] และปฏิเสธรหัสผ่านที่ตรงกับรายการเหล่านั้น การใช้รหัสผ่านเหล่านี้ก็เหมือนการล็อกสิ่งมีค่าไว้ในตู้ แต่กลับทิ้งกุญแจไว้ที่ตัวล็อก
การป้องกันการรั่วไหลรหัสผ่าน: วิธีที่พิสูจน์แล้วและการปฏิบัติที่ดีที่สุด
การรับมาตรการป้องกันเสริมความแข็งแกร่งให้กับท่าทีด้านความปลอดภัยดิจิทัลโดยรวมของคุณ เมื่อการละเมิดข้อมูลประจำตัวคาดว่าจะเกิดขึ้นแทนที่จะเป็นข้อยกเว้น การดำเนินการเพื่อรักษาความปลอดภัยของรหัสผ่านของคุณจะไม่ใช่ตัวเลือกอีกต่อไป
สร้างข้อมูลประจำตัวที่เข้มแข็งและไม่ซ้ำกันสำหรับทุกบัญชี
การปกป้องตัวตนดิจิทัลของคุณเริ่มต้นด้วยรหัสผ่านเอง:
→ รหัสผ่านที่ไม่ซ้ำกัน: แต่ละบัญชีออนไลน์ควรมีรหัสผ่านที่แข็งแรงและแตกต่างกัน[5] การใช้รหัสผ่านเดียวกันในหลายเว็บไซต์หมายความว่าการรั่วไหลเพียงครั้งเดียวอาจทำให้ทุกบัญชีที่ใช้รหัสผ่านนั้นถูกเข้าถึงได้
→ การยืนยันตัวตนสองขั้นตอน (2FA): การเพิ่มขั้นตอนการยืนยันตัวตนที่สองหมายความว่า แม้ผู้อื่นจะขโมยรหัสผ่านของคุณไป พวกเขาก็ยังไม่สามารถผ่านขั้นตอนที่สองเพื่อเข้าถึงบัญชีของคุณได้[6] Microsoft ระบุว่า MFA สามารถป้องกันการโจมตีที่ทำให้บัญชีถูกบุกรุกได้มากกว่า 99.9 เปอร์เซ็นต์[7] คุณจะได้รับรหัสในอุปกรณ์มือถือ หรือใช้วิธีการทางชีวมิติ เช่น ลายนิ้วมือ 2FA ผสมผสานสิ่งที่คุณรู้ (รหัสผ่านของคุณ) เข้ากับสิ่งที่คุณมี (โทรศัพท์ของคุณ) ทำให้ผู้โจมตีเจาะเข้าระบบได้ยากขึ้นมาก
สร้างรหัสผ่านที่ต้านทานการโจมตี Brute-Force
การรักษาความปลอดภัยบัญชีของคุณต้องใช้ความพยายามที่เรียบง่ายและจงใจ:
→ วลีรหัสผ่านยาว: CISA แนะนำให้ใช้รหัสผ่านที่มีอย่างน้อย 16 ตัวอักษร[5] และเสนอให้ใช้วลีที่จำง่ายซึ่งประกอบด้วยคำที่ไม่เกี่ยวข้องกัน 4 ถึง 7 คำ เป็นทางเลือกแทนสตริงสุ่ม ความยาวของรหัสผ่านต้านทานการถูกถอดรหัสได้ดีกว่ารหัสผ่านสั้นและเรียบง่ายมาก
→ เปลี่ยนรหัสผ่านเมื่อมีการละเมิดความปลอดภัย: แนวทางของ NIST ระบุว่าบริการต้องไม่บังคับให้เปลี่ยนรหัสผ่านเป็นระยะ[4] แต่ต้องบังคับให้เปลี่ยนเมื่อมีหลักฐานว่ารหัสผ่านถูกบุกรุก ควรปฏิบัติตามหลักเดียวกันกับตัวคุณเอง: หลังจากมีรายงานการละเมิดความปลอดภัยใด ๆ ให้อัปเดตข้อมูลรับรองของบัญชีที่เกี่ยวข้องทันที
ใช้ Password Manager เพื่อจัดการความซับซ้อน
การจัดการรหัสผ่านที่เข้มแข็งหลายสิบรายการไม่ต้องการการจดจำ:
→ ตัวจัดการรหัสผ่าน: คำแนะนำของ CISA คือ ให้ใช้ตัวจัดการรหัสผ่านแทนการจดรหัสผ่านไว้[5] เครื่องมือเหล่านี้สร้าง เก็บ และดึงรหัสผ่านที่ซับซ้อนจากฐานข้อมูลที่เข้ารหัสไว้ และยังแจ้งเตือนรหัสผ่านที่อ่อนแอหรือถูกใช้ซ้ำ คุณจำเพียงรหัสผ่านหลักรหัสเดียว และการใช้รหัสผ่านที่ไม่ซ้ำกันจะช่วยจำกัดความเสียหายเมื่อบริการอื่นถูกเจาะข้อมูล
→ วิธีแก้ปัญหาขององค์กรจาก MSP: องค์กรได้รับประโยชน์จากระบบรหัสผ่านที่จัดการซึ่งรวมถึง Single Sign-On (SSO) และความสามารถในการตรวจสอบอย่างครอบคลุม วิธีแก้ปัญหาเหล่านี้ช่วยเพิ่มความสะดวกและความปลอดภัยตามมาตราส่วน
เพิ่ม VPN เป็นชั้นความปลอดภัยเพิ่มเติม
VPN เสริมความปลอดภัยของรหัสผ่านของคุณโดยการปกป้องข้อมูลในการเดินทาง:
→ การเข้ารหัส: VPN เข้ารหัสการเชื่อมต่อ Internet ของคุณ ทำให้ข้อมูลที่คุณส่งและรับไม่สามารถอ่านได้สำหรับใครก็ตามที่สกัดกั้นมัน
→ การใช้ Wi-Fi สาธารณะอย่างปลอดภัย: FTC ระบุว่าเว็บไซต์ส่วนใหญ่ในปัจจุบันใช้การเข้ารหัสแล้ว[8] ซึ่งทำให้ Wi-Fi สาธารณะมักปลอดภัยพอสมควรเมื่อเห็น https VPN ช่วยเพิ่มชั้นความปลอดภัยบนเครือข่ายที่คุณไม่ไว้ใจ แต่ VPN ไม่สามารถป้องกันการละเมิดฐานข้อมูลของบริษัทได้
| ขั้นตอน | การดำเนิน | ลำดับความสำคัญ |
|---|---|---|
| 1 | เปลี่ยนรหัสผ่านที่รั่วไหลทันทีในบริการนั้น | ทันที |
| 2 | เปลี่ยนบัญชีอื่น ๆ ใดที่คุณใช้รหัสผ่านนั้นซ้ำ | ทันที |
| 3 | เปิดใช้งาน Two-Factor Authentication (2FA) ในบัญชีที่ได้รับผลกระทบ | ในวันเดียวกัน |
| 4 | แจ้งแพลตฟอร์มที่เกี่ยวข้องเกี่ยวกับการเข้าถึงที่ไม่ได้รับอนุญาตที่อาจเกิดขึ้น | ในวันเดียวกัน |
| 5 | ติดต่อธนาคารหรือผู้ออกบัตรเครดิตหากข้อมูลการเงินถูกเปิดเผย | ในวันเดียวกัน |
| 6 | สแกนอุปกรณ์หาแมลวแวร์โดยใช้ซอฟต์แวร์ป้องกันไวรัส | ภายในเวลา 24 ชั่วโมง |
| 7 | รีเซ็ตคำถามความปลอดภัยที่อาจใช้เป็นเส้นทางการเข้าสู่ระบบทางเลือก | ภายในเวลา 24 ชั่วโมง |
| 8 | ตรวจสอบบัญชีธนาคารและรายงานเครดิตเพื่อหากิจกรรมที่น่าสงสัย | อย่างต่อเนื่อง |
เคล็ดลับ: ใช้ “Have I Been Pwned?”[9] เพื่อตรวจสอบว่าที่อยู่อีเมลของคุณปรากฏในข้อมูลรั่วไหลที่รู้จักหรือไม่ ตั้งค่าการแจ้งเตือนการรั่วไหลแบบฟรีเพื่อให้คุณได้รับแจ้งทันทีที่ข้อมูลประจำตัวของคุณปรากฏในการรั่วไหลครั้งใหม่ แทนที่จะรู้ตัวหลายสัปดาห์ต่อมา
การตรวจสอบการรั่วไหลรหัสผ่านและการตอบสนองอย่างรวดเร็ว
การรู้จำสัญญาณของข้อมูลประจำตัวที่ถูกบุกรุก และการตอบสนองอย่างรวดเร็วช่วยลดความเสียหายและคืนความปลอดภัยให้กับชีวิตดิจิทัลของคุณ
วิธีการตรวจสอบว่ารหัสผ่านของคุณถูกเปิดเผยแล้วหรือไม่
ติดตามและตรวจสอบสถานะข้อมูลประจำตัวของคุณอย่างปกติ:
→ บริการแจ้งเตือนการละเมิดข้อมูล: ใช้เครื่องมือเช่น “Have I Been Pwned?” เพื่อตรวจสอบว่าอีเมลและรหัสผ่านของคุณปรากฏในการละเมิดข้อมูลหรือไม่ บริการเหล่านี้รวบรวมข้อมูลจากการละเมิดข้อมูลที่รู้จักและแจ้งเตือนคุณเมื่อข้อมูลประจำตัวของคุณปรากฏขึ้น
→ ตรวจสอบกิจกรรมที่น่าสงสัย: ดูหนึ่งไปยังการเข้าสู่ระบบที่ไม่ได้รับอนุญาต อีเมลการรีเซ็ตรหัสผ่านที่ไม่คาดคิด หรือการแจ้งเตือนความปลอดภัยจากบริการที่คุณใช้ สิ่งเหล่านี้เป็นสัญญาณเตือนก่อนแรกของข้อมูลประจำตัวที่ถูกบุกรุก
สัญญาณเตือนว่าบัญชีของคุณถูกบุกรุกแล้ว
บางครั้งตัวบ่งชี้การแฮก์นั้นลึกซึ้ง นี่คือสิ่งที่ต้องดู:
→ กิจกรรมบัญชีที่ผิดปกติ: การเข้าสู่ระบบจากตำแหน่งที่ไม่คุ้นเคยหรือในเวลาที่ผิดปกติที่คุณไม่ได้เริ่มต้น
→ บัญชีที่ล็อกอยู่: การล็อกอยู่อย่างฉับพลันแสดงว่ามีคนอื่นเปลี่ยนข้อมูลประจำตัวของคุณ
→ ธุรกรรมทางการเงินที่ไม่คาดคิด: เงินจำนวนที่ไม่ได้รับการยอมรับในบัญชีธนาคารหรือรายงานเครดิตแสดงถึงการลักษณ์อัตลักษณ์ที่เป็นไปได้ ตรวจสอบบันทึกการเงินทุกสัปดาห์ในระหว่างหน้าต่างการละเมิดข้อมูลที่ต้องสงสัย
ขั้นตอนทันทีหลังจากข้อมูลประจำตัวของคุณปรากฏในการรั่วไหล
หากคุณพบว่ารหัสผ่านของคุณปรากฏในการละเมิดข้อมูล ให้ดำเนินการภายในไม่กี่ชั่วโมง:
→ เปลี่ยนรหัสผ่านของคุณ: อัปเดตข้อมูลประจำตัวทันทีโดยเริ่มจากบัญชีใดก็ตามที่ใช้รหัสผ่านเดียวกัน
→ นำการยืนยันตัวตนสองขั้นตอน (2FA) ไปใช้: เพิ่มชั้นพิเศษนี้แม้บนบัญชีที่อัปเดตใหม่ของคุณ
→ แจ้งแพลตฟอร์มที่เกี่ยวข้อง: แจ้งแพลตฟอร์มใดก็ตามที่อาจใช้ข้อมูลประจำตัวของคุณเกี่ยวกับการละเมิดข้อมูลที่อาจเกิดขึ้น
→ ติดต่อสถาบันการเงิน: แจ้งให้ธนาคารหรือผู้ออกบัตรเครดิตของคุณทราบเพื่อต้องปลิดกิจกรรมที่ไม่ถูกต้องหรือแลกเปลี่ยนบัตรที่ถูกบุกรุก
บรรจุความเสียหายหลังจากการละเมิดข้อมูลประจำตัว
การตอบสนองที่มีประสิทธิผลต้องการการป้องกันทางเทคนิคทั้งสองและการสื่อสารที่ชัดเจน โดยเฉพาะอย่างยิ่งเมื่อข้อมูลประจำตัวที่ถูกบุกรุกอาจมีส่วนช่วยเพิ่มความเสี่ยง เช่น การลักษณ์อัตลักษณ์
→ สแกนหาแมลวแวร์: ใช้ซอฟต์แวร์ป้องกันไวรัสเพื่อสแกนอุปกรณ์ของคุณหาแมลงหรือแมลวแวร์ที่เก็บข้อมูลอื่น ๆ
→ รีเซ็ตคำถามความปลอดภัย: เปลี่ยนคำถามและคำตอบความปลอดภัยที่ให้เส้นทางการเข้าถึงบัญชีทางเลือก
→ สื่อสารกับผู้มีส่วนได้ส่วนเสีย: หากคุณจัดการข้อมูลของผู้อื่น (ตัวอย่างเช่น การจัดการธุรกิจ) แจ้งให้ลูกค้า สมาชิกทีม หรือคู่ค้าที่ได้รับผลกระทบทราบเกี่ยวกับการละเมิดข้อมูลและมาตรการที่คุณกำลังดำเนินการ
ชั้นความปลอดภัยเพิ่มเติม: การป้องกัน VPN และอื่น ๆ
การปกป้องตัวตนออนไลน์ของคุณขยายเกินกว่ารหัสผ่านที่เข้มแข็ง ชั้นการป้องกันหลายชั้นลดความสัมพัธ์ของคุณต่อการขโมยข้อมูลประจำตัวอย่างมีนัยสำคัญ
การ VPN ช่วยลดความเสี่ยงต่อการถูกขโมยข้อมูลรับรองอย่างไร
เมื่อคุณใช้ VPN การเชื่อมต่ออินเทอร์เน็ตของคุณจะถูกส่งผ่านเซิร์ฟเวอร์ที่ปลอดภัย ซึ่งเข้ารหัสข้อมูลที่เดินทางระหว่างอุปกรณ์ของคุณกับอินเทอร์เน็ต การเข้ารหัสนี้มีความสำคัญที่สุดเมื่อใช้เครือข่าย Wi-Fi สาธารณะที่คุณไม่ไว้ใจ เพราะ VPN จะป้องกันไม่ให้ผู้อื่นในเครือข่ายนั้นอ่านข้อมูลการเชื่อมต่อของคุณ
อย่างไรก็ตาม VPN เป็นชั้นเดียวในกลยุทธ์ที่กว้างขึ้น รวมมันกับรหัสผ่านไม่ซ้ำกัน password manager, 2FA และการตรวจสอบการละเมิดข้อมูลปกติเพื่อการป้องกันอย่างครอบคลุม
VPN อันดับต้น ๆ สำหรับการป้องกันข้อมูลประจำตัว
พิจารณาผู้ให้บริการ VPN ที่ได้รับการจัดอันดับสูงเพื่อเสริมความแข็งแกร่งให้กับความปลอดภัยของคุณ:
→ NordVPN: เป็นที่รู้จักในเรื่องโปรโตคอลการเข้ารหัสที่แข็งแกร่ง NordVPN มีการป้องกัน VPN แบบคู่ที่เข้ารหัสการรับส่งข้อมูลของคุณถึงสองครั้ง โดยมี 7,229 เซิร์ฟเวอร์ใน 150 ประเทศ
→ ExpressVPN: ได้รับการ staudite สำหรับความเร็วและความสะดวกในการใช้ ExpressVPN นำเสนอการเข้ารหัสที่แข็งแกร่งพร้อมนโยบาย no-logs ที่ได้รับการยืนยัน นอกจากนี้ยังข้ามการจำกัดตำแหน่งทางภูมิศาสตร์เพื่อการท่องเว็บส่วนตัวในนานาประเทศ
→ CyberGhost: มีส่วนติดต่อที่ใช้งานง่ายและเซิร์ฟเวอร์ 9,600+ + ในประเทศ 100 CyberGhost มีการป้องกันที่เชื่อถือได้สำหรับผู้ใช้ที่เป็นใหม่ต่อ VPN
การสร้างกลยุทธ์ความปลอดภัยข้อมูลประจำตัวที่สมบูรณ์
การเพิ่ม VPN ไปยังลำดับงานความปลอดภัยของคุณนั้นตรงไปตรงมา เลือกผู้ให้บริการที่เชื่อถือได้ ดาวน์โหลดแอปพลิเคชัน และเชื่อมต่อกับเซิร์ฟเวอร์ก่อนการท่องเว็บหรือการป้อนข้อมูลที่ละเอียดอ่อน เก็บ VPN ให้ใช้งานอยู่ในเครือข่ายใดที่คุณไม่ไว้ใจอย่างสมบูรณ์
จับคู่การใช้ VPN กับการปฏิบัติเหล่านี้ที่จำเป็น:
→ ใช้ตัวจัดการรหัสผ่านสำหรับทุกบัญชี → เปิดใช้งาน 2FA กับทุกบัญชีที่รองรับ → ตรวจสอบการรั่วไหลของข้อมูลเป็นประจำผ่านบริการแจ้งเตือน → เปลี่ยนรหัสผ่านทันทีหากมีบริการแจ้งว่าข้อมูลรั่วไหลหรือคุณสงสัยว่าบัญชีถูกเข้าถึงโดยไม่ได้รับอนุญาต → อัปเดตซอฟต์แวร์และระบบปฏิบัติการทั้งหมดให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
วิธีการหลายชั้นนี้ลดความเสี่ยงของข้อมูลประจำตัวที่ปรากฏในการรั่วไหลข้อมูลและเก็บบัญชีของคุณให้ปลอดภัยแม้ว่าชั้นป้องกันหนึ่งล้มเหลว
ข้อสรุปสุดท้าย
ความปลอดภัยของบัญชีออนไลน์ของคุณขึ้นอยู่กับนิสัยประจำวันของคุณ การใช้รหัสผ่านที่เข้มแข็งและไม่ซ้ำกัน การติดตามอย่างว่องไวผ่านการตรวจสอบอย่างสนใจ และการดำเนินการอย่างรวดเร็วเมื่อคุณค้นพบความสมดุลเป็นการปฏิบัติที่จำเป็นสำหรับผู้ใช้ดิจิทัลทุกคน
ใช้ขั้นตอนเดียววันนี้ อัปเดตรหัสผ่านที่อ่อนแอ เปิดใช้งานการยืนยันตัวตนสองขั้นตอนบนบัญชีที่สำคัญที่สุดของคุณ เรียกใช้การตรวจสอบการละเมิดข้อมูลบนที่อยู่อีเมลหลักของคุณ การกระทำเหล่านี้ใช้เวลาไม่กี่นาทีแต่ป้องกันความเสียหายที่อาจใช้เวลาหลายเดือนหรือหลายปีในการแก้ไข
ภัยคุกคามดิจิทัลมีความมีความเว่นจาริมที่สูงขึ้นทุกปี วิธีการป้องกันที่ดีที่สุดของคุณคือวิธีการหลายชั้นที่สอดคล้องกัน: ข้อมูลประจำตัวที่แข็งแกร่ง password manager, 2FA, การป้องกัน VPN บนเครือข่ายที่ไม่เชื่อถือได้ และการตรวจสอบการละเมิดข้อมูลปกติ อย่ารอสำหรับการละเมิดข้อมูลที่จะเตือนคุณ สร้างนิสัยเหล่านี้เข้าในลำดับงานของคุณตอนนี้
อ้างอิง
- Verizon. ไม่ระบุวันที่. 2024 Dbir Data Breach Investigations Report. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. ไม่ระบุวันที่. DA 24 860A1. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- NIST. ไม่ระบุวันที่. NIST Special Publication 800-63B. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://pages.nist.gov/800-63-4/sp800-63b.html.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Use Strong Passwords. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/secure-our-world/use-strong-passwords.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Turn On MFA. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/secure-our-world/turn-mfa.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 สิงหาคม 2019). ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Have I Been Pwned. ไม่ระบุวันที่. Have I Been Pwned: Check if your email address has been exposed in a data breach. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://haveibeenpwned.com/.
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
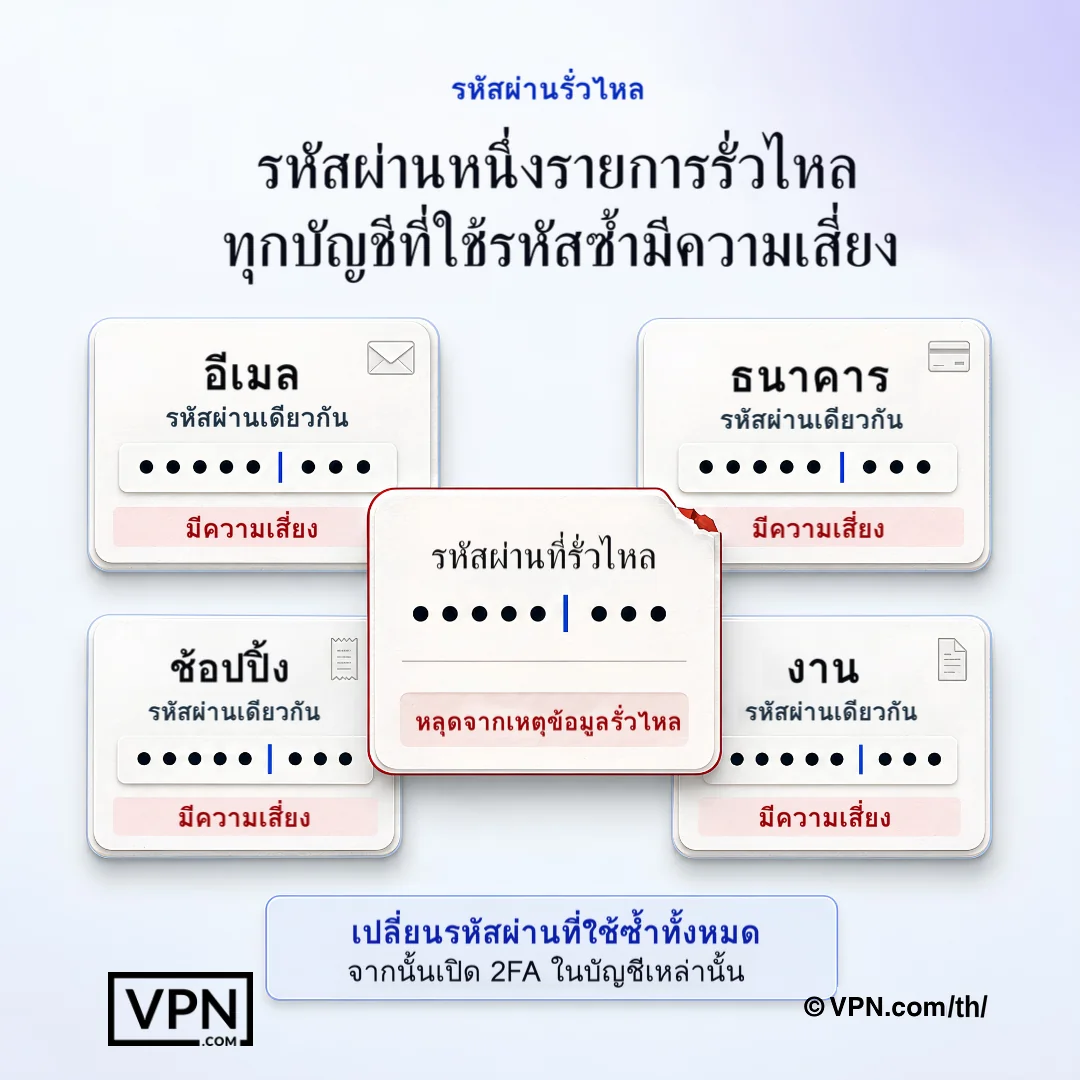
รหัสผ่านที่ถูกเปิดเผยเพียงรายการเดียวอาจทำให้บัญชีอื่นทุกบัญชีที่ใช้ข้อมูลรับรองเดียวกันถูกเจาะได้
คำถามที่พบบ่อย
รหัสผ่านลงเอยในการรั่วไหลข้อมูลได้อย่างไร?
รหัสผ่านรั่วไหลผ่านการโจมตี phishing ที่ลวงให้คุณยอมสละข้อมูลประจำตัว แมลวแวร์ที่บันทึกการกดแป้นพิมพ์ของคุณ และการโจมตีโดยตรงต่อฐานข้อมูลของบริษัทที่แฮกเกอร์ใช้ประโยชน์จากจุดอ่อนด้านความปลอดภัยเพื่อขโมยบันทึกข้อมูลนับล้านรายการในคราวเดียว ข้อมูลประจำตัวที่ถูกขโมยไปแล้วต่อมาขายหรือแลกเปลี่ยนเป็นจำนวนมากบนเว็บมืด ซึ่งเอื้อให้เกิดการโจมตีเพิ่มเติมในแพลตฟอร์มหลายแห่งที่คุณใช้
บัญชีที่ถูกขโมยข้อมูลเกี่ยวข้องกับการละเมิดข้อมูลบ่อยแค่ไหน?
ข้อมูลรับรองที่ถูกขโมยเป็นส่วนสำคัญของวิธีที่การละเมิดข้อมูลเกิดขึ้น รายงานการสืบสวนการละเมิดข้อมูลปี 2024 ของ Verizon พบว่าข้อมูลรับรองเหล่านี้ปรากฏในการละเมิดข้อมูลเกือบหนึ่งในสาม (31%) ตลอด 10 ปีที่ผ่านมา ข้อมูลรับรองที่รั่วไหลมักถูกนำไปใช้ซ้ำกับเว็บไซต์อื่น นี่คือเหตุผลที่การรั่วไหลเพียงครั้งเดียวอาจส่งผลกระทบต่อผู้ที่ไม่เคยใช้บริการที่ถูกละเมิดเลยก็ได้
การละเมิดข้อมูลครั้งใหญ่ใดบ้างที่แสดงให้เห็นความเสี่ยงจริงของการรั่วไหลของรหัสผ่าน
มีการละเมิดสองกรณีที่แสดงให้เห็นขนาดของปัญหา ได้แก่การโจมตี Equifax ในปี 2017 ที่เปิดเผยข้อมูลส่วนบุคคลของผู้คน 147 ล้านคน ตามรายงานของ FTC และเหตุการณ์ละเมิดข้อมูลของ T-Mobile ในปี 2021 ที่ส่งผลกระทบต่อผู้คน 76.6 ล้านคน ตามรายงานของ FCC โดยข้อมูลที่ถูกขโมยไปรวมถึงหมายเลขประกันสังคม การละเมิดแต่ละกรณีแสดงให้เห็นว่าความล้มเหลวของฐานข้อมูลเพียงจุดเดียวสามารถลุกลามกลายเป็นความเสี่ยงต่อการขโมยข้อมูลส่วนตัวของคนจำนวนมหาศาล
รหัสผ่านที่แย่ที่สุดที่ยังถูกใช้กันอยู่มีอะไรบ้าง
แม้ผู้คนจะตระหนักถึงความเสี่ยงกันอย่างแพร่หลาย แต่ยังมีคนนับล้านที่ใช้รหัสผ่านอย่าง “password,” “12345,” “qwerty,” “abc123,” และ “password2024” รหัสเหล่านี้เดาได้ง่ายมาก และแนวทางของ NIST ระบุว่าบริการต่าง ๆ ควรปฏิเสธรหัสผ่านที่ใช้กันทั่วไปและเคยรั่วไหลมาก่อน การใช้รหัสผ่านแบบนี้ก็เหมือนการล็อกของมีค่าไว้ในตู้ แต่กลับทิ้งกุญแจไว้ในรูกุญแจ
วิธีการยืนยันตัวตนสองขั้นตอนป้องกันรหัสผ่านที่รั่วไหลไม่ให้ถูกใช้อย่างไร?
2FA เพิ่มขั้นตอนการตรวจสอบที่สอง โดยทั่วไปรหัสที่ส่งไปยังโทรศัพท์ของคุณหรือการตรวจสอบชีววิทยาเช่นลายนิ้วมือ รวมสิ่งที่คุณรู้ (รหัสผ่านของคุณ) กับสิ่งที่คุณมี (อุปกรณ์ของคุณ) แม้ว่ารหัสผ่านของคุณปรากฏในการรั่วไหล ผู้โจมตีที่ไม่มีโทรศัพท์หรือลายนิ้วมือของคุณยังคงไม่สามารถเข้าสู่ระบบได้ ซึ่งเป็นเหตุผลว่าทำไมจึงควรเปิดใช้งานบนทุกบัญชีที่รองรับ
ฉันควรเปลี่ยนรหัสผ่านบ่อยแค่ไหน
เปลี่ยนรหัสผ่านทันทีหลังมีรายงานการละเมิดข้อมูลหรือเมื่อพบสัญญาณว่ามีการถูกเข้าถึงโดยไม่ได้รับอนุญาต แนวทางปัจจุบันของ NIST ระบุว่าบริการต่าง ๆ ต้องไม่บังคับให้เปลี่ยนรหัสผ่านเป็นระยะ และต้องบังคับให้เปลี่ยนเฉพาะเมื่อมีหลักฐานว่ารหัสผ่านถูกบุกรุกแล้ว ให้ทุ่มเทความพยายามไปที่การใช้รหัสผ่านที่ไม่ซ้ำกันในแต่ละบัญชีแทน เพราะการใช้รหัสผ่านเดียวกันกับหลายเว็บไซต์หมายความว่าการละเมิดข้อมูลเพียงครั้งเดียวสามารถบุกรุกทุกบัญชีที่ใช้รหัสผ่านนั้นได้
ฉันจะตรวจสอบได้อย่างไรว่ารหัสผ่านของฉันเคยรั่วไหลไปแล้ว
ใช้บริการแจ้งเตือนการรั่วไหลของข้อมูล เช่น Have I Been Pwned (haveibeenpwned.com) เพื่อตรวจสอบว่าอีเมลหรือรหัสผ่านของคุณปรากฏอยู่ในการรั่วไหลของข้อมูลที่รู้จักแล้วหรือไม่ ตั้งค่าการแจ้งเตือนการรั่วไหลแบบฟรีเพื่อให้คุณได้รับแจ้งทันทีที่ข้อมูลประจำตัวใหม่ปรากฏขึ้น แทนที่จะรู้ตัวอีกหลายสัปดาห์ต่อมา การตรวจสอบนี้เป็นระยะถือเป็นส่วนหนึ่งของกิจวัตรด้านความปลอดภัยที่ควรทำอย่างสม่ำเสมอ
Password Manager ปลอดภัยจริง ๆ หรือ?
ใช่ Password manager สร้าง เก็บ และเรียกรหัสผ่านที่ซับซ้อนจากฐานข้อมูลที่เข้ารหัส เพื่อให้คุณจำเพียงรหัสผ่าน master รายการเดียว มันปกป้องข้อมูลประจำตัวของคุณแม้ว่าบริการอื่นที่คุณใช้จะประสบการละเมิดข้อมูล เนื่องจากบัญชีแต่ละบัญชีได้รับรหัสผ่านไม่ซ้ำกันและซับซ้อนแทนที่จะมีการนำกลับมาใช้ใหม่ องค์กรสามารถขยายสิ่งนี้ด้วยวิธีแก้ปัญหาขององค์กรที่เพิ่ม Single Sign-On และการตรวจสอบ
VPN สามารถป้องกันไม่ให้รหัสผ่านของฉันรั่วไหลได้หรือไม่?
ไม่ได้โดยตรง VPN เข้ารหัสการเชื่อมต่ออินเทอร์เน็ตของคุณ เพื่อให้ข้อมูลที่ถูกดักจับอ่านไม่ออก ซึ่งมีความสำคัญมากที่สุดบนเครือข่าย Wi-Fi สาธารณะที่ผู้ไม่หวังดีมักใช้ดักจับข้อมูลรหัสผ่าน อย่างไรก็ตาม VPN ไม่สามารถหยุดการละเมิดฐานข้อมูลของบริษัท เช่นกรณีของ Equifax ได้ ดังนั้นจึงควรใช้ VPN เสริมการป้องกัน ไม่ใช่แทนที่รหัสผ่านที่ไม่ซ้ำกัน การยืนยันตัวตนสองขั้นตอน (2FA) และตัวจัดการรหัสผ่าน ในฐานะส่วนหนึ่งของการป้องกันแบบหลายชั้น
ทำไม Password Manager ปกป้องฉันแม้ว่าเว็บไซต์ที่ฉันใช้จะประสบการละเมิดข้อมูล?
เพราะบัญชีแต่ละบัญชีได้รับรหัสผ่านไม่ซ้ำกันและซับซ้อน แทนที่จะมีการนำกลับมาใช้ใหม่ การละเมิดข้อมูลในบริการหนึ่งเปิดเผยเพียงข้อมูลประจำตัวเดียว ไม่ใช่ทุกบัญชีที่เชื่อมโยงกับมัน สิ่งนี้โดยตรงรับประเทศการเติมข้อมูลประจำตัว ซึ่งผู้โจมตีนำรหัสผ่านที่รั่วไหลจากการละเมิดข้อมูลรายการหนึ่งและลองใช้กับไซต์อื่น ๆ ซึ่งล้มเหลวเมื่อรหัสผ่านไม่ได้นำกลับมาใช้ใหม่
ฉันควรทำอะไรในวันแรก 24 ชั่วโมงหลังจากค้นพบว่าข้อมูลประจำตัวของฉันอยู่ในการรั่วไหล?
เปลี่ยนรหัสผ่านที่รั่วไหลทันทีในบริการนั้น จากนั้นอัปเดตในที่อื่น ๆ ที่คุณใช้ซ้ำ และเปิดใช้งาน 2FA บนบัญชีที่ได้รับผลกระทบในวันเดียวกัน แจ้งแพลตฟอร์มที่เกี่ยวข้องและติดต่อธนาคารหากข้อมูลการเงินเปิดเผย ภายในเวลา 24 ชั่วโมง สแกนอุปกรณ์หาแมลวแวร์และรีเซ็ตคำถามความปลอดภัยที่อาจทำหน้าที่เป็นเส้นทางการเข้าถึงทางเลือก
สัญญาณเตือนใดบ่างแสดงว่าบัญชีของฉันถูกบุกรุกแล้ว?
ดูหนึ่งเพื่อเข้าสู่ระบบจากตำแหน่งที่ไม่คุ้นเคยหรือเวลาที่คุณไม่ได้เริ่มต้น อีเมลการรีเซ็ตรหัสผ่านที่ไม่คาดคิด การล็อคอยู่ก่อตัวแบบฉับพลันแสดงว่าคนอื่นเปลี่ยนข้อมูลประจำตัวของคุณ และการชำระเงินที่ไม่ได้รับการยอมรับบนบัญชีธนาคาร ตรวจสอบบันทึกการเงินทุกสัปดาห์ในระหว่างหน้าต่างการละเมิดข้อมูลที่ต้องสงสัย เนื่องจากสัญญาณเหล่านี้มักปรากฏก่อนที่คุณจะสังเกตเห็นความสมดุล
VPN ใดที่ให้การป้องกันที่ดีที่สุดต่อการขโมยข้อมูลประจำตัวบน Wi-Fi สาธารณะ?
NordVPN มีการป้องกัน VPN สองเท่าซึ่งเข้ารหัสทราฟฟิกสองครั้งในเซิร์ฟเวอร์ 7,229 + ในประเทศ 150 ExpressVPN จับคู่การเข้ารหัสที่แข็งแกร่งกับนโยบาย no-logs ที่ได้รับการยืนยัน และ CyberGhost จัดการเซิร์ฟเวอร์ 9,600+ + ในประเทศ 100 พร้อมส่วนติดต่อที่เหมาะสำหรับผู้เริ่มต้น ทั้งสามเข้ารหัสข้อมูลในการเดินทาง ซึ่งมีความสำคัญที่สุดในเครือข่าย Wi-Fi สาธารณะที่ไม่เชื่อถือได้ซึ่งข้อมูลประจำตัวมักถูกจับภาพ
กลยุทธ์ความปลอดภัยรหัสผ่านที่สมบูรณ์มีลักษณะอย่างไร
กลยุทธ์ที่สมบูรณ์ประกอบด้วยการป้องกันห้าชั้น ได้แก่ รหัสผ่านที่ไม่ซ้ำกันสำหรับแต่ละบัญชี ตัวจัดการรหัสผ่านเพื่อจัดการความซับซ้อน การยืนยันตัวตนสองขั้นตอน (2FA) ในทุกบัญชีที่รองรับ การตรวจสอบการรั่วไหลเป็นระยะผ่านบริการอย่าง Have I Been Pwned และ VPN ที่เปิดใช้งานบนเครือข่ายใดก็ตามที่คุณไม่ไว้ใจ การเปลี่ยนรหัสผ่านทันทีหลังเกิดการรั่วไหลและการอัปเดตซอฟต์แวร์อย่างสม่ำเสมอจะทำให้แนวทางนี้สมบูรณ์ เพื่อไม่ให้ความล้มเหลวเพียงจุดเดียวทำให้ทุกอย่างได้รับความเสียหาย