คู่มือมัลแวร์: ประเภท ความเสี่ยง และเคล็ดลับการป้องกัน
เรียนรู้ว่ามัลแวร์คืออะไร ประเภททั่วไปที่อาชญากรไซเบอร์ใช้ และวิธีปกป้องอุปกรณ์ของคุณด้วยขั้นตอนและเครื่องมือด้านความปลอดภัยที่เรียบง่าย
 Michael Gargiulo
VPN.com อาจได้รับค่าคอมมิชชันเมื่อคุณคลิกหรือซื้อผ่านเว็บไซต์ของเรา ค่าตอบแทนอาจมีผลต่อวิธีการแสดงผู้ให้บริการ ดูข้อมูลเพิ่มเติมที่ การเปิดเผยข้อมูล และ ข้อกำหนดในการให้บริการ
สรุปสำคัญ: แรนซัมแวร์ ซึ่งเป็นมัลแวร์ประเภทหนึ่งที่พบบ่อย เกี่ยวข้องกับ 23% ของการละเมิดข้อมูลที่วิเคราะห์ใน รายงาน Data Breach Investigations Report 2024 ของ Verizon[1] การป้องกันตัวเองต้องอาศัยซอฟต์แวร์ป้องกันไวรัส การอัปเดตเป็นประจำ รหัสผ่านที่แข็งแรง การสำรองไฟล์ และ VPN เพื่อเข้ารหัสการเชื่อมต่อบน Wi-Fi สาธารณะ
มัลแวร์คือภัยคุกคามเงียบที่แฝงอยู่ในโลกดิจิทัล และอันตรายมากขึ้นทุกปีเมื่อมันพัฒนาตัวเองอย่างต่อเนื่อง ตั้งแต่การขโมยรหัสผ่านไปจนถึงการเข้ารหัสไฟล์ของคุณเพื่อเรียกค่าไถ่ มัลแวร์สามารถสร้างความเสียหายให้กับอุปกรณ์และชีวิตประจำวันของคุณได้ ศูนย์ร้องเรียนอาชญากรรมทางอินเทอร์เน็ต (IC3) ของ FBI ได้รับเรื่องร้องเรียนจำนวน 880,418 รายการในปี 2023 โดยมีความสูญเสียที่อาจเกิดขึ้นสูงกว่า 12,500 ล้านดอลลาร์สหรัฐ[2] ดังนั้นการทำความเข้าใจมัลแวร์และวิธีป้องกันจึงสำคัญกว่าที่เคยเป็นมา
คู่มือนี้อธิบายมัลแวร์ด้วยภาษาที่เข้าใจง่าย ครอบคลุมประเภท สาเหตุ การป้องกัน และการกู้คืน คุณจะได้เรียนรู้วิธีสังเกตการติดมัลแวร์ กำจัดภัยคุกคาม และสร้างนิสัยที่ช่วยให้อุปกรณ์ของคุณปลอดภัย
| ประเภทมัลแวร์ | วิธีการทำงาน | เป้าหมายหลัก |
|---|---|---|
| ไวรัส | จำลองตัวเองและแพร่ระหว่างอุปกรณ์ | ทำให้ไฟล์เสียหาย สร้างความเสียหายต่อระบบ |
| ทรojan | ปลอมตัวเป็นซอฟต์แวร์ที่ถูกต้องตามกฎหมาย | เข้าถึงระบบผ่านช่องทางลับ ขโมยข้อมูล |
| แรนซัมแวร์ | เข้ารหัสไฟล์และเรียกร้องเงินค่าไถ่ | กรรโชกทรัพย์ทางการเงิน |
| สปายแวร์ | ติดตามกิจกรรมและการกดแป้นพิมพ์อย่างลับ ๆ | ขโมยข้อมูลประจำตัวและข้อมูลส่วนตัว |
| แอดแวร์ | แสดงโฆษณาที่ไม่ต้องการ มักมาพร้อมซอฟต์แวร์ | สร้างรายได้ เก็บรวบรวมข้อมูล |
| เวิร์ม | จำลองตัวเองข้ามเครือข่ายโดยไม่ต้องให้ผู้ใช้ดำเนินการ | ทำให้เครือข่ายหยุดชะงัก ส่งมอบเพย์โหลด |
| รูทคิต | ซ่อนลึกในระบบและหลบการตรวจจับ | เข้าถึงอย่างต่อเนื่อง การเฝ้าระวัง |
| บอตเน็ต | เปลี่ยนอุปกรณ์ที่ติดเชื้อให้เป็นเครือข่ายที่ถูกควบคุม | การโจมตี DDoS สแปม การขุดคริปโต |
| ครีปโตแจ็กเกอร์ | ใช้ทรัพยากรของอุปกรณ์เพื่อขุดสกุลเงินดิจิทัล | ได้กำไรทางการเงินโดยเสียค่าใช้จ่ายของเหยื่อ |
มัลแวร์หมายความว่าอะไร
มัลแวร์คือซอฟต์แวร์ที่ออกแบบมาเพื่อสร้างความเสียหายให้อุปกรณ์ของคุณ ขโมยข้อมูล หรือรบกวนชีวิตของคุณ คำนี้มาจากคำว่า “malicious software” ซึ่งแปลว่าซอฟต์แวร์ที่มุ่งร้าย ครอบคลุมไวรัส แรนซัมแวร์ สปายแวร์ และภัยคุกคามประเภทอื่น ๆ อีกมากมาย
มัลแวร์แทรกซึมเข้าสู่คอมพิวเตอร์และโทรศัพท์ผ่านอีเมล การดาวน์โหลด หรือเว็บไซต์ที่ถูกบุกรุก การรู้ว่ามัลแวร์คืออะไรช่วยให้คุณสังเกตและหลีกเลี่ยงกับดักดิจิทัลเหล่านี้ก่อนที่จะสร้างความเสียหาย
ภัยคุกคามจากมัลแวร์ที่เพิ่มขึ้น
ปัจจุบันมัลแวร์เป็นปัญหาที่ใหญ่กว่าที่เคยเป็นมา มัลแวร์ใหม่ปรากฏขึ้นอย่างต่อเนื่อง แฮกเกอร์ใช้ AI เพื่อทำให้มัลแวร์ฉลาดขึ้น ช่วยให้หลบเลี่ยงเครื่องมือป้องกันไวรัสได้
ธุรกิจสูญเสียเงินหลายล้านทุกปี ส่วนคนทั่วไปต้องเผชิญกับการขโมยตัวตนหรือไฟล์ที่ถูกเข้ารหัส ผู้ใช้ Reddit คนหนึ่งเล่าว่าแรนซัมแวร์เข้ารหัสไฟล์ของเขาและเรียกร้องเงิน 500 ดอลลาร์สหรัฐเพื่อแลกกับกุญแจถอดรหัส ขนาดของปัญหานี้ยังคงเพิ่มขึ้นในทุกประเภทของอุปกรณ์และระบบปฏิบัติการ
มัลแวร์ติดเชื้อสู่อุปกรณ์ของคุณได้อย่างไร
มัลแวร์เข้าสู่อุปกรณ์ของคุณผ่านวิธีการที่แอบแฝง การรู้ว่ามันแพร่กระจายอย่างไรช่วยให้คุณหลีกเลี่ยงได้ ด้านล่างนี้เป็นช่องทางการติดเชื้อหลัก
อีเมลฟิชชิง: ช่องทางการติดเชื้อที่สำคัญที่สุด
อีเมลฟิชชิงเป็นวิธีที่มัลแวร์เข้าสู่อุปกรณ์ได้บ่อยที่สุด อีเมลปลอมเหล่านี้ดูเหมือนมาจากธนาคาร เพื่อนร่วมงาน หรือบริการอย่าง Netflix
อีเมลเหล่านี้หลอกให้คุณคลิกลิงก์อันตรายหรือดาวน์โหลดไฟล์แนบที่ติดเชื้อ ผู้ใช้ Quora คนหนึ่งเล่าว่าการเปิดอีเมลใบแจ้งหนี้ปลอมทำให้ทรojanติดตั้งซ่อนตัวอยู่ในรูปแบบซอฟต์แวร์ที่ถูกต้องตามกฎหมาย การกระทำของมนุษย์ เช่น การคลิกลิงก์หรือเปิดไฟล์แนบ มีส่วนเกี่ยวข้องกับ 68% ของการละเมิดข้อมูล[1] ในการวิเคราะห์ปี 2024 ของ Verizon CISA เผยแพร่คำแนะนำเชิงปฏิบัติเกี่ยวกับการจดจำและรายงานฟิชชิง[3] แฮกเกอร์สร้างข้อความที่น่าเชื่อถือ มักใช้ภาษาเร่งด่วนอย่าง “บัญชีของคุณถูกระงับ” เพื่อบังคับให้คุณดำเนินการอย่างรวดเร็ว เพื่อหลีกเลี่ยงฟิชชิง:
- ตรวจสอบที่อยู่อีเมลของผู้ส่งว่ามีการสะกดผิดปกติหรือโดเมนที่ผิดหรือไม่
- เลื่อนเมาส์ไปเหนือลิงก์เพื่อดู URL จริงก่อนคลิก
- ใช้ตัวกรองอีเมลเพื่อจับข้อความที่น่าสงสัย
- สแกนไฟล์แนบด้วยโปรแกรมป้องกันไวรัสก่อนเปิด
การระมัดระวังช่วยหยุดการโจมตีแบบฟิชชิง
ดราฟต์-บาย ดาวน์โหลด: การส่งมอบแบบเงียบ
ดราฟต์-บาย ดาวน์โหลดเกิดขึ้นเมื่อคุณเข้าชมเว็บไซต์ที่ถูกบุกรุก มัลแวร์จะติดตั้งโดยที่คุณไม่รู้หรือไม่ได้ยินยอม เว็บไซต์เหล่านี้อาจดูปลอดภัย เช่น หน้าข่าวหรือบล็อก แฮกเกอร์ซ่อนโค้ดอันตรายไว้ข้างใน
ผู้ใช้ Reddit คนหนึ่งรายงานว่าแอดแวร์ถูกติดตั้งหลังจากคลิกหน้าต่างอัปเดตเบราว์เซอร์ปลอมบนเว็บสตรีมมิ่ง บางครั้งไม่ต้องคลิกเลยด้วยซ้ำ เว็บไซต์ใช้ประโยชน์จากช่องโหว่ของเบราว์เซอร์เพื่อติดตั้งมัลแวร์อย่างเงียบ ๆ เพื่อป้องกันตัวเอง:
- อัปเดตเบราว์เซอร์อย่าง Chrome หรือ Firefox ให้เป็นปัจจุบันอยู่เสมอ
- ใช้ตัวบล็อกโฆษณาเพื่อหลีกเลี่ยงป๊อปอัปที่เป็นอันตราย
- หลีกเลี่ยงเว็บไซต์ที่มี URL น่าสงสัยหรือมีระบบความปลอดภัยต่ำ
- ติดตั้งโปรแกรมป้องกันไวรัสอย่าง Malwarebytes เพื่อจับการดาวน์โหลดที่เป็นอันตราย
นิสัยการท่องเว็บที่ปลอดภัยคือแนวป้องกันด่านแรกของคุณ
ช่องโหว่ของซอฟต์แวร์: ประตูเปิดสำหรับผู้โจมตี
ช่องโหว่ของซอฟต์แวร์ที่ยังไม่ได้แพตช์ให้มัลแวร์มีจุดเข้าที่ง่าย แฮกเกอร์ใช้ประโยชน์จากข้อบกพร่องในระบบปฏิบัติการ แอป หรือปลั๊กอินเพื่อแทรกซึมเข้ามา
แรนซัมแวร์ WannaCry แพร่กระจายผ่านช่องโหว่ EternalBlue ของ SMB ใน Windows ซึ่ง Microsoft ได้แพตช์ไว้แล้วตั้งแต่เดือนมีนาคม 2017 ตามการแจ้งเตือนของ CISA[4] การโจมตี Zero-day ที่กำหนดเป้าหมายช่องโหว่ที่ไม่รู้จักกำลังเพิ่มขึ้นทุกปี หากคุณข้ามการอัปเดต อุปกรณ์ของคุณจะกลายเป็นเป้าหมายที่ง่ายดาย เพื่อให้ปลอดภัย:
- เปิดการอัปเดตอัตโนมัติสำหรับ Windows, macOS หรือแอป
- ตรวจสอบแพตช์สำหรับซอฟต์แวร์อย่าง Adobe หรือ Java
- ใช้เครื่องมือสแกนช่องโหว่เพื่อค้นหาจุดอ่อน
- ติดตั้งไฟร์วอลล์เพื่อบล็อกความพยายามใช้ประโยชน์จากช่องโหว่
การอัปเดตเป็นประจำจะปิดประตูที่แฮกเกอร์ใช้
USB และอุปกรณ์ที่ติดเชื้อ: ความเสี่ยงทางกายภาพ
การเสียบไดรฟ์ USB หรืออุปกรณ์ภายนอกที่ติดเชื้อสามารถแพร่มัลแวร์ได้ทันที อุปกรณ์เหล่านี้มักมีมัลแวร์ออโต้รันที่ติดตั้งเมื่อเชื่อมต่อ
ผู้ใช้คนหนึ่งเตือนเกี่ยวกับ USB ที่ถูกทิ้งไว้ในที่สาธารณะ เช่น ห้องสมุด ซึ่งทำให้พีซีของเขาติดเวิร์ม เครื่องพิมพ์ที่ติดเชื้อหรืออุปกรณ์ IoT อย่างกล้องอัจฉริยะก็สามารถแพร่ภัยคุกคามได้เช่นกัน เพื่อป้องกันสิ่งนี้:
- ปิดการใช้งานออโต้รันบนคอมพิวเตอร์ของคุณ
- สแกน USB ด้วยโปรแกรมป้องกันไวรัสก่อนเปิดไฟล์
- หลีกเลี่ยงการใช้อุปกรณ์ที่ไม่รู้จักหรืออุปกรณ์ที่พบตามที่สาธารณะ
- อัปเดตเฟิร์มแวร์ของอุปกรณ์ IoT เป็นประจำ
ควรตรวจสอบอุปกรณ์ทางกายภาพก่อนไว้วางใจทุกครั้ง
แอปเถื่อน: ภัยคุกคามที่ปลอมตัวเป็นซอฟต์แวร์ฟรี
การดาวน์โหลดซอฟต์แวร์เถื่อนเป็นกับดักมัลแวร์ที่พบบ่อย แฮกเกอร์รวมโค้ดอันตรายไว้ในโปรแกรมยอดนิยมที่ถูกแคร็กแล้ว
ผู้ใช้คนหนึ่งเล่าว่าเกมเถื่อนติดตั้งทรojanที่ขโมยข้อมูลการธนาคารของเขา สปายแวร์มักซ่อนอยู่ในซอฟต์แวร์ฟรี คอยติดตามกิจกรรมของคุณหรือจับข้อมูล เพื่อหลีกเลี่ยงการติดเชื้อจากแอปเถื่อน:
- ดาวน์โหลดเฉพาะจากแหล่งที่เชื่อถือได้ เช่น Google Play หรือ App Store ของ Apple
- ตรวจสอบรีวิวแอปและชื่อผู้พัฒนา
- ใช้โปรแกรมป้องกันไวรัสเพื่อสแกนการดาวน์โหลด
- หลีกเลี่ยงซอฟต์แวร์ฟรีที่ “ดีเกินจริง”
ควรใช้แหล่งที่ถูกต้องตามกฎหมายทุกครั้ง
รหัสผ่านที่อ่อนแอ: จุดเข้าที่ง่าย
รหัสผ่านที่อ่อนแอหรือใช้ซ้ำทำให้แฮกเกอร์ติดตั้งมัลแวร์ได้ง่าย หากรหัสผ่านของคุณคือ “123456” หรือใช้ซ้ำในหลายเว็บไซต์ ผู้โจมตีสามารถเข้าควบคุมบัญชีของคุณและฝังคีย์ล็อกเกอร์ได้
สปายแวร์อย่าง Olympic Vision บันทึกการกดแป้นพิมพ์ของคุณเพื่อขโมยข้อมูลการเข้าสู่ระบบ ผู้ใช้คนหนึ่งสูญเสียบัญชีอีเมลให้กับคีย์ล็อกเกอร์เพราะรหัสผ่านที่อ่อนแอ เพื่อเสริมความแข็งแรงของรหัสผ่าน:
- ใช้รหัสผ่านอย่างน้อย 12 ตัวอักษรที่มีตัวอักษร ตัวเลข และสัญลักษณ์
- เก็บไว้ในตัวจัดการรหัสผ่านอย่าง LastPass
- เปิดใช้การยืนยันตัวตนหลายปัจจัย (MFA) เพื่อความปลอดภัยเพิ่มเติม
- เปลี่ยนรหัสผ่านเป็นประจำ โดยเฉพาะหลังเกิดการละเมิดข้อมูล
รหัสผ่านที่แข็งแรงช่วยกันแฮกเกอร์ออกจากบัญชีของคุณ
Wi-Fi ที่ไม่ปลอดภัย: จุดฮอตสปอตสำหรับการโจมตี
Wi-Fi สาธารณะ เช่นที่พบในร้านกาแฟหรือสนามบิน เป็นช่องทางโจมตีที่พบบ่อย แฮกเกอร์ใช้การโจมตีแบบ man-in-the-middle เพื่อสกัดกั้นข้อมูลและแทรกโค้ดอันตราย เครือข่ายที่ไม่ปลอดภัยยังคงเป็นช่องทางการติดเชื้อหลัก
โทรศัพท์ของผู้ใช้คนหนึ่งถูกเจาะหลังจากใช้ Wi-Fi ที่สนามบินโดยไม่มี VPN เพื่อรักษาความปลอดภัยการเชื่อมต่อ Wi-Fi:
- ใช้ VPN เพื่อเข้ารหัสการเชื่อมต่อบนเครือข่ายสาธารณะ
- หลีกเลี่ยงงานที่ละเอียดอ่อน เช่น การทำธุรกรรมธนาคารบน Wi-Fi สาธารณะ
- ปิด Wi-Fi เมื่อไม่ได้ใช้งาน
- ตรวจสอบว่าเว็บไซต์ที่คุณเข้าใช้มี “https”
VPN เพิ่มชั้นการป้องกันบนเครือข่ายที่ไม่น่าเชื่อถือ
มัลเวอร์ไทส์ซิง: โฆษณาที่ส่งมอบภัยคุกคาม
มัลเวอร์ไทส์ซิงใช้โฆษณาปลอมเพื่อแพร่กระจายซอฟต์แวร์อันตราย การคลิกโฆษณา “ชนะรางวัล” อาจติดตั้งแรนซัมแวร์หรือสปายแวร์ได้ แม้แต่เว็บไซต์ที่ถูกต้องตามกฎหมายก็สามารถโฮสต์โฆษณาที่ไม่ดีได้หากเครือข่ายโฆษณาของมันถูกบุกรุก
โทรศัพท์ของผู้ใช้คนหนึ่งติดแอดแวร์หลังจากคลิกโฆษณาแจกของรางวัลปลอม เพื่อหลีกเลี่ยงมัลเวอร์ไทส์ซิง:
- ใช้ตัวบล็อกโฆษณาอย่าง uBlock Origin
- หลีกเลี่ยงการคลิกโฆษณาที่ฉูดฉาดหรือเร่งด่วน
- สแกนอุปกรณ์หลังเข้าชมเว็บไซต์ใหม่
- อัปเดตโปรแกรมป้องกันไวรัสให้เป็นปัจจุบันเพื่อจับแอดแวร์
ควรระวังโฆษณาออนไลน์ แม้แต่บนเว็บไซต์ที่เชื่อถือได้
วิศวกรรมสังคม: การชักจูงแทนการโจมตีทางเทคนิค
วิศวกรรมสังคมอาศัยการหลอกลวงมากกว่าการแฮกทางเทคนิค ผู้โจมตีแอบอ้างเป็นผู้ติดต่อที่คุณไว้ใจ เช่น ธนาคาร เจ้าหน้าที่ฝ่ายบริการลูกค้า หรือแม้แต่เพื่อนร่วมงาน พวกเขาโน้มน้าวให้คุณเปิดเผยข้อมูลที่ละเอียดอ่อนหรือติดตั้งซอฟต์แวร์อันตราย
ตัวอย่างเช่น ผู้ใช้บางคนได้รับโทรศัพท์อ้างว่าคอมพิวเตอร์ของพวกเขาถูกบุกรุก แล้วถูกสั่งให้ดาวน์โหลด “เครื่องมือรักษาความปลอดภัย” ที่จริงแล้วคือมัลแวร์ วิศวกรรมสังคมมักทำงานควบคู่กับอีเมลฟิชชิงและหน้าล็อกอินปลอมเพื่อแพร่กระจายทรojanหรือสปายแวร์
เพื่อป้องกันตัวเอง:
- ยืนยันตัวตนโดยโทรไปยังหมายเลขทางการจากเว็บไซต์ที่ตรวจสอบแล้ว
- อย่าให้รหัสผ่าน รหัสยืนยัน หรือรายละเอียดทางการเงินแก่ผู้โทรที่ไม่คาดคิด
- ระวังข้อความที่เรียกร้องให้ดำเนินการทันที
- สแกนการดาวน์โหลดที่ไม่คุ้นเคยด้วยซอฟต์แวร์ความปลอดภัยที่เชื่อถือได้
หากคำขอรู้สึกผิดปกติหรือกดดัน ให้หยุดและตรวจสอบ การเฝ้าระวังเป็นหนึ่งในการป้องกันที่แข็งแกร่งที่สุดต่อการโจมตีวิศวกรรมสังคม
ซอฟต์แวร์ที่ล้าสมัย: แม่เหล็กดึงดูดการใช้ประโยชน์จากช่องโหว่
การใช้ซอฟต์แวร์ที่ล้าสมัยเปิดช่องว่างด้านความปลอดภัยให้ผู้โจมตี Windows รุ่นเก่าหรือเครื่องมือที่เลิกใช้แล้วอย่าง Adobe Flash เป็นเป้าหมายหลัก แฮกเกอร์ใช้ประโยชน์จากจุดอ่อนเหล่านี้เพื่อติดตั้งโค้ดอันตราย ซึ่งสามารถแพร่กระจายไปยังเครือข่ายที่ซ่อนอยู่ ดังที่กล่าวถึงในการเปรียบเทียบอย่าง ดาร์กเว็บกับดีปเว็บ
ช่องโหว่ Log4j ทำให้แฮกเกอร์แพร่แรนซัมแวร์ไปยังระบบที่ยังไม่ได้แพตช์ทั่วโลก ผู้ใช้คนหนึ่งรายงานว่าการอัปเดต Java หยุดการโจมตีบนเซิร์ฟเวอร์ของเขา เพื่อแก้ไขปัญหานี้:
- เปิดการอัปเดตอัตโนมัติสำหรับซอฟต์แวร์ทั้งหมด
- ถอนการติดตั้งแอปที่ไม่ได้ใช้หรือล้าสมัย
- ตรวจสอบการอัปเดตทุกสัปดาห์
- ใช้เครื่องมืออย่าง Ninite เพื่อจัดการการอัปเดต
การอัปเดตเป็นประจำช่วยกันภัยคุกคามและประหยัดคุณจากการโจมตีที่มีค่าใช้จ่ายสูง
ผลกระทบต่อบุคคลและธุรกิจ
มัลแวร์สร้างความเสียหายให้ทั้งบุคคลและธุรกิจ ก่อให้เกิดการสูญเสียทางการเงิน การขโมยข้อมูล และความทุกข์ทางอารมณ์ ผลที่ตามมาแตกต่างกันไปขึ้นอยู่กับว่าใครเป็นเป้าหมายและภัยคุกคามประเภทใด
สำหรับบุคคล: ความเสียหายส่วนตัวและทางการเงิน
มัลแวร์ส่งผลกระทบต่อบุคคลอย่างหนัก คุกคามความเป็นส่วนตัว การเงิน และความสงบใจ
สปายแวร์อย่าง Pegasus ติดตามกิจกรรมอย่างลับ ๆ ขโมยรหัสผ่าน อีเมล หรือรายละเอียดธนาคาร แรนซัมแวร์ซึ่งเป็นมัลแวร์อีกประเภทหนึ่ง เข้ารหัสไฟล์ของคุณและเรียกร้องเงิน แม้จะจ่ายแล้วก็ไม่รับประกันว่าจะกู้คืนได้
คีย์ล็อกเกอร์บันทึกการพิมพ์ของคุณเพื่อขโมยหมายเลขบัตรเครดิตหรือเลขประจำตัวทางสังคม เหยื่อมักรู้สึกถูกละเมิด วิตกกังวล หรือไร้ทางสู้ ความสูญเสียทางการเงินมีตั้งแต่หลายร้อยถึงหลายพันดอลลาร์สหรัฐ โดยเฉพาะเมื่อบัญชีธนาคารถูกบุกรุก ข้อมูลที่ถูกขโมยมักถูกนำไปขายในดาร์กเว็บ สร้างความเสี่ยงต่อเนื่อง เพื่อปกป้องตัวเอง:
- ใช้โปรแกรมป้องกันไวรัสอย่าง Bitdefender เพื่อจับภัยคุกคาม
- สำรองไฟล์ไปยัง Google Drive เพื่อหลีกเลี่ยงการสูญเสียจากแรนซัมแวร์
- ใช้ VPN เพื่อลดความเสี่ยงบน Wi-Fi สาธารณะ
- ตรวจสอบบัญชีธนาคารเพื่อหารายการเรียกเก็บเงินที่ผิดปกติ
- เปิดใช้การยืนยันตัวตนหลายปัจจัย (MFA) เพื่อรักษาความปลอดภัยการเข้าสู่ระบบ
สำหรับธุรกิจ: ความสูญเสียทางการเงินและการหยุดชะงักของการดำเนินงาน
ธุรกิจเผชิญกับความท้าทายที่ใหญ่กว่า การละเมิดข้อมูลที่เกี่ยวข้องกับมัลแวร์ทำให้บริษัทสูญเสียเงินหลายล้านในการกู้คืน ค่าปรับ และความเชื่อมั่นที่หายไป
ตระกูลแรนซัมแวร์ LockBit รวมถึง LockBit 3.0 เกี่ยวข้องกับการโจมตีประมาณ 1,700 ครั้งในสหรัฐอเมริการะหว่างปี 2020 ถึง 2023 โดยมีค่าไถ่ที่จ่ายไปประมาณ 91 ล้านดอลลาร์สหรัฐ ตามคำแนะนำร่วมของ CISA และ FBI[5] ธนาคาร ร้านค้าปลีก และบริษัทเทคโนโลยีเป็นเป้าหมายหลักเนื่องจากข้อมูลที่ละเอียดอ่อนของพวกเขา สปายแวร์อย่าง DarkHotel กำหนดเป้าหมายเครือข่ายขององค์กรเพื่อขโมยความลับทางการค้า บอตเน็ตเปลี่ยนอุปกรณ์ของบริษัทให้เป็นเครื่องมือโจมตี DDoS ทำให้เว็บไซต์หรือบริการหยุดชะงัก บอตเน็ต Mirai แสดงให้เห็นว่าอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตที่ไม่ปลอดภัยสามารถถูกเปลี่ยนเป็นเครื่องมือโจมตี DDoS ขนาดใหญ่ได้อย่างไร ตามที่อธิบายไว้ในการแจ้งเตือนของ CISA[6]
ความสูญเสียแตกต่างกันอย่างมาก: Verizon พบว่าความสูญเสียเฉลี่ยในการละเมิดที่เกี่ยวกับแรนซัมแวร์และการกรรโชกอยู่ที่ 46,000 ดอลลาร์สหรัฐ โดย 95% ของกรณีอยู่ระหว่าง 3 ถึง 1,141,467 ดอลลาร์สหรัฐ (DBIR 2024[1]) นอกจากเงินแล้ว ธุรกิจยังเผชิญกับความเสียหายต่อชื่อเสียงและค่าปรับตามกฎหมาย ภายใต้ GDPR ค่าปรับอาจสูงถึง 20 ล้านยูโรหรือ 4% ของรายได้รายปีทั่วโลก[7] มัลแวร์ทำลายข้อมูลอย่าง WhisperGate[8] สามารถลบข้อมูลที่สำคัญ บังคับให้บริษัทต้องสร้างระบบขึ้นใหม่ตั้งแต่ต้น เพื่อปกป้องธุรกิจ:
- ติดตั้งโปรแกรมป้องกันไวรัสระดับองค์กรอย่าง CrowdStrike Falcon
- ฝึกอบรมพนักงานเรื่องฟิชชิงและวิศวกรรมสังคม
- ใช้การแบ่งส่วนเครือข่ายเพื่อจำกัดการแพร่กระจาย
- สำรองข้อมูลทุกวันเพื่อกู้คืนจากแรนซัมแวร์
- รักษาความปลอดภัยการเข้าถึงระยะไกลด้วย VPN เพื่อปกป้องการเชื่อมต่อ
ทำไมการป้องกันจึงสำคัญสำหรับทุกคน
สปายแวร์ขโมยความเป็นส่วนตัวของคุณ แรนซัมแวร์เข้ารหัสความทรงจำของคุณ บอตเน็ตทำให้ธุรกิจทั้งหมดหยุดชะงัก ตัวเลขการละเมิดข้างต้นแสดงให้เห็นว่านี่ไม่ใช่แค่ปัญหาด้านเทคโนโลยี แต่ส่งผลกระทบต่อการเงินส่วนบุคคลและเศรษฐกิจทั้งหมด
การใช้โปรแกรมป้องกันไวรัส การสำรองข้อมูล VPN และนิสัยที่ชาญฉลาดร่วมกันสามารถหยุดภัยคุกคามก่อนที่มันจะโจมตี จงเป็นผู้ที่คอยป้องกันล่วงหน้า แล้วคุณจะปลอดภัย
ทำไมแฮกเกอร์จึงใช้มัลแวร์
แฮกเกอร์ใช้มัลแวร์เพื่อเงิน อำนาจ หรือการก่อกวน แรงจูงใจแตกต่างกัน แต่เครื่องมือยังคงสอดคล้องกัน
การได้เงินเป็นแรงขับเคลื่อนหลักของการโจมตีส่วนใหญ่ แฮกเกอร์ขโมยข้อมูลเพื่อขายในดาร์กเว็บหรือเรียกค่าไถ่โดยตรงจากเหยื่อ ครีปโตแจ็กกิงใช้พลังประมวลผลของอุปกรณ์คุณเพื่อขุดสกุลเงินดิจิทัล ผู้ใช้คนหนึ่งรายงานว่าครีปโตแจ็กกิงทำให้พีซีของเขาช้าลงอย่างมาก
ผู้โจมตีบางคนสอดแนมให้คู่แข่งหรือรัฐชาติ คนอื่นมุ่งก่อกวนรัฐบาลหรือโครงสร้างพื้นฐานที่สำคัญ เช่นมัลแวร์ทำลายข้อมูล WhisperGate ที่กำหนดเป้าหมายระบบของยูเครน ความหลากหลายของมัลแวร์ทำให้มันเป็นเครื่องมือหลักของอาชญากรไซเบอร์ทุกระดับทักษะ
แนวโน้มใหม่ของภัยคุกคามไซเบอร์
มัลแวร์พัฒนาอย่างรวดเร็ว นี่คือแนวโน้มสำคัญที่กำหนดภูมิทัศน์ภัยคุกคามในขณะนี้
ภัยคุกคามที่ขับเคลื่อนด้วย AI: ฉลาดขึ้นและหลบเลี่ยงได้มากขึ้น
มัลแวร์ที่ขับเคลื่อนด้วย AI ใช้ปัญญาประดิษฐ์เพื่อปรับตัวและหลบการตรวจจับ ต่างจากภัยคุกคามแบบดั้งเดิม มันเปลี่ยนโค้ดของตัวเองขณะทำงาน หลบเลี่ยงเครื่องมือป้องกันไวรัส มัลแวร์ AI สร้างรูปแบบที่ไม่ซ้ำกันสำหรับการโจมตีแต่ละครั้ง กำหนดเป้าจุดอ่อนแบบเรียลไทม์
CrowdStrike ได้บันทึกมัลแวร์ AI ที่เลียนแบบแอปที่ถูกต้องตามกฎหมายเพื่อขโมยข้อมูลการธนาคาร ภัยคุกคามประเภทนี้จับได้ยากเพราะมันเรียนรู้จากการป้องกัน เพื่อป้องกันภัยคุกคามที่ขับเคลื่อนด้วย AI:
- ใช้โปรแกรมป้องกันไวรัสขั้นสูงที่มีการตรวจจับด้วย AI เช่น CrowdStrike Falcon
- อัปเดตซอฟต์แวร์ทุกวันเพื่อปิดช่องโหว่ใหม่
- ตรวจสอบพฤติกรรมผิดปกติของอุปกรณ์ เช่น การทำงานช้าลงอย่างกะทันหัน
- ฝึกตัวเองให้สังเกตอีเมลฟิชชิง ซึ่งเป็นวิธีการส่งมอบมาตรฐาน
มัลแวร์ในรูปแบบบริการ: อาชญากรรมที่ให้เช่า
มัลแวร์ในรูปแบบบริการ (MaaS) ช่วยให้ใครก็สามารถซื้อชุดโจมตีสำเร็จรูปในดาร์กเว็บได้ ชุดเหล่านี้ทำงานเหมือนการสมัครสมาชิกซอฟต์แวร์
สิ่งนี้ลดกำแพงทักษะสำหรับผู้โจมตีอย่างมาก เพื่อต่อต้าน MaaS:
- ใช้ตัวกรองอีเมลเพื่อบล็อกฟิชชิง ซึ่งเป็นวิธีการส่งมอบ MaaS มาตรฐาน
- ติดตั้งไฟร์วอลล์เพื่อหยุดการเข้าถึงโดยไม่ได้รับอนุญาต
- ให้ความรู้แก่พนักงานเรื่องการจดจำข้อเสนอซอฟต์แวร์ปลอม
- ใช้ VPN เพื่อรักษาความปลอดภัยการเชื่อมต่อบนเครือข่ายที่ไม่น่าเชื่อถือ
การโจมตีข้ามแพลตฟอร์ม: เป้าหมายคืออุปกรณ์ทุกเครื่อง
มัลแวร์ข้ามแพลตฟอร์มกำหนดเป้าหมายหลายระบบ: Windows, macOS, Linux และมือถือ มันใช้ประโยชน์จากแอปอย่าง Zoom หรือ WhatsApp เพื่อเคลื่อนที่ข้ามอุปกรณ์ ทรojanที่ปลอมตัวเป็นเกมสามารถขโมยข้อมูลจากทั้งแล็ปท็อปและโทรศัพท์ของคุณ
ภัยคุกคามประเภทนี้เพิ่มขึ้นเมื่อคนใช้หลายอุปกรณ์ทุกวัน เพื่อป้องกันการโจมตีข้ามแพลตฟอร์ม:
- อัปเดตอุปกรณ์ทั้งหมดเป็นประจำเพื่อแพตช์ช่องโหว่
- หลีกเลี่ยงการแชร์แอปข้ามแพลตฟอร์มโดยไม่ได้สแกน
- ใช้โปรแกรมป้องกันไวรัสบนโทรศัพท์และคอมพิวเตอร์
- จำกัดสิทธิ์ของแอปเพื่อบล็อกการเข้าถึงโดยไม่ได้รับอนุญาต
ภัยคุกคามแบบคลาวด์เนทีฟ: กำหนดเป้าโครงสร้างพื้นฐานที่โฮสต์
มัลแวร์คลาวด์เนทีฟโจมตีบริการคลาวด์อย่าง AWS, Azure หรือ Google Cloud แฮกเกอร์ใช้ประโยชน์จาก API ของคลาวด์ที่อ่อนแอหรือเซิร์ฟเวอร์ที่ตั้งค่าผิดพลาดเพื่อฉีดโค้ดอันตราย
ภัยคุกคามนี้อันตรายเป็นพิเศษสำหรับธุรกิจที่พึ่งพาพื้นที่จัดเก็บในคลาวด์ เพื่อปกป้องระบบคลาวด์:
- ใช้รหัสผ่านคลาวด์ที่แข็งแรงและ MFA
- ตรวจสอบบันทึกคลาวด์เพื่อหากิจกรรมที่น่าสงสัย
- เข้ารหัสข้อมูลคลาวด์เพื่อบล็อกการเข้าถึงโดยไม่ได้รับอนุญาต
- จ้างผู้เชี่ยวชาญด้านความปลอดภัยคลาวด์เพื่อตรวจสอบเป็นประจำ
การใช้ประโยชน์จากช่องโหว่ Zero-day: โจมตีก่อนมีแพตช์
การใช้ประโยชน์จากช่องโหว่ Zero-day กำหนดเป้าจุดอ่อนของซอฟต์แวร์ที่ไม่รู้จักก่อนมีแพตช์ ช่องโหว่ Log4j ทำให้แฮกเกอร์แพร่แรนซัมแวร์ไปทั่วโลกก่อนที่ระบบส่วนใหญ่จะอัปเดตได้
การโจมตีเหล่านี้หยุดยากเพราะยังไม่มีวิธีแก้ไข เพื่อลดความเสี่ยง Zero-day:
- ใช้ระบบตรวจจับการบุกรุกอย่าง CrowdStrike
- อัปเดตซอฟต์แวร์ทันทีที่มีแพตช์
- รันแอปในแซนด์บ็อกซ์เพื่อแยกภัยคุกคาม
- ติดตามบล็อกความปลอดภัยและการแจ้งเตือนของ CISA เพื่อหาคำเตือน Zero-day
การอัปเดตอย่างรวดเร็วช่วยรักษาระบบ แนวโน้มเหล่านี้แสดงให้เห็นว่าภัยคุกคามฉลาดขึ้นและหยุดยากขึ้น
วิธีสังเกตการติดเชื้อบนอุปกรณ์ของคุณ
การพบการติดเชื้อเร็วช่วยประหยัดเวลา เงิน และความเครียด ให้สังเกตสัญญาณเตือนเหล่านี้:
- ประสิทธิภาพช้าลงหรือระบบค้างบ่อย
- ป๊อปอัปโฆษณาที่คุณไม่ได้คาดหวัง
- อีเมลแปลก ๆ ที่ถูกส่งจากบัญชีของคุณโดยไม่รู้ตัว
- โปรแกรมที่ไม่รู้จักทำงานอยู่ในตัวจัดการงาน
- กิจกรรมเครือข่ายสูงผิดปกติหรือแบตเตอรี่หมดเร็ว
ผู้ใช้คนหนึ่งสังเกตว่าแล็ปท็อปของเขาช้าลงและพบว่าเป็นครีปโตแจ็กกิง หากคุณเห็นสัญญาณใดสัญญาณหนึ่งเหล่านี้ ให้รันการสแกนไวรัสเต็มรูปแบบ การตรวจพบเร็วจำกัดความเสียหาย
เคล็ดลับ: ฟิชชิงเป็นวิธีการส่งมอบมัลแวร์ที่สำคัญ ก่อนคลิกลิงก์ใดในอีเมล ให้เลื่อนเมาส์ไปเหนือลิงก์เพื่อตรวจสอบ URL จริง และตรวจสอบโดเมนของผู้ส่งว่ามีการสะกดผิดเล็กน้อยหรือไม่ นิสัยนี้เพียงอย่างเดียวจะหยุดวิธีการส่งมอบซอฟต์แวร์อันตรายที่พบบ่อยที่สุด
แนวทางปฏิบัติที่ดีที่สุดในการป้องกันการติดมัลแวร์
คอยระวังล่วงหน้าเพื่อป้องกันภัยคุกคาม นิสัยง่าย ๆ และเครื่องมือที่เหมาะสมช่วยปกป้องอุปกรณ์ของคุณได้ ต่อไปนี้คือขั้นตอนสำคัญ:
- ติดตั้งโปรแกรมแอนตี้ไวรัส: ใช้โปรแกรมแอนตี้ไวรัสที่เชื่อถือได้ เช่น Norton หรือ Malwarebytes การอัปเดตสม่ำเสมอช่วยตรวจจับภัยคุกคามใหม่ ๆ ควรสแกนอุปกรณ์อย่างน้อยสัปดาห์ละครั้ง
- อัปเดตซอฟต์แวร์: อัปเดตแอปและระบบเป็นประจำเพื่อปิดช่องโหว่ เปิดการอัปเดตอัตโนมัติสำหรับ Windows และ macOS ซอฟต์แวร์ที่ไม่ได้อัปเดตเป็นช่องทางที่แฮกเกอร์ชอบใช้
- หลีกเลี่ยงอีเมลที่น่าสงสัย: อย่าคลิกลิงก์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก ตรวจสอบ URL ก่อนคลิกทุกครั้ง อีเมลฟิชชิงแพร่การติดเชื้อได้อย่างรวดเร็ว
- ใช้รหัสผ่านที่แข็งแรง: สร้างรหัสผ่านที่มีความยาวอย่างน้อย 12 ตัวอักษร ประกอบด้วยตัวเลขและสัญลักษณ์ ใช้ตัวจัดการรหัสผ่านอย่าง LastPass รหัสผ่านที่แข็งแรงช่วยป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
- หลีกเลี่ยงการดาวน์โหลดที่มีความเสี่ยง: ดาวน์โหลดเฉพาะจากแหล่งที่เชื่อถือได้ เช่น Google Play หรือ App Store หลีกเลี่ยงแอปที่ละเมิดลิขสิทธิ์ เพราะมักมีภัยคุกคามซ่อนอยู่
- สำรองไฟล์: บันทึกข้อมูลไว้ใน Google Drive หรือไดรฟ์ภายนอก การสำรองข้อมูลช่วยป้องกันแรนซัมแวร์ ผู้ใช้ Reddit รายหนึ่งกู้ไฟล์ทั้งหมดกลับคืนมาได้ด้วยวิธีนี้
- เปิดใช้งานไฟร์วอลล์: ใช้ Windows Defender Firewall เพื่อบล็อกการเชื่อมต่อที่ไม่ได้รับอนุญาต ไฟร์วอลล์ช่วยหยุดไม่ให้ภัยคุกคามแพร่กระจาย ควรตรวจสอบการตั้งค่าเป็นประจำ
- รักษาความปลอดภัยให้อุปกรณ์ IoT: เปลี่ยนรหัสผ่านเริ่มต้นของกล้องอัจฉริยะหรือเราเตอร์ และอัปเดตเฟิร์มแวร์บ่อย ๆ อุปกรณ์ IoT เป็นเป้าหมายที่ถูกโจมตีบ่อยครั้ง
- ใช้ VPN เมื่อเชื่อมต่อ Wi-Fi สาธารณะ: VPN เข้ารหัสการเชื่อมต่อของคุณบนเครือข่ายที่ไม่น่าเชื่อถือ ช่วยลดความเสี่ยงจากการโจมตีแบบ man-in-the-middle เลือกผู้ให้บริการ VPN แบบชำระเงินที่มีชื่อเสียง
- เรียนรู้วิธีสังเกตการหลอกลวงทางสังคม: เข้ารับการฝึกอบรมเพื่อจดจำอีเมลหรือสายโทรศัพท์ปลอม ความรู้เท่าทันช่วยหยุดการโจมตีที่อาศัยการชักจูง ฝึกระบุความพยายามฟิชชิงอย่างสม่ำเสมอ
VPN ป้องกันมัลแวร์ได้หรือไม่
VPN เข้ารหัสการเชื่อมต่ออินเทอร์เน็ตของคุณและซ่อนที่อยู่ IP ของคุณ ทำให้ผู้โจมตีสกัดกั้นข้อมูลบน Wi-Fi สาธารณะหรือฉีดโค้ดอันตรายผ่านการโจมตีแบบ man-in-the-middle ได้ยากขึ้น
อย่างไรก็ตาม VPN ไม่สามารถป้องกันมัลแวร์ได้ในสถานการณ์ส่วนใหญ่ VPN ไม่สแกนไฟล์ที่คุณดาวน์โหลด ไม่บล็อกเว็บไซต์ฟิชชิง และไม่ลบการติดเชื้อที่มีอยู่ มันไม่สามารถหยุดคุณจากการเปิดไฟล์แนบอีเมลอันตรายหรือติดตั้งทรojanที่ปลอมตัวเป็นซอฟต์แวร์
สิ่งที่ VPN ทำได้ดีคือลดการเปิดเผยของคุณบนเครือข่ายที่ไม่ปลอดภัย หากคุณใช้ Wi-Fi สาธารณะในร้านกาแฟหรือสนามบิน VPN ป้องกันไม่ให้ผู้โจมตีอ่านทราฟฟิกของคุณหรือเปลี่ยนเส้นทางคุณไปยังเว็บไซต์อันตราย ผู้ให้บริการ VPN บางรายอย่าง NordVPN มีฟีเจอร์เพิ่มเติม เช่น Threat Protection ที่บล็อกโดเมนและโฆษณาอันตรายที่รู้จัก ฟีเจอร์เหล่านี้เพิ่มคุณค่า แต่ก็ไม่สามารถแทนที่ซอฟต์แวร์ป้องกันไวรัสเฉพาะทางได้
ให้มองว่า VPN เป็นหนึ่งชั้นในการป้องกันหลายชั้น จับคู่กับซอฟต์แวร์ป้องกันไวรัส รหัสผ่านที่แข็งแรง การอัปเดตเป็นประจำ และนิสัยการท่องเว็บที่ปลอดภัย ไม่มีเครื่องมือใดเพียงอย่างเดียวที่หยุดทุกภัยคุกคาม ความปลอดภัยแบบหลายชั้นเป็นแนวทางเดียวที่เชื่อถือได้ หมายเหตุ: VPN.com อาจได้รับค่าคอมมิชชันจากพันธมิตรสำหรับผู้ให้บริการ VPN ที่กล่าวถึงในเว็บไซต์นี้ คำแนะนำของเราอิงจากการประเมินอย่างอิสระ
วิธีกู้คืนระบบหลังติดมัลแวร์
หากอุปกรณ์ติดมัลแวร์ ให้รีบดำเนินการทันที นี่คือแผนการกู้คืนทีละขั้นตอน
ตัดการเชื่อมต่ออุปกรณ์ทันที
แยกอุปกรณ์ที่ติดเชื้อออกจากเครือข่ายเพื่อไม่ให้ภัยคุกคามแพร่กระจาย ปิด Wi-Fi ถอดสาย Ethernet หรือปิดการใช้งานอะแดปเตอร์เครือข่าย วิธีนี้ช่วยป้องกันไม่ให้เวิร์มหรือบ็อตเน็ตติดเชื้อไปยังอุปกรณ์อื่นในเครือข่ายของคุณ WannaCry แพร่กระจายไปทั่วเครือข่ายอย่างรวดเร็ว ทำให้การตัดการเชื่อมต่อเป็นเรื่องเร่งด่วน วิธีตัดการเชื่อมต่ออย่างปลอดภัย:
- ปิด Wi-Fi ผ่านการตั้งค่าของอุปกรณ์
- ถอดไดรฟ์ภายนอกเพื่อป้องกันการติดเชื้อ
- หลีกเลี่ยงการใช้งานอุปกรณ์จนกว่าจะสแกนเสร็จ
ระบุประเภทของภัยคุกคาม
ทำการสแกนระบบทั้งหมดในโหมดเซฟโหมด (Safe Mode) โดยใช้ซอฟต์แวร์ป้องกันไวรัสที่เชื่อถือได้ เช่น Malwarebytes หรือ Bitdefender โหมดเซฟโหมดจำกัดกิจกรรมที่เป็นอันตราย ทำให้ตรวจจับได้ง่ายขึ้น ระบุให้ได้ว่าเป็นแรนซัมแวร์ สปายแวร์ หรือโทรจันอย่าง Emotet[9] หรือไม่
การรู้ว่าภัยคุกคามคืออะไรจะช่วยเลือกวิธีกำจัดที่เหมาะสม เนื่องจากมีตัวแปรใหม่ ๆ ปรากฏขึ้นอยู่เสมอ การระบุให้แม่นยำจึงสำคัญ วิธีระบุภัยคุกคาม:
- เข้าสู่ Safe Mode[10] (Windows 11: Settings > System > Recovery > Advanced startup > Restart now; ส่วน Windows 10 ใช้ Settings > Update & Security > Recovery จากนั้นเลือก Troubleshoot > Advanced options > Startup Settings > Restart แล้วกด 4 หรือ F4)
- ใช้ Malwarebytes, Bitdefender หรือ Kaspersky ในการสแกน
- ตรวจสอบบันทึกของซอฟต์แวร์ป้องกันไวรัสเพื่อดูชื่อและพฤติกรรมของภัยคุกคาม
กำจัดภัยคุกคาม
เมื่อระบุได้แล้ว ให้กักกันหรือลบไฟล์อันตรายด้วยเครื่องมือป้องกันไวรัส ซอฟต์แวร์อย่าง Kaspersky Virus Removal Tool หรือ Emsisoft Emergency Kit รับมือกับกรณียากได้ รวมถึงภัยคุกคามแบบไร้ไฟล์ที่ซ่อนอยู่ในหน่วยความจำ สำหรับการติดเชื้อรุนแรง ให้ใช้ USB ป้องกันไวรัสแบบบู๊ตได้เพื่อทำความสะอาดระบบก่อนที่ระบบจะโหลดขึ้นมา วิธีกำจัดภัยคุกคาม:
- ทำตามคำแนะนำของซอฟต์แวร์ป้องกันไวรัสเพื่อกักกันหรือลบไฟล์
- ใช้เครื่องมือรองอย่าง Emsisoft เพื่อตรวจสอบซ้ำ
- หลีกเลี่ยงการลบไฟล์ด้วยตนเอง เว้นแต่คุณเป็นผู้เชี่ยวชาญ
เปลี่ยนรหัสผ่านทั้งหมด
อัปเดตรหัสผ่านของทุกบัญชี โดยเฉพาะบัญชีธนาคารและอีเมล ใช้รหัสผ่านที่แข็งแรงและไม่ซ้ำกัน และเปิดใช้การยืนยันตัวตนหลายขั้นตอน (MFA) เครื่องบันทึกการกดแป้นพิมพ์มักขโมยข้อมูลการล็อกอินระหว่างที่ติดเชื้อ
เปลี่ยนรหัสผ่านจากอุปกรณ์ที่สะอาดและไม่ติดเชื้อเพื่อหลีกเลี่ยงการติดเชื้อซ้ำ มัลแวร์ขโมยข้อมูล เช่น LummaC2 ยังแพร่หลายอยู่ วิธีรักษาความปลอดภัยของรหัสผ่าน:
- ใช้ตัวจัดการรหัสผ่านอย่าง LastPass เพื่อสร้างรหัสผ่านที่แข็งแรง
- เปิดใช้ MFA ด้วยแอปอย่าง Google Authenticator
- เปลี่ยนรหัสผ่านก็ต่อเมื่อยืนยันแล้วว่าภัยคุกคามถูกกำจัดแล้ว
กู้คืนไฟล์จากการสำรองข้อมูล
หากแรนซัมแวร์หรือมัลแวร์ที่ทำลายข้อมูลลบหรือเข้ารหัสไฟล์ ให้กู้คืนจากการสำรองข้อมูลที่สะอาด ใช้ไดรฟ์ภายนอกหรือบริการคลาวด์อย่าง Google Drive หรือ OneDrive ตรวจสอบให้แน่ใจว่าข้อมูลสำรองปลอดภัยจากภัยคุกคามก่อนกู้คืน
แรนซัมแวร์มีส่วนเกี่ยวข้องกับ 23% ของการละเมิดข้อมูล[1] ตามรายงานการวิเคราะห์ของ Verizon ในปี 2024 จึงทำให้การสำรองข้อมูลมีความจำเป็นอย่างยิ่ง วิธีกู้คืนไฟล์:
- ตรวจสอบว่าข้อมูลสำรองไม่ติดเชื้อด้วยการสแกนด้วยซอฟต์แวร์ป้องกันไวรัส
- กู้คืนไฟล์ไปยังอุปกรณ์ที่สะอาด
- หลีกเลี่ยงการจ่ายเงินตามที่แรนซัมแวร์เรียกร้อง เพราะไม่มีการรับประกันว่าจะกู้คืนข้อมูลได้
อัปเดตซอฟต์แวร์ทั้งหมด
แพตช์ซอฟต์แวร์ทั้งหมดเพื่อปิดช่องโหว่ที่ผู้โจมตีใช้ประโยชน์ อัปเดตระบบปฏิบัติการ แอป และปลั๊กอินทันที WannaCry ใช้ช่องโหว่ของ Windows ที่ยังไม่ได้แพตช์ และภัยคุกคามแบบ zero-day ก็โจมตีระบบที่ยังไม่ได้อัปเดตเช่นกัน วิธีอัปเดตซอฟต์แวร์:
- เปิดการอัปเดตอัตโนมัติสำหรับ Windows, macOS หรือแอป
- ตรวจสอบการอัปเดตของเบราว์เซอร์และปลั๊กอินอย่าง Adobe
- ใช้เครื่องมืออย่าง Ninite สำหรับการอัปเดตแบบกลุ่ม
สแกนซ้ำอีกครั้ง
หลังกำจัดภัยคุกคามแล้ว ให้สแกนระบบทั้งหมดอีกครั้งด้วยซอฟต์แวร์ป้องกันไวรัสอีกตัวเพื่อให้แน่ใจว่าไม่เหลือภัยคุกคามใด ๆ ภัยคุกคามแบบไร้ไฟล์อย่าง Astaroth สามารถซ่อนตัวอยู่ในหน่วยความจำได้ ผู้ใช้รายหนึ่งใช้ Bitdefender หลัง Malwarebytes เพื่อยืนยันว่าระบบสะอาดแล้ว วิธีสแกนอีกครั้ง:
- ใช้เครื่องมือรองอย่าง Kaspersky หรือ Norton
- สแกนในโหมดเซฟโหมดเพื่อความแม่นยำ
- ตรวจสอบบันทึกระบบเพื่อหากิจกรรมที่ผิดปกติ
ติดตามบัญชีเพื่อหากิจกรรมที่น่าสงสัย
เฝ้าดูบัญชีธนาคาร อีเมล และโซเชียลมีเดียเพื่อหาการล็อกอินหรือการเรียกเก็บเงินที่ไม่ได้รับอนุญาต สปายแวร์อาจยังหลงเหลืออยู่และส่งข้อมูลให้ผู้โจมตีแม้จะถูกกำจัดแล้ว แจ้งการฉ้อโกงต่อธนาคารหรือ FTC ที่ www.identitytheft.gov[11] วิธีติดตามบัญชี:
- ตรวจสอบบันทึกการล็อกอินของบัญชีเพื่อหาการเข้าถึงที่ไม่คุ้นเคย
- ตั้งค่าการแจ้งเตือนของธนาคารสำหรับธุรกรรม
- ใช้บริการติดตามเครดิตหากข้อมูลถูกขโมย
เรียนรู้การรักษาความปลอดภัยทางไซเบอร์
เรียนรู้จากการติดเชื้อเพื่อหลีกเลี่ยงการโจมตีในอนาคต หลักสูตรออนไลน์หรือเวิร์กช็อปจะสอนให้คุณจับสังเกตอีเมลฟิชชิงและกลวิธีอื่น ๆ เนื่องจากการกระทำของมนุษย์มีส่วนในการละเมิดข้อมูลถึง 68% การฝึกอบรมนี้จึงมีผลกระทบอย่างมาก วิธีเข้ารับการฝึกอบรม:
- เรียนหลักสูตรฟรีจาก CISA หรือ Coursera
- ฝึกจับสังเกตอีเมลปลอมจากการจำลองสถานการณ์
- แชร์เคล็ดลับกับครอบครัวหรือเพื่อนร่วมงาน
จ้างผู้เชี่ยวชาญสำหรับการติดเชื้อที่ซับซ้อน
สำหรับภัยคุกคามที่ซับซ้อนอย่างรูทคิตหรือมัลแวร์ที่ทำลายข้อมูล ให้จ้างผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ รูทคิตอย่าง Zacinlo ซ่อนตัวลึกในระบบและต้านทานซอฟต์แวร์ป้องกันไวรัสทั่วไป ผู้ใช้รายหนึ่งจ้างผู้เชี่ยวชาญมากำจัดรูทคิตหลังจากซอฟต์แวร์ป้องกันไวรัสของตนล้มเหลว วิธีจ้างผู้เชี่ยวชาญ:
- ติดต่อบริษัทอย่าง CrowdStrike หรือบริการไอทีในพื้นที่
- ตรวจสอบใบรับรองความสามารถก่อนจ้าง
- ขอรายงานการทำความสะอาดระบบโดยละเอียด
เหตุใดการกู้คืนอย่างรวดเร็วจึงสำคัญ
การกู้คืนอย่างรวดเร็วช่วยจำกัดความเสียหายทางการเงิน การขโมยข้อมูล และความเสียหายต่อระบบ มีการโจมตีด้วยมัลแวร์ 5.6 พันล้านครั้งทั่วโลกทุกปี การใช้ VPN บน Wi-Fi สาธารณะระหว่างการกู้คืนช่วยเพิ่มการป้องกันอีกชั้นหนึ่ง การดำเนินการอย่างรวดเร็วและรอบคอบจะช่วยคืนสภาพอุปกรณ์และความสบายใจให้คุณ
อะไรต่อไปสำหรับการป้องกันมัลแวร์
ภูมิทัศน์ภัยคุกคามยังคงพัฒนาต่อไป ผู้โจมตีนำเทคนิคใหม่มาใช้เร็วกว่าที่องค์กรหลายแห่งจะตอบสนองได้
AI กำลังปรับเปลี่ยการรุกและการป้องกัน ผู้โจมตีใช้ AI เพื่อสร้างมัลแวร์หลายรูปแบบที่เปลี่ยนโค้ดทุกครั้งที่ทำงาน ผู้ป้องกันตอบสนองด้วยระบบตรวจจับที่ขับเคลื่อนด้วย AI ที่วิเคราะห์รูปแบบพฤติกรรมแทนที่จะพึ่งพาลายเซ็นที่รู้จัก บริษัทอย่าง CrowdStrike, SentinelOne และ Palo Alto Networks สร้างระบบตรวจจับและตอบสนองอัตโนมัติที่เร็วขึ้น
การจ่ายค่าไถ่แรนซัมแวร์ยังคงเป็นที่โต้แย้ง การจ่ายค่าไถ่สนับสนุนการดำเนินงานของอาชญากรและไม่รับประกันการกู้คืนไฟล์ FBI ระบุว่าไม่สนับสนุนให้จ่ายค่าไถ่[2] เพราะการจ่ายอาจทำให้ผู้โจมตีกล้ามากขึ้นและไม่รับประกันการกู้คืน อย่างไรก็ตาม หลายธุรกิจจ่ายเพราะค่าใช้จ่ายจากการหยุดทำงานสูงกว่าจำนวนค่าไถ่ ความตึงเครียดนี้ขับเคลื่อนการถกเถียงอย่างต่อเนื่องในแวดวงนโยบายความปลอดภัยไซเบอร์
VPN ฟรีมีความเสี่ยงของตัวเอง บริการ VPN ฟรีบางแห่งบันทึกข้อมูลผู้ใช้ แทรกโฆษณา หรือรวมซอฟต์แวร์ที่ไม่ต้องการ ควรใช้ผู้ให้บริการแบบชำระเงินที่มีชื่อเสียงซึ่งมีนโยบายความเป็นส่วนตัวที่โปร่งใสและการตรวจสอบอิสระ
ภัยคุกคามแบบไม่มีไฟล์ท้าทายเครื่องมือป้องกันไวรัสแบบดั้งเดิม การโจมตีเหล่านี้ทำงานอยู่ในหน่วยความจำทั้งหมด ไม่ทิ้งไฟล์ให้สแกนเนอร์ตรวจจับ เครื่องมือ Endpoint Detection and Response (EDR) กำลังกลายเป็นสิ่งจำเป็นในการจับเทคนิคที่ซับซ้อนเหล่านี้
การให้ความรู้แก่ผู้ใช้ยังคงเป็นการป้องกันที่มีผลกระทบสูงสุด เครื่องมือเทคนิคสำคัญ แต่ความผิดพลาดของมนุษย์ยังมีส่วนในการละเมิดส่วนใหญ่ การจำลองฟิชชิงเป็นประจำ การฝึกอบรมการตระหนักรู้ด้านความปลอดภัย และนโยบายขององค์กรที่ชัดเจนช่วยลดความเสี่ยงได้มีประสิทธิภาพกว่าผลิตภัณฑ์ใดผลิตภัณฑ์หนึ่ง
อนาคตขึ้นอยู่กับการป้องกันหลายชั้น: การตรวจจับที่ขับเคลื่อนด้วย AI การแพตช์อย่างสม่ำเสมอ การยืนยันตัวตนที่แข็งแรง การเชื่อมต่อที่เข้ารหัส และผู้ใช้ที่มีความรู้ที่ทำงานร่วมกัน
คำตัดสินสุดท้าย
มัลแวร์ยังคงเป็นหนึ่งในภัยคุกคามดิจิทัลที่ยั่งยืนที่สุด โดยมีรูปแบบใหม่ปรากฏขึ้นตลอดเวลา ตั้งแต่แรนซัมแวร์ไปจนถึงสปายแวร์ ความหลากหลายของประเภทการโจมตีมีมาก และแต่ละประเภทมีผลที่ตามมาอย่างร้ายแรง
การปกป้องตัวเองต้องอาศัยแนวทางหลายชั้น: ซอฟต์แวร์ป้องกันไวรัส การสำรองข้อมูลเป็นประจำ รหัสผ่านที่แข็งแรง การอัปเดตซอฟต์แวร์ และ VPN บน Wi-Fi สาธารณะ ไม่มีเครื่องมือเดียวที่ครอบคลุมทุกด้าน การละเมิดของ Equifax ส่งผลกระทบต่อประมาณ 147 ล้านคน[12] และ FTC กล่าวหาว่าบริษัทไม่แพตช์ช่องโหว่ที่สำคัญซึ่งบริษัทได้รับการแจ้งเตือนแล้ว
จงระวังตัว ทำตามขั้นตอนในคู่มือนี้ และสร้างนิสัยที่ช่วยให้ชีวิตดิจิทัลของคุณปลอดภัย
อ้างอิง
- Verizon. ไม่ระบุวันที่. 2024 Dbir Data Breach Investigations Report. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- IC3. 2024. 2023 IC3Report. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Recognize and Report Phishing. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Indicators Associated With WannaCry Ransomware. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Understanding Ransomware Threat Actors: LockBit. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Heightened DDoS Threat Posed by Mirai and Other Botnets. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- European Commission. ไม่ระบุวันที่. Enforcement and sanctions. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 มกราคม 2022). ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Emotet Malware. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Microsoft. ไม่ระบุวันที่. Safe Mode. https://support.microsoft.com/en-us/windows/start-your-pc-in-safe-mode-in-windows-92c27cff-db89-8644-1ce4-b3e5e56fe234.
- Identitytheft. ไม่ระบุวันที่. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. ดึงข้อมูลเมื่อ 16 ตุลาคม 2026 จาก https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
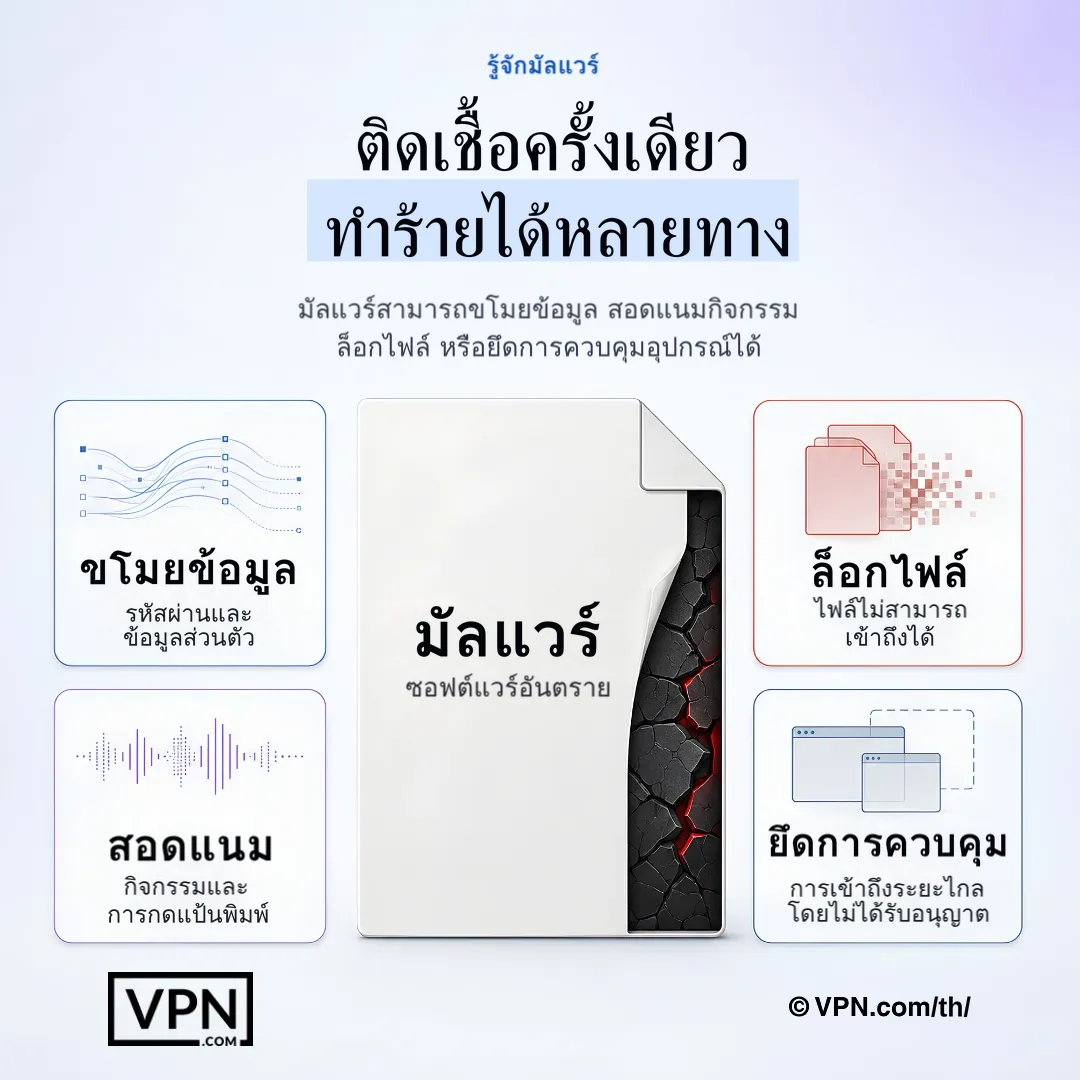
การติดมัลแวร์เพียงครั้งเดียวอาจขโมยข้อมูล ติดตามกิจกรรม ล็อกไฟล์ หรือให้ผู้โจมตีควบคุมอุปกรณ์
คำถามที่พบบ่อย
มัลแวร์คืออะไรกันแน่และเข้าสู่อุปกรณ์ของคุณได้อย่างไร
มัลแวร์คือซอฟต์แวร์อันตรายที่ออกแบบมาเพื่อขโมยข้อมูล สร้างความเสียหายให้ระบบ หรือรบกวนชีวิตของคุณ และมักเข้ามาทางอีเมลฟิชชิงและกลวิธีอื่นที่อาศัยการกระทำของมนุษย์ ซึ่งเป็นปัจจัยใน 68% ของการละเมิด จุดเข้าอื่น ๆ ที่พบบ่อย ได้แก่ การดาวน์โหลดแบบดราฟต์-บาย จากเว็บไซต์ที่ถูกบุกรุก ไดรฟ์ USB ที่ติดเชื้อ แอปเถื่อน และซอฟต์แวร์ที่ยังไม่ได้แพตช์
ความแตกต่างในทางปฏิบัติระหว่างไวรัส เวิร์ม และทรojanคืออะไร
ไวรัสจำลองตัวเองและแพร่ระหว่างอุปกรณ์ ทำให้ไฟล์เสียหายและระบบเสียหาย ขณะที่เวิร์มแพร่กระจายข้ามเครือข่ายโดยไม่มีการกระทำของผู้ใช้ ดังที่ WannaCry ทำโดยใช้ช่องโหว่ EternalBlue ของ Windows ทรojanปลอมตัวเป็นซอฟต์แวร์ที่ถูกต้องตามกฎหมายเพื่อสร้างช่องทางลับสำหรับการขโมยข้อมูล เทคนิคเดียวกับที่เกมเถื่อนที่เป็นทรojanขโมยข้อมูลการธนาคารของผู้ใช้คนหนึ่ง
ทำไมแรนซัมแวร์จึงถือเป็นมัลแวร์ประเภทที่มีค่าใช้จ่ายสูงที่สุด
แรนซัมแวร์ปรากฏใน 23% ของการละเมิดในการวิเคราะห์ปี 2024 ของ Verizon และความสูญเสียเฉลี่ยในการละเมิดที่เกี่ยวกับแรนซัมแวร์และการกรรโชกอยู่ที่ 46,000 ดอลลาร์สหรัฐ CISA และ FBI รายงานการโจมตี LockBit ประมาณ 1,700 ครั้งในสหรัฐอเมริกาตั้งแต่ปี 2020 โดยมีค่าไถ่ที่จ่ายไปประมาณ 91 ล้านดอลลาร์สหรัฐ ชุดมัลแวร์ในรูปแบบบริการช่วยลดกำแพงทักษะสำหรับผู้โจมตีอย่างมาก
มัลแวร์ในรูปแบบบริการคืออะไรและทำให้การโจมตีแพร่หลายมากขึ้นอย่างไร
มัลแวร์ในรูปแบบบริการช่วยให้ใครก็สามารถเช่าชุดโจมตีสำเร็จรูปในดาร์กเว็บ ทำงานเหมือนการสมัครสมาชิกซอฟต์แวร์ ซึ่งขจัดกำแพงทักษะทางเทคนิคสำหรับผู้โจมตี มาตรการตอบโต้ได้แก่ ตัวกรองอีเมล ไฟร์วอลล์ และการฝึกอบรมพนักงาน เนื่องจากฟิชชิงยังคงเป็นวิธีการส่งมอบ MaaS มาตรฐาน
AI กำลังเปลี่ยนภูมิทัศน์ภัยคุกคามมัลแวร์อย่างไร
มัลแวร์ที่ขับเคลื่อนด้วย AI ปรับโค้ดของตัวเองแบบเรียลไทม์เพื่อหลบการตรวจจับของโปรแกรมป้องกันไวรัส สร้างรูปแบบที่ไม่ซ้ำกันสำหรับการโจมตีแต่ละครั้งแทนที่จะใช้ลายเซ็นคงที่ CrowdStrike ได้บันทึกมัลแวร์ AI ที่เลียนแบบแอปที่ถูกต้องตามกฎหมายเพื่อขโมยรายละเอียดการธนาคาร ผู้ป้องกันกำลังตอบโต้ด้วยระบบตรวจจับที่ขับเคลื่อนด้วย AI เช่น CrowdStrike Falcon ที่วิเคราะห์รูปแบบพฤติกรรมแทนการพึ่งพาลายเซ็นมัลแวร์ที่รู้จัก
VPN ป้องกันคุณจากมัลแวร์จริงหรือไม่
ไม่โดยตรง VPN เข้ารหัสการเชื่อมต่อและซ่อนที่อยู่ IP ของคุณ ซึ่งหยุดผู้โจมตีจากการสกัดกั้นข้อมูลหรือฉีดโค้ดผ่านการโจมตีแบบ man-in-the-middle บน Wi-Fi สาธารณะ แต่ไม่ได้สแกนการดาวน์โหลด บล็อกเว็บไซต์ฟิชชิง หรือลบการติดเชื้อ ผู้ให้บริการบางรายอย่าง NordVPN เพิ่ม Threat Protection เพื่อบล็อกโดเมนอันตรายที่รู้จัก แต่ VPN เป็นเพียงหนึ่งชั้นในการป้องกันหลายชั้นร่วมกับซอฟต์แวร์ป้องกันไวรัส
นิสัยใดที่มีประสิทธิภาพที่สุดในการป้องกันการติดมัลแวร์
ใช้การป้องกันหลายชั้นแทนการพึ่งพาเครื่องมือเดียว: ติดตั้งซอฟต์แวร์ป้องกันไวรัสอย่าง Norton หรือ Malwarebytes พร้อมการสแกนรายสัปดาห์ เปิดการอัปเดตอัตโนมัติสำหรับระบบปฏิบัติการและแอป ใช้รหัสผ่าน 12 ตัวอักษรขึ้นไปในตัวจัดการอย่าง LastPass และสำรองไฟล์ไปยัง Google Drive หรือไดรฟ์ภายนอก เพิ่ม VPN สำหรับ Wi-Fi สาธารณะ เนื่องจากเครือข่ายที่ไม่ปลอดภัยยังคงเป็นช่องทางการติดเชื้อหลัก
ธุรกิจปกป้องตนเองจากการละเมิดข้อมูลที่เกิดจากมัลแวร์อย่างไรโดยเฉพาะ
ธุรกิจผสมผสานโปรแกรมป้องกันไวรัสระดับองค์กรอย่าง CrowdStrike Falcon กับการแบ่งส่วนเครือข่ายเพื่อจำกัดการแพร่กระจายของมัลแวร์ และการสำรองข้อมูลรายวันเพื่อกู้คืนจากแรนซัมแวร์โดยไม่ต้องจ่ายค่าไถ่ การฝึกอบรมพนักงานเรื่องฟิชชิงและวิศวกรรมสังคมปิดช่องว่างด้านมนุษย์ เนื่องจาก LockBit เพียงรายเดียวได้รับค่าไถ่ในสหรัฐประมาณ 91 ล้านดอลลาร์สหรัฐ ค่าปรับ GDPR อาจสูงถึง 20 ล้านยูโรหรือ 4% ของรายได้รายปีทั่วโลก เพิ่มแรงกดดันด้านกฎระเบียบให้ลงทุนในชั้นเหล่านี้
สัญญาณเตือนอะไรบ้างที่บ่งบอกว่าอุปกรณ์ติดเชื้อแล้ว
ให้สังเกตประสิทธิภาพที่ช้าลงหรือระบบค้างบ่อย ป๊อปอัปโฆษณาที่ไม่คาดคิด อีเมลแปลก ๆ ที่ส่งจากบัญชีของคุณเอง โปรแกรมที่ไม่รู้จักในตัวจัดการงาน และกิจกรรมเครือข่ายสูงผิดปกติหรือแบตเตอรี่หมดเร็ว ผู้ใช้คนหนึ่งสืบหาสาเหตุที่แล็ปท็อปช้าลงว่าเป็นมัลแวร์ครีปโตแจ็กกิงที่ขุดสกุลเงินดิจิทัลในพื้นหลัง รันการสแกนไวรัสเต็มรูปแบบทันทีหากพบสัญญาณใดสัญญาณหนึ่ง เนื่องจากการตรวจจับเร็วช่วยจำกัดความเสียหาย
เครื่องมือใดที่แนะนำสำหรับการระบุและกำจัดการติดเชื้อที่กำลังทำงานอยู่
บูตเข้าสู่เซฟโหมดและรันการสแกนเต็มรูปแบบด้วย Malwarebytes, Bitdefender หรือ Kaspersky เพื่อระบุว่าภัยคุกคามเป็นแรนซัมแวร์ สปายแวร์ หรือทรojanอย่าง Emotet สำหรับกรณียาก รวมถึงภัยคุกคามแบบไม่มีไฟล์ที่ซ่อนอยู่ในหน่วยความจำ เครื่องมืออย่าง Emsisoft Emergency Kit หรือ USB ป้องกันไวรัสที่บูตได้จะทำความสะอาดระบบก่อนที่มันจะโหลด รันการสแกนครั้งที่สองด้วยเครื่องมืออื่นหลังจากนั้นเพื่อยืนยันว่าไม่มีอะไรเหลืออยู่
ขั้นตอนแรกที่ถูกต้องคืออะไรหากคุณสงสัยว่ามีมัลแวร์บนอุปกรณ์
ตัดการเชื่อมต่ออุปกรณ์ทันทีโดยปิด Wi-Fi ถอด Ethernet หรือปิดการใช้งานอะแดปเตอร์เครือข่ายเพื่อหยุดเวิร์มหรือบอตเน็ตจากการแพร่กระจาย เนื่องจาก WannaCry แพร่กระจายไปทั่วเครือข่ายที่เชื่อมต่ออย่างรวดเร็ว หลีกเลี่ยงการใช้อุปกรณ์จนกว่าจะสแกนแล้ว หลังจากยืนยันว่าการติดเชื้อถูกกำจัดแล้วเท่านั้นจึงควรเปลี่ยนรหัสผ่าน และทำจากอุปกรณ์ที่แยกและสะอาดเพื่อหลีกเลี่ยงการติดเชื้อซ้ำ
มีกรณีใดที่การจ่ายค่าไถ่แรนซัมแวร์เป็นเรื่องดีหรือไม่
ไม่ FBI ไม่สนับสนุนให้จ่ายค่าไถ่ และการกู้คืนไฟล์ของคุณไม่ได้รับการรับประกันแม้หลังจ่ายแล้ว แรนซัมแวร์ปรากฏใน 23% ของการละเมิดในการวิเคราะห์ปี 2024 ของ Verizon ซึ่งเป็นเหตุผลที่การสำรองข้อมูลที่ตรวจสอบแล้วและปราศจากมัลแวร์บน Google Drive หรือไดรฟ์ภายนอกมีความสำคัญมากกว่าการตัดสินใจเรื่องค่าไถ่เอง หลายธุรกิจยังคงจ่ายเพราะค่าใช้จ่ายจากการหยุดทำงานสูงกว่าค่าไถ่ ซึ่งสนับสนุนการดำเนินงานของอาชญากรอย่างต่อเนื่อง
ใครบ้างที่ควรกังวลเรื่องรูทคิตและมัลแวร์ทำลายข้อมูลจริง ๆ
ทุกคนอาจตกเป็นเป้าหมายได้ แต่นี่คือการติดเชื้อที่จัดการได้ยากที่สุดด้วยตัวเอง รูทคิตอย่าง Zacinlo ซ่อนลึกในระบบเพื่อหลบเครื่องมือป้องกันไวรัสมาตรฐาน มักต้องจ้างผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์หลังจากความพยายามกำจัดในองค์กรล้มเหลว มัลแวร์ทำลายข้อมูลอย่าง WhisperGate ที่กำหนดเป้าระบบของยูเครน ลบข้อมูลทั้งหมดแทนที่จะเข้ารหัส บังคับให้ต้องสร้างระบบขึ้นใหม่ทั้งหมดจากการสำรองข้อมูลที่สะอาด