คู่มือการโจมตี Ransomware: วิธีการทำงานและเคล็ดลับการป้องกัน
เข้าใจการโจมตี Ransomware วิธีการทั่วไปที่อาชญากรไซเบอร์ใช้ และขั้นตอนในทางปฏิบัติเพื่อป้องกันระบบ ข้อมูล และเครือข่ายของคุณจากการถูกครอบงำ
 Michael Gargiulo
Ransomware Attack คืออะไร
การโจมตี Ransomware เกิดขึ้นเมื่อแฮกเกอร์ปรับใช้ malware ที่ล็อกไฟล์หรือบล็อกการเข้าถึงระบบ พวกเขาเรียกร้องการชำระเงิน ปกติเป็นสกุลเงินดิจิทัล เพื่อคืนค่าให้ Variant สมัยใหม่ไปไกลกว่านั้นด้วยการเอากรรมสิทธิ์สองครั้ง ผู้โจมตีขโมยข้อมูลและคุกคามว่าจะรั่วไหลหากเหยื่อปฏิเสธที่จะจ่าย บางกลุ่มใช้การเอากรรมสิทธิ์สามครั้ง เพิ่มการโจมตี DDoS หรือเป้าหมายบุคคลที่สามที่เชื่อมโยงกับเหยื่อ
สรุปย่อ: Ransomware ล็อกไฟล์ของคุณและเรียกร้องเงิน Variant สมัยใหม่ขโมยข้อมูลของคุณก่อนเพื่อใช้เป็นแรงกดดัน แม้หลังจากการถอดรหัส ค่ามัธยฐานของการเรียกร้องอุปถัมภ์นั้นอยู่ที่ 1 ล้านดอลลาร์ แล้ว การป้องกันอาคมราคาที่ต่ำกว่ามาก: การสำรองข้อมูลที่แข็งแกร่งตามกฎ 3-2-1-1-0 MFA ที่ต้านทานการจัดเรียง ระบบที่ได้รับแพตช์ และการแบ่งส่วนเครือข่ายขจัดเส้นทางการโจมตีส่วนใหญ่ก่อนที่จะเริ่มต้น
จะเกิดอะไรขึ้นถ้าไฟล์ รูปภาพ และบันทึกธุรกิจของคุณหายไปอยู่เบื้องหลังการล็อกดิจิทัล? หัวกุญแจเพียงชิ้นเดียวถูกจับโดยอาชญากรเรียกร้องเงินค่าปล้อยตัว นั่นคือความเป็นจริงที่กำหนดการโจมตี Ransomware รูปแบบของอาชญากรรมไซเบอร์นี้ไม่ได้เพียงบล็อกการเข้าถึงข้อมูลของคุณเท่านั้น ในหลายกรณี แฮกเกอร์ตอนนี้ขโมยข้อมูลก่อนและคุกคามว่าจะรั่วไหลหากอุปถัมภ์ไม่ได้รับการชำระเงิน
ความเสี่ยงเพิ่มขึ้นอย่างรวดเร็ว Ransomware-as-a-Service ทำให้อาชญากรสามารถเปิดตัวการโจมตีได้ง่ายขึ้น แม้แต่แฮกเกอร์ที่มีทักษะต่ำก็สามารถสร้างความเสียหายอย่างมหาศาล กรณีล่าสุดได้ขัดขวางโรงพยาบาล ผู้จัดจำหน่ายอาหาร และบริการรัฐบาล ไม่มีอุตสาหกรรมที่ปลอดภัย
ผลกระทบไปไกลกว่าเงินค่าปล้อยตัว ผู้ถูกเสียหายต้องเผชิญกับเวลาหยุด การสูญเสียความไว้วางใจของลูกค้า และการสูญเสียข้อมูลถาวร สิ่งที่เคยดูหายากกลายมาเป็นความเสี่ยงประจำวันสำหรับบุคคล ธุรกิจขนาดเล็ก และบริษัทขนาดใหญ่ คู่มือนี้อธิบายว่าทำไมการโจมตีเหล่านี้จึงยังคงเพิ่มขึ้นและให้ขั้นตอนเชิงปฏิบัติเพื่อปกป้องข้อมูลของคุณ
- ค่าปล้อยตัวเฉลี่ย: 1 ล้านดอลลาร์ (ค่ามัธยฐาน) ซึ่งทำเครื่องหมายการเพิ่มขึ้นอย่างต่อเนื่องในการเรียกร้องของผู้โจมตีเมื่อเทียบกับปีก่อนหน้า
- ความถี่ของการขโมยข้อมูล: 74% ของการโจมตี Ransomware ตอนนี้เกี่ยวข้องกับการลักลอบส่งข้อมูลที่ยืนยันแล้วก่อนการเข้ารหัส เปลี่ยนการละเมิดเป็นกรณีของเอากรรมสิทธิ์สองครั้ง
- เวลาการแตกอกแตกใจ: วินาทีถึงนาที ผู้โจมตีสมัยใหม่เคลื่อนตัวในเครือข่ายเกือบทันทีหลังจากการเข้าถึงครั้งแรก ทำให้หน้าต่างการตรวจสอบหรือการตอบสนองสั้นลง
การโจมตีไซเบอร์ที่รวดเร็วและแข็งขันด้วยอุปถัมภ์นับล้านดอลลาร์ การขโมยข้อมูลที่แพร่หลาย และการละเมิดที่เกือบทันที การเข้ารหัสที่แข็งแกร่งและการป้องกันอย่างเชิงรุกไม่ใช่ตัวเลือกอีกต่อไป
Ransomware Attack เริ่มต้นอย่างไร
Ransomware แพร่กระจายโดยการใช้ประโยชน์จากจุดอ่อนในการใช้ดิจิทัลในชีวิตประจำวัน ผู้โจมตีไม่จำเป็นต้องมีกลเม็ดขั้นสูง พวกเขาพึ่งพาข้อผิดพลาดของมนุษย์ ระบบที่ล้าสมัย และการเข้าถึงที่ไม่ปลอดภัย
ทำไมการโจมตีเหล่านี้จึงยังคงเพิ่มขึ้น
Ransomware ไม่ใช่อาชญากรรมไซเบอร์ครั้งเดียวอีกต่อไป มันทำหน้าที่เป็นอุตสาหกรรมที่เติบโต ผู้โจมตีรวมการสอบเทียมอัตโนมัติ สร้างวิศวกรรมทางสังคม และบริการตลาดสีดำเพื่อเข่นเหยื่อของทุกขนาด หลายกองกำลังขับเคลื่อนการเติบโตนี้:
- การเปิดเผยงานระยะไกล: พนักงานเชื่อมต่อผ่านอุปกรณ์ส่วนตัวหรือ Wi-Fi ที่ไม่ปลอดภัย เปิดเผยเครือข่ายต่อการขโมยข้อมูลประจำตัว การสแกนอัตโนมัติตอนนี้เข้าถึง 36,000 ระบบต่อวินาที
- ความปลอดภัยที่อ่อนแอและช่องว่างด้านทักษะ: องค์กรหลายแห่งขาดการควบคุมการเข้าถึงอย่างเข้มงวดหรือการแก้ไขแบบทันเวลา ขาดแคลนทักษะด้านความปลอดภัยไซเบอร์ทำให้บริษัทเตรียมตัวไม่พอ
- Ransomware-as-a-Service (RaaS): ชุดการโจมตีที่ขายในฟอรัมใต้ดินช่วยให้แม้แต่ผู้โจมตีที่มีทักษะต่ำก็สามารถเปิดตัวแคมเปญที่เป็นอันตราย รูปแบบนี้ทำให้ Ransomware มีขนาดใหญ่และมีผลกำไร
- การชำระเงินด้วยสกุลเงินดิจิทัล: การชำระเงินแบบนิรนาม ผ่าน Bitcoin และ Monero ให้ความเชื่อมั่นต่ออาชญากร การทำธุรกรรมมีความยากลำบากต่อการติดตาม ดังนั้นแกนกางจึงถือว่าการชำระเงินเป็นความเสี่ยงต่ำ ผลตอบแทนสูง
- การเอากรรมสิทธิ์ที่ขับเคลื่อนด้วยข้อมูล: ผู้โจมตีลักลอบส่งข้อมูลที่ละเอียดอ่อนก่อนการเข้ารหัส การชำระเงินโดยเฉลี่ยเพิ่มขึ้นเกิน 1.1 ล้านดอลลาร์ และ 74% ของการโจมตีเกี่ยวข้องกับข้อมูลที่ถูกขโมย การชำระเงินที่สำเร็จแต่ละครั้งสนับสนุนแคมเปญของผู้ลอกเลียนแบบ
Email Phishing และเอกสารที่เป็นอันตราย
การโจมตี Ransomware ส่วนใหญ่เริ่มต้นด้วย phishing Email ที่ปลอมแปลงเป็นใบแจ้งหนี้ ประกาศการส่งมอบ หรือการอัปเดต HR หลอกผู้ใช้ให้คลิกลิงก์หรือดาวน์โหลดไฟล์แนบ คลิกครั้งเดียวสามารถดาวน์โหลด malware หรือขโมยข้อมูลประจำตัวได้ เมื่อเข้ารหัส Ransomware กระจายผ่านไดรฟ์ที่แชร์และเข้ารหัสไฟล์ทั่วเครือข่าย
ข้อมูลประจำตัวที่ถูกต้องและช่องว่าง MFA
รหัสผ่านที่อ่อนแอหรือนำมาใช้ซ้ำให้ผู้โจมตีมีวิธีที่รวดเร็วในการเข้าใจ พวกเขาใช้การเติมข้อมูลประจำตัวหรือการโจมตีแบบ brute force เพื่อเข้าถึง VPN บัญชีอีเมล และเดสก์ท็อประยะไกล เมื่อเข้าสู่ระบบ ผู้โจมตีเคลื่อนตัวในแนวนอน ปิดใช้งานเครื่องมือด้านความปลอดภัย และเปิดตัว Ransomware ช่องว่างเช่น MFA ที่ปิดใช้งานหรือการลงชื่อเดียวที่ปรับใช้ไม่ดีทำให้การบุกรุกเร็วขึ้น
RDP และ VPN Appliance ที่เปิดเผย
Remote Desktop Protocol (RDP) และ VPN ยังคงเป็นจุดการเข้าถึงครั้งแรกหลัก ผู้โจมตีใช้การเข้าสู่ระบบแบบ brute-force และการเติมข้อมูลประจำตัวเพื่อเข้าถึงโดยไม่ได้รับอนุญาต เมื่อเข้าสู่ระบบ พวกเขาตั้งค่าเครื่องมือความเป็นถาวร ทำให้การตรวจสอบยากขึ้น
กว่า 60% ของเหตุการณ์ Ransomware เริ่มต้นด้วยการใช้ RDP หรือ VPN อย่างไม่ถูกต้อง กลุ่มอาชญากรจำนวนมากซื้อและขายสิทธิการเข้าถึง “พร้อมใช้งาน” เหล่านี้ในตลาดเว็บมืด ซึ่งเร่งให้เกิดการโจมตี
CVE ที่รู้จักและอุปกรณ์ขอบที่ยังไม่ได้รับแพตช์
ข้อบกพร่องของซอฟต์แวร์ที่ยังไม่ได้รับแพตช์เป็นประตูหลักที่สอง ไฟร์วอลล์ เซิร์ฟเวอร์อีเมล และเกตเวย์ VPN ที่มี CVE ที่รู้จักได้รับการสแกนตลอดเวลาโดยตัวดำเนินการ Ransomware ช่องโหว่ Fortinet Citrix และ Microsoft Exchange ใช้บ่อยครั้ง ความล่าช้าในการแก้ไขโดยเฉลี่ยขององค์กรทั่วไปใช้เวลา 45–60 วัน ในขณะที่กลุ่ม Ransomware มักใช้ประโยชน์ภายใน 48 ชั่วโมงของการเปิดเผย Access brokers ตอนนี้รวมการใช้ประโยชน์กับข้อมูลประจำตัวที่ถูกขโมยเพื่อขายให้กับพันธมิตร ลดอุปสรรคด้านเทคนิคสำหรับผู้โจมตี
การเข้าถึงห่วงโซ่อุปทานและบุคคลที่สาม
Ransomware ไม่ได้โจมตีโดยตรงเสมอไป บ่อยครั้งมันมาผ่านพันธมิตร ผู้ให้บริการ IT ที่ถูกทำลาย การอัปเดตซอฟต์แวร์ หรือผู้ขายที่มีการป้องกันที่อ่อนแอใช้เป็นการก้าว ความปลอดภัยที่ซ่อนเร้นสูงแสดงให้เห็นว่าการจดจำห่วงโซ่อุปทานสามารถปล่อย Ransomware ให้กับลูกค้าหลายร้อยคนในครั้งเดียว กลุ่มภัยคุกคามยังมุ่งเน้นไปที่ผู้ให้บริการบริหารจัดการ (MSP) เนื่องจากการละเมิดหนึ่งครั้งสามารถส่งมอบผู้ถูกเสียหายสิบหลายคนในแคมเปญเดียว
Ransomware Attack มักจะเริ่มต้นจากที่ใด
ประมาณ 75% ของกรณีมาจากการที่คนใดคนหนึ่งคลิกลิงก์ปลอมหรือเปิดไฟล์แนบที่เป็นอันตราย แฮกเกอร์ยังใช้ซอฟต์แวร์ที่ยังไม่ได้รับแพตช์ รหัสผ่านที่อ่อนแอ หรือการเข้าถึงระยะไกลที่ไม่ปลอดภัยเพื่อเข้าสู่ระบบ เมื่อเข้ารหัส malware จะเข้ารหัสไฟล์และทิ้งบันทึกค่าปล้อยตัวเบื้องหลังเรียกร้องการชำระเงิน
รายงานความปลอดภัยแสดง เพิ่มขึ้น 46% ในการโจมตีอุตสาหกรรม ในปีที่ผ่านมา อาชญากรตอนนี้ใช้ Ransomware-as-a-Service (RaaS) ซึ่งช่วยให้ทุกคนสามารถเช่าเครื่องมือการโจมตีออนไลน์ได้ สิ่งนี้ลดความเสี่ยง ดังนั้นแม้แต่แฮกเกอร์ที่มีทักษะน้อยลงก็สามารถเปิดตัวการดำเนินการขนาดใหญ่ได้
การมองเพิ่มเติมจากการโจมตีที่สำคัญ
Ransomware มีวิวัฒนาการอย่างรวดเร็ว
- 1989: กรณีแรก AIDS Trojan ล็อกไฟล์หลังจาก 90 บูตและเรียกร้องการชำระเงินทางจดหมาย
- 2013: CryptoLocker แพร่กระจายอย่างกว้างขวาง ติดเชื้อ 250,000 ระบบและนำเสนออุปถัมภ์ Bitcoin ขนาดใหญ่
- 2017: WannaCry โจมตีคอมพิวเตอร์มากกว่า 200,000 เครื่องใน 150 ประเทศ หยุดโรงพยาบาล ธนาคาร และธุรกิจทั่วโลก
- 2017: NotPetya ปลอมตัวเป็น Ransomware แต่เป็น malware ที่ก่อการทำลายล้าง ซึ่งให้ความเสียหายแก่ธุรกิจทั่วโลกหลายพันล้าน
- 2019: แพลตฟอร์ม RaaS เช่น REvil และ GandCrab ทำให้การโจมตีง่ายต่อการเปิดตัว ส่งเสริมการเติบโตของการเอากรรมสิทธิ์ไซเบอร์
- 2021: การโจมตี Colonial Pipeline ขัดขวางอุปทาน Fuel ของสหรัฐอเมริกา แสดงให้เห็นว่า Ransomware สามารถเป้าหมายโครงสร้างพื้นฐานที่สำคัญได้
- 2022: รัฐบาลคอสตาริกาประกาศภาวะฉุกเฉินแห่งชาติหลังจากที่ Ransomware Conti ทำลาย ministries และระบบสาธารณสุข
- 2023–ปัจจุบัน: Ransomware ที่ขับเคลื่อนด้วย AI เช่น LockBit 3.0 BlackCat และ Adaptix แพร่กระจายเร็วขึ้น ปรับตัวต่อการป้องกัน และทำให้เกิดความเสียหายทางการเงินและปฏิบัติการที่มากขึ้น
Ransomware แตกต่างจาก Threats อื่นๆ อย่างไร
Malware อื่น ๆ อาจสอดแนมผู้ใช้ ลบไฟล์ หรือทำให้ระบบช้าลง Ransomware นั้นแตกต่าง มันบล็อกการเข้าถึงและเรียกร้องเงิน มักจะทำให้เหยื่อมีตัวเลือกเพียงสองตัวเท่านั้น: จ่ายหรือสูญเสียข้อมูล
การผสมผสานของการเอากรรมสิทธิ์และการขัดขวางนี้ทำให้มันเป็นหนึ่งในรูปแบบของอาชญากรรมไซเบอร์ที่อันตรายที่สุดในปัจจุบัน แฮกเกอร์ล็อกไฟล์หรือปิดระบบ เรียกร้องเงิน และใช้การเอากรรมสิทธิ์สองครั้งหรือสามครั้งเพื่อเพิ่มแรงกดดัน
ประเภทและกลวิธีของ Ransomware สมัยใหม่
นี่คือครอบครัว Ransomware ที่ใช้งานทั่วไปและวิธีการของพวกเขา
Ransomware Families ที่ใช้งานอยู่ในขณะนี้
- LockBit – กลุ่มที่ใช้งานมากที่สุด เสนอ RaaS ที่มีพันธมิตรทั่วโลก
- Clop – เป็นที่รู้จักในการใช้ประโยชน์ MOVEit Transfer และแคมเปญการขโมยข้อมูลขนาดใหญ่
- ALPHV (BlackCat) – เขียนด้วย Rust ยืดหยุ่นสำหรับการเป้าหมายระบบปฏิบัติการหลายชุด
- Royal/Black Basta – การโจมตี double-extortion ที่ก้าวร้าวต่อสถานประกอบการ
- Play Ransomware – ใช้เครื่องมือที่กำหนดเองเพื่อเลี่ยงการป้องกันและแพร่กระจายอย่างรวดเร็ว
- Akira – กลุ่มที่เพิ่มขึ้นโจมตีธุรกิจขนาดกลางด้วยกลวิธีการรั่วไหลข้อมูล
ห่วงโซ่การโจมตี: จากการเข้าถึงไปยังบันทึกค่าปล้อยตัว
การเข้าถึงครั้งแรก → การได้รับสิทธิ → การเคลื่อนไหวในแนวนอน → การลักลอบส่ง → การเข้ารหัส → การเอากรรมสิทธิ์
- เวลาการแตกอกแตกใจโดยเฉลี่ย: CrowdStrike’s Global Threat Report พบว่าเวลาการแตกอกแตกใจของ eCrime โดยเฉลี่ยลดลงเหลือ 48 นาที โดยการแตกอกแตกใจที่เร็วที่สุดบันทึกไว้เพียง 51 วินาที ผู้โจมตีสามารถเคลื่อนจากการพบที่ประนีประนวมครั้งแรกไปสู่การแพร่กระจายภายในเกี่ยวกับ 1 ชั่วโมง
- ความเร็วของผลกระทบ: เมื่อปรับใช้ การเข้ารหัสไฟล์สามารถใช้เวลาเพียงไม่กี่นาที ผู้ป้องกันมักจะมีหน้าต่างการตรวจสอบที่เล็กน้อยก่อนระบบล็อก
แมปไปยัง MITRE ATT&CK IDs
- การเข้าถึงครั้งแรก → T1078 (บัญชีที่ถูกต้อง)
- การได้รับสิทธิ → T1068 (การใช้ประโยชน์เพื่อการเพิ่มสิทธิ)
- การเคลื่อนไหวในแนวนอน → T1021 (บริการระยะไกล)
- การลักลอบส่ง → T1041 (การลักลอบส่งผ่าน C2 Channel)
- การเข้ารหัส → T1486 (ข้อมูลเข้ารหัสสำหรับผลกระทบ)
- การเอากรรมสิทธิ์ → T1657 (การลักลอบส่งเพื่อผลกระทบ)
ความเร็วการเข้ารหัสและหน้าต่างการตรวจสอบ
Ransomware ไม่ต้องใช้เวลานานเพื่อสร้างความเสียหาย ในหลายกรณี การเข้ารหัสเริ่มต้นภายในวินาทีของ malware ที่ทำงาน ความเครียดบางชนิดล็อกเอกสารหลายพันชุดในไม่กี่นาที ผู้โจมตีมักเคลื่อนไปในแนวนอนก่อน แพร่กระจายไปยังไดรฟ์ที่แชร์และเซิร์ฟเวอร์ก่อนการเข้ารหัสเต็มรูป การขโมยข้อมูลอาจเกิดขึ้นก่อนหรือในช่วงระยะนี้ ซึ่งช่วยให้เกิดการเอากรรมสิทธิ์สองครั้ง
หน้าต่างการตรวจสอบมีขนาดเล็ก องค์กรจำนวนมากค้นพบกิจกรรมเฉพาะหลังจากที่ความเสียหายเริ่มต้น เวลาในการกู้คืนขึ้นอยู่กับความถี่ของการสำรองข้อมูล การแบ่งส่วนเครือข่าย และความเร็วของการตอบสนองต่อเหตุการณ์ การแยกอย่างรวดเร็วและการสำรองข้อมูลที่สะอาดลดความเสียหาย การตอบสนองที่ช้าช่วยให้ผู้โจมตีเพิ่มความเสียหายและเรียกร้องอุปถัมภ์ที่มากขึ้น
Ransomware มีผลกระทบต่อธุรกิจของคุณอย่างไร
การโจมตี Ransomware ทำให้เสียหายมากกว่าแค่ไฟล์ล็อก มันขัดขวางเวิร์กโฟลว์ การใช้ทรัพยากรอย่างมากมาย และทำลายความเชื่อ ความเสียหายทั้งทางเทคนิคและเชิงกลยุทธ์ บริษัทที่มุ่งเน้นการป้องกัน Ransomware พบว่าง่ายต่อการบรรจุภัยคุกคามและกู้คืนเร็วขึ้น
ผลกระทบปฏิบัติการแบบทันที
- Endpoints และเซิร์ฟเวอร์ได้รับการเข้ารหัส ไฟล์กลายเป็นไม่อ่านได้ในไม่กี่นาที
- สายการผลิตและบริการหยุด คำสั่งซื้อ เงินเดือน และพอร์ทัลลูกค้าหยุดชะงัก
- การสำรองข้อมูลมักเป็นเป้าหมายหรือลบ ทำให้การกู้คืนช้าหรือเป็นไปไม่ได้
ผลลัพธ์: การทำงานหยุดชะงักในขณะที่ทีมรีบหาสำเนาที่ปลอดภัย
ผลลัพธ์ทางการเงินและกฎหมาย
- ค่าปล้อยตัวเป็นใบเรียกเก็บเงินหนึ่งใบ แต่แท็บเต็มรวมถึงการตอบสนองต่อเหตุการณ์ ชั่วโมงการสอบสวนจากหลักฐาน การสร้างระบบใหม่ การสูญเสียรายได้ และข้อพิพาทด้านประกันภัย
- ค่าปรับตามกฎระเบียบและการแจ้งการละเมิดเพิ่มต้นทุนหากข้อมูลส่วนบุคคลถูกเปิดเผย
- การฟ้องร้องและการตรวจสอบระบบการปฏิบัติตามระเบียบสามารถตามได้ แม้หลังจากที่ระบบกลับมาออนไลน์
- การจ่ายอุปถัมภ์อาจทำให้เกิดการคว่ำบาตรหรือผลกระทบทางกฎหมายหากเงินไปถึงกลุ่มที่มีรายชื่อแบล็คลิสต์
ความเชื่อ สัญญา และความเสียหายตลาด
- ลูกค้าออกไปหลังจากการเปิดเผยข้อมูล พันธมิตรหยุดการรวมเข้าด้วยกัน
- ผู้ขายประเมินสัญญาใหม่ นักลงทุนสถานะความเสี่ยง
- ธุรกิจขนาดเล็กสูญเสียประมูลและตำแหน่งตลาดซึ่งใช้เวลาหลายปีในการสร้าง
ต้นทุนที่ซ่อนเร้นและระยะยาว
- การสูญเสียทรัพย์สินทางปัญญาและการวิเคราะห์
- อัตราการประกันภัยที่สูงขึ้นและเงื่อนไขสัญญาที่เข้มงวดขึ้น
- การอ่อนแรงของพนักงานและการหมุนเวียนจากการจัดการวิกฤตที่ซ้ำ ๆ
ต้นทุนเหล่านี้จะผ่อนแรงค่าอย่างช้า ๆ และเงียบ ๆ
Ransomware สามารถแพร่กระจายผ่าน VPN ได้หรือไม่
ใช่ Virtual Private Network (VPN) สามารถกลายเป็นเส้นทางการจัดส่งเมื่อข้อมูลประจำตัวหรืออุปกรณ์ถูกทำลาย การใช้บริการ VPN ที่มีชื่อเสียงที่มีการเข้ารหัสที่แข็งแกร่งและการบังคับใช้ MFA จะลดความเสี่ยงนี้อย่างมีนัยสำคัญ
- ข้อมูลประจำตัว VPN ที่ขโมยจาก phishing
- VPN appliance ที่อ่อนแอหรือล้าสมัย
- อุปกรณ์ที่ติดเชื้อที่ให้สะพานความเสี่ยง Malware ไปยังสำนักงาน
- เครือข่ายแบบแบนซึ่ง VPN ให้การเข้าถึงที่กว้างและไม่มีการตรวจสอบ
ปรับแต่งอย่างรวดเร็ว: เปิดใช้งาน MFA และแพตช์เฟิร์มแวร์ VPN การเสริมความแข็งแกร่ง: ปรับใช้การเข้าถึง zero-trust และลดสิทธิ์ที่ให้ โดยอุโมงค์ VPN
สัญญาณว่าคุณกำลังเผชิญกับการโจมตี Ransomware
การจับคู่ของหลักฐานเตือนแรกสามารถช่วยชีวิตข้อมูลและเงินของคุณ แฮกเกอร์มักจะทิ้งเบาะแสไว้เบื้องหลัง นี่คือสัญญาณทั่วไป:
- ล็อกไฟล์อย่างกะทันหัน – คุณไม่สามารถเปิดไฟล์ที่ทำงานได้ก่อนหน้านี้
- ระบบทำงานช้าหรือปะปนมัน – คอมพิวเตอร์เยือกหรือรีสตาร์ทโดยไม่มีเหตุผล
- บันทึกการชำระเงินที่แปลก ๆ – ข้อความป๊อปอัปขอเงินหรือ Bitcoin
- นามสกุลไฟล์ที่แปลก ๆ – ไฟล์เปลี่ยนชื่อหรือรับนามสกุลใหม่ที่คุณไม่รู้จัก
- โฟลเดอร์ที่เข้ารหัส – โฟลเดอร์สำคัญปรากฏแบบสับสนหรืออ่านไม่ได้
- เครื่องมือความปลอดภัยที่ปิดใช้งาน – Antivirus หรือไฟร์วอลล์หยุดทำงานโดยไม่มีการเตือน
- กิจกรรมเครือข่ายที่น่าสงสัย – การรับส่งข้อมูลหรือการเชื่อมต่อที่ไม่รู้จักปรากฏในระบบของคุณ
- โปรแกรม pop-ups ที่ไม่ปกติ – การแจ้งเตือนปรากฏแม้ว่าไม่มีโปรแกรมใดทำงาน
การกระทำอย่างรวดเร็วมีความสำคัญ หากเพิกเฉย การโจมตีสามารถแพร่กระจายอย่างรวดเร็วและสร้างความเสียหายที่ยาวนาน เหตุการณ์เดียวสามารถขัดขวางธุรกิจ รั่วไหลข้อมูลส่วนตัว และใช้ค่าใช้จ่ายหลายพันครั้งในการกู้คืน
ผลลัพธ์ที่แท้จริงของ Ransomware สำหรับบริษัท
Ransomware เปิดตัวปฏิกิริยาโซ่ที่สามารถทำให้ธุรกิจหยุดชะงักเป็นเดือนหรือแม้กระทั่งปี ผลกระทบไปไกลกว่าทีม IT และสัมผัสทุกส่วนขององค์กร
ผลลัพธ์ทางการเงินที่ยังคงเติบโต
ค่าปล้อยตัวมักจะเป็นจุดเริ่มต้นเท่านั้น บริษัทต้องเผชิญกับเวลาหยุด ที่หยุดรายได้ ค่าใช้จ่ายการตอบสนองฉุกเฉิน การสอบสวนจากหลักฐาน และการสูญเสียการควบคุมกฎระเบียบที่อาจเกิดขึ้น ในสาขาสาธารณสุขและการเงิน การบุกรุกหนึ่งครั้งสามารถ ส่งผลให้สูญเสียหลายล้านดอลลาร์ สำหรับธุรกิจขนาดเล็ก ต้นทุนการกู้คืนเพียงอย่างเดียวสามารถคุกคามสถานการณ์
การขโมยข้อมูล การปฏิบัติตามระเบียบ และความเสี่ยงทางกฎหมาย
ตามการเอากรรมสิทธิ์สองครั้ง ผู้โจมตีขโมยไฟล์ที่ละเอียดอ่อนก่อนการเข้ารหัสระบบ ข้อมูลที่ขโมยสามารถปรากฏบนเว็บมืด สร้างความเสี่ยง identity theft ระยะยาวสำหรับลูกค้าและพนักงาน บริษัทต้องเผชิญกับการฟ้องร้อง การละเมิดการปฏิบัติตามระเบียบ และการตรวจสอบกฎระเบียบในอุตสาหกรรมที่บ่วมข้อมูล เช่น ธนาคาร การศึกษา และรัฐบาล
ความไว้วางใจและการกัดกร่านชื่อเสียง
ความเสียหายด้านชื่อเสียงมักเกินความเสียหายจากการโจมตี ลูกค้าตั้งคำถามว่าข้อมูลของพวกเขาปลอดภัยหรือไม่ พันธมิตรลังเลใจที่จะทำงานร่วมกัน นักลงทุนมองบริษัทว่าเป็นความเสี่ยงสูง ธุรกิจสามารถใช้เวลาหลายปีในการสร้างความน่าเชื่อถือใหม่ แม้หลังจากระบบได้รับการกู้คืนอย่างเต็มที่
การขัดขวางปฏิบัติการและเชิงกลยุทธ์
Ransomware หยุดการดำเนินงานทั้งหมด การผลิตหยุด ห่วงโซ่อุปทานหมดกำลัง และการส่งมอบบริการล้มเหลว หลังจากการกู้คืน บริษัทจำนวนมากใช้เวลาหลายเดือนในการจัดการการตรวจสอบ การฟ้องร้อง และการปรับปรุงความปลอดภัย สำหรับธุรกิจขนาดเล็กบางแห่ง การขัดขวางนั้นรุนแรงจนไม่เคยเปิดใหม่อีกครั้ง
ต้นทุนที่ซ่อนเร้นแล้วยาวนาน
แม้ว่าบริษัทจะรอดชีวิต แต่มักจะเผชิญกับเบี้ยประกันภัยที่เพิ่มขึ้น ข้อกำหนดการปฏิบัติตามระเบียบที่เข้มงวดขึ้น และการแข่งขันลดลง ต้นทุนที่ซ่อนเร้นเหล่านี้จะค่อย ๆ กัดกร่านความสามารถในการทำกำไร
สิ่งที่ต้องทำถ้าบริษัทของคุณถูกโจมตี
ชั่วโมงแรกมีความสำคัญ สิ่งที่คุณทำต่อไปนี้จะหลีกเลี่ยงความเสียหายที่แพร่กระจายและคุณจะกู้คืนได้เร็วแค่ไหน
รายชื่อเช็คชั่วโมงแรก
ใช้นี่เป็นแนวนำสำหรับการกระทำทันที
แยกภัยคุกคาม
- ตัดการเชื่อมต่อ endpoints ที่ติดเชื้อจากเครือข่าย
- ปิดใช้งานการแชร์ไฟล์ SMB และบล็อก C2 indicators ที่รู้จักกัน
- ล็อกหรือปิดใช้งานบัญชีที่แสดงกิจกรรมที่น่าสงสัย
เปิดตัวทีมการตอบสนองต่อเหตุการณ์
- นำ IT ความปลอดภัย กฎหมาย การสื่อสาร และนำเสนอของผู้บริหาร
- สร้างช่องทางการสื่อสารที่ปลอดภัย (หลีกเลี่ยง Email บริษัทหากถูกประนีประนวม)
รักษาหลักฐาน
- บันทึกบันทึก ข้อมูลประจำตัวที่น่าสงสัย โทรศัพท์ Malware samples และการดำเนินการหลักฐาน
- หนึ่งกำหนดเวลาเหตุการณ์สำหรับการสอบสวนจากหลักฐาน
ระบาดของความเสียหาย
- ระบุระบบใดที่เข้ารหัส
- ยืนยันว่าข้อมูลถูกลักลอบส่งหรือไม่
- ตรวจสอบความพร้อมและความสมบูรณ์ของการสำรองข้อมูล
ติดต่อการสนับสนุนผู้เชี่ยวชาญ
- มีส่วนร่วมพันธมิตร IR หรือผู้ขายความปลอดภัยไซเบอร์
- รายงานต่อการบังคับใช้กฎหมาย
- ตรวจสอบ NoMoreRansom.org สำหรับเครื่องมือถอดรหัสฟรี
การสื่อสารข้อมูล
- ส่งการปรับปรุงภาษาธรรมชาติให้กับพนักงานและผู้มีส่วนได้ส่วนเสีย
- ให้ความมั่นใจแก่ลูกค้าในขณะที่หลีกเลี่ยงการคาดคะเน
ตัดสินใจเส้นทางการกู้คืน
- ให้ความสำคัญกับการสำรองข้อมูลการคืนทำความสะอาด
- พิจารณาการสร้างใหม่ด้วยภาพสีเหลือง หากจำเป็น
- พิจารณาเฉพาะการถอดรหัสหากตรวจสอบว่าปลอดภัย
อย่า
- อย่ารีบเรี่ยงเพื่อจ่ายเงินค่าปล้อยตัว ไม่มีการรับประกันการกู้คืน
- อย่าลบบันทึกหรือหลักฐาน คุณจะสูญเสียเบาะแสที่สำคัญ
- อย่าเชื่อมต่อ USB หรือการสำรองข้อมูลแบบออฟไลน์อีกครั้งในเร็ว ๆ นี้ พวกเขาอาจจะรับการเข้ารหัส
การกู้คืนที่ใช้ได้จริง
การนำระบบกลับมาออนไลน์ไม่ได้เป็นเพียงการคืนไฟล์เท่านั้น มันเกี่ยวกับการสร้างความเชื่อใหม่และการตรวจสอบว่าการโจมตีไม่ทำซ้ำ แผนการกู้คืนที่มีโครงสร้างขนาดเล็กทำให้องค์กรของคุณยังคงมีเสถียรภาพในขณะที่พิสูจน์ให้ผู้มีส่วนได้ส่วนเสียเห็นว่าความปลอดภัยมีความสำคัญ
การสำรองข้อมูล: กฎ 3-2-1-1-0
- 3 สำเนาของข้อมูล
- 2 ประเภทสื่อที่แตกต่างกัน
- 1 นอกสถานที่
- 1 ไม่เปลี่ยนแปลง (write-once)
- 0 ข้อผิดพลาดในการทดสอบการคืน
คืนที่สะอาด
- ตรวจสอบภาพสีเหลือง ก่อนปรับใช้ใหม่
- ตัวกุญแจประจำตัว โทเค้น API และใบรับรองทั้งหมดใหม่
- หมุนเวียนบัญชีที่มีสิทธิ
การแจ้งเตือน
- หากข้อมูลที่ควบคุมได้รับการเปิดเผย ให้เตรียมความพร้อมสำหรับการแจ้งเตือนการละเมิดที่บังคับ
- แจ้งให้ลูกค้าทราบด้วยข้อความสั้น ๆ แบบแฟกซ์ หลีกเลี่ยงการคาดคะเน
ถอดรหัสคีย์
- ตรวจสอบ NoMoreRansom เสมอก่อนจ่ายเงิน
- อัตราความสำเร็จแตกต่างกันไป ตรวจสอบอย่างระมัดระวังก่อนพยายาม
บริษัทที่ใช้การโจมตีเป็นจุดเปลี่ยนเพื่อเสริมความแข็งแกร่งให้เกิดการป้องกัน ปรับปรุงความรู้สึกของพนักงาน และปรับปรุงการสำรองข้อมูลโดยตรง เกิดขึ้นมากขึ้นจากเหตุการณ์และคำแนะนำต้านการโจมตี
วิธีป้องกัน Ransomware Attack
การป้องกัน Ransomware ไม่ได้เกี่ยวกับเครื่องมือหนึ่ง มันเกี่ยวกับนิสัยที่สม่ำเสมอ การควบคุมข้อมูลประจำตัวที่แข็งแกร่ง การป้องกันแบบลายถมและกลยุทธ์การกู้คืนที่ทดสอบแล้ว บริษัทที่สร้างความปลอดภัยเข้าไปในการดำเนินงานประจำวันนั้นมีโอกาสน้อยกว่าที่จะต้องจ่ายเงินค่าปล้อยตัวหรือสูญเสียความเชื่อ
การป้องกันที่ติด
| ชั้นการป้องกัน | การดำเนิน | ทำไมมันจึงสำคัญ |
|---|---|---|
| ความปลอดภัยข้อมูลประจำตัว | Phishing-resistant MFA (FIDO2), การเข้าถึงสิทธิน้อยที่สุด | หยุดการเข้าถึงที่ใช้ข้อมูลประจำตัว; 60%+ ของเหตุการณ์เริ่มต้นที่นี่ |
| การกรอง Email และเว็บ | Sandbox ไฟล์แนบที่มีความเสี่ยง บล็อกมาโครที่ไม่ปลอดภัย | ลดการจัดเรียง วิธีการจัดส่ง #1 |
| การป้องกัน Endpoint | EDR/XDR ทั่วทั้งอุปกรณ์ที่มีการป้องกันการปลดปล่อย | ตรวจสอบ Ransomware ในเวลาจริงก่อนการเข้ารหัสเสร็จสิ้น |
| การควบคุมเครือข่าย | เครือข่ายส่วน ข้อจำกัด SMB กฎ deny-by-default | จำกัดการเคลื่อนไหวในแนวนอนเมื่อผู้โจมตีอยู่ภายใน |
| การจัดการแพตช์ | สินค้าคงคลังสินค้าจริง ลำดับความสำคัญเชื่อมต่อ CVE ทั่วอินเทอร์เน็ต | ปิดหน้าต่าง 48 ชั่วโมงระหว่างการเปิดเผยและการใช้ประโยชน์ |
| ความยืดหยุ่นของการสำรองข้อมูล | กฎ 3-2-1-1-0: ไม่เปลี่ยนแปลง ทดสอบ สำเนาออกสถานที่ | ช่วยให้สามารถกู้คืนได้หากไม่ต้องจ่ายอุปถัมภ์ |
| ความปลอดภัยการเข้าถึงระยะไกล | ปิดใช้งาน RDP เปิด VPN ต่อแอพ มาตรฐานอุปกรณ์ที่เท่าเทียมกัน | ลบหนึ่งในเส้นทางการเข้าถึงที่ถูกใช้ประโยชน์มากที่สุด |
| ความพร้อมและการฝึกอบรม | แบบตาราง exercices ประจำไตรมาส หนังสือเล่นแบบสด | ลดเวลาการตอบสนอง; การแตกร้าวอาจเกิดขึ้นในเพียง 51 วินาที |
- ความปลอดภัยข้อมูลประจำตัว: ใช้ MFA ที่ต้านทานการจัดเรียง เช่น FIDO2 หรือแอพยืนยันตัวตน ปลดปล่อยข้อมูลประจำตัวเก่าและบังคับใช้การเข้าถึงสิทธิน้อยที่สุด ทั่ว บัญชีทั้งหมด
- การกรอง Email และเว็บ: ใช้การทำให้เป็นทราย สำหรับไฟล์แนบที่มีความเสี่ยง บล็อกมาโครที่ไม่ปลอดภัย และใช้การกรองโดเมน เพื่อหยุดการจัดเรียงหรือไซต์ malware
- การป้องกัน Endpoint: ปรับใช้ EDR/XDR ทั่ว endpoints และเซิร์ฟเวอร์ทั้งหมด เปิดใช้งานการป้องกันการปลดปล่อยและตรวจสอบการแจ้งเตือนอย่างต่อเนื่อง
- การควบคุมเครือข่าย: เครือข่ายส่วน ข้อจำกัด SMB และใช้กฎการจราจร “ปฏิเสธโดยค่าเริ่มต้น” ใช้การกรองการออกเดินทาง เพื่อบล็อกการสื่อสารกับเซิร์ฟเวอร์คำสั่งและการควบคุม
- การจัดการแพตช์และสินค้าคงคลัง: ปรับปรุงระบบและรักษาสินค้าคงคลังสินค้าที่มีชีวิต ลำดับความสำคัญการแก้ไข CVE ที่มีความสำคัญที่เชื่อมต่อกับอินเทอร์เน็ต
- ความยืดหยุ่นของการสำรองข้อมูล: รักษาไว้อย่างน้อยหนึ่งการสำรองข้อมูลที่ไม่เปลี่ยนแปลงและทดสอบแล้ว เพื่อให้มั่นใจถึงการกู้คืนหาก Ransomware นัดหมาย
- ความปลอดภัยการเข้าถึงระยะไกล: ปิดใช้งานเซสชัน RDP เปิด แทนที่ VPN แบบกว้าง ด้วย VPN ต่อแอพ และบังคับใช้มาตรฐานความปลอดภัยที่เท่าเทียมกัน สำหรับอุปกรณ์ระยะไกล
- ความพร้อมและการฝึกอบรม: ดำเนินการ tabletop exercises ประจำไตรมาส และเก็บหนังสือเล่นสด เข้าถึงได้เพื่อการตอบสนองที่รวดเร็วและประสานงานขณะเวลาของการโจมตี
การป้องกันที่แข็งแกร่งไม่ได้สร้างขึ้นในที่สักเดี่ยว นิสัยที่สม่ำเสมอและระเบียบทำให้ Ransomware มีโอกาสน้อยลงที่จะประสบความสำเร็จ ธุรกิจที่ให้บริการความปลอดภัยเป็นกระบวนการที่กำลังดำเนินการกู้คืนเร็วขึ้นและมีความเสียหายระยะยาวน้อยลง
Ransomware Defense โดย Industry: Playbooks ที่กำหนดเป้าหมาย
ผู้โจมตีรู้ว่าอุตสาหกรรมที่แตกต่างกันมีจุดอ่อนที่แตกต่างกัน ทุกส่วนต้องมี playbook ที่มุ่งเน้น นี่คือคำแนะนำในทางปฏิบัติที่ปรับให้เข้ากับเป้าหมายที่พบบ่อยที่สุด:
สุขภาพ
โรงพยาบาลและคลินิกใช้ระบบเก่าที่ไม่สามารถทนต่อความหยุด ให้ความสำคัญกับการแบ่งส่วนเครือข่ายระหว่างอุปกรณ์การแพทย์และระบบการดูแลผู้บริหาร บังคับใช้การสำรองข้อมูล HIPAA ที่เข้ากันได้และดำเนินการแบบตาราง exercises ประจำไตรมาส ฝึกอบรมพนักงานทางคลินิก เกี่ยวกับการจดจำการจัดเรียงตั้งแต่ผู้โจมตีมักเป็นเป้าหมายแผนก billing และการกำหนดเวลา
บริการทางการเงิน
ธนาคารและผู้ประกันภัยต้องเผชิญกับข้อกำหนด PCI DSS และ SOX ที่เข้มงวด ปรับใช้การตรวจสอบจุดสิ้นสุดในเทอร์มินัลการค้าและระบบที่หันหน้าลูกค้าทั้งหมด รักษาการสำรองข้อมูลที่ไม่เปลี่ยนแปลงด้วยเป้าหมายเวลาการกู้คืนในพื้นที่สี่ชั่วโมง ต้องการ hardware-token MFA สำหรับการเข้าถึงสิทธิการประมวลผลการชำระเงิน
การศึกษา
โรงเรียนและมหาวิทยาลัยจัดการเครือข่ายที่กว้างและเปิดด้วยสิ่งปลูกสร้างหลายพัน แยก Wi-Fi นักเรียนจากระบบการดูแลผู้บริหาร แพตช์พอร์ทัลที่หันหน้าไปทางนักเรียนอย่างก้าวร้าวเนื่องจากพวกเขาเป็นเป้าหมายทั่วไป สำหรับการขโมยข้อมูลประจำตัว รักษาการสำรองข้อมูล ออฟไลน์ของเรกคำสั่งนักเรียนและข้อมูลการวิจัย
การจัดการรัฐบาลและท้องถิ่น
หน่วยงานรัฐและท้องถิ่นมักเป็นแผนกไอทีที่ได้รับทุนน้อย มุ่งเน้นไปยังการปิด RDP exposure บังคับใช้ MFA สำหรับการเข้าถึงระยะไกลทั้งหมด และรักษาสำเนา ออฟไลน์ของฐานข้อมูลพลเมือง ประสานงานกับ CISA สำหรับการสแกนช่องโหว่ฟรีและการสนับสนุนการตอบสนองต่อเหตุการณ์
การผลิตและโครงสร้างพื้นฐานสำคัญ
เครือข่ายเทคโนโลยีปฏิบัติการ (OT) ต้องการการสำรองข้อมูลที่แยกจากกัน ไม่เคยเชื่อมต่อระบบ SCADA โดยตรงกับอินเทอร์เน็ต ตรวจสอบการรับส่งข้อมูลเครือข่ายระหว่างเซกเมนต์ IT และ OT สำหรับความผิดปกติ ทดสอบขั้นตอนการกู้คืนสำหรับควบคุมสายการผลิตอย่างน้อยสองครั้งต่อปี
การจัดการรัฐบาล การบังคับใช้กฎหมาย และความร่วมมือระหว่างประเทศ
เนื่องจาก Ransomware มีผลกระทบต่อโครงสร้างพื้นฐานที่สำคัญและบริษัทขนาดใหญ่ รัฐบาล และหน่วยงานบังคับใช้กฎหมายจึงมีบทบาทที่เติบโตในการต่อสู้กับ
การควบคุมความปลอดภัยไซเบอร์
- GDPR (ข้อบังคับการป้องกันข้อมูลทั่วไป): กฎหลักด้านการป้องกันข้อมูลของยุโรป บริษัทที่ล้มเหลวในการป้องกันข้อมูลส่วนบุคคลต้องเผชิญกับค่าปรับสูงถึง 4% ของรายได้ทั่วโลก
- CCPA (California Consumer Privacy Act): การป้องกันที่คล้ายกันสำหรับผู้อยู่อาศัยในแคลิฟอร์เนีย มีการปฏิบัติการสำหรับการล้มเหลวในการจัดการข้อมูล
- NIST Cybersecurity Framework: คู่มือสมัครใจที่ช่วยให้องค์กรสร้างการป้องกันที่มีโครงสร้าง นำมาใช้อย่างแพร่หลายทั่ว องค์กรสหรัฐฯ
- การควบคุมเฉพาะอุตสาหกรรม: สาธารณสุข (HIPAA) และการเงิน (PCI DSS) มีมาตรฐานความปลอดภัยที่บังคับใช้โดยตรงของตัวเอง
- การรายงานที่บังคับ: กำหนดเขตอำนาจจำนวนมากตอนนี้ต้องการให้บริษัทรายงานเหตุการณ์ Ransomware ต่อเจ้าหน้าที่ภายในกรอบเวลาที่กำหนด
กฎเหล่านี้ผลักดันองค์กรไปยังฐานความปลอดภัย ที่แข็งแกร่งกว่าและการเปิดเผยเหตุการณ์ที่เร็วขึ้น
ความร่วมมือระหว่างประเทศต่อต้าน Ransomware
- การแบ่งปันข้อมูล: ประเทศแลกเปลี่ยนสติปัญญาภัยคุกคามเกี่ยวกับกลุ่ม Ransomware ที่ใช้งานอยู่ ช่วยให้ผู้ป้องกันเตรียมตัวเร็วขึ้น
- ปฏิบัติการร่วมกัน: หน่วยงานบังคับใช้กฎหมายจากประเทศต่างๆ ให้ความร่วมมือเพื่อหยุดโครงสร้าง Ransomware และจับกุมผู้ดำเนินการ
- ความพยายามทางการทูต: บางประเทศใช้ช่องทางการทูต เพื่อกดดัน ประเทศที่อพยพ กลุ่มอาชญากรไซเบอร์
- โครงการโลก: INTERPOL และ EUROPOL ประสานงานการสอบสวนข้ามพรมแดน ที่เป้าหมายเครือข่าย Ransomware
- ความร่วมมือภาครัฐและเอกชน: รัฐบาลทำงานร่วมกับบริษัทความปลอดภัยไซเบอร์ เพื่อแบ่งปันตัวบ่งชี้การจดจำและพัฒนาเครื่องมือถอดรหัสฟรี
การตอบสนองทั่วโลกที่ประสานงานทำให้ยากขึ้นสำหรับกลุ่ม Ransomware ในการทำงานด้วยความทะเยอทะยาน แม้ว่าการปรับใช้งาน ข้ามพรมแดน ยังคงท้าทายอยู่
มุมมองอนาคต: Ransomware จะแย่ลงหรือไม่
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ทำนายว่า Ransomware จะไม่ช้าลงในเร็ว ๆ นี้ ผู้โจมตีกำลังเป็นองค์กร มักใช้บริการลูกค้าสนับสนุน พันธมิตร และรูปแบบการแบ่งปันผลกำไร
บทบาทของ AI และการสอบเทียมโดยอัตโนมัติในการโจมตีคาดว่าจะเติบโต เครื่องมือการเรียนรู้ของเครื่องอาจช่วยให้อาชญากรสแกนช่องโหว่เร็วขึ้น ปรับแต่งข้อความเจอร์นี phishing และปรับตัว Ransomware strains ในเวลาจริง
การป้องกันเชิงรุกยังคงเป็นเส้นทางที่เชื่อถือได้เพียงเส้นทางหนึ่งไปข้างหน้า การสำรองข้อมูลที่แข็งแกร่ง โมเดลความปลอดภัย zero-trust การตรวจสอบอย่างต่อเนื่อง และการฝึกอบรมการตระหนักรู้ของพนักงานยังคงจำเป็นต้อลดความเสียหายและป้องกันภัยคุกคามจากอนาคตแพร่กระจาย
การสรุปสำคัญ: การป้องกันการโจมตี Ransomware
ความเสี่ยงของการโจมตี Ransomware เป็นภัยคุกคามรายวันสำหรับธุรกิจและบุคคล การโจมตีเป็นการเปิดตัวที่ฉลาดขึ้น เร็วขึ้น และเป็นอันตราย การป้องกันยังคงเป็นการป้องกันที่มีประสิทธิภาพมากที่สุด การสำรองข้อมูลที่แข็งแกร่ง ระบบที่อัปเดต MFA ที่ต้านทานการจัดเรียง และแผนการตอบสนองที่ชัดเจน ลดทั้งความกระทบ และความเป็นไปได้ของเหตุการณ์ การให้ความสำคัญกับความปลอดภัยไซเบอร์เป็นลำดับความสำคัญที่เป็นไปได้ทั่ว ยามนี้ให้ความเชื่อมั่นที่แข็งแกร่ง และความยืดหยุ่นต่อคลื่นขยายของการเอากรรมสิทธิ์ดิจิทัล
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการทดสอบของเรา เปิดดูและแชร์ได้ฟรี
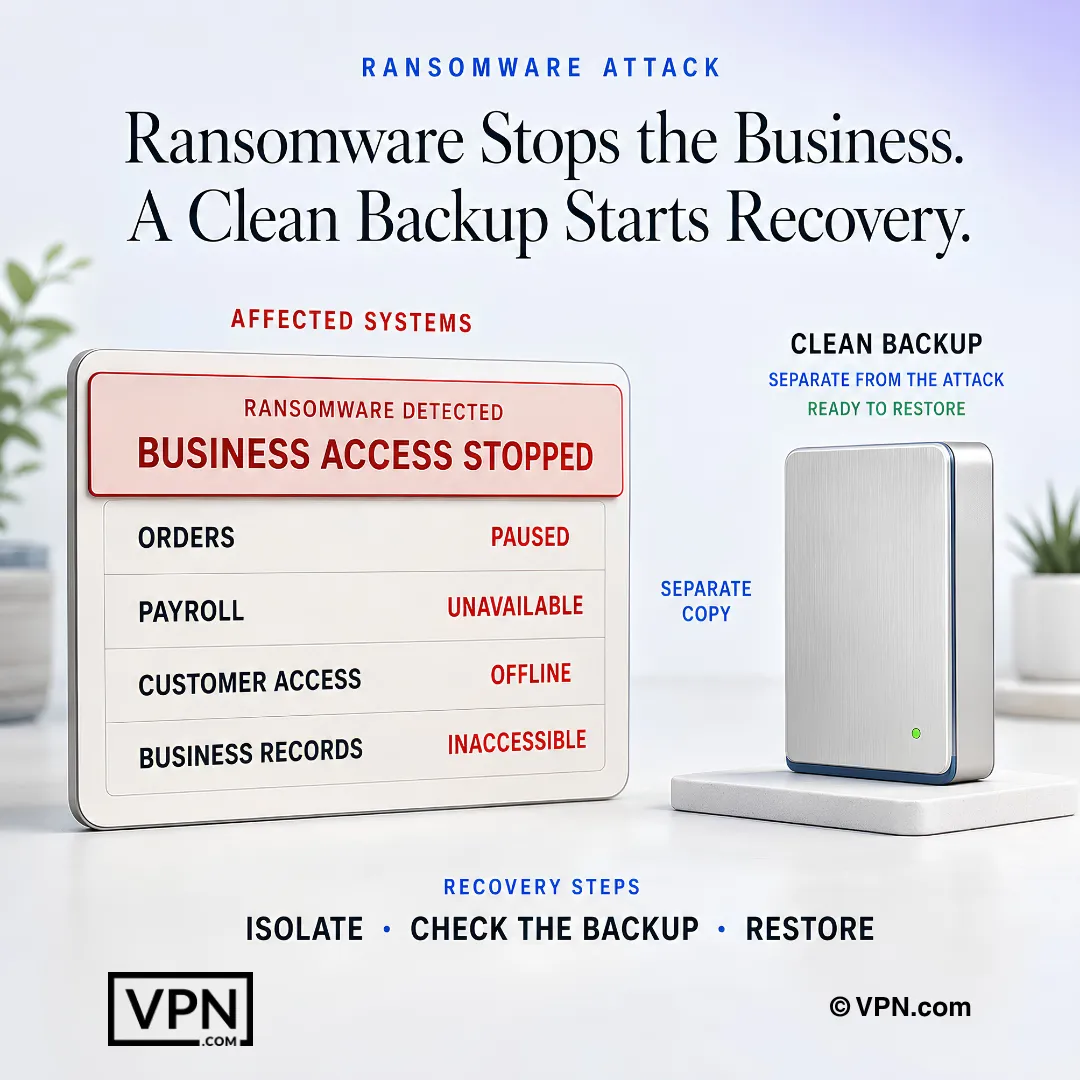
เมื่อแรนซัมแวร์หยุดระบบธุรกิจ แบ็กอัปที่ตรวจสอบแล้วแยกต่างหากให้เส้นทางที่ปลอดภัยที่สุดสู่การกู้คืน
คำถามที่พบบ่อย
ครอบครัว Ransomware ใดที่ใช้งานอยู่ในปัจจุบัน และพวกเขาแตกต่างกันอย่างไร
LockBit เป็นกลุ่มที่ใช้งานมากที่สุดในขณะนี้ เชื่อมโยงการดำเนินการ RaaS ที่ใช้พันธมิตรทั่วโลก Clop เชี่ยวชาญในการใช้ประโยชน์ข้อบกพร่อง transfer-file เช่น MOVEit Transfer สำหรับการ โจมตี ขโมยข้อมูลมวล ในขณะที่ ALPHV (BlackCat) เขียนด้วย Rust เพื่อเสริมความยืดหยุ่นข้ามแพลตฟอร์ม Royal/Black Basta และ Play ใช้กลวิธี double-extortion ที่ก้าวร้าว และ Akira เพิ่มเป้าหมายธุรกิจขนาดกลางอย่างมากขึ้นด้วยแรงกดดันการรั่วไหลข้อมูล
Ransomware สามารถแพร่กระจายเร็วแค่ไหลหลังจากที่ผู้โจมตีได้รับการเข้าถึง
CrowdStrike’s Global Threat Report พบว่าเวลาการแตกอกแตกใจ eCrime โดยเฉลี่ยคือ 48 นาที โดยการแตกอกแตกใจที่บันทึกไว้เร็วที่สุดเพียง 51 วินาทีจากการประนีประนวมครั้งแรกถึงการเคลื่อนไหวในแนวนอน การเข้ารหัสตัวเองสามารถเริ่มต้นภายในวินาทีของการทำงาน ล็อกไฟล์หลายพันชั่วโมง ด้วยเหตุนี้ ความเร็วการตรวจสอบจึงสำคัญกว่าการปฏิกิริยาหลังจากข้อเท็จจริง
ความแตกต่างระหว่าง double extortion และ triple extortion คืออะไร
Double extortion มีความหมายว่าผู้โจมตีทั้งเข้ารหัสไฟล์และคุกคามว่าจะขายข้อมูลที่ขโมยหากเงินค่าปล้อยตัวไม่ได้รับการชำระ กลวิธีตอนนี้มี 74% ของการโจมตี Ransomware ตามเวอริไซน์’s 2024 DBIR Triple extortion เพิ่มจุดแรงกดดันที่สาม: การโจมตี DDoS หรือการคุกคามโดยตรง ลูกค้า พันธมิตร หรือบุคคลที่สามอื่น ๆ ที่เชื่อมโยงกับการละเมิด
จุดเข้าหลักที่ผู้โจมตี ใช้เพื่อเปิดตัว Ransomware ใด
ประมาณ 75% ของ กรณี Ransomware มาจาก phishing emails หรือไฟล์แนบที่เป็นอันตราย ตามเวอริไซน์’s DBIR กว่า 60% ของเหตุการณ์ต่างเกี่ยวข้องกับ RDP ที่ใช้ประโยชน์หรือ VPN access ผ่านแรง brute-force หรือ credential stuffing CVE ที่ยังไม่ได้รับแพตช์ยังใช้บ่อยครั้ง เรือ within 48 ชั่วโมง of disclosure ในขณะที่ความล่าช้าแพตช์องค์กรเฉลี่ยทำให้ 45 ถึง 60 วัน
กฎ 3-2-1-1-0 backup และเหตุใดจึงเป็นสิ่งสำคัญ
เป็น backup structure ที่สร้างขึ้นเพื่อ survive Ransomware ที่เป้าหมาย backups โดยตรง: 3 สำเนาของข้อมูล บน 2 ประเภท media ที่แตกต่างกัน กับ 1 สำเนา offsite 1 สำเนา immutable (write-once) และ 0 ข้อผิดพลาดบน test restores ไม่เปลี่ยนแปลง ทดสอบแล้วการสำรองข้อมูลช่วย บริษัท ที่กู้คืนได้โดยไม่ต้องจ่ายเนื่องจาก system ที่ประนีประนวมไม่สามารถสัมผัสสิ่งที่ไม่สามารถเข้าถึงได้
การแบ่งส่วนเครือข่ายลด Ransomware damage อย่างไร
การแบ่งส่วน จำกัด วิธี attackers สามารถเคลื่อน ในแนวนอน เมื่อ inside เนื่องจาก Ransomware มักจะ spread ผ่าน shared drives และ flat networks ภายใน วินาทีถึง นาที ของ initial access การควบคุมที่แนะนำ include ข้อจำกัด SMB ข้อ traffic apply deny-by-default rules และ separating medical devices OT/SCADA systems หรือ student Wi-Fi from administrative networks ขึ้นอยู่กับ industry
ทำไม per-app VPN access ที่แนะนำกว่า standard broad VPN access
Standard VPN tunnels มักให้ wide unchecked network access ดังนั้น single set ของ stolen credentials หรือ infected home device สามารถ bridge malware โดยตรง เข้าไป office network Per-app VPN access รวมกับ MFA enforcement และ patched VPN firmware ข้อจำกัด เมื่อ compromised login สามารถเข้าถึง ปิด หนึ่ง ของ Ransomware’ที่ถูกใช้ประโยชน์มากที่สุด entry points
Tools เมื่อ organizations ควร deploy เพื่อ catch Ransomware ก่อน encryption เสร็จ
EDR/XDR platforms พร้อม tamper protection ติดตั้ง ข้ามทุก endpoints และ servers detect Ransomware behavior ในวก real-time ก่อน encryption completes เนื่องจาก attackers สามารถเคลื่อน from access ถึง encryption ใน under หนึ่ง ชั่วโมง Email และ web filtering ว่า sandboxes attachments และ blocks unsafe macros addresses phishing ที่ common delivery method ที่สุด
NoMoreRansom.org คืออะไร และเมื่อใด ไป ควร used
NoMoreRansom.org เป็น free resource offer ว่า vetted decryption tools สร้าง ผ่าน public-private partnerships ระหว่าง governments และ cybersecurity firms ควร be checked ทันทีหลัง attack ก่อนพิจารณา any ransom payment เนื่องจาก success rates vary โดย Ransomware strain และ working free decryptor สามารถขจัด ต้องการใน negotiate กับ attackers
สิ่งที่ควร happen ใน first ชั่วโมง หลังจาก Ransomware คือ discovered
The first hour ควร focus ใน isolating infected endpoints จาก network disabling SMB sharing และ activating incident response team spanning IT ความปลอดภัย กฎหมาย และ executive leadership preserve ransom notes logs และ memory dumps สำหรับ forensics แล้ว scope ไป systems ใด ถูก encrypted และ ว่า backups ยังคง intact ก่อน choosing recovery path
ควร company ever pay ransom demand
Paying นั้น risky และ ไม่เคยรับประกัน many organizations ว่า pay ไม่ได้รับ working decryption key และ some attackers return demanding more payment ยังทุนfunding criminal networks และ สามารถ flag company ทำ repeat target recovery ควร prioritize immutable หรือ offline backups และ vetted decryption tools from NoMoreRansom.org ก่อน payment เป็น considered
How does Ransomware defense playbook ต่างกัน โดย industry
Healthcare ควร segment medical devices from administrative systems และ run HIPAA-compliant quarterly-tested backups financial services need sub-4-hour recovery objectives และ hardware-token MFA สำหรับ payment systems education ต้อง segment student Wi-Fi from admin networks ในขณะ government agencies focus ใน closing RDP exposure และ coordinating กับ CISA สำหรับ free vulnerability scanning support
สิ่งที่ถ้า attackers delete หรือ encrypt backups ระหว่าง attack
นี้ common Ransomware tactic ดังนั้น recovery depends ใน maintaining immutable หรือ offline backups ว่า ไม่สามารถ altered แม้ว่า attackers ได้รับ admin access the 3-2-1-1-0 rule 3 copies 2 media types 1 offsite 1 immutable 0 restore errors ตรวจสอบว่า least หนึ่ง clean copy survives ไม่ว่า attackers destroy ใน active network