Посібник з конфіденційності даних: захист, права та найкращі практики
Дізнайтеся, що таке конфіденційність даних, які чинні закони про приватність (GDPR, CCPA) і як захистити свою особисту інформацію в інтернеті.
 Michael Gargiulo
Головне: Ваші персональні дані постійно під загрозою з боку шкідливого програмного забезпечення, фішингу, соціальної інженерії та мережевих атак. Надійні паролі, інструменти для захисту приватності та VPN, який шифрує ваш трафік, становлять основу захисту вашої інформації в інтернеті.
Конфіденційність даних стала однією з найважливіших тем цифрового життя. Кожна онлайн-покупка, пошуковий запит і допис у соціальних мережах створюють персональні дані, які компанії збирають, зберігають і передають. Для багатьох людей питання просте: хто контролює мою інформацію і як її зберегти в безпеці?
Ризики реальні. Кіберзлочинці використовують складні методи для крадіжки персональних даних, а й legitimні компанії іноді неналежно з ними поводяться. Але є і добра новина. Сильні закони про конфіденційність уже діють у десятках країн, а практичні інструменти допоможуть вам взяти контроль у свої руки. Цей посібник розглядає конкретні загрози для ваших персональних даних, закони, покликані захищати ваші права, та конкретні кроки, які можна зробити для захисту своєї інформації в інтернеті.
Примітка: Цей посібник зосереджений на конфіденційності персональних даних з погляду споживача. Якщо вас цікавлять організаційні системи відповідності, корпоративні обов’язки щодо обробки даних або впровадження GDPR для бізнесу, перегляньте натомість наш посібник із захисту даних.
Що таке конфіденційність даних?
Конфіденційність даних — це ваше право контролювати те, як збирається, використовується, зберігається та передається ваша персональна інформація. До персональних даних належить усе, що може прямо або опосередковано ідентифікувати вас: ім’я, адреса електронної пошти, номер телефону, фізична адреса, історія переглядів, записи про покупки, дані про місцезнаходження та навіть біометричні дані, як-от відбитки пальців.
На практиці конфіденційність даних відповідає на три запитання:
- Хто збирає ваші дані? Вебсайти, застосунки, рекламодавці, провайдери інтернет-послуг (ISP) і державні органи — усі збирають персональну інформацію.
- Що вони з нею роблять? Типові види використання включають таргетовану рекламу, аналітику, покращення продуктів, а в деяких випадках — продаж даних третім сторонам.
- Який контроль маєте ви? Закони про конфіденційність та інструменти дають вам змогу переглядати, змінювати, видаляти й обмежувати доступ до своїх даних.
Розрив між тим, що компанії збирають, і тим, що користувачі розуміють щодо цього збору, залишається одним із найбільших викликів цифрової конфіденційності, за даними Electronic Frontier Foundation (EFF). Конфіденційність даних — не те саме, що захист даних, який стосується організаційних і правових рамок, яких мають дотримуватися компанії. Конфіденційність даних — це ваші індивідуальні права та вибір.
Загрози для вашої особистої інформації
Кіберзлочинці застосовують широкий спектр методів для доступу до персональних даних. Розуміння того, як працює кожна загроза, — перший крок до захисту від неї.
Соціальна інженерія
Соціальна інженерія — це категорія атак, у яких зловмисники маніпулюють людьми, щоб ті розкрили конфіденційну інформацію. Замість експлуатації вразливостей програмного забезпечення ці атаки використовують людську психологію.
Як це працює: Зловмисник може видати себе за представника банку, надіслати фальшиве благодійне звернення або створити термінову ситуацію (наприклад, стверджувати, що ваш обліковий запис скомпрометовано), щоб змусити вас поділитися паролями, номерами рахунків або кодами підтвердження.
Реальний приклад: У липні 2020 року Twitter зазнав масштабного зламу, коли зловмисники скоординованою атакою соціальної інженерії націлилися на співробітників із доступом до внутрішніх інструментів. Потім вони скомпрометували облікові записи відомих людей, зокрема Барака Обами та Ілона Маска, щоб просувати криптовалютне шахрайство, згідно з федеральною кримінальною скаргою[1].
Профілактика: Перевіряйте будь-який неочікуваний запит на персональну інформацію, зв’язуючись з організацією безпосередньо через офіційні канали. Ніколи не діліться паролями або одноразовими кодами з людиною, яка першою зв’язалася з вами.
Шкідливе програмне забезпечення
Шкідливе програмне забезпечення (malware) — це зловмисне ПЗ, призначене для проникнення в пристрої з метою крадіжки даних, шифрування файлів для викупу або стеження за діяльністю користувача без його згоди.
Як це працює: Шкідливе ПЗ зазвичай потрапляє через вкладення в електронних листах, скомпрометовані вебсайти або заражені завантаження. Після встановлення воно може фіксувати натискання клавіш для перехоплення паролів, шифрувати ваші файли й вимагати оплату (програми-вимагачі), вмикати камеру чи мікрофон або викрадати конфіденційні документи.
Реальний приклад: Атака програми-вимагача WannaCry у 2017 році спричинила десятки тисяч зараження у понад 150 країнах[2], за відкритими звітами, на які посилається CISA. Вона шифрувала файли користувачів і вимагала оплати в bitcoin. Постраждали лікарні, підприємства та державні установи.
Профілактика: Тримайте оновленими операційну систему та програмне забезпечення, не клікайте посилання чи вкладення від невідомих відправників і користуйтеся надійним антивірусом. Наш окремий посібник детально описує типи шкідливого ПЗ та засоби захисту.
Спір-фішинг
Тоді як звичайний фішинг розсилає повідомлення широким загалом, спір-фішинг націлений на конкретних людей із використанням персональної інформації, яку зловмисник уже зібрав.
Як це працює: Зловмисник вивчає вас через соціальні мережі, публічні реєстри або попередні витоки даних. Потім він складає дуже персоналізоване повідомлення, яке часто виглядає так, ніби походить від колеги, керівника або довіреного сервісу, і спонукає вас перейти за шкідливим посиланням або надати конфіденційні дані.
Реальний приклад: Звіт 2023 року від Barracuda Networks показав, що спір-фішинг становить лише 0,1% атак через електронну пошту, але відповідає за 66% витоків[3] у її даних. Персоналізація робить такі атаки значно ефективнішими за загальний фішинг.
Профілактика: Будьте недовірливими до будь-якого листа, що вимагає термінових дій, навіть якщо він нібито від знайомої людини. Перевіряйте запити через окремий канал зв’язку. Щоб дізнатися більше про захист, прочитайте наш докладний посібник про фішингові атаки.
Мережеві атаки
Публічні Wi-Fi-мережі в кав’ярнях, аеропортах і готелях зручні, але за своєю природою небезпечні. Зловмисники в тій самій мережі можуть перехоплювати незашифровані дані.
Як це працює: У атаці «людина посередині» (MITM) хакер розміщується між вашим пристроєм і Wi-Fi-роутером. Тоді він може стежити за вашою активністю в інтернеті, перехоплювати облікові дані для входу та навіть впроваджувати шкідливий вміст у сайти, які ви відвідуєте.
Реальний приклад: Дослідники безпеки задокументували, що шахрайські точки доступу, які імітують легітимні мережі (так звані атаки «злий двійник», або evil twin), залишаються одним із найпоширеніших загроз у публічних місцях.
Профілактика: Уникайте доступу до банківських або чутливих рахунків через публічний Wi-Fi. Використовуйте VPN для шифрування з’єднання та переконайтеся, що сайти використовують HTTPS, перш ніж вводити будь-яку персональну інформацію.
Вразливості Інтернету речей (IoT)
Розумні пристрої для дому, носимі гаджети, старі телефони та підключена побутова техніка часто мають слабкі налаштування безпеки за замовчуванням і рідко отримують оновлення ПЗ.
Як це працює: Багато пристроїв IoT постачаються з паролями за замовчуванням, які користувачі ніколи не змінюють. Такі пристрої часто не мають шифрування й можуть передавати дані у відкритому вигляді. Зловмисники можуть використати ці слабкості, щоб отримати доступ до вашої домашньої мережі та будь-яких даних на підключених пристроях.
Реальний приклад: У 2019 році дослідники Bitdefender виявили, що Ring Video Doorbell Pro передавав Wi-Fi-облікові дані через незахищений HTTP під час налаштування[4], роблячи їх доступними для будь-кого поблизу; проблему згодом виправили.
Профілактика: Негайно змініть паролі за замовчуванням на всіх підключених пристроях. Регулярно перевіряйте наявність оновлень прошивки та вимикайте функції, якими не користуєтесь, наприклад віддалений доступ.
Експлуатація соціальних мереж
Платформи соціальних мереж збирають величезні обсяги даних про користувачів, а інформація, якою ви добровільно ділитеся, може бути використана зловмисниками.
Як це працює: Зловмисники збирають дані з публічних профілів, щоб підготувати соціально-інженерні атаки або спір-фішинг. Самі платформи збирають поведінкові дані, зокрема ваші вподобання, репости, відмітки місцезнаходження та патерни перегляду, для таргетованої реклами. Витоки даних у компаніях соціальних мереж можуть передати цю інформацію злочинцям.
Реальний приклад: У справі Cambridge Analytica FTC стверджувала, що застосунок зібрав дані профілів приблизно 250 000–270 000 користувачів і 50–65 мільйонів їхніх друзів[5] оманливими способами.
Профілактика: Перевіряйте налаштування приватності на кожній платформі. Обмежуйте персональну інформацію, видиму в публічних профілях, і будьте обережні, приймаючи запити на контакт від невідомих облікових записів.
Дипфейки та синтетичні медіа
Розвиток штучного інтелекту дав змогу створювати переконливі фейкові зображення, аудіо та відео, які можуть зашкодити репутації або сприяти шахрайству.
Як це працює: Інструменти ШІ можуть генерувати реалістичні синтетичні медіа за зразками голосу, обличчя чи стилю письма певної людини. Злочинці використовують дипфейки для видавання себе за іншу особу, шантажу, дезінформаційних кампаній і фінансового шахрайства, наприклад шахрайства з клонуванням голосу.
Реальний приклад: У 2024 році фінансовий співробітник інженерної компанії Arup перерахував близько 25 мільйонів доларів[6] після відеодзвінка з людиною, яка видавала себе за фінансового директора компанії. У дзвінку використали технологію дипфейку.
Профілактика: Будьте обережні з незвичайними відеo- чи аудіозапитами, пов’язаними з фінансовими операціями. Перевіряйте несподівані повідомлення через перевірені канали. Використовуйте багатофакторну автентифікацію, щоб голос або відео самі по собі не могли авторизувати чутливі дії.
Які дані можуть стати метою?
Кіберзлочинці націлюються на різні типи персональної інформації залежно від своїх цілей. Типові цілі включають імена, адреси, номери телефонів, номери соціального страхування, реквізити фінансових рахунків, медичні записи та облікові дані для входу. Ось що зловмисники зазвичай роблять із викраденими даними:
Крадіжка особи
Злочинці використовують викрадену персональну інформацію, щоб видавати себе за жертву. Вони можуть відкривати кредитні рахунки, подавати шахрайські податкові декларації, отримувати медичну допомогу або вчиняти злочини від чужого імені. За даними Федеральної торгової комісії (FTC), американці повідомили про втрати понад 10 мільярдів доларів через шахрайство у 2023 році[7]. Дізнайтеся, як працює крадіжка особи, і як захиститися від неї.
Доксинг
Доксинг передбачає публічне оприлюднення чужої приватної інформації без згоди. Це може включати домашні адреси, номери телефонів, дані про місце роботи та сімейні відомості. Жертви можуть зазнати переслідування, погроз або фізичної небезпеки.
Продаж у дарквебі
Викрадені дані часто продають на маркетплейсах дарквебу. Ціни сильно різняться й змінюються з часом, але повні записи особи та медичні записи зазвичай коштують дорожче, ніж один окремий елемент даних, як-от адреса електронної пошти.
Фінансова експлуатація
Зловмисники використовують викрадені номери кредитних карток, облікові дані банківських рахунків і персональні відомості, щоб робити несанкціоновані покупки, перераховувати кошти або подавати заявки на кредити від імені жертви.
Вимагання та шантаж
Чутливі персональні дані, зокрема приватні фото, повідомлення чи історія переглядів, можна використати, щоб змусити жертву до платежів. Атаки програм-вимагачів шифрують файли й вимагають оплати за їх відновлення.
Особиста експлуатація
Викрадені дані дають змогу переслідувати, цькувати та видавати себе за іншу людину. Злочинці можуть використовувати персональну інформацію, щоб відстежувати місцезнаходження жертви, зв’язуватися з її родиною чи роботодавцем або вчиняти злочини від її імені.
Права споживачів згідно із законами про конфіденційність даних
Закони про конфіденційність даних встановлюють правила, за якими організації збирають, зберігають, обробляють і передають персональну інформацію. Ці закони також визначають ваші права як особи та встановлюють покарання за порушення.
Чому важливі закони про конфіденційність
Швидке зростання цифрового збору даних створило нагальну потребу в правовому захисті. Закони про конфіденційність даних виконують кілька критичних функцій:
- Захищають особи від несанкціонованого використання їхньої персональної інформації
- Надають конкретні права, зокрема можливість доступу до своїх даних, їх виправлення та видалення
- Вимагають прозорості від організацій щодо того, як вони обробляють дані
- Встановлюють обов’язкове сповіщення про витоки, щоб особи могли вжити захисних заходів
- Накладають штрафи, які стимулюють дотримання вимог
Структура конфіденційності NIST[8] — це добровільний інструмент, який допомагає організаціям визначати й керувати ризиками для конфіденційності, і багато хто використовує його разом із цими правовими вимогами.
| Регламент | Регіон | Дата набрання чинності | Максимальний штраф |
|---|---|---|---|
| GDPR[9] | Європейський Союз | 25 травня 2018 | 20 млн € або 4% світового річного обороту[10] |
| CCPA[11] | Каліфорнія, США | 1 січня 2020 | 2 500 $ за порушення, 7 500 $ за умисне порушення (з урахуванням інфляції) |
| PDPA | Сінгапур | 2 липня 2014 | 1 млн сингапурських доларів або 10% річного обороту в Сінгапурі, залежно від того, що більше[12] |
| LGPD[13] | Бразилія | Серпень 2020 (штрафи з 1 серпня 2021) | 2% доходу в Бразилії, але не більше 50 млн реалів |
| PIPEDA | Канада | 13 квітня 2000 | Засоби правового захисту, наказані Федеральним судом[14] |
| Різні державні закони | США (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Залежить від штату |
Загальний регламент із захисту даних (GDPR)
- Регіон: Європейський Союз (ЄС)
- Дата набрання чинності: 25 травня 2018
Ключові положення
- Згода: Вимагає явної згоди осіб перед обробкою їхніх даних. Єврокомісія пояснює правову основу[9].
- Права суб’єктів даних: Надає право на доступ, виправлення, видалення та обмеження обробки персональних даних.
- Сповіщення про витоки: Якщо витік створює ризик для осіб, організації мають повідомити наглядовий орган протягом 72 годин після того, як про нього стало відомо[15].
- Штрафи: До 20 мільйонів євро або 4% загального річного світового обороту[10], залежно від того, що більше.
Закон Каліфорнії про конфіденційність споживачів (CCPA)
- Регіон: Каліфорнія, США
- Дата набрання чинності: 1 січня 2020
Ключові положення
- Право знати: Споживачі можуть запитувати відомості про те, як збирається, використовується та передається їхня персональна інформація.
- Право на видалення: Споживачі можуть вимагати видалення своєї персональної інформації.
- Право відмовитися: Споживачі можуть відмовитися від продажу своїх персональних даних.
- Штрафи: Адміністративні штрафи до 2 500 $ за порушення або 7 500 $ за умисне порушення[11], з урахуванням інфляції.
Закон про захист персональних даних (PDPA) — Сінгапур
- Регіон: Сінгапур
- Дата набрання чинності: 2 липня 2014
Ключові положення
- Згода: Вимагає від організацій отримувати згоду перед збором, використанням або розкриттям персональних даних.
- Доступ і виправлення: Надає особам право на доступ до своєї персональної інформації та її виправлення.
- Безпека даних: Організації мають впроваджувати розумні заходи безпеки для захисту персональних даних.
- Штрафи: Фінансові штрафи до 1 мільйона сингапурських доларів або 10% річного обороту в Сінгапурі[12], залежно від того, що більше, з жовтня 2022 року.
Бразильський загальний закон про захист даних (LGPD)
- Регіон: Бразилія
- Дата набрання чинності: Серпень 2020, штрафи застосовуються з 1 серпня 2021
Ключові положення
- Згода: Вимагає чіткої та явної згоди на обробку даних.
- Права суб’єктів даних: Надає права на доступ, редагування, видалення та перенесення персональної інформації.
- Відповідальний за захист даних: Організації мають призначити офіцера із захисту даних.
- Штрафи: До 2% доходу компанії в Бразилії, але не більше 50 мільйонів реалів за порушення[13].
Закон про захист персональної інформації та електронних документів (PIPEDA) — Канада
- Регіон: Канада
- Дата набрання чинності: 13 квітня 2000 (з поправками з часом)
Ключові положення
- Згода: Вимагає від організацій отримувати значущу згоду на збір і використання даних.
- Доступ і виправлення: Надає особам право на доступ до своєї персональної інформації та її виправлення.
- Безпека даних: Організації мають захищати персональні дані належними запобіжними заходами.
- Штрафи: Уповноважений із питань приватності може передати справи до Федерального суду, який може наказати засоби правового захисту[14].
Нові державні закони про конфіденційність у США
- Штати: Різні, зокрема Нью-Джерсі, Нью-Гемпшир, Монтана, Флорида, Техас і Орегон
- Дати набрання чинності: Різні дати у 2024 та 2025 роках
Ключові положення
- Згода: Подібні вимоги щодо отримання згоди перед обробкою даних.
- Права суб’єктів даних: Права на доступ, редагування, видалення та відмову від обробки даних.
- Безпека даних: Вимоги щодо захисту персональних даних і проведення оцінок захисту даних.
- Штрафи: Різняться залежно від штату, зокрема штрафи та правозастосовні заходи з боку державних органів.
Порада: Найефективніша звичка — з самого початку обмежувати те, чим ви ділитеся в інтернеті. Поєднайте сильні унікальні паролі, зашифроване хмарне сховище та VPN у публічних Wi-Fi-мережах, і ви усунете більшість поверхні атаки, на яку покладаються злочинці.
Способи захисту вашої персональної інформації
Загрози реальні, але й захист існує. Ось конкретні, практичні кроки для захисту ваших персональних даних в інтернеті.
Використовуйте браузери, орієнтовані на приватність
Стандартні браузери збирають значні обсяги даних користувачів. Альтернативи з фокусом на приватність, як-от Brave, Firefox (з увімкненим суворим захистом від відстеження) і Tor Browser, блокують трекери та рекламу за замовчуванням. Tor надсилає трафік випадковим шляхом через кілька ретрансляторів[16], тож жоден спостерігач у жодній окремій точці не може визначити, звідки він надійшов або куди йде.
Обмежуйте обмін даними
Кожен шматок персональної інформації, яким ви ділитеся в інтернеті, збільшує вашу вразливість. Не публікуйте повне ім’я, домашню адресу, номер телефону чи місце роботи у публічних профілях. Переглядайте дозволи, які надаєте застосункам, і відкликайте доступ до контактів, місцезнаходження та камери, коли він не потрібен.
Шифруйте хмарне сховище
Якщо ви зберігаєте файли в хмарі, використовуйте сервіси з наскрізним шифруванням, як-от Tresorit або Proton Drive. Для наявних хмарних облікових записів (Google Drive, Dropbox) шифруйте чутливі файли локально перед завантаженням за допомогою інструментів на кшталт Cryptomator.
Використовуйте пошук пристрою
Увімкніть «Знайти пристрій» (Android) або «Знайти iPhone» (iOS) на всіх своїх пристроях. Якщо пристрій загубили або викрали, ці інструменти дають змогу дистанційно заблокувати його та стерти всі персональні дані, перш ніж вони потраплять до чужих рук.
Переглядайте дозволи застосунків
Багато застосунків запитують доступ до камери, мікрофона, контактів і даних про місцезнаходження значно більше, ніж потрібно для їхньої роботи. На iOS і Android переглядайте дозволи застосунків у налаштуваннях пристрою та відкликайте зайві. Особливу увагу приділяйте застосункам, які запитують доступ до мікрофона чи камери під час роботи у фоновому режимі.
Встановлюйте блокувальники реклами
Розширення браузера на кшталт uBlock Origin блокують скрипти відстеження, нав’язливу рекламу та відомі домени з шкідливим ПЗ. Блокувальники реклами зменшують обсяг даних, які треті сторони можуть зібрати про вашу поведінку в мережі, а також пришвидшують завантаження сторінок.
Використовуйте месенджери, орієнтовані на приватність
Звичайні SMS-повідомлення не шифруються. Застосунки на кшталт Signal використовують наскрізне шифрування за замовчуванням для всіх повідомлень, голосових і відеодзвінків. Це означає, що навіть провайдер застосунку не може прочитати ваші розмови.
Використовуйте безпечні служби електронної пошти
Провайдери пошти на кшталт ProtonMail і Tutanota пропонують наскрізне шифрування, на відміну від стандартних облікових записів Gmail або Outlook, де провайдер технічно може отримати доступ до вмісту листів.
Створюйте сильні унікальні паролі
Аналіз уряду Великої Британії викрадених облікових записів показав, що 123456 був найпоширенішим паролем — його використовували в 23,2 мільйона облікових записів[17]. Використовуйте менеджер паролів, щоб генерувати й зберігати унікальні паролі для кожного облікового запису. CISA радить, щоб сильний пароль був щонайменше 16 символів завдовжки, випадковим і унікальним[18]. Увімкніть багатофакторну автентифікацію (MFA)[19] на кожному обліковому записі, який її підтримує.
Використовуйте блокування застосунків
Багато смартфонів дають змогу блокувати окремі застосунки окремим PIN-кодом, графічним ключем або біометричним скануванням. Це додає другий рівень захисту, якщо хтось отримає доступ до вашого пристрою.
Регулярно очищайте дані перегляду
Очищайте історію перегляду, файли cookie та кешовані дані за регулярним графіком. Це видаляє збережені дані відстеження та зменшує обсяг інформації, доступної тому, хто має доступ до вашого пристрою. Більшість браузерів дозволяють автоматизувати цей процес у налаштуваннях.
Вимкніть сторонні файли cookie
Сучасні браузери, зокрема Chrome, Firefox і Safari, дозволяють блокувати сторонні файли cookie, які переважно використовуються для відстеження вашої активності на різних сайтах. Їх вимкнення суттєво зменшує міжсайтове відстеження. Перевірте налаштування приватності свого браузера, щоб це налаштувати.
Увімкніть запити «Не відстежувати»
Хоча не всі сайти дотримуються запитів «Не відстежувати» (DNT), увімкнення цього параметра в браузері сигналізує про ваше бажання не відстежуватися. Поєднайте це з вимкненням непотрібних дозволів на місцезнаходження та сповіщення на мобільних пристроях.
Розділяйте онлайн-активність
Використовуйте окремі браузери або профілі браузера для різних видів діяльності. Особистий перегляд тримайте в одному профілі, а роботу чи покупки — в іншому. Це не дає мережам відстеження скласти повну картину вашої поведінки в інтернеті.
Захищайте свої пристрої IoT
Негайно після налаштування змініть паролі за замовчуванням на кожному підключеному пристрої. Перевіряйте наявність оновлень прошивки щомісяця. Вимикайте функції віддаленого доступу, якими не користуєтесь, і розгляньте можливість розміщення пристроїв IoT в окремій Wi-Fi-мережі, відмінній від мережі основних пристроїв.
Використання засобів шифрування для захисту з’єднання
Шифрування — найефективніший технічний захист персональних даних під час передачі. Кілька інструментів працюють разом, захищаючи різні аспекти вашої онлайн-активності.
Віртуальні приватні мережі (VPN)
VPN шифрує весь інтернет-трафік між вашим пристроєм і VPN-сервером, не даючи вашому ISP, мережевим адміністраторам і зловмисникам у публічних Wi-Fi-мережах стежити за вашою активністю. VPN також маскують вашу IP-адресу, що ускладнює відстеження вашого місцезнаходження вебсайтами та рекламодавцями.
Обираючи VPN, віддавайте перевагу провайдерам із перевіреною політикою відсутності журналів, сильними стандартами шифрування (AES-256) і широкою мережею серверів. Порівняйте найкращих провайдерів за швидкістю, безпекою та функціями приватності на сторінці наших оглядів VPN.
NordVPN — один із найвище оцінених варіантів для особистої приватності. Він використовує шифрування AES-256, стверджує, що його політика відсутності журналів пройшла незалежний аудит, і пропонує вбудоване блокування шкідливого ПЗ та реклами через функцію Threat Protection. NordVPN підтримує до 10 одночасних підключень пристроїв і має 7,229 серверів у 150 країнах.
Зашифровані DNS
Стандартні DNS-запити надсилаються у відкритому вигляді, тож ваш ISP може бачити кожен вебсайт, який ви відвідуєте. Перехід на зашифровані DNS (DNS over HTTPS або DNS over TLS) через провайдерів на кшталт Cloudflare (1.1.1.1) або Quad9 запобігає такому стеженню.
HTTPS скрізь
Завжди перевіряйте, що вебсайти використовують HTTPS, перш ніж вводити персональну інформацію. Сучасні браузери показують значок замка в адресному рядку для зашифрованих з’єднань. Розширення HTTPS Everywhere (тепер вбудоване в багато браузерів) автоматично переводить з’єднання на HTTPS, коли це можливо.
Приватні браузери та пошукові системи
Поєднайте VPN з браузером, орієнтованим на приватність, як-от Brave або Firefox, і пошуковою системою на кшталт DuckDuckGo, яка не відстежує пошукові запити. Такий багаторівневий підхід забезпечує значно сильнішу приватність, ніж будь-який окремий інструмент.
Ключові висновки
Конфіденційність персональних даних у сучасному цифровому середовищі — не є необов’язковою. Кожна онлайн-дія генерує дані, які можна зібрати, передати, продати або викрасти. Загрози конкретні й добре задокументовані: від фішингу та шкідливого ПЗ до соціальної інженерії та вразливостей IoT.
Захист так само конкретний. Сильні унікальні паролі, якими керує менеджер паролів, усувають найпоширеніший вектор атаки. VPN шифрує ваш трафік і запобігає мережевому стеженню. Браузери та месенджери, орієнтовані на приватність, зменшують обсяг даних, доступних трекерам і зловмисникам. А закони про конфіденційність на кшталт GDPR і CCPA дають вам законні права контролювати свою інформацію.
Найефективніший підхід поєднує кілька рівнів: обмежуйте те, чим ділитеся, шифруйте те, що передаєте, захищайте те, що зберігаєте, і будьте в курсі мінливих загроз. Жоден окремий інструмент не забезпечує повного захисту, але разом ці заходи суттєво знижують ваш ризик. Зробіть один крок уже сьогодні — чи то перегляньте дозволи застосунків, увімкніть багатофакторну автентифікацію, чи налаштуйте VPN — і рухайтеся далі.
Посилання
- Justice. б.д. Dl. Отримано 16 жовтня 2026 р. з https://www.justice.gov/opa/press-release/file/1300246/dl.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Indicators Associated With WannaCry Ransomware. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Архів: Знімок Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 травня 2023 р.). Отримано 16 жовтня 2026 р. з https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Архів: Знімок Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 листопада 2019 р.). Отримано 16 жовтня 2026 р. з https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Архів: Знімок Wayback Machine
- FTC. б.д. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Отримано 16 жовтня 2026 р. з https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Архів: Знімок Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 травня 2024 р.). Отримано 16 жовтня 2026 р. з https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Архів: Знімок Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Отримано 16 жовтня 2026 р. з https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Архів: Знімок Wayback Machine
- NIST. 2018. Privacy Framework. Отримано 16 жовтня 2026 р. з https://www.nist.gov/privacy-framework.Архів: Знімок Wayback Machine
- European Commission. б.д. Legal framework of EU data protection. Отримано 16 жовтня 2026 р. з https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Архів: Знімок Wayback Machine
- European Commission. б.д. Enforcement and sanctions. Отримано 16 жовтня 2026 р. з https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Архів: Знімок Wayback Machine
- CA. б.д. Ccpa Statute. Отримано 16 жовтня 2026 р. з https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Отримано 16 жовтня 2026 р. з https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Архів: Знімок Wayback Machine
- Planalto. б.д. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Архів: Знімок Wayback Machine
- GC. б.д. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Отримано 16 жовтня 2026 р. з https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Архів: Знімок Wayback Machine
- European Commission. б.д. Obligations. Отримано 16 жовтня 2026 р. з https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Архів: Знімок Wayback Machine
- The Tor Project, Inc. б.д. Tor Project: Overview. Отримано 16 жовтня 2026 р. з https://2019.www.torproject.org/about/overview.html.en.Архів: Знімок Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Отримано 16 жовтня 2026 р. з https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Use Strong Passwords. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/use-strong-passwords.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Turn On MFA. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/turn-mfa.Архів: Знімок Wayback Machine
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
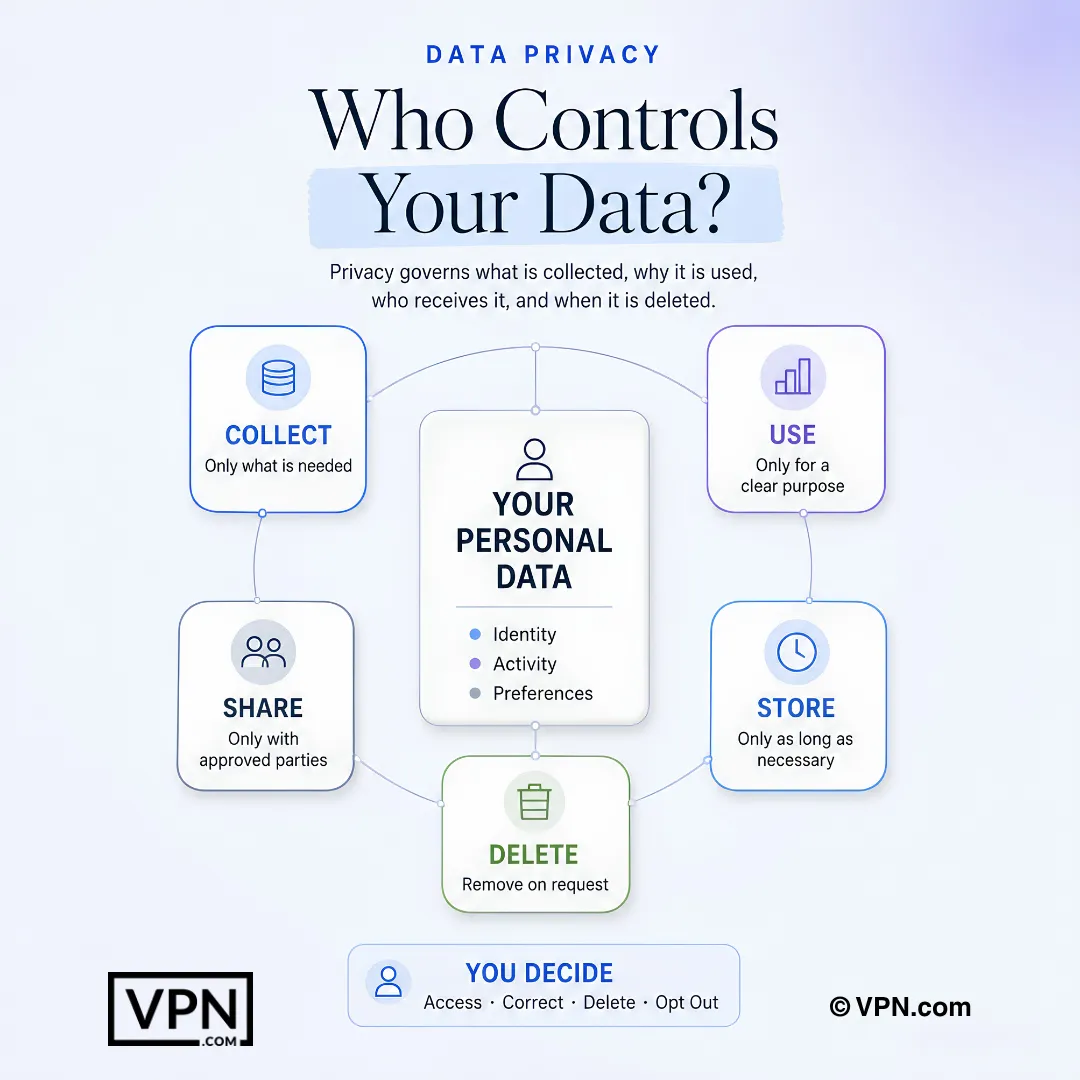
Конфіденційність даних визначає, яка інформація збирається, як вона використовується, хто її отримує і коли видаляється.
Поширені запитання
У чому різниця між конфіденційністю даних і захистом даних?
Конфіденційність даних — це ваше індивідуальне право контролювати, як збираються, використовуються та передаються персональні дані, як-от ім’я, історія перегляду чи дані про місцезнаходження. Захист даних охоплює організаційні та правові рамки, яких мають дотримуватися компанії, щоб відповідально поводитися з такими даними. Для особистої приватності зосередьтеся на інструментах на кшталт VPN і менеджерів паролів, а не на корпоративних системах відповідності.
Наскільки спір-фішинг небезпечніший за звичайний фішинг?
Спір-фішинг значно небезпечніший, хоча й набагато рідший. Звіт Barracuda Networks за 2023 рік показав, що спір-фішинг становить 0,1% атак через електронну пошту, але відповідає за 66% витоків у її даних, адже зловмисники вивчають цілі через соціальні мережі та попередні витоки, щоб складати переконливі персоналізовані повідомлення. Перевіряйте термінові запити через окремий канал зв’язку, перш ніж діяти.
Чи можуть соціальна інженерія скомпрометувати великі облікові записи, а не лише окремих людей?
Так. У липні 2020 року Twitter зазнав зламу, коли зловмисники провели скоординовану атаку соціальної інженерії на співробітників із доступом до внутрішніх інструментів, а потім скомпрометували відомі облікові записи, зокрема Барака Обами та Ілона Маска, щоб просувати криптовалютне шахрайство. Це показує, що соціальна інженерія експлуатує людську психологію, а не програмні вади, тож важливо перевіряти запити через офіційні канали.
Наскільки реальна загроза дипфейків для персональних і фінансових даних?
Це активна й дорога загроза. У 2024 році фінансовий співробітник інженерної компанії Arup переказав близько 25 мільйонів доларів після відеодзвінка з тим, що виявився дипфейком фінансового директора компанії. Злочинці використовують клоновані голоси й обличчя для шантажу та шахрайства. Багатофакторна автентифікація допомагає, бо голос або відео самі по собі не можуть авторизувати чутливі транзакції.
Чи є розумні домашні пристрої та IoT реальним ризиком для конфіденційності?
Так. Багато пристроїв IoT постачаються з паролями за замовчуванням, які користувачі ніколи не змінюють, і передають дані без шифрування. У 2019 році дослідники Bitdefender виявили, що Ring Video Doorbell Pro передавав Wi-Fi-облікові дані через незахищений HTTP під час налаштування, що дозволяло будь-кому в зоні дії перехопити їх. Негайно змініть паролі за замовчуванням після налаштування, перевіряйте прошивку щомісяця та вимикайте невикористовувані функції віддаленого доступу.
Що насправді відбувається з моїми даними після витоку?
Викрадені дані зазвичай продають на маркетплейсах дарквебу, де ціни сильно різняться, але повні записи особи та медичні записи особливо цінні. Злочинці потім використовують їх для крадіжки особи; FTC повідомила, що американці втратили понад 10 мільярдів доларів через шахрайство у 2023 році.
Які права GDPR насправді надає мені щодо моїх персональних даних?
GDPR, що діє з 25 травня 2018 року в ЄС, надає права на доступ, виправлення, видалення та обмеження обробки ваших персональних даних і вимагає від організацій мати законну підставу, наприклад згоду, перш ніж їх обробляти. Якщо витік створює ризик для осіб, компанії мають повідомити наглядовий орган протягом 72 годин. Порушення тягнуть за собою штрафи до 20 мільйонів євро або 4% загального річного світового обороту, залежно від того, що більше.
Чим CCPA відрізняється від GDPR для споживачів?
CCPA, що діє з 1 січня 2020 року в Каліфорнії, надає споживачам право знати, яка персональна інформація збирається, право на її видалення та право відмовитися від її продажу, з адміністративними штрафами до 2 500 $ за порушення або 7 500 $ за умисне порушення. Це вужче, ніж структура GDPR з штрафами до 20 мільйонів євро або 4% доходу, але все ж дає американським споживачам реальні важелі відмови.
Як VPN конкретно захищає мої персональні дані?
VPN шифрує весь трафік між вашим пристроєм і його сервером, блокуючи стеження з боку вашого ISP і зловмисників у публічних Wi-Fi-мережах, та маскує вашу IP-адресу, ускладнюючи відстеження місцезнаходження. Наприклад, NordVPN використовує шифрування AES-256, стверджує, що його політика відсутності журналів пройшла незалежний аудит, має 7,229 серверів у 150 країнах і підтримує 10 одночасних пристроїв.
Які інструменти захищають мої комунікації, крім VPN?
Нашаровуйте шифрування через різні канали. Signal шифрує повідомлення, голосові та відеодзвінки наскрізним шифруванням за замовчуванням, тож навіть провайдер застосунку не може їх прочитати. ProtonMail і Tutanota пропонують електронну пошту з наскрізним шифруванням, на відміну від стандартних Gmail або Outlook. Зашифровані DNS через Cloudflare (1.1.1.1) або Quad9 не дають вашому ISP записувати кожен відвіданий сайт у відкритому вигляді.
Що робить пароль по-справжньому сильним у 2024 році?
Найважливіші довжина та випадковість: прагніть щонайменше 16 символів, поєднуючи великі й малі літери, цифри та символи. Попри це, «123456» часто очолює списки викрадених паролів. Використовуйте менеджер паролів, щоб генерувати й зберігати унікальні облікові дані для кожного облікового запису, і вмикайте багатофакторну автентифікацію всюди, де вона доступна, щоб самого лише витеклого пароля було недостатньо для доступу.
Як конкретно захистити дані в публічній Wi-Fi-мережі?
Уникайте входу в банківські чи чутливі рахунки в публічних мережах, оскільки зловмисники в тій самій Wi-Fi-мережі можуть провести атаки «людина посередині» або створити шахрайські точки доступу «злий двійник», що імітують легітимні мережі. Використовуйте VPN для шифрування з’єднання та переконайтеся, що сайти використовують HTTPS, перш ніж вводити персональну інформацію.
Яка найефективніша звичка для зниження ризиків приватності?
Обмежувати те, чим ви ділитеся в інтернеті, адже кожна опублікована деталь розширює можливості зловмисників для спір-фішингу чи доксингу. Поєднайте це з сильними унікальними паролями, інструментами шифрованого хмарного сховища на кшталт Proton Drive або Tresorit і VPN у публічних Wi-Fi-мережах. Разом вони усувають більшість поверхні атаки, на яку покладаються злочинці.