Кібербезпека
Кібербезпека: будьте на крок попереду будь-якої загрози.
Практичні посібники з тем шкідливого програмного забезпечення, фішингу, крадіжки особистих даних і захисту інформації. Без жаргону — лише чіткі поради.
Основи кібербезпеки
Головне: Більшість кібератак не потребують складного хакерства — вони використовують слабкі паролі, неоновлене програмне забезпечення та людські помилки. Увімкніть багатофакторну автентифікацію для кожного критично важливого облікового запису, своєчасно оновлюйте програми та користуйтеся менеджером паролів. Ці три заходи усувають переважну більшість векторів атак на приватних осіб і малий бізнес.
Кібербезпека — це практика захисту ваших пристроїв, мереж і даних від цифрових атак, крадіжок і пошкоджень. Це не лише ІТ-проблема. Це питання виживання бізнесу, яке впливає на ваші гроші, репутацію та здатність працювати.
Більшість людей вважає, що кібербезпека має значення лише тоді, коли ви працюєте з секретною державною інформацією або керуєте компанією зі списку Fortune 500. Це не так. Хакери активно атакують приватних осіб і малий бізнес, бо припускають, що в цих цілей менше захисту.
Хороша новина? Вам не потрібен диплом з інформатики. Достатньо зрозуміти, з чим ви маєте справу, і які захисні заходи справді працюють.
Як зазвичай відбуваються кібератаки?
Більшість кібератак дотримується передбачуваної схеми. Розуміння цієї схеми допомагає визначити ваші найслабші місця та там, де прості захисні заходи принесуть найбільшу користь.
Ланцюжок атаки
| Етап | Що відбувається | Тривалість |
|---|---|---|
| Розвідка | Хакери збирають дані про вас через ваш сайт, LinkedIn і відкриті системи | Від кількох днів до кількох тижнів |
| Проникнення | Вони потрапляють усередину через фішинг, неоновлене програмне забезпечення або викрадені облікові дані | Від секунд до хвилин |
| Розширення доступу | Вони підвищують привілеї, залишають бекдори та непомітно рухаються вашою мережею | Від кількох тижнів до місяців |
| Наслідки | Програми-вимагачі, викрадені дані, паралізовані операції. Шкода завдана до того, як ви її помітите | Різні |
Найпоширеніші точки входу
- Слабкі або повторно використані паролі: Пароль «Company2024» або один і той самий пароль на кількох сайтах залишає ваші двері відчиненими. Викрадені облікові дані регулярно продають на маркетплейсах темного вебу, тому повторне використання паролів стає ще небезпечнішим.
- Фішингові листи: Зловмисники обманом змушують людей надати облікові дані або встановити шкідливе програмне забезпечення. Сучасний фішинг дуже переконливий і таргетований, часто імітуючи ваш банк, керівника чи ІТ-постачальника. Детальні стратегії захисту дивіться в нашому посібнику з фішингових атак.
- Неоновлене програмне забезпечення: Те сповіщення про оновлення, яке ви ігноруєте? Зловмисники вже мають автоматизовані інструменти, які сканують саме цю вразливість.
- Неправильні налаштування: Хмарне сховище, відкрите для всіх, адмін-панелі, доступні через інтернет, або незмінені паролі за замовчуванням — легкі точки входу. Публічні мережі Wi-Fi додають ще один рівень ризику, адже зловмисники в тій самій мережі можуть перехоплювати незашифрований трафік у реальному часі.
Чому атакують людей, а не лише технології?
Ось неприємна правда: ваші співробітники часто стають найслабшою ланкою. Не тому, що вони недбалі, а тому, що люди передбачувані й піддаються маніпуляціям так, як технології — ні.
Соціальна інженерія надзвичайно ефективна. Зловмисникам не потрібно зламувати 256-бітне шифрування, якщо вони можуть надіслати лист від імені вашого генерального директора з вимогою терміново здійснити банківський переказ. Онлайн-шахрайство на кшталт цього експлуатує довіру, терміновість і авторитет ефективніше, ніж будь-яка технічна вразливість.
Тріада CIA: основні цілі кібербезпеки
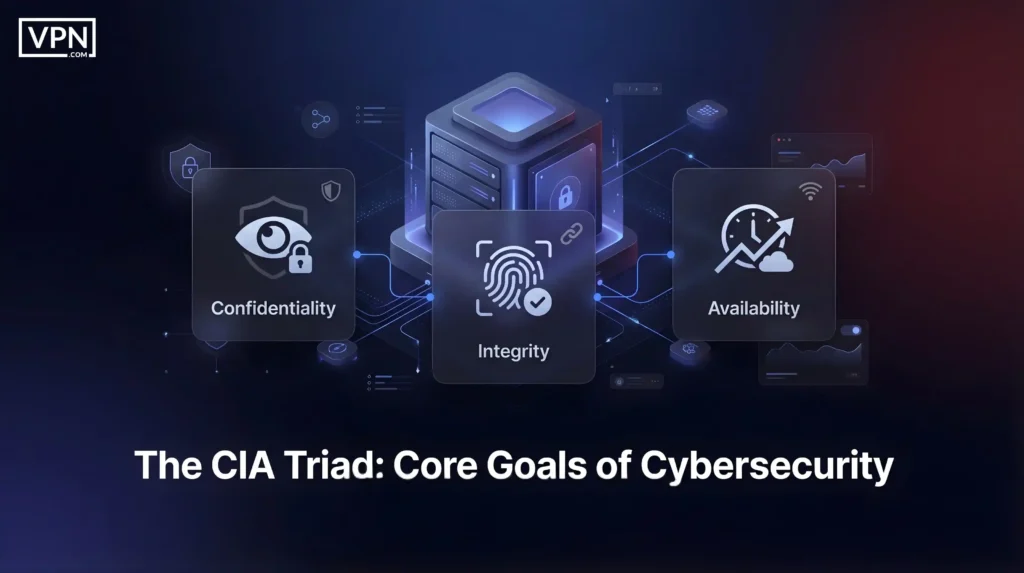
Кібербезпека зводиться до трьох фундаментальних завдань, відомих як тріада CIA (не плутати з розвідувальними агентствами):
| Ціль | Визначення | Приклад атаки | Наслідки |
|---|---|---|---|
| Конфіденційність | Доступ до чутливих даних мають лише уповноважені особи | Крадіжка даних, витоки облікових даних, компрометація інформації клієнтів | Штрафи, втрата довіри, конкурентні збитки |
| Цілісність | Інформація залишається точною і незміненою | Змінені записи, перенаправлені листи, програмне забезпечення, заражене шкідником | Непомітне шахрайство, пошкоджені системи |
| Доступність | Системи та дані доступні тоді, коли вони потрібні | Програми-вимагачі, DDoS, перебої в роботі сервісів | Втрата доходу, зупинка операцій |
Більшість компаній ставлять доступність понад усе. Порушення, від якого можна згодом відновитися, — це керовано; відсутність зв’язку протягом днів — катастрофа.
Найбільші кіберзагрози сьогодні
- DDoS та збої сервісів: Зловмисники використовують ботнети, щоб заповнити ваші сервери трафіком, і ті падають. Ваш сайт, електронна пошта та бізнес-застосунки стають недоступними. Економічні втрати прямі: інтернет-магазини втрачають гроші щохвилини простою, SaaS-провайдери порушують угоди про рівень обслуговування, а довіра клієнтів слабшає з кожною годиною недоступності.
- Атаки на ланцюг постачання: Ви захистили власні системи, але як щодо ваших постачальників? Зловмисники компрометують оновлення програмного забезпечення, постачальників керованих послуг або хмарні платформи, яким ви довіряєте. Атака SolarWinds скомпрометувала оновлення програмного забезпечення, яким користувалися 18 000 клієнтів, зокрема урядові агентства та компанії зі списку Fortune 500. Жертви нічого не зробили поганого; вони просто довіряли своєму постачальнику.
- Атаки на основі ШІ: ШІ перетворив кожного зловмисника на експерта з фішингових листів, які тепер посилаються на вашу нещодавню активність, дипфейки імітують голос вашого генерального директора, а автоматизовані інструменти в реальному часі сканують мільйони систем на пошук слабких місць. Те, що колись вимагало складних навичок, тепер є дешевим готовим набором інструментів на кримінальних форумах.
Види кібербезпеки
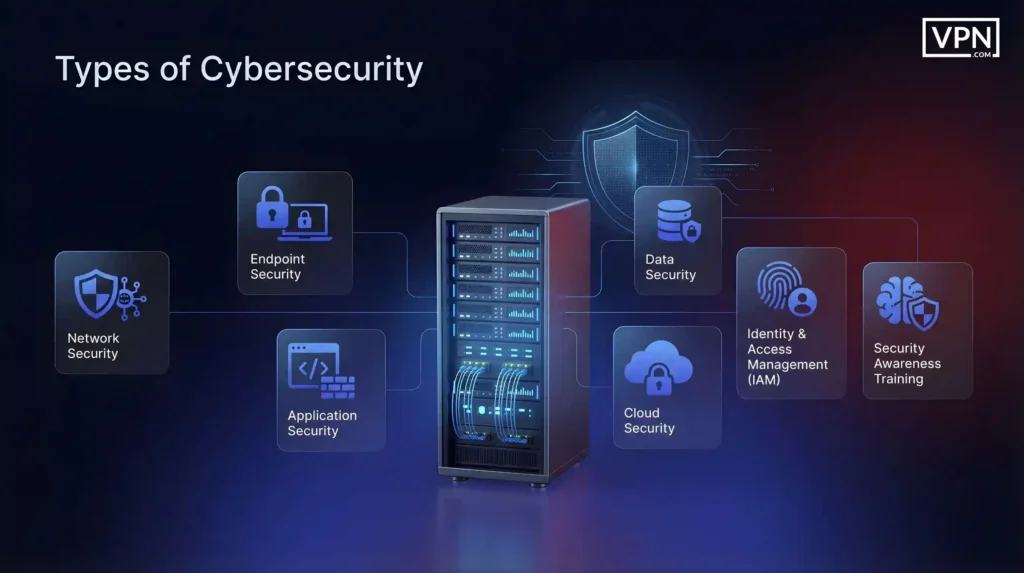
Кібербезпека охоплює кілька спеціалізованих напрямів:
| Напрям | Що захищає | Ключові технології |
|---|---|---|
| Безпека мережі | Маршрути, якими рухаються ваші дані | Брандмауери, VPN, системи виявлення вторгнень, сегментація мережі |
| Безпека кінцевих точок | Пристрої, що підключаються до вашої мережі: ноутбуки, телефони, сервери | Антивіруси, шифрування пристроїв, оновлення, управління мобільними пристроями |
| Безпека застосунків | Програмне забезпечення, яке ви розробляєте або використовуєте: сайти, застосунки, API | Безпечне кодування, тестування на вразливості, захист від ін’єкційних атак |
| Безпека хмари | Ризики, притаманні хмарним середовищам | Контроль доступу, шифрування, дотримання моделі спільної відповідальності |
| Безпека даних | Сама інформація, незалежно від місця зберігання чи передачі | Класифікація даних, шифрування, запобігання витокам даних |
| Управління ідентифікацією та доступом (IAM) | Хто і до чого має доступ | Автентифікація, MFA, рольовий доступ, принцип найменших привілеїв |
| Навчання з безпеки | Людську поведінку та прийняття рішень | Розпізнавання фішингу, протоколи автентифікації, повідомлення про інциденти |
Ці напрями не існують окремо. Модель нульової довіри поєднує багато з них, розглядаючи кожен запит на доступ як недовірений за замовчуванням, незалежно від того, звідки він походить.
Кібербезпека, інформаційна безпека та ІТ-безпека
Ці терміни часто вживають як синоніми, але розуміти різницю корисно під час найму персоналу, купівлі інструментів або розробки політик.
| Термін | Що охоплює | Сфера уваги | Приклади обов’язків |
|---|---|---|---|
| Кібербезпека | Захист від цифрових загроз і атак | Захист, орієнтований на загрози, у підключених середовищах | Зупинка хакерів, виявлення злому, реагування на програми-вимагачі |
| Інформаційна безпека (InfoSec) | Захист усіх інформаційних активів незалежно від формату | Захист даних у всіх станах і на всіх носіях | Конфіденційні документи, шифрування, відповідність вимогам |
| ІТ-безпека | Захист технологічної інфраструктури та систем | Безпека інфраструктури та операцій | Безпека серверів, доступ користувачів, керування оновленнями, брандмауери |
Кібербезпека для приватних осіб: основні заходи
Для захисту себе не потрібні корпоративні інструменти. Більшість атак на приватних осіб відбувається через прості помилки, яких можна уникнути базовими звичками.
- Багатофакторна автентифікація (MFA): Увімкніть MFA для всіх облікових записів, які її підтримують, передусім для електронної пошти, банківських рахунків, соцмереж і платіжних сервісів. Віддавайте перевагу застосункам-автентифікаторам (Google Authenticator, Microsoft Authenticator, Authy), а не SMS, які зловмисники можуть перехопити через підміну SIM-картки. MFA запобігає переважній більшості захоплень облікових записів, навіть якщо пароль скомпрометовано. Без неї один витік пароля часто достатній для крадіжки особистих даних.
- Оновлення програмного забезпечення: Увімкніть автоматичні оновлення на телефоні, комп’ютері, браузері та застосунках. Оновлення безпеки усувають вразливості, які зловмисники активно експлуатують. Відомі слабкі місця залишаються відкритими, бо більшість людей відкладає оновлення. Оновлення іноді спричиняють проблеми, але ризик від неоновлення завжди переважає незручності.
- Менеджер паролів: Ваш мозок не здатний генерувати й запам’ятовувати понад 80 унікальних паролів. Користуйтеся надійним менеджером паролів, який створюватиме випадкові паролі. Це усуває повторне використання паролів. Якщо Adobe, LinkedIn чи інша компанія зазнала злому, викрадені облікові дані не спрацюють деінде.
Що робити, якщо вас зламали
Якщо ви вважаєте, що ваш обліковий запис або пристрій скомпрометовано, негайно змініть паролі на іншому пристрої, скиньте MFA і зверніться до банку, якщо йдеться про фінансові рахунки. Перевірте електронну пошту на наявність несанкціонованих запитів на скидання пароля, адже пошта є точкою опори для доступу до інших сервісів.
Головне
Кібербезпека — це не ідеальний захист. Це систематичне зниження ризиків доти, доки ви більше не будете найлегшою мішенню. Якщо думати про все, чого ви ще не зробили, кібербезпека здається непосильною. Коли ж ви зосереджуєтеся на правильних пріоритетах, вона стає керованою.
Зловмисники шукають легкі цілі. Будь-який базовий захід, який ви впровадите, виводить вас із цього кола. Вам не потрібно бути непробивними, достатньо бути безпечнішими за тисячі цілей, які не виконали базових кроків.
Ландшафт загроз продовжуватиме змінюватися. З’являтимуться нові атаки. Але основи залишаються незмінними: безпечний доступ, видимість, локалізація шкоди та швидке відновлення. Опануйте їх, і ви зможете адаптуватися разом із зміною загроз.
Кібербезпека: поширені запитання
Чи достатньо антивірусного ПЗ, щоб мене захистити?
У чому різниця між VPN і антивірусом?
Що таке безпека «нульової довіри»?
Як розпізнати фішingовий лист?
Які найкращі практики щодо паролів у 2026 році?
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
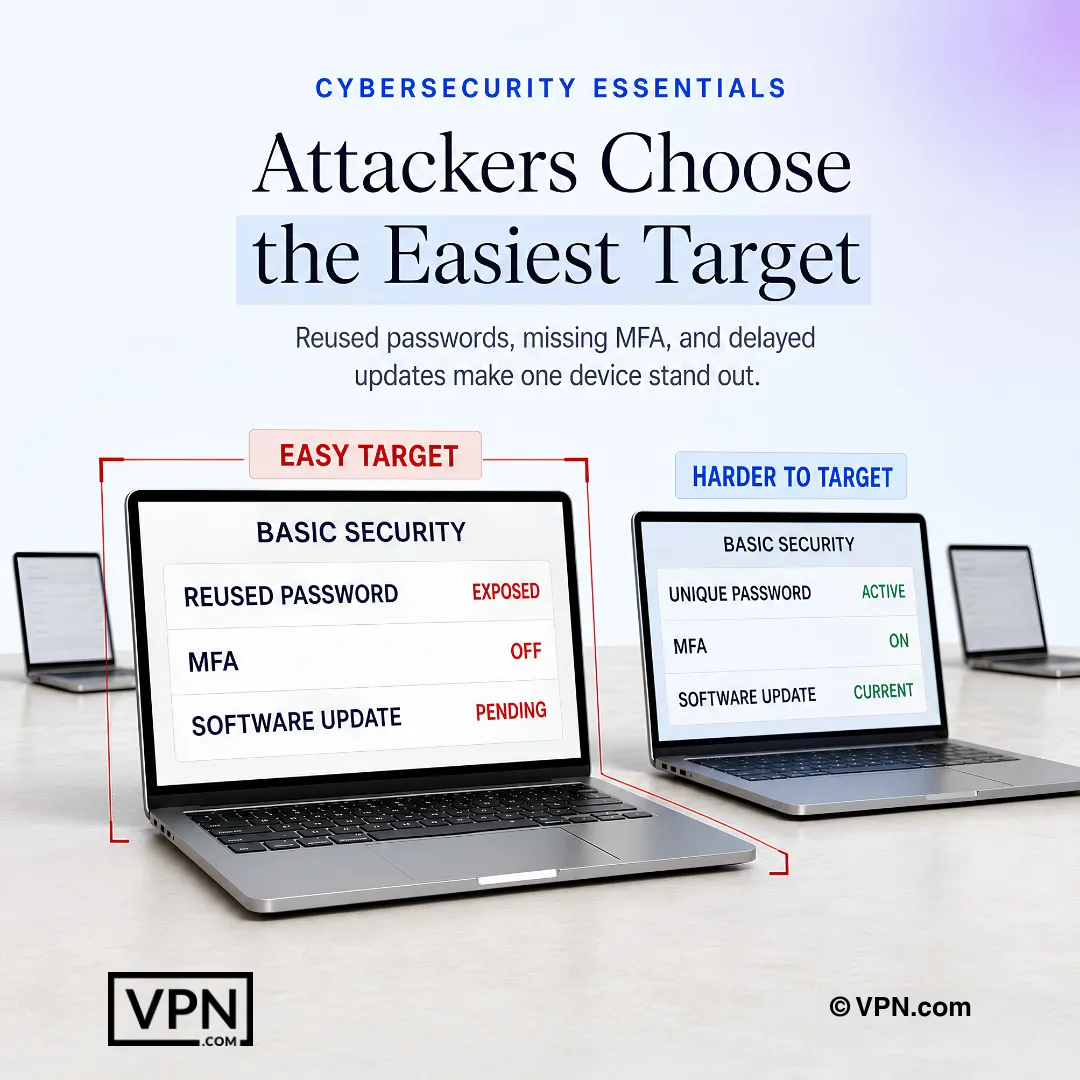
Зловмисники зазвичай атакують пристрій із найслабшими налаштуваннями пароля, MFA та оновлень програмного забезпечення.
Кібербезпека для початківців: що це таке та як залишатися в безпеціАнглійською
Останні посібники з кібербезпеки
Найкраще антивірусне програмне забезпечення: порівняння та рейтинг
Ми порівняли найкращі антивірусні програми за незалежними результатами лабораторних тестів. Bitdefender лідирує з ідеальними оцінками, Norton для приватності, ESET для швидкості. Знайдіть свій варіант.
Найпоширеніші онлайн-шахрайства, яких не варто ігнорувати
Думаєте, ви в безпеці? Онлайн-шахраї стають дедалі хитрішими. Не станьте їхньою наступною жертвою! Дізнайтеся про найновіші схеми та як їм протидіяти. Читайте!
Витік паролів: причини, ризики та як захиститися
Дізнайтеся, чому витікають паролі, які ризики це несе для ваших облікових записів і які перевірені засоби захисту, зокрема унікальні надійні паролі та двофакторна автентифікація.
Глибокий веб проти темного вебу: ключові відмінності
Глибокий веб проти темного вебу: з'ясуйте, що їх відрізняє. У глибокому вебі зберігаються ваша пошта та банківські дані. Темний веб потребує Tor і несе серйозні ризики.
Захист даних: поради, стратегії та посібник з кібербезпеки
Захистіть свої дані за допомогою перевірених стратегій захисту даних, порад і заходів кібербезпеки для окремих людей і компаній.
Zero Trust у кібербезпеці: принципи та впровадження
Дізнайтеся основи zero trust у кібербезпеці, як працює модель, її ключові переваги та практичні кроки переходу від периметрового захисту до доступу з постійною перевіркою.
Почніть з основ.
Публічний Wi-Fi — один із найшвидших способів проникнення зловмисників. Дізнайтеся про ризики та прості кроки, які захистять вас у будь-якій мережі.
Читати посібник із публічного Wi-Fi