Витік паролів: причини, ризики та як захиститися
Дізнайтеся, чому витікають паролі, які ризики це несе для ваших облікових записів і які перевірені засоби захисту, зокрема унікальні надійні паролі та двофакторна автентифікація.
 Michael Gargiulo
Головне: За даними Verizon, викрадені облікові дані з’являлися майже в одній третині витоків за останнє десятиліття. Унікальні надійні паролі для кожного облікового запису, увімкнена двофакторна автентифікація та перевірка витоків через “Have I Been Pwned?” є ключовим захистом від крадіжки облікових даних.
Витік паролів відбувається, коли хакери отримують несанкціонований доступ до збережених паролів у базі даних компанії та оприлюднюють їх або продають на ринках даркнету. Звіт Verizon 2024 Data Breach Investigations Report показав, що викрадені облікові дані фігурували майже в одній третині (31%) витоків[1] за останні 10 років, тож облікові дані є ключовою складовою того, як організації стають жертвами атак.
Ця тривожна реальність показує, чому інциденти з витоком паролів потребують уваги. Це не дрібні збої, а серйозні витоки, які спричиняють значні фінансові втрати і за лічені миті руйнують довіру. Захищаєте ви особисту інформацію чи бізнес-дані, розуміння ризиків розкриття облікових даних є критично важливим. Такі витоки можуть спіткати будь-кого і будь-де. Наслідки часто виходять далеко за межі безпосередніх постраждалих і охоплюють цілі організації.
Як паролі потрапляють у витоки даних
Розуміння того, як викрадаються облікові дані, допомагає захищатися від найпоширеніших методів атак.
Поширені методи, якими хакери викрадають облікові дані
Паролі часто потрапляють до зловмисників через фішингові атаки, коли вас обманом змушують передати інформацію, видаючи себе за надійних відправників. Ще один поширений метод - шкідливе ПЗ, яке таємно встановлюється на ваш пристрій і записує кожне натискання клавіш. Хакери також атакують бази даних компаній напряму, використовуючи слабкі місця в безпеці, щоб одразу викрасти мільйони записів.
Після викрадення такі облікові дані часто з’являються в даркнеті. Злочинці продають або торгують ними масово, що дає змогу проводити подальші атаки на багато платформ.
Великі витоки облікових даних, що сформували цифрову безпеку
Історія витоків паролів містить витоки, які виявили критичні вразливості безпеки. Витік у T-Mobile 2021 року торкнувся 76,6 мільйона людей[2] за даними FCC, а викрадені дані включали імена, дати народження та номери соціального страхування мільйонів нинішніх, колишніх і потенційних клієнтів.
Злам Equifax у 2017 році залишається одним із найвагоміших інцидентів: FTC повідомляє, що він розкрив особисту інформацію 147 мільйонів людей[3]. Ці події підкреслюють потребу в надійному шифруванні та швидкому усуненні вразливостей.
Найпоширеніші (і найгірші) паролі, які досі використовуються
Попри широку обізнаність про крадіжку облікових даних, мільйони людей досі використовують надзвичайно слабкі паролі. Типові приклади:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (або 222222, 3333333, 4444444, 5555555 тощо) → 123123 → abc123 → asdfgh
Такі паролі належать до найлегше вгадуваних для кіберзлочинців, тому NIST у своїх рекомендаціях радить сервісам порівнювати нові паролі зі списками поширених і раніше скомпрометованих значень[4] та відхиляти збіги. Використовувати такі паролі - це як замкнути цінності в шафі, але залишити ключ у замку.
Запобігання витокам паролів: перевірені тактики та найкращі практики
Превентивні заходи зміцнюють загальний рівень вашої цифрової безпеки. Оскільки витоки облікових даних тепер очікувані, а не винятковість, захист паролів більше не є необов’язковим.
Створюйте надійні унікальні облікові дані для кожного облікового запису
Захист вашої цифрової особи починається з самих паролів:
→ Унікальні паролі: Кожен онлайн-обліковий запис потребує окремого надійного пароля[5]. Повторне використання паролів на кількох сайтах означає, що один витік може скомпрометувати кожен обліковий запис із цими самими даними.
→ Двофакторна автентифікація (2FA): Другий крок перевірки означає, що навіть якщо хтось викрав ваш пароль, він не пройде другий крок[6] для доступу до ваших облікових записів. Microsoft стверджує, що MFA може блокувати понад 99,9 відсотка атак на облікові записи[7]. Ви отримуєте код на мобільний пристрій або використовуєте біометрію, наприклад відбиток пальця. 2FA поєднує те, що ви знаєте (пароль), із тим, що у вас є (телефон), і значно ускладнює зламування для зловмисників.
Створюйте паролі, стійкі до атак перебором
Захист ваших облікових записів потребує простих і свідомих зусиль:
→ Довгі парольні фрази: CISA рекомендує паролі щонайменше 16 символів[5] і пропонує як альтернативу запам’ятовувану фразу з 4-7 не пов’язаних між собою слів замість випадкових рядків. Довжина набагато краще протистоїть злому, ніж короткі та прості паролі.
→ Зміна після компрометації: Рекомендації NIST вказують, що сервіси не повинні вимагати періодичної зміни паролів[4], але мають примусово змусити користувача змінити пароль за наявності ознак компрометації. Дотримуйтеся того самого правила самостійно: після будь-якого повідомлення про витік негайно оновіть відповідні облікові дані.
Використовуйте менеджер паролів, щоб керувати складністю
Керування десятками надійних паролів не потребує їх запам’ятовування:
→ Менеджери паролів: Порада CISA - використовувати менеджер паролів, а не записувати їх[5]. Такі інструменти генерують, зберігають і видають складні паролі із зашифрованої бази даних, а також позначають слабкі або повторно використані. Ви пам’ятаєте лише один головний пароль. Унікальні паролі обмежують шкоду, коли інший сервіс зазнає витоку.
→ Корпоративні рішення від MSP: Організації виграють від керованих систем паролів, що включають єдиний вхід (SSO) та розширений аудит. Такі рішення підвищують і зручність, і безпеку в масштабі.
Додайте VPN як додатковий рівень безпеки
VPN доповнює безпеку паролів, захищаючи дані під час передавання:
→ Шифрування: VPN шифрує ваше інтернет-з’єднання, роблячи дані, які ви надсилаєте й отримуєте, нечитабельними для всіх, хто їх перехопить.
→ Безпечне використання публічного Wi-Fi: FTC повідомляє, що більшість сайтів зараз використовують шифрування[8], тож публічний Wi-Fi зазвичай безпечний, коли ви бачите https. VPN додає захист у мережах, яким ви не довіряєте, але він не зупинить злом бази даних компанії.
| Крок | Дія | Пріоритет |
|---|---|---|
| 1 | Негайно змініть витеклий пароль у цьому сервісі | Негайно |
| 2 | Змініть його в усіх інших облікових записах, де ви використовували цей пароль | Негайно |
| 3 | Увімкніть двофакторну автентифікацію (2FA) у постраждалих облікових записах | Того ж дня |
| 4 | Повідомте відповідні платформи про можливий несанкціонований доступ | Того ж дня |
| 5 | Зверніться до банку або емітента картки, якщо були розкриті фінансові дані | Того ж дня |
| 6 | Перевірте пристрої на наявність шкідливого ПЗ антивірусом | Протягом 24 годин |
| 7 | Скиньте контрольні питання, які можуть слугувати альтернативним шляхом входу | Протягом 24 годин |
| 8 | Стежте за банківськими виписками та кредитними звітами на предмет підозрілої активності | Постійно |
Порада: Скористайтеся сервісом “Have I Been Pwned?”[9], щоб перевірити, чи з’являлася ваша адреса електронної пошти в будь-якому відомому витоку даних. Налаштуйте безкоштовні сповіщення про витоки, щоб отримувати повідомлення, щойно ваші облікові дані з’являться в новому витоку, а не виявляти це через тижні.
Виявлення витоку пароля та швидка реакція
Розпізнавання ознак компрометації облікових даних і швидка реакція мінімізують збиток і відновлюють безпеку вашого цифрового життя.
Як перевірити, чи був ваш пароль розкритий
Будьте уважні й регулярно перевіряйте стан своїх облікових даних:
→ Сервіси сповіщень про витоки: Використовуйте інструменти на кшталт “Have I Been Pwned?”, щоб перевірити, чи з’являлися ваша електронна адреса та паролі у витоку даних. Ці сервіси збирають інформацію з відомих витоків і сповіщають вас, коли ваші облікові дані знаходяться.
→ Стежте за підозрілою активністю: Звертайте увагу на несанкціоновані входи, несподівані листи зі скиданням пароля або сповіщення безпеки від сервісів, якими ви користуєтеся. Це ранні попереджувальні ознаки компрометації облікових даних.
Попереджувальні ознаки того, що ваш обліковий запис скомпрометовано
Іноді ознаки злому непомітні. Ось на що варто звернути увагу:
→ Незвична активність облікового запису: Входи з незнайомих місць або в незвичний час, які ви не ініціювали.
→ Заблоковані облікові записи: Несподівані блокування свідчать, що хтось змінив ваші облікові дані.
→ Несподівані фінансові операції: Невпізнані списання в банківських виписках або кредитних звітах вказують на можливе викрадення особистих даних. Під час будь-якого підозрюваного вікна витоку переглядайте фінансові записи щотижня.
Негайні кроки після того, як ваші облікові дані з’явилися у витоку
Якщо ви виявили, що ваші паролі фігурують у витоку, дійте протягом кількох годин:
→ Змініть паролі: Негайно оновіть облікові дані, починаючи з тих облікових записів, які мають той самий пароль.
→ Увімкніть двофакторну автентифікацію (2FA): Додайте цей додатковий рівень навіть до щойно оновлених облікових записів.
→ Повідомте відповідні платформи: Сповістіть платформи, де могли використовуватися ваші облікові дані, про можливий витік.
→ Зверніться до фінансових установ: Повідомте свій банк або емітента картки, щоб позначити шахрайську активність або замінити скомпрометовані картки.
Обмеження збитків після витоку облікових даних
Ефективна реакція потребує як технічних заходів захисту, так і чіткої комунікації, особливо якщо скомпрометовані облікові дані можуть посилити ризики на кшталт крадіжки особистих даних.
→ Перевірка на шкідливе ПЗ: Використовуйте антивірус, щоб перевірити пристрої на наявність кейлогерів або іншого шкідливого ПЗ, що збирає дані.
→ Скиньте контрольні питання: Змініть контрольні питання та відповіді, які надають альтернативні шляхи доступу до облікового запису.
→ Інформуйте зацікавлені сторони: Якщо ви керуєте даними інших людей (наприклад, ведете бізнес), оперативно повідомте постраждалих клієнтів, членів команди чи партнерів про витік і заходи, яких ви вживаєте.
Додаткові рівні безпеки: захист VPN та не лише
Захист вашої онлайн-особи виходить за межі надійних паролів. Кілька рівнів захисту значно зменшують ваш ризик крадіжки облікових даних.
Як VPN знижує ризик крадіжки облікових даних
Коли ви користуєтеся VPN, ваш інтернет-трафік проходить через захищений сервер, який шифрує інформацію між вашим пристроєм та інтернетом. Це шифрування особливо важливе в публічних Wi-Fi мережах, яким ви не довіряєте, де VPN не дає іншим людям у мережі читати ваш трафік.
Однак VPN - це лише один рівень ширшої стратегії. Поєднуйте його з унікальними паролями, менеджером паролів, 2FA та регулярним моніторингом витоків для комплексного захисту.
Найкращі VPN для захисту облікових даних
Розгляньте провідних постачальників VPN, щоб посилити свою безпеку:
→ NordVPN: Відомий надійними протоколами шифрування, NordVPN пропонує подвійний VPN-захист, який шифрує ваш трафік двічі. Він надає 7,229 серверів у 150 країнах.
→ ExpressVPN: Відзначений за швидкість і простоту використання, ExpressVPN забезпечує надійне шифрування та перевірену політику відсутності журналів. Він також обходить географічні обмеження для приватного перегляду по всьому світу.
→ CyberGhost: Завдяки зручному інтерфейсу та 9,600+ серверам у 100 країнах CyberGhost забезпечує надійний захист для тих, хто тільки починає користуватися VPN.
Побудова повноцінної стратегії захисту облікових даних
Додати VPN до своєї рутини безпеки просто. Оберіть надійного провайдера, завантажте застосунок і підключіться до сервера перед переглядом або введенням чутливої інформації. Тримайте VPN увімкненим у будь-якій мережі, яку ви повністю не довіряєте.
Поєднуйте використання VPN із цими основними практиками:
→ Використовуйте менеджер паролів для кожного облікового запису → Увімкніть 2FA на всіх облікових записах, які її підтримують → Регулярно перевіряйте витоки через сервіси сповіщень → Негайно змінюйте пароль, якщо сервіс повідомляє про витік або ви підозрюєте компрометацію → Тримайте все програмне забезпечення та операційні системи оновленими до актуальних версій
Цей багаторівневий підхід мінімізує ризик появи ваших облікових даних у витоку та забезпечує безпеку облікових записів, навіть якщо один рівень захисту підведе.
Остаточний висновок
Безпека ваших онлайн-облікових записів залежить від щоденних звичок. Унікальні надійні паролі, уважність завдяки активному моніторингу та швидкі дії після виявлення компрометації - це обов’язкові практики для кожного цифрового користувача.
Зробіть один крок сьогодні. Оновіть слабкий пароль. Увімкніть двофакторну автентифікацію на найважливіших облікових записах. Перевірте свою основну адресу електронної пошти на витоки. Ці дії займають хвилини, але запобігають шкоді, яку може бути важко або неможливо виправити місяцями чи роками.
Цифрові загрози з кожним роком стають складнішими. Ваш найкращий захист - це послідовний багаторівневий підхід: надійні облікові дані, менеджер паролів, 2FA, захист VPN у ненадійних мережах і регулярний моніторинг витоків. Не чекайте, поки витік нагадає про себе. Вбудуйте ці звички у свою рутину вже зараз.
Посилання
- Verizon. б.д. 2024 Dbir Data Breach Investigations Report. Отримано 16 жовтня 2026 р. з https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. б.д. DA 24 860A1. Отримано 16 жовтня 2026 р. з https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Отримано 16 жовтня 2026 р. з https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Архів: Знімок Wayback Machine
- NIST. б.д. NIST Special Publication 800-63B. Отримано 16 жовтня 2026 р. з https://pages.nist.gov/800-63-4/sp800-63b.html.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Use Strong Passwords. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/use-strong-passwords.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Turn On MFA. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/turn-mfa.Архів: Знімок Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 серпня 2019 р.). Отримано 16 жовтня 2026 р. з https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Архів: Знімок Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Отримано 16 жовтня 2026 р. з https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Архів: Знімок Wayback Machine
- Have I Been Pwned. б.д. Have I Been Pwned: Check if your email address has been exposed in a data breach. Отримано 16 жовтня 2026 р. з https://haveibeenpwned.com/.
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
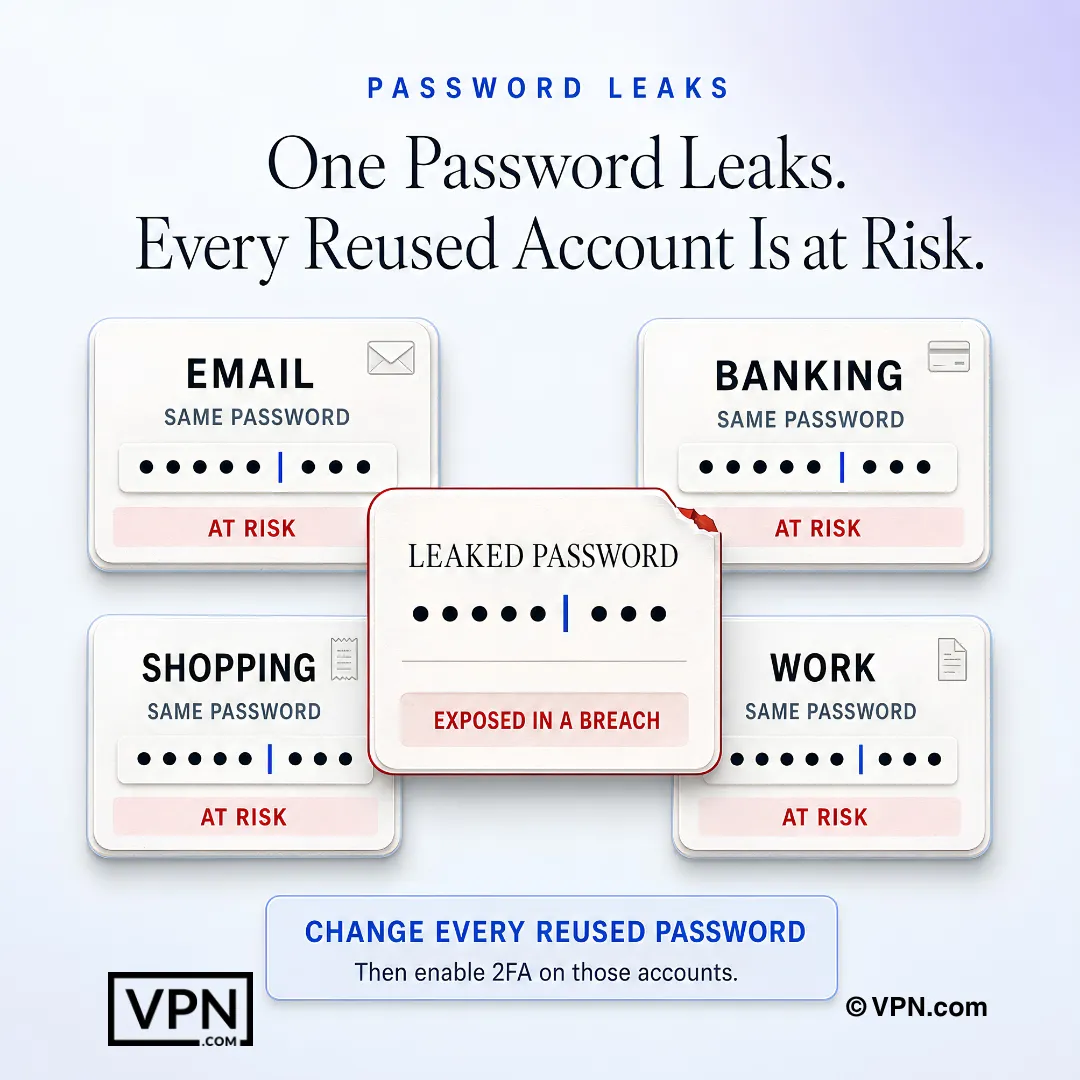
Один скомпрометований пароль може підставити під удар усі інші облікові записи, де використовуються ті самі облікові дані.
Поширені запитання
Як паролі насправді потрапляють у витік даних?
Паролі витікають через фішингові атаки, які обманом змушують вас передати облікові дані, через шкідливе ПЗ, що записує ваші натискання клавіш, і через прямі атаки на бази даних компаній, де хакери використовують слабкі місця в безпеці, щоб одразу викрасти мільйони записів. Викрадені облікові дані потім продаються або масово обмінюються в даркнеті, що дає змогу проводити подальші атаки на інші платформи, якими ви користуєтеся.
Як часто викрадені облікові дані беруть участь у витоках даних?
Викрадені облікові дані є ключовою частиною того, як відбуваються витоки. Звіт Verizon 2024 Data Breach Investigations Report показав, що вони фігурували майже в одній третині (31%) витоків за останні 10 років. Витеклі облікові дані повторно використовують проти інших сайтів, тому один витік може мати значення навіть для людей, які ніколи не користувалися зламаним сервісом.
Які великі витоки показують реальний ризик витоку паролів?
Два витоки ілюструють масштаб: злам Equifax 2017 року розкрив особисту інформацію 147 мільйонів людей за даними FTC, а витік у T-Mobile 2021 року торкнувся 76,6 мільйона людей за даними FCC, серед викрадених даних були номери соціального страхування. Кожен показує, як збій однієї бази даних перетворюється на ризик крадіжки особистих даних для мільйонів людей.
Які найгірші паролі досі широко використовуються?
Попри широку обізнаність, мільйони людей досі використовують паролі на кшталт “password”, “12345”, “qwerty”, “abc123” і “password2024”. Їх легко вгадати, а рекомендації NIST вказують, що сервіси мають відхиляти поширені та раніше скомпрометовані паролі. Використовувати їх - це як замкнути цінності в шафі, але залишити ключ у замку.
Як двофакторна автентифікація не дає використати витеклий пароль?
2FA додає другий крок перевірки, зазвичай код, надісланий на ваш телефон, або біометричну перевірку, наприклад відбиток пальця, поєднуючи те, що ви знаєте (пароль), із тим, що у вас є (пристрій). Навіть якщо ваш пароль з’явився у витоку, зловмисник без вашого телефону чи відбитка пальця все одно не зможе ввійти, тому її варто увімкнути на кожному обліковому записі, який це підтримує.
Як часто слід змінювати паролі?
Змінюйте пароль одразу після повідомленого витоку або будь-яких ознак компрометації. Поточні рекомендації NIST вказують, що сервіси не повинні вимагати періодичної зміни паролів і мають примушувати до зміни лише за наявності ознак компрометації. Краще докладіть зусиль до унікальних паролів для кожного облікового запису, адже повторне використання одного пароля на різних сайтах означає, що один витік компрометує все, що його пов’язує.
Як перевірити, чи вже витік мій пароль?
Скористайтеся сервісом сповіщень про витоки, наприклад Have I Been Pwned (haveibeenpwned.com), щоб перевірити, чи з’являються ваша електронна адреса або паролі у відомому витоку даних. Налаштуйте безкоштовні сповіщення про витоки, щоб отримувати повідомлення, щойно з’являться нові облікові дані, а не виявляти це через тижні. Регулярна перевірка - розумна частина постійної рутини безпеки.
Чи справді безпечно користуватися менеджерами паролів?
Так. Менеджер паролів генерує, зберігає й видає складні паролі із зашифрованої бази даних, тож вам потрібно пам’ятати лише один головний пароль. Він захищає ваші облікові дані, навіть якщо інший сервіс, яким ви користуєтеся, зазнає витоку, адже кожен обліковий запис отримує унікальний складний пароль замість повторно використаного. Організації можуть розширити це корпоративними рішеннями з єдиним входом (SSO) та аудитом.
Чи може VPN запобігти витоку мого пароля?
Не безпосередньо. VPN шифрує ваше інтернет-з’єднання, тож перехоплений трафік залишається нечитабельним, що особливо важливо в публічному Wi-Fi, де кіберзлочинці часто перехоплюють облікові дані. Він не зупинить злом бази даних компанії, як у випадку Equifax, тож має доповнювати, а не замінювати унікальні паролі, 2FA та менеджер паролів у багаторівневому захисті.
Чому менеджери паролів захищають мене, навіть якщо сайт, яким я користуюся, зазнає витоку?
Оскільки кожен обліковий запис отримує свій унікальний складний пароль замість спільного, витік на одному сервісі розкриває лише один облікові дані, а не всі пов’язані з ним облікові записи. Це безпосередньо протидіє credential stuffing, коли зловмисники беруть витеклі паролі з одного витоку та пробують їх на інших сайтах, і така атака не спрацьовує, якщо паролі не повторюються.
Що робити протягом перших 24 годин після того, як ви знайшли свої облікові дані у витоку?
Негайно змініть витеклий пароль у цьому сервісі, потім оновіть його всюди, де ви його повторно використовували, і того ж дня увімкніть 2FA на постраждалих облікових записах. Повідомте відповідні платформи і зверніться до банку, якщо розкрито фінансові дані. Протягом 24 годин перевірте пристрої на шкідливе ПЗ і скиньте контрольні питання, які можуть слугувати альтернативним шляхом входу.
Які попереджувальні ознаки вказують, що мій обліковий запис уже скомпрометовано?
Звертайте увагу на входи з незнайомих місць або в часи, які ви не ініціювали, несподівані листи зі скиданням пароля, раптові блокування, що свідчать про зміну облікових даних кимось іншим, і невпізнані списання в банківських виписках. Під час будь-якого підозрюваного вікна витоку переглядайте фінансові записи щотижня, адже ці ознаки часто з’являються до того, як ви помітили б компрометацію.
Який VPN найкраще захищає облікові дані в публічному Wi-Fi?
NordVPN пропонує подвійний VPN-захист, який шифрує трафік двічі, на 7,229 серверах у 150 країнах; ExpressVPN поєднує надійне шифрування з перевіреною політикою відсутності журналів, а CyberGhost працює на 9,600+ серверах у 100 країнах із простим для початківців інтерфейсом. Усі три шифрують дані під час передавання, що особливо важливо в публічних Wi-Fi мережах, яким ви не довіряєте, де облікові дані часто перехоплюють.
Як виглядає повноцінна стратегія захисту паролів?
Повноцінна стратегія поєднує п’ять рівнів захисту: унікальні паролі для кожного облікового запису, менеджер паролів для керування складністю, 2FA на кожному обліковому записі, що її підтримує, регулярні перевірки витоків через сервіс на кшталт Have I Been Pwned та VPN, увімкнений у будь-якій ненадійній мережі. Зміна облікових даних одразу після витоку та актуальне програмне забезпечення завершують підхід, тож жодна окрема помилка не компрометує все.