Фішингові атаки: як вони працюють і як їх запобігти
Дізнайтеся, що таке фішингові атаки, які тактики використовують шахраї та які кроки допоможуть розпізнати й уникнути цих оманливих онлайн-загроз.
 Michael Gargiulo
Головне: Фішинг є одним із найпоширеніших векторів кібератак: зловмисники використовують фальшиві листи, дзвінки та веб-сайти, щоб викрасти облікові дані. Ефективний захист потребує поєднання засобів безпеки з постійною пильністю та культурою скепсису щодо небажаних повідомлень.
Кіберзлочинці постійно вдосконалюють свої тактики, щоб красти особисту інформацію та компрометувати системи. Фішинг залишається їхньою найефективнішою зброєю. Центр скарг на інтернет-злочини ФБР отримав 298 878 скарг на фішинг і спуфінг у 2023 році[1] — більше, ніж будь-який інший тип злочинів, які він відстежує. А звіт Verizon про розслідування порушень даних за 2024 рік показав, що медіанний час, за який користувач піддається фішинговому листу, становить менше 60 секунд[2].
Ці атаки використовують фальшиві листи, телефонні дзвінки, текстові повідомлення та веб-сайти, щоб змусити людей передати свої облікові дані. Розуміння того, як працює кожен тип атаки, — перший крок до створення реального захисту.
| Тип фішингу | Метод | Основна ціль |
|---|---|---|
| Фішинг через електронну пошту | Масові фальшиві листи, що імітують відомі бренди | Широка аудиторія — облікові дані, платіжна інформація |
| Спір-фішинг | Персоналізовані листи з використанням відомих деталей про жертву | Конкретні особи або організації |
| Вішинг | Голосові дзвінки з імітацією банків або служби технічної підтримки | Фінансова інформація, доступ до облікових записів |
| Смішинг | Фальшиві SMS-повідомлення з шкідливими посиланнями | Користувачі мобільних пристроїв, шахрайство з доставкою посилок |
| Веління (вейлінг) | Високоцільові атаки на керівників або топ-менеджмент | Банківські перекази, конфіденційні корпоративні дані (пов’язана категорія компрометації ділової електронної пошти принесла 2,9 мільярда доларів втрат, зареєстрованих у 2023 році[1]) |
| Фарммінг | Непомітне перенаправлення легітимних URL на фальшиві сайти | Облікові дані для входу у великих масштабах |
| Клон-фішинг | Дублювання справжнього листа з підміною шкідливого посилання | Жертви, які довіряють первинному відправнику |
Як виявити спробу фішингу
Фішингові повідомлення мають спільні ознаки. Їх швидке розпізнавання запобігає крадіжці облікових даних і зараженню шкідливим програмним забезпеченням.
Перевіряйте адресу відправника. Зловмисники часто підроблюють відображувані імена, але використовують домени з помилками. Лист від “support@amaz0n-security.com” не належить Amazon. Наведіть курсор на поле відправника, щоб побачити справжню адресу.
Звертайте увагу на терміновість і погрози. Повідомлення на кшталт “Ваш обліковий запис буде заблоковано через 24 години” змушують діяти, не подумавши. CISA серед ключових попереджувальних ознак називає терміновість і емоційно привабливі формулювання[3], особливо коли повідомлення стверджують про серйозні наслідки за відсутність негайної відповіді.
Перевіряйте посилання перед кліком. Наведіть курсор на будь-яке посилання, щоб переглянути адресу призначення. Якщо текст посилання каже “bankofamerica.com”, а URL веде на “boa-secure-login.xyz”, негайно закрийте повідомлення.
Звертайте увагу на граматичні та форматні помилки, але не покладайтеся лише на них. Орфографічні помилки, дивні пробіли та неузгоджені логотипи можуть свідчити про шахрайство. Втім, CISA зазначає, що повідомлення, написані ШІ, можуть мати бездоганну граматику[3], тому перевіряйте відправника, посилання та сам запит.
Порада: Перш ніж вводити облікові дані де б то не було, перевірте URL вручну. Не клікайте посилання в листах. Введіть адресу безпосередньо в браузері або скористайтеся збереженою закладкою. Легітимні банки та сервіси ніколи не запитуватимуть ваш пароль електронною поштою чи телефоном.
Практики запобігання, які справді працюють
Одного лише виявлення недостатньо. Організаціям і окремим людям потрібен багаторівневий захист, щоб блокувати спроби фішингу до того, як вони дійдуть до поштової скриньки.
Увімкніть багатофакторну автентифікацію (MFA). Microsoft стверджує, що MFA може блокувати понад 99,9 відсотка атак на облікові записи[4]. Навіть якщо зловмисник викраде ваш пароль, без другого фактора він не потрапить до облікового запису. Де можливо, обирайте стійкі до фішингу методи, наприклад апаратні ключі безпеки, оскільки настанови CISA щодо фішингу[5] надають перевагу стійкій до фішингу MFA для адміністраторських облікових записів.
Впровадьте протоколи автентифікації електронної пошти. Налаштуйте записи SPF, DKIM і DMARC для вашого домену. Разом вони перевіряють сервер-відправник вхідних листів, звіряючи їх із опублікованими правилами[5], а директива CISA для федеральних агентств стверджує, що політика DMARC з відхиленням забезпечує найсильніший захист від підроблених листів[6].
Регулярно проводьте навчання з безпеки. Навчання допомагає людям розпізнавати фішинг і повідомляти про нього: звіт Verizon за 2024 рік показав, що 20% користувачів повідомляли про фішинг у симуляціях[2], зокрема 11% тих, хто вже клікнув на посилання. Оскільки більшість людей діє протягом хвилини, повторюйте навчання достатньо часто, щоб навичка залишалася свіжою.
Використовуйте фільтрацію DNS для захисту. CISA рекомендує захищений DNS-резолвер[5], щоб зупиняти перенаправлення користувачів на шкідливі сайти, які крадуть облікові дані, і називає безкоштовні варіанти, як-от OpenDNS Home та Cloudflare Zero Trust Services.
Розгорніть кнопку повідомлення про фішинг. Надайте співробітникам можливість повідомити про підозрілий лист одним кліком. CISA називає звітування про підозрілу фішингову активність[5] одним із найефективніших методів захисту організацій.
Дії у разі успішної фішингової атаки
Навіть найкращий захист іноді дає збій. Чітко продуманий план реагування на інциденти обмежує збитки та прискорює відновлення.
Негайно ізолюйте скомпрометований обліковий запис. Скиньте зламаний пароль і відкличте активні сесії. Якщо MFA не була увімкнена, увімкніть її зараз.
Негайно повідомте команду безпеки. CISA закликає організації оперативно повідомляти про фішингові інциденти[5]. Швидке звітування дає фахівцям час заблокувати інфраструктуру зловмисника до того, як атака поширюватиметься на інші облікові записи.
Перевірте систему на шкідливе ПЗ. Якщо жертва клікнула посилання або завантажила вкладення, запустіть повне сканування кінцевого пристрою. Відключіть пристрій від мережі на час сканування.
Документуйте все. Зберігайте заголовки фішингового листа, URL, мітки часу та всі вжиті дії. Ці докази підтримують судово-технічне розслідування і звітність перед регуляторами.
Інформуйте постраждалих сторін. Якщо були розкриті дані клієнтів, повідомте зачеплених осіб відповідно до законів про сповіщення про витік даних у вашій юрисдикції. Прозорість зберігає довіру.
Остаточний висновок
Фішинг залишається однією з найстійкіших загроз у кібербезпеці. Зловмисники швидко адаптуються, переходячи від електронної пошти до SMS і голосових дзвінків, коли один канал стає захищенішим.
Навички виявлення, багаторівневі технічні засоби контролю та регулярне навчання становлять основу ефективного захисту. Протоколи автентифікації електронної пошти на кшталт DMARC зупиняють підміну доменів. Багатофакторна автентифікація нейтралізує викрадені облікові дані. Щоквартальне навчання підтримує пильність щодо фішингу в усій організації.
Надійний план реагування на інциденти гарантує, що коли атака все ж проривається, ваша команда стримує збитки за хвилини, а не дні. Документуйте процедури реагування, чітко розподіляйте ролі та регулярно їх відпрацьовуйте.
Захист від фішингу — це не разовий проєкт. Він потребує постійної уваги, актуальних інструментів і культури безпеки на кожному рівні вашої організації.
Посилання
- IC3. 2024. 2023 IC3Report. Отримано 16 жовтня 2026 р. з https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Архів: Знімок Wayback Machine
- Verizon. б.д. 2024 Dbir Data Breach Investigations Report. Отримано 16 жовтня 2026 р. з https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Recognize and Report Phishing. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Архів: Знімок Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 серпня 2019 р.). Отримано 16 жовтня 2026 р. з https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Архів: Знімок Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. BOD 18-01: Enhance Email and Web Security. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Архів: Знімок Wayback Machine
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
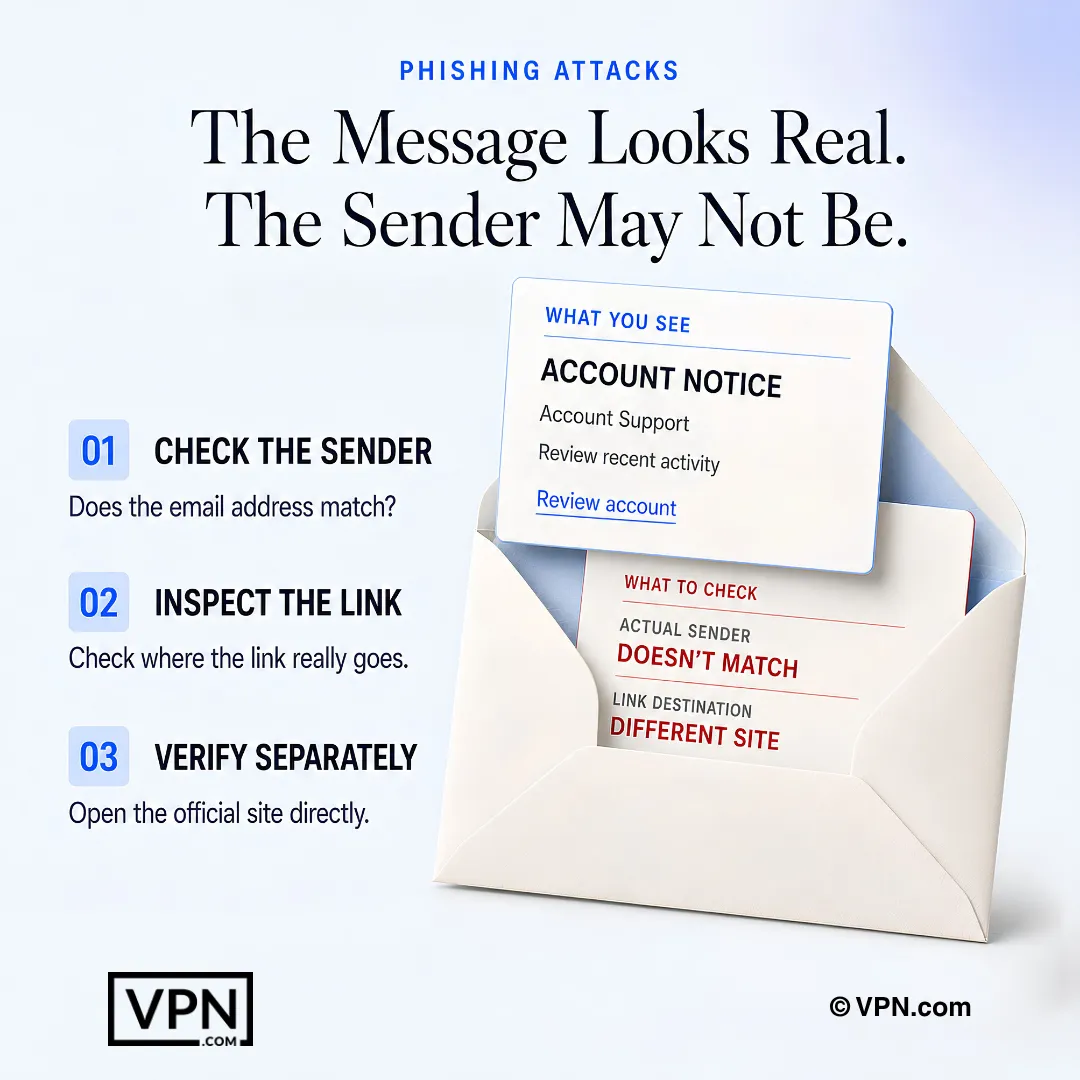
Переконливе повідомлення все одно може бути шахрайським — перевіряйте відправника та одержувача поза межами самого повідомлення.
Поширені запитання
Що таке фішинг і як зловмисники його реалізують?
Фішинг працює через видавання себе за довірених відправників у фальшивих листах, дзвінках, текстових повідомленнях або на веб-сайтах, щоб обманом змусити жертву передати облікові дані чи гроші. Центр скарг на інтернет-злочини ФБР зафіксував 298 878 скарг на фішинг і спуфінг у 2023 році. Зловмисники покладаються на терміновість, підроблені домени та імітацію брендингу, а не на технічні експлойти.
Чим відрізняються фішинг через email, спір-фішинг і вейлінг?
Фішинг через email розсилає фальшиві листи від імені брендів широкій аудиторії з метою отримати облікові дані або платіжну інформацію, тоді як спір-фішинг персоналізує повідомлення, використовуючи відомі деталі про конкретну ціль. Вейлінг іде далі, націлюючись саме на керівників і топ-менеджмент, щоб схвалити банківські перекази або злити конфіденційні корпоративні дані. Чим цільовіша атака, тим вона переконливіша й дорожча.
Що таке вішинг і смішинг і чим вони відрізняються від фішингу через email?
Вішинг використовує голосові дзвінки з імітацією банків або служб технічної підтримки, щоб отримати фінансову інформацію та доступ до облікових записів, тоді як смішинг надсилає фальшиві SMS з шкідливими посиланнями, часто замаскованими під повідомлення про доставку посилок. Обидва методи обходять електронну пошту, тому можуть уникати протоколів автентифікації на кшталт DMARC і використовують терміновість, яку люди пов’язують із телефонними дзвінками та текстовими повідомленнями.
Що таке фарммінг і чому його важче помітити, ніж фальшивий лист?
Фарммінг непомітно перенаправляє легітимні URL на фальшиві сайти без жодного підозрілого листа чи посилання, тож жертва потрапляє на підроблену сторінку входу, навіть якщо сама правильно ввела адресу. Ця атака спрямована на облікові дані у великих масштабах, а не на одну жертву, і в ній немає очевидної приманки на кшталт терміновості чи помилки в домені.
Що таке клон-фішинг?
Клон-фішинг дублює справжній, раніше надісланий лист і підмінює в ньому посилання на шкідливе, розраховуючи на те, що жертва вже довіряє первинному відправнику та змісту. Оскільки копія майже не відрізняється від законного листа, який отримувач уже бачив, вона обходить скепсис, який зазвичай викликав би несподіваний лист від незнайомця.
Які характерні ознаки фішингового листа?
Чотири червоні прапорці допомагають розпізнати багато фішингових листів. Перевіряйте адресу відправника на предмет підроблених доменів на кшталт “amaz0n-security.com”, зважайте на терміновість на кшталт “ваш обліковий запис буде заблоковано через 24 години”, наводьте курсор на посилання, щоб побачити справжню адресу призначення, і звертайте увагу на помилки в оформленні, хоча повідомлення, написані ШІ, можуть бути бездоганними.
Як багатофакторна автентифікація зупиняє успішність фішингових атак?
Microsoft стверджує, що багатофакторна автентифікація може блокувати понад 99,9 відсотка атак на облікові записи, адже самого лише викраденого пароля недостатньо для входу без другого фактора. Навіть якщо фішинговий лист успішно вивудить ваші облікові дані, MFA зупиняє зловмисника на екрані входу, тож це один із найефективніших доступних захистів.
Що таке SPF, DKIM і DMARC і чи потрібні всі три?
SPF, DKIM і DMARC — це протоколи автентифікації електронної пошти, які налаштовуються на рівні домену та перевіряють, що вхідна пошта справді походить від заявленого відправника. Так, вони працюють разом, а не як альтернативи: DMARC спирається на SPF і DKIM, щоб вирішити, що робити з листами, які не пройшли перевірку. CISA стверджує, що політика DMARC з відхиленням забезпечує найсильніший захист від підроблених листів.
Як часто проводити навчання з безпеки, щоб реально знизити ризик?
Достатньо часто, щоб навичка закріпилася. Звіт Verizon за 2024 рік показав, що медіанний час, за який користувач піддається фішинговому листу, становить менше 60 секунд, а лише 20% користувачів повідомляли про фішинг у симуляціях. Часті короткі нагадування плюс простий спосіб повідомити про атаку — практична відповідь на ці цифри.
Які інструменти блокують фішингові сайти до того, як співробітники на них клікнуть?
Фільтрація DNS для захисту не дає користувачам підключатися до відомих шкідливих сайтів, а CISA вказує на безкоштовні варіанти, як-от OpenDNS Home та Cloudflare Zero Trust Services. Поєднання з кнопкою повідомлення про фішинг в один клік дозволяє співробітникам миттєво позначати підозрілі листи, що CISA називає одним із найефективніших способів захисту організації.
Що мені робити насамперед, якщо я клікнув фішингове посилання або ввів пароль?
Негайно ізолюйте обліковий запис: скиньте скомпрометований пароль і відкличте всі активні сесії, а потім увімкніть MFA, якщо її ще не було. Якщо ви клікнули посилання або завантажили вкладення, запустіть повне сканування кінцевого пристрою на шкідливе ПЗ і відключіть пристрій від мережі, доки сканування не завершиться.
Як швидко компанія має внутрішньо повідомити про фішинговий інцидент?
Негайно повідомте команду безпеки після підозрюваного зламу. CISA закликає організації оперативно повідомляти про фішингові інциденти, а швидкість дає фахівцям час заблокувати інфраструктуру зловмисника до того, як атака поширюватиметься на інші облікові записи. Ціль — хвилини, а не дні.
Що має включати хороший план реагування на інциденти після крадіжки облікових даних?
Продуманий план реагування на фішинг передбачає документування всього: заголовків листа, URL, міток часу та кожної вжитої дії, що підтримує судово-технічне розслідування і звітність перед регуляторами. Він також передбачає ізоляцію зачеплених облікових записів, перевірку пристроїв на шкідливе ПЗ та інформування постраждалих осіб відповідно до законів про сповіщення про витік даних у вашій юрисдикції, якщо були розкриті дані клієнтів.