Посібник з шкідливого ПЗ: типи, ризики та поради із захисту
Дізнайтеся, що таке шкідливе ПЗ, які типи використовують кіберзлочинці та як захистити пристрої за допомогою простих кроків безпеки й інструментів.
 Michael Gargiulo
Головне: Програми-вимагачі, один із поширених типів шкідливого ПЗ, були причетні до 23% витоків даних, проаналізованих у Звіті Verizon про розслідування витоків даних за 2024 рік[1]. Щоб захистити себе, потрібні антивірусне ПЗ, регулярні оновлення, надійні паролі, резервні копії файлів і VPN для шифрування з’єднань у публічних Wi-Fi-мережах.
Шкідливе ПЗ є прихованою загрозою в цифровому світі. Щороку воно стає небезпечнішим і постійно еволюціонує. Від крадіжки паролів до шифрування файлів із вимогою викупу — шкідливе ПЗ може завдати серйозної шкоди вашим пристроям і повсякденному житті. Центр скарг на інтернет-злочини ФБР отримав 880 418 скарг у 2023 році з потенційними збитками понад 12,5 мільярда доларів[2], тому розуміння шкідливого ПЗ та способів його запобігання ще ніколи не було таким важливим.
Цей посібник пояснює шкідливе ПЗ простою мовою. Він охоплює типи, причини, профілактику та відновлення. Ви дізнаєтеся, як помічати зараження, видаляти загрози та формувати звички, що забезпечують безпеку ваших пристроїв.
| Тип шкідливого ПЗ | Як це працює | Основна мета |
|---|---|---|
| Вірус | Самовідтворюється і поширюється між пристроями | Пошкодження файлів, збій системи |
| Троян | Маскується під легітимне програмне забезпечення | Прихований доступ, крадіжка даних |
| Програма-вимагач | Шифрує файли і вимагає оплату | Фінансове вимагання |
| Шпигунське ПЗ | Таємно відстежує дії та натискання клавіш | Крадіжка облікових даних і даних |
| Рекламне ПЗ | Показує небажану рекламу, часто в комплекті з програмами | Отримання доходу, збір даних |
| Черв’як | Відтворюється в мережах без дій користувача | Порушення роботи мережі, доставка корисного навантаження |
| Руткіт | Ховається глибоко в системі, уникає виявлення | Постійний доступ, стеження |
| Ботнет | Перетворює заражені пристрої на керовану мережу | DDoS-атаки, спам, майнінг криптовалюти |
| Криптоджекер | Використовує ресурси пристрою для майнінгу криптовалюти | Фінансова вигода за рахунок жертви |
Що означає шкідливе ПЗ?
Шкідливе ПЗ — це програмне забезпечення, створене для того, щоб пошкодити ваш пристрій, викрасти дані або порушити ваше життя. Термін є скороченням від «malicious software» (зловмисне програмне забезпечення). Він охоплює віруси, програми-вимагачі, шпигунське ПЗ та багато інших типів загроз.
Шкідливе ПЗ проникає в комп’ютери й телефони через електронні листи, завантаження або скомпрометовані вебсайти. Знання того, що таке шкідливе ПЗ, допомагає помічати такі цифрові пастки та уникати їх, поки вони не завдали шкоди.
Зростаюча загроза шкідливого ПЗ
Шкідливе ПЗ зараз є більшою проблемою, ніж будь-коли раніше. Постійно з’являється нове шкідливе ПЗ. Хакери використовують ШІ, щоб зробити шкідливе ПЗ розумнішим і допомогти йому обходити антивірусні інструменти.
Компанії щороку втрачають мільйони. Звичайні люди стикаються з крадіжкою особистих даних або зашифрованими файлами. Один користувач Reddit розповів, як програма-вимагач зашифрувала його файли й зажадала 500 доларів за ключ дешифрування. Масштаби цієї проблеми continue зростати на всіх типах пристроїв і операційних систем.
Як шкідливе ПЗ заражає ваші пристрої
Шкідливе ПЗ потрапляє на пристрої хитрими способами. Знання того, як воно поширюється, допомагає уникнути зараження. Нижче наведено основні канали проникнення.
Фішингові листи: головний шлях зараження
Фішингові листи є найпоширенішим способом, яким шкідливе ПЗ потрапляє на пристрої. Ці фейкові листи виглядають так, ніби їх надіслали банки, колеги або сервіси на кшталт Netflix.
Вони заманюють вас натиснути на шкідливе посилання або завантажити заражене вкладення. Один користувач Quora розповів, як відкриття фейкового рахунку-фактури встановило троян, що приховувався під виглядом легітимного ПЗ. Людські дії, як-от натискання посилання або відкриття вкладення, були причетні до 68% витоків[1] за аналізом Verizon за 2024 рік. CISA публікує практичні поради щодо розпізнавання та повідомлення про фішинг[3]. Хакери складають переконливі повідомлення, часто використовуючи терміновий тон на кшталт «Ваш обліковий запис призупинено», щоб змусити вас діяти швидко. Щоб уникнути фішингу:
- Перевіряйте адреси відправників на дивні написання або домени.
- Наводьте курсор на посилання, щоб побачити справжню URL-адресу, перш ніж натиснути.
- Використовуйте фільтри електронної пошти для виявлення підозрілих повідомлень.
- Запускайте антивірусне сканування вкладень перед їх відкриттям.
Обережність запобігає фішинговим атакам.
Завантаження «за один клік»: тиха доставка
Завантаження «за один клік» відбувається, коли ви відвідуєте скомпрометований вебсайт. Шкідливе ПЗ встановлюється без вашого відома чи згоди. Ці сайти можуть виглядати безпечно, наприклад, як новинна сторінка або блог. Хакери ховають шкідливий код усередині них.
Один користувач Reddit повідомив, що рекламне ПЗ встановилося після натискання на фейкове вікно оновлення браузера на сайті стримінгу. Іноді навіть натискати не потрібно. Сайт використовує вразливості браузера, щоб тихо встановити шкідливе ПЗ. Щоб захистити себе:
- Тримайте браузери на кшталт Chrome чи Firefox оновленими.
- Використовуйте блокувальники реклами, щоб уникати шкідливих спливаючих вікон.
- Уникайте сайтів із підозрілими URL-адресами або слабким захистом.
- Встановіть антивірус, наприклад Malwarebytes, щоб виявляти завантаження.
Безпечні звички перегляду — ваш перший рубіж захисту.
Вразливості програм: відкриті двері для зловмисників
Вразливості програмного забезпечення без виправлень дають шкідливому ПЗ легкий шлях усередину. Хакери експлуатують недоліки операційних систем, застосунків або плагінів, щоб проникнути.
Програма-вимагач WannaCry поширювалася через експлойт EternalBlue, що використовував вразливість SMB у Windows, яку Microsoft уже виправила в березні 2017 року, за попередженням CISA[4]. Експлойти нульового дня, що націлені на невідомі вразливості, зростають щороку. Якщо ви пропускаєте оновлення, ваш пристрій стає легкою мішенню. Щоб залишатися в безпеці:
- Увімкніть автоматичні оновлення для Windows, macOS або застосунків.
- Перевіряйте наявність виправлень для програм на кшталт Adobe чи Java.
- Використовуйте сканери вразливостей, щоб знаходити слабкі місця.
- Встановіть брандмауер, щоб блокувати спроби експлуатації.
Регулярні оновлення закривають двері для хакерів.
Заражені USB та пристрої: фізичні ризики
Підключення заражених USB-накопичувачів або зовнішніх пристроїв може миттєво поширити шкідливе ПЗ. Ці пристрої часто містять шкідливе ПЗ з автозапуском, яке встановлюється під час підключення.
Один користувач попередив про USB-накопичувачі, залишені в публічних місцях, наприклад у бібліотеках, які заразили його ПК черв’яком. Заражені принтери або пристрої IoT, як-от розумні камери, також можуть поширювати загрози. Щоб цього уникнути:
- Вимкніть автозапуск на комп’ютері.
- Скануйте USB-накопичувачі антивірусом перед відкриттям файлів.
- Не використовуйте невідомі або знайдені пристрої.
- Регулярно оновлюйте прошивку пристроїв IoT.
Завжди перевіряйте фізичні пристрої, перш ніж їм довіряти.
Піратські застосунки: загрози під виглядом безкоштовного ПЗ
Завантаження піратського програмного забезпечення — поширена пастка шкідливого ПЗ. Хакери вбудовують шкідливий код у зламані версії популярних програм.
Один користувач розповів, як піратська гра встановила троян, який викрав його банківські дані. Шпигунське ПЗ часто ховається у безкоштовному софті, відстежуючи вашу активність або збираючи дані. Щоб уникнути зараження піратськими застосунками:
- Завантажуйте лише з надійних джерел, як-от Google Play або App Store від Apple.
- Перевіряйте відгуки про застосунки та імена розробників.
- Використовуйте антивірус для сканування завантажень.
- Уникайте безкоштовного софту, що «занадто добрий, щоб бути правдою».
Щоразу користуйтеся лише легітимними джерелами.
Слабкі паролі: легкий вхід
Слабкі або повторно використані паролі спрощують хакерам встановлення шкідливого ПЗ. Якщо ваш пароль — «123456» або використовується на кількох сайтах, зловмисники можуть захопити ваші облікові записи та встановити клавіатурні шпигуни.
Шпигунське ПЗ на кшталт Olympic Vision записує ваші натискання клавіш, щоб викрасти логіни. Один користувач втратив обліковий запис електронної пошти через клавіатурний шпигун через слабкий пароль. Щоб посилити паролі:
- Використовуйте паролі з 12+ символів із літерами, цифрами та спецсимволами.
- Зберігайте їх у менеджері паролів, наприклад LastPass.
- Увімкніть багатофакторну автентифікацію (MFA) для додаткового захисту.
- Регулярно змінюйте паролі, особливо після витоку.
Надійні паролі не пускають хакерів до ваших облікових записів.
Незахищений Wi-Fi: осередок атак
Публічний Wi-Fi, наприклад у кафе чи аеропортах, є поширеним вектором атак. Хакери використовують атаки «людина посередині», щоб перехоплювати дані та впроваджувати шкідливий код. Незахищені мережі залишаються провідним вектором зараження.
Телефон одного користувача було скомпрометовано після використання аеропортового Wi-Fi без VPN. Щоб захистити з’єднання Wi-Fi:
- Використовуйте VPN для шифрування з’єднань у публічних мережах.
- Уникайте чутливих дій, як-от банківські операції, у публічному Wi-Fi.
- Вимикайте Wi-Fi, коли він не потрібен.
- Перевіряйте наявність «https» на сайтах, які відвідуєте.
VPN додає рівень захисту в ненадійних мережах.
Шкідлива реклама: оголошення, що доставляють загрози
Шкідлива реклама (malvertising) використовує фейкові оголошення для поширення зловмисного ПЗ. Клік на рекламу «виграй приз» може встановити програму-вимагач або шпигунське ПЗ. Навіть легітимні сайти можуть розміщувати погану рекламу, якщо їхні рекламні мережі скомпрометовано.
Телефон одного користувача було заражено рекламним ПЗ після кліку на фейкову рекламу розіграшу. Щоб уникнути шкідливої реклами:
- Використовуйте блокувальники реклами, наприклад uBlock Origin.
- Не натискайте на яскраву або «термінову» рекламу.
- Скануйте пристрої після відвідування нових сайтів.
- Тримайте антивірусне ПЗ оновленим, щоб виявляти рекламне ПЗ.
Будьте обережні з онлайн-рекламою, навіть на довірених сайтах.
Соціальна інженерія: маніпуляція замість технічних експлойтів
Соціальна інженерія спирається на обман, а не на технічний хакінг. Зловмисники видають себе за довірені контакти, як-от банки, служби підтримки чи навіть колеги. Вони переконують вас розкрити конфіденційну інформацію або встановити шкідливе ПЗ.
Наприклад, деякі користувачі отримують дзвінки з твердженнями, що їхній комп’ютер скомпрометовано. Потім їм пропонують завантажити «інструменти безпеки», які насправді є шкідливим ПЗ. Соціальна інженерія часто працює разом із фішинговими листами та фейковими сторінками входу, щоб поширювати трояни або шпигунське ПЗ.
Щоб захистити себе:
- Підтверджуйте особи, телефонуючи за офіційними номерами з перевірених сайтів.
- Ніколи не надавайте паролі, коди чи фінансові дані невідомим абонентам.
- Ставтеся скептично до повідомлень, які вимагають негайних дій.
- Скануйте будь-які незнайомі завантаження надійним захисним ПЗ.
Якщо запит здається незвичним або наполегливим, зупиніться і перевірте. Пильність — одна з найсильніших защит від атак соціальної інженерії.
Застаріле ПЗ: магніт для експлойтів
Використання застарілого програмного забезпечення залишає відкритими прогалини в безпеці. Старі версії Windows або застарілі інструменти на кшталт Adobe Flash є основними мішенями. Хакери використовують ці слабкості, щоб встановлювати шкідливий код, який згодом може поширитися прихованими мережами, описаними в порівняннях на кшталт темна мережа проти глибокої мережі.
Уразливість Log4j дозволила хакерам поширювати програми-вимагачі в непатчених системах по всьому світу. Один користувач повідомив, що оновлення Java зупинило атаку на його сервер. Щоб це виправити:
- Увімкніть автоматичні оновлення для всього ПЗ.
- Видаляйте невикористовувані або застарілі застосунки.
- Перевіряйте наявність оновлень щотижня.
- Використовуйте інструменти на кшталт Ninite для керування оновленнями.
Регулярні оновлення тримають загрози осторонь і рятують вас від дорогих атак.
Вплив на людей і бізнес
Шкідливе ПЗ руйнує життя як окремих людей, так і компаній. Воно спричиняє фінансові збитки, крадіжку даних і емоційний стрес. Наслідки залежать від того, кого атакують і який тип загрози задіяно.
Для людей: особиста та фінансова катастрофа
Шкідливе ПЗ сильно б’є по людях. Воно загрожує приватності, фінансам і спокою.
Шпигунське ПЗ на кшталт Pegasus таємно відстежує активність, викрадаючи паролі, електронні листи чи банківські дані. Програма-вимагач, що є іншим типом шкідливого ПЗ, шифрує ваші файли й вимагає оплати. Навіть після оплати відновлення не гарантоване.
Клавіатурні шпигуни записують ваш набір тексту, щоб викрасти номери кредитних карток або дані соціального страхування. Жертви часто відчувають себе ображеними, тривожними або безпорадними. Фінансові втрати коливаються від сотень до тисяч доларів, особливо коли банківські рахунки скомпрометовано. Викрадені дані часто продають у даркнеті, що створює постійні ризики. Щоб захистити себе:
- Використовуйте антивірус, наприклад Bitdefender, щоб виявляти загрози.
- Створюйте резервні копії файлів у Google Drive, щоб уникнути втрат через програми-вимагачі.
- Використовуйте VPN, щоб зменшити ризики в публічних Wi-Fi-мережах.
- Стежте за банківськими рахунками на предмет незвичайних списань.
- Увімкніть багатофакторну автентифікацію (MFA), щоб захистити входи.
Для компаній: фінансові втрати та збої в роботі
Компанії стикаються з ще більшими викликами. Витоки даних через шкідливе ПЗ коштують компаніям мільйони на відновлення, штрафи та втрату довіри.
Сімейство програм-вимагачів LockBit, зокрема LockBit 3.0, було причетне приблизно до 1700 атак у Сполучених Штатах між 2020 і 2023 роками, з близько 91 мільйона доларів сплачених викупів, за спільною консультацією CISA та ФБР[5]. Банки, роздрібні торговці та технологічні фірми є головними мішенями через їхні чутливі дані. Шпигунське ПЗ на кшталт DarkHotel атакує корпоративні мережі, щоб викрасти комерційні таємниці. Ботнети перетворюють корпоративні пристрої на інструменти для DDoS-атак, порушуючи роботу сайтів або сервісів. Ботнет Mirai показав, як незахищені пристрої, підключені до інтернету, можна перетворити на інструменти для масштабних DDoS-атак, як описано в попередженні CISA[6].
Збитки сильно різняться: Verizon встановив, що медіанні збитки в витоках через програми-вимагачі та вимагання становили 46 000 доларів, при цьому 95% випадків припадали на суму від 3 до 1 141 467 доларів (DBIR 2024[1]). Окрім грошей, компанії зазнають репутаційної шкоди та регуляторних штрафів; за GDPR штраф може сягати 20 мільйонів євро або 4% світового річного обороту[7]. Шкідливе ПЗ-знищувач на кшталт WhisperGate[8] може стерти критичні дані, змушуючи компанії відбудовувати системи з нуля. Щоб захистити бізнес:
- Встановіть корпоративний антивірус, наприклад CrowdStrike Falcon.
- Навчайте співробітників розпізнавати фішинг і соціальну інженерію.
- Використовуйте сегментацію мережі, щоб обмежити поширення.
- Створюйте щоденні резервні копії даних для відновлення після програм-вимагачів.
- Забезпечте віддалений доступ через VPN для захисту з’єднань.
Чому захист важливий для всіх
Шпигунське ПЗ викрадає вашу приватність. Програма-вимагач шифрує ваші спогади. Ботнети порушують роботу цілих компаній. Наведені вище цифри витоків показують, що це не просто технічна проблема. Вона впливає на особисті фінанси та цілі економіки.
Використання антивірусного ПЗ, резервних копій, VPN і розумних звичок разом може зупинити загрози до того, як вони вдарять. Будьте проактивними, і ви залишитеся під захистом.
Навіщо хакери використовують шкідливе ПЗ
Хакери використовують шкідливе ПЗ заради грошей, влади або порушення роботи. Мотиви різні, але інструменти залишаються сталими.
Фінансова вигода рухає більшістю атак. Хакери крадуть дані, щоб продати їх у даркнеті, або безпосередньо вимагають викуп від жертв. Криптоджекінг захоплює обчислювальну потужність вашого пристрою для майнінгу криптовалюти. Один користувач повідомив, що криптоджекінг уповільнив його ПК до повзання.
Деякі зловмисники шпигують для конкурентів або держав. Інші прагнуть дестабілізувати уряди чи критичну інфраструктуру, як-от шкідливе ПЗ-знищувач WhisperGate, що атакувало українські системи. Універсальність шкідливого ПЗ робить його головним інструментом кіберзлочинців на будь-якому рівні навичок.
Нові тенденції в кіберзагрозах
Шкідливе ПЗ еволюціонує швидко. Ось найважливіші тенденції, що формують ландшафт загроз просто зараз.
Загрози на основі ШІ: розумніші та ухильніші
Шкідливе ПЗ на основі ШІ використовує штучний інтелект, щоб адаптуватися й уникати виявлення. На відміну від традиційних загроз, воно змінює свій код на льоту, ухиляючись від антивірусних інструментів. Шкідливе ПЗ на основі ШІ створює унікальні варіанти для кожної атаки, цілеспрямовано націлюючись на слабкі місця в реальному часі.
CrowdStrike задокументувала шкідливе ПЗ на основі ШІ, яке імітує легітимні застосунки, щоб викрасти банківські дані. Цей тип загрози важко виявити, оскільки він навчається на захисних механізмах. Щоб захиститися від загроз на основі ШІ:
- Використовуйте просунутий антивірус із виявленням на основі ШІ, наприклад CrowdStrike Falcon.
- Оновлюйте програми щодня, щоб закривати нові вразливості.
- Стежте за незвичною поведінкою пристрою, наприклад раптовим сповільненням.
- Навчіться розпізнавати фішингові листи — стандартний спосіб доставки.
Шкідливе ПЗ як послуга: злочинність на продаж
Шкідливе ПЗ як послуга (MaaS) дозволяє будь-кому придбати готові набори для атак у даркнеті. Ці набори працюють як програмні підписки.
Це значно знижує бар’єр кваліфікації для зловмисників. Щоб протидіяти MaaS:
- Використовуйте фільтри електронної пошти, щоб блокувати фішинг — стандартний спосіб доставки MaaS.
- Встановлюйте брандмауери, щоб зупиняти несанкціонований доступ.
- Навчайте співробітників розпізнавати фейкові пропозиції програм.
- Використовуйте VPN для захисту з’єднань у ненадійних мережах.
Міжплатформні атаки: цілі на всіх пристроях
Міжплатформне шкідливе ПЗ атакує кілька систем: Windows, macOS, Linux і мобільні платформи. Воно експлуатує застосунки на кшталт Zoom чи WhatsApp, щоб переміщатися між пристроями. Троян, замаскований під гру, може викрасти дані як з вашого ноутбука, так і з телефону.
Ця загроза зростає, оскільки люди щодня користуються кількома пристроями. Щоб запобігти міжплатформним атакам:
- Регулярно оновлюйте всі пристрої, щоб усувати вразливості.
- Не ділитеся застосунками між платформами без сканування.
- Використовуйте антивірусне ПЗ на телефонах і комп’ютерах.
- Обмежуйте дозволи застосунків, щоб блокувати несанкціонований доступ.
Хмарні загрози: атаки на хмарну інфраструктуру
Шкідливе ПЗ, орієнтоване на хмару, атакує хмарні сервіси на кшталт AWS, Azure чи Google Cloud. Хакери експлуатують слабкі API або неправильно налаштовані сервери, щоб впровадити шкідливий код.
Ця загроза особливо небезпечна для компаній, що покладаються на хмарне сховище. Щоб захистити хмарні системи:
- Використовуйте надійні хмарні паролі та MFA.
- Стежте за журналами хмари на предмет підозрілої активності.
- Шифруйте хмарні дані, щоб блокувати несанкціонований доступ.
- Наймайте фахівців із хмарної безпеки для регулярних аудитів.
Експлойти нульового дня: атаки до появи виправлень
Експлойти нульового дня атакують невідомі недоліки програмного забезпечення до того, як з’являються виправлення. Вразливість Log4j дозволила хакерам поширювати програми-вимагачі по всьому світу до того, як більшість систем встигли оновитися.
Ці атаки важко зупинити, бо виправлення ще не існує. Щоб зменшити ризики нульового дня:
- Використовуйте системи виявлення вторгнень, наприклад CrowdStrike.
- Оновлюйте програми, щойно з’являються виправлення.
- Запускайте застосунки в ізольованому середовищі (sandbox), щоб ізолювати загрози.
- Стежте за блогами з безпеки та попередженнями CISA щодо нульових днів.
Швидкі оновлення рятують системи. Ці тенденції показують, що загрози стають розумнішими та важчими для зупинки.
Як помітити зараження на вашому пристрої
Раннє виявлення зараження заощаджує час, гроші та нерви. Звертайте увагу на такі попереджувальні ознаки:
- Повільна робота або часті збої.
- Спливаюча реклама, якої ви не очікували.
- Дивні листи, надіслані з вашого облікового запису без вашого відома.
- Невідомі програми, що працюють у диспетчері завдань.
- Незвично висока мережева активність або розряджання батареї.
Один користувач помітив, що його ноутбук сповільнюється, і простежив це до криптоджекінгу. Запустіть повне антивірусне сканування, якщо бачите будь-яку з цих ознак. Раннє виявлення обмежує шкоду.
Порада: Фішинг є провідним способом доставки шкідливого ПЗ. Перш ніж натиснути будь-яке посилання в електронному листі, наведіть на нього курсор, щоб перевірити справжню URL-адресу, і перевірте домен відправника на тонкі помилки в написанні. Ця єдина звичка зупиняє найпоширеніший спосіб доставки шкідливого софту.
Найкращі практики запобігання зараженням
Будьте проактивними, щоб тримати загрози осторонь. Прості звички та інструменти захищають ваші пристрої. Ось ключові кроки:
- Встановіть антивірус: Використовуйте надійний антивірус, наприклад Norton або Malwarebytes. Регулярні оновлення виявляють нові загрози. Скануйте пристрої щонайменше раз на тиждень.
- Оновлюйте ПЗ: Регулярно встановлюйте оновлення для застосунків і систем, щоб закривати вразливості. Увімкніть автоматичні оновлення для Windows і macOS. Застаріле ПЗ запрошує атаки.
- Уникайте підозрілих листів: Не натискайте на посилання чи вкладення від невідомих відправників. Перевіряйте URL-адреси перед натисканням. Фішингові листи швидко поширюють зараження.
- Використовуйте надійні паролі: Створюйте паролі з 12+ символів із цифрами та спецсимволами. Використовуйте менеджер паролів, наприклад LastPass. Надійні паролі блокують несанкціонований доступ.
- Уникайте ризикованих завантажень: Завантажуйте лише з надійних джерел, як-от Google Play чи App Store. Уникайте піратських застосунків. Вони часто містять приховані загрози.
- Створюйте резервні копії файлів: Зберігайте дані в Google Drive або на зовнішніх дисках. Резервні копії захищають від програм-вимагачів. Один користувач Reddit відновив таким чином усі свої файли.
- Увімкніть брандмауер: Використовуйте брандмауер Windows Defender, щоб блокувати несанкціоновані з’єднання. Брандмауери зупиняють поширення загроз. Регулярно перевіряйте налаштування.
- Захищайте пристрої IoT: Змініть паролі за замовчуванням на розумних камерах або маршрутизаторах. Часто оновлюйте прошивку. Пристрої IoT часто стають мішенями.
- Використовуйте VPN у публічному Wi-Fi: VPN шифрує ваше з’єднання в ненадійних мережах. Це зменшує ризик атак «людина посередині». Обирайте надійного платного провайдера VPN.
- Навчіться розпізнавати соціальну інженерію: Пройдіть навчання, щоб розпізнавати фейкові листи чи дзвінки. Пильність зупиняє атаки, що базуються на маніпуляціях. Регулярно практикуйтеся у виявленні спроб фішингу.
Чи захищає VPN від шкідливого ПЗ?
VPN шифрує ваше інтернет-з’єднання і приховує IP-адресу. Це ускладнює для зловмисників перехоплення даних у публічному Wi-Fi або впровадження шкідливого коду через атаки «людина посередині».
Однак VPN у більшості сценаріїв не запобігає шкідливому ПЗ. VPN не скануює файли, які ви завантажуєте. Він не блокує фішингові сайти й не видаляє наявні зараження. Він не може зупинити вас від відкриття шкідливого вкладення чи встановлення троянa, замаскованого під програму.
Що VPN робить добре, так це зменшує ризики в незахищених мережах. Якщо ви користуєтеся публічним Wi-Fi в кафе чи аеропорту, VPN не дає зловмисникам читати ваш трафік або перенаправляти вас на шкідливі сайти. Деякі провайдери VPN, як-от NordVPN, включають додаткові функції, наприклад Threat Protection, що блокує відомі шкідливі домени та рекламу. Ці функції корисні, але все одно не замінюють спеціалізоване антивірусне ПЗ.
Думайте про VPN як про один шар багатошарового захисту. Поєднуйте його з антивірусом, надійними паролями, регулярними оновленнями та безпечними звичками перегляду. Жоден окремий інструмент не зупиняє кожну загрозу. Лише багаторівневий захист — надійний підхід.
Примітка: VPN.com може отримувати партнерські комісії від провайдерів VPN, згаданих на цьому сайті. Наші рекомендації базуються на незалежній оцінці.
Як відновитися після зараження
Якщо шкідливе ПЗ вас атакувало, діяти треба швидко. Ось покроковий план відновлення.
Негайно від’єднайте пристрій
Ізолюйте заражений пристрій, щоб зупинити поширення загрози. Вимкніть Wi-Fi, витягніть Ethernet-кабелі або відключіть мережеві адаптери. Це запобігає зараженню інших пристроїв у вашій мережі черв’яками чи ботнетами. WannaCry швидко поширювався мережами, тож від’єднання було терміновим. Щоб безпечно від’єднати:
- Вимкніть Wi-Fi через налаштування пристрою.
- Витягніть зовнішні диски, щоб уникнути зараження.
- Не користуйтеся пристроєм, доки його не просканують.
Визначте тип загрози
Запустіть повне сканування системи в безпечному режимі за допомогою надійного антивірусу, наприклад Malwarebytes або Bitdefender. Безпечний режим обмежує зловмисну активність, що полегшує виявлення. Визначте, чи це програма-вимагач, шпигунське ПЗ чи троян, наприклад Emotet[9].
Знання конкретної загрози допомагає обрати правильну стратегію видалення. Оскільки постійно з’являються нові варіанти, точне визначення має значення. Щоб визначити загрозу:
- Завантажтеся в безпечному режимі (натисніть F8 під час запуску Windows).
- Використовуйте Malwarebytes, Bitdefender або Kaspersky для сканування.
- Перевірте журнали антивіруса на назву та поведінку загрози.
Видаліть загрозу
Після визначення помістіть зловмисні файли в карантин або видаліть їх за допомогою антивірусних інструментів. Програми на кшталт Kaspersky Virus Removal Tool чи Emsisoft Emergency Kit впораються зі складними випадками, включно з безфайловими загрозами, що ховаються в пам’яті. Для важких зараженьвикористовуйте завантажувальний антивірусний USB, щоб очистити систему до її завантаження. Щоб видалити загрози:
- Дотримуйтеся підказок антивіруса, щоб помістити файли в карантин або видалити їх.
- Використовуйте додатковий інструмент, наприклад Emsisoft, для перевірки.
- Уникайте ручного видалення, якщо ви не експерт.
Змініть усі паролі
Оновіть паролі для всіх облікових записів, особливо банківських і електронної пошти. Використовуйте надійні, унікальні паролі та увімкніть багатофакторну автентифікацію (MFA). Клавіатурні шпигуни часто викрадають логіни під час зараження.
Змінюйте паролі з чистого, незараженого пристрою, щоб уникнути повторного зараження. Інфостілери на кшталт LummaC2 залишаються поширеними. Щоб захистити паролі:
- Використовуйте менеджер паролів, наприклад LastPass, для генерації надійних паролів.
- Увімкніть MFA за допомогою застосунків на кшталт Google Authenticator.
- Змінюйте паролі лише після підтвердження видалення загрози.
Відновіть файли з резервних копій
Якщо програма-вимагач або шкідливе ПЗ-знищувач видалило чи зашифрувало файли, відновіть їх із чистої резервної копії. Використовуйте зовнішні диски або хмарні сервіси, як-от Google Drive чи OneDrive. Переконайтеся, що резервні копії не містять загроз, перш ніж їх відновлювати.
Програма-вимагач фігурувала у 23% витоків[1] за аналізом Verizon за 2024 рік, що робить резервні копії необхідними. Щоб відновити файли:
- Переконайтеся, що резервні копії чисті, за допомогою антивірусного сканування.
- Відновлюйте файли на чистому пристрої.
- Не платіть за вимоги програм-вимагачів. Відновлення не гарантоване.
Оновіть усе ПЗ
Встановіть оновлення для всього програмного забезпечення, щоб закрити вразливості, які використовували зловмисники. Негайно оновіть операційну систему, застосунки та плагіни. WannaCry використовував непатчену вразливість Windows, а експлойти нульового дня атакують системи без оновлень. Щоб оновити ПЗ:
- Увімкніть автоматичні оновлення для Windows, macOS або застосунків.
- Перевірте оновлення браузерів і плагінів, як-от Adobe.
- Використовуйте інструменти на кшталт Ninite для пакетного оновлення.
Проведіть друге сканування
Після видалення запустіть ще одне повне сканування іншим антивірусом, щоб переконатися, що нічого не залишилося. Безфайлові загрози, як-от Astaroth, можуть ховатися в пам’яті. Один користувач використав Bitdefender після Malwarebytes, щоб підтвердити, що його система чиста. Щоб просканувати повторно:
- Використовуйте додатковий інструмент, наприклад Kaspersky або Norton.
- Запускайте сканування в безпечному режимі для точності.
- Перевіряйте системні журнали на незвичну активність.
Стежте за обліковими записами на підозрілу активність
Слідкуйте за банківськими рахунками, електронною поштою та соцмережами на предмет несанкціонованих входів чи списань. Шпигунське ПЗ може залишитися і надсилати дані хакерам навіть після видалення. Повідомляйте про шахрайство банкам або FTC на сайті www.identitytheft.gov[10]. Щоб стежити за обліковими записами:
- Перевіряйте журнали входів на незнайомі входи.
- Налаштуйте банківські сповіщення про транзакції.
- Використовуйте моніторинг кредитної історії, якщо дані були викрадені.
Пройдіть навчання з кібербезпеки
Навчіться на досвіді зараження, щоб уникнути майбутніх атак. Онлайн-курси або воркшопи вчать розпізнавати фішингові листи та інші тактики. Оскільки людські дії фігурують у 68% витоків, це навчання має непропорційно великий вплив. Щоб пройти навчання:
- Пройдіть безкоштовні курси від CISA або Coursera.
- Практикуйтеся у розпізнаванні фейкових листів у симуляціях.
- Діліться порадами з родиною або колегами.
Наймайте фахівців для складних зараження
Для складних загроз, як-от руткіти чи шкідливе ПЗ-знищувачі, наймайте фахівців з кібербезпеки. Руткіти на кшталт Zacinlo ховаються глибоко в системах і опираються стандартним антивірусам. Один користувач найняв фахівця для видалення руткіта, коли його антивірус не впорався. Щоб найняти фахівців:
- Зверніться до фірм на кшталт CrowdStrike або місцевих ІТ-служб.
- Перевірте кваліфікацію перед наймом.
- Попросіть детальний звіт про очищення.
Чому швидке відновлення важливе
Швидке відновлення обмежує фінансові втрати, крадіжку даних і пошкодження системи. Щороку у світі відбувається 5,6 мільярда атак шкідливого ПЗ. Використання VPN у публічному Wi-Fi під час відновлення додає ще один рівень захисту. Швидкі й ретельні дії повертають ваш пристрій і спокій.
Що далі для захисту від шкідливого ПЗ?
Ландшафт загроз продовжує змінюватися. Зловмисники впроваджують нові методи швидше, ніж багато організацій встигають реагувати.
ШІ змінює і напад, і оборону. Зловмисники використовують ШІ для створення поліморфного шкідливого ПЗ, яке змінює свій код під час кожного виконання. Захисники відповідають системами виявлення на основі ШІ, які аналізують патерни поведінки замість покладання на відомі сигнатури. Компанії на кшталт CrowdStrike, SentinelOne та Palo Alto Networks створюють швидші системи виявлення та автоматизованого реагування.
Оплата викупів залишається спірною. Сплата викупу фінансує злочинні операції і не гарантує відновлення файлів. ФБР заявляє, що не заохочує сплату викупу[2], оскільки оплата може підбадьорити зловмисників і не гарантує відновлення. Проте багато компаній платять, бо вартість простою перевищує суму викупу. Ця напруга породжує триваючі дебати в колах політики кібербезпеки.
Безкоштовні VPN несуть власні ризики. Деякі безкоштовні VPN-сервіси ведуть журнали даних користувачів, вставляють рекламу або пакують небажане ПЗ. Обирайте надійних платних провайдерів із прозорою політикою конфіденційності та незалежними аудитами.
Безфайлові загрози кидають виклик традиційним антивірусам. Ці атаки працюють повністю в пам’яті, не залишаючи файлів для сканерів. Інструменти виявлення та реагування на кінцевих точках (EDR) стають необхідними для виявлення цих складних методів.
Освіта користувачів залишається найефективнішим захистом. Технічні інструменти важливі, але людська помилка все ще відіграє роль у більшості витоків. Регулярні симуляції фішингу, навчання з безпеки та чіткі організаційні політики знижують ризик ефективніше, ніж будь-який окремий продукт.
Майбутнє залежить від багаторівневого захисту: виявлення на основі ШІ, послідовне оновлення, надійна автентифікація, зашифровані з’єднання та обізнані користувачі, що працюють разом.
Остаточний висновок
Шкідливе ПЗ залишається однією з найстійкіших цифрових загроз, з новими варіантами, що з’являються постійно. Від програм-вимагачів до шпигунського ПЗ — різноманітність типів атак широка, і кожен несе серйозні наслідки.
Захист себе вимагає багаторівневого підходу: антивірусного ПЗ, регулярних резервних копій, надійних паролів, оновлень ПЗ і VPN у публічному Wi-Fi. Жоден окремий інструмент не покриває всі аспекти. Витік Equifax зачепив близько 147 мільйонів людей[11], а FTC стверджувала, що компанія не встановила критичне виправлення, про яке їй повідомляли.
Будьте пильні, дотримуйтеся кроків з цього посібника та формуйте звички, які забезпечують безпеку вашого цифрового життя.
Посилання
- Verizon. б.д. 2024 Dbir Data Breach Investigations Report. Отримано 16 жовтня 2026 р. з https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Архів: Знімок Wayback Machine
- IC3. 2024. 2023 IC3Report. Отримано 16 жовтня 2026 р. з https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Recognize and Report Phishing. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Indicators Associated With WannaCry Ransomware. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Understanding Ransomware Threat Actors: LockBit. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Heightened DDoS Threat Posed by Mirai and Other Botnets. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Архів: Знімок Wayback Machine
- European Commission. б.д. Enforcement and sanctions. Отримано 16 жовтня 2026 р. з https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Архів: Знімок Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 січня 2022 р.). Отримано 16 жовтня 2026 р. з https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Emotet Malware. Отримано 16 жовтня 2026 р. з https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Архів: Знімок Wayback Machine
- Identitytheft. б.д. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Отримано 16 жовтня 2026 р. з https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Архів: Знімок Wayback Machine
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
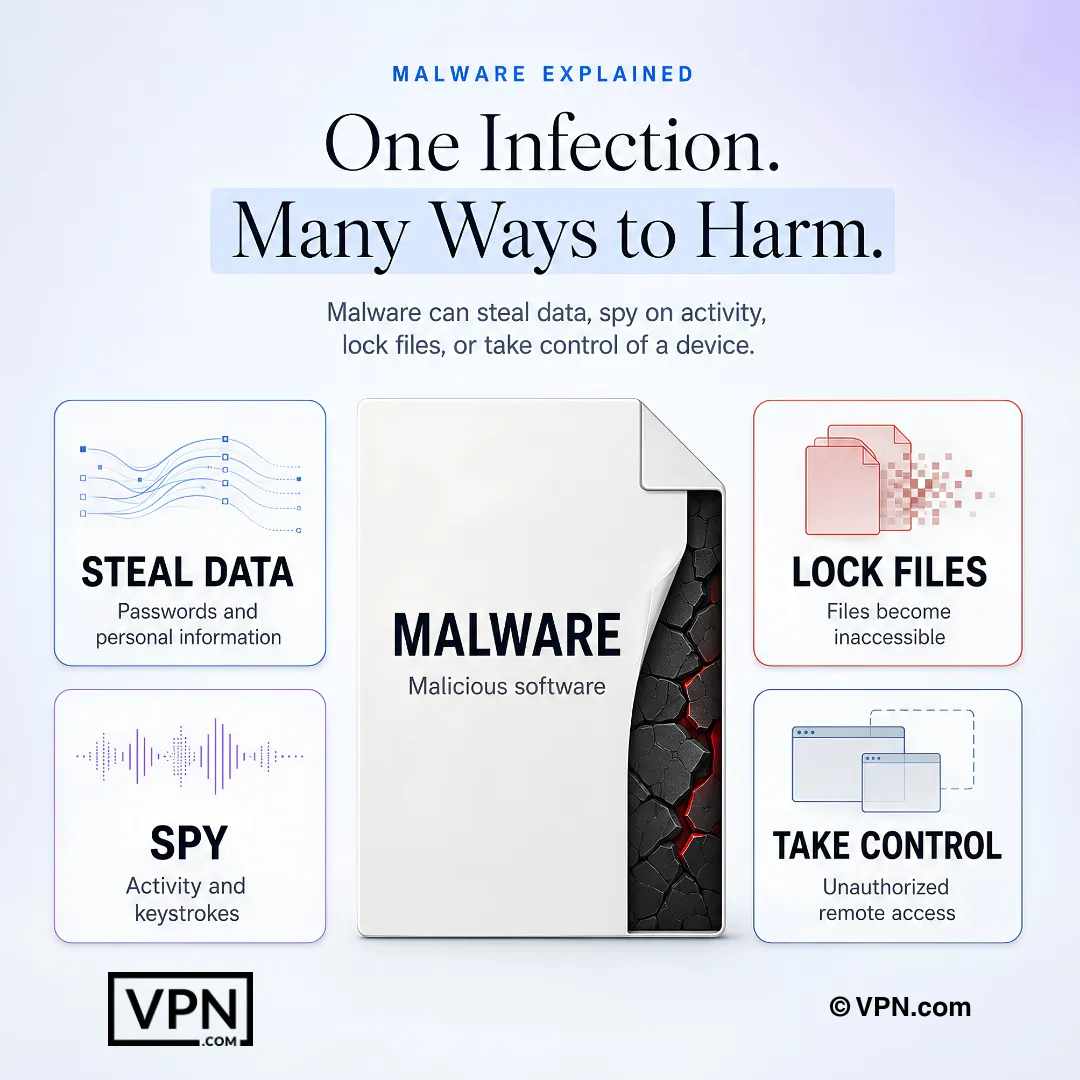
Одне зараження шкідливим програмним забезпеченням може призвести до крадіжки даних, стеження за активністю, блокування файлів або захоплення контролю над пристроєм.
Часті запитання
Що саме таке шкідливе ПЗ і як воно потрапляє на ваш пристрій?
Шкідливе ПЗ — це зловмисне програмне забезпечення, створене для крадіжки даних, пошкодження систем або порушення вашого життя. Зазвичай воно проникає через фішингові листи та інші хитрощі, що спираються на людські дії, — фактор у 68% витоків. Інші поширені точки входу — завантаження «за один клік» із скомпрометованих сайтів, заражені USB-накопичувачі, піратські застосунки та ПЗ без виправлень.
Яка практична різниця між вірусом, черв’яком і трояном?
Вірус самовідтворюється і поширюється між пристроями, спричиняючи пошкодження файлів і системи, тоді як черв’як відтворюється в мережах без будь-яких дій користувача, як це зробив WannaCry через вразливість Windows EternalBlue. Троян маскується під легітимне ПЗ, щоб створити прихований доступ для крадіжки даних — та сама техніка, що використовувалася піратською грою-трояном, яка викрала банківські дані одного користувача.
Чому програма-вимагач вважається найдорожчим типом шкідливого ПЗ?
Програма-вимагач фігурувала у 23% витоків за аналізом Verizon за 2024 рік, а медіанні збитки в витоках через програми-вимагачі та вимагання становили 46 000 доларів. CISA і ФБР повідомляють про близько 1700 атак LockBit у Сполучених Штатах з 2020 року з приблизно 91 мільйоном доларів сплачених викупів. Набори «шкідливе ПЗ як послуга» значно знижують бар’єр кваліфікації для зловмисників.
Що таке шкідливе ПЗ як послуга і чому воно робить атаки поширенішими?
Шкідливе ПЗ як послуга дозволяє будь-кому орендувати готові набори для атак у даркнеті, що працюють як програмні підписки, усуваючи технічний бар’єр для зловмисників. Протидія включає фільтри електронної пошти, брандмауери та навчання співробітників, оскільки фішинг залишається стандартним способом доставки MaaS.
Як ШІ змінює ландшафт загроз від шкідливого ПЗ?
Шкідливе ПЗ на основі ШІ адаптує власний код у реальному часі, щоб ухилятися від виявлення антивірусом, створюючи унікальні варіанти для кожної атаки замість повторного використання статичних сигнатур. CrowdStrike задокументувала шкідливе ПЗ на основі ШІ, яке імітує легітимні застосунки, щоб викрасти банківські дані. Захисники відповідають системами виявлення на основі ШІ, наприклад CrowdStrike Falcon, які аналізують патерни поведінки, а не покладаються на відомі сигнатури шкідливого ПЗ.
Чи справді VPN захищає вас від шкідливого ПЗ?
Не напряму. VPN шифрує ваше з’єднання і приховує IP-адресу, що не дає зловмисникам перехоплювати дані або впроваджувати код через атаки «людина посередині» в публічному Wi-Fi, але він не скануює завантаження, не блокує фішингові сайти й не видаляє зараження. Деякі провайдери, як-от NordVPN, додають Threat Protection для блокування відомих шкідливих доменів, але VPN — лише один шар багатошарового захисту разом з антивірусним ПЗ.
Які найефективніші звички для запобігання зараженню шкідливим ПЗ?
Поєднуйте кілька рівнів захисту, а не покладайтеся на один інструмент: використовуйте антивірусне ПЗ, наприклад Norton або Malwarebytes, із щотижневим скануванням, увімкніть автоматичні оновлення для ОС і застосунків, використовуйте паролі з 12+ символів у менеджері, наприклад LastPass, і створюйте резервні копії файлів у Google Drive або на зовнішньому диску. Додайте VPN для публічного Wi-Fi, оскільки незахищені мережі залишаються провідним вектором зараження.
Як компанії конкретно захищаються від витоків даних через шкідливе ПЗ?
Компанії поєднують корпоративний антивірус, наприклад CrowdStrike Falcon, із сегментацією мережі, щоб обмежити поширення шкідливого ПЗ, та щоденними резервними копіями для відновлення після програм-вимагачів без сплати викупу. Навчання співробітників розпізнаванню фішингу та соціальної інженерії закриває людську прогалину, оскільки лише LockBit зібрав приблизно 91 мільйон доларів викупів у США. Штрафи за GDPR можуть сягати 20 мільйонів євро або 4% світового річного обороту, додаючи регуляторний тиск на інвестиції в ці рівні захисту.
Які попереджувальні ознаки того, що пристрій уже заражено?
Звертайте увагу на повільну роботу або часті збої, несподівану спливаючу рекламу, дивні листи, надіслані з вашого облікового запису, невідомі програми в диспетчері завдань і незвично високу мережеву активність або розряджання батареї. Один користувач простежив уповільнення свого ноутбука до криптоджекінгу, що майнив криптовалюту у фоновому режимі. Негайно запустіть повне антивірусне сканування, якщо з’являється будь-яка з цих ознак, оскільки раннє виявлення обмежує шкоду.
Які інструменти рекомендовано для виявлення та видалення активного зараження?
Завантажтеся в безпечному режимі та запустіть повне сканування за допомогою Malwarebytes, Bitdefender або Kaspersky, щоб визначити, чи це програма-вимагач, шпигунське ПЗ чи троян на кшталт Emotet. Для складних випадків, включно з безфайловими загрозами, що ховаються в пам’яті, інструменти на кшталт Emsisoft Emergency Kit або завантажувальний антивірусний USB очищують систему до її завантаження. Потім проведіть друге сканування іншим інструментом, щоб переконатися, що нічого не залишилося.
Який правильний перший крок, якщо ви підозрюєте шкідливе ПЗ на своєму пристрої?
Негайно від’єднайте пристрій, вимкнувши Wi-Fi, витягнувши Ethernet або відключивши мережевий адаптер, щоб зупинити поширення черв’яків або ботнетів, адже WannaCry швидко поширювався підключеними мережами. Не користуйтеся пристроєм, доки його не просканують. Лише після підтвердження видалення зараження змінюйте паролі та робіть це з окремого чистого пристрою, щоб уникнути повторного зараження.
Чи коли-небудь варто платити за вимогу програми-вимагача?
Ні. ФБР не заохочує сплату викупу, а відновлення файлів не гарантоване навіть після оплати. Програма-вимагач фігурувала у 23% витоків за аналізом Verizon за 2024 рік, саме тому перевірені резервні копії без шкідливого ПЗ на Google Drive або зовнішньому диску важливіші за саме рішення щодо викупу. Багато компаній все одно платять, бо вартість простою перевищує викуп, підживлюючи триваючі злочинні операції.
Кому справді варто турбуватися про руткіти та шкідливе ПЗ-знищувачі?
Цілями можуть стати будь-які користувачі, але це найважчі зараження для самостійного подолання. Руткіти на кшталт Zacinlo ховаються глибоко в системі, щоб ухилятися від стандартних антивірусів, часто вимагаючи найму фахівця з кібербезпеки після невдалих спроб видалення власними силами. Шкідливе ПЗ-знищувач на кшталт WhisperGate, що атакувало українські системи, повністю стирає дані замість їх шифрування, змушуючи повністю відбудовувати систему з чистих резервних копій.