Захист даних: поради, стратегії та посібник з кібербезпеки
Захистіть свої дані за допомогою перевірених стратегій захисту даних, порад і заходів кібербезпеки для окремих людей і компаній.
 Michael Gargiulo
Головне: Викрадення даних спричиняє фінансові збитки, крадіжку особистості та шкоду репутації як для окремих людей, так і для компаній. Захист від нього потребує шифрування, надійних паролів, багатофакторної автентифікації, регулярного оновлення програмного забезпечення та навчання співробітників безпеки.
Захист даних зосереджений на технічних засобах захисту, інструментах і стратегіях, які запобігають несанкціонованому доступу до конфіденційної інформації. Він охоплює шифрування, контроль доступу, запобігання витокам і реагування на інциденти.
Примітка: Ця сторінка розглядає безпекову й технічну сторону захисту даних. Щодо законних прав, відповідності GDPR, споживчих рамок конфіденційності та регуляторних зобов’язань див. наш посібник про конфіденційність даних.
Надійний захист даних будує довіру між людьми та організаціями, які обробляють їхню інформацію. Швидке зростання хмарних сервісів, віддаленої роботи та підключених пристроїв розширило поверхню атак для кіберзлочинців. Проактивна позиція безпеки допомагає запобігати витокам і дає користувачам впевненість під час роботи в інтернеті.
Чому захист даних важливий: загроза крадіжки даних
Крадіжка даних — це несанкціонований доступ, вилучення та неправомірне використання цінної інформації. Кіберзлочинці, зловмисні інсайдери та конкуренти полюють на конфіденційні дані заради фінансової вигоди або експлуатації.
Розуміння того, хто краде дані і що саме вони шукають, дає важливий контекст для побудови ефективного захисту. Мета полягає не лише в обізнаності, а в діях: кожна категорія загроз безпосередньо відповідає конкретній стратегії захисту.
Дані, які найчастіше викрадають
Персональні дані
Крадіжка особистості належить до найшвидше зростаючих кіберзлочинів. Зловмисники використовують соціальну інженерію та фішинг, щоб змусити людей передати паролі, номери кредитних карток або номери соціального страхування. Викрадені дані живлять фінансове шахрайство. Жертви стикаються з порожніми банківськими рахунками та зіпсованою кредитною історією. Розпізнавання цих тактик — перший крок до запобігання.
Корпоративні дані
Інтелектуальна власність, комерційні таємниці та стратегічні плани дають компаніям конкурентну перевагу. Один витік може розкрити власні процеси, списки клієнтів або плани продуктів. У Звіті IBM про вартість витоку даних за 2023 рік[1] середня вартість витоку у світі сягнула 4,45 мільйона доларів. Захист корпоративних даних вимагає багаторівневого захисту мереж, кінцевих пристроїв і поведінки співробітників.
Як діють зловмисники
Зловмисники використовують кілька методів, щоб подолати захист:
- Шкідливе ПЗ: Троянські програми, віруси, черв’яки та програми-вимагачі проникають у системи, щоб вилучити або зашифрувати дані. Дізнайтеся більше про типи шкідливого ПЗ.
- Соціальна інженерія: Фішингові атаки та спір-фішинг змушують користувачів розкривати облікові дані або встановлювати шкідливе ПЗ.
- Фізична крадіжка: Копання у сміттєвих контейнерах, підглядання через плече та викрадення обладнання (ноутбуків, USB-накопичувачів) залишаються поширеними векторами атак.
Кожен метод вимагає конкретної протидії, описаної в розділі стратегій нижче.
Наслідки витоку даних
Викрадення даних спричиняє каскадну шкоду для компаній і окремих людей:
- Фінансові втрати: Прямі витрати включають криміналістичне розслідування, юридичні послуги, регуляторні штрафи та повідомлення клієнтів. Середня сума викупу за програми-вимагачі у 2023 році перевищила 1,5 мільйона доларів.
- Репутаційна шкода: Клієнти та партнери втрачають довіру. Відновлення авторитету займає роки.
- Юридична відповідальність: Порушення HIPAA, GDPR або CCPA тягнуть за собою санкції, що можуть сягати десятків мільйонів доларів.
- Конкурентний недолік: Витік комерційних таємниць або стратегічних планів дає конкурентам незаслужену перевагу.
Посилення захисту допомагає запобігати одній із найпоширеніших форм фінансових злочинів, пов’язаних із даними.
Стратегії захисту даних
Цей розділ розкриває основні технічні та процедурні заходи захисту, що складають повну оборону. Кожна стратегія відповідає конкретному вектору атаки, визначеному вище.
Шифруйте дані у спокої та під час передавання
Шифрування перетворює читабельні дані на шифротекст, який можуть розшифрувати лише уповноважені сторони. Існують два основні типи:
- Симетричне шифрування використовує один спільний ключ для шифрування та розшифрування. AES-256 є нинішнім стандартом, яким користуються уряди та фінансові установи у всьому світі.
- Асиметричне шифрування використовує пару відкритого та закритого ключів. TLS 1.3 захищає веб-трафік цим методом. Відкритий ключ шифрує; лише відповідний закритий ключ розшифровує.
Національний інститут стандартів і технологій США (NIST)[2] публікує стандарти й рекомендації щодо шифрування, які визначають мінімальні вимоги для федеральних агентств і слугують орієнтиром для приватних організацій. Застосовуйте шифрування до збережених файлів, баз даних, електронної пошти та всіх даних, що передаються мережами.
Забезпечте надійні паролі та керування обліковими даними
Безпека паролів залишається першою лінією оборони. Менеджер паролів генерує унікальні складні облікові дані для кожного облікового запису та зберігає їх у зашифрованому сховищі. Це усуває слабкі або повторно використані паролі, які зловмисники експлуатують через атаки з підстановкою облікових даних.
Найкращі практики включають:
- Паролі щонайменше з 12 символів із різними типами символів
- Унікальні паролі для кожного сервісу
- Ніколи не зберігайте паролі у відкритому вигляді або у спільних документах
Увімкніть багатофакторну автентифікацію (MFA)
Двофакторна автентифікація (2FA) вимагає підтвердження особи з двох незалежних джерел. Першим фактором зазвичай є пароль. Другим — фізичний пристрій (ключ безпеки або телефон) чи біометричне сканування.
Поширені методи MFA включають:
- Апаратні ключі безпеки (YubiKey, Titan), що генерують одноразові коди
- Застосунки-автентифікатори (Google Authenticator, Authy), що створюють часові коди
- SMS-коди, надіслані на зареєстрований номер телефону (менш безпечні через ризики переоформлення SIM-картки)
Навіть якщо зловмисник викрадає пароль, MFA блокує доступ без другого фактора. Агентство з кібербезпеки та безпеки інфраструктури США (CISA)[3] рекомендує MFA для всіх облікових записів, особливо для електронної пошти, банківських і адміністративних систем.
Встановіть антивірусне та антивредоносне програмне забезпечення
Антивірусні та антивредоносні інструменти забезпечують сканування в реальному часі, яке виявляє віруси, черв’яки, троянські програми, програми-вимагачі та шпигунське ПЗ. Ці рішення використовують бази сигнатур і поведінковий аналіз, щоб виявити загрози до їх виконання.
Оновлюйте définиції щодня. Плануйте повне сканування системи щотижня. Для користувачів Apple комплексні поради щодо безпеки доступні на сторінці VPN для iPhone.
Підтримуйте програмне забезпечення в актуальному стані
Неоновлене ПЗ є найбільшим вектором атак для відомих експлойтів. Зловмисники аналізують публічні патчі безпеки, щоб атакувати системи, які не було оновлено.
- Увімкніть автоматичні оновлення для всіх операційних систем і застосунків
- Пріоритизуйте критичні та високоризикові патчі протягом 48 годин після випуску
- Ведіть облік усього програмного забезпечення, щоб нічого не залишилося без уваги
Впровадьте захист брандмауером
Брандмауери контролюють трафік між довіреними внутрішніми мережами та недовіреними зовнішніми джерелами. Типи включають:
- Брандмауери з фільтрацією пакетів, що перевіряють окремі пакети даних
- Брандмауери з стеженням за станом, що відстежують активні з’єднання
- Брандмауери наступного покоління (NGFW), які додають глибоку перевірку пакетів, запобігання вторгненням і розпізнавання застосунків
Налаштовуйте брандмауери за принципом найменших привілеїв: блокуйте весь трафік за замовчуванням і дозволяйте лише те, що явно потрібно. Переглядайте правила щокварталу.
Моніторинг за допомогою систем виявлення та запобігання вторгненням
Системи виявлення вторгнень (IDS) аналізують мережевий трафік і сповіщають адміністраторів про підозрілі патерни. Системи запобігання вторгненням (IPS) ідуть далі, автоматично блокуючи виявлені загрози.
Рішення для виявлення та реагування на кінцевих точках (EDR) поширюють цей моніторинг на окремі пристрої, виявляючи шкідливе ПЗ, яке обходить периметральний захист. Організаціям варто впроваджувати моніторинг як на мережевому, так і на рівні кінцевих точок для повної видимості.
Реагування на інциденти та відновлення
Складіть план реагування на інциденти
План реагування на інциденти чітко визначає, хто що робить, коли відбувається витік. Ефективний план включає:
- Призначену команду реагування на інциденти з навичками аналізу систем, цифрової криміналістики та комунікацій
- Чіткі процедури ескалації та шаблони повідомлень
- Визначені ролі для локалізації, усунення, відновлення та післяінцидентного огляду
Організації, які тестують план реагування на інциденти за допомогою настільних навчань, знижують витрати на витік у середньому на 232 000 доларів, за дослідженнями IBM[1].
Регулярно створюйте резервні копії даних
Найкращі практики резервного копіювання включають:
- Правило 3-2-1: Зберігайте 3 копії даних на 2 різних типах носіїв, з 1 копією поза офісом
- Шифруйте всі резервні дані
- Щокварталу перевіряйте процедури відновлення, щоб переконатися в цілісності резервних копій
- Зберігайте резервні копії в ізольованому або незмінному сховищі для захисту від програм-вимагачів
Аудити безпеки та навчання співробітників
Проводьте регулярні аудити безпеки
Аудити безпеки виявляють уразливості раніше, ніж це зроблять зловмисники. Типи включають:
- Оцінку вразливостей, що сканує системи на відомі слабкі місця
- Тестування на проникнення, що імітує реальні атаки для перевірки захисту
- Аудити відповідності, що перевіряють дотримання нормативних вимог
Плануйте сканування вразливостей щомісяця, а тестування на проникнення — щонайменше раз на рік.
Навчайте співробітників безпеці
Людська помилка залишається головною причиною витоків даних. Звіт Verizon про розслідування витоків даних за 2023 рік[4] виявив, що 74% витоків пов’язані з людським фактором.
Ефективні програми навчання охоплюють:
- Розпізнавання фішингу та порядок повідомлення про нього
- Безпечні звички у мережі та політики щодо USB-пристроїв
- Внутрішні правила обробки та класифікації даних
- Гігієну паролів і підключення до MFA
Проводьте фішингові симуляції щокварталу. Відстежуйте показники переходів за посиланнями та додатково навчайте тих, хто повторно потрапляє в пастки.
Розробляйте політики та процедури безпеки
Письмові політики встановлюють чіткі очікування щодо обробки даних, контролю доступу, прийнятного використання та повідомлення про інциденти. Переглядайте й оновлюйте політики щорічно або щоразу, коли змінюється законодавство. Переконайтеся, що кожен співробітник підтверджує та підписує оновлені політики.
Правова та нормативна відповідність
Розуміння чинного законодавства є необхідним для будь-якої програми захисту даних. Ключові нормативні акти включають:
HIPAA (Закон про переносимість і підзвітність медичного страхування)
Ухвалений у 1996 році, HIPAA[5] зобов’язує медичних працівників, страховиків і їхніх ділових партнерів захищати медичну інформацію пацієнтів. Вимоги відповідності передбачають шифрування даних, обмеження доступу, журнали аудиту та безпечне знищення медичних записів. Пацієнти можуть подавати скарги до Міністерства охорони здоров’я та соціальних служб про порушення конфіденційності. За невідповідність передбачено цивільну та кримінальну відповідальність.
GDPR (Загальний регламент із захисту даних)
ЄС запровадив GDPR[6] 25 травня 2018 року, замінивши Директиву про захист даних 1995 року. Він вимагає від організацій, які обробляють персональні дані громадян ЄС, отримувати явну згоду, чітко пояснювати використання даних і забезпечувати механізми доступу, виправлення та видалення даних. GDPR визначає дві ключові ролі:
- Контролер: суб’єкт, що визначає, навіщо і як обробляються персональні дані
- Процесор: третя сторона, що обробляє дані від імені контролера
Штрафи сягають 20 мільйонів євро або 4% світового річного доходу — залежно від того, що більше.
CCPA та інші закони штатів США
Закон Каліфорнії про конфіденційність споживачів та подібні закони на рівні штатів надають жителям права щодо їхніх персональних даних. FTC[7] також забезпечує дотримання вимог безпеки даних у різних галузях.
Дотримуйтесь рамок безпеки
Рамки кібербезпеки надають структуровані підходи до впровадження захисту. Основні рамки включають:
| Рамка | Опис |
|---|---|
| Рамка кібербезпеки NIST[8] | Побудована навколо п’яти функцій (Identify, Protect, Detect, Respond, Recover) і широко застосовується в різних галузях |
| ISO 27001 | Міжнародний стандарт систем управління інформаційною безпекою |
| CIS Critical Security Controls | Пріоритизований набір із 18 дій, що охоплюють найпоширеніші вектори атак |
Сертифікати на кшталт ISO 27001 і SOC 2 демонструють відповідність партнерам і клієнтам, будуючи довіру та знижуючи ризики з боку третіх сторін.
Підсумок найкращих практик
| Рівень захисту | Метод | Захищає від |
|---|---|---|
| Шифрування | AES-256 у спокої, TLS 1.3 під час передавання | Перехоплення, крадіжки |
| Контроль доступу | Паролі, MFA, рольовий доступ | Несанкціонованих входів |
| Оновлення ПЗ | Патч протягом 48 годин після випуску | Експлуатації вразливостей |
| Брандмауер | Фільтрація пакетів, NGFW | Несанкціонованого мережевого доступу |
| IDS/IPS | Моніторинг трафіку в реальному часі | Вторгнень, латерального руху |
| Навчання співробітників | Фішингові симуляції, політики безпеки | Соціальної інженерії, людської помилки |
| Резервні копії даних | Правило 3-2-1, зашифроване зберігання поза офісом | Програм-вимагачів, випадкових втрат |
| План реагування на інциденти | Визначена команда та перевірені процедури | Локалізації шкоди, відновлення |
Порада: Шифрування є основою захисту даних. Навіть якщо зловмисники подолають периметр, зашифровані дані залишаються нечитабельними без ключа. Використовуйте шифрування як для збережених файлів, так і для даних, що передаються, і застосовуйте багатофакторну автентифікацію як другий бар’єр проти викрадення облікових даних.
Висновок
Викрадення даних становить значну й зростаючу загрозу для особистої та професійної безпеки. Стратегії, викладені тут, забезпечують багаторівневий захист: шифрування захищає дані на рівні ядра, контроль доступу обмежує вразливість, моніторинг виявляє загрози на ранній стадії, а плани реагування на інциденти мінімізують збитки.
Майбутнє захисту даних залежить від безперервного вдосконалення. Штучний інтелект, архітектури нульової довіри та передові методи шифрування формуватимуть наступне покоління захисту. Організації та окремі люди, які інвестують у ці заходи вже сьогодні, будують стійкість до загроз завтрашнього дня.
Посилання
- IBM. 2023. Cost of a Data Breach Report 2023. https://www.ibm.com/reports/data-breach.Архів: Знімок Wayback Machine
- NIST. 2016. Cryptography. Отримано 30 вересня 2026 р. з https://www.nist.gov/cryptography.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. More than a Password. Отримано 30 вересня 2026 р. з https://www.cisa.gov/MFA.Архів: Знімок Wayback Machine
- Verizon Business. 2023. 2023 Data Breach Investigations Report (DBIR). https://www.verizon.com/business/resources/reports/dbir/.Архів: Знімок Wayback Machine
- U.S. Department of Health and Human Services. б.д. HIPAA Home. https://www.hhs.gov/hipaa/index.html.Архів: Знімок Wayback Machine
- General Data Protection Regulation (GDPR). 2016. General Data Protection Regulation (GDPR) – Legal Text. Отримано 30 вересня 2026 р. з https://gdpr-info.eu/.Архів: Знімок Wayback Machine
- Federal Trade Commission. б.д. Privacy and Security. Отримано 30 вересня 2026 р. з https://www.ftc.gov/business-guidance/privacy-security.Архів: Знімок Wayback Machine
- NIST. 2013. Cybersecurity Framework. Отримано 30 вересня 2026 р. з https://www.nist.gov/cyberframework.Архів: Знімок Wayback Machine
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
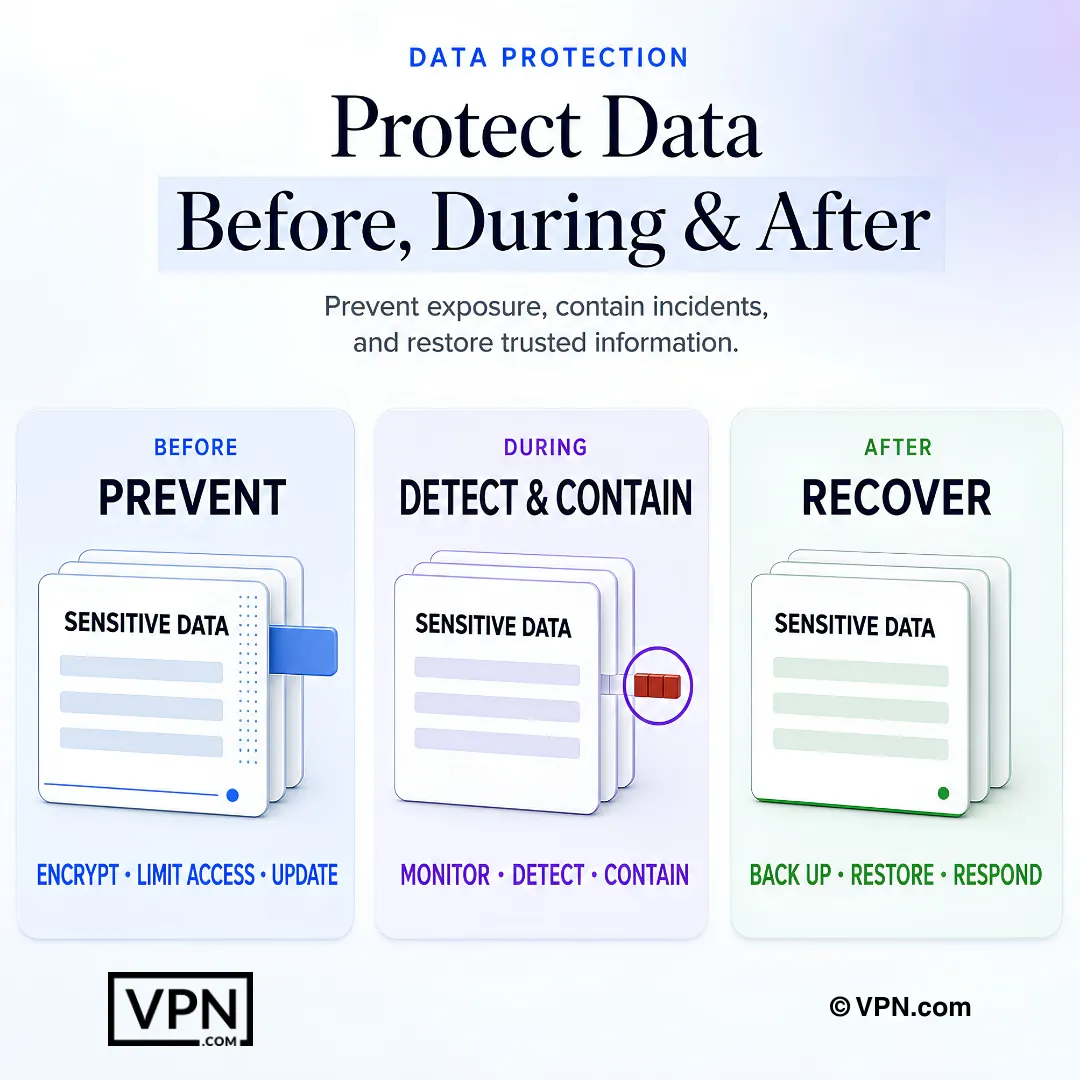
Комплексний захист даних запобігає витоку, локалізує активні інциденти та відновлює достовірну інформацію після них.
Поширені запитання
Що таке захист даних і чим він відрізняється від конфіденційності даних?
Захист даних охоплює технічні засоби, інструменти та стратегії, що запобігають несанкціонованому доступу до конфіденційної інформації: шифрування, контроль доступу, запобігання витокам і реагування на інциденти. Конфіденційність даних охоплює законні права та регуляторні зобов’язання, як-от відповідність GDPR і споживчі рамки. Цей посібник зосереджений на безпековій і технічній стороні; юридичні та нормативні деталі розміщено в окремому посібнику сайту про конфіденційність даних.
Які дані найчастіше цікавлять злодіїв і як вони їх крадуть?
Злодії полюють на персональні дані (паролі, номери кредитних карток, номери соціального страхування) та корпоративні дані (інтелектуальну власність, комерційні таємниці, списки клієнтів). Вони викрадають їх трьома основними методами: шкідливе ПЗ, як-от троянські програми та програми-вимагачі, соціальна інженерія, як-от фішинг і спір-фішинг, а також фізична крадіжка — викрадені ноутбуки, USB-накопичувачі або підглядання через плече. Кожен метод вимагає конкретної протидії.
Яку реальну шкоду завдає бізнесу витік даних?
Середня вартість витоку даних для компаній у світі у 2023 році становила 4,45 мільйона доларів за Звітом IBM про вартість витоку даних. Лише виплати за програми-вимагачі в середньому перевищили 1,5 мільйона доларів того року. Наслідки поширюються на юридичну відповідальність: порушення HIPAA, GDPR або CCPA тягнуть штрафи, що сягають десятків мільйонів, плюс репутаційну шкоду, відновлення від якої триває роками.
Як шифрування захищає дані у спокої та під час передавання?
Шифрування перетворює читабельні дані на шифротекст, який можуть розшифрувати лише уповноважені сторони. Симетричне шифрування, як-от AES-256, використовує один спільний ключ і є нинішнім стандартом для урядів і фінансових установ. Асиметричне шифрування використовує пару відкритого та закритого ключів, як TLS 1.3 для захисту веб-трафіку. NIST публікує стандарти, що визначають мінімальні вимоги для обох методів.
Чому багатофакторна автентифікація ефективна проти викрадених паролів?
MFA вимагає підтвердження особи з двох незалежних джерел, зазвичай пароля плюс фізичного пристрою або біометричного сканування, тож один лише викрадений пароль не дає доступу. Варіанти включають апаратні ключі, як-от YubiKey, застосунки-автентифікатори, як-от Google Authenticator, і SMS-коди, хоча SMS слабший через ризик переоформлення SIM-картки. CISA рекомендує MFA для всіх облікових записів, особливо для електронної пошти та банківських.
Яка різниця між антивірусом, брандмауерами та IDS/IPS?
Вони захищають різні рівні. Антивірусне та антивредоносне ПЗ сканує в реальному часі на віруси, троянські програми та програми-вимагачі, використовуючи бази сигнатур і поведінковий аналіз. Брандмауери, зокрема з фільтрацією пакетів і наступного покоління, контролюють мережевий трафік за моделлю найменших привілеїв. IDS/IPS і EDR відстежують підозрілу активність на рівні мережі та пристроїв, а IPS автоматично блокує виявлені загрози.
Чи справді потрібен менеджер паролів, чи достатньо надійних паролів?
Менеджер паролів є ключовим захистом, адже генерує унікальні складні облікові дані для кожного облікового запису та зберігає їх у зашифрованому сховищі, усуваючи слабкі або повторно використані паролі, які експлуатують атаки з підстановкою облікових даних. Поєднуйте його з паролями щонайменше з 12 символів із різними типами символів, і ніколи не зберігайте облікові дані у відкритому вигляді чи у спільних документах.
Що таке правило резервного копіювання 3-2-1 і чому воно важливе?
Правило 3-2-1 означає збереження 3 копій даних на 2 різних типах носіїв, з 1 копією поза офісом. Найкращі практики також передбачають шифрування всіх резервних даних, щокварталну перевірку процедур відновлення та використання ізольованого або незмінного сховища, адже це захищає резервні копії від програм-вимагачів, які атакують підключені диски.
Як часто мають проводитися сканування вразливостей і тестування на проникнення?
Плануйте оцінку вразливостей щомісяця, а тестування на проникнення — щонайменше раз на рік. Оцінка вразливостей сканує системи на відомі слабкі місця, тестування на проникнення імітує реальні атаки, а аудити відповідності перевіряють дотримання таких нормативів, як HIPAA чи GDPR. Сертифікати на кшталт ISO 27001 і SOC 2 демонструють ці аудити партнерам і знижують ризики з боку третіх сторін.
Чому навчання співробітників безпеці настільки важливе?
Людська помилка є головною причиною витоків: Звіт Verizon про розслідування витоків даних за 2023 рік виявив, що 74% витоків пов’язані з людським фактором. Ефективні програми проводять щокварталу фішингові симуляції, відстежують показники переходів і додатково навчають тих, хто повторно потрапляє в пастки, охоплюючи безпечний серфінг, політики щодо USB-пристроїв, правила класифікації даних і підключення до MFA, підкріплені письмовими політиками, які співробітники підписують щорічно.
Що таке план реагування на інциденти і навіщо він потрібен?
План реагування на інциденти чітко визначає, хто що робить, коли відбувається витік: призначену команду реагування з навичками криміналістики та комунікацій, чіткі процедури ескалації та визначені ролі для локалізації, усунення, відновлення й післяінцидентного огляду. Дослідження IBM показало, що організації, які тестують свій план за допомогою настільних навчань, знижують витрати на витік у середньому на 232 000 доларів.
Які нормативні акти вимагають захисту даних і які штрафи передбачені?
Застосовуються три основні рамки. HIPAA, ухвалений у 1996 році, вимагає шифрування та обмеження доступу до медичних даних пацієнтів, з цивільною та кримінальною відповідальністю за порушення. GDPR, чинний з 25 травня 2018 року, встановлює вимоги щодо згоди та прав на дані для даних громадян ЄС, з штрафами до 20 мільйонів євро або 4% світового річного доходу. CCPA надає жителям Каліфорнії схожі права, що забезпечуються разом із вимогами безпеки даних FTC.
Як рамки на кшталт NIST CSF або ISO 27001 допомагають структурувати захист?
Вони дають організаціям структурований підхід замість розрізнених виправлень. Рамка кібербезпеки NIST організовує захист навколо п’яти функцій: Identify, Protect, Detect, Respond і Recover. ISO 27001 є міжнародним стандартом систем управління інформаційною безпекою, а CIS Critical Security Controls пріоритизують 18 дій проти найпоширеніших векторів атак. Сертифікати ISO 27001 і SOC 2 сигналізують про таку відповідність партнерам.