Rò Rỉ Mật Khẩu: Nguyên Nhân, Rủi Ro & Cách Bảo Vệ Bản Thân
Tìm hiểu tại sao mật khẩu rò rỉ, những rủi ro đến tài khoản của bạn, và các biện pháp phòng chống được chứng minh như mật khẩu mạnh duy nhất và xác thực hai yếu tố để bảo vệ bản thân.
 Michael Gargiulo
Bottom Line: Thông tin đăng nhập bị đánh cắp đã xuất hiện trong gần một phần ba các vụ vi phạm dữ liệu trong thập kỷ qua, theo Verizon. Sử dụng mật khẩu mạnh, duy nhất cho mọi tài khoản, bật xác thực hai yếu tố và kiểm tra rò rỉ qua “Have I Been Pwned?” là những biện pháp phòng vệ thiết yếu chống lại việc đánh cắp thông tin đăng nhập.
Rò rỉ mật khẩu xảy ra khi tin tặc truy cập trái phép vào mật khẩu được lưu trữ trong cơ sở dữ liệu của một công ty, sau đó công khai chúng hoặc bán trên các chợ dark web. Báo cáo Điều tra Vi phạm Dữ liệu 2024 của Verizon cho biết thông tin đăng nhập bị đánh cắp đã xuất hiện trong gần một phần ba (31%) các vụ vi phạm[1] trong 10 năm qua, cho thấy thông tin đăng nhập là một thành phần cốt lõi trong cách các tổ chức bị xâm nhập.
Hiện thực đáng lo ngại này cho thấy tại sao các sự cố rò rỉ mật khẩu cần được chú ý. Chúng không phải là những lỗi nhỏ. Chúng là những vụ vi phạm lớn lao gây ra tổn thất tài chính nghiêm trọng và phá huỷ niềm tin trong tức thì. Dù bạn bảo vệ thông tin cá nhân hay bảo vệ dữ liệu kinh doanh, hiểu rõ những rủi ro của việc tiết lộ thông tin xác thực là rất quan trọng. Những vụ rò rỉ này tấn công bất kỳ ai, ở bất cứ đâu. Hậu quả thường mở rộng vượt ra ngoài những người bị ảnh hưởng trực tiếp tới toàn bộ các tổ chức.
Cách Mật Khẩu Rơi Vào Vụ Rò Rỉ Dữ Liệu
Hiểu cách thức thông tin xác thực bị đánh cắp giúp bạn bảo vệ chống lại những phương pháp tấn công phổ biến nhất.
Các Phương Pháp Phổ Biến Mà Tin Tặc Sử Dụng Để Đánh Cắp Thông Tin Xác Thực
Mật khẩu thường rơi vào tay sai trái thông qua các phương pháp như các cuộc tấn công lừa phishing, nơi tin tặc lừa bạn trao bỏ thông tin bằng cách mạo danh các thực thể đáng tin cậy. Một phương pháp phổ biến khác liên quan đến malware lặng lẽ cài đặt trên thiết bị của bạn và ghi lại mỗi nhấn phím. Tin tặc cũng nhắm mục tiêu trực tiếp vào cơ sở dữ liệu của công ty, khai thác các lỗ hổng bảo mật để đánh cắp hàng triệu bản ghi cùng một lúc.
Sau khi bị đánh cắp, những thông tin xác thực này thường xuất hiện trên web tối. Những kẻ tội phạm bán hoặc trao đổi chúng hàng loạt, cho phép các cuộc tấn công tiếp theo trên nhiều nền tảng.
Các vụ rò rỉ thông tin xác thực lớn đã định hình an ninh số
Lịch sử rò rỉ mật khẩu bao gồm những vụ vi phạm đã phơi bày các lỗ hổng bảo mật nghiêm trọng. Vụ vi phạm của T-Mobile năm 2021 ảnh hưởng đến 76,6 triệu người[2] theo FCC, và dữ liệu bị lấy đi bao gồm họ tên, ngày sinh và số an sinh xã hội của hàng triệu khách hàng hiện tại, cũ và tiềm năng.
Vụ tấn công Equifax năm 2017 vẫn là một trong những sự cố đáng chú ý nhất: FTC cho biết vụ việc đã làm lộ thông tin cá nhân của 147 triệu người[3]. Những sự kiện này cho thấy rõ nhu cầu về mã hóa mạnh và việc vá các lỗ hổng bảo mật kịp thời.
Những Mật Khẩu Phổ Biến Nhất (và Tồi Tệ Nhất) Vẫn Đang Được Sử Dụng
Bất chấp nhận thức rộng rãi về việc đánh cắp thông tin xác thực, hàng triệu người vẫn sử dụng những mật khẩu vô cùng yếu. Những ví dụ phổ biến bao gồm:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (hoặc 222222, 3333333, 4444444, 5555555, v.v.) → 123123 → abc123 → asdfgh
Những mật khẩu này nằm trong số những mật khẩu dễ bị tội phạm mạng đoán nhất, đó là lý do hướng dẫn của NIST yêu cầu các dịch vụ so sánh mật khẩu mới với danh sách các giá trị thường được dùng và đã từng bị rò rỉ[4] và từ chối những mật khẩu trùng khớp. Dùng một trong những mật khẩu này giống như khóa đồ giá trị trong tủ nhưng lại để chìa khóa ngay ổ khóa.
Ngăn Chặn Rò Rỉ Mật Khẩu: Chiến Lược Được Chứng Minh và Thực Hành Tốt Nhất
Áp dụng các biện pháp phòng chống sẽ tăng cường tổng thể vị trí bảo mật kỹ thuật số của bạn. Với các vụ vi phạm thông tin xác thực hiện tại được kỳ vọng hơn là ngoại lệ, thực hiện các bước để bảo vệ mật khẩu của bạn không còn tùy chọn.
Tạo Thông Tin Xác Thực Mạnh Mẽ và Duy Nhất Cho Mỗi Tài Khoản
Bảo vệ danh tính kỹ thuật số của bạn bắt đầu với các mật khẩu:
→ Mật khẩu duy nhất: Mỗi tài khoản trực tuyến cần một mật khẩu mạnh riêng biệt[5]. Việc dùng lại cùng một mật khẩu trên nhiều trang có nghĩa là chỉ một vụ rò rỉ cũng có thể làm lộ mọi tài khoản dùng chung thông tin đăng nhập đó.
→ Xác thực hai yếu tố (2FA): Việc thêm bước xác minh thứ hai có nghĩa là ngay cả khi ai đó đánh cắp mật khẩu của bạn, họ cũng không thể vượt qua bước thứ hai[6] để truy cập tài khoản của bạn. Microsoft cho biết MFA có thể chặn hơn 99,9 phần trăm các cuộc tấn công xâm phạm tài khoản[7]. Bạn nhận mã trên thiết bị di động hoặc dùng phương thức sinh trắc học như vân tay. 2FA kết hợp điều bạn biết (mật khẩu) với điều bạn có (điện thoại), khiến kẻ tấn công khó xâm nhập hơn nhiều.
Xây Dựng Mật Khẩu Kháng Lại Các Cuộc Tấn Công Brute-Force
Bảo vệ tài khoản của bạn cần nỗ lực đơn giản và cố ý:
→ Cụm mật khẩu dài: CISA khuyến nghị mật khẩu có ít nhất 16 ký tự[5], và gợi ý dùng một cụm từ dễ nhớ gồm 4 đến 7 từ không liên quan với nhau thay cho chuỗi ký tự ngẫu nhiên. Độ dài chống bẻ khóa tốt hơn nhiều so với mật khẩu ngắn, đơn giản.
→ Đổi mật khẩu sau khi bị xâm phạm: Hướng dẫn của NIST cho biết các dịch vụ không được yêu cầu đổi mật khẩu định kỳ[4] nhưng phải buộc người dùng đổi mật khẩu khi có bằng chứng về việc bị xâm phạm. Bạn cũng nên áp dụng nguyên tắc tương tự: sau bất kỳ vụ rò rỉ dữ liệu nào được báo cáo, hãy cập nhật ngay các thông tin đăng nhập bị ảnh hưởng.
Sử Dụng Trình Quản Lý Mật Khẩu Để Xử Lý Độ Phức Tạp
Quản lý hàng chục mật khẩu mạnh không yêu cầu ghi nhớ:
→ Trình quản lý mật khẩu: Khuyến nghị của CISA là sử dụng trình quản lý mật khẩu thay vì ghi mật khẩu ra giấy[5]. Các công cụ này tạo, lưu trữ và truy xuất mật khẩu phức tạp từ một cơ sở dữ liệu được mã hóa, đồng thời cảnh báo những mật khẩu yếu hoặc bị dùng lại. Bạn chỉ cần nhớ một mật khẩu chính. Việc mỗi tài khoản có một mật khẩu riêng giúp hạn chế thiệt hại khi một dịch vụ khác bị rò rỉ dữ liệu.
→ Giải Pháp Doanh Nghiệp từ MSP: Các tổ chức được hưởng lợi từ các hệ thống quản lý mật khẩu có quản lý mà bao gồm Đăng Nhập Một Lần (SSO) và khả năng kiểm toán toàn diện. Những giải pháp này tăng cường cả tiện lợi và bảo mật ở quy mô.
Thêm VPN Làm Một Lớp Bảo Mật Bổ Sung
VPN bổ sung bảo mật mật khẩu của bạn bằng cách bảo vệ dữ liệu đang truyền:
→ Mã Hóa: VPN mã hóa kết nối internet của bạn, làm cho dữ liệu bạn gửi và nhận không thể đọc được đối với bất kỳ ai chặn nó.
→ Sử dụng Wi-Fi công cộng an toàn: FTC cho biết hầu hết các trang web hiện nay đều sử dụng mã hóa[8], vì vậy Wi-Fi công cộng thường an toàn khi bạn thấy https. VPN bổ sung thêm một lớp bảo vệ trên các mạng bạn không tin cậy, nhưng nó không ngăn được việc rò rỉ cơ sở dữ liệu của công ty.
| Bước | Hành Động | Ưu Tiên |
|---|---|---|
| 1 | Thay đổi mật khẩu bị rò rỉ ngay lập tức trên dịch vụ đó | Ngay Lập Tức |
| 2 | Thay đổi nó trên bất kỳ tài khoản khác nơi bạn tái sử dụng mật khẩu đó | Ngay Lập Tức |
| 3 | Bật Xác Thực Hai Yếu Tố (2FA) trên các tài khoản bị ảnh hưởng | Cùng Ngày |
| 4 | Cảnh báo các nền tảng liên quan về khả năng truy cập trái phép | Cùng Ngày |
| 5 | Liên Hệ Với Ngân Hàng Hoặc Nhà Phát Hành Thẻ Tín Dụng Của Bạn Nếu Thông Tin Tài Chính Bị Tiết Lộ | Cùng Ngày |
| 6 | Quét thiết bị tìm malware bằng phần mềm antivirus | Trong 24 Giờ |
| 7 | Đặt lại các câu hỏi bảo mật có thể phục vụ làm các đường dẫn đăng nhập thay thế | Trong 24 Giờ |
| 8 | Giám sát các bản kê khai ngân hàng và báo cáo tín dụng để tìm các hoạt động đáng ngờ | Liên Tục |
Mẹo: Sử dụng “Have I Been Pwned?”[9] để kiểm tra xem địa chỉ email của bạn có xuất hiện trong bất kỳ vụ rò rỉ dữ liệu nào đã biết hay không. Hãy thiết lập cảnh báo rò rỉ miễn phí để bạn được thông báo ngay khi thông tin đăng nhập của mình xuất hiện trong một vụ rò rỉ mới, thay vì phát hiện ra sau nhiều tuần.
Phát Hiện Rò Rỉ Mật Khẩu và Phản Ứng Nhanh Chóng
Nhận biết các dấu hiệu của thông tin xác thực bị tổn hại và phản ứng nhanh chóng giảm thiểu thiệt hại và khôi phục bảo mật cho cuộc sống kỹ thuật số của bạn.
Cách Kiểm Tra Xem Mật Khẩu Của Bạn Có Bị Tiết Lộ Hay Không
Giữ cảnh báo và thường xuyên xác minh trạng thái thông tin xác thực của bạn:
→ Dịch Vụ Thông Báo Vi Phạm: Sử dụng các công cụ như “Have I Been Pwned?” để kiểm tra xem email và mật khẩu của bạn có xuất hiện trong vụ vi phạm dữ liệu hay không. Những dịch vụ này biên soạn thông tin từ các vụ vi phạm đã biết và cảnh báo bạn khi thông tin xác thực của bạn xuất hiện.
→ Giám Sát Hoạt Động Đáng Ngờ: Theo dõi các cuộc đăng nhập trái phép, email đặt lại mật khẩu bất ngờ, hoặc cảnh báo bảo mật từ các dịch vụ bạn sử dụng. Đây là những dấu hiệu cảnh báo sớm của thông tin xác thực bị tổn hại.
Những Dấu Hiệu Cảnh báo Rằng Tài Khoản Của Bạn Đã Bị Xâm Phạm
Đôi khi, các chỉ dấu hacking rất tinh tế. Dưới đây là những gì cần chú ý:
→ Hoạt Động Tài Khoản Bất Thường: Đăng nhập từ những vị trí không quen thuộc hoặc vào những thời gian bất thường mà bạn không bắt đầu.
→ Tài Khoản Bị Khóa: Việc khóa bất ngờ cho thấy ai đó khác đã thay đổi thông tin xác thực của bạn.
→ Giao Dịch Tài Chính Bất Ngờ: Các khoản phí không được công nhận trên bản kê ksheet ngân hàng hoặc báo cáo tín dụng cho thấy khả năng xảy ra trộm cắp danh tính. Xem xét các bản ghi tài chính hàng tuần trong bất kỳ cửa sổ vi phạm nghi ngờ nào.
Các Bước Ngay Lập Tức Sau Khi Thông Tin Xác Thực Của Bạn Xuất Hiện Trong Vụ Rò Rỉ
Nếu bạn phát hiện ra rằng mật khẩu của bạn xuất hiện trong vụ vi phạm, hành động trong vòng vài giờ:
→ Thay Đổi Mật Khẩu Của Bạn: Cập nhật thông tin xác thực ngay lập tức, bắt đầu bằng bất kỳ tài khoản nào chia sẻ mật khẩu tương tự.
→ Triển Khai Xác Thực Hai Yếu Tố (2FA): Thêm lớp bổ sung này thậm chí trên các tài khoản mới cập nhật của bạn.
→ Cảnh báo các Nền tảng Liên Quan: Thông báo cho bất kỳ nền tảng nào nơi thông tin xác thực của bạn có thể đã được sử dụng về vụ vi phạm tiềm ẩn.
→ Liên Hệ Với Các Tổ Chức Tài Chính: Thông báo cho ngân hàng hoặc nhà phát hành thẻ tín dụng của bạn để cờ hoạt động gian lận hoặc thay thế những thẻ bị xâm phạm.
Chứa Thiệt Hại Sau Vụ Vi Phạm Thông Tin Xác Thực
Phản ứng hiệu quả yêu cầu cả các biện pháp kỹ thuật và giao tiếp rõ ràng, đặc biệt là khi thông tin xác thực bị tổn hại có thể góp phần vào những rủi ro như trộm cắp danh tính.
→ Quét Malware: Sử dụng phần mềm antivirus để quét các thiết bị của bạn tìm keylogger hoặc malware thu thập dữ liệu khác.
→ Đặt Lại Các Câu Hỏi Bảo Mật: Thay đổi các câu hỏi bảo mật và câu trả lời cung cấp các đường dẫn truy cập tài khoản thay thế.
→ Giao Tiếp Với Các Bên Liên Quan: Nếu bạn quản lý dữ liệu của những người khác (ví dụ, điều hành một doanh nghiệp), hãy thông báo ngay cho những khách hàng bị ảnh hưởng, các thành viên nhóm, hoặc đối tác về vụ vi phạm và những biện pháp bạn đang thực hiện.
Các Lớp Bảo Mật Bổ Sung: Bảo Vệ VPN và Hơn Thế Nữa
Bảo vệ danh tính trực tuyến của bạn vượt ra ngoài những mật khẩu mạnh. Nhiều lớp bảo vệ giảm đáng kể tiếp xúc của bạn với việc đánh cắp thông tin xác thực.
Cách VPN giảm nguy cơ bị đánh cắp thông tin đăng nhập
Khi bạn sử dụng VPN, lưu lượng internet của bạn sẽ được định tuyến qua một máy chủ bảo mật, nơi thông tin truyền giữa thiết bị của bạn và internet được mã hóa. Việc mã hóa này đặc biệt quan trọng khi bạn dùng mạng Wi-Fi công cộng mà bạn không tin tưởng, vì VPN ngăn những người khác trên cùng mạng đọc được lưu lượng của bạn.
Tuy nhiên, VPN là một lớp trong một chiến lược rộng hơn. Kết hợp nó với những mật khẩu duy nhất, trình quản lý mật khẩu, 2FA, và giám sát vi phạm thường xuyên để bảo vệ toàn diện.
VPN Hàng Đầu Cho Bảo Vệ Thông Tin Xác Thực
Xem xét các nhà cung cấp VPN được xếp hạng cao để tăng cường bảo mật của bạn:
→ NordVPN: Được biết đến với các giao thức mã hóa mạnh, NordVPN cung cấp bảo vệ VPN kép mã hóa lưu lượng truy cập của bạn hai lần. Nó cung cấp 7,229 máy chủ trên 150 quốc gia.
→ ExpressVPN: Được ca ngợi vì tốc độ và dễ sử dụng, ExpressVPN cung cấp mã hóa mạnh với chính sách không ghi nhật ký được xác minh. Nó cũng cung cấp access nội dung địa phương hạn chế để duyệt web riêng tư quốc tế.
→ CyberGhost: Với giao diện thân thiện và 9,600+ máy chủ trên 100 quốc gia, CyberGhost cung cấp bảo vệ đáng tin cậy cho những người dùng mới với VPN.
Xây Dựng Chiến Lược Bảo Mật Thông Tin Xác Thực Hoàn Chỉnh
Thêm sử dụng VPN vào thói quen bảo mật của bạn rất đơn giản. Chọn một nhà cung cấp có uy tín, tải ứng dụng, và kết nối với máy chủ trước khi duyệt web hoặc nhập thông tin nhạy cảm. Giữ VPN hoạt động trên bất kỳ mạng nào mà bạn không hoàn toàn tin tưởng.
Kết hợp sử dụng VPN với những thực hành cần thiết này:
→ Sử dụng trình quản lý mật khẩu cho mọi tài khoản → Bật 2FA trên tất cả các tài khoản hỗ trợ tính năng này → Thường xuyên kiểm tra rò rỉ dữ liệu qua các dịch vụ thông báo → Đổi mật khẩu ngay lập tức nếu một dịch vụ báo cáo vi phạm hoặc bạn nghi ngờ tài khoản bị xâm phạm → Luôn cập nhật các bản vá cho phần mềm và hệ điều hành lên phiên bản mới nhất
Phương pháp đa lớp này giảm thiểu rủi ro của thông tin xác thực xuất hiện trong vụ rò rỉ dữ liệu và giữ tài khoản của bạn an toàn ngay cả khi một lớp bảo vệ gặp sự cố.
Phán Quyết Cuối Cùng
Bảo mật tài khoản trực tuyến của bạn phụ thuộc vào thói quen hàng ngày của bạn. Triển khai các mật khẩu duy nhất và mạnh, giữ cảnh báo thông qua giám sát chủ động, và hành động nhanh chóng khi bạn phát hiện ra sự xâm phạm là các thực hành cần thiết cho mỗi người dùng kỹ thuật số.
Thực hiện một bước hôm nay. Cập nhật một mật khẩu yếu. Bật xác thực hai yếu tố trên những tài khoản quan trọng nhất của bạn. Chạy một kiểm tra vi phạm trên địa chỉ email chính của bạn. Những hành động này cần vài phút nhưng ngăn chặn thiệt hại có thể mất hàng tháng hoặc nhiều năm để khôi phục.
Những mối đe dọa kỹ thuật số phát triển tinh vi hơn mỗi năm. Biện pháp bảo vệ tốt nhất của bạn là một phương pháp đa lớp nhất quán: thông tin xác thực mạnh, trình quản lý mật khẩu, 2FA, bảo vệ VPN trên các mạng không đáng tin cậy, và giám sát vi phạm thường xuyên. Đừng chờ một vụ vi phạm để nhắc nhở bạn. Xây dựng những thói quen này vào thói quen của bạn ngay bây giờ.
Tài liệu tham khảo
- Verizon. k.n.g. 2024 Dbir Data Breach Investigations Report. Truy xuất 16 tháng 10, 2026 từ https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. k.n.g. DA 24 860A1. Truy xuất 16 tháng 10, 2026 từ https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Truy xuất 16 tháng 10, 2026 từ https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Đã lưu trữ: Ảnh chụp Wayback Machine
- NIST. k.n.g. NIST Special Publication 800-63B. Truy xuất 16 tháng 10, 2026 từ https://pages.nist.gov/800-63-4/sp800-63b.html.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Use Strong Passwords. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/secure-our-world/use-strong-passwords.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Turn On MFA. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/secure-our-world/turn-mfa.Đã lưu trữ: Ảnh chụp Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 tháng 8, 2019). Truy xuất 16 tháng 10, 2026 từ https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Đã lưu trữ: Ảnh chụp Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Truy xuất 16 tháng 10, 2026 từ https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Đã lưu trữ: Ảnh chụp Wayback Machine
- Have I Been Pwned. k.n.g. Have I Been Pwned: Check if your email address has been exposed in a data breach. Truy xuất 16 tháng 10, 2026 từ https://haveibeenpwned.com/.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
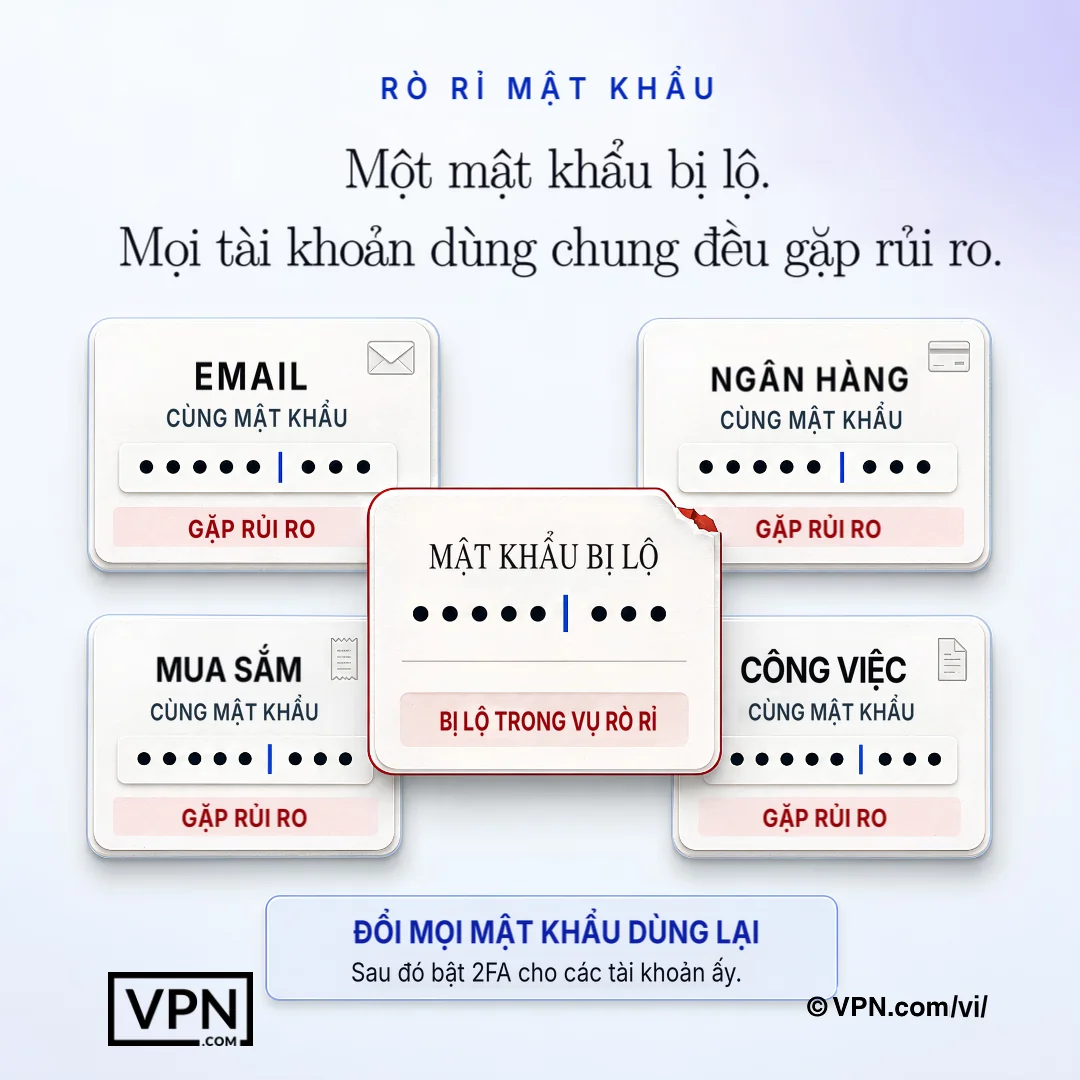
Một mật khẩu bị lộ có thể xâm phạm mọi tài khoản khác sử dụng cùng thông tin đăng nhập đó.
Những Câu Hỏi Thường Gặp Về Rò Rỉ Mật Khẩu
Làm cách nào mật khẩu thực sự rơi vào vụ rò rỉ dữ liệu?
Mật khẩu rò rỉ thông qua các cuộc tấn công lừa phishing lừa bạn trao thông tin xác thực, malware ghi lại các nhấn phím của bạn, và các cuộc tấn công trực tiếp vào cơ sở dữ liệu công ty nơi tin tặc khai thác những lỗ hổng bảo mật để đánh cắp hàng triệu bản ghi cùng một lúc. Những thông tin xác thực bị đánh cắp sau đó được bán hoặc trao đổi hàng loạt trên web tối, cho phép các cuộc tấn công tiếp theo trên các nền tảng khác bạn sử dụng.
Thông tin đăng nhập bị đánh cắp xuất hiện trong các vụ rò rỉ dữ liệu thường xuyên đến mức nào?
Thông tin đăng nhập bị đánh cắp là một phần cốt lõi trong cách các vụ rò rỉ dữ liệu xảy ra. Báo cáo Điều tra Vi phạm Dữ liệu 2024 của Verizon cho thấy chúng xuất hiện trong gần một phần ba (31%) các vụ vi phạm trong 10 năm qua. Thông tin đăng nhập bị rò rỉ thường được tái sử dụng để tấn công các trang web khác, đó là lý do một lần rò rỉ duy nhất có thể gây ảnh hưởng đến cả những người chưa bao giờ sử dụng dịch vụ bị xâm phạm.
Những vụ rò rỉ lớn nào cho thấy rủi ro thực tế của việc lộ mật khẩu?
Hai vụ việc cho thấy quy mô của vấn đề: vụ tấn công Equifax năm 2017 làm lộ thông tin cá nhân của 147 triệu người theo FTC, còn vụ vi phạm của T-Mobile năm 2021 ảnh hưởng đến 76,6 triệu người theo FCC, trong đó có số An sinh xã hội nằm trong dữ liệu bị lấy đi. Cả hai đều cho thấy một lỗi cơ sở dữ liệu có thể kéo theo nguy cơ đánh cắp danh tính cho hàng triệu người.
Những mật khẩu tệ nhất vẫn đang được sử dụng phổ biến là gì?
Dù nhiều người đã nhận thức rõ về rủi ro, hàng triệu người vẫn dùng những mật khẩu như “password”, “12345”, “qwerty”, “abc123” và “password2024”. Chúng rất dễ đoán, và hướng dẫn của NIST khuyến nghị các dịch vụ nên từ chối những mật khẩu được dùng phổ biến và đã từng bị rò rỉ trước đó. Dùng những mật khẩu này giống như khóa đồ có giá trị trong tủ nhưng lại để chìa khóa ngay trong ổ khóa.
Xác thực hai yếu tố dừng một mật khẩu bị rò rỉ khỏi bị sử dụng bằng cách nào?
2FA thêm một bước xác minh thứ hai, thường là mã được gửi tới điện thoại của bạn hoặc một kiểm tra sinh trắc học như dấu vân tay, kết hợp điều gì bạn biết (mật khẩu của bạn) với điều gì bạn có (thiết bị của bạn). Ngay cả khi mật khẩu của bạn xuất hiện trong vụ rò rỉ, một kẻ tấn công không có điện thoại hoặc dấu vân tay của bạn vẫn không thể đăng nhập, đó là lý do tại sao nó nên được bật trên mọi tài khoản hỗ trợ nó.
Bao lâu thì tôi nên đổi mật khẩu?
Hãy đổi mật khẩu ngay sau khi có báo cáo về vi phạm bảo mật hoặc khi có bất kỳ dấu hiệu nào cho thấy tài khoản bị xâm phạm. Hướng dẫn hiện hành của NIST nêu rằng các dịch vụ không được yêu cầu đổi mật khẩu định kỳ, và chỉ được buộc đổi khi có bằng chứng về việc bị xâm phạm. Thay vào đó, hãy dành công sức để mỗi tài khoản có một mật khẩu riêng, vì dùng chung một mật khẩu trên nhiều trang nghĩa là một lần rò rỉ có thể làm lộ tất cả các tài khoản dùng mật khẩu đó.
Làm thế nào để kiểm tra xem mật khẩu của tôi đã bị rò rỉ chưa?
Hãy dùng một dịch vụ thông báo vi phạm dữ liệu như Have I Been Pwned (haveibeenpwned.com) để kiểm tra xem email hoặc mật khẩu của bạn có xuất hiện trong vụ rò rỉ dữ liệu đã biết hay không. Bạn nên bật cảnh báo vi phạm miễn phí để được thông báo ngay khi thông tin đăng nhập mới bị lộ, thay vì phát hiện ra sau nhiều tuần. Kiểm tra định kỳ như vậy là một phần hợp lý của thói quen bảo mật lâu dài.
Các trình quản lý mật khẩu thực sự an toàn để sử dụng?
Có. Một trình quản lý mật khẩu tạo, lưu trữ, và truy xuất các mật khẩu phức tạp từ cơ sở dữ liệu được mã hóa, vì vậy bạn chỉ cần nhớ một mật khẩu chính. Nó bảo vệ thông tin xác thực của bạn ngay cả khi dịch vụ khác bạn sử dụng gặp phải vụ vi phạm, vì mỗi tài khoản nhận mật khẩu duy nhất và phức tạp thay vì một mật khẩu được tái sử dụng. Các tổ chức có thể mở rộng quy mô này bằng các giải pháp doanh nghiệp bổ sung Đăng Nhập Một Lần và kiểm toán.
VPN có thể ngăn mật khẩu của tôi bị rò rỉ không?
Không trực tiếp. VPN mã hóa kết nối internet của bạn để lưu lượng bị chặn vẫn không thể đọc được, điều này đặc biệt quan trọng khi dùng Wi-Fi công cộng, nơi kẻ gian thường thu thập thông tin đăng nhập. VPN không thể ngăn một vụ vi phạm cơ sở dữ liệu của công ty như vụ Equifax. Vì vậy, VPN nên là phần bổ sung chứ không thay thế cho mật khẩu duy nhất, xác thực hai yếu tố (2FA) và trình quản lý mật khẩu, như một phần trong chiến lược phòng thủ nhiều lớp.
Tại sao trình quản lý mật khẩu bảo vệ tôi ngay cả khi một trang web tôi sử dụng gặp phải vụ vi phạm?
Vì mỗi tài khoản nhận mật khẩu duy nhất và phức tạp của riêng nó thay vì một mật khẩu được chia sẻ, vụ vi phạm tại một dịch vụ chỉ tiết lộ một thông tin xác thực duy nhất, không phải mọi tài khoản được liên kết với nó. Điều này trực tiếp chống lại credential stuffing, nơi những kẻ tấn công lấy những mật khẩu bị rò rỉ từ một vụ vi phạm và cố gắng chúng chống lại các trang web khác, cố gắng không thành công khi các mật khẩu không được tái sử dụng.
Tôi nên làm gì trong 24 giờ đầu tiên sau khi phát hiện thông tin xác thực của tôi trong vụ rò rỉ?
Thay đổi mật khẩu bị rò rỉ ngay lập tức trên dịch vụ đó, sau đó cập nhật nó ở bất kỳ nơi khác bạn tái sử dụng nó, và bật 2FA trên các tài khoản bị ảnh hưởng cùng ngày. Cảnh báo các nền tảng liên quan và liên hệ với ngân hàng của bạn nếu thông tin tài chính được tiết lộ. Trong vòng 24 giờ, quét thiết bị tìm malware và đặt lại các câu hỏi bảo mật có thể phục vụ làm các đường dẫn đăng nhập thay thế.
Những dấu hiệu cảnh báo nào cho biết tài khoản của tôi đã được xâm phạm?
Chú ý các lần đăng nhập từ những vị trí không quen thuộc hoặc vào những thời gian không thường lệ mà bạn không bắt đầu, việc khóa bất ngờ cho thấy ai đó khác đã thay đổi thông tin xác thực của bạn, và các khoản phí không được công nhận trên bản kê ksheet ngân hàng hoặc báo cáo tín dụng cho thấy khả năng trộm cắp danh tính. Xem xét các bản ghi tài chính hàng tuần trong bất kỳ cửa sổ vi phạm nghi ngờ nào, vì những dấu hiệu này thường xuất hiện trước khi bạn sẽ phát hiện ra một sự xâm phạm.
VPN nào cung cấp bảo vệ tốt nhất chống lại trộm cắp thông tin xác thực trên Wi-Fi công cộng?
NordVPN cung cấp bảo vệ VPN kép mã hóa lưu lượng hai lần trên 7,229 máy chủ ở 150 quốc gia, ExpressVPN kết hợp mã hóa mạnh với chính sách không ghi nhật ký được xác minh, và CyberGhost chạy 9,600+ máy chủ trên 100 quốc gia với giao diện thân thiện với người dùng mới. Cả ba đều mã hóa dữ liệu trong quá trình truyền, điều đó quan trọng nhất trên những mạng Wi-Fi không đáng tin cậy nơi thông tin xác thực thường bị bắt.
Chiến lược bảo mật mật khẩu hoàn chỉnh trông như thế nào?
Một chiến lược hoàn chỉnh gồm năm lớp phòng thủ: mật khẩu riêng biệt cho từng tài khoản, trình quản lý mật khẩu để xử lý độ phức tạp, xác thực hai yếu tố (2FA) trên mọi tài khoản hỗ trợ, kiểm tra rò rỉ dữ liệu thường xuyên qua dịch vụ như Have I Been Pwned, và VPN luôn bật trên mọi mạng không đáng tin cậy. Thay đổi thông tin đăng nhập ngay sau khi bị rò rỉ và cập nhật phần mềm thường xuyên giúp hoàn thiện cách tiếp cận, để không một lỗi đơn lẻ nào làm lộ toàn bộ tài khoản của bạn.