Hướng dẫn về Malware: Các loại, rủi ro và mẹo bảo vệ
Tìm hiểu malware là gì, các loại phổ biến mà tội phạm mạng sử dụng, và cách bảo vệ thiết bị của bạn bằng các bước bảo mật đơn giản và công cụ phù hợp.
 Michael Gargiulo
Điểm chính: Ransomware, một loại malware phổ biến, có liên quan đến 23% các vụ rò rỉ dữ liệu được phân tích trong Báo cáo Điều tra Vi phạm Dữ liệu 2024 của Verizon[1]. Để tự bảo vệ, bạn cần phần mềm diệt virus, cập nhật thường xuyên, mật khẩu mạnh, sao lưu tệp và VPN để mã hóa kết nối khi dùng Wi-Fi công cộng. Malware là một mối đe dọa thầm lặn trong thế giới số. Nó ngày càng nguy hiểm hơn mỗi năm và liên tục tiến hóa. Từ việc đánh cắp mật khẩu đến mã hóa tệp của bạn để đòi tiền chuộc, malware có thể gây ra thiệt hại nghiêm trọng cho thiết bị và cuộc sống hằng ngày của bạn. Trung tâm Khiếu nại Tội phạm Internet (IC3) của FBI đã nhận 880.418 khiếu nại trong năm 2023, với thiệt hại tiềm tàng trên 12,5 tỷ USD[2], vì vậy việc hiểu về malware và cách phòng ngừa chưa bao giờ quan trọng hơn thế.
Hướng dẫn này giải thích malware bằng ngôn ngữ dễ hiểu. Nội dung bao gồm các loại, nguyên nhân, cách phòng ngừa và khôi phục. Bạn sẽ học cách nhận biết dấu hiệu nhiễm, loại bỏ mối đe dọa và xây dựng thói quen giúp thiết bị luôn an toàn.
| Loại Malware | Cách hoạt động | Mục tiêu chính |
|---|---|---|
| Virus | Tự nhân bản và lây lan giữa các thiết bị | Làm hỏng tệp, gây hư hại hệ thống |
| Trojan | Ngụy trang thành phần mềm hợp pháp | Truy cập cửa hậu, đánh cắp dữ liệu |
| Ransomware | Mã hóa tệp và yêu cầu thanh toán | Tống tiền tài chính |
| Spyware | Theo dõi hoạt động và phím gõ một cách bí mật | Đánh cắp thông tin đăng nhập và dữ liệu |
| Adware | Hiển thị quảng cáo không mong muốn, thường đi kèm phần mềm | Tạo doanh thu, thu thập dữ liệu |
| Worm | Nhân bản qua mạng mà không cần người dùng thao tác | Gây gián đoạn mạng, phát tán mã độc |
| Rootkit | Ẩn sâu trong hệ thống, né tránh phát hiện | Duy trì quyền truy cập, giám sát |
| Botnet | Biến các thiết bị bị nhiễm thành một mạng lưới bị điều khiển | Tấn công DDoS, spam, đào tiền số |
| Cryptojacker | Sử dụng tài nguyên thiết bị để khai thác tiền điện tử | Thu lợi tài chính trên lưng nạn nhân |
Malware nghĩa là gì?
Malware là phần mềm được thiết kế để gây hại cho thiết bị, đánh cắp dữ liệu hoặc gây gián đoạn cuộc sống của bạn. Thuật ngữ này là viết tắt của “malicious software” (phần mềm độc hại). Nó bao gồm virus, ransomware, spyware và nhiều loại mối đe dọa khác.
Malware xâm nhập vào máy tính và điện thoại qua email, tệp tải xuống hoặc các trang web bị xâm nhập. Hiểu rõ malware nghĩa là gì giúp bạn nhận diện và tránh những cái bẫy kỹ thuật số này trước khi chúng gây thiệt hại.
Mối đe dọa ngày càng gia tăng của Malware
Malware hiện là vấn đề nghiêm trọng hơn bao giờ hết. Malware mới liên tục xuất hiện. Tin tặc sử dụng AI để làm cho malware thông minh hơn, giúp nó né tránh các công cụ diệt virus.
Các doanh nghiệp thiệt hại hàng triệu đô la mỗi năm. Người dùng thông thường đối mặt với nguy cơ đánh cắp danh tính hoặc tệp bị mã hóa. Một người dùng Reddit đã chia sẻ cách ransomware mã hóa tệp của họ và yêu cầu 500 USD để lấy khóa giải mã. Quy mô của vấn đề này tiếp tục tăng trên mọi loại thiết bị và hệ điều hành.
Malware lây nhiễm vào thiết bị của bạn như thế nào
Malware tiếp cận thiết bị của bạn qua những phương thức tinh vi. Hiểu cách nó lây lan giúp bạn tránh được. Dưới đây là các đường lây nhiễm chính.
Email lừa đảo: Cửa ngõ hàng đầu gây nhiễm
Email lừa đảo là cách phổ biến nhất để malware tiếp cận thiết bị. Những email giả mạo này trông như được gửi từ ngân hàng, đồng nghiệp hoặc các dịch vụ như Netflix.
Chúng lừa bạn nhấp vào liên kết độc hại hoặc tải xuống tệp đính kèm bị nhiễm. Một người dùng Quora đã chia sẻ cách việc mở một email hóa đơn giả đã cài đặt một trojan ẩn mình như phần mềm hợp pháp. Hành động của con người, như nhấp vào liên kết hoặc mở tệp đính kèm, góp phần vào 68% vụ vi phạm[1] trong phân tích năm 2024 của Verizon. CISA công bố hướng dẫn thực tế về nhận biết và báo cáo lừa đảo[3]. Tin tặc soạn các thông điệp thuyết phục, thường dùng ngôn ngữ khẩn cấp như “Tài khoản của bạn đã bị đình chỉ” để buộc bạn hành động nhanh. Để tránh lừa đảo:
- Kiểm tra địa chỉ email người gửi xem có cách viết hoặc tên miền bất thường không.
- Di chuột qua liên kết để xem URL thật trước khi nhấp.
- Sử dụng bộ lọc email để chặn các thư đáng ngờ.
- Quét virus các tệp đính kèm trước khi mở.
Thận trọng giúp ngăn chặn các cuộc tấn công lừa đảo.
Tải xuống ngầm: Lây lan âm thầm
Tải xuống ngầm xảy ra khi bạn truy cập một trang web bị xâm nhập. Malware được cài đặt mà bạn không hề biết hay đồng ý. Những trang này có thể trông an toàn, như trang tin tức hoặc blog. Tin tặc giấu mã độc bên trong chúng.
Một người dùng Reddit cho biết đã bị cài adware sau khi nhấp vào một thông báo cập nhật trình duyệt giả trên một trang xem phim trực tuyến. Đôi khi thậm chí không cần nhấp chuột. Trang web khai thác lỗ hổng trình duyệt để cài malware một cách âm thầm. Để tự bảo vệ:
- Giữ trình duyệt như Chrome hoặc Firefox luôn được cập nhật.
- Sử dụng trình chặn quảng cáo để tránh cửa sổ bật lên độc hại.
- Tránh các trang web có URL đáng ngờ hoặc bảo mật kém.
- Cài đặt phần mềm diệt virus như Malwarebytes để phát hiện các tệp tải xuống.
Thói quen duyệt web an toàn là tuyến phòng thủ đầu tiên của bạn.
Lỗ hổng phần mềm: Cánh cửa mở cho kẻ tấn công
Lỗ hổng phần mềm chưa được vá tạo điều kiện dễ dàng cho malware xâm nhập. Tin tặc khai thác các lỗi trong hệ điều hành, ứng dụng hoặc plugin để lẻn vào.
Ransomware WannaCry lan rộng thông qua lỗ hổng EternalBlue trong giao thức SMB của Windows, một lỗi mà Microsoft đã vá từ tháng 3 năm 2017, theo cảnh báo của CISA[4]. Các khai thác zero-day nhắm vào lỗi chưa được biết đến đang gia tăng mỗi năm. Nếu bạn bỏ qua các bản cập nhật, thiết bị của bạn trở thành mục tiêu dễ dàng. Để an toàn:
- Bật tự động cập nhật cho Windows, macOS hoặc ứng dụng.
- Kiểm tra bản vá cho các phần mềm như Adobe hoặc Java.
- Sử dụng công cụ quét lỗ hổng để tìm điểm yếu.
- Cài đặt tường lửa để chặn các nỗ lực khai thác.
Cập nhật thường xuyên sẽ đóng cánh cửa trước tin tặc.
USB và thiết bị nhiễm bệnh: Rủi ro vật lý
Cắm USB hoặc thiết bị ngoại vi bị nhiễm có thể phát tán malware ngay lập tức. Những thiết bị này thường mang malware tự chạy (autorun) và sẽ tự cài đặt khi được kết nối.
Một người dùng đã cảnh báo về các USB bị bỏ quên ở nơi công cộng, như thư viện, đã làm nhiễm worm cho máy tính của họ. Máy in bị nhiễm hoặc thiết bị IoT như camera thông minh cũng có thể lan truyền mối đe dọa. Để ngăn chặn:
- Tắt tính năng autorun trên máy tính.
- Quét USB bằng phần mềm diệt virus trước khi mở tệp.
- Tránh sử dụng thiết bị không rõ nguồn gốc hoặc nhặt được.
- Cập nhật firmware thiết bị IoT thường xuyên.
Luôn kiểm tra thiết bị vật lý trước khi tin tưởng chúng.
Ứng dụng lậu: Mối đe dọa ngụy trang thành phần mềm miễn phí
Tải phần mềm lậu là một cái bẫy malware phổ biến. Tin tặc gói mã độc vào các phiên bản crack của chương trình nổi tiếng.
Một người dùng chia sẻ cách một trò chơi lậu đã cài trojan đánh cắp thông tin ngân hàng của họ. Spyware thường ẩn trong phần mềm miễn phí, theo dõi hoạt động hoặc thu thập dữ liệu của bạn. Để tránh nhiễm từ ứng dụng lậu:
- Chỉ tải xuống từ các nguồn đáng tin cậy như Google Play hoặc App Store của Apple.
- Kiểm tra đánh giá ứng dụng và tên nhà phát triển.
- Sử dụng phần mềm diệt virus để quét các tệp tải xuống.
- Tránh phần mềm miễn phí “quá tốt để là sự thật”.
Luôn chọn nguồn hợp pháp.
Mật khẩu yếu: Điểm vào dễ dàng
Mật khẩu yếu hoặc dùng lại khiến tin tặc dễ dàng cài malware. Nếu mật khẩu của bạn là “123456” hoặc được dùng trên nhiều trang, kẻ tấn công có thể chiếm tài khoản và cài keylogger.
Spyware như Olympic Vision ghi lại các phím bạn gõ để đánh cắp thông tin đăng nhập. Một người dùng đã mất tài khoản email vì keylogger khai thác mật khẩu yếu của họ. Để tăng cường mật khẩu:
- Dùng mật khẩu từ 12 ký tự trở lên, gồm chữ, số và ký hiệu.
- Lưu trữ trong trình quản lý mật khẩu như LastPass.
- Bật xác thực đa yếu tố (MFA) để tăng cường bảo mật.
- Thay đổi mật khẩu thường xuyên, đặc biệt sau khi bị rò rỉ dữ liệu.
Mật khẩu mạnh giữ tin tặc ra khỏi tài khoản của bạn.
Wi-Fi không bảo mật: Điểm nóng cho các cuộc tấn công
Wi-Fi công cộng, như ở quán cà phê hoặc sân bay, là một đường tấn công phổ biến. Tin tặc sử dụng tấn công man-in-the-middle để chặn dữ liệu và chèn mã độc. Mạng không bảo mật vẫn là một trong những đường lây nhiễm hàng đầu.
Điện thoại của một người dùng đã bị xâm nhập sau khi sử dụng Wi-Fi sân bay mà không có VPN. Để bảo mật kết nối Wi-Fi:
- Sử dụng VPN để mã hóa kết nối trên mạng công cộng.
- Tránh các tác vụ nhạy cảm như giao dịch ngân hàng qua Wi-Fi công cộng.
- Tắt Wi-Fi khi không sử dụng.
- Kiểm tra xem trang web bạn truy cập có “https” hay không.
VPN bổ sung một lớp bảo vệ trên các mạng không đáng tin cậy.
Malvertising: Quảng cáo mang theo mối đe dọa
Malvertising sử dụng quảng cáo giả để phát tán phần mềm độc hại. Nhấp vào quảng cáo “trúng thưởng” có thể cài ransomware hoặc spyware. Ngay cả các trang web hợp pháp cũng có thể hiển thị quảng cáo xấu nếu mạng quảng cáo của họ bị xâm nhập.
Điện thoại của một người dùng bị nhiễm adware sau khi nhấp vào quảng cáo tặng quà giả. Để tránh malvertising:
- Sử dụng trình chặn quảng cáo như uBlock Origin.
- Tránh nhấp vào các quảng cáo lòe loẹt hoặc mang tính thúc giục.
- Quét thiết bị sau khi truy cập trang web mới.
- Giữ phần mềm diệt virus được cập nhật để phát hiện adware.
Hãy cảnh giác với quảng cáo trực tuyến, ngay cả trên các trang đáng tin cậy.
Kỹ thuật xã hội: Thao túng thay vì khai thác kỹ thuật
Kỹ thuật xã hội dựa vào sự lừa dối thay vì tấn công kỹ thuật. Kẻ tấn công giả mạo là những liên hệ đáng tin cậy như ngân hàng, nhân viên hỗ trợ khách hàng, hoặc thậm chí là đồng nghiệp. Chúng thuyết phục bạn tiết lộ thông tin nhạy cảm hoặc cài đặt phần mềm độc hại.
Ví dụ, một số người dùng nhận cuộc gọi tuyên bố máy tính của họ đã bị xâm nhập. Sau đó họ được hướng dẫn tải xuống “công cụ bảo mật” thực chất là malware. Kỹ thuật xã hội thường đi kèm với email lừa đảo và trang đăng nhập giả để phát tán trojan hoặc spyware.
Để tự bảo vệ:
- Xác nhận danh tính bằng cách gọi đến số chính thức từ trang web đã xác minh.
- Không bao giờ cung cấp mật khẩu, mã xác thực hoặc thông tin tài chính cho người gọi không mong đợi.
- Nghi ngờ các tin nhắn yêu cầu hành động ngay lập tức.
- Quét mọi tệp tải xuống không quen thuộc bằng phần mềm bảo mật đáng tin cậy.
Nếu một yêu cầu có vẻ bất thường hoặc gây áp lực, hãy dừng lại và xác minh. Luôn cảnh giác là một trong những cách phòng thủ mạnh mẽ nhất trước các cuộc tấn công kỹ thuật xã hội.
Phần mềm lỗi thời: Nam châm thu hút khai thác
Sử dụng phần mềm lỗi thời để lại lỗ hổng bảo mật cho kẻ tấn công. Các phiên bản Windows cũ hoặc công cụ đã ngừng hỗ trợ như Adobe Flash là mục tiêu hàng đầu. Tin tặc khai thác những điểm yếu này để cài mã độc, mã độc sau đó có thể lan rộng qua các mạng ẩn được thảo luận trong những so sánh như dark web và deep web.
Lỗ hổng Log4j cho phép tin tặc phát tán ransomware qua các hệ thống chưa được vá trên toàn thế giới. Một người dùng cho biết việc cập nhật Java đã ngăn chặn một cuộc tấn công vào máy chủ của họ. Để khắc phục:
- Bật tự động cập nhật cho mọi phần mềm.
- Gỡ bỏ các ứng dụng không dùng hoặc đã lỗi thời.
- Kiểm tra bản cập nhật hằng tuần.
- Sử dụng các công cụ như Ninite để quản lý cập nhật.
Cập nhật thường xuyên giúp ngăn chặn mối đe dọa và tránh các cuộc tấn công tốn kém.
Tác động đến cá nhân và doanh nghiệp
Malware tàn phá cả cá nhân lẫn doanh nghiệp. Nó gây thiệt hại tài chính, đánh cắp dữ liệu và gây căng thẳng về tinh thần. Hậu quả khác nhau tùy thuộc vào đối tượng bị nhắm tới và loại mối đe dọa.
Với cá nhân: Thiệt hại về đời tư và tài chính
Malware gây ảnh hưởng nặng nề đến cá nhân. Nó đe dọa quyền riêng tư, tài chính và sự yên tâm của bạn.
Spyware như Pegasus theo dõi hoạt động một cách bí mật, đánh cắp mật khẩu, email hoặc thông tin ngân hàng. Ransomware, một loại malware khác, mã hóa tệp của bạn và yêu cầu thanh toán. Ngay cả khi đã trả tiền, việc khôi phục cũng không được đảm bảo.
Keylogger ghi lại những gì bạn gõ để đánh cắp số thẻ tín dụng hoặc thông tin an sinh xã hội. Nạn nhân thường cảm thấy bị xâm phạm, lo lắng hoặc bất lực. Thiệt hại tài chính dao động từ hàng trăm đến hàng nghìn đô la, đặc biệt khi tài khoản ngân hàng bị xâm nhập. Dữ liệu bị đánh cắp thường được rao bán trên dark web, tạo ra rủi ro kéo dài. Để tự bảo vệ:
- Sử dụng phần mềm diệt virus như Bitdefender để phát hiện mối đe dọa.
- Sao lưu tệp lên Google Drive để tránh mất dữ liệu do ransomware.
- Sử dụng VPN để giảm rủi ro trên Wi-Fi công cộng.
- Theo dõi tài khoản ngân hàng để phát hiện giao dịch bất thường.
- Bật xác thực đa yếu tố (MFA) để bảo vệ thông tin đăng nhập.
Với doanh nghiệp: Thiệt hại tài chính và gián đoạn hoạt động
Doanh nghiệp đối mặt với thách thức lớn hơn nhiều. Các vụ rò rỉ dữ liệu liên quan đến malware khiến công ty tốn hàng triệu đô la cho việc khôi phục, tiền phạt và mất uy tín.
Họ ransomware LockBit, bao gồm LockBit 3.0, liên quan đến khoảng 1.700 cuộc tấn công tại Hoa Kỳ từ năm 2020 đến 2023, với khoảng 91 triệu đô la tiền chuộc đã được trả, theo cảnh báo chung của CISA và FBI[5]. Ngân hàng, nhà bán lẻ và các công ty công nghệ là mục tiêu hàng đầu vì dữ liệu nhạy cảm của họ. Spyware như DarkHotel nhắm vào mạng doanh nghiệp để đánh cắp bí mật thương mại. Botnet biến thiết bị của công ty thành công cụ tấn công DDoS, làm gián đoạn trang web hoặc dịch vụ. Botnet Mirai cho thấy các thiết bị kết nối internet không an toàn có thể bị biến thành công cụ cho các cuộc tấn công DDoS quy mô lớn, như được mô tả trong cảnh báo của CISA[6].
Mức thiệt hại rất khác nhau: Verizon ghi nhận thiệt hại trung vị trong các vụ ransomware và tống tiền là 46.000 USD, với 95% trường hợp nằm trong khoảng từ 3 USD đến 1.141.467 USD (DBIR 2024[1]). Ngoài tiền bạc, doanh nghiệp còn đối mặt với tổn hại danh tiếng và tiền phạt theo quy định; theo GDPR, mức phạt có thể lên tới 20 triệu euro hoặc 4% doanh thu hằng năm trên toàn cầu[7]. Malware phá hoại như WhisperGate[8] có thể xóa sạch dữ liệu quan trọng, buộc công ty phải xây dựng lại hệ thống từ đầu. Để bảo vệ doanh nghiệp:
- Triển khai phần mềm diệt virus cấp doanh nghiệp như CrowdStrike Falcon.
- Đào tạo nhân viên về lừa đảo và kỹ thuật xã hội.
- Sử dụng phân đoạn mạng để hạn chế lây lan.
- Sao lưu dữ liệu hằng ngày để khôi phục sau ransomware.
- Bảo vệ truy cập từ xa bằng VPN.
Vì sao bảo vệ quan trọng với tất cả mọi người
Spyware đánh cắp quyền riêng tư của bạn. Ransomware mã hóa những kỷ niệm của bạn. Botnet làm gián đoạn toàn bộ doanh nghiệp. Các con số vi phạm ở trên cho thấy đây không chỉ là vấn đề kỹ thuật. Nó ảnh hưởng đến tài chính cá nhân và toàn bộ nền kinh tế.
Kết hợp phần mềm diệt virus, sao lưu, VPN và thói quen thông minh có thể ngăn chặn các mối đe dọa trước khi chúng xảy ra. Hãy chủ động và bạn sẽ được bảo vệ.
Vì sao tin tặc sử dụng Malware
Tin tặc sử dụng malware vì tiền, quyền lực hoặc sự phá hoại. Động cơ khác nhau, nhưng công cụ vẫn nhất quán.
Lợi ích tài chính là động lực chính của hầu hết các cuộc tấn công. Tin tặc đánh cắp dữ liệu để bán trên dark web hoặc đòi tiền chuộc trực tiếp từ nạn nhân. Cryptojacking chiếm dụng sức mạnh xử lý thiết bị của bạn để khai thác tiền điện tử. Một người dùng cho biết cryptojacking đã làm máy tính của họ chạy chậm như rùa.
Một số kẻ tấn công do thám cho đối thủ cạnh tranh hoặc các quốc gia. Những kẻ khác nhắm vào việc gây rối chính phủ hoặc hạ tầng trọng yếu, như malware phá hoại WhisperGate đã nhắm vào hệ thống của Ukraine. Tính linh hoạt của malware khiến nó trở thành công cụ hàng đầu của tội phạm mạng ở mọi trình độ.
Xu hướng mới nổi trong các mối đe dọa mạng
Malware tiến hóa rất nhanh. Dưới đây là những xu hướng quan trọng đang định hình bối cảnh mối đe dọa hiện nay.
Mối đe dọa do AI điều khiển: Thông minh hơn và khó phát hiện hơn
Malware do AI điều khiển sử dụng trí tuệ nhân tạo để thích ứng và né tránh phát hiện. Khác với các mối đe dọa truyền thống, nó thay đổi mã của mình ngay trong lúc hoạt động, né tránh các công cụ diệt virus. Malware AI tạo ra các biến thể độc nhất cho mỗi cuộc tấn công, nhắm vào điểm yếu theo thời gian thực.
CrowdStrike đã ghi nhận malware AI bắt chước các ứng dụng hợp pháp để đánh cắp thông tin ngân hàng. Loại mối đe dọa này khó bắt vì nó học từ các biện pháp phòng thủ. Để chống lại mối đe dọa do AI điều khiển:
- Sử dụng phần mềm diệt virus nâng cao có khả năng phát hiện bằng AI, như CrowdStrike Falcon.
- Cập nhật phần mềm hằng ngày để đóng các lỗ hổng mới.
- Theo dõi hành vi bất thường của thiết bị, như hiệu năng chậm đột ngột.
- Tự rèn luyện để nhận biết email lừa đảo, phương thức phát tán phổ biến.
Malware-as-a-Service: Tội phạm có thể thuê
Malware-as-a-Service (MaaS) cho phép bất kỳ ai mua bộ công cụ tấn công có sẵn trên dark web. Những bộ công cụ này hoạt động như các gói đăng ký phần mềm.
Điều này hạ thấp đáng kể rào cản kỹ năng đối với kẻ tấn công. Để chống lại MaaS:
- Sử dụng bộ lọc email để chặn lừa đảo, phương thức phát tán MaaS phổ biến.
- Triển khai tường lửa để ngăn truy cập trái phép.
- Giáo dục nhân viên nhận biết các lời mời phần mềm giả.
- Sử dụng VPN để bảo mật kết nối trên mạng không đáng tin cậy.
Tấn công đa nền tảng: Nhắm vào mọi thiết bị
Malware đa nền tảng nhắm vào nhiều hệ thống: Windows, macOS, Linux và thiết bị di động. Nó khai thác các ứng dụng như Zoom hoặc WhatsApp để di chuyển giữa các thiết bị. Một trojan ngụy trang thành trò chơi có thể đánh cắp dữ liệu từ cả laptop lẫn điện thoại của bạn.
Loại mối đe dọa này gia tăng khi mọi người sử dụng nhiều thiết bị hằng ngày. Để ngăn chặn tấn công đa nền tảng:
- Cập nhật tất cả thiết bị thường xuyên để vá lỗ hổng.
- Tránh chia sẻ ứng dụng giữa các nền tảng mà không quét trước.
- Sử dụng phần mềm diệt virus trên cả điện thoại và máy tính.
- Hạn chế quyền ứng dụng để chặn truy cập trái phép.
Mối đe dọa đám mây: Nhắm vào hạ tầng lưu trữ trên cloud
Malware nhắm vào dịch vụ đám mây như AWS, Azure hoặc Google Cloud. Tin tặc khai thác API đám mây yếu hoặc máy chủ cấu hình sai để chèn mã độc.
Mối đe dọa này đặc biệt nguy hiểm đối với doanh nghiệp phụ thuộc vào lưu trữ đám mây. Để bảo vệ hệ thống đám mây:
- Sử dụng mật khẩu mạnh và MFA cho đám mây.
- Theo dõi nhật ký đám mây để phát hiện hoạt động đáng ngờ.
- Mã hóa dữ liệu đám mây để chặn truy cập trái phép.
- Thuê chuyên gia bảo mật đám mây để kiểm toán định kỳ.
Khai thác zero-day: Tấn công trước khi có bản vá
Khai thác zero-day nhắm vào các lỗi phần mềm chưa được biết đến trước khi có bản vá. Lỗ hổng Log4j cho phép tin tặc phát tán ransomware trên toàn cầu trước khi hầu hết hệ thống kịp cập nhật.
Những cuộc tấn công này khó ngăn chặn vì chưa có cách khắc phục. Để giảm rủi ro zero-day:
- Sử dụng hệ thống phát hiện xâm nhập như CrowdStrike.
- Cập nhật phần mềm ngay khi có bản vá.
- Chạy ứng dụng trong môi trường sandbox để cách ly mối đe dọa.
- Theo dõi các blog bảo mật và cảnh báo của CISA để nhận cảnh báo zero-day.
Cập nhật nhanh sẽ cứu hệ thống. Các xu hướng này cho thấy mối đe dọa ngày càng thông minh và khó ngăn chặn hơn.
Cách nhận biết thiết bị bị nhiễm
Phát hiện sớm sự lây nhiễm giúp tiết kiệm thời gian, tiền bạc và căng thẳng. Hãy chú ý các dấu hiệu cảnh báo sau:
- Hiệu năng chậm hoặc thường xuyên bị treo máy.
- Cửa sổ quảng cáo bật lên mà bạn không mong đợi.
- Email lạ được gửi từ tài khoản của bạn mà bạn không biết.
- Các chương trình không rõ nguồn gốc đang chạy trong Task Manager.
- Lưu lượng mạng cao bất thường hoặc pin hao nhanh.
Một người dùng nhận thấy laptop chậm đi và phát hiện đó là cryptojacking. Hãy quét virus toàn bộ hệ thống nếu bạn thấy bất kỳ dấu hiệu nào trong số này. Phát hiện sớm sẽ hạn chế thiệt hại.
Mẹo: Lừa đảo là một trong những phương thức phát tán malware hàng đầu. Trước khi nhấp vào bất kỳ liên kết nào trong email, hãy di chuột qua để kiểm tra URL thực tế và xem tên miền người gửi có sai chính tả tinh vi không. Thói quen đơn giản này sẽ chặn được phương thức phát tán phổ biến nhất của phần mềm độc hại.
Các biện pháp tốt nhất để ngăn ngừa lây nhiễm
Hãy chủ động để giữ mối đe dọa ở xa. Các thói quen và công cụ đơn giản sẽ bảo vệ thiết bị của bạn. Dưới đây là các bước chính:
- Cài đặt phần mềm diệt virus: Dùng phần mềm đáng tin cậy như Norton hoặc Malwarebytes. Cập nhật thường xuyên giúp phát hiện mối đe dọa mới. Quét thiết bị ít nhất mỗi tuần một lần.
- Cập nhật phần mềm: Vá ứng dụng và hệ thống thường xuyên để đóng các lỗ hổng. Bật tự động cập nhật cho Windows và macOS. Phần mềm lỗi thời là mời gọi tấn công.
- Tránh email đáng ngờ: Không nhấp vào liên kết hay tệp đính kèm từ người gửi không quen biết. Kiểm tra URL trước khi nhấp. Email lừa đảo lan truyền nhiễm bệnh rất nhanh.
- Dùng mật khẩu mạnh: Tạo mật khẩu từ 12 ký tự trở lên, có số và ký hiệu. Dùng trình quản lý mật khẩu như LastPass. Mật khẩu mạnh chặn truy cập trái phép.- Tránh tải xuống rủi ro: Chỉ tải từ nguồn đáng tin cậy như Google Play hoặc App Store. Tránh ứng dụng lậu. Chúng thường chứa mối đe dọa ẩn.
- Sao lưu tệp: Lưu dữ liệu lên Google Drive hoặc ổ cứng ngoài. Bản sao lưu bảo vệ bạn khỏi ransomware. Một người dùng Reddit đã khôi phục toàn bộ tệp theo cách này.- Bật tường lửa: Dùng Windows Defender Firewall để chặn kết nối trái phép. Tường lửa ngăn mối đe dọa lan rộng. Kiểm tra cài đặt thường xuyên.
- Bảo mật thiết bị IoT: Đổi mật khẩu mặc định trên camera thông minh hoặc router. Cập nhật firmware thường xuyên. Thiết bị IoT là mục tiêu thường gặp.
- Dùng VPN trên Wi-Fi công cộng: VPN mã hóa kết nối của bạn trên mạng không đáng tin cậy. Điều này giảm rủi ro tấn công man-in-the-middle. Chọn nhà cung cấp VPN trả phí uy tín.
- Học cách nhận biết kỹ thuật xã hội: Tham gia đào tạo để nhận diện email hoặc cuộc gọi giả. Nhận thức đúng ngăn chặn các cuộc tấn công dựa trên thao túng. Thường xuyên luyện nhận diện các nỗ lực lừa đảo.
VPN có bảo vệ khỏi Malware không?
VPN mã hóa kết nối internet của bạn và che giấu địa chỉ IP. Điều này khiến kẻ tấn công khó chặn dữ liệu trên Wi-Fi công cộng hoặc chèn mã độc qua tấn công man-in-the-middle.
Tuy nhiên, trong hầu hết trường hợp, VPN không ngăn được malware. VPN không quét các tệp bạn tải xuống. Nó không chặn trang lừa đảo hay gỡ bỏ nhiễm bệnh hiện có. Nó không thể ngăn bạn mở tệp đính kèm email độc hại hoặc cài đặt trojan ngụy trang thành phần mềm.
Điều VPN làm tốt là giảm rủi ro trên các mạng không an toàn. Nếu bạn dùng Wi-Fi công cộng ở quán cà phê hoặc sân bay, VPN ngăn kẻ tấn công đọc lưu lượng của bạn hoặc chuyển hướng bạn đến trang độc hại. Một số nhà cung cấp VPN như NordVPN có thêm tính năng như Threat Protection, chặn các tên miền và quảng cáo độc hại đã biết. Những tính năng này có giá trị nhưng vẫn không thay thế được phần mềm diệt virus chuyên dụng.
Hãy xem VPN như một lớp trong hệ thống phòng thủ nhiều tầng. Kết hợp nó với phần mềm diệt virus, mật khẩu mạnh, cập nhật thường xuyên và thói quen duyệt web an toàn. Không công cụ đơn lẻ nào ngăn chặn mọi mối đe dọa. Bảo mật nhiều lớp là cách tiếp cận đáng tin cậy duy nhất. Lưu ý: VPN.com có thể nhận hoa hồng liên kết từ các nhà cung cấp VPN được đề cập trên trang này. Các khuyến nghị của chúng tôi dựa trên đánh giá độc lập.
Cách khôi phục sau khi bị nhiễm
Nếu malware tấn công, hãy hành động nhanh chóng. Dưới đây là kế hoạch khôi phục từng bước.
Ngắt kết nối thiết bị ngay lập tức
Cách ly thiết bị bị nhiễm để ngăn mối đe dọa lan rộng. Tắt Wi-Fi, rút cáp Ethernet hoặc vô hiệu hóa card mạng. Điều này ngăn worm hoặc botnet lây nhiễm các thiết bị khác trong mạng của bạn. WannaCry đã lan nhanh qua các mạng, khiến việc ngắt kết nối trở nên cấp bách. Để ngắt kết nối an toàn:
- Tắt Wi-Fi trong cài đặt thiết bị.
- Rút ổ đĩa ngoài để tránh lây nhiễm.
- Không sử dụng thiết bị cho đến khi được quét.
Xác định loại mối đe dọa
Chạy quét toàn bộ hệ thống ở Chế độ an toàn (Safe Mode) bằng phần mềm diệt virus đáng tin cậy như Malwarebytes hoặc Bitdefender. Chế độ an toàn hạn chế hoạt động độc hại, giúp việc phát hiện dễ dàng hơn. Xác định xem đó là ransomware, spyware hay trojan như Emotet[9].
Biết chính xác mối đe dọa giúp bạn chọn đúng chiến lược loại bỏ. Vì các biến thể mới liên tục xuất hiện, việc nhận diện chính xác là rất quan trọng. Để xác định mối đe dọa:
- Khởi động vào Chế độ an toàn (nhấn F8 khi khởi động Windows).
- Dùng Malwarebytes, Bitdefender hoặc Kaspersky để quét.
- Kiểm tra nhật ký diệt virus để xem tên và hành vi của mối đe dọa.
Loại bỏ mối đe dọa
Khi đã xác định, hãy cách ly hoặc xóa các tệp độc hại bằng công cụ diệt virus. Phần mềm như Kaspersky Virus Removal Tool hoặc Emsisoft Emergency Kit xử lý các trường hợp khó, bao gồm mối đe dọa không tệp ẩn trong bộ nhớ. Với nhiễm nặng, hãy dùng USB diệt virus khởi động để làm sạch hệ thống trước khi nó tải lên. Để loại bỏ mối đe dọa:
- Làm theo hướng dẫn của phần mềm diệt virus để cách ly hoặc xóa tệp.
- Dùng công cụ thứ hai như Emsisoft để xác minh.
- Tránh xóa thủ công trừ khi bạn là chuyên gia.
Đổi tất cả mật khẩu
Cập nhật mật khẩu cho tất cả tài khoản, đặc biệt là ngân hàng và email. Dùng mật khẩu mạnh, duy nhất và bật xác thực đa yếu tố (MFA). Keylogger thường đánh cắp thông tin đăng nhập trong quá trình nhiễm bệnh.
Đổi mật khẩu từ thiết bị sạch, chưa bị nhiễm để tránh tái nhiễm. Infostealer như LummaC2 vẫn đang lan rộng. Để bảo mật mật khẩu:
- Dùng trình quản lý mật khẩu như LastPass để tạo mật khẩu mạnh.
- Bật MFA với ứng dụng như Google Authenticator.
- Chỉ đổi mật khẩu sau khi xác nhận mối đe dọa đã được loại bỏ.
Khôi phục tệp từ bản sao lưu
Nếu ransomware hoặc malware phá hoại xóa hoặc mã hóa tệp, hãy khôi phục từ bản sao lưu sạch. Dùng ổ đĩa ngoài hoặc dịch vụ đám mây như Google Drive hoặc OneDrive. Đảm bảo bản sao lưu không có mối đe dọa trước khi khôi phục.
Ransomware xuất hiện trong 23% vụ vi phạm[1] theo phân tích năm 2024 của Verizon, khiến việc sao lưu trở nên thiết yếu. Để khôi phục tệp:
- Xác minh bản sao lưu không bị nhiễm bằng quét diệt virus.
- Khôi phục tệp vào thiết bị sạch.
- Tránh trả tiền theo yêu cầu của ransomware. Việc khôi phục không được đảm bảo.
Cập nhật toàn bộ phần mềm
Vá tất cả phần mềm để đóng các lỗ hổng mà kẻ tấn công đã khai thác. Cập nhật hệ điều hành, ứng dụng và plugin ngay lập tức. WannaCry đã dùng một lỗi Windows chưa được vá, và các khai thác zero-day nhắm vào hệ thống chưa cập nhật. Để cập nhật phần mềm:
- Bật tự động cập nhật cho Windows, macOS hoặc ứng dụng.
- Kiểm tra bản cập nhật cho trình duyệt và plugin như Adobe.
- Dùng công cụ như Ninite để cập nhật hàng loạt.
Chạy quét lần hai
Sau khi loại bỏ, hãy chạy thêm một lần quét toàn bộ bằng phần mềm diệt virus khác để đảm bảo không còn sót lại gì. Mối đe dọa không tệp như Astaroth có thể ẩn trong bộ nhớ. Một người dùng đã dùng Bitdefender sau Malwarebytes để xác nhận hệ thống sạch. Để quét lại:
- Dùng công cụ thứ hai như Kaspersky hoặc Norton.
- Chạy quét ở Chế độ an toàn để chính xác hơn.
- Kiểm tra nhật ký hệ thống để tìm hoạt động bất thường.
Theo dõi tài khoản để phát hiện hoạt động đáng ngờ
Theo dõi tài khoản ngân hàng, email và mạng xã hội để phát hiện đăng nhập hoặc giao dịch trái phép. Spyware có thể tồn tại và gửi dữ liệu cho tin tặc ngay cả sau khi đã loại bỏ. Báo cáo gian lận cho ngân hàng hoặc FTC tại www.identitytheft.gov[10]. Để theo dõi tài khoản:
- Kiểm tra nhật ký tài khoản để tìm đăng nhập lạ.
- Bật thông báo giao dịch của ngân hàng.
- Sử dụng dịch vụ giám sát tín dụng nếu dữ liệu bị đánh cắp.
Tham gia đào tạo an ninh mạng
Rút kinh nghiệm từ lần nhiễm bệnh để tránh các cuộc tấn công sau này. Các khóa học trực tuyến hoặc hội thảo dạy bạn nhận diện email lừa đảo và các chiến thuật khác. Vì hành động của con người góp phần vào 68% vụ vi phạm, việc đào tạo này có tác động lớn. Để được đào tạo:
- Học các khóa miễn phí từ CISA hoặc Coursera.
- Luyện nhận diện email giả qua các mô phỏng.
- Chia sẻ mẹo với gia đình hoặc đồng nghiệp.
Thuê chuyên gia cho các nhiễm bệnh phức tạp
Với các mối đe dọa phức tạp như rootkit hoặc malware phá hoại, hãy thuê chuyên gia an ninh mạng. Rootkit như Zacinlo ẩn sâu trong hệ thống và chống lại các công cụ diệt virus thông thường. Một người dùng đã thuê chuyên gia để gỡ rootkit sau khi phần mềm diệt virus thất bại. Để thuê chuyên gia:
- Liên hệ các công ty như CrowdStrike hoặc dịch vụ IT địa phương.
- Xác minh chứng chỉ trước khi thuê.
- Yêu cầu báo cáo làm sạch chi tiết.
Vì sao khôi phục nhanh quan trọng
Khôi phục nhanh giúp hạn chế thiệt hại tài chính, rò rỉ dữ liệu và hư hại hệ thống. Mỗi năm có 5,6 tỷ cuộc tấn công malware trên toàn cầu. Sử dụng VPN trên Wi-Fi công cộng trong quá trình khôi phục sẽ tăng thêm một lớp bảo vệ. Hành động nhanh và kỹ lưỡng sẽ khôi phục thiết bị và sự yên tâm của bạn.
Tiếp theo là gì cho việc phòng thủ trước Malware?
Bối cảnh mối đe dọa tiếp tục tiến hóa. Kẻ tấn công áp dụng kỹ thuật mới nhanh hơn nhiều tổ chức có thể phản ứng.
AI đang định hình lại cả tấn công lẫn phòng thủ. Kẻ tấn công dùng AI để tạo malware đa hình, thay đổi mã của nó mỗi lần thực thi. Bên phòng thủ phản ứng bằng hệ thống phát hiện do AI vận hành, phân tích các mẫu hành vi thay vì dựa vào chữ ký đã biết. Các công ty như CrowdStrike, SentinelOne và Palo Alto Networks xây dựng hệ thống phát hiện và phản hồi tự động nhanh hơn.
Việc trả tiền chuộc ransomware vẫn gây tranh cãi. Trả tiền chuộc tài trợ cho hoạt động tội phạm và không đảm bảo khôi phục tệp. FBI nêu rõ rằng họ không khuyến khích trả tiền chuộc[2] vì việc trả tiền có thể khuyến khích kẻ tấn công và không đảm bảo khôi phục. Tuy vậy, nhiều doanh nghiệp vẫn trả tiền vì chi phí gián đoạn vượt quá số tiền chuộc. Sự giằng co này thúc đẩy cuộc tranh luận liên tục trong giới chính sách an ninh mạng.
VPN miễn phí có những rủi ro riêng. Một số dịch vụ VPN miễn phí ghi nhật ký dữ liệu người dùng, chèn quảng cáo hoặc đi kèm phần mềm không mong muốn. Hãy chọn các nhà cung cấp trả phí uy tín có chính sách bảo mật minh bạch và được kiểm toán độc lập.
Mối đe dọa không tệp thách thức các công cụ diệt virus truyền thống. Những cuộc tấn công này hoạt động hoàn toàn trong bộ nhớ, không để lại tệp nào để máy quét phát hiện. Công cụ phát hiện và phản hồi trên thiết bị đầu cuối (EDR) đang trở nên thiết yếu để bắt các kỹ thuật tinh vi này.
Giáo dục người dùng vẫn là biện pháp phòng thủ có tác động lớn nhất. Công cụ kỹ thuật rất quan trọng, nhưng lỗi của con người vẫn góp phần vào hầu hết các vụ vi phạm. Mô phỏng lừa đảo định kỳ, đào tạo nhận thức an ninh và chính sách rõ ràng trong tổ chức giảm rủi ro hiệu quả hơn bất kỳ sản phẩm đơn lẻ nào.
Tương lai phụ thuộc vào các lớp phòng thủ: phát hiện bằng AI, vá lỗi nhất quán, xác thực mạnh, kết nối được mã hóa và người dùng có hiểu biết cùng hợp tác.
Kết luận
Malware vẫn là một trong những mối đe dọa kỹ thuật số dai dẳng nhất, với các biến thể mới xuất hiện liên tục. Từ ransomware đến spyware, các loại tấn công rất đa dạng và mỗi loại đều mang hậu quả nghiêm trọng.
Để tự bảo vệ, bạn cần một cách tiếp cận nhiều lớp: phần mềm diệt virus, sao lưu thường xuyên, mật khẩu mạnh, cập nhật phần mềm và VPN khi dùng Wi-Fi công cộng. Không công cụ đơn lẻ nào bao quát mọi khía cạnh. Vụ rò rỉ Equifax đã ảnh hưởng khoảng 147 triệu người[11], và FTC cáo buộc công ty đã không vá một lỗ hổng nghiêm trọng mà họ đã được cảnh báo. Hãy luôn cảnh giác, làm theo các bước trong hướng dẫn này và xây dựng thói quen giúp đời sống số của bạn được an toàn.
Tài liệu tham khảo
- Verizon. k.n.g. 2024 Dbir Data Breach Investigations Report. Truy xuất 16 tháng 10, 2026 từ https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- IC3. 2024. 2023 IC3Report. Truy xuất 16 tháng 10, 2026 từ https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Recognize and Report Phishing. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Indicators Associated With WannaCry Ransomware. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Understanding Ransomware Threat Actors: LockBit. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Heightened DDoS Threat Posed by Mirai and Other Botnets. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Đã lưu trữ: Ảnh chụp Wayback Machine
- European Commission. k.n.g. Enforcement and sanctions. Truy xuất 16 tháng 10, 2026 từ https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Đã lưu trữ: Ảnh chụp Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 tháng 1, 2022). Truy xuất 16 tháng 10, 2026 từ https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Emotet Malware. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Đã lưu trữ: Ảnh chụp Wayback Machine
- Identitytheft. k.n.g. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Truy xuất 16 tháng 10, 2026 từ https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Đã lưu trữ: Ảnh chụp Wayback Machine
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
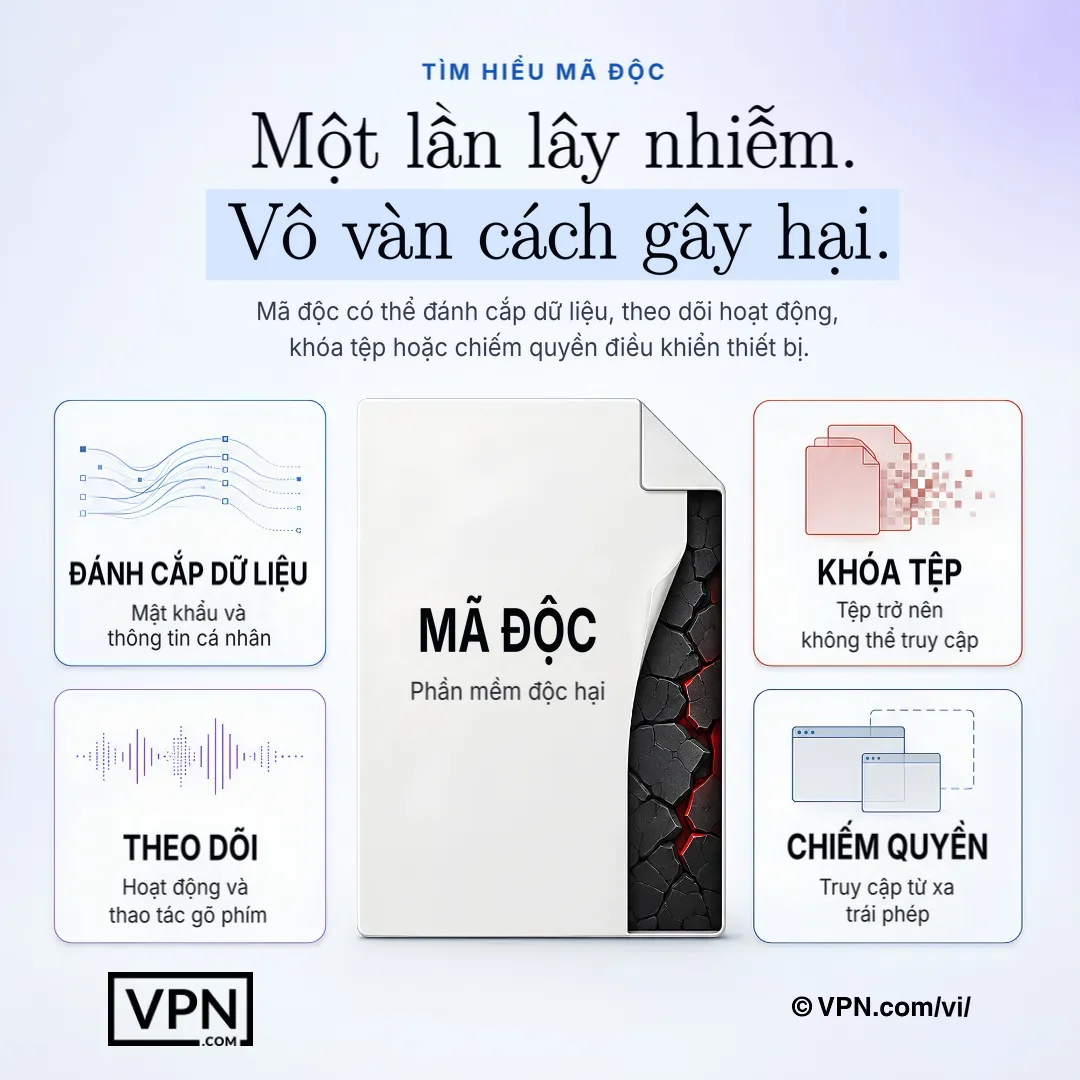
Một lần nhiễm phần mềm độc hại có thể đánh cắp thông tin, theo dõi hoạt động, khóa tệp hoặc cho phép kẻ tấn công kiểm soát thiết bị.
Câu hỏi thường gặp
Malware chính xác là gì và nó xâm nhập vào thiết bị của bạn bằng cách nào?
Malware là phần mềm độc hại được thiết kế để đánh cắp dữ liệu, làm hỏng hệ thống hoặc gây gián đoạn cuộc sống của bạn. Nó thường xâm nhập qua email lừa đảo và các thủ đoạn dựa vào hành động của con người, yếu tố có mặt trong 68% vụ vi phạm. Các điểm xâm nhập phổ biến khác gồm tải xuống ngầm từ trang web bị xâm nhập, USB bị nhiễm, ứng dụng lậu và phần mềm chưa được vá.
Sự khác biệt thực tế giữa virus, worm và trojan là gì?
Virus tự nhân bản và lan giữa các thiết bị, gây hỏng tệp và hư hại hệ thống, còn worm nhân bản qua mạng mà không cần người dùng thao tác, như WannaCry đã làm bằng lỗ hổng EternalBlue của Windows. Trojan ngụy trang thành phần mềm hợp pháp để tạo cửa hậu đánh cắp dữ liệu, cùng kỹ thuật mà một trojan trong trò chơi lậu đã dùng để đánh cắp thông tin ngân hàng của một người dùng.
Vì sao ransomware được coi là loại malware tốn kém nhất?
Ransomware xuất hiện trong 23% vụ vi phạm theo phân tích năm 2024 của Verizon, và thiệt hại trung vị trong các vụ ransomware và tống tiền là 46.000 USD. CISA và FBI ghi nhận khoảng 1.700 cuộc tấn công LockBit tại Hoa Kỳ từ năm 2020, với khoảng 91 triệu USD tiền chuộc đã được trả. Các bộ công cụ Malware-as-a-Service làm giảm đáng kể rào cản kỹ năng đối với kẻ tấn công.
Malware-as-a-Service là gì và vì sao nó khiến các cuộc tấn công trở nên phổ biến hơn?
Malware-as-a-Service cho phép bất kỳ ai thuê bộ công cụ tấn công có sẵn trên dark web, hoạt động như các gói đăng ký phần mềm, xóa bỏ rào cản kỹ năng kỹ thuật đối với kẻ tấn công. Biện pháp đối phó gồm bộ lọc email, tường lửa và đào tạo nhân viên, vì lừa đảo vẫn là phương thức phát tán MaaS tiêu chuẩn.
AI đang thay đổi bối cảnh mối đe dọa malware như thế nào?
Malware do AI điều khiển tự điều chỉnh mã của chính nó theo thời gian thực để né tránh phát hiện của phần mềm diệt virus, tạo ra các biến thể độc nhất cho mỗi cuộc tấn công thay vì tái sử dụng chữ ký tĩnh. CrowdStrike đã ghi nhận malware AI bắt chước các ứng dụng hợp pháp để đánh cắp thông tin ngân hàng. Bên phòng thủ đang đối phó bằng hệ thống phát hiện do AI, như CrowdStrike Falcon, phân tích các mẫu hành vi thay vì dựa vào chữ ký malware đã biết.
VPN có thực sự bảo vệ bạn khỏi malware không?
Không trực tiếp. VPN mã hóa kết nối và che giấu địa chỉ IP, ngăn kẻ tấn công chặn dữ liệu hoặc chèn mã qua tấn công man-in-the-middle trên Wi-Fi công cộng, nhưng nó không quét tệp tải xuống, không chặn trang lừa đảo và không gỡ bỏ nhiễm bệnh. Một số nhà cung cấp, như NordVPN, thêm Threat Protection để chặn tên miền độc hại đã biết, nhưng VPN chỉ là một lớp trong hệ thống phòng thủ nhiều tầng cùng phần mềm diệt virus.
Những thói quen hiệu quả nhất để ngăn ngừa lây nhiễm malware là gì?
Hãy xếp chồng nhiều lớp phòng thủ thay vì chỉ dựa vào một công cụ: chạy phần mềm diệt virus như Norton hoặc Malwarebytes với quét hằng tuần, bật tự động cập nhật cho hệ điều hành và ứng dụng, dùng mật khẩu từ 12 ký tự trở lên trong trình quản lý như LastPass, và sao lưu tệp lên Google Drive hoặc ổ ngoài. Thêm VPN khi dùng Wi-Fi công cộng, vì mạng không bảo mật vẫn là đường lây nhiễm hàng đầu.
Doanh nghiệp cụ thể bảo vệ mình khỏi các vụ rò rỉ dữ liệu do malware như thế nào?
Doanh nghiệp kết hợp phần mềm diệt virus cấp doanh nghiệp như CrowdStrike Falcon với phân đoạn mạng để hạn chế lây lan malware, và sao lưu hằng ngày để khôi phục sau ransomware mà không phải trả tiền. Đào tạo nhân viên về lừa đảo và kỹ thuật xã hội giúp lấp khoảng trống con người, vì riêng LockBit đã thu khoảng 91 triệu USD tiền chuộc tại Hoa Kỳ. Tiền phạt GDPR có thể lên tới 20 triệu euro hoặc 4% doanh thu toàn cầu hằng năm, tạo thêm áp lực pháp lý để đầu tư vào các lớp bảo vệ này.
Những dấu hiệu cảnh báo cho thấy thiết bị đã bị nhiễm là gì?
Hãy chú ý hiệu năng chậm hoặc thường xuyên treo máy, quảng cáo bật lên bất ngờ, email lạ được gửi từ chính tài khoản của bạn, chương trình không rõ nguồn gốc trong Task Manager, và lưu lượng mạng cao bất thường hoặc pin hao nhanh. Một người dùng đã phát hiện laptop chậm đi là do malware cryptojacking đào tiền điện tử ngầm. Hãy quét virus toàn bộ ngay nếu có bất kỳ dấu hiệu nào, vì phát hiện sớm sẽ hạn chế thiệt hại.
Những công cụ nào được khuyến nghị để nhận diện và loại bỏ một nhiễm bệnh đang hoạt động?
Khởi động vào Chế độ an toàn và quét toàn bộ bằng Malwarebytes, Bitdefender hoặc Kaspersky để xác định mối đe dọa là ransomware, spyware hay trojan như Emotet. Với các trường hợp khó, bao gồm mối đe dọa không tệp ẩn trong bộ nhớ, các công cụ như Emsisoft Emergency Kit hoặc USB diệt virus khởi động sẽ làm sạch hệ thống trước khi nó tải lên. Sau đó hãy quét lần hai bằng công cụ khác để xác nhận không còn sót lại gì.
Bước đầu tiên đúng đắn khi nghi ngờ có malware trên thiết bị là gì?
Ngắt kết nối thiết bị ngay bằng cách tắt Wi-Fi, rút Ethernet hoặc vô hiệu hóa card mạng để ngăn worm hoặc botnet lan rộng, vì WannaCry đã lan nhanh qua các mạng được kết nối. Không sử dụng thiết bị cho đến khi được quét. Chỉ sau khi xác nhận đã loại bỏ nhiễm bệnh, bạn mới nên đổi mật khẩu, và hãy làm từ một thiết bị khác, sạch để tránh tái nhiễm.
Có bao giờ nên trả tiền theo yêu cầu của ransomware không?
Không. FBI không khuyến khích trả tiền chuộc, và việc khôi phục tệp không được đảm bảo ngay cả sau khi trả tiền. Ransomware xuất hiện trong 23% vụ vi phạm theo phân tích năm 2024 của Verizon, chính vì vậy các bản sao lưu đã được xác minh và không có malware trên Google Drive hoặc ổ ngoài quan trọng hơn bất kỳ quyết định trả tiền nào. Nhiều doanh nghiệp vẫn trả tiền vì chi phí gián đoạn vượt quá số tiền chuộc, tiếp tay cho hoạt động tội phạm kéo dài.
Ai thực sự cần lo lắng về rootkit và malware phá hoại?
Bất kỳ ai cũng có thể là mục tiêu, nhưng đây là những nhiễm bệnh khó xử lý nhất khi tự làm. Rootkit như Zacinlo ẩn sâu trong hệ thống để né tránh phần mềm diệt virus thông thường, thường cần thuê chuyên gia an ninh mạng khi các nỗ lực gỡ bỏ nội bộ thất bại. Malware phá hoại như WhisperGate, đã nhắm vào hệ thống của Ukraine, xóa sạch dữ liệu thay vì mã hóa, buộc phải xây dựng lại toàn bộ hệ thống từ bản sao lưu sạch.