Hướng Dẫn Tấn Công Ransomware: Cách Hoạt Động & Mẹo Phòng Chống
Hiểu rõ về các cuộc tấn công ransomware, các phương pháp phổ biến của tội phạm mạng và các bước thực tế để bảo vệ hệ thống, dữ liệu và mạng của bạn khỏi bị chiếm đoạt.
 Michael Gargiulo
Tấn Công Ransomware Là Gì?
Một cuộc tấn công ransomware xảy ra khi các hacker triển khai phần mềm độc hại khóa tệp hoặc chặn quyền truy cập hệ thống. Họ yêu cầu thanh toán, thường là bằng tiền điện tử, để khôi phục nó. Các biến thể hiện đại còn đi xa hơn với tấn công lưỡi kép. Những kẻ tấn công đánh cắp dữ liệu và đe dọa rò rỉ nó nếu nạn nhân từ chối thanh toán. Một số nhóm hiện sử dụng tấn công ba lưỡi, thêm các cuộc tấn công DDoS hoặc nhắm mục tiêu vào các bên thứ ba liên quan đến nạn nhân.
Tóm tắt: Ransomware khóa tệp của bạn và đòi tiền chuộc. Các biến thể hiện đại đánh cắp dữ liệu trước để tạo áp lực, ngay cả sau khi đã giải mã. Chainalysis ghi nhận khoảng 813,55 triệu USD tiền chuộc ransomware trong năm 2024[1]. Phòng ngừa tốn ít chi phí hơn nhiều: sao lưu mạnh theo quy tắc 3-2-1-1-0, xác thực đa yếu tố chống lừa đảo (phishing-resistant MFA), hệ thống được vá lỗi đầy đủ và phân đoạn mạng sẽ loại bỏ phần lớn đường tấn công trước khi chúng bắt đầu.
Điều gì sẽ xảy ra nếu các tệp, ảnh và hồ sơ kinh doanh của bạn biến mất sau một khóa kỹ thuật số? Chìa khóa duy nhất được giữ bởi những tên tội phạm yêu cầu thanh toán. Hiện thực đó định nghĩa một cuộc tấn công ransomware. Hình thức tội phạm mạng này không chỉ chặn quyền truy cập vào dữ liệu của bạn. Trong nhiều trường hợp, các hacker hiện đánh cắp nó trước tiên và đe dọa rò rỉ nó nếu ransom không được thanh toán.
Rủi ro đã tăng lên đáng kể. Ransomware-as-a-Service giúp tội phạm dễ dàng tiến hành các cuộc tấn công. Ngay cả các hacker ít kỹ năng cũng có thể gây ra thiệt hại khổng lồ. Các trường hợp gần đây đã làm gián đoạn bệnh viện, nhà cung cấp thực phẩm và dịch vụ chính phủ. Không có ngành nào là an toàn.
Tác động vượt xa tiền ransom. Các nạn nhân phải đối mặt với thời gian chết dài, mất lòng tin của khách hàng và mất dữ liệu vĩnh viễn. Cái gì đã từng dường như hiếm nay trở thành rủi ro hàng ngày cho các cá nhân, doanh nghiệp nhỏ và các tập đoàn lớn. Hướng dẫn này giải thích tại sao các cuộc tấn công này tiếp tục gia tăng và cung cấp các bước thực tế để bảo vệ dữ liệu của bạn.
| Chỉ số | Kết quả |
|---|---|
| Tổng số tiền chuộc | Khoảng 813,55 triệu USD trong năm 2024, giảm 35% so với mức kỷ lục 1,25 tỷ USD năm 2023, theo Chainalysis[1]. Ít hơn một nửa số sự cố được ghi nhận kết thúc bằng việc thanh toán. |
| Xu hướng tống tiền | Mã độc tống tiền xuất hiện trong 23% các vụ vi phạm trong báo cáo năm 2024 của Verizon, và mã độc tống tiền cùng các hình thức tống tiền khác đạt 32%, cho thấy tống tiền dựa trên việc đánh cắp dữ liệu đang gia tăng (Verizon DBIR[2]). |
| Thời gian lan rộng nội bộ | Trung bình 29 phút, nhanh nhất chỉ 27 giây. Báo cáo năm 2026 của CrowdStrike đo lường chỉ số này đối với các tác nhân eCrime di chuyển ngang trong mạng sau khi xâm nhập ban đầu vào năm 2025 (CrowdStrike[3]). |
Các cuộc tấn công mạng đánh mạnh và nhanh với yêu cầu ransom triệu đô la, đánh cắp dữ liệu rộng rãi và vi phạm gần như tức thì. Mã hóa mạnh mẽ và phòng chống chủ động không còn là tùy chọn.
Tấn Công Ransomware Bắt Đầu Như Thế Nào?
Ransomware lây lan bằng cách khai thác các điểm yếu trong việc sử dụng kỹ thuật số hàng ngày. Những kẻ tấn công không cần những thủ đoạn nâng cao. Họ dựa vào sai lầm của con người, hệ thống lỗi thời và truy cập không an toàn.
Tại Sao Những Cuộc Tấn Công Này Tiếp Tục Gia Tăng
Ransomware không còn là tội phạm mạng một lần. Nó hoạt động như một ngành công nghiệp đang phát triển. Những kẻ tấn công kết hợp tự động hóa, kỹ thuật lừa đảo xã hội và các dịch vụ thị trường đen để chọn mục tiêu ở mọi quy mô. Một số yếu tố thúc đẩy sự tăng trưởng này:
- Làm việc từ xa: Nhân viên kết nối qua thiết bị cá nhân hoặc mạng Wi-Fi không an toàn, khiến mạng bị lộ thông tin đăng nhập.
- Bảo mật yếu và thiếu kỹ năng: Nhiều tổ chức thiếu kiểm soát truy cập chặt chẽ hoặc không vá lỗi kịp thời. Tình trạng thiếu hụt nhân lực an ninh mạng khiến doanh nghiệp không đủ chuẩn bị.
- Ransomware-as-a-Service (RaaS): Các bộ công cụ tấn công được bán trên diễn đàn ngầm cho phép ngay cả kẻ tấn công có kỹ năng thấp phát động các chiến dịch gây thiệt hại lớn. Mô hình này khiến ransomware dễ mở rộng và sinh lợi.
- Thanh toán bằng tiền mã hóa: Thanh toán ẩn danh qua Bitcoin và Monero khiến tội phạm yên tâm. Giao dịch khó truy vết, nên các băng nhóm coi khoản thanh toán là rủi ro thấp, lợi nhuận cao.
- Tống tiền dựa trên dữ liệu: Kẻ tấn công trích xuất dữ liệu nhạy cảm trước khi mã hóa. Ransomware và các hình thức tống tiền khác chiếm 32% các vụ vi phạm trong báo cáo năm 2024 của Verizon[2]. Mỗi lần thanh toán thành công lại khuyến khích các chiến dịch bắt chước.
Email Phishing và Tài Liệu Độc Hại
Hầu hết các cuộc tấn công ransomware bắt đầu với phishing. Các email giả mạo như hóa đơn, thông báo giao hàng hoặc bản cập nhật HR lừa người dùng nhấp vào liên kết hoặc tải xuống tệp đính kèm. Một lần nhấp có thể tải xuống phần mềm độc hại hoặc đánh cắp thông tin xác thực. Sau khi bên trong, ransomware lây lan qua ổ đĩa được chia sẻ và mã hóa các tệp trên toàn mạng.
Thông Tin Xác Thực Hợp Lệ và Khoảng Trống MFA
Mật khẩu yếu hoặc tái sử dụng cung cấp cho những kẻ tấn công một cách nhanh chóng để vào. Họ sử dụng credential stuffing hoặc brute force để truy cập VPN, tài khoản email và desktop từ xa. Sau khi đăng nhập, những kẻ tấn công di chuyển ngang, vô hiệu hóa các công cụ bảo mật và triển khai ransomware. Các khoảng trống như MFA bị vô hiệu hóa hoặc đăng nhập một lần không được thực hiện tốt tạo điều kiện xâm nhập nhanh hơn.
RDP và VPN Appliances Lộ Lõi
Remote Desktop Protocol (RDP) và VPN vẫn là những điểm truy cập ban đầu chính. Những kẻ tấn công sử dụng brute-force logins và credential stuffing để có được quyền truy cập trái phép. Sau khi bên trong, họ thiết lập các công cụ tồn tại, làm cho việc phát hiện khó khăn hơn.
Báo cáo DBIR 2024 của Verizon cho biết kẻ tấn công xâm nhập qua email và phần mềm chia sẻ màn hình máy tính (DBIR[2]), còn hướng dẫn chống ransomware của CISA liệt kê các lỗ hổng và cấu hình sai hướng ra internet[4], chẳng hạn như giao thức Remote Desktop bị phơi bày, là một vector truy cập ban đầu. Nhiều nhóm tội phạm mua bán các điểm truy cập “sẵn sàng sử dụng” này trên các chợ dark web, khiến các cuộc tấn công diễn ra nhanh hơn.
Lỗ hổng CVE đã biết và thiết bị biên chưa được vá
Các lỗ hổng phần mềm chưa được vá là cửa vào thứ hai. Tường lửa, máy chủ email và cổng VPN có lỗ hổng CVE đã biết liên tục bị quét bởi những kẻ vận hành ransomware. Các lỗ hổng của Fortinet, Citrix và Microsoft Exchange thường xuyên bị khai thác. Các nhóm ransomware di chuyển nhanh để khai thác những lỗ hổng vừa được công bố. Các nhà môi giới truy cập hiện nay gộp mã khai thác cùng với thông tin đăng nhập bị đánh cắp để bán cho các bên liên kết, làm giảm rào cản kỹ thuật đối với kẻ tấn công.
Truy Cập Chuỗi Cung Ứng và Bên Thứ Ba
Ransomware không phải lúc nào cũng tấn công trực tiếp. Đôi khi nó đến qua một đối tác. Những nhà cung cấp dịch vụ IT bị xâm phạm, bản cập nhật phần mềm hoặc các nhà cung cấp với phòng vệ yếu phục vụ như những bước đệm. Các cuộc tấn công nổi tiếng đã cho thấy rằng các vi phạm chuỗi cung ứng có thể lây lan ransomware cho hàng trăm khách hàng cùng một lúc. Các nhóm đe dọa cũng tập trung vào các nhà cung cấp dịch vụ được quản lý (MSP), vì một vi phạm có thể cung cấp hàng chục nạn nhân trong một chiến dịch duy nhất.
Nơi các cuộc tấn công ransomware thường bắt đầu
Nhiều trường hợp bắt đầu khi có người nhấp vào một liên kết giả mạo hoặc mở một tệp đính kèm độc hại; Verizon phát hiện yếu tố con người liên quan đến 68% vụ vi phạm[2]. Tin tặc cũng khai thác phần mềm chưa được vá lỗi, mật khẩu yếu hoặc quyền truy cập từ xa không được bảo mật để xâm nhập. Khi đã vào được bên trong, phần mềm độc hại mã hóa tệp và để lại thông báo đòi tiền chuộc.
Tội phạm hiện nay sử dụng mô hình Ransomware-as-a-Service (RaaS), cho phép bất kỳ ai thuê các công cụ tấn công trực tuyến. Điều này làm giảm rào cản gia nhập, nên ngay cả những tin tặc ít kỹ năng cũng có thể thực hiện các chiến dịch quy mô lớn.
Nhìn Lại Các Cuộc Tấn Công Lớn
Ransomware đã phát triển nhanh chóng.
| Năm | Sự kiện |
|---|---|
| 1989 | Vụ việc đầu tiên, AIDS Trojan, khóa tệp sau 90 lần khởi động lại và yêu cầu thanh toán qua đường bưu điện. |
| 2013 | CryptoLocker lây lan rộng rãi, lây nhiễm hơn 234.000 máy tính[5] tính đến tháng 4 năm 2014, theo hồ sơ tòa án của Bộ Tư pháp Hoa Kỳ, đồng thời đưa ra các yêu cầu tiền chuộc bằng Bitcoin quy mô lớn. |
| 2017 | WannaCry gây ra hàng chục nghìn ca lây nhiễm tại hơn 150 quốc gia[6], theo các báo cáo nguồn mở được CISA trích dẫn. |
| 2017 | NotPetya[7] giả dạng ransomware nhưng thực chất là mã độc phá hoại; chính phủ Hoa Kỳ quy kết vụ này cho quân đội Nga và ước tính thiệt hại lên đến hàng tỷ đô la[8]. |
| 2019 | Các nền tảng RaaS như REvil và GandCrab khiến các cuộc tấn công dễ thực hiện hơn, thúc đẩy sự gia tăng của tống tiền mạng. |
| 2021 | Vụ tấn công Colonial Pipeline, thực hiện bằng ransomware DarkSide, làm gián đoạn nguồn cung nhiên liệu ở Hoa Kỳ, cho thấy ransomware có thể nhắm vào hạ tầng trọng yếu (khuyến cáo của CISA[9]). |
| 2022 | Tổng thống Costa Rica tuyên bố tình trạng khẩn cấp quốc gia[10] sau các cuộc tấn công ransomware Conti nhắm vào nhiều cơ quan chính phủ. |
| 2023–nay | Các nhóm như LockBit 3.0 và BlackCat tiếp tục phát triển; báo cáo năm 2023 của FBI ghi nhận 2.825 đơn tố cáo ransomware và hơn 59,6 triệu đô la thiệt hại đã điều chỉnh[11], còn CISA ước tính khoảng 91 triệu đô la tiền chuộc LockBit đã được trả tại Hoa Kỳ[12]. |
Ransomware Khác Với Các Mối Đe Dọa Khác Như Thế Nào?
Các phần mềm độc hại khác có thể theo dõi người dùng, xóa tệp hoặc làm chậm hệ thống. Ransomware thì khác. Nó chặn quyền truy cập và yêu cầu tiền, thường để nạn nhân chỉ có hai lựa chọn: thanh toán hoặc mất dữ liệu.
Sự kết hợp giữa tống tiền và gián đoạn hoạt động này khiến nó trở thành một trong những hình thức tội phạm mạng nguy hiểm nhất hiện nay. Tin tặc khóa tệp hoặc đóng hệ thống, yêu cầu thanh toán và sử dụng chiêu tống tiền kép hoặc tống tiền ba lớp để tối đa hóa áp lực.
Loại và Chiến Thuật của Ransomware Hiện Đại
Dưới đây là những nhóm hoạt động phổ biến nhất và phương pháp của họ.
Các Gia Đình Ransomware Hoạt Động Ngay Bây Giờ
- LockBit – Nhóm hoạt động nhất, cung cấp RaaS với các chi nhánh trên toàn thế giới.
- Clop – Được biết đến vì khai thác MOVEit Transfer và các chiến dịch đánh cắp dữ liệu quy mô lớn.
- ALPHV (BlackCat) – Được viết bằng Rust, linh hoạt để nhắm mục tiêu nhiều hệ điều hành.
- Royal/Black Basta – Các cuộc tấn công lưỡi kép tích cực chống lại các doanh nghiệp.
- Play Ransomware – Sử dụng các công cụ tùy chỉnh để vượt qua phòng vệ và lây lan nhanh.
- Akira – Nhóm đang nổi lên nhắm mục tiêu các doanh nghiệp quy mô trung bình với chiến thuật rò rỉ dữ liệu.
Chuỗi Tấn Công: Từ Bước Vào Đến Ghi Chú Ransom
Truy cập ban đầu → Đạt được đặc quyền → Di chuyển ngang → Rút trích → Mã hóa → Tấn công mạng
- Thời gian lan rộng trung bình: Báo cáo Global Threat 2026 của CrowdStrike cho biết thời gian lan rộng trung bình của các hoạt động eCrime giảm xuống còn 29 phút[3] trong năm 2025, với trường hợp nhanh nhất được ghi nhận chỉ mất 27 giây. Kẻ tấn công có thể chuyển từ xâm nhập ban đầu sang lan rộng trong mạng nội bộ trong chưa đầy một giờ.
- Tốc độ gây thiệt hại: Khi đã được triển khai, việc mã hóa tệp có thể chỉ mất vài phút. Đội ngũ phòng thủ thường chỉ có một khoảng thời gian phát hiện rất ngắn trước khi hệ thống bị khóa.
Các giai đoạn tấn công và mã kỹ thuật MITRE ATT&CK
| Giai đoạn | Mã kỹ thuật |
|---|---|
| Truy cập ban đầu | T1078 (Valid Accounts – Tài khoản hợp lệ) |
| Leo thang đặc quyền | T1068 (Exploitation for Privilege Escalation – Khai thác để leo thang đặc quyền) |
| Di chuyển ngang | T1021 (Remote Services – Dịch vụ từ xa) |
| Rò rỉ dữ liệu | T1041 (Exfiltration over C2 Channel – Rò rỉ dữ liệu qua kênh C2) |
| Mã hóa | T1486 (Data Encrypted for Impact – Mã hóa dữ liệu để gây tác động) |
| Tống tiền | T1657 (Financial Theft – Trộm cắp tài chính) |
Tốc Độ Mã Hóa và Cửa Sổ Phát Hiện
Ransomware không cần nhiều thời gian để gây thiệt hại. Trong nhiều trường hợp, mã hóa bắt đầu trong vài giây sau khi phần mềm độc hại thực thi. Một số chủng khóa hàng nghìn tài liệu chỉ trong vài phút. Những kẻ tấn công thường di chuyển ngang trước tiên, lây lan sang ổ đĩa được chia sẻ và máy chủ trước khi mã hóa đầy đủ. Việc đánh cắp dữ liệu có thể xảy ra trước hoặc trong giai đoạn này, cho phép tấn công kép.
Cửa sổ phát hiện rất nhỏ. Nhiều tổ chức chỉ phát hiện hoạt động sau khi thiệt hại đã bắt đầu. Thời gian khôi phục phụ thuộc vào tần suất sao lưu, phân đoạn mạng và tốc độ phản ứng sự cố. Cách ly nhanh chóng và các bản sao lưu sạch giới hạn thiệt hại. Một phản ứng chậm cho phép những kẻ tấn công tối đa hóa thiệt hại và yêu cầu ransom lớn hơn.
Ransomware Ảnh Hưởng Như Thế Nào Đến Doanh Nghiệp Của Bạn
Một cuộc tấn công ransomware làm nhiều hơn là khóa các tệp. Nó gián đoạn các quy trình làm việc, cạn kiệt tài nguyên và xói mòn lòng tin. Thiệt hại vừa mang tính kỹ thuật vừa mang tính chiến lược. Các công ty ưu tiên bảo vệ ransomware thấy rằng dễ dàng hơn để chứa các mối đe dọa và phục hồi nhanh hơn.
Tác Động Hoạt Động Ngay Lập Tức
- Các endpoint và máy chủ được mã hóa. Các tệp trở thành không thể đọc được chỉ trong vài phút.
- Các dây chuyền sản xuất và dịch vụ dừng. Đơn hàng, bảng lương và cổng thông tin khách hàng bị dừng.
- Các bản sao lưu thường bị nhắm mục tiêu hoặc xóa, làm cho khôi phục chậm hoặc không thể.
Kết quả: Công việc ngừng trệ trong khi các đội tìm cách tìm các bản sao sạch.
Hậu Quả Tài Chính và Pháp Lý
- Yêu cầu ransom là một hóa đơn. Hóa đơn đầy đủ bao gồm phản ứng sự cố, giờ pháp y, xây dựng lại hệ thống, mất doanh thu và tranh chấp bảo hiểm.
- Các khoản phạt quy định và thông báo vi phạm thêm chi phí nếu dữ liệu cá nhân bị lộ.
- Các vụ kiện và kiểm toán tuân thủ có thể theo dõi, ngay cả sau khi các hệ thống quay trở lại trực tuyến.
- Thanh toán ransom có thể kích hoạt các lệnh trừng phạt hoặc hậu quả pháp lý nếu tiền chạm vào các nhóm bị liệt vào danh sách đen.
Sự Tin Tưởng, Hợp Đồng và Thiệt Hại Thị Trường
- Khách hàng rời đi sau khi lộ dữ liệu. Đối tác tạm dừng tích hợp.
- Các nhà cung cấp đánh giá lại các hợp đồng. Các nhà đầu tư gắn cờ rủi ro.
- Các công ty nhỏ có thể mất các bid và vị trí thị trường mất nhiều năm để xây dựng.
Chi Phí Ẩn, Dài Hạn
- Mất tài sản trí tuệ và phân tích.
- Tỷ lệ bảo hiểm cao hơn và các điều khoản hợp đồng nghiêm ngặt hơn.
- Kiệt sức nhân viên và chuyển đổi từ xử lý khủng hoảng lặp đi lặp lại.
Những chi phí này xói mòn giá trị một cách chậm chạp và lặng lẽ.
Ransomware Có Thể Lây Lan Qua VPN Không?
Có. Một Mạng Riêng Ảo (VPN) có thể trở thành đường dẫn cung cấp khi thông tin xác thực hoặc thiết bị bị xâm phạm. Sử dụng một dịch vụ VPN có uy tín với mã hóa mạnh và thực thi MFA giảm rủi ro này đáng kể.
- Thông tin đăng nhập VPN bị đánh cắp từ phishing
- VPN appliances dễ bị tấn công hoặc lỗi thời
- Thiết bị ở nhà bị nhiễm cầu nối phần mềm độc hại vào văn phòng
- Các mạng phẳng nơi VPN cung cấp quyền truy cập rộng, không kiểm tra
Sửa chữa nhanh chóng: Kích hoạt MFA và vá lỗi sắp bị lỗi VPN. Cứng: Thực thi truy cập không tin cậy và giảm quyền được cấp bởi đường hầm VPN.
Dấu Hiệu Bạn Đang Đối Mặt Với Một Cuộc Tấn Công Ransomware
Phát hiện sớm các cảnh báo có thể tiết kiệm dữ liệu và tiền bạc của bạn. Các hacker thường lại lại dấu vết. Dưới đây là các dấu hiệu phổ biến:
- Khóa tệp đột ngột – Bạn không thể mở các tệp hoạt động tốt trước đó.
- Sự chậm lại hệ thống hoặc sự cố – Máy tính đóng băng hoặc khởi động lại mà không có lý do.
- Ghi chú thanh toán lạ – Các thông báo bật lên yêu cầu tiền hoặc Bitcoin.
- Mở rộng tệp lạ – Các tệp thay đổi tên hoặc lấy các phần mở rộng bạn không nhận ra.
- Thư mục được mã hóa – Các thư mục quan trọng xuất hiện xáo trộn hoặc không thể đọc được.
- Vô hiệu hóa các công cụ bảo mật – Antivirus hoặc tường lửa ngừng hoạt động mà không cảnh báo.
- Hoạt động mạng lạ – Lưu lượng truy cập cao hoặc kết nối không xác định xuất hiện trên hệ thống của bạn.
- Pop-ups lạ – Cảnh báo xuất hiện ngay cả khi không có chương trình nào chạy.
Hành động nhanh chóng là rất quan trọng. Nếu bỏ qua, cuộc tấn công có thể lây lan nhanh chóng và gây thiệt hại lâu dài. Một sự cố duy nhất có thể gián đoạn kinh doanh, rò rỉ dữ liệu riêng tư và tốn hàng nghìn đô la để khôi phục.
Hậu Quả Thực Tế của Ransomware Đối Với Các Công Ty
Ransomware kích hoạt một chuỗi phản ứng có thể liệt một doanh nghiệp trong vài tháng hoặc thậm chí vài năm. Những hậu quả vượt xa các đội IT và chạm tới mọi phần của một tổ chức.
Hậu Quả Tài Chính Tiếp Tục Phát Triển
Yêu cầu ransom thường chỉ là khởi đầu. Các công ty phải đối mặt với thời gian chết làm dừng doanh thu, chi phí phản ứng khẩn cấp, điều tra pháp y và các khoản phạt quy định tiềm năng. Trong chăm sóc sức khỏe và tài chính, một vi phạm duy nhất có thể dẫn đến tổn thất hàng triệu đô la. Đối với các công ty nhỏ hơn, chi phí khôi phục một mình có thể đe dọa sự sống còn.
Đánh Cắp Dữ Liệu, Tuân Thủ và Rủi Ro Pháp Lý
Với tấn công kép hiện nay là tiêu chuẩn, những kẻ tấn công đánh cắp các tệp nhạy cảm trước khi mã hóa các hệ thống. Dữ liệu bị đánh cắp có thể xuất hiện lại trên dark web, tạo ra rủi ro đánh cắp danh tính dài hạn cho khách hàng và nhân viên. Các công ty phải đối mặt với các vụ kiện, vi phạm tuân thủ và thanh tra quy định trong các ngành dữ liệu-yên tâm như ngân hàng, giáo dục và chính phủ.
Sự Xói Mòn Tin Tưởng và Danh Tiếng
Thiệt hại danh tiếng thường tồn tại lâu hơn cuộc tấn công. Khách hàng đặt câu hỏi liệu thông tin của họ có an toàn không. Đối tác do dự hợp tác. Các nhà đầu tư coi công ty là rủi ro cao. Các doanh nghiệp có thể dành nhiều năm để xây dựng lại uy tín, ngay cả sau khi các hệ thống được khôi phục đầy đủ.
Gián Đoạn Hoạt Động và Chiến Lược
Ransomware dừng toàn bộ hoạt động. Sản xuất dừng, chuỗi cung ứng bị gián đoạn và cung cấp dịch vụ thất bại. Sau khi khôi phục, nhiều công ty dành hàng tháng xử lý kiểm toán, vụ kiện và cải cách bảo mật. Đối với một số doanh nghiệp nhỏ, sự gián đoạn quá mức mà họ không bao giờ mở cửa trở lại.
Chi Phí Ẩn, Dài Hạn
Ngay cả các công ty sống sót cũng thường phải đối mặt với phí bảo hiểm tăng lên, yêu cầu tuân thủ nghiêm ngặt hơn và giảm khả năng cạnh tranh. Những chi phí ẩn này từ từ xói mòn lợi nhuận.
Phải Làm Gì Nếu Công Ty Bạn Bị Tấn Công
Giờ đầu tiên là quan trọng. Cách bạn hành động tiếp theo xác định mức độ gây hại lây lan và bạn khôi phục nhanh chóng bao nhiêu.
Danh Sách Kiểm Tra Giờ Đầu Tiên
Sử dụng đây như một hướng dẫn để hành động ngay lập tức.
Cách Ly Mối Đe Dọa
- Ngắt kết nối các endpoint bị nhiễm khỏi mạng.
- Vô hiệu hóa chia sẻ tệp SMB và chặn các chỉ số C2 được biết.
- Khóa hoặc vô hiệu hóa các tài khoản hiển thị hoạt động đáng ngờ.
Kích Hoạt Đội Phản Ứng Sự Cố
- Mang theo IT, Bảo mật, Pháp lý, Truyền thông và lãnh đạo điều hành.
- Thiết lập một kênh giao tiếp an toàn (tránh email công ty nếu bị xâm phạm).
Bảo Tồn Bằng Chứng
- Lưu ghi chú ransom, nhật ký đáng ngờ, khoảng trống bộ nhớ hệ thống và mẫu phần mềm độc hại.
- Ghi lại dòng thời gian của các sự kiện cho cuộc điều tra pháp y.
Xác Định Phạm Vi Thiệt Hại
- Xác định hệ thống nào được mã hóa.
- Xác nhận nếu dữ liệu bị rút trích.
- Kiểm tra tính khả dụng và tính toàn vẹn của bản sao lưu.
Liên Hệ Hỗ Trợ Chuyên Gia
- Liên hệ với đối tác IR hoặc nhà cung cấp an ninh mạng của bạn.
- Báo cáo cho thực thi pháp luật.
- Kiểm tra NoMoreRansom.org để sử dụng các công cụ giải mã miễn phí.
Giao Tiếp Minh Bạch
- Gửi bản cập nhật bằng ngôn ngữ bình thường cho nhân viên và các bên liên quan.
- Yên tâm khách hàng trong khi tránh suy đoán.
Quyết Định Đường Dẫn Khôi Phục
- Ưu tiên khôi phục từ các bản sao lưu sạch.
- Xem xét xây dựng lại với các hình ảnh vàng nếu cần.
- Chỉ xem xét giải mã nếu được xác minh là an toàn.
Không Nên
- Đừng vội vã thanh toán ransom. Nó không đảm bảo khôi phục.
- Đừng xóa nhật ký hoặc bằng chứng. Bạn sẽ mất những manh mối quan trọng.
- Đừng kết nối lại USB hoặc bản sao lưu ngoại tuyến quá sớm. Chúng có thể bị mã hóa.
Phục Hồi Thực Sự Hoạt Động
Đưa các hệ thống quay trở lại trực tuyến không chỉ là khôi phục các tệp. Nó là về xây dựng lại lòng tin và đảm bảo cuộc tấn công không lặp lại. Một kế hoạch phục hồi có cấu trúc giữ tổ chức của bạn ổn định trong khi chứng minh cho các bên liên quan rằng bảo mật vấn đề.
Bản Sao Lưu: Quy Tắc 3-2-1-1-0
- 3 bản sao dữ liệu
- 2 loại phương tiện khác nhau
- 1 ngoài địa điểm
- 1 bất biến (ghi một lần)
- 0 lỗi trên khôi phục kiểm tra
Khôi Phục Sạch
- Xác minh hình ảnh vàng trước khi triển khai lại.
- Re-key tất cả thông tin xác thực, mã thông báo API và chứng chỉ.
- Xoay các tài khoản có đặc quyền.
Thông Báo
- Nếu dữ liệu được quy định bị lộ, hãy chuẩn bị các thông báo vi phạm bắt buộc.
- Thông báo cho khách hàng bằng các tuyên bố ngắn, thực tế. Tránh suy đoán.
Khóa Giải Mã
- Luôn kiểm tra NoMoreRansom trước khi thanh toán.
- Tỷ lệ thành công khác nhau. Xác minh kỹ lưỡng trước khi cố gắng.
Các công ty sử dụng cuộc tấn công như một điểm quay để cứng các phòng vệ, cải thiện nhận thức nhân viên và hiện đại hóa các bản sao lưu nổi lên mạnh mẽ hơn và khó bị tổn thương hơn nhiều để lặp lại các sự cố.
Cách Ngăn Chặn Các Cuộc Tấn Công Ransomware
Phòng chống ransomware không phải về một công cụ. Nó về các thói quen nhất quán, kiểm soát danh tính mạnh mẽ, phòng vệ phân tầng và các chiến lược khôi phục kiểm tra. Một công ty xây dựng bảo mật vào hoạt động hàng ngày có khả năng ít hơn nhiều để kết thúc thanh toán ransom hoặc mất lòng tin.
Phòng ngừa lâu dài
| Lớp phòng thủ | Hành động | Vì sao quan trọng |
|---|---|---|
| Bảo mật danh tính | MFA chống lừa đảo[13] (FIDO2), truy cập theo nguyên tắc đặc quyền tối thiểu | Ngăn chặn việc xâm nhập bằng thông tin đăng nhập bị đánh cắp; thông tin đăng nhập bị đánh cắp là hành vi xâm nhập ban đầu phổ biến nhất trong dữ liệu năm 2024 của Verizon |
| Lọc email & web | Chạy thử các tệp đính kèm rủi ro trong sandbox, chặn macro không an toàn | Giảm thiểu lừa đảo qua email, phương thức lây nhiễm số 1 |
| Bảo vệ thiết bị đầu cuối | EDR/XDR trên mọi thiết bị, có bảo vệ chống giả mạo | Phát hiện ransomware theo thời gian thực trước khi quá trình mã hóa hoàn tất |
| Kiểm soát mạng | Phân đoạn mạng, hạn chế SMB, quy tắc mặc định từ chối | Giới hạn việc di chuyển ngang khi kẻ tấn công đã xâm nhập bên trong |
| Quản lý bản vá | Danh mục tài sản được cập nhật liên tục, ưu tiên các CVE hướng Internet | Thu hẹp khoảng thời gian giữa khi lỗ hổng được công bố và khi bị khai thác |
| Khả năng phục hồi sao lưu | Quy tắc 3-2-1-1-0: bản sao bất biến, đã kiểm thử, lưu trữ ngoài địa điểm | Cho phép khôi phục mà không cần trả tiền chuộc; CISA khuyến nghị giữ bản sao lưu ngoại tuyến[4] |
| Bảo mật truy cập từ xa | Tắt RDP đang mở, VPN theo từng ứng dụng, tiêu chuẩn thiết bị đồng đều | Loại bỏ một trong những điểm xâm nhập bị lạm dụng nhiều nhất |
| Sẵn sàng & diễn tập | Diễn tập bàn (tabletop) hàng quý, sổ tay ứng phó trực tiếp | Rút ngắn thời gian phản ứng; việc lan rộng trong mạng có thể chỉ mất 27 giây |
- Bảo Mật Danh Tính: Sử dụng MFA chống phishing như FIDO2 hoặc ứng dụng xác thực. Loại bỏ login cũ và thực thi truy cập ít nhất đặc quyền trên tất cả các tài khoản.
- Lọc Email & Web: Sử dụng sandboxing cho tệp đính kèm rủi ro, chặn macro không an toàn và áp dụng lọc tên miền để dừng phishing hoặc trang web phần mềm độc hại.
- Bảo Vệ Endpoint: Triển khai EDR/XDR trên tất cả các thiết bị và máy chủ. Kích hoạt bảo vệ giả mạo và giám sát các cảnh báo liên tục.
- Kiểm Soát Mạng: Phân đoạn mạng, hạn chế SMB và áp dụng các quy tắc lưu lượng “từ chối theo mặc định”. Sử dụng lọc ra ngoài để chặn giao tiếp với các máy chủ lệnh-và-điều khiển.
- Quản Lý Vá & Tài Sản: Giữ cho các hệ thống được cập nhật và duy trì kho tài sản trực tiếp. Ưu tiên vá lỗi các lỗ hổng quan trọng đối mặt với internet.
- Khả Năng Chống Chịu Sao Lưu: Duy trì ít nhất một bản sao lưu bất biến, kiểm tra để đảm bảo khôi phục nếu ransomware tấn công.
- Bảo Mật Truy Cập Từ Xa: Vô hiệu hóa các phiên RDP mở, thay thế quyền truy cập VPN rộng bằng VPN theo ứng dụng và thực thi các tiêu chuẩn bảo mật bằng nhau cho các thiết bị từ xa.
- Sẵn Sàng & Phản Ứng: Tiến hành khoan bàn hàng quý và giữ các sách phát hành trực tiếp, có thể truy cập được để phản ứng nhanh, phối hợp trong các cuộc tấn công.
Phòng chống mạnh mẽ không được xây dựng một đêm. Thực hành và kỷ luật nhất quán làm cho ransomware ít có khả năng thành công. Các doanh nghiệp coi bảo mật như một quá trình liên tục phục hồi nhanh hơn và với ít thiệt hại dài hạn hơn.
Phòng Chống Ransomware Theo Ngành: Sách Phát Hành Nhắm Mục Tiêu
Những kẻ tấn công biết rằng các ngành khác nhau có các điểm yếu khác nhau. Mỗi lĩnh vực cần một sách phát hành tập trung. Dưới đây là hướng dẫn thực tế được điều chỉnh theo các mục tiêu phổ biến nhất:
Y tế
Bệnh viện và phòng khám vận hành các hệ thống cũ không thể chịu được thời gian ngừng hoạt động. Ưu tiên phân đoạn mạng giữa thiết bị y tế và hệ thống quản trị. Thực hiện các sao lưu hỗ trợ chương trình tuân thủ HIPAA và tổ chức diễn tập bàn (tabletop) hằng quý. Đào tạo nhân viên lâm sàng nhận diện email lừa đảo (phishing), vì tin tặc thường nhắm vào bộ phận thanh toán và đặt lịch khám.
Dịch Vụ Tài Chính
Các ngân hàng và công ty bảo hiểm phải đối mặt với các yêu cầu PCI DSS và SOX nghiêm ngặt. Triển khai phát hiện endpoint trên mọi terminal giao dịch và hệ thống hướng khách hàng. Duy trì các bản sao lưu bất biến với mục tiêu thời gian khôi phục dưới 4 giờ. Yêu cầu MFA mã thông báo phần cứng cho quyền truy cập đặc quyền vào các hệ thống xử lý thanh toán.
Giáo Dục
Các trường học và đại học quản lý các mạng mở lớn với hàng nghìn điểm cuối. Phân đoạn Wi-Fi học sinh từ các hệ thống hành chính. Vá các cổng thông tin hướng học sinh một cách tích cực vì chúng là các mục tiêu phổ biến cho việc đánh cắp thông tin xác thực. Duy trì các bản sao lưu ngoại tuyến của hồ sơ học sinh và dữ liệu nghiên cứu.
Dịch vụ Chính phủ và Đô thị
Các cơ quan tiểu bang và địa phương thường vận hành bộ phận CNTT thiếu kinh phí. Hãy tập trung vào việc đóng các lỗ hổng RDP, bắt buộc MFA cho mọi truy cập từ xa và duy trì bản sao ngoại tuyến của cơ sở dữ liệu công dân. Phối hợp với CISA, cơ quan cung cấp dịch vụ quét lỗ hổng miễn phí[14] và hỗ trợ ứng phó sự cố.
Sản Xuất và Cơ Sở Hạ Tầng Quan Trọng
Các mạng công nghệ hoạt động (OT) cần các bản sao lưu được cách ly không khí. Không bao giờ kết nối các hệ thống SCADA trực tiếp với internet. Giám sát lưu lượng mạng giữa các phân đoạn IT và OT để tìm các bất thường. Kiểm tra các quy trình khôi phục cho các bộ điều khiển dây chuyền sản xuất ít nhất hai lần mỗi năm.
Chính Phủ, Thực Thi Pháp Luật và Hợp Tác Quốc Tế
Khi ransomware ngày càng tác động đến cơ sở hạ tầng quan trọng và các công ty lớn, chính phủ và các cơ quan thực thi pháp luật đóng một vai trò ngày càng tăng trong việc chống lại.
Quy định về an ninh mạng
- GDPR (Quy định Bảo vệ Dữ liệu Chung): Quy tắc bảo vệ dữ liệu cốt lõi của châu Âu. Các công ty không bảo vệ được dữ liệu cá nhân có thể phải đối mặt với mức phạt lên đến 20 triệu euro hoặc 4% doanh thu toàn cầu hằng năm[15].
- CCPA (Đạo luật Bảo vệ Quyền riêng tư Người tiêu dùng California)[16]: Các biện pháp bảo vệ tương tự dành cho cư dân California, với các hành động thực thi đối với việc xử lý dữ liệu sai cách.
- Khung An ninh mạng NIST: Một bộ hướng dẫn tự nguyện giúp tổ chức xây dựng hệ thống phòng thủ có cấu trúc. Được áp dụng rộng rãi trong các ngành công nghiệp tại Hoa Kỳ.
- Quy định riêng theo ngành: Y tế (HIPAA) và tài chính (PCI DSS) có các tiêu chuẩn bảo mật bắt buộc riêng.
- Báo cáo bắt buộc: Nhiều khu vực pháp lý hiện yêu cầu doanh nghiệp báo cáo các sự cố tấn công mã độc tống tiền cho cơ quan chức năng trong khoảng thời gian quy định.
Các quy tắc này đẩy các tổ chức hướng tới các đường cơ sở bảo mật mạnh mẽ hơn và tiết lộ sự cố nhanh hơn.
Hợp Tác Quốc Tế Chống Ransomware
- Chia sẻ thông tin: Các quốc gia trao đổi thông tin tình báo đe dọa về các nhóm ransomware hoạt động. Điều này giúp những người phòng vệ chuẩn bị nhanh hơn.
- Các hoạt động chung: Các cơ quan thực thi pháp luật từ nhiều quốc gia hợp tác để phá vỡ cơ sở hạ tầng ransomware và bắt các nhà khai thác.
- Nỗ lực ngoại giao: Một số quốc gia sử dụng các kênh ngoại giao để ép buộc các quốc gia chứa các nhóm tội phạm mạng.
- Sáng kiến toàn cầu: INTERPOL và EUROPOL điều phối các cuộc điều tra xuyên biên giới nhắm mục tiêu các mạng lưới ransomware.
- Quan hệ đối tác công-tư: Chính phủ làm việc với các công ty an ninh mạng để chia sẻ các chỉ báo thỏa hiệp và phát triển các công cụ giải mã miễn phí.
Phản ứng tổng hợp toàn cầu làm cho nó khó khăn hơn cho các nhóm ransomware hoạt động với sự bất chấp, mặc dù thực thi trên các biên giới vẫn là một thách thức.
Triển Vọng Tương Lai: Ransomware Sẽ Có Tệ Hơn Không?
Các chuyên gia an niên mạng dự đoán ransomware sẽ không chậm lại sớm. Những kẻ tấn công trở nên có tổ chức hơn, thường hoạt động như các doanh nghiệp có hỗ trợ khách hàng, chi nhánh và các mô hình chia sẻ lợi nhuận.
Vai trò của AI và tự động hóa trong các cuộc tấn công dự kiến sẽ phát triển. Các công cụ học máy có thể cho phép những tên tội phạm quét để tìm lỗ hổng nhanh hơn, tùy chỉnh tin nhắn phishing và thích ứng các chủng ransomware trong thời gian thực.
Phòng chống chủ động vẫn là đường dẫn duy nhất đáng tin cậy phía trước. Các bản sao lưu mạnh hơn, các mô hình bảo mật không tin cậy, giám sát liên tục và đào tạo nhận thức nhân viên vẫn rất cần thiết để giảm thiểu thiệt hại và ngăn chặn các mối đe dọa trong tương lai từ lây lan.
Những Điểm Chính: Phòng Chống Tấn Công Ransomware
Rủi ro của một cuộc tấn công ransomware là một mối đe dọa hàng ngày cho các doanh nghiệp và cá nhân. Các cuộc tấn công trở nên thông minh hơn, nhanh hơn và gây hại nhiều hơn. Phòng chống vẫn là phòng vệ hiệu quả nhất. Các bản sao lưu mạnh mẽ, hệ thống cập nhật, MFA chống phishing và kế hoạch phản ứng rõ ràng giảm cả tác động và khả năng xảy ra sự cố. Coi an ninh mạng như một ưu tiên liên tục đảm bảo bảo vệ mạnh hơn và khả năng chống chịu chống lại sóng tấn công mạng kỹ thuật số ngày càng tăng.
Tài liệu tham khảo
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Truy xuất 16 tháng 10, 2026 từ https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Đã lưu trữ: Ảnh chụp Wayback Machine
- Verizon. k.n.g. 2024 Dbir Data Breach Investigations Report. Truy xuất 16 tháng 10, 2026 từ https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- A. Meyers. k.n.g. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Truy xuất 16 tháng 10, 2026 từ https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. #StopRansomware Guide. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/stopransomware/ransomware-guide.Đã lưu trữ: Ảnh chụp Wayback Machine
- Justice. k.n.g. Memorandum of Law. Truy xuất 16 tháng 10, 2026 từ https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Indicators Associated With WannaCry Ransomware. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Petya Ransomware. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Đã lưu trữ: Ảnh chụp Wayback Machine
- The White House. k.n.g. Statement from the Press Secretary. Truy xuất 16 tháng 10, 2026 từ https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Đã lưu trữ: Ảnh chụp Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 tháng 5, 2022). Truy xuất 16 tháng 10, 2026 từ https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Đã lưu trữ: Ảnh chụp Wayback Machine
- IC3. 2024. 2023 IC3Report. Truy xuất 16 tháng 10, 2026 từ https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Understanding Ransomware Threat Actors: LockBit. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Đã lưu trữ: Ảnh chụp Wayback Machine
- CISA. k.n.g. Fact Sheet Implementing Phishing Resistant Mfa 508c. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Đã lưu trữ: Ảnh chụp Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. k.n.g. Cyber Hygiene Services. Truy xuất 16 tháng 10, 2026 từ https://www.cisa.gov/cyber-hygiene-services.Đã lưu trữ: Ảnh chụp Wayback Machine
- European Commission. k.n.g. Enforcement and sanctions. Truy xuất 16 tháng 10, 2026 từ https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Đã lưu trữ: Ảnh chụp Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Truy xuất 16 tháng 10, 2026 từ https://oag.ca.gov/privacy/ccpa.Đã lưu trữ: Ảnh chụp Wayback Machine
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
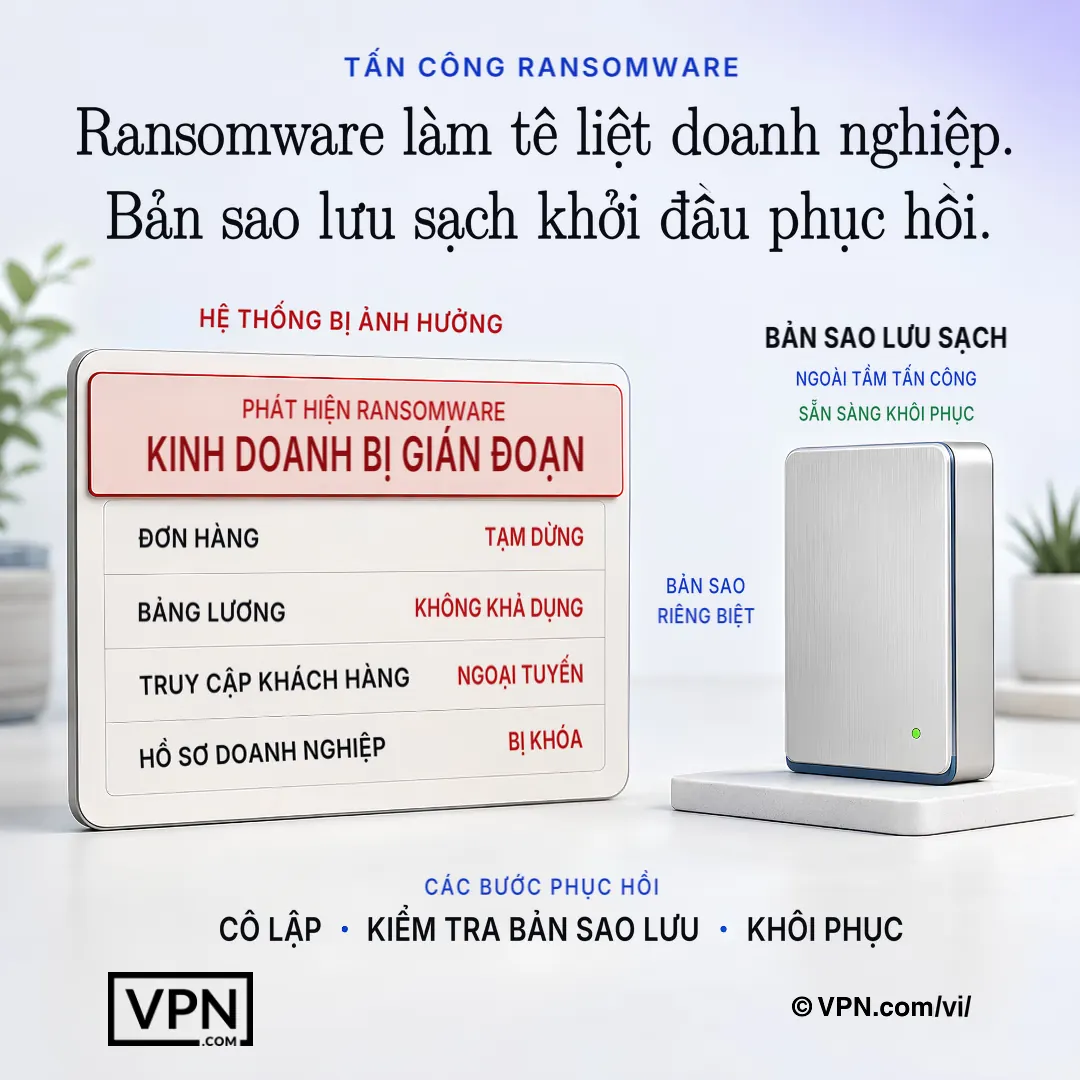
Khi ransomware làm ngừng hệ thống doanh nghiệp, bản sao lưu riêng đã được xác minh là con đường khôi phục an toàn nhất.
Các Câu Hỏi Thường Gặp
Những gia đình ransomware nào hoạt động nhiều nhất ngày nay, và chúng khác nhau như thế nào?
LockBit hiện là nhóm hoạt động nhất, chạy các hoạt động RaaS dựa trên chi nhánh trên toàn thế giới. Clop chuyên khai thác những lỗi chuyển tệp như MOVEit Transfer cho việc đánh cắp dữ liệu hàng loạt, trong khi ALPHV (BlackCat) được viết bằng Rust để linh hoạt đa nền tảng. Royal/Black Basta và Play sử dụng chiến thuật tấn công kép tích cực, và Akira ngày càng nhắm mục tiêu vào các doanh nghiệp quy mô trung bình với áp lực rò rỉ dữ liệu.
Ransomware có thể lan nhanh đến mức nào sau khi kẻ tấn công có quyền truy cập ban đầu?
Báo cáo Global Threat Report 2026 của CrowdStrike cho thấy thời gian trung bình để các đối tượng eCrime mở rộng truy cập sang các hệ thống khác (breakout time) trong năm 2025 là 29 phút, trong khi trường hợp nhanh nhất được ghi nhận chỉ mất 27 giây kể từ khi xâm nhập ban đầu đến khi di chuyển ngang trong mạng. Việc mã hóa có thể bắt đầu ngay trong vài giây sau khi mã độc được thực thi, khóa hàng nghìn tệp chỉ trong vài phút. Đó là lý do tốc độ phát hiện quan trọng hơn nhiều so với việc phản ứng khi thiệt hại đã xảy ra.
Sự khác biệt giữa tống tiền kép và tống tiền ba lớp là gì?
Tống tiền kép nghĩa là kẻ tấn công vừa mã hóa tệp, vừa đe dọa rò rỉ dữ liệu đã đánh cắp nếu không trả tiền chuộc. Chiến thuật này góp phần đẩy tỷ lệ vi phạm có liên quan đến ransomware và các hình thức tống tiền khác lên 32% trong báo cáo DBIR 2024 của Verizon. Tống tiền ba lớp thêm một áp lực thứ ba: các cuộc tấn công DDoS hoặc đe dọa trực tiếp nhắm vào khách hàng, đối tác hoặc các bên thứ ba khác có liên quan đến vụ vi phạm.
Những điểm xâm nhập phổ biến nhất mà kẻ tấn công dùng để phát động ransomware là gì?
Báo cáo DBIR của Verizon cho thấy kẻ tấn công thường xâm nhập qua email và phần mềm chia sẻ màn hình máy tính. Thông tin đăng nhập bị đánh cắp là hành động ban đầu phổ biến nhất trong các vụ vi phạm (24%). Việc lạm dụng truy cập RDP hoặc VPN thông qua tấn công dò mật khẩu (brute-force) hoặc nhồi nhét thông tin đăng nhập (credential stuffing) cũng khá phổ biến, và các lỗ hổng CVE chưa được vá thường bị khai thác rất nhanh sau khi được công bố (DBIR).
Quy tắc sao lưu 3-2-1-1-0 là gì và tại sao nó quan trọng?
Nó là một cấu trúc sao lưu được xây dựng để sống sót ransomware nhắm mục tiêu các bản sao lưu trực tiếp: 3 bản sao dữ liệu trên 2 loại phương tiện khác nhau, với 1 bản sao ngoài địa điểm, 1 bản sao bất biến (ghi một lần) và 0 lỗi trên phục hồi kiểm tra. Các bản sao lưu bất biến, kiểm tra cho phép một công ty khôi phục mà không thanh toán vì một hệ thống hoạt động bị xâm phạm không thể phá hủy cái nó không thể tiếp cận.
Phân đoạn mạng làm giảm thiệt hại ransomware như thế nào?
Phân đoạn hạn chế mức độ xa những kẻ tấn công có thể di chuyển ngang khi bên trong, vì ransomware thường lây lan qua ổ đĩa được chia sẻ và các mạng phẳng trong vài giây đến vài phút sau khi truy cập ban đầu. Các kiểm soát được đề xuất bao gồm hạn chế lưu lượng SMB, áp dụng các quy tắc từ chối theo mặc định và tách các thiết bị y tế, hệ thống OT/SCADA hoặc Wi-Fi học sinh từ các mạng hành chính tùy thuộc vào ngành.
Tại sao lại được khuyến cáo truy cập VPN mỗi ứng dụng thay vì quyền truy cập VPN rộng tiêu chuẩn?
Các đường hầm VPN tiêu chuẩn thường cung cấp quyền truy cập mạng rộng, không kiểm tra, vì vậy một tập hợp thông tin xác thực bị đánh cắp hoặc một thiết bị ở nhà bị nhiễm có thể cầu nối phần mềm độc hại trực tiếp vào mạng văn phòng. Truy cập VPN mỗi ứng dụng, kết hợp với thực thi MFA và sắp bị lỗi VPN, giới hạn cái gì một đăng nhập bị xâm phạm có thể đạt được, đóng một trong những điểm vào bị lạm dụng nhiều nhất của ransomware.
Các công cụ nào nên các tổ chức triển khai để bắt ransomware trước khi mã hóa hoàn thành?
Các nền tảng EDR/XDR với bảo vệ giả mạo được triển khai trên tất cả các endpoint và máy chủ phát hiện hành vi ransomware trong thời gian thực, trước khi mã hóa hoàn thành, vì những kẻ tấn công có thể di chuyển từ quyền truy cập đến mã hóa trong vòng một giờ. Lọc email và web có thể sandbox tệp đính kèm và chặn macro không an toàn giải quyết phishing, phương thức cung cấp phổ biến nhất.
NoMoreRansom.org là gì và khi nào nên sử dụng nó?
NoMoreRansom.org là một tài nguyên miễn phí cung cấp các công cụ giải mã được xác minh được xây dựng thông qua các quan hệ đối tác công-tư giữa chính phủ và các công ty an niên mạng. Nó nên được kiểm tra ngay lập tức sau một cuộc tấn công, trước khi xem xét bất kỳ thanh toán ransom, vì tỷ lệ thành công thay đổi theo chủng ransomware và một giải mã công cụ làm việc có thể loại bỏ nhu cầu đàm phán với những kẻ tấn công.
Điều gì nên xảy ra trong giờ đầu tiên sau khi ransomware được phát hiện?
Giờ đầu tiên nên tập trung vào việc cách ly các endpoint bị nhiễm khỏi mạng, vô hiệu hóa chia sẻ SMB và kích hoạt một đội phản ứng sự cố bao gồm các lĩnh vực IT, Bảo mật, Pháp lý và Lãnh đạo điều hành. Bảo tồn ghi chú ransom, nhật ký và khoảng trống bộ nhớ để pháp y, sau đó xác định hệ thống nào được mã hóa và liệu các bản sao lưu vẫn còn nguyên vẹn trước khi chọn một đường dẫn khôi phục.
Công ty có bao giờ nên thanh toán yêu cầu ransom không?
Thanh toán có rủi ro và không bao giờ được đảm bảo. Nhiều tổ chức thanh toán vẫn không nhận được một khóa giải mã hoạt động, và một số kẻ tấn công quay trở lại yêu cầu nhiều hơn. Thanh toán cũng tài trợ cho các mạng lưới tội phạm và có thể gắn cờ một công ty như một mục tiêu lặp lại. Phục hồi nên ưu tiên các bản sao lưu bất biến hoặc ngoại tuyến và các công cụ giải mã được xác minh từ NoMoreRansom.org trước khi xem xét thanh toán.
Kế hoạch ứng phó ransomware khác nhau như thế nào theo ngành?
Ngành y tế nên tách thiết bị y tế khỏi hệ thống hành chính và chạy bản sao lưu được kiểm thử hàng quý, phù hợp với chương trình tuân thủ HIPAA. Dịch vụ tài chính cần mục tiêu khôi phục dưới 4 giờ và xác thực đa yếu tố bằng token phần cứng cho các hệ thống thanh toán. Giáo dục cần tách mạng Wi-Fi dành cho học sinh khỏi mạng quản trị, còn các cơ quan chính phủ tập trung đóng việc phơi bày RDP và phối hợp với CISA để được hỗ trợ quét lỗ hổng bảo mật miễn phí.
Điều gì xảy ra nếu những kẻ tấn công xóa hoặc mã hóa các bản sao lưu trong một cuộc tấn công?
Đây là một chiến thuật ransomware phổ biến, vì vậy phục hồi phụ thuộc vào việc duy trì các bản sao lưu bất biến hoặc ngoại tuyến không thể được thay đổi ngay cả khi những kẻ tấn công đạt được quyền truy cập quản trị viên. Quy tắc 3-2-1-1-0, 3 bản sao, 2 loại phương tiện, 1 ngoài địa điểm, 1 bất biến, 0 lỗi phục hồi, đảm bảo ít nhất một bản sao sạch sống sót bất kể những gì những kẻ tấn công phá hủy trên mạng hoạt động.