حماية البيانات: نصائح واستراتيجيات وبرنامج إرشادي لأمان الإنترنت
احم بياناتك باستخدام استراتيجيات حماية بيانات مثبتة وفعالة ونصائح وتدابير أمان إنترنت للأفراد والشركات.
 Michael Gargiulo
الخلاصة: سرقة البيانات تسبب خسائر مالية وسرقة هوية والإضرار بالسمعة للأفراد والشركات على حد سواء. يتطلب الحماية منها التشفير وكلمات مرور قوية والمصادقة متعددة العوامل والتحديثات البرمجية المنتظمة وتدريب الموظفين على الوعي الأمني.
تركز حماية البيانات على الضمانات التقنية والأدوات والاستراتيجيات التي تمنع الوصول غير المصرح به للمعلومات الحساسة. تغطي التشفير وضوابط الوصول ومنع الانتهاكات والاستجابة للحوادث.
ملاحظة: تغطي هذه الصفحة جانب الأمان والتقني من حماية البيانات. للحقوق القانونية والامتثال لـ GDPR وأطر عمل خصوصية المستهلك والالتزامات التنظيمية، اطلع على دليل خصوصية البيانات الخاص بنا.
تبني حماية البيانات القوية الثقة بين الأفراد والمنظمات التي تتعامل مع معلوماتهم. أدى النمو السريع لخدمات السحابة والعمل عن بعد والأجهزة المتصلة إلى توسيع سطح الهجوم للمجرمين الإلكترونيين. يساعد موقف الأمان الاستباقي على منع الانتهاكات وتمكين المستخدمين من العمل عبر الإنترنت بثقة.
لماذا تعتبر حماية البيانات مهمة: تهديد سرقة البيانات
سرقة البيانات هي الوصول غير المصرح به واستخراج وسوء استخدام المعلومات القيمة. يستهدف المجرمون الإلكترونيون والمتطفلون الخبيثون والمنافسون جميعهم البيانات الحساسة لتحقيق مكاسب مالية أو استغلال.
فهم من يسرق البيانات والبيانات التي يستهدفونها يوفر سياقاً ضرورياً لبناء دفاعات فعالة. الهدف ليس مجرد التوعية بل العمل: كل فئة تهديد تتطابق مباشرة مع استراتيجية حماية محددة.
البيانات الأكثر استهدافاً من قبل السارقين
البيانات الشخصية
سرقة الهوية من بين أسرع الجرائم الإلكترونية نمواً. يستخدم المهاجمون الهندسة الاجتماعية والصيد الاحتيالي لخداع الأفراد في مشاركة كلمات المرور وأرقام بطاقات الائتمان أو أرقام الضمان الاجتماعي. بمجرد سرقتها، تغذي هذه البيانات احتيال مالي. يواجه الضحايا حسابات بنكية مستنزفة وسجلات ائتمان تالفة. الاعتراف بهذه التكتيكات هو الخطوة الأولى نحو الوقاية.
البيانات الشركاتية
تمنح الملكية الفكرية والأسرار التجارية والخطط الاستراتيجية الشركات ميزتها التنافسية. يمكن لانتهاك واحد أن يكشف العمليات الملكية أو قوائم العملاء أو خارطة الطريق للمنتج. وجد تقرير تكلفة انتهاك البيانات لعام 2023 من IBM[1] أن متوسط تكلفة الانتهاك بلغ 4.45 مليون دولار عالمياً. تتطلب حماية بيانات الشركات دفاعات متعددة الطبقات عبر الشبكات والنقاط النهائية وسلوك الموظفين.
كيف يعمل سارقو البيانات
يستخدم المهاجمون طرقاً متعددة للدخول عبر الدفاعات:
- البرامج الضارة: تتسلل أحصنة طروادة والفيروسات والديدان وبرامج الفدية إلى الأنظمة لاستخراج أو تشفير البيانات. تعرف أكثر على أنواع البرامج الضارة.
- الهندسة الاجتماعية: هجمات الصيد الاحتيالي والصيد الاحتيالي المستهدف تخدع المستخدمين في الكشف عن بيانات الاعتماد أو تثبيت برامج ضارة.
- السرقة المادية: البحث في الأوراق والالتقاط من فوق الكتف وسرقة الأجهزة (أجهزة الكمبيوتر المحمولة وذاكرة USB) تبقى متجهات هجوم شائعة.
تتطلب كل طريقة إجراء مضاد محدد، تم تناوله في قسم الاستراتيجيات أدناه.
عواقب انتهاك البيانات
تخلق سرقة البيانات ضرراً متتالياً للشركات والأفراد:
- الخسائر المالية: تتضمن التكاليف المباشرة التحقيق الجنائي والرسوم القانونية والعقوبات التنظيمية وإخطار العملاء. تجاوز متوسط دفع برامج الفدية 1.5 مليون دولار في عام 2023.
- الضرر بالسمعة: يفقد العملاء والشركاء الثقة. إعادة بناء المصداقية تستغرق سنوات.
- المسؤولية القانونية: تنتج انتهاكات HIPAA أو GDPR أو CCPA عقوبات قد تصل إلى عشرات الملايين من الدولارات.
- عدم الميزة التنافسية: تسرب الأسرار التجارية أو الخطط الاستراتيجية يعطي المنافسين ميزة غير مكتسبة.
تساعد تنفيذ ضمانات أقوى على منع أحد أشكال الجرائم المالية المرتبطة بالبيانات الأكثر شيوعاً.
استراتيجيات حماية البيانات
يقسم هذا القسم الضمانات التقنية والإجرائية الأساسية التي تشكل دفاعاً شاملاً. تعالج كل استراتيجية متجه هجوم محدد تم تحديده أعلاه.
تشفير البيانات أثناء الراحة والنقل
يحول التشفير البيانات المقروءة إلى نصوص مشفرة لا يمكن فك تشفيرها إلا من قبل الأطراف المصرح لها. يوجد نوعان أساسيان:
- التشفير المتماثل يستخدم مفتاح مشترك واحد لكل من التشفير وفك التشفير. AES-256 هو المعيار الحالي، يستخدمه الحكومات والمؤسسات المالية في جميع أنحاء العالم.
- التشفير غير المتماثل يستخدم زوج مفتاح عام/خاص. TLS 1.3 يؤمن حركة الويب باستخدام هذه الطريقة. المفتاح العام يشفر؛ فقط المفتاح الخاص المطابق يقوم بفك التشفير.
ينشر المعهد الوطني للمعايير والتكنولوجيا (NIST)[2] معايير التشفير والإرشادات التي تحدد الحد الأدنى من المتطلبات للوكالات الفيدرالية وتعمل كمعايير للمنظمات الخاصة. طبق التشفير على الملفات المخزنة وقواعد البيانات والبريد الإلكتروني وجميع البيانات أثناء النقل عبر الشبكات.
فرض كلمات مرور قوية وإدارة بيانات الاعتماد
يبقى أمان كلمة المرور دفاعاً في الخطوط الأمامية. ينشئ مدير كلمات المرور بيانات اعتماد فريدة وعقيدة لكل حساب ويخزنها في خزنة مشفرة. يلغي هذا كلمات المرور الضعيفة أو المعاد استخدامها التي يستغلها المهاجمون من خلال هجمات ملء بيانات الاعتماد.
تتضمن أفضل الممارسات:
- كلمات مرور بحد أدنى 12 حرف مع أنواع أحرف مختلطة
- كلمات مرور فريدة لكل خدمة
- عدم تخزين كلمات المرور مطلقاً بنص عادي أو وثائق مشتركة
تفعيل المصادقة متعددة العوامل (MFA)
تتطلب المصادقة الثنائية (2FA) إثبات الهوية من مصدرين مستقلين. العامل الأول عادة ما تكون كلمة مرور. الثاني هو جهاز مادي (رمز أمان أو هاتف) أو فحص بيومتري.
تتضمن طرق MFA الشائعة:
- مفاتيح الأمان الصلبة (YubiKey وTitan) التي تولد أكواد لمرة واحدة
- تطبيقات المصادقة (Google Authenticator وAuthy) التي تنتج أكواد موقوتة
- أكواد SMS المرسلة إلى رقم هاتف مسجل (أقل أماناً بسبب مخاطر استبدال بطاقة SIM)
حتى إذا سرق المهاجم كلمة مرور، فإن MFA يمنع الوصول بدون العامل الثاني. توصي وكالة الأمن السيبراني والبنية التحتية (CISA)[3] بـ MFA لجميع الحسابات، خاصة البريد الإلكتروني والمصرفية والأنظمة الإدارية.
نشر برنامج مكافحة الفيروسات والبرامج الضارة
توفر أدوات مكافحة الفيروسات والبرامج الضارة فحص أمامي يكتشف الفيروسات والديدان وأحصنة طروادة وبرامج الفدية والبرامج الجاسوسة. تستخدم هذه الحلول قواعس بيانات التوقيع والتحليل السلوكي لتحديد التهديدات قبل تنفيذها.
احتفظ بالتعريفات محدثة يومياً. جدول فحص النظام الكامل أسبوعياً. لمستخدمي Apple، ابحث عن نصائح أمان شاملة على VPN للـ iPhone.
الحفاظ على تحديث البرامج والتصحيحات
البرامج غير المصححة هي أكبر متجه هجوم واحد للاستغلالات المعروفة. يعكس المهاجمون هندسة التصحيحات الأمنية العامة لاستهداف الأنظمة التي لم تحدث.
- فعل التحديثات التلقائية على جميع أنظمة التشغيل والتطبيقات
- أولويات الرقع الحرجة والشديدة في غضون 48 ساعة من الإصدار
- الحفاظ على مخزون جميع البرامج لضمان عدم وقوع أي شيء من خلال الشقوق
تطبيق حماية جدار الحماية
تتحكم جدران الحماية في حركة المرور بين الشبكات الداخلية الموثوقة والمصادر الخارجية غير الموثوقة. تتضمن الأنواع:
- جدران الحماية ذات تصفية الحزم التي تفتش حزم البيانات الفردية
- جدران الحماية ذات الفحص الحالة التي تتبع الاتصالات النشطة
- جدران الحماية من الجيل التالي (NGFW) التي تضيف فحص الحزم العميقة ومنع الاختراق والوعي بالتطبيقات
تكوين جدران الحماية باستخدام مبدأ أقل امتياز: حجب جميع حركة المرور بشكل افتراضي والسماح فقط بما هو مطلوب بشكل صريح. استعرض القواعد كل ثلاثة أشهر.
المراقبة باستخدام أنظمة الكشف والوقاية من الاختراقات
تحلل أنظمة كشف الاختراقات (IDS) حركة المرور على الشبكة وتنبه المسؤولين للأنماط المريبة. تذهب أنظمة منع الاختراقات (IPS) أبعد من ذلك بحجب التهديدات المكتشفة تلقائياً.
توسع حلول الكشف والاستجابة على نقطة النهاية (EDR) هذه المراقبة للأجهزة الفردية، وكشف البرامج الضارة التي تتجاوز دفاعات الحدود. يجب على المنظمات نشر المراقبة على مستوى الشبكة والنقطة النهائية للحصول على رؤية شاملة.
الاستجابة للحادث والاسترجاع
بناء خطة الاستجابة للحوادث
تحدد خطة الاستجابة للحوادث بالضبط من يفعل ماذا عند حدوث انتهاك. تتضمن الخطة الفعالة:
- فريق استجابة حوادث معين بمهارات في تحليل النظام والطب الشرعي الرقمي والاتصالات
- إجراءات التصعيد الواضحة وقوالب الاتصالات
- أدوار محددة للاحتواء والقضاء والاسترجاع واستعراض ما بعد الحادث
يقلل الفريقات التي تختبر خطة الاستجابة للحوادث الخاصة بهم من خلال تمارين طاولة النقاش من تكاليف الانتهاك بمتوسط 232000 دولار، وفقاً لـ بحث IBM.
إجراء نسخ احتياطية منتظمة للبيانات
تتضمن أفضل ممارسات النسخ الاحتياطي:
- قاعدة 3-2-1: احتفظ بـ 3 نسخ من البيانات على 2 أنواع وسائط مختلفة مع تخزين 1 خارج الموقع
- تشفير جميع بيانات النسخة الاحتياطية
- اختبر إجراءات الاسترجاع كل ثلاثة أشهر للتحقق من سلامة النسخة الاحتياطية
- خزن النسخ الاحتياطية في التخزين المنعزل أو غير القابل للتغيير لحماية برامج الفدية
التدقيق الأمني وتدريب الموظفين
إجراء تدقيقات أمنية منتظمة
يحدد التدقيق الأمني الثغرات قبل أن يفعلها المهاجمون. تتضمن الأنواع:
- تقييمات الثغرات التي تفحص الأنظمة بحثاً عن نقاط ضعف معروفة
- اختبار الاختراق الذي يحاكي هجمات العالم الحقيقي لاختبار الدفاعات
- تدقيقات الامتثال التي تتحقق من الالتزام بمتطلبات تنظيمية
جدول فحص الثغرات شهرياً واختبارات الاختراق سنوياً على الأقل.
تدريب الموظفين على الوعي الأمني
يظل الخطأ البشري السبب الرائد لانتهاكات البيانات. وجد تقرير التحقيقات في انتهاك البيانات من Verizon 2023[4] أن 74% من الانتهاكات تضمنت عنصر بشري.
تغطي برامج التدريب الفعالة:
- اعتراف الصيد الاحتيالي وإجراءات الإبلاغ
- عادات التصفح الآمن وسياسات أجهزة USB
- القواعد الداخلية لمعالجة البيانات والتصنيف
- بنية كلمة المرور وتسجيل MFA
تشغيل محاكاة الصيد الاحتيالي كل ثلاثة أشهر. تتبع معدلات النقر والهدف المخالفين المتكررين مع تدريب إضافي.
وضع سياسات وإجراءات أمنية
تحدد السياسات المكتوبة توقعات واضحة لمعالجة البيانات والتحكم في الوصول والاستخدام المقبول والإبلاغ عن الحوادث. استعرض وحدث السياسات سنوياً أو كلما تغيرت الأنظمة. تأكد من أن كل موظف يعترف بالسياسات المحدثة ويوقعها.
الامتثال القانوني والتنظيمي
فهم القوانين المعمول بها ضروري لأي برنامج حماية بيانات. تتضمن الأنظمة الرئيسية:
HIPAA (قانون نقل الملكية الصحية ومساءلة التأمين الصحي)
تم إقراره في عام 1996، يتطلب HIPAA[5] من مقدمي الرعاية الصحية والمؤمنين وشركاء أعمالهم حماية معلومات صحة المريض. تتضمن متطلبات الامتثال تشفير البيانات وتقييد الوصول وأثريات التدقيق والتصرف الآمن من السجلات الطبية. يمكن للمرضى تقديم شكاوى إلى وزارة الصحة والخدمات الإنسانية عن انتهاكات الخصوصية. تنطبق العقوبات المدنية والجنائية لعدم الامتثال.
GDPR (لائحة حماية البيانات العامة)
طبقت الاتحاد الأوروبي GDPR[6] في 25 مايو 2018، محل قانون حماية البيانات لعام 1995. يتطلب من المنظمات التي تتعامل مع بيانات سكان الاتحاد الأوروبي الشخصية الحصول على موافقة صريحة وشرح استخدام البيانات بوضوح وتوفير آليات لوصول البيانات والتصحيح والحذف. يحدد GDPR دورين رئيسيين:
- المتحكم: الكيان الذي يحدد سبب وطريقة معالجة البيانات الشخصية
- معالج: طرف ثالث يعالج البيانات نيابة عن المتحكم
تصل الغرامات إلى 20 مليون يورو أو 4% من الإيرادات السنوية العالمية، أيهما أكبر.
CCPA وقوانين الولايات الأمريكية الأخرى
قانون خصوصية المستهلك بولاية كاليفورنيا والقوانين المماثلة على مستوى الولاية تمنح السكان حقوقاً على بياناتهم الشخصية. تفرض FTC[7] أيضاً متطلبات أمان البيانات عبر الصناعات.
الامتثال لأطر عمل الأمان
توفر أطر عمل أمان الإنترنت أساليب منظمة لتنفيذ الدفاعات. تتضمن الأطر الرئيسية:
- إطار عمل NIST للأمان السيبراني[8]: منظمة حول خمس وظائف (التحديد والحماية والكشف والاستجابة والاسترجاع)، تبني على نطاق واسع عبر الصناعات
- ISO 27001: معيار دولي لأنظمة إدارة أمان المعلومات
- عناصر الأمان الحرجة من CIS: مجموعة مرجحة من 18 إجراء تعالج أكثر متجهات الهجوم شيوعاً
تثبت الشهادات مثل ISO 27001 و SOC 2 الامتثال للشركاء والعملاء، وبناء الثقة وتقليل مخاطر الأطراف الثالثة.
ملخص أفضل الممارسات
| طبقة الحماية | الطريقة | حماية ضد |
|---|---|---|
| التشفير | AES-256 أثناء الراحة وTLS 1.3 أثناء النقل | الاعتراض والسرقة |
| التحكم في الوصول | كلمات مرور وMFA والوصول على أساس الدور | تسجيلات دخول غير المصرح بها |
| تحديثات البرامج | الرقعة في غضون 48 ساعة من الإصدار | استغلال الثغرات |
| جدار الحماية | تصفية الحزم وNGFW | الوصول غير المصرح به للشبكة |
| IDS/IPS | المراقبة الفعلية لحركة المرور | الاختراقات والحركة الجانبية |
| تدريب الموظفين | محاكاة الصيد الاحتيالي والسياسات الأمنية | الهندسة الاجتماعية والخطأ البشري |
| نسخ احتياطية للبيانات | قاعدة 3-2-1 وتخزين مشفر خارج الموقع | برامج الفدية والفقدان العرضي |
| خطة الاستجابة للحوادث | فريق معين وإجراءات مختبرة | احتواء الضرر والاسترجاع |
نصيحة: التشفير هو أساس حماية البيانات. حتى إذا اخترق المهاجمون محيطك، تبقى البيانات المشفرة غير قابلة للقراءة بدون المفتاح. استخدم التشفير لكل من الملفات المخزنة والبيانات أثناء النقل، وطبق المصادقة متعددة العوامل كحاجز ثاني ضد سرقة بيانات الاعتماد.
الخاتمة
تشكل سرقة البيانات تهديداً كبيراً ومتزايداً للأمان الشخصي والمهني. توفر الاستراتيجيات التقنية الموضحة هنا دفاعاً متعدد الطبقات: يحمي التشفير البيانات في الأساس، وتحد ضوابط الوصول من التعريض، والمراقبة تكتشف التهديدات مبكراً، وخطط الاستجابة للحوادث تقلل الضرر.
يعتمد مستقبل حماية البيانات على التحسين المستمر. الذكاء الاصطناعي والعمارات الثقة الصفرية وتقنيات التشفير المتقدمة سوف تشكل الجيل التالي من الدفاعات. المنظمات والأفراد الذين يستثمرون في هذه الضمانات اليوم يبنون القدرة على الصمود ضد تهديدات الغد.
المراجع
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من اختباراتنا، متاحة للعرض والمشاركة مجاناً.
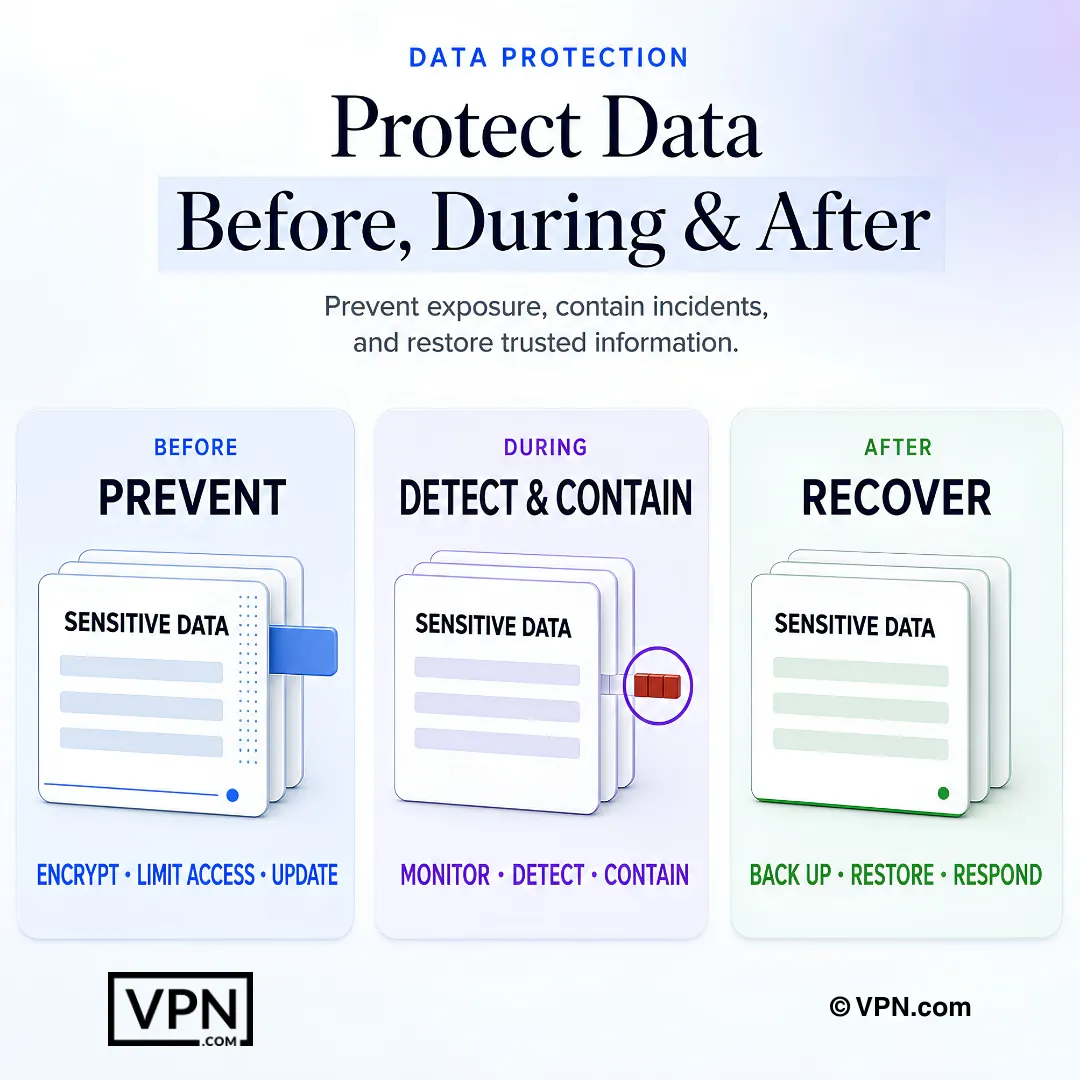
تمنع حماية البيانات الشاملة التعرض للبيانات، وتحتوي الحوادث النشطة، وتستعيد المعلومات الموثوقة بعد ذلك.
الأسئلة الشائعة
ما هي حماية البيانات وكيف تختلف عن خصوصية البيانات؟
تغطي حماية البيانات الضمانات التقنية والأدوات والاستراتيجيات التي تمنع الوصول غير المصرح به للمعلومات الحساسة: التشفير وضوابط الوصول ومنع الانتهاكات والاستجابة للحوادث. تغطي خصوصية البيانات الحقوق القانونية والالتزامات التنظيمية مثل امتثال GDPR وأطر عمل المستهلك بدلاً من ذلك. يركز هذا الدليل على جانب الأمان والتقني؛ التفاصيل القانونية والتنظيمية تعيش على دليل خصوصية البيانات المنفصل للموقع.
ما البيانات التي يستهدفها السارقون أكثر، وكيف يسرقونها؟
يستهدف السارقون البيانات الشخصية (كلمات المرور وأرقام بطاقات الائتمان وأرقام الضمان الاجتماعي) والبيانات الشركاتية (الملكية الفكرية والأسرار التجارية وقوائم العملاء). يسرقونها من خلال ثلاث طرق رئيسية: البرامج الضارة مثل أحصنة طروادة وبرامج الفدية والهندسة الاجتماعية مثل الصيد الاحتيالي والصيد الاحتيالي المستهدف والسرقة المادية مثل أجهزة الكمبيوتر المحمولة المسروقة أو ذاكرة USB أو الالتقاط من فوق الكتف. تتطلب كل طريقة إجراء مضاد محدد.
كم في الواقع يكلف انتهاك البيانات عمل؟
متوسط تكلفة انتهاك البيانات للشركات 4.45 مليون دولار عالمياً في عام 2023، وفقاً لتقرير تكلفة انتهاك البيانات من IBM. وحدها مدفوعات برامج الفدية بلغ متوسطها أكثر من 1.5 مليون دولار في تلك السنة. يتم تضخيم العواقب بشكل أكبر من خلال المسؤولية القانونية، مع انتهاكات HIPAA أو GDPR أو CCPA التي تؤدي إلى غرامات تصل إلى عشرات الملايين، بالإضافة إلى الضرر بالسمعة الذي يستغرق سنوات لإعادة بناءه.
كيف يحمي التشفير البيانات أثناء الراحة والنقل؟
يحول التشفير البيانات المقروءة إلى نصوص مشفرة لا يمكن فك تشفيرها إلا من قبل الأطراف المصرح لها. التشفير المتماثل، مثل AES-256، يستخدم مفتاح مشترك واحد وهو المعيار الحالي للحكومات والمؤسسات المالية. التشفير غير المتماثل يستخدم زوج مفتاح عام/خاص، مثلما يفعل TLS 1.3 لتأمين حركة الويب. ينشر NIST المعايير التي تحدد الحد الأدنى من المتطلبات لكلا الطريقتين.
ما الذي يجعل المصادقة متعددة العوامل فعالة ضد كلمات المرور المسروقة؟
تتطلب MFA إثبات الهوية من مصدرين مستقلين، عادة كلمة مرور بالإضافة إلى جهاز مادي أو فحص بيومتري، لذلك كلمة مرور مسروقة وحدها لا يمكنها منح الوصول. تتضمن الخيارات مفاتيح صلبة مثل YubiKey وتطبيقات مصادقة مثل Google Authenticator وأكواد SMS، على الرغم من أن SMS أضعف بسبب خطر استبدال بطاقة SIM. توصي CISA بـ MFA على جميع الحسابات، خاصة البريد الإلكتروني والمصرفية.
ما الفرق بين مكافحة الفيروسات وجدران الحماية و IDS/IPS؟
يدافعون عن طبقات مختلفة. برنامج مكافحة الفيروسات والبرامج الضارة ينفذ فحص فعلي للفيروسات وأحصنة طروادة وبرامج الفدية باستخدام قواعس بيانات التوقيع والتحليل السلوكي. جدران الحماية، بما في ذلك تصفية الحزم والأنواع من الجيل التالي، تتحكم في حركة المرور على الشبكة بموجب نموذج أقل امتياز. تراقب IDS/IPS و EDR الأنشطة المريبة على مستويات الشبكة والجهاز، مع IPS حجب التهديدات المكتشفة تلقائياً.
هل أحتاج فعلاً إلى مدير كلمات مرور، أم أن كلمات المرور القوية كافية؟
مدير كلمات المرور هو دفاع أساسي لأنه ينشئ بيانات اعتماد فريدة وعقيدة لكل حساب ويخزنها في خزنة مشفرة، مما يلغي كلمات المرور الضعيفة أو المعاد استخدامها التي تستغلها هجمات ملء بيانات الاعتماد. إقرنها مع كلمات مرور بحد أدنى 12 حرف باستخدام أنواع أحرف مختلطة، وأبداً لا تخزن بيانات الاعتماد بنص عادي أو وثائق مشتركة.
ما هي قاعدة النسخ الاحتياطي 3-2-1، ولماذا تهم؟
تعني قاعدة 3-2-1 الاحتفاظ بـ 3 نسخ من بياناتك على 2 أنواع وسائط مختلفة مع تخزين 1 نسخة خارج الموقع. أفضل ممارسة أيضاً تتطلب تشفير جميع بيانات النسخة الاحتياطية واختبار إجراءات الاسترجاع كل ثلاثة أشهر واستخدام التخزين المنعزل أو غير القابل للتغيير على وجه التحديد لأنها تحمي النسخ الاحتياطية من برامج الفدية التي تستهدف محركات الأقراص المتصلة.
كم مرة يجب أن تعمل فحصات الثغرات واختبارات الاختراق؟
جدول فحص الثغرات شهرياً واختبارات الاختراق سنوياً على الأقل. تفحص تقييمات الثغرات الأنظمة بحثاً عن نقاط ضعف معروفة، واختبار الاختراق يحاكي هجمات العالم الحقيقي، وتدقيقات الامتثال التحقق من الالتزام بالأنظمة مثل HIPAA أو GDPR. تثبت شهادات مثل ISO 27001 و SOC 2 هذه التدقيقات للشركاء وتقلل من مخاطر الأطراف الثالثة.
لماذا يهم تدريب الموظفين الأمني كثيراً؟
الخطأ البشري هو السبب الرائد للانتهاكات: وجد تقرير التحقيقات في انتهاك البيانات من Verizon 2023 أن 74% من الانتهاكات تضمنت عنصر بشري. تعمل برامج فعالة على محاكاة الصيد الاحتيالي ربع سنوية وتتبع معدلات النقر والتدريب الموجه للمخالفين المتكررين، بينما تغطي التصفح الآمن وسياسات أجهزة USB وقواعد تصنيف البيانات وتسجيل MFA، مدعومة بالسياسات المكتوبة التي يوقعها الموظفون سنوياً.
ما هي خطة الاستجابة للحوادث ولماذا تهم؟
تحدد خطة الاستجابة للحوادث بالضبط من يفعل ماذا عند حدوث انتهاك، بما في ذلك فريق استجابة معين بمهارات في الطب الشرعي والاتصالات، وإجراءات تصعيد واضحة، وأدوار محددة للاحتواء والقضاء والاسترجاع واستعراض ما بعد الحادث. وجدت بحث IBM أن المنظمات التي تختبر خطتها من خلال تمارين طاولة النقاش تقلل من تكاليف الانتهاك بمتوسط 232000 دولار.
ما الأنظمة التي تتطلب حماية البيانات، وما العقوبات؟
تنطبق ثلاث أطر عمل رئيسية. HIPAA، المقرة في عام 1996، تتطلب التشفير وتقييد الوصول لبيانات صحة المريض، مع عقوبات مدنية وجنائية لعدم الامتثال. GDPR، الفعلية منذ 25 مايو 2018، تفرض الموافقة وحقوق البيانات على بيانات سكان الاتحاد الأوروبي، مع غرامات تصل إلى 20 مليون يورو أو 4% من الإيرادات السنوية العالمية. CCPA يمنح سكان كاليفورنيا حقوق مماثلة، يتم فرضها جنباً إلى جنب مع متطلبات أمان البيانات من FTC.
كيف تساعد أطر العمل مثل NIST CSF أو ISO 27001 في بناء دفاع؟
توفر للمنظمات نهجاً منظماً بدلاً من الإصلاحات المؤقتة. ينظم إطار عمل NIST للأمان السيبراني الدفاعات حول خمس وظائف: التحديد والحماية والكشف والاستجابة والاسترجاع. ISO 27001 هو المعيار الدولي لأنظمة إدارة أمان المعلومات، ويعطي عناصر الأمان الحرجة من CIS الأولوية لـ 18 إجراء ضد أكثر متجهات الهجوم شيوعاً. تشير شهادات ISO 27001 و SOC 2 إلى هذا الامتثال للشركاء.