ডেটা গোপনীয়তা গাইড: সুরক্ষা, অধিকার এবং সর্বোত্তম অনুশীলন
ডেটা গোপনীয়তা কী তা জানুন, বর্তমান গোপনীয়তা আইন (GDPR, CCPA), এবং অনলাইনে আপনার ব্যক্তিগত তথ্য কীভাবে রক্ষা করবেন।
 Michael Gargiulo
মূল বিষয়: আপনার ব্যক্তিগত ডেটা ম্যালওয়্যার, ফিশিং, সামাজিক প্রকৌশল এবং নেটওয়ার্ক আক্রমণ থেকে ক্রমাগত হুমকির মুখোমুখি। শক্তিশালী পাসওয়ার্ড, গোপনীয়তা-কেন্দ্রিক সরঞ্জাম এবং একটি VPN যা আপনার ট্রাফিক এনক্রিপ্ট করে অনলাইনে আপনার তথ্য সুরক্ষার মূল প্রতিরক্ষা গঠন করে।
ডেটা গোপনীয়তা ডিজিটাল জীবনের অন্যতম গুরুত্বপূর্ণ বিষয় হয়ে উঠেছে। প্রতিটি অনলাইন ক্রয়, অনুসন্ধান প্রশ্ন এবং সামাজিক মিডিয়া পোস্ট ব্যক্তিগত ডেটা তৈরি করে যা কোম্পানিগুলি সংগ্রহ, সংরক্ষণ এবং ভাগ করে। অনেক মানুষের জন্য প্রশ্নটি সহজ: আমার তথ্য নিয়ন্ত্রণ করে কে, এবং আমি এটি নিরাপদ রাখব কীভাবে?
ঝুঁকি বাস্তব। সাইবার অপরাধীরা ব্যক্তিগত ডেটা চুরি করতে পরিশীলিত পদ্ধতি ব্যবহার করে, এবং এমনকি বৈধ কোম্পানিগুলি কখনও কখনও এটি ভুলভাবে পরিচালনা করে। কিন্তু ভাল খবরও আছে। শক্তিশালী গোপনীয়তা আইন এখন ডজনখানেক দেশে বিদ্যমান, এবং আপনাকে নিয়ন্ত্রণ নিতে সাহায্য করার জন্য ব্যবহারিক সরঞ্জামগুলি উপলব্ধ। এই গাইডটি আপনার ব্যক্তিগত ডেটার জন্য নির্দিষ্ট হুমকি, আপনার অধিকার রক্ষার জন্য ডিজাইন করা আইন এবং আপনি অনলাইনে আপনার তথ্য রক্ষা করতে নিতে পারেন এমন কংক্রিট পদক্ষেপগুলি কভার করে।
নোট: এই গাইডটি ভোক্তা দৃষ্টিকোণ থেকে ব্যক্তিগত ডেটা গোপনীয়তার উপর দৃষ্টি নিবদ্ধ করে। আপনি সাংগঠনিক সম্মতি কাঠামো, কর্পোরেট ডেটা পরিচালনা বাধ্যবাধকতা বা ব্যবসার জন্য GDPR বাস্তবায়নের তথ্য খুঁজছেন, পরিবর্তে আমাদের ডেটা সুরক্ষা গাইড পরিদর্শন করুন।
ডেটা গোপনীয়তা কী?
ডেটা গোপনীয়তা আপনার ব্যক্তিগত তথ্য কীভাবে সংগ্রহ, ব্যবহার, সংরক্ষণ এবং ভাগ করা হয় তা নিয়ন্ত্রণ করার অধিকারকে বোঝায়। ব্যক্তিগত ডেটা যে কোনো কিছু অন্তর্ভুক্ত করে যা আপনাকে সরাসরি বা পরোক্ষভাবে চিহ্নিত করতে পারে: আপনার নাম, ইমেল ঠিকানা, ফোন নম্বর, শারীরিক ঠিকানা, ব্রাউজিং ইতিহাস, ক্রয় রেকর্ড, অবস্থান ডেটা এবং এমনকি জৈব পরিমাপমূলক তথ্য যেমন আঙুলের ছাপ।
ব্যবহারিক পদে, ডেটা গোপনীয়তা তিনটি প্রশ্নের উত্তর দেয়:
- আপনার ডেটা কে সংগ্রহ করে? ওয়েবসাইট, অ্যাপ, বিজ্ঞাপনদাতা, ইন্টারনেট সেবা প্রদানকারী (ISPs) এবং সরকারী সংস্থাগুলি সবই ব্যক্তিগত তথ্য সংগ্রহ করে।
- তারা এটির সাথে কী করে? সাধারণ ব্যবহারগুলির মধ্যে রয়েছে লক্ষ্যযুক্ত বিজ্ঞাপন, বিশ্লেষণ, পণ্য উন্নতি এবং কিছু ক্ষেত্রে তৃতীয় পক্ষের কাছে ডেটা বিক্রয়।
- আপনার কী নিয়ন্ত্রণ আছে? গোপনীয়তা আইন এবং সরঞ্জামগুলি আপনাকে আপনার ডেটা দেখতে, সংশোধন করতে, মুছতে এবং এতে অ্যাক্সেস সীমাবদ্ধ করার ক্ষমতা দেয়।
যে তথ্যগুলি কোম্পানিগুলি সংগ্রহ করে এবং ব্যবহারকারীরা সেই সংগ্রহ সম্পর্কে কী বোঝেন তার মধ্যে ফাঁক ডিজিটাল গোপনীয়তার সবচেয়ে বড় চ্যালেঞ্জগুলির মধ্যে একটি হয়ে থাকে, ইলেকট্রনিক ফ্রন্টিয়ার ফাউন্ডেশন (EFF) অনুসারে। ডেটা গোপনীয়তা ডেটা সুরক্ষা হিসাবে একই নয়, যা সাংগঠনিক এবং আইনি কাঠামোগুলির সাথে মোকাবিলা করে যা ব্যবসাগুলি অনুসরণ করতে হবে। ডেটা গোপনীয়তা আপনার ব্যক্তিগত অধিকার এবং পছন্দগুলির বিষয়ে।
আপনার ব্যক্তিগত তথ্যের জন্য হুমকি
সাইবার অপরাধীরা ব্যক্তিগত ডেটা অ্যাক্সেস করার জন্য বিস্তৃত কৌশল নিয়োগ করে। প্রতিটি হুমকি কীভাবে কাজ করে তা বোঝা সেই হুমকির বিরুদ্ধে রক্ষার প্রথম পদক্ষেপ।
সামাজিক প্রকৌশল
সামাজিক প্রকৌশল হল এমন আক্রমণের একটি বিভাগ যেখানে অপরাধীরা মানুষকে গোপনীয় তথ্য প্রকাশ করতে ব্যবস্থা করে। সফ্টওয়্যার দুর্বলতা কাজে লাগানোর পরিবর্তে, এই আক্রমণগুলি মানব মনোবিজ্ঞানকে কাজে লাগায়।
এটি কীভাবে কাজ করে: একজন আক্রমণকারী একজন ব্যাংক প্রতিনিধি হওয়ার ভান করতে পারে, একটি নকল দাতব্য আবেদন পাঠাতে পারে বা জরুরি পরিস্থিতি তৈরি করতে পারে (যেমন দাবি করা যে আপনার অ্যাকাউন্টে আপস করা হয়েছে) আপনাকে পাসওয়ার্ড, অ্যাকাউন্ট নম্বর বা যাচাইকরণ কোড শেয়ার করতে চাপ দেয়।
বাস্তব উদাহরণ: ২০২০ সালের জুলাইয়ে টুইটার একটি বড় ধরনের লঙ্ঘনের শিকার হয়েছিল, যখন আক্রমণকারীরা অভ্যন্তরীণ টুলে প্রবেশাধিকারসম্পন্ন কর্মীদের লক্ষ্য করে একটি সমন্বিত সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ চালায়। এরপর আক্রমণকারীরা বারাক ওবামা ও ইলন মাস্কসহ উচ্চ-প্রোফাইল অ্যাকাউন্টগুলোতে আপস করে, যা একটি ক্রিপ্টোকারেন্সি প্রতারণা প্রচারের জন্য ব্যবহৃত হয়, একটি ফেডারেল ফৌজদারি অভিযোগ[1] অনুযায়ী।
প্রতিরোধ: ব্যক্তিগত তথ্যের জন্য যে কোনো অপ্রত্যাশিত অনুরোধ যাচাই করুন সরাসরি সংস্থার সাথে সরকারী চ্যানেলের মাধ্যমে যোগাযোগ করে। পাসওয়ার্ড বা এককালীন কোড কখনও এমন কেউর সাথে শেয়ার করবেন না যিনি প্রথমে যোগাযোগ করেন।
ম্যালওয়্যার
ম্যালওয়্যার হল দূষ্ট সফ্টওয়্যার যা ডেটা চুরি করতে, ফাইল এনক্রিপ্ট করতে (ফেরেবি) বা ব্যবহারকারীর কার্যকলাপ মনিটর করার জন্য ডিভাইসে অনুপ্রবেশের জন্য ডিজাইন করা হয়েছে।
এটি কীভাবে কাজ করে: ম্যালওয়্যার সাধারণত ইমেল সংযুক্তি, সমঝোতাপ্রাপ্ত ওয়েবসাইট বা সংক্রামিত ডাউনলোডের মাধ্যমে আসে। একবার ইনস্টল হলে, এটি পাসওয়ার্ড ক্যাপচার করার জন্য কীস্ট্রোক লগ করতে পারে, আপনার ফাইলগুলি এনক্রিপ্ট করতে এবং পেমেন্ট চাইতে পারে (র্যানসমওয়্যার), আপনার ক্যামেরা বা মাইক্রোফোন সক্রিয় করতে পারে বা সংবেদনশীল নথি বের করতে পারে।
বাস্তব-জীবনের উদাহরণ: ২০১৭ সালের WannaCry র্যানসমওয়্যার হামলায় ১৫০টির বেশি দেশে[2] কয়েক হাজার সংক্রমণ ঘটেছিল, যা CISA-এর উদ্ধৃত ওপেন-সোর্স প্রতিবেদন অনুযায়ী। এতে ব্যবহারকারীদের ফাইল এনক্রিপ্ট করে বিটকয়েনে মুক্তিপণ দাবি করা হয়েছিল। হাসপাতাল, ব্যবসা প্রতিষ্ঠান এবং সরকারি সংস্থা, সবই এর প্রভাবে পড়েছিল।
প্রতিরোধ: আপনার অপারেটিং সিস্টেম এবং সফ্টওয়্যার আপডেট রাখুন, অজানা প্রেরকদের কাছ থেকে লিংক বা সংযুক্তিতে ক্লিক করা এড়িয়ে চলুন এবং স্বনামধন্য অ্যান্টিভাইরাস সফ্টওয়্যার ব্যবহার করুন। আমাদের উত্সর্গীকৃত গাইড ম্যালওয়্যার প্রকারগুলি এবং প্রতিরক্ষা বিস্তারিতভাবে কভার করে।
স্পিয়ার ফিশিং
যদিও আদর্শ ফিশিং বিস্তৃত নেট নিক্ষেপ করে, স্পিয়ার ফিশিং অ্যাক্টিভিস্টকে ইতিমধ্যে সংগ্রহ করেছেন এমন ব্যক্তিগত তথ্য ব্যবহার করে নির্দিষ্ট ব্যক্তিদের লক্ষ্য করে।
এটি কীভাবে কাজ করে: একজন আক্রমণকারী সোশ্যাল মিডিয়া, পাবলিক রেকর্ড বা পূর্ববর্তী ডেটা ব্রীচের মাধ্যমে আপনার গবেষণা করে। তারা তখন একটি অত্যন্ত ব্যক্তিগতকৃত বার্তা তৈরি করে, প্রায়শই একটি সহকর্মী, বস বা বিশ্বস্ত সেবা থেকে আসে বলে মনে করায়, যা আপনাকে একটি ক্ষতিকারক লিংকে ক্লিক করতে বা সংবেদনশীল ডেটা প্রদান করতে ঠকায়।
বাস্তব উদাহরণ: Barracuda Networks-এর ২০২৩ সালের একটি প্রতিবেদনে দেখা গেছে, তাদের তথ্যে স্পিয়ার ফিশিং ইমেইল-ভিত্তিক আক্রমণের মাত্র ০.১%[3], অথচ এটিই ৬৬% লঙ্ঘনের[3] জন্য দায়ী। ব্যক্তিগতকরণের কারণে এই আক্রমণগুলো সাধারণ ফিশিংয়ের তুলনায় অনেক বেশি কার্যকর হয়।
প্রতিরোধ: জরুরি ব্যবস্থা অনুরোধ করা যেকোনো ইমেল সম্পর্কে সন্দেহজনক হন, এমনকি যদি এটি কেউর কাছ থেকে আসে যাকে আপনি চেনেন। অনুরোধগুলি একটি আলাদা যোগাযোগ চ্যানেলের মাধ্যমে যাচাই করুন। ফিশিং আক্রমণের বিষয়ে আমাদের বিস্তারিত গাইড আরও সুরক্ষা কৌশল পড়ুন।
নেটওয়ার্ক আক্রমণ
কফি দোকান, বিমানবন্দর এবং হোটেলগুলিতে পাবলিক Wi-Fi নেটওয়ার্কগুলি সুবিধাজনক তবে প্রকৃতিগতভাবে অনিরাপদ। একই নেটওয়ার্কে আক্রমণকারীরা এনক্রিপ্ট না করা ডেটা সংক্রমণকে আটকাতে পারে।
এটি কীভাবে কাজ করে: একটি মানুষ-মধ্যে-মধ্যে (MITM) আক্রমণে, একজন হ্যাকার আপনার ডিভাইস এবং Wi-Fi রাউটারের মধ্যে নিজেকে অবস্থান করে। তারা তখন আপনার ব্রাউজিং কার্যকলাপ মনিটর করতে, লগইন প্রশংসাপত্র ক্যাপচার করতে এবং এমনকি আপনার ভিজিট করা ওয়েবসাইটগুলিতে ক্ষতিকারক সামগ্রী ইনজেক্ট করতে পারে।
বাস্তব-জগতের উদাহরণ: নিরাপত্তা গবেষকরা নথিবদ্ধ করেছেন যে বৈধ নেটওয়ার্কের অনুকরণকারী ভুয়া হটস্পট (যা “evil twin” আক্রমণ নামে পরিচিত) সর্বজনীন স্থানগুলোতে সবচেয়ে সাধারণ হুমকিগুলোর একটি হিসেবে রয়ে গেছে।
প্রতিরোধ: পাবলিক Wi-Fi-তে ব্যাংকিং বা সংবেদনশীল অ্যাকাউন্টগুলি অ্যাক্সেস করা এড়িয়ে চলুন। আপনার সংযোগ এনক্রিপ্ট করতে একটি VPN ব্যবহার করুন এবং যেকোনো ব্যক্তিগত তথ্য প্রবেশ করার আগে ওয়েবসাইটগুলি HTTPS ব্যবহার করে নিশ্চিত করুন।
ইন্টারনেট অফ থিংস (IoT) দুর্বলতা
স্মার্ট হোম ডিভাইস, পরিধানযোগ্য, পুরানো ফোন এবং সংযুক্ত যন্ত্রপাতিগুলির প্রায়শই দুর্বল নিরাপত্তা ডিফল্ট এবং বিরল সফ্টওয়্যার আপডেট থাকে।
এটি কীভাবে কাজ করে: অনেক IoT ডিভাইস ডিফল্ট পাসওয়ার্ড সহ জাহাজে আসে যা ব্যবহারকারীরা কখনই পরিবর্তন করে না। এই ডিভাইসগুলিতে প্রায়শই এনক্রিপশন অভাব থাকে এবং সরল পাঠ্যে ডেটা সংক্রমণ করতে পারে। আক্রমণকারীরা এই দুর্বলতাগুলি কাজে লাগিয়ে আপনার হোম নেটওয়ার্ক এবং সংযুক্ত ডিভাইসগুলিতে সংরক্ষিত যেকোনো ডেটা অ্যাক্সেস করতে পারে।
বাস্তব উদাহরণ: ২০১৯ সালে Bitdefender-এর গবেষকরা দেখতে পান যে Ring Video Doorbell Pro সেটআপের সময় সাধারণ HTTP-এর মাধ্যমে Wi-Fi শংসাপত্র আদানপ্রদান করছিল[4], যার ফলে কাছাকাছি থাকা যে কেউ সেগুলো পেতে পারত; সমস্যাটি এখন সমাধান করা হয়েছে।
প্রতিরোধ: সেটআপের অবিলম্বে সমস্ত সংযুক্ত ডিভাইসে ডিফল্ট পাসওয়ার্ডগুলি পরিবর্তন করুন। নিয়মিতভাবে ফার্মওয়্যার আপডেটগুলি পরীক্ষা করুন এবং দূরবর্তী অ্যাক্সেসের মতো ব্যবহার করেন না এমন বৈশিষ্ট্যগুলি অক্ষম করুন।
সোশ্যাল মিডিয়া শোষণ
সোশ্যাল মিডিয়া প্ল্যাটফর্মগুলি বিশাল পরিমাণে ব্যবহারকারীর ডেটা সংগ্রহ করে এবং আপনি যে তথ্য স্বেচ্ছায় শেয়ার করেন তা অ্যাক্টিভিস্টদের দ্বারা অস্ত্র হতে পারে।
এটি কীভাবে কাজ করে: আক্রমণকারীরা সামাজিক প্রকৌশল বা স্পিয়ার ফিশিং প্রচারাভিযানের জন্য ব্যক্তিগত বিবরণ সংগ্রহ করতে পাবলিক প্রোফাইলগুলি স্ক্র্যাপ করে। প্ল্যাটফর্মগুলি নিজেরাই লাইক, শেয়ার, অবস্থান চেক-ইন এবং ব্রাউজিং প্যাটার্ন সহ আচরণগত ডেটা সংগ্রহ করে লক্ষ্যবস্তু বিজ্ঞাপনের জন্য। সোশ্যাল মিডিয়া কোম্পানিগুলিতে ডেটা ব্রীচ এই তথ্য অপরাধীদের কাছে প্রকাশ করতে পারে।
বাস্তব-জীবনের উদাহরণ: Cambridge Analytica ঘটনায়, FTC অভিযোগ করেছে যে একটি অ্যাপ প্রতারণামূলক উপায়ে প্রায় 250,000 থেকে 270,000 ব্যবহারকারী এবং তাদের 50 থেকে 65 মিলিয়ন বন্ধুর[5] প্রোফাইল ডেটা সংগ্রহ করেছিল।
প্রতিরোধ: প্রতিটি প্ল্যাটফর্মে আপনার গোপনীয়তা সেটিংস অডিট করুন। পাবলিক প্রোফাইলগুলিতে দৃশ্যমান ব্যক্তিগত তথ্য সীমাবদ্ধ করুন এবং অজানা অ্যাকাউন্ট থেকে সংযোগের অনুরোধ গ্রহণ করার বিষয়ে সতর্ক থাকুন।
ডিপফেক এবং সিন্থেটিক মিডিয়া
কৃত্রিম বুদ্ধিমত্তার অগ্রগতিগুলি বাস্তবসম্মত নকল ছবি, অডিও এবং ভিডিও তৈরি করা সম্ভব করেছে যা খ্যাতি ক্ষতিগ্রস্ত করতে বা জালিয়াতি সহজতর করতে পারে।
এটি কীভাবে কাজ করে: AI সরঞ্জামগুলি একজন ব্যক্তির ভয়েস, মুখ বা লেখার শৈলীর নমুনা ব্যবহার করে বাস্তবসম্মত সিন্থেটিক মিডিয়া তৈরি করতে পারে। অপরাধীরা প্রতিপত্তি ক্ষতিগ্রস্ত করতে, ব্ল্যাকমেল, অপতথ্য প্রচারাভিযান এবং ভয়েস-ক্লোনিং স্ক্যামের মতো আর্থিক জালিয়াতির জন্য ডিপফেক ব্যবহার করে।
বাস্তব উদাহরণ: ২০২৪ সালে ইঞ্জিনিয়ারিং ফার্ম Arup-এর একজন অর্থ কর্মী প্রায় $25 মিলিয়ন স্থানান্তর করেছিলেন[6], কোম্পানির CFO বলে মনে হওয়া একজনের সঙ্গে একটি ভিডিও কলের পর। কলটিতে ডিপফেক প্রযুক্তি ব্যবহার করা হয়েছিল।
প্রতিরোধ: আর্থিক লেনদেন জড়িত যেকোনো অস্বাভাবিক ভিডিও বা অডিও অনুরোধ সম্পর্কে সতর্ক থাকুন। প্রতিষ্ঠিত চ্যানেলগুলির মাধ্যমে অপ্রত্যাশিত যোগাযোগ যাচাই করুন। মাল্টি-ফ্যাক্টর প্রমাণীকরণ ব্যবহার করুন যাতে ভয়েস বা ভিডিও একা সংবেদনশীল ক্রিয়াগুলি অনুমোদন করতে পারে না।
কী ডেটা লক্ষ্য করা যায়?
সাইবার অপরাধীরা তাদের লক্ষ্যের উপর নির্ভর করে বিভিন্ন ধরনের ব্যক্তিগত তথ্য লক্ষ্য করে। সাধারণ লক্ষ্যগুলিতে নাম, ঠিকানা, ফোন নম্বর, সোশ্যাল নিরাপত্তা নম্বর, আর্থিক অ্যাকাউন্ট বিবরণ, চিকিৎসা রেকর্ড এবং লগইন প্রশংসাপত্র অন্তর্ভুক্ত। চুরি ডেটার সাথে আক্রমণকারীরা সাধারণত কী করে তা এখানে:
পরিচয় চুরি
অপরাধীরা চুরি করা ব্যক্তিগত তথ্য ব্যবহার করে ভুক্তভোগীর পরিচয় ধারণ করে। তারা ক্রেডিট অ্যাকাউন্ট খুলতে পারে, জাল কর রিটার্ন জমা দিতে পারে, চিকিৎসা সেবা নিতে পারে, অথবা অন্য কারও নামে অপরাধ করতে পারে। ফেডারেল ট্রেড কমিশনের মতে, ২০২৩ সালে আমেরিকানরা ১০ বিলিয়ন ডলারের বেশি প্রতারণায় হারিয়েছে[7]। পরিচয় চুরি কীভাবে ঘটে এবং নিজেকে কীভাবে রক্ষা করবেন, তা জানুন।
ডক্সিং
ডক্সিং জড়িত কাউকে সম্মতি ছাড়াই সরাসরি ব্যক্তিগত তথ্য প্রকাশ করা। এটি বাড়ির ঠিকানা, ফোন নম্বর, কর্মক্ষেত্র বিবরণ এবং পারিবারিক তথ্য অন্তর্ভুক্ত করতে পারে। ভিক্টিমরা হয়রানি, হুমকি বা শারীরিক বিপদের মুখোমুখি হতে পারে।
ডার্ক ওয়েবে বিক্রি
চুরি হওয়া ডেটা প্রায়ই ডার্ক ওয়েব মার্কেটপ্লেসে বিক্রি হয়। দাম ব্যাপকভাবে ওঠানামা করে এবং সময়ের সাথে পরিবর্তিত হয়, তবে সম্পূর্ণ পরিচয়ের তথ্য এবং চিকিৎসা রেকর্ড সাধারণত ইমেইল ঠিকানার মতো একটিমাত্র তথ্যের চেয়ে বেশি মূল্য পায়।
আর্থিক শোষণ
আক্রমণকারীরা চুরি করা ক্রেডিট কার্ড নম্বর, ব্যাংক অ্যাকাউন্ট প্রশংসাপত্র এবং ব্যক্তিগত বিবরণ ব্যবহার করে অননুমোদিত ক্রয় করতে, তহবিল স্থানান্তর করতে বা ভিক্টিমের নামে ঋণের জন্য আবেদন করতে।
সুশ্রু এবং ব্ল্যাকমেল
সংবেদনশীল ব্যক্তিগত ডেটা, যার মধ্যে রয়েছে ব্যক্তিগত ছবি, বার্তা বা ব্রাউজিং ইতিহাস, পেমেন্টের জন্য শিকারদের হুমকি দিতে ব্যবহার করা যেতে পারে। র্যানসমওয়্যার আক্রমণ ফাইলগুলি এনক্রিপ্ট করে এবং তাদের রিলিজের জন্য পেমেন্ট চায়।
ব্যক্তিগত শোষণ
চুরি করা ডেটা স্টকিং, হয়রানি এবং অনুকরণ সক্ষম করে। অপরাধীরা একটি ভিক্টিমের অবস্থান ট্র্যাক করতে, তাদের পরিবার বা নিয়োগকর্তার যোগাযোগ করতে বা ভিক্টিমের পরিচয়ে অপরাধ করতে ব্যক্তিগত তথ্য ব্যবহার করতে পারে।
ডেটা গোপনীয়তা আইনের অধীন ভোক্তা অধিকার
ডেটা গোপনীয়তা আইনগুলি সংস্থাগুলি কীভাবে ব্যক্তিগত তথ্য সংগ্রহ, সংরক্ষণ, প্রক্রিয়া এবং ভাগ করে তার নিয়মগুলি প্রতিষ্ঠা করে। এই আইনগুলি আপনার অধিকার হিসাবে একটি ব্যক্তি হিসাবে সংজ্ঞায়িত করে এবং লঙ্ঘনের জন্য পেনাল্টি নির্ধারণ করে।
গোপনীয়তা আইনগুলি কেন গুরুত্বপূর্ণ
ডিজিটাল ডেটা সংগ্রহের দ্রুত বৃদ্ধি আইনি সুরক্ষার জন্য জরুরি প্রয়োজন তৈরি করেছে। ডেটা গোপনীয়তা আইনগুলি বেশ কয়েকটি সমালোচনামূলক কাজ পরিবেশন করে:
- ব্যক্তিদের রক্ষা করুন তাদের ব্যক্তিগত তথ্যের অননুমোদিত ব্যবহার থেকে
- নির্দিষ্ট অধিকার প্রদান করুন আপনার ডেটা অ্যাক্সেস, সংশোধন এবং মুছে ফেলার ক্ষমতা সহ
- সংস্থাগুলি থেকে স্বচ্ছতার দাবি করুন কীভাবে তারা ডেটা পরিচালনা করে সে সম্পর্কে
- ব্রীচ বিজ্ঞপ্তি আবশ্যক করুন যাতে ব্যক্তিরা সুরক্ষামূলক পদক্ষেপ নিতে পারে
- পেনাল্টি আরোপ করুন যা সম্মতি উত্সাহিত করে
NIST গোপনীয়তা কাঠামো[8] একটি স্বেচ্ছাসেবী সরঞ্জাম, যা প্রতিষ্ঠানগুলোকে গোপনীয়তা-ঝুঁকি চিহ্নিত ও ব্যবস্থাপনা করতে সাহায্য করে, এবং অনেক প্রতিষ্ঠান এটি এই আইনি বাধ্যবাধকতাগুলোর পাশাপাশি ব্যবহার করে।
| নিয়ন্ত্রণ | অঞ্চল | কার্যকর তারিখ | সর্বোচ্চ জরিমানা |
|---|---|---|---|
| GDPR[9] | ইউরোপীয় ইউনিয়ন | ২৫ মে, ২০১৮ | €২০ মিলিয়ন বা বিশ্বব্যাপী বার্ষিক টার্নওভারের ৪%[10] |
| CCPA[11] | ক্যালিফোর্নিয়া, মার্কিন যুক্তরাষ্ট্র | ১ জানুয়ারি, ২০২০ | প্রতি লঙ্ঘনে $২,৫০০, ইচ্ছাকৃত প্রতি লঙ্ঘনে $৭,৫০০ (মুদ্রাস্ফীতি অনুযায়ী সমন্বিত) |
| PDPA | সিঙ্গাপুর | ২ জুলাই, ২০১৪ | S$১ মিলিয়ন বা সিঙ্গাপুরের বার্ষিক টার্নওভারের ১০%, যেটি বেশি[12] |
| LGPD[13] | ব্রাজিল | আগস্ট ২০২০ (জরিমানা প্রযোজ্য ১ আগস্ট, ২০২১ থেকে) | ব্রাজিলের রাজস্বের ২%, সর্বোচ্চ ৫ কোটি রিয়াল |
| PIPEDA | কানাডা | ১৩ এপ্রিল, ২০০০ | ফেডারেল কোর্টের আদেশে প্রতিকার[14] |
| বিভিন্ন রাজ্য আইন | মার্কিন যুক্তরাষ্ট্র (NJ, NH, MT, FL, TX, OR) | ২০২৪–২০২৫ | রাজ্য ভেদে ভিন্ন |
সাধারণ ডেটা সুরক্ষা নিয়ম (GDPR)
- অঞ্চল: ইউরোপীয় ইউনিয়ন (EU)
- কার্যকর তারিখ: 25 মে, 2018
মূল বিধানাবলি
- সম্মতি: ব্যক্তিদের ডেটা প্রক্রিয়াকরণের আগে স্পষ্ট সম্মতি নেওয়া আবশ্যক। ইউরোপীয় কমিশন আইনি কাঠামো ব্যাখ্যা করে[9]।
- ডেটা বিষয়ের অধিকার: ব্যক্তিগত ডেটা অ্যাক্সেস, সংশোধন, মুছে ফেলা এবং প্রক্রিয়াকরণ সীমিত করার অধিকার প্রদান করে।
- ডেটা লঙ্ঘনের বিজ্ঞপ্তি: কোনো লঙ্ঘন ব্যক্তিদের জন্য ঝুঁকি সৃষ্টি করলে, প্রতিষ্ঠানগুলোকে লঙ্ঘন সম্পর্কে অবগত হওয়ার ৭২ ঘণ্টার মধ্যে[15] তত্ত্বাবধায়ক কর্তৃপক্ষকে জানাতে হবে।
- জরিমানা: সর্বোচ্চ €২০ মিলিয়ন বা বিশ্বব্যাপী বার্ষিক মোট টার্নওভারের ৪%[10], যেটি বেশি হবে।
ক্যালিফোর্নিয়া ভোক্তা গোপনীয়তা আইন (CCPA)
- অঞ্চল: ক্যালিফোর্নিয়া, USA
- কার্যকর তারিখ: 1 জানুয়ারি, 2020
মূল বিধানসমূহ
- জানার অধিকার: ভোক্তারা জানতে চাইতে পারেন তাদের ব্যক্তিগত তথ্য কীভাবে সংগ্রহ, ব্যবহার এবং ভাগ করা হয়।
- মুছে ফেলার অধিকার: ভোক্তারা তাদের ব্যক্তিগত তথ্য মুছে ফেলার অনুরোধ করতে পারেন।
- অপ্ট-আউটের অধিকার: ভোক্তারা তাদের ব্যক্তিগত তথ্য বিক্রির বিষয়ে অপ্ট-আউট করতে পারেন।
- জরিমানা: প্রতি লঙ্ঘনে সর্বোচ্চ $2,500 বা ইচ্ছাকৃত লঙ্ঘনে $7,500 পর্যন্ত প্রশাসনিক জরিমানা[11], মুদ্রাস্ফীতির সাথে সামঞ্জস্য করে।
ব্যক্তিগত ডেটা সুরক্ষা আইন (PDPA) — সিঙ্গাপুর
- অঞ্চল: সিঙ্গাপুর
- কার্যকর তারিখ: 2 জুলাই, 2014
মূল বিধানসমূহ
- সম্মতি: ব্যক্তিগত তথ্য সংগ্রহ, ব্যবহার বা প্রকাশের আগে প্রতিষ্ঠানগুলোকে সম্মতি নিতে হবে।
- অ্যাক্সেস ও সংশোধন: ব্যক্তিদের নিজেদের ব্যক্তিগত তথ্য দেখার ও সংশোধন করার অধিকার দেওয়া হয়েছে।
- তথ্যের নিরাপত্তা: প্রতিষ্ঠানগুলোকে ব্যক্তিগত তথ্য সুরক্ষিত রাখতে যুক্তিসংগত নিরাপত্তা ব্যবস্থা গ্রহণ করতে হবে।
- জরিমানা: সিঙ্গাপুরে বার্ষিক টার্নওভারের সর্বোচ্চ S$1 মিলিয়ন বা ১০%, যেটি বেশি[12] পর্যন্ত আর্থিক জরিমানা, ২০২২ সালের অক্টোবর থেকে কার্যকর।
ব্রাজিলীয় সাধারণ ডেটা সুরক্ষা আইন (LGPD)
- অঞ্চল: ব্রাজিল
- কার্যকর তারিখ: আগস্ট ২০২০, জরিমানা প্রযোজ্য হয়েছে ১ আগস্ট ২০২১ থেকে
মূল বিধানসমূহ
- সম্মতি: ডেটা প্রক্রিয়াকরণের জন্য স্পষ্ট ও সুনির্দিষ্ট সম্মতি প্রয়োজন।
- ডেটা বিষয়ের অধিকার: ব্যক্তিগত তথ্য অ্যাক্সেস, সম্পাদনা, মুছে ফেলা এবং স্থানান্তর করার অধিকার প্রদান করে।
- ডেটা সুরক্ষা কর্মকর্তা: প্রতিষ্ঠানগুলিকে একজন ডেটা সুরক্ষা কর্মকর্তা নিয়োগ করতে হবে।
- জরিমানা: ব্রাজিলে কোম্পানির রাজস্বের সর্বোচ্চ ২%, প্রতি লঙ্ঘনে সর্বোচ্চ ৫০ মিলিয়ন রিয়াল পর্যন্ত সীমাবদ্ধ[13]।
ব্যক্তিগত তথ্য সুরক্ষা এবং ইলেকট্রনিক নথি আইন (PIPEDA) — কানাডা
- অঞ্চল: কানাডা
- কার্যকর তারিখ: 13 এপ্রিল, 2000 (সময়ের সাথে সংশোধন সহ)
মূল বিধানসমূহ
- সম্মতি: সংগঠনগুলিকে তথ্য সংগ্রহ ও ব্যবহারের আগে অর্থপূর্ণ সম্মতি নিতে হবে।
- অ্যাক্সেস ও সংশোধন: ব্যক্তিদের তাদের ব্যক্তিগত তথ্য অ্যাক্সেস করা এবং সংশোধন করার অধিকার দেওয়া হয়েছে।
- তথ্য নিরাপত্তা: সংগঠনগুলিকে যথাযথ সুরক্ষা ব্যবস্থার মাধ্যমে ব্যক্তিগত তথ্য রক্ষা করতে হবে।
- জরিমানা: গোপনীয়তা কমিশনার বিষয়গুলি ফেডারেল আদালতে পাঠাতে পারেন, যা প্রতিকারের আদেশ দিতে পারে[14]।
যুক্তরাষ্ট্রে নতুন স্টেট গোপনীয়তা আইন
- রাজ্য: বিভিন্ন, নিউ জার্সি, নিউ হ্যাম্পশায়ার, মন্টানা, ফ্লোরিডা, টেক্সাস এবং ওরেগন সহ
- কার্যকর তারিখ: 2024 এবং 2025-এ বিভিন্ন তারিখ
মূল বিধান
- সম্মতি: ডেটা প্রক্রিয়াকরণের আগে সম্মতি পাওয়ার জন্য অনুরূপ প্রয়োজনীয়তা।
- ডেটা বিষয় অধিকার: ডেটা প্রক্রিয়াকরণ থেকে অ্যাক্সেস, সম্পাদনা, মুছে ফেলা এবং অপ্ট আউটের অধিকার।
- ডেটা সুরক্ষা: ব্যক্তিগত ডেটা রক্ষা এবং ডেটা সুরক্ষা মূল্যায়ন পরিচালনার জন্য প্রয়োজনীয়তা।
- পেনাল্টি: রাজ্য দ্বারা পরিবর্তিত, জরিমানা এবং রাজ্য কর্তৃপক্ষ দ্বারা প্রয়োগ অন্তর্ভুক্ত।
টিপ: সবচেয়ে কার্যকর অভ্যাস হল প্রথম স্থানে অনলাইনে যা শেয়ার করি তা সীমাবদ্ধ করা। শক্তিশালী অনন্য পাসওয়ার্ড, এনক্রিপ্টেড ক্লাউড সংরক্ষণ এবং পাবলিক Wi-Fi-তে একটি VPN একত্রিত করুন এবং আপনি সেই আক্রমণ পৃষ্ঠের বেশিরভাগ অপরাধীরা নির্ভর করে অপসারণ করুন।
আপনার ব্যক্তিগত তথ্য রক্ষা করার উপায়
হুমকিগুলি বাস্তব, তবে প্রতিরক্ষাগুলিও। অনলাইনে আপনার ব্যক্তিগত ডেটা সুরক্ষার জন্য এখানে নির্দিষ্ট, কার্যকর পদক্ষেপ রয়েছে।
গোপনীয়তা-বান্ধব ব্রাউজার ব্যবহার করুন
প্রচলিত ব্রাউজারগুলো ব্যবহারকারীর তথ্যের একটি বড় অংশ সংগ্রহ করে। Brave, কঠোর ট্র্যাকিং সুরক্ষা সক্রিয় করা Firefox, এবং Tor Browser-এর মতো গোপনীয়তা-কেন্দ্রিক বিকল্পগুলো ডিফল্টভাবে ট্র্যাকার ও বিজ্ঞাপন ব্লক করে। Tor ট্রাফিক বেশ কয়েকটি রিলেতে একটি এলোমেলো পথ[16] দিয়ে পাঠায়, যাতে কোনো একক বিন্দুতে থাকা পর্যবেক্ষক বলতে না পারে এটি কোথা থেকে এসেছে বা কোথায় যাচ্ছে।
ডেটা শেয়ারিং সীমাবদ্ধ করুন
আপনি অনলাইনে যে প্রতিটি ব্যক্তিগত তথ্য শেয়ার করেন তা আপনার এক্সপোজার বৃদ্ধি করে। পাবলিক প্রোফাইলগুলিতে আপনার সম্পূর্ণ নাম, বাড়ির ঠিকানা, ফোন নম্বর বা কর্মক্ষেত্র পোস্ট করা এড়ান। আপনি অ্যাপগুলিতে প্রদান করেন এমন অনুমতিগুলি পর্যালোচনা করুন এবং প্রয়োজন না হলে আপনার যোগাযোগ, অবস্থান এবং ক্যামেরায় অ্যাক্সেস প্রত্যাহার করুন।
ক্লাউড সংরক্ষণ এনক্রিপ্ট করুন
যদি আপনি ক্লাউডে ফাইলগুলি সংরক্ষণ করেন তবে এমন পরিষেবাগুলি ব্যবহার করুন যা Tresorit বা Proton Drive এর মতো প্রান্ত থেকে প্রান্ত এনক্রিপশন অফার করে। বিদ্যমান ক্লাউড সংরক্ষণ অ্যাকাউন্টগুলির জন্য (Google Drive, Dropbox), Cryptomator এর মতো সরঞ্জামগুলি ব্যবহার করে স্থানীয়ভাবে সংবেদনশীল ফাইলগুলি আপলোড করার আগে এনক্রিপ্ট করুন।
ডিভাইস ফাইন্ডার ব্যবহার করুন
সমস্ত ডিভাইসে Find My Device (Android) বা Find My iPhone (iOS) সক্ষম করুন। যদি একটি ডিভাইস হারিয়ে যায় বা চুরি হয়, এই সরঞ্জামগুলি আপনাকে দূর থেকে ডিভাইসটি লক করতে এবং এটি ভুল হাতে পড়ার আগে সমস্ত ব্যক্তিগত ডেটা মুছে ফেলতে দেয়।
অ্যাপ অনুমতি পর্যালোচনা করুন
অনেক অ্যাপ তাদের কার্যকর করার জন্য প্রয়োজনের চেয়ে বেশি কার্যকর করার জন্য আপনার ক্যামেরা, মাইক্রোফোন, যোগাযোগ এবং অবস্থান ডেটায় অ্যাক্সেস অনুরোধ করে। iOS এবং Android উভয় ক্ষেত্রেই, আপনার ডিভাইস সেটিংসে অ্যাপ অনুমতিগুলি পর্যালোচনা করুন এবং অপ্রয়োজনীয় যে কোনও প্রত্যাহার করুন। মাইক্রোফোন বা ক্যামেরা অ্যাক্সেসের অনুরোধ করা অ্যাপগুলিতে বিশেষ মনোযোগ দিন যখন পটভূমিতে চলছে।
অ্যাড ব্লকার ইনস্টল করুন
uBlock Origin মতো ব্রাউজার এক্সটেনশনগুলি ট্র্যাকিং স্ক্রিপ্ট, অনুপ্রবেশকারী বিজ্ঞাপন এবং পরিচিত ম্যালওয়্যার ডোমেনগুলি ব্লক করে। অ্যাড ব্লকাররা তৃতীয় পক্ষগুলি আপনার ব্রাউজিং আচরণ সম্পর্কে সংগ্রহ করতে পারে এমন ডেটার পরিমাণ হ্রাস করে এবং পৃষ্ঠা লোড গতিও উন্নত করে।
গোপনীয়তা-কেন্দ্রিক মেসেজিং অ্যাপ ব্যবহার করুন
স্ট্যান্ডার্ড SMS বার্তা এনক্রিপ্ট করা হয় না। Signal এর মতো অ্যাপগুলি ডিফল্টভাবে সমস্ত বার্তা, ভয়েস কল এবং ভিডিও কল এর জন্য প্রান্ত থেকে প্রান্ত এনক্রিপশন ব্যবহার করে। এর মানে এমনকি অ্যাপ প্রদানকারীও আপনার কথোপকথন পড়তে পারে না।
নিরাপদ ইমেল পরিষেবা ব্যবহার করুন
ProtonMail এবং Tutanota এর মতো ইমেল প্রদানকারীরা প্রান্ত থেকে প্রান্ত এনক্রিপশন অফার করে, যেখানে স্ট্যান্ডার্ড Gmail বা Outlook অ্যাকাউন্টগুলি প্রদানকারী প্রযুক্তিগতভাবে বার্তা সামগ্রী অ্যাক্সেস করতে পারে।
শক্তিশালী, অনন্য পাসওয়ার্ড তৈরি করুন
যুক্তরাজ্য সরকারের ভঙ্গ হওয়া অ্যাকাউন্টের বিশ্লেষণে দেখা গেছে 123456 সবচেয়ে সাধারণ পাসওয়ার্ড, যা ২৩.২ মিলিয়ন অ্যাকাউন্টে ব্যবহৃত হয়েছে[17]। প্রতিটি অ্যাকাউন্টের জন্য অনন্য পাসওয়ার্ড তৈরি ও সংরক্ষণ করতে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন। CISA পরামর্শ দেয় যে একটি শক্তিশালী পাসওয়ার্ড কমপক্ষে ১৬ অক্ষরের, এলোমেলো এবং অনন্য[18] হওয়া উচিত। যে কোনো অ্যাকাউন্টে যেখানে সম্ভব, মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) চালু করুন[19]।
অ্যাপ লক ব্যবহার করুন
অনেক স্মার্টফোন একটি আলাদা PIN, প্যাটার্ন বা জৈব পরিমাপমূলক স্ক্যান দিয়ে স্বতন্ত্র অ্যাপগুলি লক করার ক্ষমতা অফার করে। এটি যদি কেউ আপনার অ্যাক্সেস করা ডিভাইস অ্যাক্সেস পায় তবে সুরক্ষার একটি দ্বিতীয় স্তর যোগ করে।
নিয়মিত আপনার ব্রাউজিং ডেটা সাফ করুন
নিয়মিত সময়সূচীতে আপনার ব্রাউজিং ইতিহাস, কুকি এবং ক্যাশে করা ডেটা সাফ করুন। এটি সংরক্ষিত ট্র্যাকিং ডেটা অপসারণ করে এবং আপনার ডিভাইস অ্যাক্সেস করে এমন কেউর কাছে উপলব্ধ তথ্য হ্রাস করে। বেশিরভাগ ব্রাউজার সেটিংসের মাধ্যমে এই প্রক্রিয়াটি স্বয়ংক্রিয় করতে দেয়।
তৃতীয় পক্ষের কুকিজ অক্ষম করুন
Chrome, Firefox এবং Safari সহ আধুনিক ব্রাউজারগুলি তৃতীয় পক্ষের কুকিজ ব্লক করতে আপনাকে অনুমতি দেয়, যা প্রাথমিকভাবে বিভিন্ন ওয়েবসাইট জুড়ে আপনার কার্যকলাপ ট্র্যাক করতে ব্যবহৃত হয়। সেগুলি অক্ষম করা অনুসন্ধান-সাইট ট্র্যাকিং উল্লেখযোগ্যভাবে হ্রাস করে। আপনার ব্রাউজারের গোপনীয়তা সেটিংসে এটি কনফিগার করতে চেক করুন।
Do Not Track অনুরোধ সক্ষম করুন
যদিও সমস্ত ওয়েবসাইট Do Not Track (DNT) অনুরোধ সম্মান করে না, এই সেটিং আপনার ব্রাউজারে সক্ষম করা আপনার ট্র্যাক না করার পছন্দ সংকেত দেয়। মোবাইল ডিভাইসগুলিতে অপ্রয়োজনীয় অবস্থান এবং বিজ্ঞপ্তি অনুমতি অক্ষম করার সাথে এটি একত্রিত করুন।
অনলাইন কার্যকলাপ বিচ্ছিন্ন করুন
বিভিন্ন কার্যকলাপের জন্য বিভিন্ন ব্রাউজার বা ব্রাউজার প্রোফাইল ব্যবহার করুন। একটি প্রোফাইলে ব্যক্তিগত ব্রাউজিং রাখুন এবং অন্যটিতে কাজ বা কেনাকাটা। এটি ট্র্যাকিং নেটওয়ার্কগুলিকে আপনার সম্পূর্ণ অনলাইন আচরণের একটি সম্পূর্ণ চিত্র তৈরি করা থেকে প্রতিরোধ করে।
আপনার IoT ডিভাইসগুলি সুরক্ষিত করুন
সেটআপের পরে অবিলম্বে প্রতিটি সংযুক্ত ডিভাইসে ডিফল্ট পাসওয়ার্ডগুলি পরিবর্তন করুন। মাসিক ফার্মওয়্যার আপডেটগুলি পরীক্ষা করুন। দূরবর্তী অ্যাক্সেসের মতো ব্যবহার করেন না এমন বৈশিষ্ট্যগুলি অক্ষম করুন এবং আপনার প্রধান ডিভাইসগুলির থেকে আলাদা Wi-Fi নেটওয়ার্কে IoT ডিভাইসগুলি রাখার বিবেচনা করুন।
আপনার সংযোগ রক্ষা করতে এনক্রিপশন সরঞ্জাম ব্যবহার করা
এনক্রিপশন ব্যক্তিগত ডেটার জন্য সবচেয়ে কার্যকর প্রযুক্তিগত প্রতিরক্ষা। একাধিক সরঞ্জাম আপনার অনলাইন কার্যকলাপের বিভিন্ন দিক রক্ষা করতে একসাথে কাজ করে।
ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPNs)
একটি VPN আপনার ডিভাইস এবং VPN সার্ভারের মধ্যে সমস্ত ইন্টারনেট ট্রাফিক এনক্রিপ্ট করে, আপনার ISP, নেটওয়ার্ক প্রশাসক এবং পাবলিক Wi-Fi তে আক্রমণকারীদের আপনার কার্যকলাপ মনিটর করা থেকে রোধ করে। VPNগুলি আপনার IP ঠিকানাও মাস্ক করে, ওয়েবসাইট এবং বিজ্ঞাপনদাতাদের জন্য আপনার অবস্থান ট্র্যাক করা কঠিন করে তোলে।
একটি VPN চয়ন করার সময়, যাচাইকৃত no-log নীতি, শক্তিশালী এনক্রিপশন মান (AES-256) এবং বিস্তৃত সার্ভার নেটওয়ার্ক সহ প্রদানকারীদের অগ্রাধিকার দিন। আমাদের VPN পর্যালোচনা পৃষ্ঠায় গতি, নিরাপত্তা এবং গোপনীয়তা বৈশিষ্ট্যের উপর ভিত্তি করে শীর্ষ প্রদানকারীদের তুলনা করুন।
NordVPN ব্যক্তিগত গোপনীয়তার জন্য শীর্ষ-রেটেড বিকল্পগুলির মধ্যে একটি। এটি AES-256 এনক্রিপশন ব্যবহার করে, এর নো-লগ নীতি স্বাধীনভাবে অডিট করা হয়েছে বলে জানায়, এবং এর Threat Protection বৈশিষ্ট্যের মাধ্যমে বিল্ট-ইন ম্যালওয়্যার এবং বিজ্ঞাপন ব্লকিং প্রদান করে। NordVPN একযোগে 10 টি ডিভাইস সংযোগ সমর্থন করে এবং 150 টি দেশে 7,115 টি সার্ভার বজায় রাখে।
এনক্রিপ্টেড DNS
স্ট্যান্ডার্ড DNS প্রশ্নগুলি সরল পাঠ্যে পাঠানো হয়, আপনার ISP কে প্রতিটি ওয়েবসাইট দেখতে দেয় আপনি পরিদর্শন করেন। Cloudflare (1.1.1.1) বা Quad9 এর মতো প্রদানকারীদের মাধ্যমে এনক্রিপ্টেড DNS-এ (DNS over HTTPS বা DNS over TLS) স্যুইচ করা এই নজরদারি প্রতিরোধ করে।
HTTPS সর্বত্র
ব্যক্তিগত তথ্য প্রবেশ করার আগে ওয়েবসাইটগুলি সর্বদা যাচাই করুন যে HTTPS ব্যবহার করে। আধুনিক ব্রাউজারগুলি এনক্রিপ্টেড সংযোগের জন্য ঠিকানা বারে একটি তালা আইকন প্রদর্শন করে। HTTPS সর্বত্র এক্সটেনশন (এখন অনেক ব্রাউজারে নির্মিত) স্বয়ংক্রিয়ভাবে উপলব্ধ হলে HTTPS এ সংযোগ আপগ্রেড করে।
ব্যক্তিগত ব্রাউজার এবং সার্চ ইঞ্জিন
আপনার VPN একটি গোপনীয়তা-কেন্দ্রিক ব্রাউজার যেমন Brave বা Firefox এবং একটি সার্চ ইঞ্জিন যেমন DuckDuckGo এর সাথে একত্রিত করুন যা সার্চ প্রশ্নগুলি ট্র্যাক করে না। এই স্তরযুক্ত পদ্ধতি একটি একক সরঞ্জামের চেয়ে উল্লেখযোগ্যভাবে শক্তিশালী গোপনীয়তা প্রদান করে।
মূল টেকঅ্যাওয়ে
ব্যক্তিগত ডেটা গোপনীয়তা আজকের ডিজিটাল পরিবেশে ঐচ্ছিক নয়। প্রতিটি অনলাইন ক্রিয়া ডেটা তৈরি করে যা সংগ্রহ, ভাগ, বিক্রি বা চুরি করা যায়। হুমকিগুলি নির্দিষ্ট এবং ভাল নথিভুক্ত, ফিশিং এবং ম্যালওয়্যার থেকে সামাজিক প্রকৌশল এবং IoT দুর্বলতা পর্যন্ত।
প্রতিরক্ষা একইভাবে নির্দিষ্ট। একটি পাসওয়ার্ড ম্যানেজার দ্বারা পরিচালিত শক্তিশালী, অনন্য পাসওয়ার্ডগুলি সবচেয়ে সাধারণ আক্রমণ ভেক্টর নির্মূল করে। একটি VPN আপনার ট্রাফিক এনক্রিপ্ট করে এবং নেটওয়ার্ক নজরদারি প্রতিরোধ করে। গোপনীয়তা-কেন্দ্রিক ব্রাউজার এবং এনক্রিপ্টেড মেসেজিং অ্যাপ্লিকেশনগুলি ট্র্যাকার এবং অ্যাক্টিভিস্টদের কাছে উপলব্ধ ডেটা হ্রাস করে। এবং GDPR এবং CCPA এর মতো ডেটা গোপনীয়তা আইনগুলি আপনার তথ্য নিয়ন্ত্রণ করার আইনি অধিকার দেয়।
সবচেয়ে কার্যকর পদ্ধতি একাধিক স্তর একত্রিত করে: আপনি যা ভাগ করেন তা সীমাবদ্ধ করুন, আপনি যা প্রেরণ করেন তা এনক্রিপ্ট করুন, আপনি যা সংরক্ষণ করেন তা সুরক্ষিত করুন এবং বিকশিত হুমকি সম্পর্কে অবহিত থাকুন। কোনও একক সরঞ্জাম সম্পূর্ণ সুরক্ষা প্রদান করে না, তবে একসাথে এই ব্যবস্থাগুলি আপনার ঝুঁকি উল্লেখযোগ্যভাবে হ্রাস করে। আজই একটি পদক্ষেপ নিন, সেটি আপনার অ্যাপ অনুমতিগুলি অডিট করা, মাল্টি-ফ্যাক্টর প্রমাণীকরণ সক্ষম করা বা একটি VPN সেট আপ করা যাই হোক না কেন এবং সেখান থেকে তৈরি করুন।
তথ্যসূত্র
- Justice. তা.উ. Dl. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.justice.gov/opa/press-release/file/1300246/dl থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Cybersecurity and Infrastructure Security Agency CISA. তা.উ. Indicators Associated With WannaCry Ransomware. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (২৪ মে, ২০২৩). ১৬ অক্টোবর, ২০২৬ তারিখে https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (৬ নভেম্বর, ২০১৯). ১৬ অক্টোবর, ২০২৬ তারিখে https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- FTC. তা.উ. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (১৭ মে, ২০২৪). ১৬ অক্টোবর, ২০২৬ তারিখে https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- NIST. 2018. Privacy Framework. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.nist.gov/privacy-framework থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- European Commission. তা.উ. Legal framework of EU data protection. ১৬ অক্টোবর, ২০২৬ তারিখে https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- European Commission. তা.উ. Enforcement and sanctions. ১৬ অক্টোবর, ২০২৬ তারিখে https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- CA. তা.উ. Ccpa Statute. ১৬ অক্টোবর, ২০২৬ তারিখে https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf থেকে সংগৃহীত.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Planalto. তা.উ. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- GC. তা.উ. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/ থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- European Commission. তা.উ. Obligations. ১৬ অক্টোবর, ২০২৬ তারিখে https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- The Tor Project, Inc. তা.উ. Tor Project: Overview. ১৬ অক্টোবর, ২০২৬ তারিখে https://2019.www.torproject.org/about/overview.html.en থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security থেকে সংগৃহীত.
- Cybersecurity and Infrastructure Security Agency CISA. তা.উ. Use Strong Passwords. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/secure-our-world/use-strong-passwords থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
- Cybersecurity and Infrastructure Security Agency CISA. তা.উ. Turn On MFA. ১৬ অক্টোবর, ২০২৬ তারিখে https://www.cisa.gov/secure-our-world/turn-mfa থেকে সংগৃহীত.সংরক্ষিত: Wayback Machine স্ন্যাপশট
এই পৃষ্ঠার রিসোর্সসমূহ
আমাদের গবেষণার চার্ট এবং রেফারেন্স চিত্র, বিনামূল্যে দেখুন এবং শেয়ার করুন।
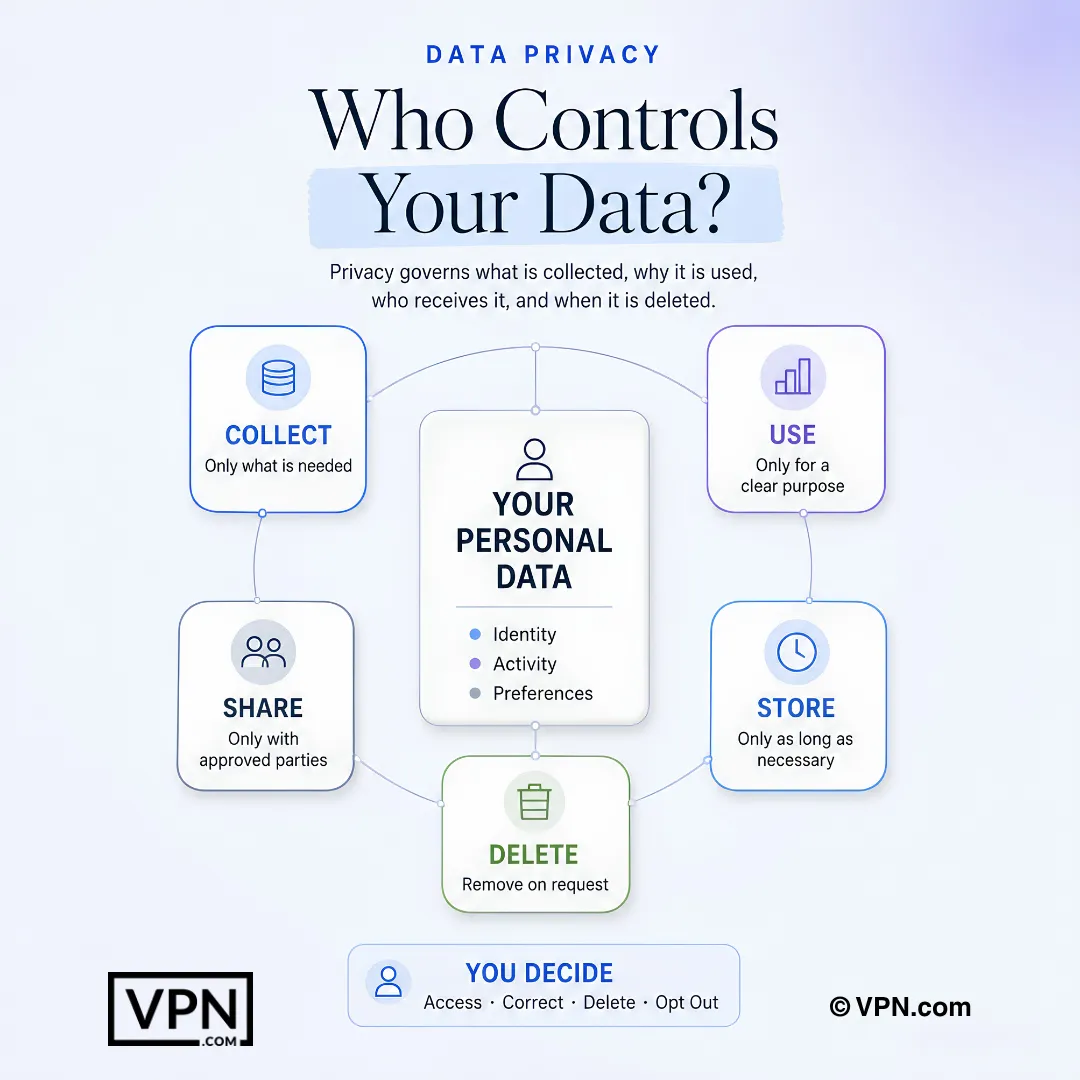
ডেটা গোপনীয়তা নির্ধারণ করে কোন তথ্য সংগ্রহ করা হয়, কীভাবে ব্যবহার করা হয়, কে পায় এবং কখন মুছে ফেলা হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
ডেটা গোপনীয়তা এবং ডেটা সুরক্ষার মধ্যে পার্থক্য কী?
ডেটা গোপনীয়তা হল আপনার ব্যক্তিগত অধিকার যা নিয়ন্ত্রণ করে কীভাবে আপনার নাম, ব্রাউজিং ইতিহাস বা অবস্থান ডেটার মতো ব্যক্তিগত তথ্য সংগ্রহ, ব্যবহার এবং ভাগ করা হয়। ডেটা সুরক্ষা সাংগঠনিক এবং আইনি কাঠামোগুলি কভার করে যা ব্যবসাগুলি সেই ডেটা দায়িত্বশীলভাবে পরিচালনা করতে অনুসরণ করতে হবে। ব্যক্তিগত গোপনীয়তার জন্য, VPNs এবং পাসওয়ার্ড ম্যানেজারগুলির মতো সরঞ্জামগুলির উপর ফোকাস করুন এবং কর্পোরেট সম্মতি কাঠামোগুলির পরিবর্তে।
স্পিয়ার ফিশিং সাধারণ ফিশিংয়ের তুলনায় কতটা বিপজ্জনক?
স্পিয়ার ফিশিং অনেক কম দেখা গেলেও সাধারণ ফিশিংয়ের চেয়ে অনেক বেশি বিপজ্জনক। Barracuda Networks-এর ২০২৩ সালের একটি প্রতিবেদনে দেখা গেছে, ইমেল-ভিত্তিক আক্রমণের মাত্র ০.১% স্পিয়ার ফিশিং, কিন্তু তাদের তথ্য অনুযায়ী এটি ৬৬% ডেটা লঙ্ঘনের জন্য দায়ী। কারণ আক্রমণকারীরা সোশ্যাল মিডিয়া ও আগের ডেটা লঙ্ঘনের তথ্য ঘেঁটে লক্ষ্যবস্তু সম্পর্কে গবেষণা করে, তারপর বিশ্বাসযোগ্য ও ব্যক্তিগতকৃত বার্তা তৈরি করে। কোনো জরুরি অনুরোধে সাড়া দেওয়ার আগে আলাদা যোগাযোগ মাধ্যমের মাধ্যমে তা যাচাই করে নিন।
সামাজিক প্রকৌশল (social engineering) কি সত্যিই বড় অ্যাকাউন্টও আপস করতে পারে, শুধু ব্যক্তিগত অ্যাকাউন্ট নয়?
হ্যাঁ। ২০২০ সালের জুলাইয়ে Twitter-এ একটি বড় লঙ্ঘন ঘটে, যখন আক্রমণকারীরা অভ্যন্তরীণ টুলে প্রবেশাধিকারসম্পন্ন কর্মীদের ওপর সমন্বিত সামাজিক প্রকৌশল আক্রমণ চালায়। এরপর তারা Barack Obama ও Elon Musk-এর মতো উচ্চ-প্রোফাইল অ্যাকাউন্ট আপস করে একটি ক্রিপ্টোকারেন্সি প্রতারণা প্রচার করে। এটি দেখায় যে সামাজিক প্রকৌশল সফটওয়্যারের ত্রুটির বদলে মানব মনস্তত্ত্বকে কাজে লাগায়, তাই অফিসিয়াল চ্যানেলের মাধ্যমে অনুরোধ যাচাই করা গুরুত্বপূর্ণ।
ব্যক্তিগত ও আর্থিক তথ্যের জন্য ডিপফেক হুমকি কতটা বাস্তব?
এটি একটি সক্রিয় এবং ব্যয়বহুল হুমকি। ২০২৪ সালে, প্রকৌশল প্রতিষ্ঠান Arup-এর একজন অর্থ কর্মী একটি ভিডিও কলের পর প্রায় $25 মিলিয়ন স্থানান্তর করেন, যা পরে কোম্পানির CFO-এর ডিপফেক হিসেবে প্রমাণিত হয়। অপরাধীরা ব্লackmail ও প্রতারণার জন্য ক্লোন করা কণ্ঠস্বর ও মুখ ব্যবহার করে। মাল্টি-ফ্যাক্টর অথেনটিকেশন সাহায্য করে, কারণ এটি শুধু কণ্ঠস্বর বা ভিডিওর মাধ্যমে সংবেদনশীল লেনদেন অনুমোদন হতে দেয় না।
স্মার্ট হোম ও IoT ডিভাইস কি সত্যিই গোপনীয়তার ঝুঁকি?
হ্যাঁ। অনেক IoT ডিভাইস ডিফল্ট পাসওয়ার্ড নিয়ে আসে যা ব্যবহারকারীরা কখনো বদলান না, এবং তারা ডেটা এনক্রিপশন ছাড়াই পাঠায়। ২০১৯ সালে Bitdefender-এর গবেষকরা দেখেন যে Ring Video Doorbell Pro সেটআপের সময় সাধারণ HTTP-এর মাধ্যমে Wi-Fi ক্রেডেনশিয়াল আদান-প্রদান করছে, ফলে কাছাকাছি থাকা যে কেউ সেগুলো আটকাতে পারত। সেটআপের পরপরই ডিফল্ট পাসওয়ার্ড বদলান, প্রতি মাসে ফার্মওয়্যার আপডেট যাচাই করুন, এবং ব্যবহার না করা রিমোট অ্যাক্সেস বৈশিষ্ট্য বন্ধ করে দিন।
ডেটা লঙ্ঘনের পর আমার তথ্যের কী হয়?
চুরি হওয়া তথ্য সাধারণত ডার্ক ওয়েব মার্কেটপ্লেসে বিক্রি হয়, যেখানে দাম ব্যাপকভাবে ওঠানামা করে, তবে সম্পূর্ণ পরিচয়পত্র-সংক্রান্ত তথ্য ও চিকিৎসা রেকর্ড বিশেষভাবে মূল্যবান। এরপর অপরাধীরা এগুলো পরিচয় চুরির কাজে ব্যবহার করে; FTC জানিয়েছে, ২০২৩ সালে মার্কিন নাগরিকরা প্রতারণার কারণে ১০ বিলিয়ন ডলারের বেশি ক্ষতির শিকার হয়েছেন।
GDPR আমার ব্যক্তিগত তথ্যের ওপর আসলে কী অধিকার দেয়?
GDPR, যা ২৫ মে ২০১৮ থেকে সারা EU জুড়ে কার্যকর, আপনার ব্যক্তিগত তথ্যের অ্যাক্সেস, সংশোধন, মুছে ফেলা এবং প্রক্রিয়াকরণ সীমিত করার অধিকার দেয়। এছাড়াও এটি সংস্থাগুলোকে তথ্য প্রক্রিয়াকরণের আগে একটি বৈধ ভিত্তি থাকতে বাধ্য করে, যেমন সম্মতি। কোনো লঙ্ঘনে ব্যক্তিদের ঝুঁকি তৈরি হলে কোম্পানিগুলোকে ৭২ ঘণ্টার মধ্যে তত্ত্বাবধানকারী কর্তৃপক্ষকে জানাতে হবে। লঙ্ঘনের জন্য সর্বোচ্চ €২০ মিলিয়ন বা বার্ষিক বৈশ্বিক টার্নওভারের ৪%, যেটি বেশি, পর্যন্ত জরিমানা হতে পারে।
CCPA কীভাবে GDPR থেকে ভোক্তাদের জন্য আলাদা?
CCPA, যা ক্যালিফোর্নিয়ায় ১ জানুয়ারি ২০২০ থেকে কার্যকর, ভোক্তাদের এই অধিকারগুলো দেয়: তাদের কী ব্যক্তিগত তথ্য সংগ্রহ করা হচ্ছে তা জানার অধিকার, তা মুছে ফেলার অধিকার এবং তা বিক্রি থেকে বিরত থাকার (opt-out) অধিকার। প্রতি লঙ্ঘনে সর্বোচ্চ $2,500 এবং ইচ্ছাকৃত লঙ্ঘনে $7,500 পর্যন্ত প্রশাসনিক জরিমানাও রয়েছে। এটি GDPR-এর €20 মিলিয়ন/বৈশ্বিক বার্ষিক রাজস্বের 4%-এর কাঠামোর চেয়ে সীমিত, তবুও এটি মার্কিন ভোক্তাদের বিক্রি বন্ধ করার ক্ষেত্রে বাস্তব ক্ষমতা দেয়।
একটি ভিপিএন কীভাবে আমার ব্যক্তিগত ডেটা রক্ষা করে?
একটি ভিপিএন আপনার ডিভাইস এবং এর সার্ভারের মধ্যে সমস্ত ট্রাফিক এনক্রিপ্ট করে, আপনার আইএসপি এবং সর্বজনীন ওয়াই-ফাই-তে আক্রমণকারীদের কার্যকলাপ নিরীক্ষণ করা থেকে বিরত করে এবং আপনার আইপি ঠিকানা মাস্ক করে অবস্থান ট্র্যাকিং রোধ করতে সাহায্য করে। উদাহরণস্বরূপ, NordVPN AES-256 এনক্রিপশন ব্যবহার করে, এটি বলে যে এর নো-লগ নীতি স্বাধীনভাবে অডিট করা হয়েছে, 150 দেশে 7,115 সার্ভার চালায় এবং 10 একযোগে ডিভাইস কভার করে।
একটি VPN ছাড়াও আমার যোগাযোগ কোন সরঞ্জামগুলি রক্ষা করে?
চ্যানেল জুড়ে এনক্রিপশন স্তর করুন। Signal বার্তা, ভয়েস এবং ভিডিও কল প্রান্ত থেকে প্রান্ত দ্বারা ডিফল্টভাবে এনক্রিপ্ট করে যাতে এমনকি অ্যাপ প্রদানকারীও সেগুলি পড়তে পারে না। ProtonMail এবং Tutanota প্রান্ত থেকে প্রান্ত এনক্রিপ্টেড ইমেল অফার করে, স্ট্যান্ডার্ড Gmail বা Outlook এর বিপরীতে। Cloudflare (1.1.1.1) বা Quad9 এর মাধ্যমে এনক্রিপ্টেড DNS আপনার ISP কে সরল পাঠ্যে প্রতিটি সাইট লগ করা থেকে বন্ধ করে।
২০২৪ সালে একটি পাসওয়ার্ড সত্যিই শক্তিশালী হতে কী লাগে?
দৈর্ঘ্য এবং এলোমেলোতা সবচেয়ে গুরুত্বপূর্ণ: বড় হাতের অক্ষর, ছোট হাতের অক্ষর, সংখ্যা এবং চিহ্ন মিলিয়ে অন্তত ১৬ অক্ষরের লক্ষ্য রাখুন। তবুও, “123456” ফাঁস হওয়া পাসওয়ার্ডের তালিকায় শীর্ষে থেকেছে। প্রতিটি অ্যাকাউন্টের জন্য আলাদা ও অনন্য শংসাপত্র তৈরি ও সংরক্ষণ করতে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন, এবং যেখানে সম্ভব সেখানে মাল্টি-ফ্যাক্টর অথেনটিকেশন চালু করুন, যাতে একটি ফাঁস হওয়া পাসওয়ার্ড একা অ্যাক্সেস দিতে না পারে।
আমি কীভাবে পাবলিক Wi-Fi-তে আমার ডেটা সুরক্ষিত রাখব?
ব্যাংকিং বা সংবেদনশীল অ্যাকাউন্টে পাবলিক নেটওয়ার্কে লগইন করা এড়িয়ে চলুন, কারণ একই Wi-Fi-তে থাকা আক্রমণকারীরা man-in-the-middle আক্রমণ চালাতে পারে, অথবা বৈধ নেটওয়ার্কের মতো দেখতে “evil twin” রগ্ু হটস্পট তৈরি করতে পারে। আপনার সংযোগ এনক্রিপ্ট করতে একটি VPN ব্যবহার করুন এবং কোনো ব্যক্তিগত তথ্য দেওয়ার আগে নিশ্চিত হয়ে নিন যে সাইটটি HTTPS ব্যবহার করছে।
আমার গোপনীয়তা ঝুঁকি হ্রাসের জন্য সবচেয়ে কার্যকর অভ্যাস কী?
প্রথম স্থানে অনলাইনে যা শেয়ার করি তা সীমাবদ্ধ করা, যেহেতু প্রতিটি পোস্ট করা বিবরণ স্পিয়ার ফিশিং বা ডক্সিং এর জন্য আক্রমণকারী ব্যবহার করতে পারে। এর সাথে শক্তিশালী অনন্য পাসওয়ার্ড, Proton Drive বা Tresorit এর মতো এনক্রিপ্টেড ক্লাউড সংরক্ষণ সরঞ্জাম এবং পাবলিক Wi-Fi তে একটি VPN একত্রিত করুন। একসাথে এই ব্যবস্থা সেই আক্রমণ পৃষ্ঠের বেশিরভাগ অপরাধীরা নির্ভর করে অপসারণ করে।