Průvodce ochranou údajů: Ochrana, práva a osvědčené postupy
Dozvězte se, co je ochrana údajů, aktuální zákony na ochranu údajů (GDPR, CCPA) a jak chránit své osobní údaje online.
 Michael Gargiulo
Shrnutí: Vaše osobní údaje čelí neustálým hrozbám od malwaru, phishingu, sociálního inženýrství a síťových útoků. Silná hesla, nástroje zaměřené na ochranu soukromí a VPN, která šifruje váš provoz, tvoří základní obranu pro ochranu vašich informací online.
Ochrana údajů se stala jedním z nejdůležitějších témat v digitálním životě. Každý nákup online, vyhledávací dotaz a příspěvek na sociálních médiích generují osobní údaje, které společnosti shromažďují, ukládají a sdílejí. Pro mnoho lidí je otázka jednoduchá: kdo ovládá moje informace a jak je mám chránit?
Rizika jsou reálná. Kyberšpioni používají sofistikované metody ke krádeži osobních údajů a někdy je špatně nakládají i legitimní společnosti. Ale je tu také dobrá zpráva. Silné zákony na ochranu údajů nyní existují v desítkách zemí a praktické nástroje jsou k dispozici, aby vám pomohly převzít kontrolu. Tento průvodce pokrývá konkrétní hrozby pro vaše osobní údaje, zákony navržené pro ochranu vašich práv a konkrétní kroky, které můžete podniknout na obranu svých informací online.
Poznámka: Tento průvodce se zaměřuje na ochranu osobních údajů z perspektivy spotřebitele. Pokud hledáte informace o rámcích organizační compliance, povinnostech společností při manipulaci s údaji nebo implementaci GDPR pro podniky, navštivte místo toho náš průvodce ochranou údajů.
Co je ochrana údajů?
Ochrana údajů se týká vašeho práva kontrolovat, jak jsou vaše osobní informace shromažďovány, používány, uchovávány a sdíleny. Osobní údaje zahrnují cokoli, co vás může identifikovat přímo nebo nepřímo: vaše jméno, e-mailovou adresu, telefonní číslo, fyzickou adresu, historii procházení, záznamy nákupů, údaje o poloze a dokonce i biometrické informace, jako jsou otisk prstu.
V praktické rovině ochrana údajů odpovídá na tři otázky:
- Kdo shromažďuje vaše údaje? Webové stránky, aplikace, inzeráti, poskytovatelé internetových služeb (ISP) a vládní agentury všechny sbírají osobní informace.
- Co s tím dělají? Mezi běžné použití patří cílená reklama, analýzy, zlepšování produktů a v některých případech prodej údajů třetím stranám.
- Jakou kontrolu máte? Zákony na ochranu údajů a nástroje vám dávají možnost zobrazit, upravit, smazat a omezit přístup k vašim datům.
Rozdíl mezi tím, co společnosti shromažďují, a tím, co uživatelé rozumějí o tomto shromažďování, zůstává jednou z největších výzev v digitální ochraně údajů, podle Electronic Frontier Foundation (EFF). Ochrana údajů není totéž co ochrana dat, která se zabývá organizačními a právními rámci, které musí podniky dodržovat. Ochrana údajů je o vašich individuálních právech a volbách.
Hrozby pro vaše osobní informace
Kyberšpioni používají širokou škálu technik pro přístup k osobním údajům. Pochopení toho, jak každá hrozba funguje, je prvním krokem k obraně proti ní.
Sociální inženýrství
Sociální inženýrství je kategorie útoků, kde zločinci manipulují lidi, aby prozradili důvěrné informace. Namísto zneužívání zranitelností v softwaru tyto útoky zneužívají lidskou psychologii.
Jak to funguje: Útočník se může vydávat za reprezentanta banky, poslat falešnou výzvu na charitu nebo vytvořit naléhavou situaci (například tvrzením, že byl váš účet kompromitován), aby vás pod tlakem donutil podílit se o hesla, čísla účtů nebo ověřovací kódy.
Příklad z reálného světa: V červenci 2020 zaznamenal Twitter závažný únik dat poté, co útočníci použili koordinovaný útok sociálním inženýrstvím zaměřený na zaměstnance s přístupem k interním nástrojům. Útočníci následně napadli účty významných osobností, včetně účtů Baracka Obamy a Elona Muska, aby – podle federální trestní žaloby[1] – propagovali kryptoměnový podvod.
Prevence: Ověřte jakýkoli neočekávaný požadavek na osobní informace tím, že se obrátíte na organizaci přímo prostřednictvím oficiálních kanálů. Nikdy nesdílejte hesla nebo jednorázové kódy s nikým, kdo se vám obrátí první.
Malware
Malware je škodlivý software navržený k proniknutí do zařízení a krádež dat, šifrování souborů pro výkupné nebo monitorování činnosti uživatele bez souhlasu.
Jak to funguje: Malware se obvykle dostane přes e-mailové přílohy, kompromitované webové stránky nebo infikované stahování. Jakmile je nainstalován, může zaznamenávat stisky kláves pro zachycení hesel, šifrovat vaše soubory a požadovat platbu (ransomware), aktivovat kameru nebo mikrofon nebo vyvézt citlivé dokumenty.
Příklad z reálného světa: Ransomwarový útok WannaCry z roku 2017 způsobil desítky tisíc infekcí ve více než 150 zemích[2], podle otevřených zpráv citovaných agenturou CISA. Šifroval soubory uživatelů a požadoval platby v bitcoinech. Dopad pocítily nemocnice, firmy i vládní instituce.
Prevence: Udržujte svůj operační systém a software aktualizované, vyvarujte se kliknutí na odkazy nebo přílohy od neznámých odesílatelů a používejte renomovaný antivirus. Náš vyhrazený průvodce pokrývá typy malwaru a obranu podrobně.
Cílený phishing
Zatímco standardní phishing má širší dosah, cílený phishing se zaměřuje na konkrétní jednotlivce pomocí osobních informací, které již útočník shromáždil.
Jak to funguje: Útočník vás zkoumá prostřednictvím sociálních médií, veřejných záznamů nebo předchozích úniků dat. Poté si připravují vysoce personalizovanou zprávu, která se často zdá pocházet od kolegy, nadřízeného nebo důvěryhodné služby, která vás oklamem přesvědčí, abyste klikli na škodlivý odkaz nebo poskytli citlivé údaje.
Příklad z reálného světa: Zpráva společnosti Barracuda Networks z roku 2023 zjistila, že spear phishing tvoří pouze 0,1 % e-mailových útoků, ale je zodpovědný za 66 % úniků dat[3] v jejích datech. Díky personalizaci jsou tyto útoky mnohem účinnější než obecný phishing.
Prevence: Buďte podezřívavý vůči jakémukoli e-mailu žádajícímu naléhavé opatření, i když se zdá pocházet od někoho, koho znáte. Ověřte požadavky prostřednictvím samostatného komunikačního kanálu. Přečtěte si náš podrobný průvodce útoky phishingu pro více strategií ochrany.
Síťové útoky
Veřejné sítě Wi-Fi v kavárnách, na letištích a v hotelech jsou pohodlné, ale ze své podstaty nezabezpečené. Útočníci ve stejné síti mohou zachytávat nešifrované přenosy dat.
Jak to funguje: V útoku man-in-the-middle (MITM) se hacker umístí mezi vaše zařízení a router Wi-Fi. Poté mohou sledovat vaši aktivitu procházení, zachytávat přihlašovací údaje a dokonce injektovat škodlivý obsah na webové stránky, které navštěvujete.
Příklad z praxe: Bezpečnostní výzkumníci zdokumentovali, že falešné hotspoty napodobující legitimní sítě (známé jako útoky „evil twin“) patří stále mezi nejčastější hrozby na veřejných místech.
Prevence: Vyhněte se přístupu k bankovnictví nebo citlivým účtům prostřednictvím veřejné sítě Wi-Fi. Používejte VPN k šifrování vašeho připojení a ujistěte se, že webové stránky používají HTTPS před zadáním jakýchkoli osobních informací.
Zranitelnosti internetu věcí (IoT)
Zařízení chytrého domova, nositelné přístroje, starší telefony a připojené spotřebiče často mají slabé bezpečnostní výchozí nastavení a dostávají zřídka aktualizace softwaru.
Jak to funguje: Mnohá zařízení IoT se dodávají s výchozími hesly, která uživatelé nikdy nezmění. Tato zařízení často postrádají šifrování a mohou vysílat data v prostém textu. Útočníci mohou zneužít tyto slabiny pro přístup k vaší domácí síti a jakýmkoli datům uloženým na připojených zařízeních.
Příklad z praxe: V roce 2019 výzkumníci společnosti Bitdefender zjistili, že Ring Video Doorbell Pro při nastavování přenášel přihlašovací údaje k Wi-Fi nešifrovaným protokolem HTTP[4], takže je mohl zachytit kdokoli v okolí; problém byl mezitím opraven.
Prevence: Okamžitě si změňte výchozí hesla na všech připojených zařízeních. Pravidelně zkontrolujte aktualizace firmwaru a vypněte funkce, které nepoužíváte, jako je vzdálený přístup.
Zneužívání sociálních médií
Platformy sociálních médií sbírají obrovské množství údajů o uživatelích a informace, které dobrovolně sdílíte, mohou zneužít útočníci.
Jak to funguje: Útočníci seškrabují veřejné profily, aby shromáždili osobní údaje pro kampaně sociálního inženýrství nebo cíleného phishingu. Samotné platformy sbírají behaviorální data, včetně vašich „To se mi líbí”, sdílení, kontroly polohy a vzorů procházení pro cílené reklamy. Úniků dat na sociálních médiích mohou tyto informace vystavit zločincům.
Příklad z praxe: V případu Cambridge Analytica FTC tvrdila, že aplikace klamavým způsobem získala profilová data přibližně od 250 000 až 270 000 uživatelů a dalších 50 až 65 milionů jejich přátel[5].
Prevence: Auditujte nastavení ochrany soukromí na každé platformě. Omezte osobní informace viditelné na veřejných profilech a buďte opatrní při přijímání žádostí o připojení od neznámých účtů.
Deepfakes a syntetická média
Pokroky v umělé inteligenci umožnily vytváření přesvědčivých falešných obrázků, zvuků a videí, která mohou poškodit reputaci nebo usnadnit podvody.
Jak to funguje: Nástroje AI mohou generovat realistické syntetické médium pomocí vzorků hlasu, tváře nebo stylu psaní osoby. Zločinci používají deepfakes pro vydávání se za někoho, vydírání, kampaně dezinformací a finanční podvody, jako jsou podvody klonování hlasu.
Příklad ze skutečného života: V roce 2024 zaměstnanec finančního oddělení inženýrské firmy Arup převedl přibližně 25 milionů dolarů[6] poté, co absolvoval videohovor s tím, co vypadalo jako finanční ředitel společnosti. Při hovoru byla použita technologie deepfake.
Prevence: Buďte opatrní na neobvyklé video nebo audio požadavky zahrnující finanční transakce. Ověřte neočekávanou komunikaci prostřednictvím zavedenými kanály. Používejte vícefaktorové ověřování, aby ani hlas ani video samo o sobě nemohly autorizovat citlivé akce.
Jaké údaje mohou být cílem?
Kyberšpioni se zaměřují na různé typy osobních informací v závislosti na jejich cílech. Běžnými cíli jsou jména, adresy, telefonní čísla, čísla sociálního pojištění, podrobnosti finančních účtů, zdravotnické záznamy a přihlašovací údaje. Zde je uvedeno, co útočníci typicky dělají s ukradnutými údaji:
Krádež identity
Zločinci používají odcizené osobní údaje k vydávání se za oběti. Mohou si otevřít úvěrové účty, podat podvodná daňová přiznání, získat lékařskou péči nebo páchat trestné činy pod cizím jménem. Podle Federální obchodní komise (FTC) Američané v roce 2023 přišli o více než 10 miliard dolarů v důsledku podvodů[7]. Zjistěte, jak krádež identity funguje, a dozvězte se, jak se proti ní chránit.
Doxxing
Doxxing zahrnuje zveřejňování něčích soukromých informací veřejně bez souhlasu. To může zahrnovat domácí adresy, telefonní čísla, podrobnosti o pracovišti a informace o rodině. Oběti mohou čelit obtěžování, hrozbám nebo fyzickému nebezpečí v důsledku.
Prodej na darknetu
Odcizená data se často prodávají na tržištích darknetu. Ceny se výrazně liší a v čase kolísají, ale kompletní záznamy o identitě a zdravotní záznamy obvykle dosahují vyšší ceny než jediný údaj, například e-mailová adresa.
Finanční zneužití
Útočníci používají ukradená čísla kreditních karet, přihlašovací údaje bankovních účtů a osobní údaje k neoprávněným nákupům, převodu prostředků nebo žádosti o půjčky na jméno oběti.
Vydírání a šantáž
Citlivé osobní údaje, včetně soukromých fotografií, zpráv nebo historie procházení, lze použít k hrozbě obětem, aby provedly platby. Útoky ransomwarem šifrují soubory a požadují platbu za jejich uvolnění.
Osobní zneužití
Ukradené údaje umožňují pronásledování, obtěžování a vydávání se za někoho. Zločinci mohou používat osobní informace ke sledování polohy oběti, kontaktování její rodiny nebo zaměstnavatele nebo spáchání zločinů pod identitou oběti.
Práva spotřebitelů podle zákonů na ochranu údajů
Zákony na ochranu údajů stanovují pravidla týkající se způsobu, jakým organizace sbírají, ukládají, zpracovávají a sdílejí osobní údaje. Tyto zákony také definují vaše práva jako jednotlivce a stanovují sankce za porušení.
Proč jsou zákony na ochranu údajů důležité
Rychlý růst digitálního shromažďování dat vytvořil naléhavou potřebu právní ochrany. Zákony na ochranu údajů plní několik kritických funkcí:
- Chránit jednotlivce před neoprávněným použitím jejich osobních údajů
- Udělovat specifická práva včetně možnosti přístupu, opravy a smazání vašich údajů
- Vyžadovat transparentnost od organizací o způsobu manipulace s údaji
- Mandatovat oznámení porušení aby si jednotlivci mohli podniknout ochranná opatření
- Ukladu sankce které motivují k dodržování
Rámec ochrany soukromí NIST[8] je dobrovolný nástroj, který organizacím pomáhá identifikovat a řídit rizika spojená s ochranou soukromí, a mnohé ho používají spolu s těmito zákonnými požadavky.
| Nařízení | Oblast | Datum účinnosti | Maximální sankce |
|---|---|---|---|
| GDPR[9] | Evropská unie | 25. května 2018 | 20 mil. € nebo 4 % celosvětového ročního obratu[10] |
| CCPA[11] | Kalifornie, USA | 1. ledna 2020 | 2 500 $ za porušení, 7 500 $ za úmyslné porušení (upraveno o inflaci) |
| PDPA | Singapur | 2. července 2014 | 1 mil. S$ nebo 10 % ročního obratu v Singapuru, podle toho, která částka je vyšší[12] |
| LGPD[13] | Brazílie | Srpen 2020 (sankce od 1. srpna 2021) | 2 % obratu v Brazílii, maximálně 50 mil. reálů |
| PIPEDA | Kanada | 13. dubna 2000 | Nápravná opatření nařízená Federálním soudem[14] |
| Různé státní zákony | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Liší se podle státu |
Obecné nařízení o ochraně údajů (GDPR)
- Oblast: Evropská unie (EU)
- Datum vstupu v platnost: 25. května 2018
Klíčová ustanovení
- Souhlas: Vyžaduje výslovný souhlas jednotlivců před zpracováním jejich údajů. Evropská komise vysvětluje právní rámec[9].
- Práva subjektů údajů: Uděluje právo na přístup k osobním údajům, jejich opravu, výmaz a omezení zpracování.
- Oznamování porušení zabezpečení: Pokud porušení představuje riziko pro jednotlivce, musí organizace oznámit případ dozorovému úřadu do 72 hodin od okamžiku, kdy se o něm dozvěděla[15].
- Sankce: Až 20 milionů eur nebo 4 % celosvětového ročního obratu[10], podle toho, která částka je vyšší.
Zákon o ochraně soukromí spotřebitelů v Kalifornii (CCPA)
- Oblast: Kalifornie, USA
- Datum vstupu v platnost: 1. ledna 2020
Klíčová ustanovení
- Právo vědět: Spotřebitelé mohou požádat o podrobnosti o tom, jak jsou jejich osobní údaje shromažďovány, používány a sdíleny.
- Právo na výmaz: Spotřebitelé mohou požádat o smazání svých osobních údajů.
- Právo odmítnout prodej: Spotřebitelé mohou odmítnout prodej svých osobních údajů.
- Sankce: Správní pokuty až do výše 2 500 USD za jedno porušení nebo 7 500 USD za úmyslné porušení[11], upravené o inflaci.
Zákon na ochranu osobních údajů (PDPA) — Singapur
- Oblast: Singapur
- Datum vstupu v platnost: 2. července 2014
Klíčová ustanovení
- Souhlas: Vyžaduje, aby organizace před shromažďováním, použitím nebo sdílením osobních údajů získaly souhlas.
- Přístup a oprava: Jednotlivcům přiznává právo na přístup ke svým osobním údajům a na jejich opravu.
- Zabezpečení údajů: Organizace musí zavést přiměřená bezpečnostní opatření k ochraně osobních údajů.
- Sankce: Finanční pokuty až do výše 1 milionu SGD nebo 10 % ročního obratu v Singapuru[12], podle toho, která částka je vyšší, a to od října 2022.
Brazilský obecný zákon o ochraně osobních údajů (LGPD)
- Oblast: Brazílie
- Datum účinnosti: srpen 2020, sankce se uplatňují od 1. srpna 2021
Klíčová ustanovení
- Souhlas: Vyžaduje jasný a výslovný souhlas se zpracováním osobních údajů.
- Práva subjektů údajů: Poskytuje právo na přístup, opravu, výmaz a přenositelnost osobních údajů.
- Pověřenec pro ochranu osobních údajů: Organizace musí jmenovat pověřence pro ochranu osobních údajů.
- Sankce: Až 2 % příjmů společnosti v Brazílii, omezeno na 50 milionů reálů za jedno porušení[13].
Zákon na ochranu osobních údajů a elektronických dokumentů (PIPEDA) — Kanada
- Oblast: Kanada
- Datum vstupu v platnost: 13. dubna 2000 (s úpravami v průběhu času)
Klíčová ustanovení
- Souhlas: Vyžaduje, aby organizace před shromažďováním a používáním údajů získaly smysluplný souhlas.
- Přístup a oprava: Jednotlivcům uděluje právo na přístup ke svým osobním údajům a na jejich opravu.
- Zabezpečení údajů: Organizace musí chránit osobní údaje vhodnými zárukami.
- Sankce: Komisař pro ochranu soukromí může věc předat Federálnímu soudu, který může nařídit nápravná opatření[14].
Nové zákony na ochranu údajů v jednotlivých státech Spojených států
- Státy: Různé, včetně New Jersey, New Hampshire, Montany, Floridy, Texasu a Oregonu
- Datum vstupu v platnost: Různá data v 2024 a 2025
Klíčová ustanovení
- Souhlas: Podobné požadavky na získání souhlasu před zpracováním údajů.
- Práva subjektů údajů: Práva na přístup, úpravu, smazání a opt-out ze zpracování údajů.
- Bezpečnost údajů: Požadavky na ochranu osobních údajů a provádění posouzení ochrany údajů.
- Sankce: Liší se podle státu, včetně pokut a vymáhacích akcí státních orgánů.
Tip: Nejúčinnější návyk je omezit to, co sdílíte online na prvním místě. Kombinujte silná jedinečná hesla, šifrované cloudové úložiště a VPN ve veřejné síti Wi-Fi a odstraníte většinu útočné plochy, na kterou se zločinci spoléhají.
Způsoby ochrany vašich osobních údajů
Hrozby jsou reálné, ale tak jsou i obrany. Zde jsou konkrétní, praktické kroky k ochraně vašich osobních údajů online.
Používejte prohlížeče zaměřené na ochranu soukromí
Standardní prohlížeče shromažďují značné množství uživatelských dat. Alternativy zaměřené na soukromí, jako Brave, Firefox (se zapnutou přísnou ochranou proti sledování) a Tor Browser, blokují sledovací prvky a reklamy už ve výchozím nastavení. Tor posílá provoz náhodnou cestou přes několik relé[16], takže žádný pozorovatel v jediném bodě nemůže zjistit, odkud provoz přišel ani kam směřuje.
Omezte sdílení údajů
Každá část osobních údajů, kterou sdílíte online, zvyšuje vaši expozici. Vyhněte se zveřejňování svého úplného jména, domácí adresy, telefonního čísla nebo pracoviště na veřejných profilech. Zkontrolujte oprávnění, která udělujete aplikacím, a odvolejte přístup ke svým kontaktům, poloze a kameře, když je nepotřebujete.
Šifrujte cloudové úložiště
Pokud ukládáte soubory v cloudu, používejte služby, které nabízejí end-to-end šifrování, jako jsou Tresorit nebo Proton Drive. U stávajících účtů cloudového úložiště (Google Drive, Dropbox) šifrujte citlivé soubory místně před nahráním pomocí nástrojů jako Cryptomator.
Použijte vyhledavač zařízení
Povolte Vyhledání zařízení (Android) nebo Najít můj iPhone (iOS) na všech vašich zařízeních. Pokud je zařízení ztraceno nebo ukradeno, tyto nástroje vám umožňují vzdáleně zamknout zařízení a smazat všechny osobní údaje, než se dostane do špatných rukou.
Zkontrolujte oprávnění aplikace
Mnoho aplikací požaduje přístup ke kameře, mikrofonu, kontaktům a údajům o poloze daleko více, než kolik potřebují k fungování. Na iOS a Androidu zkontrolujte oprávnění aplikace v nastavení zařízení a odvolejte jakékoli, které se zdají zbytečné. Věnujte zvláštní pozornost aplikacím, které požadují přístup mikrofonu nebo kamery při spuštění na pozadí.
Instalujte blokovače reklam
Rozšíření prohlížeče, jako je uBlock Origin, blokují sledovací skripty, obtěžující reklamy a známé domény malwaru. Blokovače reklam snižují množství údajů, která mohou třetí strany shromažďovat o vaší aktivitě procházení, a také zlepšují rychlost načítání stránek.
Používejte aplikace pro soukromé zasílání zpráv
Standardní SMS zprávy nejsou šifrované. Aplikace jako Signal používají end-to-end šifrování ve výchozím nastavení pro všechny zprávy, hlasové hovory a videohovory. To znamená, že poskytovatel aplikace nemůže přečíst vaše konverzace.
Používejte bezpečné e-mailové služby
Poskytovatelé e-mailu, jako je ProtonMail a Tutanota, nabízejí end-to-end šifrování, na rozdíl od standardních účtů Gmail nebo Outlook, kde by poskytovatel technicky mohl přistupovat k obsahu zpráv.
Vytvářejte silná a jedinečná hesla
Analýza britské vlády zaměřená na napadené účty zjistila, že nejčastějším heslem bylo 123456, používané u 23,2 milionu účtů[17]. Používejte správce hesel, který vygeneruje a uloží jedinečné heslo pro každý účet. Agentura CISA doporučuje, aby silné heslo mělo alespoň 16 znaků, bylo náhodné a jedinečné[18]. Zapněte vícefaktorové ověřování (MFA)[19] u každého účtu, který to podporuje.
Použijte zámky aplikací
Mnoho smartphonů nabízí možnost uzamknout jednotlivé aplikace pomocí samostatného PIN, vzoru nebo biometrické kontroly. To přidá druhou vrstvu ochrany, pokud se někdo dostane k vašemu přístupu zařízení.
Pravidelně vymažte data procházení
Pravidelně vymažte historii procházení, soubory cookie a data v mezipaměti. To odstraní uložená sledovací data a snižuje informace dostupné komukoli, kdo má přístup k vašemu zařízení. Většina prohlížečů vám umožňuje tento proces automatizovat prostřednictvím nastavení.
Zakažte cookies třetích stran
Moderní prohlížeče, včetně Chrome, Firefox a Safari, vám umožňují blokovat cookies třetích stran, které se používají především ke sledování vaší aktivity na různých webech. Jejich zakázání výrazně snižuje sledování mezi weby. Zkontrolujte nastavení ochrany soukromí vašeho prohlížeče pro konfiguraci.
Povolte požadavky na nesledování
Zatímco ne všechny webové stránky ctí požadavky Do Not Track (DNT), povolením tohoto nastavení v prohlížeči signalizujete svou preferenci nesledovat. Kombinujte to s vypnutím zbytečných povolení polohy a oznámení na mobilních zařízeních.
Izolujte online aktivity
Používejte samostatné prohlížeče nebo profily prohlížeče pro různé aktivity. Udržujte osobní procházení v jednom profilu a práci nebo nákupy v jiném. To zabraňuje sledovacím sítím v vytváření úplného obrázku vaší online chování.
Zabezpečte svá zařízení IoT
Okamžitě si změňte výchozí hesla na všech připojených zařízeních po nastavení. Měsíčně zkontrolujte aktualizace firmwaru. Zakažte funkce vzdáleného přístupu, které nepoužíváte, a zvažte umístění zařízení IoT na samostatnou síť Wi-Fi od vašich hlavních zařízení.
Použití šifrovacích nástrojů k ochraně vašeho připojení
Šifrování je nejúčinnější technickou obranou pro osobní údaje v přenosu. Několik nástrojů pracuje společně na ochraně různých aspektů vaší online aktivity.
Virtuální privátní sítě (VPN)
VPN šifruje veškerý internetový provoz mezi vaším zařízením a serverem VPN, což zabraňuje vašemu poskytovateli internetových služeb, správcům sítě a útočníkům ve veřejné síti Wi-Fi ve sledování vaší aktivity. VPN také maskuje vaši IP adresu, takže je pro webové stránky a inzeráty obtížnější sledovat vaši polohu.
Při výběru VPN upřednostňujte poskytovatele s ověřenými zásadami bez protokolů, silnými standardy šifrování (AES-256) a širší síť serverů. Porovnejte nejlepší poskytovatele na základě rychlosti, bezpečnosti a funkcí ochrany soukromí na naší stránce recenzí VPN.
NordVPN je jednou z nejvíce hodnocených možností pro osobní soukromí. Používá šifrování AES-256, tvrdí, že jeho politika bez protokolů byla nezávisle auditována, a nabízí vestavěné blokování malwaru a reklam prostřednictvím funkce Threat Protection. NordVPN podporuje až 10 simultánních připojení zařízení a udržuje 7,115 serverů v 150 zemích.
Šifrovaná DNS
Standardní DNS dotazy se odesílají v prostém textu, což umožňuje vašemu poskytovateli internetových služeb vidět každou webovou stránku, kterou navštívíte. Přechod na šifrovanou DNS (DNS over HTTPS nebo DNS over TLS) přes poskytovatele, jako jsou Cloudflare (1.1.1.1) nebo Quad9, zabraňuje tomuto dohledu.
HTTPS všude
Vždy ověřte, že webové stránky používají HTTPS před zadáním osobních informací. Moderní prohlížeče v adresním řádku zobrazují ikonu zámku pro šifrovaná připojení. Rozšíření HTTPS Everywhere (nyní předdefinované v mnoha prohlížečích) automaticky upgrady připojení na HTTPS, pokud je to možné.
Soukromé prohlížeče a vyhledavače
Kombinujte svou VPN s prohlížečem zaměřeným na ochranu soukromí, jako je Brave nebo Firefox, a vyhledavačem, jako je DuckDuckGo, který nesleduje vyhledávací dotazy. Tento vrstvený přístup poskytuje výrazně silnější ochranu soukromí než jakýkoli jednotlivý nástroj sám.
Klíčové poznatky
Ochrana osobních údajů není ve dnešním digitálním prostředí volitelná. Každá online akce generuje údaje, které mohou být shromažďovány, sdíleny, prodány nebo ukradeny. Hrozby jsou konkrétní a dobře zdokumentované, od phishingu a malwaru až po sociální inženýrství a zranitelnosti IoT.
Obrany jsou stejně konkrétní. Silná, jedinečná hesla spravovaná správcem hesel eliminují nejčastější vektor útoku. VPN šifruje váš provoz a zabraňuje dohledu v síti. Prohlížeče zaměřené na ochranu soukromí a aplikace pro šifrované zasílání zpráv snižují údaje dostupné sledovačům a útočníkům. A zákony na ochranu údajů, jako jsou GDPR a CCPA, vám dávají právní práva kontrolovat vaše informace.
Nejúčinnější přístup kombinuje více vrstev: omezte to, co sdílíte, šifrujte to, co vysíláte, zabezpečte, co ukládáte, a zůstávejte informováni o vyvíjejících se hrozbách. Žádný jednotlivý nástroj neposkytuje úplnou ochranu, ale společně tato opatření výrazně snižují vaše riziko. Podnikněte dnes jeden krok, ať už jde o audit vašich oprávnění aplikace, povolení vícefaktorového ověřování nebo nastavení VPN, a budujte od tam.
Reference
- Justice. b.d. Dl. Získáno 16. října 2026 z https://www.justice.gov/opa/press-release/file/1300246/dl.Archivováno: Snímek Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Indicators Associated With WannaCry Ransomware. Získáno 16. října 2026 z https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivováno: Snímek Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. května 2023). Získáno 16. října 2026 z https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archivováno: Snímek Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. listopadu 2019). Získáno 16. října 2026 z https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archivováno: Snímek Wayback Machine
- FTC. b.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Získáno 16. října 2026 z https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archivováno: Snímek Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. května 2024). Získáno 16. října 2026 z https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archivováno: Snímek Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Získáno 16. října 2026 z https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archivováno: Snímek Wayback Machine
- NIST. 2018. Privacy Framework. Získáno 16. října 2026 z https://www.nist.gov/privacy-framework.Archivováno: Snímek Wayback Machine
- European Commission. b.d. Legal framework of EU data protection. Získáno 16. října 2026 z https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archivováno: Snímek Wayback Machine
- European Commission. b.d. Enforcement and sanctions. Získáno 16. října 2026 z https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivováno: Snímek Wayback Machine
- CA. b.d. Ccpa Statute. Získáno 16. října 2026 z https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Získáno 16. října 2026 z https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archivováno: Snímek Wayback Machine
- Planalto. b.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archivováno: Snímek Wayback Machine
- GC. b.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Získáno 16. října 2026 z https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archivováno: Snímek Wayback Machine
- European Commission. b.d. Obligations. Získáno 16. října 2026 z https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archivováno: Snímek Wayback Machine
- The Tor Project, Inc. b.d. Tor Project: Overview. Získáno 16. října 2026 z https://2019.www.torproject.org/about/overview.html.en.Archivováno: Snímek Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Získáno 16. října 2026 z https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Use Strong Passwords. Získáno 16. října 2026 z https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivováno: Snímek Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. b.d. Turn On MFA. Získáno 16. října 2026 z https://www.cisa.gov/secure-our-world/turn-mfa.Archivováno: Snímek Wayback Machine
Zdroje pro tuto stránku
Grafy a referenční obrázky z našeho výzkumu, zdarma k zobrazení a sdílení.
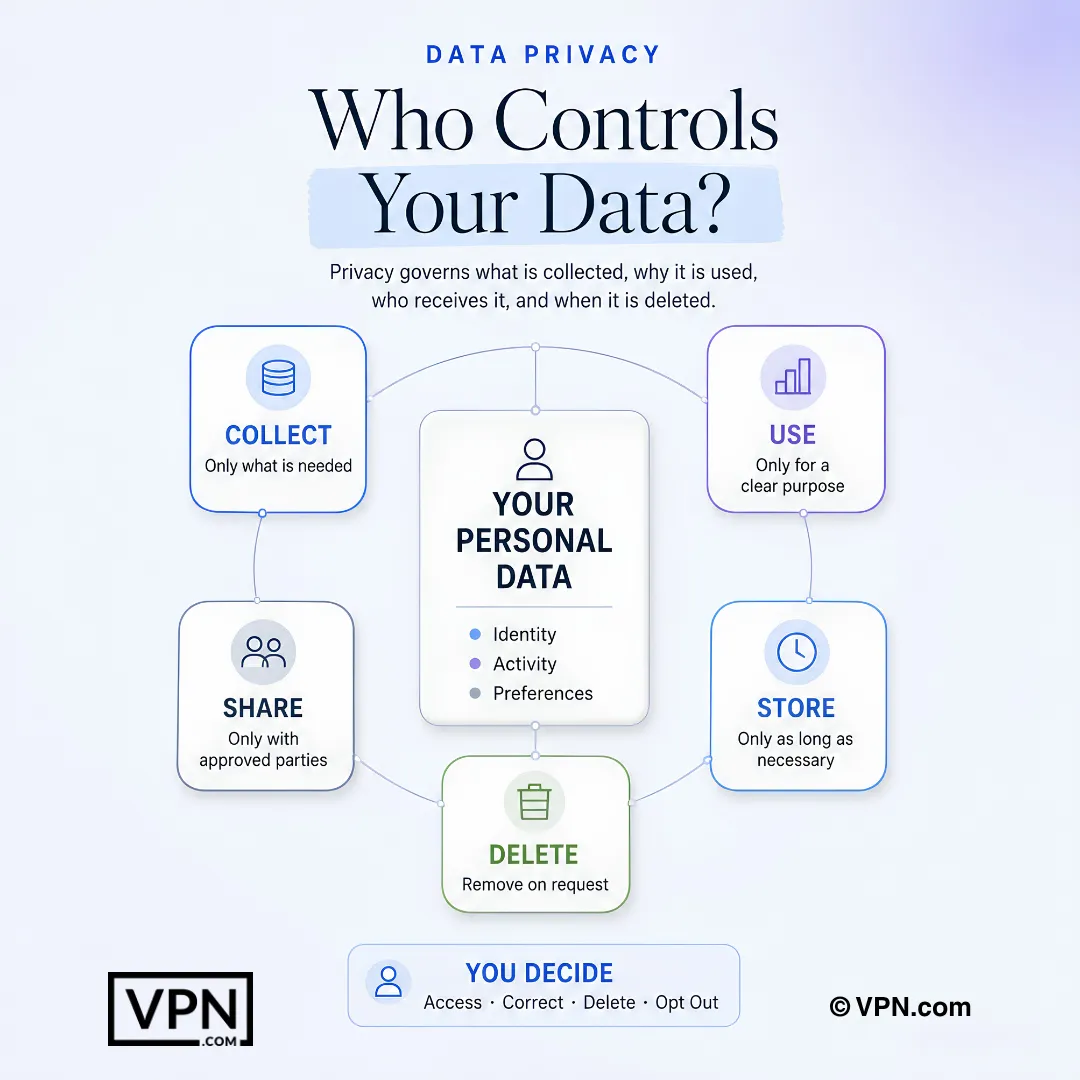
Ochrana soukromí dat určuje, jaké informace jsou shromažďovány, jak jsou používány, kdo je dostává a kdy jsou smazány.
Často kladené otázky
Jaký je rozdíl mezi ochranou údajů a ochranou dat?
Ochrana údajů je vaše individuální právo kontrolovat, jak se vaše osobní informace, jako je vaše jméno, historie procházení nebo údaje o poloze, shromažďují, používají a sdílejí. Ochrana dat pokrývá organizační a právní rámce, které musí podniky dodržovat, aby s těmito údaji manipulovaly zodpovědně. Pro osobní ochranu soukromí se zaměřte na nástroje, jako jsou VPN a správci hesel, spíše než na rámce podnikové compliance.
Jak nebezpečný je spear phishing ve srovnání s běžným phishingem?
Spear phishing je mnohem nebezpečnější, i když je mnohem vzácnější. Podle zprávy společnosti Barracuda Networks z roku 2023 tvoří spear phishing pouze 0,1 % e-mailových útoků, ale v jejích datech je zodpovědný za 66 % úniků. Útočníci totiž sbírají informace o cílech na sociálních sítích a z dřívějších úniků dat a na základě nich připravují přesvědčivé, personalizované zprávy. Naléhavé žádosti proto před jakýmkoli jednáním ověřte jiným komunikačním kanálem.
Mohou sociální inženýrské útoky skutečně ohrozit účty významných osob, nejen jednotlivců?
Ano. V červenci 2020 zaznamenal Twitter únik dat poté, co útočníci koordinovaným útokem sociálního inženýrství zacílili na zaměstnance s přístupem k interním nástrojům. Následně kompromitovali účty významných osobností, včetně účtů Baracka Obamy a Elona Muska, a využili je k propagaci kryptoměnového podvodu. Ukazuje to, že sociální inženýrství zneužívá lidskou psychologii, nikoli softwarové chyby, a proto je důležité ověřovat žádosti prostřednictvím oficiálních kanálů.
Jak reálná je hrozba deepfake pro osobní a finanční data?
Jde o aktivní a nákladnou hrozbu. V roce 2024 zaměstnanec finančního oddělení inženýrské firmy Arup převedl přibližně 25 milionů dolarů poté, co absolvoval videohovor s tím, co se ukázalo být deepfake finančního ředitele společnosti. Zločinci používají klonované hlasy a tváře k vydírání a podvodům. Vícefaktorové ověřování pomáhá, protože zabraňuje tomu, aby samotný hlas nebo video mohly schválit citlivé transakce.
Jsou chytré domácnosti a zařízení IoT skutečným rizikem pro soukromí?
Ano. Mnoho zařízení IoT se dodává s výchozími hesly, která uživatelé nikdy nezmění, a přenáší data bez šifrování. V roce 2019 výzkumníci společnosti Bitdefender zjistili, že videozvonek Ring Video Doorbell Pro při nastavení vyměňoval přihlašovací údaje k Wi-Fi přes obyčejný HTTP, takže je mohl zachytit kdokoli v dosahu. Výchozí hesla změňte ihned po nastavení, pravidelně kontrolujte aktualizace firmwaru a vypněte vzdálený přístup, který nepoužíváte.
Co se s mými daty skutečně stane po úniku?
Ukradená data se běžně prodávají na tržištích darknetu, kde se ceny velmi liší, ale úplné identifikační záznamy a zdravotní záznamy mají obzvlášť vysokou hodnotu. Zločinci je pak využijí ke krádeži identity; podle FTC přišli Američané v roce 2023 kvůli podvodům o více než 10 miliard dolarů.
Jaká práva mi GDPR ve skutečnosti dává k mým osobním údajům?
GDPR, které platí od 25. května 2018 v celé EU, vám přiznává právo na přístup ke svým osobním údajům, na jejich opravu, výmaz a omezení zpracování. Organizace musí mít před zpracováním údajů právní základ, například váš souhlas. Pokud únik údajů představuje riziko pro jednotlivce, musí společnosti oznámit tento incident dozorovému úřadu do 72 hodin. Porušení předpisů může být potrestáno pokutou až 20 milionů eur nebo 4 % celosvětového ročního obratu, podle toho, která částka je vyšší.
Jak se CCPA liší od GDPR z pohledu spotřebitele?
CCPA, platný od 1. ledna 2020 v Kalifornii, dává spotřebitelům právo vědět, jaké osobní údaje se shromažďují, právo na jejich výmaz a právo odmítnout jejich prodej. Správní pokuty činí až 2 500 $ za jedno porušení nebo 7 500 $ za úmyslné porušení. Je to užší rámec než strukturu GDPR s pokutami až 20 milionů € nebo 4 % obratu, ale americkým spotřebitelům i tak dává konkrétní páku v podobě práva odmítnout prodej jejich dat.
Jak VPN chrání moje osobní údaje?
VPN šifruje veškerý provoz mezi vaším zařízením a jeho serverem, čímž blokuje vaší poskytovateli internetových služeb a útočníkům na veřejné Wi-Fi monitorování aktivity a maskuje vaši IP adresu, aby se ztížilo sledování polohy. Například NordVPN používá šifrování AES-256, uvádí, že jeho zásada bez protokolování byla nezávisle auditována, provozuje 7,115 serverů v 150 zemích a pokrývá 10 simultánních zařízení.
Jaké nástroje chrání mou komunikaci mimo VPN?
Vrstvujte šifrování přes kanály. Signal šifruje zprávy, hlasové hovory a videohovory end-to-end ve výchozím nastavení, takže ani poskytovatel aplikace je nemůže přečíst. ProtonMail a Tutanota nabízejí end-to-end šifrovaný e-mail, na rozdíl od standardního Gmailu nebo Outlooku. Šifrovaná DNS přes Cloudflare (1.1.1.1) nebo Quad9 zabraňuje vašemu poskytovateli internetových služeb v protokolování každé webové stránky, kterou navštívíte v prostém textu.
Co dělá heslo skutečně silným v roce 2024?
Nejdůležitější jsou délka a náhodnost: cílem je alespoň 16 znaků kombinujících velká a malá písmena, číslice a symboly. Přesto se “123456” opakovaně objevuje na seznamech unikli hesel. Použijte správce hesel, který vygeneruje a uloží jedinečná hesla pro každý účet, a všude, kde je to možné, zapněte vícefaktorové ověření, aby samotné uniklé heslo nestačilo k přístupu.
Jak chránit svá data na veřejné Wi-Fi konkrétně?
Na veřejných sítích se nepřihlašujte do bankovnictví ani k citlivým účtům, protože útočníci připojení ke stejné Wi-Fi mohou provádět útoky typu man-in-the-middle nebo vytvořit falešné „evil twin“ hotspoty, které napodobují legitimní sítě. Použijte VPN pro šifrování připojení a před zadáním osobních údajů se ujistěte, že web používá HTTPS.
Jaký je nejjednoduší nejúčinnější zvyk pro snížení mého rizika ochrany soukromí?
Omezit to, co sdílíte online na prvním místě, protože každá zveřejněná detail rozšiřuje, co mohou útočníci použít pro cílený phishing nebo doxxing. Kombinujte to se silnými jedinečnými hesly, šifrovanými nástroji cloudového úložiště, jako je Proton Drive nebo Tresorit, a VPN ve veřejné síti Wi-Fi. Dohromady tyto odstraní většinu útočné plochy, na kterou se zločinci spoléhají.