Malware Guide: Typer, risici og beskyttelsestips
Lær hvad malware er, de almindelige typer, som cyberkriminelle bruger, og hvordan du beskytter dine enheder med simple sikkerhedstrin og værktøjer.
 Michael Gargiulo
Bundlinje: Ransomware, en almindelig type malware, var involveret i 23 % af de datalæk, der blev analyseret i Verizons Data Breach Investigations Report 2024[1]. Du beskytter dig selv ved at bruge antivirussoftware, opdatere regelmæssigt, have stærke adgangskoder, tage filsikkerhedskopier og bruge en VPN til at kryptere forbindelser på offentligt Wi-Fi.
| Malwaretype | Sådan virker den | Primært mål |
|---|---|---|
| Virus | Kopierer sig selv og spreder sig mellem enheder | Filkorruption, systemskade |
| Trojan | Udgiver sig for at være legitim software | Bagdørsadgang, datatyveri |
| Ransomware | Krypterer filer og kræver betaling | Økonomisk afpresning |
| Spyware | Overvåger hemmeligt aktivitet og tastetryk | Tyveri af legitimationsoplysninger og data |
| Adware | Viser uønskede annoncer, ofte bundtet med software | Indtjening, dataindsamling |
| Orm (worm) | Kopierer sig på tværs af netværk uden brugerhandling | Forstyrrelse af netværk, levering af nyttelast |
| Rootkit | Gemmer sig dybt i systemet og undgår opdagelse | Vedvarende adgang, overvågning |
| Botnet | Gør inficerede enheder til et styret netværk | DDoS-angreb, spam, kryptomining |
| Cryptojacker | Bruger enhedens ressourcer til at udvinde kryptovaluta | Økonomisk gevinst på offerets bekostning |
Hvad betyder malware?
Malware er software, der er designet til at skade din enhed, stjæle dine data eller forstyrre dit liv. Begrebet er en forkortelse for “malicious software” (ondsindet software). Det omfatter vira, ransomware, spyware og mange andre typer trusler.
Malware sniger sig ind i computere og telefoner via e-mails, downloads eller kompromitterede websteder. Når du ved, hvad malware er, bliver det lettere at genkende og undgå disse digitale fælder, før de forårsager skade.
Den voksende trussel fra malware
Malware er et større problem nu end nogensinde før. Der dukker hele tiden nye varianter op. Hackere bruger AI til at gøre malware smartere, så den lettere kan omgå antivirusværktøjer.
Virksomheder mister millioner hvert år. Almindelige mennesker risikerer identitetstyveri eller krypterede filer. En Reddit-bruger fortalte, hvordan ransomware krypterede deres filer og krævede $500 for en dekrypteringsnøgle. Omfanget af dette problem fortsætter med at vokse på tværs af alle enhedstyper og operativsystemer.
Hvordan malware inficerer dine enheder
Malware når dine enheder gennem snedige metoder. Når du ved, hvordan det spredes, kan du undgå det. Nedenfor er de vigtigste infektionsveje.
Phishing-e-mails: Den største indgangsport for infektioner
Phishing-e-mails er den mest almindelige måde, malware når enheder på. Disse falske e-mails ser ud til at komme fra banker, kolleger eller tjenester som Netflix.
De lokker dig til at klikke på ondsindede links eller downloade inficerede vedhæftede filer. En Quora-bruger fortalte, hvordan et åbnet falsk fakturamail installerede en trojansk hest, der skjulte sig som legitim software. Menneskelig handling, såsom at klikke på et link eller åbne en vedhæftet fil, spillede en rolle i 68 % af brudene[1] i Verizons analyse fra 2024. CISA udgiver praktiske råd om at genkende og rapportere phishing[2]. Hackere udformer overbevisende beskeder, ofte med hastende sprog som “Din konto er suspenderet” for at tvinge hurtig handling. Sådan undgår du phishing:
- Tjek afsenderens e-mailadresser for mærkelige stavemåder eller domæner.
- Hold musen over links for at se den rigtige URL, før du klikker.
- Brug e-mailfiltre til at fange mistænkelige beskeder.
- Kør antivirusscanninger på vedhæftede filer, før du åbner dem.
At være forsigtig stopper phishing-angreb.
Drive-by-downloads: Lydløs levering
Drive-by-downloads sker, når du besøger et kompromitteret websted. Malware installeres uden din viden eller accept. Disse sider kan se sikre ud, f.eks. en nyhedsside eller en blog. Hackere skjuler ondsindet kode i dem.
En Reddit-bruger rapporterede, at adware blev installeret efter at have klikket på en falsk browseropdateringsprompt på en streamingside. Nogle gange er der slet ikke brug for et klik. Siden udnytter browsersvagheder til at installere malware lydløst. Sådan beskytter du dig:
- Hold browsere som Chrome eller Firefox opdateret.
- Brug annonceblokeringsprogrammer for at undgå ondsindede pop-ups.
- Undgå websteder med mistænkelige URL’er eller dårlig sikkerhed.
- Installer et antivirus som Malwarebytes for at fange downloads.
Sikre browservaner er din første forsvarslinje.
Softwarefejl: Åbne døre for angribere
Upatchede softwaresårbarheder giver malware en let indgang. Hackere udnytter fejl i operativsystemer, apps eller plugins for at snige sig ind.
WannaCry-ransomwaren spredte sig gennem EternalBlue-udnyttelsen af en Windows SMB-fejl, som Microsoft allerede havde patchet i marts 2017, ifølge CISA’s advarsel[3]. Zero-day-udnyttelser, der målretter mod ukendte fejl, vokser år for år. Hvis du springer opdateringer over, bliver din enhed et nemt mål. Sådan holder du dig sikker:
- Aktiver automatiske opdateringer til Windows, macOS eller apps.
- Tjek for patches til software som Adobe eller Java.
- Brug sårbarhedsscannere til at finde svage punkter.
- Installer en firewall for at blokere udnyttelsesforsøg.
Regelmæssige opdateringer lukker døren for hackere.
Inficerede USB-enheder og udstyr: Fysiske risici
Når du tilslutter inficerede USB-drev eller eksterne enheder, kan malware spredes øjeblikkeligt. Disse enheder bærer ofte autorun-malware, der installeres, når de tilsluttes.
En bruger advarede om USB-enheder, der var efterladt på offentlige steder som biblioteker, og som inficerede deres pc med en orm. Inficerede printere eller IoT-enheder som smarte kameraer kan også sprede trusler. Sådan forebygger du dette:
- Deaktiver autorun på din computer.
- Scan USB-drev med et antivirus, før du åbner filer.
- Undgå at bruge ukendte eller fundne enheder.
- Opdater IoT-enheders firmware regelmæssigt.
Tjek altid fysiske enheder, før du stoler på dem.
Piratkopierede apps: Trusler forklædt som gratis software
Download af piratkopieret software er en almindelig malwarefælde. Hackere pakker ondsindet kode ind i crackede versioner af populære programmer.
En bruger fortalte, hvordan et piratkopieret spil installerede en trojansk hest, der stjal deres bankoplysninger. Spyware gemmer sig ofte i gratis software og sporer din aktivitet eller opsnapper data. Sådan undgår du infektioner fra piratapps:
- Download kun fra pålidelige kilder som Google Play eller Apples App Store.
- Tjek appanmeldelser og udviklernavne.
- Brug et antivirus til at scanne downloads.
- Undgå “for godt til at være sandt” gratis software.
Hold dig altid til legitime kilder.
Svage adgangskoder: Et nemt indgangspunkt
Svage eller genbrugte adgangskoder gør det nemt for hackere at installere malware. Hvis din adgangskode er “123456” eller bruges på flere sites, kan angribere overtage dine konti og placere keyloggere.
Spyware som Olympic Vision registrerer dine tastetryk for at stjæle logins. En bruger mistede sin e-mailkonto til en keylogger på grund af en svag adgangskode. Sådan styrker du adgangskoder:
- Brug adgangskoder på 12+ tegn med bogstaver, tal og symboler.
- Gem dem i en adgangskodeadministrator som LastPass.
- Aktiver multifaktorautentificering (MFA) for ekstra sikkerhed.
- Skift adgangskoder regelmæssigt, især efter et brud.
Stærke adgangskoder holder hackere ude af dine konti.
Usikret Wi-Fi: Et hotspot for angreb
Offentligt Wi-Fi, som det man finder på caféer eller lufthavne, er en almindelig angrebsvej. Hackere bruger man-in-the-middle-angreb til at opfange data og indsætte ondsindet kode. Usikrede netværk er fortsat en af de største angrebsveje for infektioner.
En brugers telefon blev kompromitteret efter brug af lufthavns-Wi-Fi uden en VPN. Sådan sikrer du Wi-Fi-forbindelser:
- Brug en VPN til at kryptere forbindelser på offentlige netværk.
- Undgå følsomme opgaver som netbank på offentligt Wi-Fi.
- Slå Wi-Fi fra, når det ikke bruges.
- Tjek for “https” på de websteder, du besøger.
VPN’er giver et ekstra lag beskyttelse på usikre netværk.
Malvertising: Annoncer der leverer trusler
Malvertising bruger falske annoncer til at sprede ondsindet software. Et klik på en “vind en præmie”-annonce kan installere ransomware eller spyware. Selv legitime websteder kan vise dårlige annoncer, hvis deres annoncenetværk er kompromitteret.
En brugers telefon blev inficeret med adware efter et klik på en falsk konkurrenceannonce. Sådan undgår du malvertising:
- Brug annonceblokeringsprogrammer som uBlock Origin.
- Undgå at klikke på blinkende eller hastende annoncer.
- Scan enheder efter besøg på nye sites.
- Hold antivirussoftware opdateret, så adware fanges.
Vær på vagt over for online-annoncer, også på betroede sites.
Social engineering: Manipulation frem for tekniske udnyttelser
Social engineering bygger på vildledning frem for teknisk hacking. Angribere udgiver sig for at være betroede kontakter såsom banker, kundeservicemedarbejdere eller endda kolleger. De overtaler dig til at afsløre følsomme oplysninger eller installere skadelig software.
Nogle brugere modtager for eksempel opkald, der hævder, at deres computer er kompromitteret. De bliver derefter bedt om at downloade “sikkerhedsværktøjer”, som i virkeligheden er malware. Social engineering optræder ofte sammen med phishing-e-mails og falske login-sider for at sprede trojanske heste eller spyware.
Sådan beskytter du dig:
- Bekræft identiteter ved at ringe til officielle numre fra verificerede websteder.
- Giv aldrig adgangskoder, koder eller økonomiske oplysninger til uventede opkaldere.
- Vær skeptisk over for beskeder, der kræver øjeblikkelig handling.
- Scan alle ukendte downloads med pålidelig sikkerhedssoftware.
Hvis en anmodning virker usædvanlig eller presset, så stop op og verificér. Årvågenhed er et af de stærkeste forsvar mod social engineering-angreb.
Forældet software: Et magnet for udnyttelser
Kørsel af forældet software efterlader sikkerhedshuller åbne for angribere. Ældre versioner af Windows eller udfasede værktøjer som Adobe Flash er oplagte mål. Hackere udnytter disse svagheder til at installere ondsindet kode, som senere kan sprede sig gennem skjulte netværk, der omtales i sammenligninger som dark web vs deep web.
Log4j-fejlen gjorde det muligt for hackere at sprede ransomware på tværs af upatchede systemer verden over. En bruger rapporterede, at en opdatering af Java stoppede et angreb på deres server. Sådan løser du dette:
- Slå automatiske opdateringer til for al software.
- Fjern ubrugte eller forældede apps.
- Tjek for opdateringer ugentligt.
- Brug værktøjer som Ninite til at administrere opdateringer.
Regelmæssige opdateringer holder trusler ude og sparer dig for dyre angreb.
Konsekvenserne for enkeltpersoner og virksomheder
Malware ødelægger både enkeltpersoner og virksomheder. Det medfører økonomiske tab, datatyveri og følelsesmæssig belastning. Konsekvenserne varierer afhængigt af, hvem der bliver ramt, og hvilken type trussel der er tale om.
For enkeltpersoner: Personlig og økonomisk ødelæggelse
Malware rammer enkeltpersoner hårdt. Det truer privatlivet, økonomien og den mentale ro.
Spyware som Pegasus sporer hemmeligt din aktivitet og stjæler adgangskoder, e-mails eller bankoplysninger. Ransomware, som er en anden type malware, krypterer dine filer og kræver betaling. Selv efter betaling er gendannelse ikke garanteret.
Keyloggere registrerer, hvad du skriver, for at stjæle kreditkortnumre eller CPR-oplysninger. Ofre føler sig ofte krænket, urolige eller magtesløse. De økonomiske tab kan variere fra hundredvis til tusindvis af dollars, især når bankkonti bliver kompromitteret. Stjålne data ender ofte til salg på darknettet, hvilket skaber vedvarende risici. Sådan beskytter du dig:
- Brug en antivirus som Bitdefender til at fange trusler.
- Tag backup af dine filer på Google Drive for at undgå tab fra ransomware.
- Brug en VPN for at reducere risikoen på offentlige Wi-Fi-net.
- Hold øje med dine bankkonti for usædvanlige transaktioner.
- Aktivér multifaktorautentificering (MFA) for at sikre dine logins.
For virksomheder: Økonomiske tab og driftsforstyrrelser
Virksomheder står over for endnu større udfordringer. Malwarerelaterede databrud koster virksomheder millioner i genopretning, bøder og tabt tillid.
LockBit-ransomwarefamilien, herunder LockBit 3.0, var involveret i omkring 1.700 angreb i USA mellem 2020 og 2023, med cirka 91 millioner dollars betalt i løsepenge, ifølge en fælles udtalelse fra CISA og FBI[4]. Banker, detailhandlere og teknologivirksomheder er oplagte mål på grund af deres følsomme data. Spyware som DarkHotel retter sig mod virksomheders netværk for at stjæle forretningshemmeligheder. Botnets gør virksomhedens enheder til værktøjer for DDoS-angreb, der forstyrrer hjemmesider eller tjenester. Mirai-botnettet viste, hvordan usikre internetforbundne enheder kan gøres til værktøjer for store DDoS-angreb, som beskrevet i en CISA-advarsel[5].
Tabene varierer meget: Verizon fandt, at medianen for tab i ransomware- og afpresningsbrud var 46.000 dollars, og at 95 % af sagerne lå mellem 3 og 1.141.467 dollars (DBIR 2024[1]). Ud over penge står virksomheder over for skade på omdømmet og regulatoriske bøder; under GDPR kan en bøde nå op på 20 millioner euro eller 4 % af den globale årlige omsætning[6]. Wipermalware som WhisperGate[7] kan slette kritiske data, så virksomheder må genopbygge systemerne fra bunden. Sådan beskytter du virksomheden:
- Installér virksomhedsantivirus som CrowdStrike Falcon.
- Uddan medarbejdere i phishing og social manipulation.
- Brug netværkssegmentering til at begrænse spredning.
- Tag daglige backups for at kunne genoprette efter ransomware.
- Sikr fjernadgang med en VPN for at beskytte forbindelserne.
Hvorfor beskyttelse betyder noget for alle
Spyware stjæler dit privatliv. Ransomware krypterer dine minder. Botnets forstyrrer hele virksomheder. Tallene om databrud ovenfor viser, at dette ikke kun er et teknisk problem. Det påvirker personlig økonomi og hele økonomier.
Brug af antivirussoftware, backups, VPN og gode vaner sammen kan stoppe trusler, før de rammer. Vær proaktiv, så er du beskyttet.
Hvorfor hackere bruger malware
Hackere bruger malware for penge, magt eller forstyrrelser. Motiverne varierer, men værktøjerne forbliver konsekvente.
Økonomisk gevinst driver de fleste angreb. Hackere stjæler data for at sælge på darknet eller kræver løsepenge direkte fra ofre. Cryptojacking kaperere din enheds processorkraft til at mine kryptovaluta. En bruger rapporterede at cryptojacking bremser deres PC til en kravl.
Nogle angribere spionerer for konkurrenter eller nationalstater. Andre sigter mod at forstyrre regeringer eller kritisk infrastruktur som WhisperGate wiper-malware, der målretter ukrainske systemer. Malwares alsidighed gør det til topværktøjet for cyberkriminelle på ethvert færdighedsniveau.
Nye Trends inden for Cybertrusler
Malware udvikler sig hurtigt. Disse er de mest betydningsfulde trends, der former trusselslandskabet lige nu.
AI-Drevne Trusler: Smartere og Mere Undvigende
AI-drevet malware bruger kunstig intelligens til at tilpasse sig og undgå detektion. I modsætning til traditionelle trusler ændrer den sin kode undervejs og undgår antivirusværktøjer. AI-malware skaber unikke varianter til hvert angreb og retter sig i realtid mod svagheder.
CrowdStrike har dokumenteret AI-malware, der efterligner legitime apps for at stjæle bankoplysninger. Denne type trussel er svær at opdage, fordi den lærer af forsvaret. Sådan beskytter du dig mod AI-drevne trusler:
- Brug et avanceret antivirus med AI-detektion, f.eks. CrowdStrike Falcon.
- Opdater software dagligt for at lukke nye sårbarheder.
- Hold øje med usædvanlig enhedsadfærd, f.eks. pludselig langsom ydeevne.
- Lær at genkende phishing-e-mails, en almindelig leveringsmetode.
Malware-as-a-Service: Kriminalitet til leje
Malware-as-a-Service (MaaS) gør det muligt for hvem som helst at købe færdige angrebspakker på darknettet. Disse pakker fungerer som softwareabonnementer.
Dette sænker kravet til teknisk viden for angribere markant. Sådan modvirker du MaaS:
- Brug e-mailfiltre til at blokere phishing, en almindelig MaaS-leveringsmetode.
- Implementér firewalls for at stoppe uautoriseret adgang.
- Uddan medarbejdere i at genkende falske softwaretilbud.
- Brug en VPN til at sikre forbindelser på usikre netværk.
Angreb på tværs af platforme: Rettet mod alle enheder
Malware på tværs af platforme rammer flere systemer: Windows, macOS, Linux og mobil. Den udnytter apps som Zoom eller WhatsApp til at bevæge sig mellem enheder. En trojansk hest udgivet som et spil kan stjæle data fra både din laptop og din telefon.
Denne type trussel vokser i takt med, at folk bruger flere enheder dagligt. Sådan forhindrer du angreb på tværs af platforme:
- Opdater alle enheder regelmæssigt for at lukke sårbarheder.
- Undgå at dele apps på tværs af platforme uden at scanne dem først.
- Brug antivirussoftware på både telefoner og computere.
- Begræns app-tilladelser for at blokere uautoriseret adgang.
Cloud-native trusler: Rettet mod hostet infrastruktur
Cloud-native malware angriber cloudtjenester som AWS, Azure eller Google Cloud. Hackere udnytter svage cloud-API’er eller forkert konfigurerede servere til at indsætte ondsindet kode.
Denne trussel er særligt farlig for virksomheder, der er afhængige af cloudlagring. Sådan beskytter du cloudsystemer:
- Brug stærke cloudadgangskoder og MFA.
- Overvåg cloudlogs for mistænkelig aktivitet.
- Krypter cloud-data for at blokere uautoriseret adgang.
- Hyr cloud-sikkerhedseksperter til regelmæssige revisioner.
Zero-Day-udnyttelser: Angreb før der findes rettelser
Zero-day-udnyttelser retter sig mod ukendte softwarefejl, før der findes rettelser. Log4j-sårbarheden gjorde det muligt for hackere at sprede ransomware globalt, før de fleste systemer nåede at opdatere.
Disse angreb er svære at stoppe, fordi der endnu ikke findes nogen løsning. Sådan reducerer du risikoen ved zero-days:
- Brug indtrængningsdetektionssystemer som CrowdStrike.
- Opdater software, så snart rettelser udgives.
- Kør sandboxede apps for at isolere trusler.
- Følg sikkerhedsblogs og CISA-advarsler for zero-day-varsler.
Hurtige opdateringer redder systemer. Disse trends viser, at trusler bliver smartere og sværere at stoppe.
Sådan opdager du en infektion på din enhed
At opdage en infektion tidligt sparer tid, penge og besvær. Hold øje med disse advarselstegn:
- Langsom ydeevne eller hyppige nedbrud.
- Pop-up-annoncer, du ikke forventede.
- Mærkelige e-mails sendt fra din konto uden din viden.
- Ukendte programmer, der kører i din proceslisten.
- Usædvanligt høj netværksaktivitet eller hurtigt batteriforbrug.
En bruger bemærkede, at deres laptop blev langsommere, og sporede det til cryptojacking. Kør en fuld antivirusscanning, hvis du ser nogen af disse tegn. Tidlig opdagelse begrænser skaden.
Tip: Phishing er en førende leveringsmetode for malware. Før du klikker på et link i en e-mail, så hold musen over det for at kontrollere den faktiske URL, og tjek afsenderens domæne for subtile stavefejl. Denne ene vane stopper den mest almindelige leveringsmetode for skadelig software.
Bedste praksis til at forhindre infektioner
Vær proaktiv for at holde trusler væk. Simple vaner og værktøjer beskytter dine enheder. Her er de vigtigste trin:
- Installer antivirusprogram: Brug et betroet antivirusprogram som Norton eller Malwarebytes. Regelmæssige opdateringer fanger nye trusler. Scan enheder mindst ugentligt.
- Opdater software: Patch apps og systemer regelmæssigt for at lukke sårbarheder. Aktivér auto-opdateringer for Windows og macOS. Forældet software inviterer angreb.
- Undgå mistænkelige e-mails: Klik ikke på links eller vedhæftninger fra ukendte afsendere. Bekræft URL’er før du klikker. Phishing-e-mails spreder infektioner hurtigt.
- Brug stærke adgangskoder: Opret 12+ karakteradgangskoder med tal og symboler. Brug en adgangskodehåndterer som LastPass. Stærke adgangskoder blokerer uautoriseret adgang.- Spring risikable downloads over: Download kun fra betroede kilder som Google Play eller App Store. Undgå pirathåndteret apps. De gemmer ofte skjulte trusler.
- Sikkerhedskopi filer: Gem data til Google Drive eller eksterne drev. Sikkerhedskopier beskytter mod ransomware. En Reddit-bruger gendannede alle deres filer på denne måde.- Aktivér firewall: Brug Windows Defender Firewall til at blokere uautoriserede forbindelser. Firewalls stopper trusler fra at spredes. Tjek indstillinger regelmæssigt.
- Sikker IoT-enheder: Skift standardadgangskoder på smarte kameraer eller routere. Opdater firmware ofte. IoT-enheder er hyppige mål.
- Brug en VPN på offentligt Wi-Fi: En VPN krypterer din forbindelse på usikrede netværk. Dette reducerer eksponering for man-in-the-middle-angreb. Vælg en troværdig betalt VPN-udbyder.
- Lær at få øje på social engineering: Tag træning for at genkende falske e-mails eller opkald. Bevidsthed stopper manipulationsbaserede angreb. Praktiseres at få øje på phishing-forsøg regelmæssigt.
Beskytter en VPN mod malware?
En VPN krypterer din internetforbindelse og skjuler din IP-adresse. Dette gør det sværere for angribere at opsnapse data på offentligt Wi-Fi eller injicere ondsindet kode gennem man-in-the-middle-angreb.
Dog forhindrer en VPN malware i de fleste scenarier ikke. VPN’er scanner ikke filer, du downloader. De blokerer ikke phishing-sites eller fjerner eksisterende infektioner. De kan ikke stoppe dig fra at åbne en ondsindet e-mailvedhæftelse eller installere en trojaner, som forklædes som software.
Hvad en VPN gør godt, er at reducere din eksponering på usikrede netværk. Hvis du bruger offentligt Wi-Fi på en kaffebar eller lufthavn, forhindrer en VPN angribere fra at læse din trafik eller omdirigere dig til ondartede sites. Nogle VPN-udbydere som NordVPN inkluderer yderligere funktioner såsom Threat Protection, som blokerer kendte ondartede domæner og annoncer. Disse funktioner tilføjer værdi, men erstatter stadig ikke dedikeret antivirussoftware.
Tænk på en VPN som et lag i en multi-lag defense. Parr den med antivirussoftware, stærke adgangskoder, regelmæssige opdateringer og sikre surfenavne. Intet enkelt værktøj stopper hver trussel. Lagdelt sikkerhed er den eneste pålidelige tilgang. Bemærk: VPN.com kan tjene affiliate-provisioner fra VPN-udbydere nævnt på denne websted. Vores anbefalinger er baseret på uafhængig evaluering.
Sådan kommer du dig efter en infektion
Hvis malware rammer, skal du handle hurtigt. Her er en trin-for-trin genoprettelsesplan.
Afbryd din enhed med det samme
Isoler den inficerede enhed for at stoppe truslen i at sprede sig. Slå Wi-Fi fra, tag Ethernet-kablerne ud, eller deaktiver netværkskortene. Dette forhindrer orme eller botnets i at inficere andre enheder på dit netværk. WannaCry spredte sig hurtigt på tværs af netværk, og derfor er det vigtigt at afbryde forbindelsen straks. Sådan afbryder du sikkert:
- Sluk for Wi-Fi via enhedens indstillinger.
- Tag eksterne drev ud for at undgå smitte.
- Undgå at bruge enheden, før den er scannet.
Identificer truslens type
Kør en fuld systemscanning i fejlsikret tilstand (Safe Mode) med pålidelig antivirussoftware som Malwarebytes eller Bitdefender. Fejlsikret tilstand begrænser skadelig aktivitet, hvilket gør detektion lettere. Afgør om det er ransomware, spyware eller en trojansk hest som Emotet[8].
At kende den specifikke trussel hjælper med at vælge den rigtige fjernelsesstrategi. Da nye varianter konstant dukker op, er præcis identifikation vigtig. Sådan identificerer du truslen:
- Start i fejlsikret tilstand (tryk på F8 ved opstart i Windows).
- Brug Malwarebytes, Bitdefender eller Kaspersky til scanninger.
- Tjek antivirusloggene for truslens navn og adfærd.
Fjern truslen
Når truslen er identificeret, skal du ssætte de skadelige filer i karantæne eller slette dem med antivirusværktøjer. Software som Kaspersky Virus Removal Tool eller Emsisoft Emergency Kit kan håndtere svære tilfælde, herunder filløse trusler, der gemmer sig i hukommelsen. Ved alvorlige infektioner skal du bruge et opstartbart antivirus-USB til at rense systemet, før det indlæses. Sådan fjerner du trusler:
- Følg antivirusprogrammets anvisninger for at sætte filer i karantæne eller slette dem.
- Brug et sekundært værktøj som Emsisoft til verifikation.
- Undgå manuel sletning, medmindre du er ekspert.
Skift alle adgangskoder
Opdater adgangskoderne til alle konti, især bank og e-mail. Brug stærke, unikke adgangskoder og aktiver multifaktorautentificering (MFA). Keyloggere stjæler ofte logins under en infektion.
Skift adgangskoderne fra en ren, ikke-inficeret enhed for at undgå genindfektion. Infostealers som LummaC2 er stadig udbredte. Sådan sikrer du adgangskoderne:
- Brug en adgangskodeadministrator som LastPass til at generere stærke adgangskoder.
- Aktiver MFA med apps som Google Authenticator.
- Skift kun adgangskoder, når du har bekræftet, at truslen er fjernet.
Gendan filer fra backups
Hvis ransomware eller wiper-malware sletter eller krypterer filer, skal du gendanne dem fra en ren backup. Brug eksterne drev eller cloud-tjenester som Google Drive eller OneDrive. Sørg for, at backups er fri for trusler, før du gendanner dem.
Ransomware var involveret i 23 % af brudene[1] i Verizons analyse fra 2024, hvilket gør backups afgørende. Sådan gendanner du filer:
- Verificer, at backups er uinficerede med en antivirusscanning.
- Gendan filerne til en ren enhed.
- Undgå at betale ransomware-krav. Genoprettelse er ikke garanteret.
Opdater al software
Patch al software for at lukke de sårbarheder, angriberne udnyttede. Opdater dit operativsystem, dine apps og plugins med det samme. WannaCry udnyttede en uopdateret Windows-fejl, og zero-day-udnyttelser retter sig mod uopdaterede systemer. Sådan opdaterer du software:
- Aktiver automatiske opdateringer til Windows, macOS eller apps.
- Tjek for opdateringer til browsere og plugins som Adobe.
- Brug værktøjer som Ninite til samlede opdateringer.
Kør en anden scanning
Efter fjernelsen skal du køre endnu en fuld scanning med et andet antivirusprogram for at sikre, at intet er tilbage. Filløse trusler som Astaroth kan gemme sig i hukommelsen. En bruger brugte Bitdefender efter Malwarebytes for at bekræfte, at systemet var rent. Sådan scanner du igen:
- Brug et sekundært værktøj som Kaspersky eller Norton.
- Kør scanninger i fejlsikret tilstand for nøjagtighed.
- Tjek systemlogs for usædvanlig aktivitet.
Overvåg konti for mistænkelig aktivitet
Hold øje med bankkonti, e-mails og sociale medier for uautoriserede logins eller betalinger. Spyware kan blive liggende og sende data til hackere, selv efter fjernelse. Anmeld svindel til banken eller FTC på www.identitytheft.gov[9]. Sådan overvåger du konti:
- Tjek kontologs for ukendte logins.
- Opsæt banknotifikationer for transaktioner.
- Brug kreditovervågning, hvis data er blevet stjålet.
Tag cybersikkerhedsuddannelse
Lær af infektionen for at undgå fremtidige angreb. Onlinekurser eller workshops lærer dig at genkende phishing-e-mails og andre taktikker. Da menneskelig handling indgår i 68 % af brudene, har denne træning en stor effekt. Sådan får du uddannelse:
- Tag gratis kurser hos CISA eller Coursera.
- Øv dig i at genkende falske e-mails i simuleringer.
- Del tips med familie eller kolleger.
Hyr eksperter til komplekse infektioner
Til komplekse trusler som rootkits eller wiper-malware skal du hyre cybersikkerhedseksperter. Rootkits som Zacinlo gemmer sig dybt i systemerne og modstår standard antivirusværktøjer. En bruger hyrede en professionel til at fjerne et rootkit, efter deres antivirus havde svigtet. Sådan hyrer du eksperter:
- Kontakt firmaer som CrowdStrike eller lokale it-tjenester.
- Verificer kvalifikationer, før du hyrer.
- Bed om en detaljeret oprydningsrapport.
Hvorfor hurtig genopretning er vigtig
Hurtig genopretning begrænser økonomisk tab, datatyveri og systemskader. Der sker 5,6 milliarder malware-angreb globalt hvert år. Brug af en VPN på offentligt Wi-Fi under genopretningen tilføjer et ekstra lag beskyttelse. Hurtig og grundig handling genskaber din enhed og din sindsro.
Hvad er det næste for forsvar mod malware?
Trusselslandskabet fortsætter med at udvikle sig. Angribere tager nye teknikker i brug hurtigere, end mange organisationer kan reagere.
AI former både angreb og forsvar. Angribere bruger AI til at generere polymorf malware, der ændrer sin kode ved hver eksekvering. Forsvarere svarer med AI-baserede detektionssystemer, der analyserer adfærdsmønstre i stedet for at stole på kendte signaturer. Virksomheder som CrowdStrike, SentinelOne og Palo Alto Networks bygger hurtigere detektions- og automatiske responssystemer.
Betaling af løsesum er fortsat omstridt. Betaling af løsesum finansierer kriminelle operationer og garanterer ikke, at filerne genskabes. FBI oplyser, at de ikke opfordrer til at betale en løsesum[10], fordi betaling kan opmuntre angriberne og ikke garanterer genoprettelse. Alligevel betaler mange virksomheder, fordi nedetidens omkostninger overstiger løsesummen. Denne spænding driver en vedvarende debat i cybersikkerhedspolitiske kredse.
Gratis VPN’er indebærer egne risici. Nogle gratis VPN-tjenester logger brugerdata, indsætter reklamer eller bundter uønsket software. Hold dig til velrenommerede betalte udbydere med gennemsigtige privatlivspolitikker og uafhængige revisioner.
Filløse trusler udfordrer traditionel antivirussoftware. Disse angreb opererer udelukkende i hukommelsen og efterlader ingen filer, som scannere kan opdage. Endpoint detection and response (EDR)-værktøjer bliver essentielle for at fange disse sofistikerede teknikker.
Brugeruddannelse er den forsvarsmekanisme med størst effekt. Tekniske værktøjer er vigtige, men menneskelige fejl spiller stadig en rolle i de fleste brud. Regelmæssige phishing-simuleringer, awareness-træning og klare organisatoriske retningslinjer reducerer risikoen mere effektivt end noget enkeltstående produkt.
Fremtiden afhænger af lagdelte forsvar: AI-baseret detektion, konsekvent patching, stærk autentificering, krypterede forbindelser og informerede brugere, der arbejder sammen.
Endelig vurdering
Malware er fortsat en af de mest vedvarende digitale trusler, og nye varianter dukker konstant op. Fra ransomware til spyware er spektret af angrebstyper bredt, og hver enkelt kan få alvorlige konsekvenser.
Du beskytter dig selv bedst med en lagdelt tilgang: antivirussoftware, regelmæssige backups, stærke adgangskoder, softwareopdateringer og en VPN på offentligt Wi-Fi. Intet enkelt værktøj dækker alle vinkler. Equifax-hacket berørte ca. 147 millioner mennesker[11], og FTC hævdede, at virksomheden undlod at rette en kritisk sårbarhed, som den var blevet advaret om.
Referencer
- Verizon. u.d. 2024 Dbir Data Breach Investigations Report. Hentet 16. oktober 2026 fra https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Recognize and Report Phishing. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Indicators Associated With WannaCry Ransomware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Understanding Ransomware Threat Actors: LockBit. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Arkiveret: Wayback Machine-snapshot
- European Commission. u.d. Enforcement and sanctions. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkiveret: Wayback Machine-snapshot
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16. januar 2022). Hentet 16. oktober 2026 fra https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Emotet Malware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Arkiveret: Wayback Machine-snapshot
- Identitytheft. u.d. www.identitytheft.gov. http://www.identitytheft.gov.
- IC3. 2024. 2023 IC3Report. Hentet 16. oktober 2026 fra https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arkiveret: Wayback Machine-snapshot
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Hentet 16. oktober 2026 fra https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Arkiveret: Wayback Machine-snapshot
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
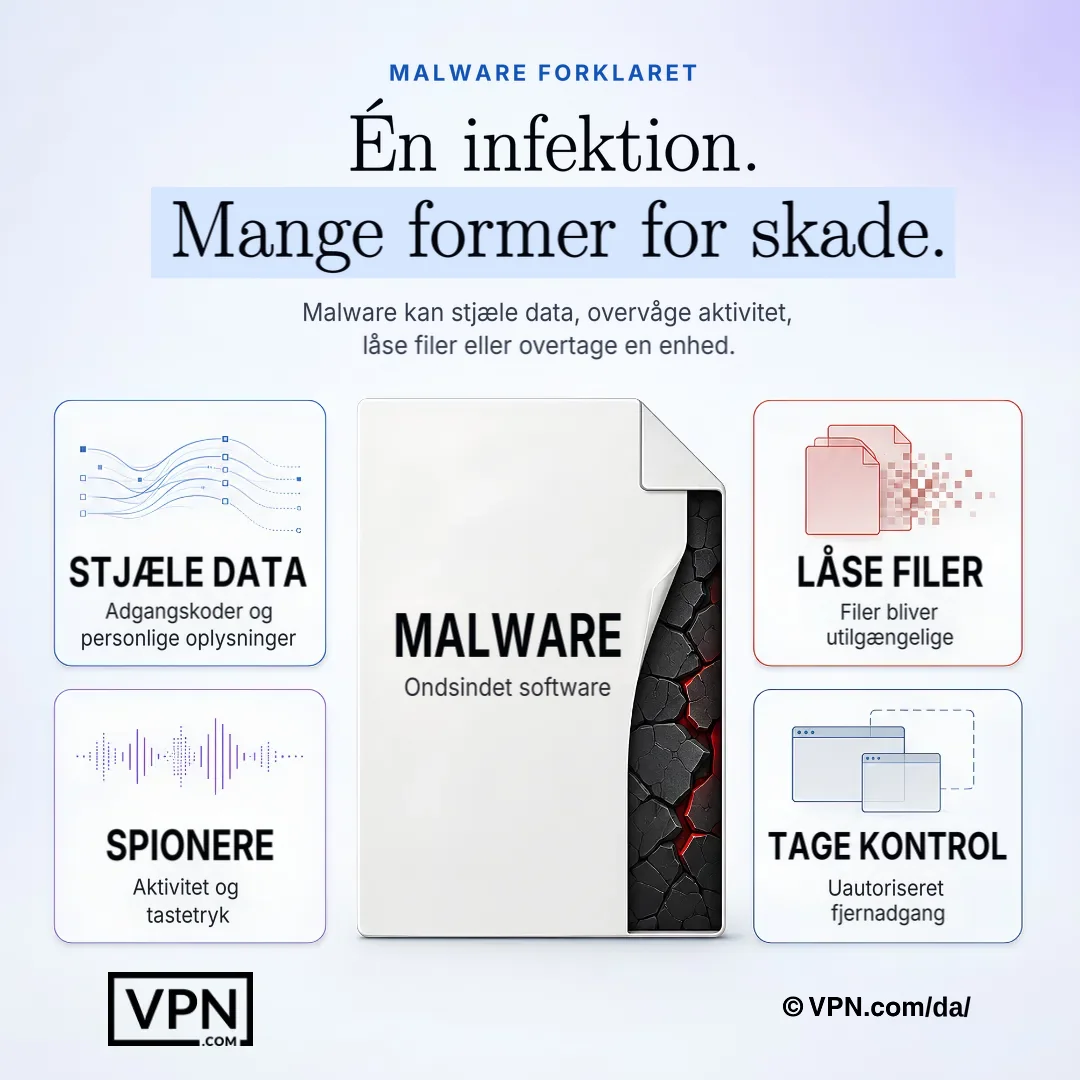
En enkelt malware-infektion kan stjæle oplysninger, overvåge aktivitet, låse filer eller give en angriber kontrol over en enhed.
Ofte stillede spørgsmål
Hvad er malware præcist, og hvordan kommer det ind på din enhed?
Malware er ondsindet software, der er designet til at stjæle data, beskadige systemer eller forstyrre dit liv. Det kommer typisk ind via phishing-e-mails og andre tricks, der er afhængige af menneskelig handling, en faktor i 68 % af brudene. Andre almindelige indgangspunkter er drive-by-downloads fra kompromitterede websites, inficerede USB-drev, piratkopierede apps og opdateringer, der mangler.
Hvad er den praktiske forskel mellem en virus, en orm og en trojaner?
En virus kopierer sig selv og spreder sig mellem enheder, hvilket forårsager filkorruption og systemskade, mens en orm replikerer sig på tværs af netværk uden nogen brugerhandling, sådan som WannaCry gjorde ved hjælp af EternalBlue-fejlen i Windows. En trojaner udgiver sig for at være legitim software for at oprette en bagdør til datatyveri, den samme teknik som en piratkopieret spiltrojaner brugte til at stjæle en brugers bankoplysninger.
Hvorfor betragtes ransomware som den dyreste type malware?
Ransomware var involveret i 23 % af brudene i Verizons analyse fra 2024, og det mediane tab i ransomware- og afpresningsbrud var 46.000 $. CISA og FBI rapporterer omkring 1.700 LockBit-angreb i USA siden 2020, med cirka 91 mio. $ betalt i løsesum. Malware-as-a-Service-kits sænker færdighedsbarrieren for angribere markant.
Hvad er Malware-as-a-Service, og hvorfor gør det angreb mere udbredte?
Malware-as-a-Service gør det muligt for hvem som helst at leje færdige angrebspakker på darknettet, som fungerer ligesom softwareabonnementer, og det fjerner den tekniske barriere for angribere. Modforanstaltninger omfatter e-mailfiltre, firewalls og medarbejderuddannelse, da phishing stadig er den almindelige leveringsmetode for MaaS.
Hvordan ændrer AI malware-trusselbilledet?
AI-drevet malware tilpasser sin egen kode i realtid for at undgå antivirusprogrammer, oprette unikke varianter for hvert angreb snarere end at genbruge statiske signaturer. CrowdStrike har dokumenteret AI malware-efterligninger af legitime apps for at stjæle bankdetaljer. Forsvarer reagerer med AI-drevne detektionssystemer, som CrowdStrike Falcon, som analyserer adfærdsmønstre i stedet for at stole på kendte malware-signaturer.
Beskytter en VPN dig faktisk mod malware?
Ikke direkte. En VPN krypterer din forbindelse og gemmer din IP-adresse, hvilket stopper angribere fra at opfange data eller injicere kode via man-in-the-middle-angreb på offentligt Wi-Fi, men det scanner ikke downloads, blokerer phishing-sites eller fjerner infektioner. Nogle udbydere som NordVPN tilføjer Threat Protection for at blokere kendte ondartede domæner, men en VPN er kun et lag i forsvar sammen med antivirussoftware.
Hvad er de mest effektive vaner for at forhindre malware-infektion?
Layer flere forsvar snarere end at stole på et enkelt værktøj: kør antivirussoftware som Norton eller Malwarebytes med ugentlige scanninger, aktivér auto-opdateringer for dit OS og apps, brug 12+ karakteradgangskoder i en manager som LastPass og sikkerhedskopi filer til Google Drive eller eksterne drev. Tilføj en VPN til offentligt Wi-Fi, da usikre netværk forbliver en top infektionsvektor.
Hvordan beskytter virksomheder sig specifikt mod malwarebaserede databrud?
Virksomheder kombinerer virksomhedsantivirus som CrowdStrike Falcon med netværkssegmentering for at begrænse malwarens spredning og med daglige backups for at kunne gendanne data efter ransomware uden at betale. Medarbejderuddannelse i phishing og social engineering lukker det menneskelige hul, da LockBit alene har indsamlet anslået 91 millioner dollars i løsepenge i USA. GDPR-bøder kan nå op på 20 millioner euro eller 4 % af den globale årlige omsætning, hvilket øger det lovgivningsmæssige pres for at investere i disse lag.
Hvad er advarselstegnene for at en enhed allerede er inficeret?
Se efter langsom ydeevne eller hyppige nedbrud, uventede pop-up-annoncer, mærkelige e-mails sendt fra din egen konto, ukendte programmer i task manager og usedvanlig høj netværks- eller batteriforbrugelse. En bruger sporerede en langsommere laptop til cryptojacking malware, der minede kryptovaluta i baggrunden. Kør en fuld antivirusscan øjeblikkelig hvis du ser noget af disse tegn, da tidlig opdagelse begrænser skaden.
Hvilke værktøjer anbefales til at identificere og fjerne en aktiv infektion?
Boot i Safe Mode og kør en fuld scan med Malwarebytes, Bitdefender eller Kaspersky for at fastslå, om truslen er ransomware, spyware eller trojaner som Emotet. For vanskelige tilfælde, herunder filløse trusler, der gemmer sig i hukommelse, bruges værktøjer som Emsisoft Emergency Kit eller en bootbar antivirusprogram USB til at rense før systemindlæsning. Kør en anden scan med et forskelligt værktøj bagefter for at bekræfte, at intet forbliver.
Hvad er det rigtige første trin, hvis du mistænker malware på din enhed?
Afbryd enheden øjeblikkelig ved at slukke Wi-Fi, udplugge Ethernet eller deaktivere netværksadapteren for at stoppe orm eller botnets fra spredning, da WannaCry spredte sig hurtigt på tværs af forbundne netværk. Undgå at bruge enheden, indtil den scannes. Kun efter at infektionen bekræftet er fjernet skal du skifte adgangskoder, og gør det fra en separat, ren enhed for at undgå genfiltration.
Er det nogensinde en god idé at betale et løsesum for ransomware?
Nej. FBI opfordrer ikke til at betale løsesummen, og selv efter betaling er det ikke sikkert, at du får dine filer tilbage. Ransomware indgik i 23 % af brudene i Verizons analyse for 2024, og netop derfor er verificerede, malwarefri backups på Google Drive eller en ekstern harddisk vigtigere end selve beslutningen om at betale. Mange virksomheder betaler alligevel, fordi nedetiden koster mere end løsesummen, og det holder de kriminelle operationer i gang.
Hvem skal faktisk bekymre sig om rootkits og wiper-malware?
Enhver kan være målrettet, men disse er de sværeste infektioner at håndtere alene. Rootkits som Zacinlo gemmer sig dybt i systemet for at undgå standard antivirussoftware, hvilket ofte kræver en hyret cybersikkerhedsprofessional efter in-house fjernelsesforsøg mislykkes. Wiper-malware som WhisperGate, som målrettede ukrainske systemer, sletter data helt i stedet for at kryptere den, hvilket tvinger en fuldstændig systemgenopbygning fra rene sikkerhedskopier.