Zero-Trust-Cybersicherheit: Prinzipien & Implementierung
Erfahren Sie mehr über die Grundlagen der Zero-Trust-Cybersicherheit, wie das Modell funktioniert, die wichtigsten Vorteile und praktische Schritte zur Umstellung von Perimeter-Verteidigungen auf kontinuierliche Zugangsüberprüfung.
 Michael Gargiulo
Das Wichtigste: Zero-Trust-Sicherheit ersetzt die veraltete Annahme, dass alles in Ihrem Netzwerk sicher ist. Jeder Benutzer, jedes Gerät und jede Verbindung wird kontinuierlich überprüft, was das Verletzungsrisiko in Cloud-verbundenen Umgebungen drastisch reduziert.
Was ist Zero-Trust-Cybersicherheit?
Die traditionelle Netzwerksicherheit beruhte auf einer einfachen Idee: Allem innerhalb des Perimeters vertrauen und Bedrohungen am Rand blockieren. Firewalls, VPNs und Intrusion-Detection-Systeme bildeten einen digitalen Schutzwall um die Unternehmensressourcen. Sobald ein Benutzer oder ein Gerät das Tor passiert hatte, konnte er sich frei bewegen.
Dieses Modell funktioniert nicht mehr. Cloud Computing, Remote-Arbeit und mobile Geräte haben den Netzwerkperimeter vollständig aufgelöst. Mitarbeitende greifen von privaten Laptops im Café auf sensible Daten zu. Drittanbieter verbinden sich direkt mit internen Systemen. Angreifer, die einen einzigen Endpunkt kompromittieren, können sich seitlich durch das gesamte Unternehmen bewegen.
Zero-Trust-Cybersicherheit begegnet dieser Realität direkt. Statt anzunehmen, dass alles im Netzwerk sicher ist, behandelt Zero Trust jede Zugriffsanfrage als potenziell feindlich. Jeder Benutzer, jedes Gerät und jede Verbindung muss ihre Legitimität nachweisen, bevor sie Zugriff auf eine Ressource erhält. Einen breiteren Überblick über die Bedrohungslage bietet unser Cybersicherheits-Hub.
Die NIST Special Publication 800-207[1] ist die föderale Referenzarchitektur der USA für Zero Trust. Sie definiert Zero Trust, sieben Grundsätze des Zero-Trust-Designs, logische Komponenten wie die Policy Engine und Bereitstellungsvarianten. Die US-Regierung veröffentlicht außerdem das CISA Zero Trust Maturity Model[2], das Zero Trust um fünf Säulen gliedert (Identität, Geräte, Netzwerke, Anwendungen und Workloads sowie Daten), und das OMB-Memorandum M-22-09[3], die föderale Zero-Trust-Strategie für Behörden.
Zero Trust ist kein einzelnes Produkt, das man kaufen kann. Es ist ein Sicherheitsmodell, eine Denkweise und ein Architekturansatz, der auf jeder Ebene verändert, wie Organisationen über Zugriff und Vertrauen nachdenken.
Grundlegende Zero-Trust-Prinzipien
Die folgende Tabelle fasst sechs Handlungsfelder zusammen, die in den Zero-Trust-Leitlinien immer wieder auftauchen. NIST SP 800-207 selbst definiert sieben Grundsätze, etwa dass alle Datenquellen und Rechendienste als Ressourcen behandelt werden, dass jede Kommunikation unabhängig vom Netzwerkstandort gesichert wird, dass der Zugriff pro Sitzung gewährt wird und dass der Zugriff durch dynamische Richtlinien entschieden wird:
| Zero-Trust-Prinzip | Was es in der Praxis bedeutet |
|---|---|
| Explizit verifizieren | Jeden Benutzer, jedes Gerät und jede Anfrage authentifizieren – jedes Mal, nicht nur bei der Anmeldung |
| Least-Privilege-Zugriff | Nur die Berechtigungen gewähren, die für eine bestimmte Aufgabe nötig sind, nicht mehr |
| Von einem Einbruch ausgehen | Systeme so entwerfen, als wären Angreifer bereits drin; den Schadensradius begrenzen |
| Netzwerksegmentierung | Das Netzwerk so aufteilen, dass sich eine kompromittierte Zone nicht seitlich ausbreiten kann |
| Multi-Faktor-Authentifizierung | Für alle Zugangspunkte einen zweiten Faktor neben dem Passwort verlangen |
| Kontinuierliche Überwachung | Alle Aktivitäten in Echtzeit protokollieren und analysieren, um Anomalien früh zu erkennen |
Jedes Prinzip verstärkt die anderen. Der Least-Privilege-Zugriff begrenzt, worauf ein kompromittiertes Konto zugreifen kann. Die Netzwerksegmentierung begrenzt den Schaden, falls ein Angreifer die Authentifizierung umgeht. Die kontinuierliche Überwachung erkennt abnormales Verhalten, das starre Regeln übersehen würden. Zusammen entstehen so überlappende Verteidigungsebenen, die das Risiko eines erfolgreichen Einbruchs senken.
Wichtig: Zero Trust ist kein Produkt, sondern ein Sicherheitsmodell. Traditionelle Perimeter-Verteidigung geht davon aus, dass alles innerhalb des Netzwerks sicher ist, doch Remote-Arbeit und Cloud-Computing haben diese Grenze aufgelöst. Die Einführung von Least-Privilege-Zugriff und kontinuierlicher Verifizierung senkt das Risiko deutlich, dass sich ein Einbruch ausbreitet, sobald Angreifer einen ersten Zugang erlangt haben.
Komponenten einer Zero-Trust-Architektur
Eine Zero-Trust-Architektur stützt sich auf mehrere miteinander verbundene Komponenten, die zusammenarbeiten. Wer jede einzelne versteht, kann realistische Einführungen planen.
Identitäts- und Zugriffsmanagement (IAM)
IAM ist der Eckpfeiler von Zero Trust. Lösungen wie Microsoft Entra ID (früher Azure AD), Okta und Ping Identity prüfen die Identität von Benutzern, bevor sie Zugriff auf eine Ressource gewähren. Jede Zugriffsanfrage durchläuft die IAM-Schicht, die Identität, Rolle und Kontext bewertet, bevor sie eine Entscheidung zu Zulassen oder Verweigern trifft. Starke Praktiken für Identity and Access Management helfen außerdem, Angriffe zum Abgreifen von Zugangsdaten und zur Kontoübernahme zu verhindern.
Multi-Faktor-Authentifizierung (MFA)
MFA verlangt, dass Benutzer ihre Identität über mindestens zwei getrennte Faktoren nachweisen: etwas, das sie wissen (Passwort), etwas, das sie besitzen (Hardware-Token oder Telefon), oder etwas, das sie sind (biometrisches Merkmal). Eine Studie von Microsoft Research zu Konten mit verdächtigen Aktivitäten ergab, dass MFA das Kompromittierungsrisiko um 99,22 %[4] senkte, über die gesamte Population gerechnet, und um 98,56 %, wenn Zugangsdaten bereits abgeflossen waren. MFA ist in jeder Zero-Trust-Umgebung unverzichtbar.
Mikrosegmentierung
Statt das Netzwerk als eine einzige vertrauenswürdige Zone zu behandeln, unterteilt die Mikrosegmentierung es in kleine, isolierte Segmente. Jedes Segment setzt seine eigenen Zugriffsrichtlinien durch. Gelingt es einem Angreifer, ein Segment zu kompromittieren, kann er sich nicht seitlich zu anderen bewegen. Werkzeuge wie VMware NSX, Illumio und Cisco ACI ermöglichen Mikrosegmentierung in großem Maßstab.
Endpoint Detection and Response (EDR)
Zero Trust erfordert Transparenz über jedes Gerät, das sich mit dem Netzwerk verbindet. EDR-Lösungen wie CrowdStrike Falcon, SentinelOne und Microsoft Defender for Endpoint überwachen kontinuierlich den Zustand von Geräten, erkennen schädliches Verhalten und setzen Compliance-Richtlinien durch. Ein Gerät, das die Compliance verliert (veraltetes Betriebssystem, fehlende Patches), kann automatisch vom Zugriff auf sensible Ressourcen ausgeschlossen werden.
Security Information and Event Management (SIEM)
SIEM-Plattformen sammeln Protokolle aus der gesamten Umgebung und wenden Analysen an, um Anomalien zu erkennen. Lösungen wie Splunk, Microsoft Sentinel und IBM QRadar liefern die kontinuierliche Überwachung, die Zero Trust verlangt. Echtzeit-Alarmierung und automatisierte Reaktionsabläufe helfen Sicherheitsteams, auf Bedrohungen innerhalb von Minuten statt Tagen zu reagieren.
Policy Engine und Policy Administrator
Im Zentrum einer Zero-Trust-Architektur steht die Policy Engine. Diese Komponente bewertet jede Zugriffsanfrage anhand definierter Richtlinien (Benutzerrolle, Gerätezustand, Standort, Tageszeit, Risikobewertung) und trifft eine Vertrauensentscheidung in Echtzeit. Der Policy Administrator setzt diese Entscheidung um, indem er den zuständigen Durchsetzungspunkt anweist, die Verbindung zuzulassen oder zu blockieren.
Zero Trust vs. Traditionelle Umkreisicherheit
Das Verständnis des Gegensatzes zwischen Zero Trust und älteren Ansätzen verdeutlicht, warum Organisationen den Wechsel vollziehen.
| Faktor | Traditionelle Umkreisicherheit | Zero Trust-Sicherheit |
|---|---|---|
| Vertrauensmodell | Allem im Netzwerk vertrauen | Nichts vertrauen; alles überprüfen |
| Zugriffsspielraum | Breiter Netzwerkzugriff nach Authentifizierung | Granularer, anwendungsspezifischer Zugriff |
| Überprüfungshäufigkeit | Einmal bei der Anmeldung | Kontinuierlich, bei jeder Anfrage |
| Laterales Bewegungsrisiko | Hoch – Angreifer bewegen sich frei nach dem Eindringen | Niedrig – Mikrosegmentierung begrenzt Verstöße |
| Unterstützung für Remote Work | Erfordert VPN-Tunneling des gesamten Verkehrs | Native Unterstützung für verteilten Zugriff |
| Sichtbarkeit | Begrenzte interne Datenverkehrsüberwachung | Vollständige Sichtbarkeit über alle Verbindungen |
Im Gegensatz zu traditionellen VPN-basierten Ansätzen, die breiten Netzwerkzugriff nach der Verbindung gewähren, gewährt Zero Trust Network Access (ZTNA) Zugriff nur auf die spezifische Anwendung, die die Rolle eines Benutzers erfordert. Organisationen, die weiterhin auf datenschutzorientierte VPNs zur Verschlüsselung setzen, können ZTNA darauf aufschichten, um zu kontrollieren, worauf jeder Benutzer tatsächlich zugreifen kann. Das VPN handhabt den verschlüsselten Tunnel; Zero Trust handhabt die Autorisierung und kontinuierliche Überprüfung. Einen Vergleich von Unternehmensplattformen, die um jeden Ansatz herum aufgebaut sind, finden Sie in unserem Vergleich von Enterprise-VPNs.
So implementieren Sie eine Zero-Trust-Architektur
Die Implementierung von Zero Trust ist kein Projekt, das man über Nacht abschließt. Am besten gelingt sie schrittweise. Hier ist ein praxisnaher Ansatz in sieben Schritten.
Schritt 1: Ihre Schutzoberfläche abbilden
Identifizieren Sie Ihre wichtigsten Daten, Anwendungen, Assets und Dienste (DAAS). Die Angriffsoberfläche ist riesig und wächst ständig, die Schutzoberfläche dagegen ist klein und klar umrissen. Hier sollten Sie beginnen.
Schritt 2: Transaktionsflüsse abbilden
Dokumentieren Sie, wie der Datenverkehr durch Ihr Netzwerk fließt. Verstehen Sie, welche Benutzer auf welche Anwendungen zugreifen, von welchen Geräten aus und über welche Wege. Richtlinien lassen sich nur für Flüsse durchsetzen, die Sie auch verstehen.
Schritt 3: Architektur um die Schutzoberfläche herum aufbauen
Setzen Sie Next-Generation-Firewalls, IAM-Lösungen und Werkzeuge zur Mikrosegmentierung rund um Ihre Schutzoberfläche ein. Platzieren Sie die Richtlinien-Engine im Zentrum jeder Zugriffsentscheidung. NIST SP 800-207 beschreibt vier Bereitstellungsvarianten: gerätebasiert über Agent oder Gateway, enklavenbasiert, ressourcenportalbasiert und Sandboxing von Geräteanwendungen. Wählen Sie diejenige, die zu Ihrer bestehenden Infrastruktur passt.
Schritt 4: Granulare Zugriffsrichtlinien erstellen
Definieren Sie granulare Zugriffsrichtlinien anhand der Kipling-Methode: Wer fordert den Zugriff an? Auf welche Anwendung greift die Person zu? Wann erfolgt der Zugriff? Wo befindet sich die Person? Warum benötigt sie den Zugriff? Wie wird die Verbindung hergestellt? Diese sechs Fragen bilden die Grundlage jeder Richtlinienregel.
Schritt 5: Multi-Faktor-Authentifizierung überall bereitstellen
Rollen Sie MFA an allen Zugangspunkten aus. Priorisieren Sie zuerst privilegierte Konten und weiten Sie das Verfahren dann auf alle Benutzer aus. Hardware-Sicherheitsschlüssel (YubiKey, Google Titan) sind phishingresistent. Genau diese Form von MFA schreibt OMB M-22-09[3] den Bundesbehörden vor.
Schritt 6: Kontinuierliche Überwachung und Analyse aktivieren
Setzen Sie SIEM- und EDR-Lösungen ein, um den gesamten Datenverkehr in Echtzeit zu überwachen. Legen Sie Basiswerte für normales Verhalten fest, damit Anomalien sofort Warnungen auslösen. Automatisieren Sie Reaktionsabläufe für gängige Bedrohungsmuster.
Schritt 7: Iterieren und ausweiten
Beginnen Sie mit Ihren sensibelsten Assets und dehnen Sie die Zero-Trust-Kontrollen von dort nach außen aus. Jede Phase sollte Tests, Validierung und die Verfeinerung der Richtlinien umfassen. Zero Trust ist kein Ziel, sondern ein fortlaufender Verbesserungsprozess.
Häufige Zero-Trust-Anwendungsfälle
Remote- und Hybrid-Belegschaft
Organisationen mit Mitarbeitern, die von zu Hause, Co-Working-Spaces oder Client-Standorten aus arbeiten, profitieren sofort von Zero-Trust. Anstatt den gesamten Datenverkehr durch ein zentrales VPN zu leiten, überprüfen ZTNA-Lösungen jeden Benutzer und jedes Gerät unabhängig. Dies reduziert die Latenz und verbessert die Sicherheit gleichzeitig.
Cloud-First-Organisationen
Unternehmen, die Workloads über AWS, Azure und Google Cloud ausführen, benötigen konsistente Zugriffskontrolle, die mehrere Umgebungen übergreift. Zero-Trust-Richtlinien folgen dem Benutzer und der Workload, nicht der Netzwerkgrenze.
Regulierte Industrien
Gesundheitsorganisationen, die HIPAA unterliegen, Finanzinstitute, die PCI DSS und SOX regeln, und Regierungsbehörden, die FedRAMP folgen, benötigen alle strikten Zugriffskontrolle und Audit-Trails. Zero-Trust bietet beides durch Design.
Drittanbieter- und Auftragnehmer-Zugriff
Anbieter und Auftragnehmer benötigen häufig Zugriff auf spezifische interne Systeme. Zero-Trust gewährt ihnen Zugriff nur auf die Ressourcen, die sie benötigen, für nur die Dauer, in der sie diese benötigen, mit vollständiger Protokollierung jeder Aktion.
Fusionen und Übernahmen
Wenn zwei Organisationen fusionieren, führt die Integration ihrer Netzwerke zu erheblichen Risiken. Zero-Trust ermöglicht jeder Umgebung, unabhängige Zugriffskontrolle beizubehalten und gleichzeitig selektiv organisationsübergreifenden Zugriff auf Anwendungsbasis zu gewähren.
Ist Zero-Trust das Richtige für Ihre Organisation?
Zero-Trust-Cybersicherheit ist kein vorübergehender Trend. Es ist ein grundlegender Wandel in der Art und Weise, wie Organisationen ihre Daten, Anwendungen und Benutzer schützen. Das alte Perimeter-basierte Modell ging davon aus, dass Bedrohungen außerhalb der Mauer bleiben. Heute, mit Cloud Computing, Remote Work und zunehmend ausgefeilten Angriffen wie Identitätsdiebstahl und Credential-Harvesting, setzt diese Annahme Organisationen erheblichen Risiken aus.
Die Einführung von Zero-Trust bedeutet, sich der kontinuierlichen Verifizierung, dem Least-Privilege-Zugriff, der Netzwerksegmentierung, der Multi-Faktor-Authentifizierung und der Echtzeitüberwachung zu verschreiben. Es erfordert Investitionen in Technologie und die Bereitschaft, darüber nachzudenken, wie Ihre Organisation Zugriff gewährt und verwaltet.
Der Payoff ist erheblich: reduziertes Verletzungsrisiko, stärkere Compliance-Position, bessere Sichtbarkeit in die Netzwerkaktivität und ein Sicherheitsmodell, das mit Ihrer Organisation skaliert.
Beginnen Sie mit Ihren kritischsten Assets. Kartografieren Sie Ihre Datenverkehrsflüsse. Stellen Sie MFA und IAM bereit. Segmentieren Sie Ihr Netzwerk. Überwachen Sie alles. Jeder Schritt vorwärts reduziert Ihre Anfälligkeit für die Bedrohungen, die am meisten zählen.
Referenzen
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archiviert: Wayback-Machine-Snapshot
- CISA. o. D. Zero Trust Maturity Model V2 508. Abgerufen am 18. Oktober 2026 von https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archiviert: Wayback-Machine-Snapshot
- Whitehouse. o. D. M 22 09. Abgerufen am 18. Oktober 2026 von https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archiviert: Wayback-Machine-Snapshot
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1. Mai 2023). Abgerufen am 18. Oktober 2026 von https://arxiv.org/abs/2305.00945.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
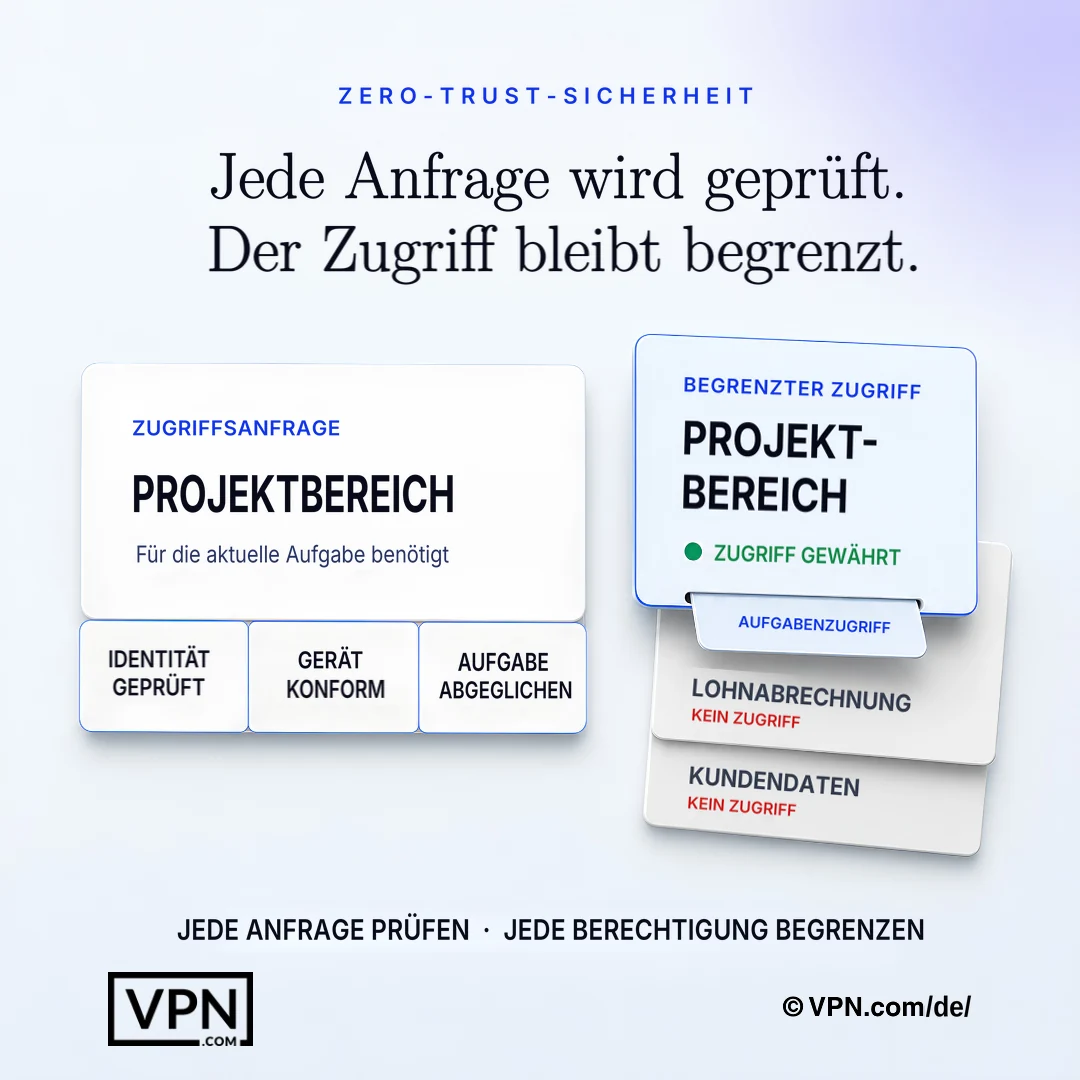
Zero Trust überprüft jede Anfrage und gewährt nur die für die aktuelle Aufgabe erforderlichen Berechtigungen.
Häufig gestellte Fragen
Was ist Zero-Trust-Cybersicherheit einfach erklärt?
Zero Trust bedeutet, dass niemandem, keinem Gerät und keiner Verbindung standardmäßig vertraut wird, auch nicht innerhalb des Unternehmensnetzwerks. Jede Zugriffsanfrage wird ausdrücklich geprüft, nur mit den minimal notwendigen Berechtigungen gewährt und fortlaufend überwacht. Das ersetzt das ältere Modell „Innerhalb des Perimeters wird allem vertraut“, das nicht mehr funktioniert, sobald Cloud Computing und Remote-Arbeit diesen Perimeter auflösen. NIST SP 800-207 ist die Referenzarchitektur der US-Bundesregierung dafür.
Was sind die Kernprinzipien von Zero Trust?
NIST SP 800-207 definiert sieben Grundsätze, und zu den gängigen Praxisbereichen gehören explizite Überprüfung, Zugriff nach dem Prinzip der minimalen Berechtigung, die Annahme eines Einbruchs, Netzwerksegmentierung, Multi-Faktor-Authentifizierung und kontinuierliche Überwachung. Jedes dieser Prinzipien verstärkt die anderen: Die minimale Berechtigung begrenzt, worauf ein kompromittiertes Konto zugreifen kann, die Segmentierung verhindert die seitliche Ausbreitung, und die kontinuierliche Überwachung erkennt Anomalien, die statische Regeln übersehen. Zusammen bilden sie überlappende Verteidigungsebenen und nicht ein einzelnes Produkt oder eine einzelne Einstellung.
Welche Bedrohungen schützt Zero-Trust vor, die ein traditionelles VPN nicht schützt?
Ein traditionelles VPN verschlüsselt den Tunnel, aber gewährt breiten Netzwerkzugriff nach der Verbindung, sodass ein Angreifer, der eine Anmeldeinformation stiehlt, sich lateral über das gesamte Netzwerk ausbreiten kann. Zero-Trust-Netzwerkzugriff (ZTNA) gewährt Zugriff nur auf die spezifische Anwendung, die eine Benutzerrolle erfordert, mit Neuverifizierung jeder Anfrage. Dies begrenzt direkt laterale Bewegung, Credential-Harvesting und Account-Übernahme, die reine Perimeter-Verteidigungen verpassen.
Wie begrenzt Zero-Trust laterale Bewegung nach einer Verletzung?
Zero-Trust nimmt an, dass Angreifer bereits drin sind, und konzipiert die Verteidigung danach. Mikro-Segmentierung teilt das Netzwerk in isolierte Segmente auf, sodass die Kompromittierung eines Segments keinen Zugriff auf andere gewährt, mit Tools wie VMware NSX, Illumio oder Cisco ACI. Kombiniert mit Least-Privilege-Zugriff und kontinuierlicher Überwachung über SIEM-Plattformen schrumpft dies der Schadensbereich jedes einzelnen kompromittierten Kontos oder Endpunkts.
Was ist Zero-Trust-Netzwerkzugriff (ZTNA) und wie unterscheidet er sich von einem VPN?
ZTNA gewährt Zugriff nur auf die spezifische Anwendung, die eine Benutzerrolle erfordert, statt des breiten Netzwerkzugriffs, den ein VPN-Tunnel nach der Verbindung bietet. Organisationen können ZTNA oben auf ein bestehendes datenschutzorientiertes VPN auflegen: Das VPN kümmert sich um den verschlüsselten Tunnel, während Zero-Trust sich um Autorisierung und kontinuierliche Neuverifizierung bei jeder Anfrage kümmert, was die Lücke schließt, die nur VPN-Zugriff hinterlässt.
Ersetzt Zero Trust MFA oder arbeitet es mit ihr zusammen?
MFA ist ein zwingender Bestandteil von Zero Trust und kein Ersatz dafür. Eine Studie von Microsoft Research ergab, dass MFA das Risiko einer Kontokompromittierung um 99,22 % senkt, weshalb sie an allen Zugangspunkten unverzichtbar ist. Zero-Trust-Implementierungen führen MFA zunächst für privilegierte Konten ein und weiten sie danach auf alle Benutzer aus, häufig mit Hardware-Sicherheitsschlüsseln wie YubiKey oder Google Titan, die besser gegen Phishing schützen.
Welche Tools werden tatsächlich verwendet, um eine Zero-Trust-Architektur aufzubauen?
Ein vollständiger Stack reicht über Identität, Endpunkte, Netzwerk und Überwachung. IAM kommt von Microsoft Entra ID, Okta oder Ping Identity. EDR kommt von CrowdStrike Falcon, SentinelOne oder Microsoft Defender for Endpoint. Mikro-Segmentierung nutzt VMware NSX, Illumio oder Cisco ACI. SIEM-Plattformen wie Splunk, Microsoft Sentinel oder IBM QRadar bieten die kontinuierliche Überwachung, die das Modell erfordert.
Was ist eine Policy Engine und warum ist sie zentral für Zero-Trust?
Die Policy Engine sitzt im Herzen einer Zero-Trust-Architektur und bewertet jede Zugriffsanfrage gegen Faktoren wie Benutzerrolle, Gerätegesundheit, Standort, Tageszeit und Risikobewertung, um eine Echtzeitentscheidung zum Zulassen oder Blockieren zu treffen. Der Policy Administrator erzwingt dann diese Entscheidung durch Anweisung an den Durchsetzungspunkt. NIST SP 800-207 skizziert dies als die zentrale Entscheidungskomponente des Modells.
Wie beginne ich mit der Implementierung von Zero Trust, ohne den Betrieb zu stören?
Beginnen Sie damit, Ihre Schutzfläche abzubilden, also die kleine Menge kritischer Daten, Anwendungen, Assets und Dienste, und nicht die gesamte Angriffsfläche. Dokumentieren Sie danach die Transaktionsflüsse, um zu verstehen, wer worauf zugreift und von wo aus. NIST SP 800-207 beschreibt vier Bereitstellungsvarianten (Gerät-Agent/Gateway, enklavenbasiert, ressourcenportalbasiert und Sandboxing von Geräteanwendungen). Wählen Sie diejenige, die zu Ihrer bestehenden Infrastruktur passt, bevor Sie schrittweise weiter ausbauen.
Was ist die Kipling-Methode für die Festlegung von Zero-Trust-Zugriffsrichtlinien?
Die Kipling-Methode erstellt granulare Zugriffsrichtlinien um sechs Fragen: Wer fordert Zugriff an, auf welche Anwendung greifen sie zu, wann, wo sie sich befinden, warum sie Zugriff benötigen und wie sie sich verbinden. Diese sechs Fragen bilden die Grundlage jeder Richtlinienregel, die von der Policy Engine erzwungen wird, und ersetzen breiten, rollenbasierten Netzwerkzugriff mit kontextabhängigen Entscheidungen pro Anfrage.
Wie lange dauert eine vollständige Einführung von Zero Trust tatsächlich?
Organisationen führen Zero Trust in Phasen ein und nicht als einzelnes Projekt. Die Abfolge lautet: die schützenswerte Oberfläche (Protect Surface) abbilden, Transaktionsflüsse dokumentieren, die Architektur um sie herum aufbauen, granulare Richtlinien nach der Kipling-Methode erstellen, MFA überall einführen, SIEM- und EDR-Überwachung aktivieren und anschließend iterieren. Jede Phase umfasst Tests und die Verfeinerung der Richtlinien, bevor zur nächsten Gruppe von Assets übergegangen wird.
Ist Zero-Trust für regulierte Industrien wie Gesundheitswesen oder Finanzen notwendig?
Ja. Gesundheitsorganisationen unter HIPAA, Finanzinstitute, die von PCI DSS und SOX regiert werden, und Regierungsbehörden, die FedRAMP folgen, benötigen alle strikte Zugriffskontrolle und vollständige Audit-Trails, was Zero-Trust durch Design mittels kontinuierlicher Verifizierung und pro-Anwendungs-Protokollierung bietet. Drittanbieter und Auftragnehmer erhalten auch Zugriff, der auf nur die spezifischen Ressourcen und Dauer, die sie benötigen, begrenzt ist.
Was passiert, wenn ein Gerät eine Compliance-Überprüfung unter Zero-Trust nicht besteht?
EDR-Lösungen wie CrowdStrike Falcon, SentinelOne oder Microsoft Defender for Endpoint überwachen kontinuierlich die Gerätegesundheit, und ein Gerät, das nicht konform ist, wie das Ausführen eines veralteten Betriebssystems oder fehlende Patches, kann automatisch vom Zugriff auf sensible Ressourcen blockiert werden. Diese Erzwingung erfolgt an der Policy Engine, die die Gerätegesundheit als einen Faktor bei jeder Zugriffsanfrage neu bewertet, nicht nur bei der Anmeldung.