Beste VPN für Linux: Native Apps & vollständige Datenschutz
Finden Sie die beste VPN für Linux mit nativer Unterstützung, starker Verschlüsselung und schnellen Geschwindigkeiten. ExpressVPN, NordVPN, ProtonVPN und Surfshark im Vergleich.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
 ExpressVPN3,000+ Server
88 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Unabhängige Quellen: 13Bewertungen aktualisiert 06.11.2026
NordVPN7,229 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Unabhängige Quellen: 11Bewertungen aktualisiert 06.11.2026
ProtonVPN20,000+ Server83 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
Recherchiert am 03.10.2026Geprüfte Aussagen: 37Unabhängige Quellen: 3Bewertungen aktualisiert 06.11.2026
 Surfshark4,500+ Server
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,714,64
Recherchiert am 03.10.2026Geprüfte Aussagen: 32Unabhängige Quellen: 5Bewertungen aktualisiert 06.11.2026
 PIA35,000+ Server
85 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,694,48
Recherchiert am 03.10.2026Geprüfte Aussagen: 24Unabhängige Quellen: 2Bewertungen aktualisiert 06.11.2026
 CyberGhost9,600+ Server
CyberGhost's privacy record rests on one kind of evidence done well and several kinds absent
81 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,234,23
Recherchiert am 03.10.2026Geprüfte Aussagen: 23Unabhängige Quellen: 6Bewertungen aktualisiert 06.11.2026
Fazit: Linux-Nutzer sind den gleichen Risiken durch ISP-Tracking und Überwachung ausgesetzt wie andere Betriebssysteme. ExpressVPN und NordVPN bieten die beste native Linux-Unterstützung. ProtonVPN und Surfshark bieten starken Datenschutz zu niedrigeren Preisen.
Selbst mit Linuxs starken Sicherheitsstandards bleibt Ihr Netzwerkverkehr für ISPs, Regierungen und Angreifer im öffentlichen WLAN sichtbar. Eine VPN verschlüsselt alle ausgehenden Daten, verbirgt Ihre IP-Adresse und ermöglicht es Ihnen, regionale Inhaltssperren zu umgehen.
Diese Seite behandelt das breite Spektrum der VPN-Unterstützung unter Linux. Für distributionsspezifische Einrichtungsanleitungen springen Sie unten zum Verteilungs-Hub.
Warum Linux-Nutzer immer noch eine VPN benötigen
Die Open-Source-Architektur von Linux gibt Ihnen die Kontrolle über Ihr System. Sie kontrolliert nicht, was mit Ihrem Verkehr passiert, nachdem er Ihre Maschine verlässt. Hier sind drei Gründe, warum jeder Linux-Nutzer eine VPN ausführen sollte.
Verschlüsseln Sie Verkehr in öffentlichen Netzwerken
Öffentliches WLAN an Flughäfen und Cafés setzt unverschlüsselten Verkehr für Packet Sniffing und Man-in-the-Middle-Angriffe aus. Eine VPN erstellt einen sicheren Tunnel mit AES-256-Verschlüsselung über Protokolle wie OpenVPN oder WireGuard. Selbst abgefangene Pakete bleiben unlesbar.
Für einen tieferen Überblick über datenschutzorientierte Anbieter siehe den beste VPN für Datenschutz-Leitfaden.
Greifen Sie auf geobeschränkte Inhalte zu
Streaming-Bibliotheken auf Netflix, Hulu und BBC iPlayer variieren je nach Land. Eine VPN ermöglicht es Ihnen, über Server in anderen Regionen eine Verbindung herzustellen, um auf Inhalte zuzugreifen. Sie umgeht auch von der Regierung auferlegte Sperren für Nachrichtenseiten und Social-Media-Plattformen.
Stoppen Sie ISP-Tracking und Überwachung
Ohne eine VPN protokolliert Ihr ISP jede Website, die Sie besuchen, und kann die Bandbreite für Streaming oder Torrenting drosseln. Die VPN-Verschlüsselung macht dieses Tracking unmöglich. In Ländern mit Massenüberwachungsprogrammen bietet das Leiten von Verkehr durch datenschutzfreundliche Gerichtsbarkeiten eine zusätzliche Schutzebene.
Kriterien für die Wahl einer Linux-VPN
Die Auswahl der richtigen VPN für Linux ist mehr als nur eine Frage des Preises. Bewerten Sie diese sechs Faktoren, bevor Sie sich verpflichten.
Native Linux-App-Unterstützung
Suchen Sie nach Anbietern, die eine dedizierte CLI-App für Linux anbieten. NordVPN, ExpressVPN, Private Internet Access und ProtonVPN bieten alle native CLI-Tools. Eine native App vereinfacht die Serverauswahl, Kill-Switch-Verwaltung und Protokollwechsel.
Für nur Terminal-Setups siehe den beste VPN für Befehlszeile-Leitfaden.
Protokolloptionen: WireGuard, OpenVPN und IKEv2
Das von Ihnen gewählte Protokoll wirkt sich direkt auf Geschwindigkeit und Sicherheit aus. Linux-Nutzer arbeiten häufig mit OpenVPN, WireGuard und IKEv2, jedes bietet unterschiedliche Stärken wie in diesem detaillierten Vergleich von WireGuard vs OpenVPN erläutert.
- WireGuard: Leichte Codebasis, schnelle Geschwindigkeiten, einfaches Setup. Standard auf NordLynx und den meisten modernen Anbietern.
- OpenVPN: Bewährte Sicherheit. Beste Wahl, wenn Verschlüsselungsstärke wichtiger ist als reiner Durchsatz.
- IKEv2: Verbindet sich nach Netzwerkänderungen schnell wieder. Nützlich für mobile Linux-Setups.
Die Protokollwahl ist der größte Bestimmungsfaktor des Durchsatzes. Siehe den beste VPN für Geschwindigkeit-Leitfaden für Benchmark-Vergleiche.
Leichte Installation
Einige Anbieter bieten Schritt-für-Schritt-Terminal-Anleitungen. Andere stellen GUI-Clients zur Verfügung. ExpressVPN und Surfshark veröffentlichen klare Setup-Walkthroughs auch für Distributionen ohne native App. CyberGhost bietet eine GUI für Ubuntu und Fedora.
Größe und Verteilung des Servernetzwerks
Ein breites Servernetzwerk senkt die Latenz und verbessert den Zugriff auf regionalbeschränkte Inhalte. ExpressVPN betreibt Server in 113 Ländern. NordVPN betreibt über 7,229 Server in 150 Ländern. Mehr Serverstandorte bedeuten schnellere Verbindungen in Ihrer Nähe.
Sicherheitsfunktionen, die zählen
- Kill Switch: Unterbricht die Internetverbindung, wenn das VPN abbricht, um IP-Lecks zu verhindern.
- DNS-Leckschutz: Hält DNS-Anfragen im verschlüsselten Tunnel.
- No-Logs-Richtlinie: NordVPN gibt an, dass seine Richtlinie unabhängig überprüft wurde. ExpressVPN verfügt über einen KPMG-Assurance-Bericht von 2025 zu TrustedServer.
Leistung unter Last
VPN-Verschlüsselung fügt Overhead hinzu. Die besten Anbieter minimieren dies. NordVPNs NordLynx und ExpressVPNs Lightway sind beide darauf ausgelegt, diesen Overhead gering zu halten. Testen Sie Geschwindigkeiten während Ihres Testzeitraums, bevor Sie sich langfristig verpflichten.
Abhängigkeitshinweis: Die meisten Linux-VPN-CLI-Apps erfordern curl und entweder apt oder dnf, um vor der Installation verfügbar zu sein. WireGuard erfordert zusätzlich das Paket wireguard-tools. Führen Sie unter Ubuntu sudo apt install wireguard-tools aus, unter Fedora sudo dnf install wireguard-tools. Wenn Ihre Distribution älter als Ubuntu 20.04 oder Fedora 32 ist, benötigt WireGuard möglicherweise eine manuelle Kernel-Modul-Installation, bevor ein VPN-Client es verwenden kann.
Top-VPNs für Linux im Vergleich
Die Wahl der richtigen VPN hängt von Ihrer Distribution, Ihrem Budget und Ihren Prioritäten ab. Die folgende Tabelle fasst die native Unterstützung zusammen, dann wird jeder Anbieter im Detail überprüft.
| Anbieter | CLI-App | GUI-App | Protokolle | Unterstützte Distributionen |
|---|---|---|---|---|
| ExpressVPN | Ja | Nein | OpenVPN, Lightway | Ubuntu, Debian, Fedora, Arch |
| NordVPN | Ja | Nein | NordLynx (WireGuard), OpenVPN | Ubuntu, Debian, Fedora |
| Private Internet Access | Ja | Nein | OpenVPN, WireGuard | Ubuntu, Debian, Arch, Fedora |
| Surfshark | Ja | Nein | WireGuard, OpenVPN | Ubuntu, Debian, Fedora |
| ProtonVPN | Ja | Nein | WireGuard, OpenVPN | Ubuntu, Debian, Fedora |
| CyberGhost | Ja | Ja | WireGuard, OpenVPN | Ubuntu, Fedora |
ExpressVPN: Zuverlässige Geschwindigkeit über Distributionen
ExpressVPN unterstützt Ubuntu, Debian, Fedora und Arch über eine CLI-App. Die Installation dauert einen Terminal-Befehl, nachdem Sie das .deb- oder .rpm-Paket heruntergeladen haben.
| Attribut | Detail |
|---|---|
| Verschlüsselung | AES-256 mit Lightway- und OpenVPN-Protokollen. |
| Kill Switch | In die CLI-App integriert. Wird bei einem Verbindungsabbruch automatisch aktiviert. |
| Datenschutz | Strenge No-Logs-Richtlinie. Hauptsitz auf den Britischen Jungferninseln, außerhalb der Five-Eyes-Gerichtsbarkeit. KPMG hat 2025 einen Prüfbericht zu seinem TrustedServer ausgestellt. |
Am besten für: Benutzer, die konsistente Geschwindigkeit und breite Distro-Unterstützung ohne manuelle Konfiguration wünschen. Siehe ExpressVPNs aktuelles Angebot.
NordVPN: Erweiterte Sicherheit mit NordLynx
NordVPN unterstützt nativ Ubuntu, Debian und Fedora. Sein proprietäres NordLynx-Protokoll wickelt WireGuard mit doppeltem NAT für zusätzlichen Datenschutz.
- CyberSec: Blockiert Malware-Domains, Werbung und Phishing-Versuche auf DNS-Ebene.
- Speed: NordLynx basiert auf WireGuard, um den Verschlüsselungs-Overhead niedrig zu halten.
- Audits: NordVPN gibt an, dass seine No-Logs-Richtlinie unabhängig überprüft wurde.
Am besten für: Datenschutzorientierte Benutzer, die auch hohen Durchsatz für Streaming oder große Downloads benötigen. Testen Sie NordVPN 30 Tage risikofrei.
Private Internet Access (PIA): Maximale Anpassung
PIA unterstützt Ubuntu, Debian, Arch und Fedora. Es gibt Benutzern granulare Kontrolle über Verschlüsselungsstufen, Porteinstellungen und Protokollauswahl.
- Protokolle: OpenVPN und WireGuard. Benutzer wählen zwischen AES-128 (schneller) und AES-256 (stärker).
- No-Logs-Richtlinie: Im Gericht bewiesen. PIA wurde mehrfach vorgeladen und hat jedes Mal null Benutzerdaten produziert.
- Open Source: Der PIA-Desktop-Client ist Open Source und zum Überprüfen des Codes verfügbar.
Am besten für: Fortgeschrittene Benutzer, die feingranulare Verschlüsselung und Netzwerkkontrolle wünschen.
Surfshark: Unbegrenzte Geräte zum Budget-Preis
Surfshark unterstützt Ubuntu, Debian und Fedora. Ein Abonnement deckt unbegrenzte gleichzeitige Verbindungen ab.
| Attribut | Detail |
|---|---|
| Verschlüsselung | AES-256 mit WireGuard als Standardprotokoll. |
| Kill Switch | In der CLI-App verfügbar. |
| Preis | Tarife beginnen unter $2,50/Monat bei mehrjährigen Verpflichtungen. Niedrigste Kosten pro Gerät aller hier aufgeführten Anbieter. |
Am besten für: Benutzer, die Linux auf mehreren Maschinen ausführen und eine erschwingliche Vollnetz-Abdeckung benötigen. Testen Sie Surfshark — unbegrenzte Geräte.
ProtonVPN: Open-Source-Datenschutz an erster Stelle
ProtonVPN unterstützt Ubuntu, Debian und Fedora mit einer CLI-App auf Open-Source-Code-Basis. Jede Zeile ist öffentlich überprüfbar.
| Attribut | Detail |
|---|---|
| Secure Core | Leitet den Datenverkehr über Server in der Schweiz, Island oder Schweden, bevor er den Exit-Server erreicht. |
| Verschlüsselung | AES-256 mit Unterstützung für OpenVPN und WireGuard. |
| Kostenloser Tarif | ProtonVPN bietet einen kostenlosen Tarif mit Servern in 3 Ländern. Keine Datenlimits, keine Werbung. |
Am besten für: Benutzer, die Open-Source-Transparenz priorisieren und eine überprüfbare No-Logs-Garantie wünschen.
CyberGhost: GUI-Unterstützung für Linux
CyberGhost ist der einzige Anbieter hier, der eine GUI-App für Linux neben seinem CLI-Tool anbietet. Es unterstützt Ubuntu und Fedora.
- Streaming-Server: Dedizierte Server, die für Netflix, Hulu und BBC iPlayer optimiert sind.
- Setup: GUI-App spiegelt die Windows/macOS-Erfahrung wider. Keine Terminal-Kenntnisse erforderlich.
- Datenschutz: No-Logs-Richtlinie. Mit Sitz in Rumänien, außerhalb von 14 Eyes.
Am besten für: Linux-Benutzer, die eine visuelle Schnittstelle bevorzugen und ihre VPN hauptsächlich zum Streaming nutzen.
Installieren Sie eine VPN auf Linux: Schnellstart-Anleitungen
Die Installationsschritte variieren je nach Distribution und Anbieter. Nachfolgend finden Sie gekürzte Anleitungen für häufige Setups. Für vollständige distributionsspezifische Walkthroughs siehe den Verteilungs-Hub-Abschnitt.
NordVPN auf Ubuntu
- Terminal öffnen:
Strg + Alt + T - Repository-Paket herunterladen:
wget -qnc https://downloads.nordcdn.com/apps/linux/debian/pool/main/n/nordvpn/nordvpn_3.10.0_amd64.deb- Installieren:
sudo apt install ./nordvpn_3.10.0_amd64.deb- Anmelden und verbinden:
sudo nordvpn login
sudo nordvpn connect
Geben Sie ein Land mit sudo nordvpn connect us an.
ExpressVPN auf Ubuntu
- Laden Sie das .deb-Paket von ExpressVPNs Linux-Seite herunter.
- Installieren:
sudo dpkg -i expressvpn_latest_amd64.deb- Mit Ihrem Code aktivieren:
expressvpn activate- Verbinden:
expressvpn connectGeben Sie einen Standort mit expressvpn connect us an.
Tipp: Sowohl NordVPN als auch ExpressVPN unterstützen Kill-Switch-Umschalter, Server-Listen-Durchsuchen und Protokolländerungen über Terminal-Befehle.
Manuelle OpenVPN-Einrichtung auf Debian
- OpenVPN installieren:
sudo apt-get update
sudo apt-get install openvpn- Laden Sie .ovpn-Konfigurationsdateien von der Website Ihres Anbieters herunter.
- Verbinden:
sudo openvpn --config server-config.ovpn- Geben Sie Ihre VPN-Anmeldedaten ein, wenn Sie dazu aufgefordert werden.
- Überprüfen Sie mit:
curl ifconfig.meWenn die zurückgegebene IP dem VPN-Serverstandort entspricht, ist die Verbindung aktiv.
Tipp: Speichern Sie Anmeldedaten in einer Auth-Datei und erstellen Sie einen systemd-Service, um OpenVPN beim Start automatisch zu starten. Für eine vollständige Debian-Anleitung, siehe den beste VPN für Debian-Leitfaden.
WireGuard auf Fedora
- WireGuard installieren (Fedora 32+):
sudo dnf install wireguard-tools- Schlüssel generieren:
wg genkey | tee privatekey | wg pubkey > publickey- Erstellen Sie
/etc/wireguard/wg0.confmit den Konfigurationsdetails Ihres Anbieters:
PrivateKey = ihr_privatschlüssel Address = ihre_vpn_ip_adresse DNS = ihr_dns_server PublicKey = öffentlicher_schlüssel_ihres_anbieters Endpoint = vpn_server:port AllowedIPs = 0.0.0.0/0, ::/0 PersistentKeepalive = 25
- Aktivieren:
sudo wg-quick up wg0- Überprüfen:
sudo wg
curl ifconfig.me
Tipp: WireGuard bietet die besten Geschwindigkeiten auf Fedora für Streaming- und Gaming-Workloads. Siehe den vollständigen beste VPN für Fedora-Leitfaden für distributionsspezifische Schritte.
Arch Linux: Verwenden Sie NetworkManager mit OpenVPN
- Installieren Sie NetworkManager und das OpenVPN-Plugin:
sudo pacman -S networkmanager networkmanager-openvpn- Aktivieren Sie NetworkManager:
sudo systemctl start NetworkManager
sudo systemctl enable NetworkManager- Importieren Sie Ihre .ovpn-Datei über die NetworkManager-GUI: Navigieren Sie zu VPN-Verbindungen > VPN hinzufügen > Gespeicherte VPN-Konfiguration importieren.
- Geben Sie Ihre VPN-Anmeldedaten ein und speichern Sie.
- Verbinden Sie über das Netzwerkmenü.
Tipp: NetworkManager gibt Arch-Benutzern eine grafische Schnittstelle für VPN-Verwaltung, ohne die Terminal-Kontrolle aufzugeben. Siehe den beste VPN für Arch Linux-Leitfaden für vollständige Setup-Schritte.
VPN-Leitfäden nach Linux-Distribution
Diese Seite behandelt breite VPN-Empfehlungen über Linux hinweg. Jede Distribution hat einzigartige Paketmanager, Kernel-Versionen und Kompatibilitätsüberlegungen. Verwenden Sie die Leitfäden unten für distributionsspezifische Installationsschritte, Anbieter-Rankings und Fehlerbehebung.
- Beste VPN für Ubuntu
- Beste VPN für Debian
- Beste VPN für Fedora
- Beste VPN für Arch Linux
- Beste VPN für Linux Mint
- Beste VPN für Manjaro
- Beste VPN für OpenSUSE
- Beste VPN für Elementary OS
- Beste VPN für Raspberry Pi
- Beste VPN für Red Hat
- Beste VPN für CentOS
- Beste VPN für FreeBSD
- Beste VPN für Befehlszeilenschnittstelle
Endgültiges Fazit
Die richtige VPN für Linux hängt von Ihrer Distribution, Ihrem Budget und Ihren Prioritäten ab. ExpressVPN und NordVPN bieten die stärkste Kombination aus Geschwindigkeit, Sicherheit und nativer Distro-Unterstützung. ProtonVPN zeichnet sich durch Open-Source-Transparenz aus. Surfshark bietet die niedrigsten Pro-Gerät-Kosten mit unbegrenzten Verbindungen.
Beginnen Sie mit der Anbieter-Vergleichstabelle oben, dann besuchen Sie den distributionsspezifischen Leitfaden, der Ihrem System entspricht. Die meisten Anbieter bieten 30-Tage-Rückerstattungszeiträume. Testen Sie echte Geschwindigkeiten, Kill-Switch-Zuverlässigkeit und Protokollleistung auf Ihrer eigenen Hardware, bevor Sie sich verpflichten.
Für weitere Kaufanleitungen: beste VPN für Datenschutz und beste VPN für Geschwindigkeit.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
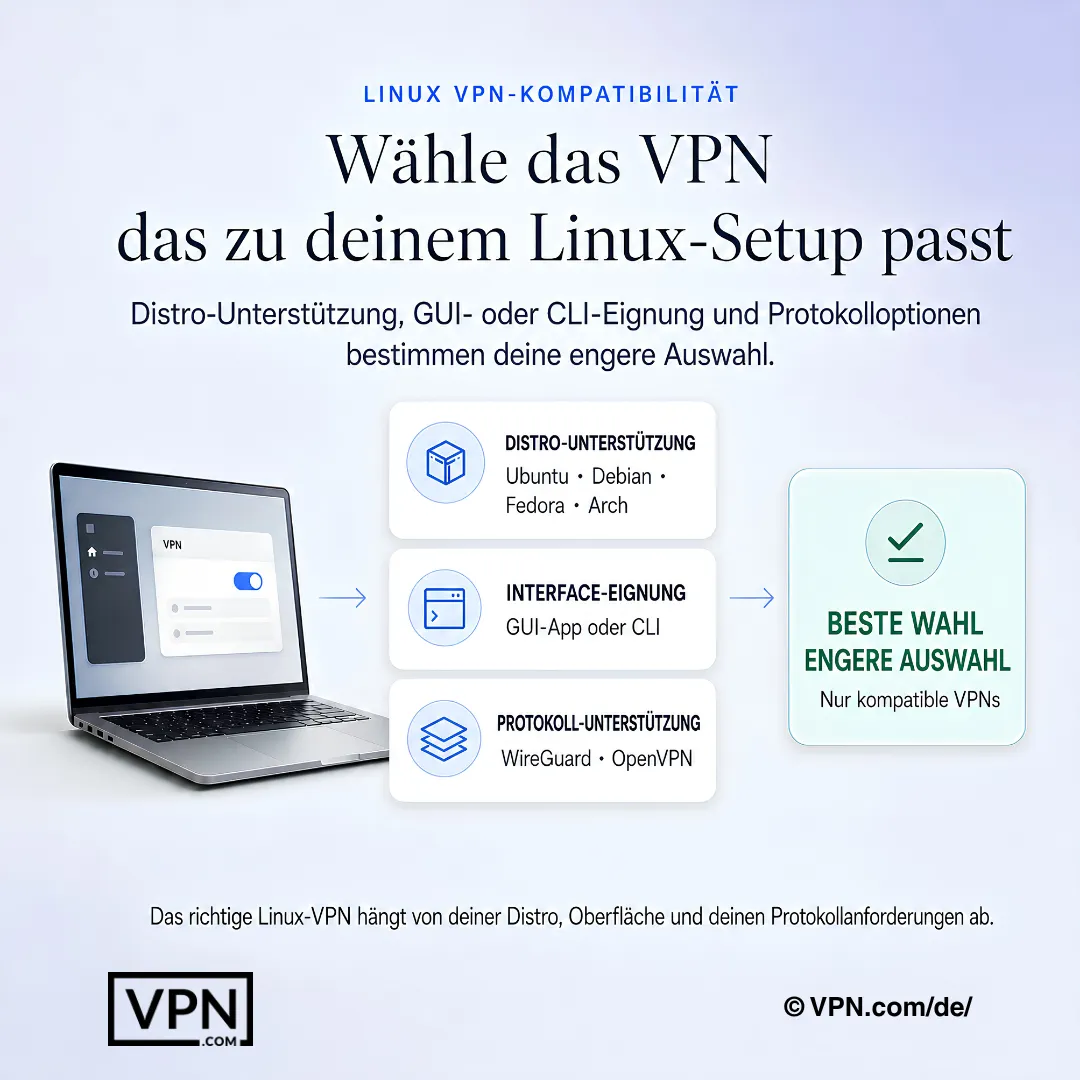
Das beste Linux-VPN ist dasjenige, das zu Distribution, Oberfläche und Protokollanforderungen passt.
Häufig gestellte Fragen
Wie schützt eine VPN Linux-Benutzer, die bereits über starke Sicherheit auf Betriebssystemebene verfügen?
Eine VPN verschlüsselt all ausgehenden Verkehr in einem AES-256-Tunnel über OpenVPN oder WireGuard und verbirgt Ihre IP, obwohl der gehärtete Kernel von Linux selbst unverändert bleibt. ISPs, Paket-Schnüffler im öffentlichen WLAN und Man-in-the-Middle-Angreifer sehen nur unlesbare verschlüsselte Daten. Die Sicherheitsstandards von Linux bieten keinen Schutz für Ihren Verkehr, sobald er Ihre Maschine verlässt, was die Lücke ist, die eine VPN schließt.
Welche Linux-Distributionen werden von den Top-VPN-Anbietern tatsächlich nativ unterstützt?
Die native Unterstützung variiert je nach Anbieter. ExpressVPNs CLI-App deckt Ubuntu, Debian, Fedora und Arch ab. NordVPN, Surfshark und ProtonVPN decken Ubuntu, Debian und Fedora ab. PIA fügt Arch zu diesem gleichen Trio hinzu. CyberGhost ist der einzige, der auf Linux eine vollständige GUI-App bietet, obwohl sie auf nur Ubuntu und Fedora beschränkt ist. Bestätigen Sie Ihre spezifische Distribution, bevor Sie wählen.
Was unterscheidet NordVPNs NordLynx von Standard-WireGuard auf Linux?
NordLynx ist NordVPNs proprietäres Protokoll, das Standard-WireGuard mit einer doppelten NAT-Ebene für zusätzlichen Datenschutz umhüllt, das in NordVPNs nativer Linux-CLI-App auf Ubuntu, Debian und Fedora integriert ist. Das Standard-WireGuard-Setup erfordert, dass Sie manuell Schlüssel generieren und eine wg0.conf-Datei selbst bearbeiten. NordVPNs CLI handhabt dies durch einen einzelnen Connect-Befehl, und OpenVPN bleibt als Fallback-Protokoll verfügbar.
Welcher VPN bietet Linux-Benutzern die beste Leistung bei hohem Durchsatz?
NordVPN rangiert auf unserer Trust Score mit #1 von 22, aggregiert aus veröffentlichten Tests von Drittanbietern, und sein NordLynx-Protokoll basiert auf WireGuard, um den Overhead niedrig zu halten. ExpressVPNs Lightway-Protokoll verfolgt das gleiche Ziel in seiner nativen CLI-App für Ubuntu, Debian, Fedora und Arch. Die Protokollwahl ist genauso wichtig wie der Anbieter: WireGuard-basierte Optionen übertreffen in der Regel Standard-OpenVPN auf der gleichen Verbindung.
Kann eine Linux-VPN mit nur einer CLI-App immer noch auf Streaming-Plattformen zugreifen?
Ja, CLI-Apps nur verwalten immer noch Streaming-Zugriff ohne eine grafische Schnittstelle. CyberGhost betreibt dedizierte Server, die für Netflix, Hulu und BBC iPlayer optimiert sind, und ist der einzige Anbieter hier, der sowohl GUI als auch CLI auf Ubuntu und Fedora bietet, um die Serverauswahl zu erleichtern. Die Linux-CLI-Apps von Surfshark und NordVPN lassen Sie ein Land direkt über die Befehlszeile angeben, wie die Verbindung zu einem US-Server.
Kann ich der No-Logs-Zusicherung von Private Internet Access vertrauen, da es in den USA ansässig ist?
Ja, trotz seiner US-Gerichtsbarkeit wurde PIAs No-Logs-Richtlinie tatsächlich vor Gericht getestet: PIA wurde mehrfach vorgeladen und hat jedes Mal zero Benutzerdaten produziert. Sein Linux-Desktop-Client ist Open Source und zum Überprüfen des Codes verfügbar. Die CLI-App lässt Benutzer auch AES-128 für Geschwindigkeit oder AES-256 für stärkere Verschlüsselung über OpenVPN und WireGuard wählen.
Verbessert ProtonVPNs Open-Source-Linux-Client tatsächlich die Sicherheit im Vergleich zu Closed-Source-Apps?
Ja, ProtonVPNs Linux-CLI-App basiert vollständig auf Open-Source-Code, daher ist jede Zeile öffentlich überprüfbar, anstatt verborgen zu sein. Es hat seinen Sitz in der Schweiz und bietet Secure Core, das Verkehr durch Server in der Schweiz, Island oder Schweden leitet, bevor der Exit-Node erreicht wird. ProtonVPNs kostenlos Stufe läuft auch auf Linux ohne Datenlimits oder Anzeigen, anders als die begrenzte kostenlose Pläne der meisten Konkurrenten.
Was muss ich installiert haben, bevor ich eine VPN-CLI-App auf Linux einrichte?
Sie benötigen curl und entweder apt oder dnf verfügbar auf Ihrem System, da die meisten Installateure von Anbietern von diesen Paketmanagern abhängen. WireGuard-basierte Clients erfordern auch das Paket wireguard-tools, installiert über sudo apt install wireguard-tools auf Ubuntu oder sudo dnf install wireguard-tools auf Fedora. Das Überspringen dieses Abhängigkeitsschritts ist die häufigste Ursache für fehlgeschlagene VPN-Installationen auf Linux.
Was ist, wenn WireGuard auf meiner Linux-Distribution nicht aktiviert wird?
Überprüfen Sie zuerst Ihre Distro-Version: Ubuntu älter als 20.04 oder Fedora älter als 32 benötigen möglicherweise ein manuell installiertes Kernel-Modul, bevor ein VPN-Client WireGuard überhaupt nutzen kann. Bestätigen Sie, dass wireguard-tools tatsächlich installiert ist, dann überprüfen Sie die Verbindung mit sudo wg, gefolgt von curl ifconfig.me, um zu überprüfen, ob die zurückgegebene IP dem Standort Ihres VPN-Servers entspricht.
Wie viele Geräte kann ich eine VPN auf Linux und anderer Hardware ausführen?
Die Gerätelimits variieren stark. Sowohl Surfshark als auch PIA erlauben unbegrenzte gleichzeitige Verbindungen über jede Maschine, die Sie betreiben, während NordVPN auf 10 Geräte begrenzt ist und CyberGhost auf 7. ExpressVPN lässt 10 bis 14 je nach Plan-Stufe zu, und ProtonVPN reicht von 1 bis 10 je nach gewählter Stufe. Passen Sie das Limit an, wie viele Linux-Boxen und andere Geräte Sie tatsächlich verwalten.
Welche VPN ist am billigsten zum Ausführen über mehrere Linux-Maschinen?
PIA bietet die niedrigsten Pro-Gerät-Kosten, ab $2.03/Monat, auch mit unbegrenzten gleichzeitigen Verbindungen. Surfshark ist dicht dran mit ab $2.49/Monat bei seinem längsten Plan, so ein Homelab oder mehrere Server kostet über den Basisabonnement hinaus keine Zusatzkosten. NordVPN beginnt ab $3.09/Monat und ExpressVPN ab $3.00/Monat, begrenzen aber Verbindungen auf 10 bzw. 10-14.
Wie viel Zeit bekomme ich, um eine VPN in meinem Linux-Setup zu testen, bevor ich mich verpflichte?
Die meisten Anbieter hier unterstützen Käufe mit einer 30-Tage-Geld-zurück-Garantie, einschließlich ExpressVPN, NordVPN, ProtonVPN, Surfshark und PIA, was genug Zeit ist, um Kill-Switch-Zuverlässigkeit und Protokollleistung auf Ihrer tatsächlichen Hardware zu testen. CyberGhost verlängert das auf ein 45-Tage-Fenster, das längste aller hier behandelten Anbieter, nützlich, wenn Sie zunächst über mehrere Distributionen testen.
Wie überprüfe ich, dass ein Kill Switch in einer Linux-CLI-App statt einer GUI funktioniert?
Verbinden Sie mit einem Server und trennen Sie dann Ihre Netzwerkschnittstelle vollständig, während ein Download oder Seitenaufruf in Bearbeitung ist. Wenn es funktioniert, stoppt der gesamte Verkehr statt auf Ihre ungeschützte Verbindung zurückzufallen; Die Ausführung von curl ifconfig.me danach sollte auszeitieren, anstatt eine IP zurückzugeben. Sowohl NordVPN als auch ExpressVPN unterstützen Kill-Switch-Umschalter direkt über Terminal-Befehle auf ihren nativen CLI-Apps.