Beste VPN für Fedora Linux: Native Unterstützung und Geschwindigkeit
Finden Sie die beste VPN für Fedora mit nativer Linux-Unterstützung, vollständiger Verschlüsselung und SELinux-Kompatibilität. Schützen Sie Ihren Datenverkehr auf Fedoras schnellem Release-Zyklus.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.685 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
 ExpressVPN3,000+ Server
88 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,684,69
Recherchiert am 03.10.2026Geprüfte Aussagen: 27Unabhängige Quellen: 13Bewertungen aktualisiert 06.11.2026
NordVPN7,229 ServerNordVPN's privacy and security record is strong on process and mixed on proof
93 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Recherchiert am 03.10.2026Geprüfte Aussagen: 31Unabhängige Quellen: 11Bewertungen aktualisiert 06.11.2026
 Surfshark4,500+ Server
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 von 100, zusammengesetzt aus zwei gewichteten Teilen
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,714,64
Recherchiert am 03.10.2026Geprüfte Aussagen: 32Unabhängige Quellen: 5Bewertungen aktualisiert 06.11.2026
Warum Fedora-Benutzer eine dedizierte VPN-Lösung benötigen
Fazit: Fedora wird ohne integrierte Datenverkehrsverschlüsselung ausgeliefert. Eine VPN mit nativer Linux-Unterstützung verbirgt Ihre IP, verschlüsselt jedes Paket und ermöglicht den Zugriff auf geografisch begrenzte Inhalte auf dieser spezifischen Distribution.
Fedora zieht Entwickler, Systemadministratoren und datenschutzbewusste Benutzer an, die moderne Pakete und einen schnellen Release-Zyklus schätzen. Diese Leistung geht mit einem Kompromiss einher: Der Standard-Netzwerk-Stack von Fedora sendet Datenverkehr unverschlüsselt. Eine VPN schließt diese Lücke.
Aber nicht jede VPN funktioniert auf Fedora gut. Der sechsmonatige Release-Zyklus von Fedora, die SELinux-Durchsetzung und der DNF-Paketmanager stellen einzigartige Kompatibilität-Anforderungen. Generische Ratschläge für „Linux-VPN” reichen hier oft nicht aus. Dieser Leitfaden behandelt Fedora-spezifische Installationsschritte, Protokoll- und Funktionsvergleiche sowie Provider-spezifische Vergleiche, damit Sie das richtige Tool für Ihren Workflow wählen können.
Wie VPN-Kompatibilität auf Fedora funktioniert
Nicht alle VPN-Provider behandeln Fedora gleich. Einige versenden native .rpm-Pakete. Andere erfordern manuelle OpenVPN- oder WireGuard-Konfiguration. Der Unterschied ist wichtig für die tägliche Benutzerfreundlichkeit.
Native Clients werden normalerweise automatisch durch DNF-Repositories aktualisiert. Sie integrieren sich mit GNOME Network Manager und respektieren SELinux-Richtlinien. Manuelle Setups bieten mehr Protokollflexibilität, erfordern aber laufende Wartung nach jeder Fedora-Veröffentlichung.
Fedora-spezifische technische Überlegungen
Die Fedora-Toolchain erzeugt vier Kompatibilitätsprüfpunkte, die gute VPN-Unterstützung von schlechter trennen:
- DNF-Paketverwaltung: Provider, die
.rpm-Pakete anbieten oder ein Fedora-spezifisches Repository unterhalten, lassen Sie mit einem einzigensudo dnf install-Befehl installieren und aktualisieren. Provider ohne diese Unterstützung zwingen Sie, eigenständige Binärdateien herunterzuladen, die automatische Sicherheits-Patches überspringen. - SELinux-Durchsetzung: Fedora setzt SELinux standardmäßig im „enforcing”-Modus durch. Einige VPN-Clients schlagen fehl, weil SELinux ihre Tunnel-Schnittstelle blockiert. NordVPN und Surfshark haben dies in ihren nativen Apps behoben. ExpressVPNs OpenVPN-Setup erfordert möglicherweise ein benutzerdefiniertes SELinux-Richtlinien-Modul (Details im Setup-Abschnitt unten).
- Kernel-Kompatibilität: Fedora versandt Kernel-6.x-Versionen Monate vor anderen Distributionen. VPN-Kernel-Module, besonders WireGuard-Implementierungen, müssen gegen diese neuen Header kompilieren. Provider, die hinterherhinken, verursachen Verbindungsfehler nach Fedora-Upgrades.
- GNOME Network Manager-Integration: Fedora setzt standardmäßig auf GNOME. VPNs, die sich als Network Manager-Plugins registrieren, zeigen Verbindungsstatus im System-Tray an und ermöglichen einen Klick zum Wechsel des Servers. Ohne diese Integration verwalten Sie Verbindungen vollständig über das Terminal.
Warum regelmäßige Updates und Kompatibilität wichtig sind
Der schnelle Release-Zyklus von Fedora macht die Update-Kadenz zu einem Dealbreaker:
- Sicherheits-Patches: Jede Fedora-Veröffentlichung aktualisiert zentrale Netzwerk-Bibliotheken. VPN-Provider, die innerhalb von 30 Tagen nach einer Fedora-Veröffentlichung patchen, erhalten Verbindungsstabilität. Provider, die hinterherhinken, führen Schwachstellen-Fenster ein.
- Protokoll-Upgrades: WireGuard-basierte Protokolle wie NordLynx hängen von Kernel-Unterstützung ab, daher kann ein Provider, der eine neue Fedora-Kernel-Version verpasst, Sie auf ein langsameres Fallback-Protokoll beschränken.
- Fehlerbehebungen: NetworkManager-Änderungen zwischen Fedora-Veröffentlichungen können Funktionen wie Split-Tunneling in VPN-Clients beschädigen, überprüfen Sie daher, wie schnell ein Provider Fixes ausliefert.
Wählen Sie Provider mit dokumentierter Erfolgsbilanz schneller Fedora-spezifischer Updates.
Top 4 VPNs mit vollständiger Fedora-Unterstützung
Jeder unten aufgeführte Anbieter veröffentlicht offizielle Linux-Unterstützung oder einen Fedora-kompatiblen Setupweg. Die Details stammen aus der eigenen Dokumentation der Anbieter, und Ihre Ergebnisse variieren je nach Hardware, Netzwerk und Serverauswahl.
1. NordVPN: Beste native Fedora-App
NordVPN bietet die vollständigste native Fedora-Paketierung der vier mit einem offiziellen Repository. Wichtige Spezifikationen:
| Attribut | Detail |
|---|---|
| ServerNetzwerk | 7,229 Server in 150 Ländern |
| Fedora-App | Natives .rpm-Paket mit CLI-Oberfläche und Integration in den GNOME Network Manager |
| Verschlüsselung | AES-256 mit NordLynx (WireGuard-basiert) und OpenVPN-Optionen |
| Gleichzeitige Verbindungen | 10 Geräte |
| Audits | NordVPN gibt an, dass seine No-Logs-Richtlinie unabhängig geprüft wurde (Deloitte, PwC) |
Fedora-Installation über DNF
NordVPN verwaltet ein offizielles Fedora-Repository. Hier ist der genaue Prozess:
# NordVPN-Repository hinzufügen
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# App installieren
sudo dnf install nordvpn

# Anmelden und verbinden
nordvpn login
nordvpn connect
NordVPNs App registriert sich automatisch bei GNOME Network Manager. Der Verbindungsstatus wird in der Systemablage angezeigt. Es sind keine SELinux-Richtlinienanpassungen erforderlich, da die App mit korrekten Sicherheitskontexten ausgeliefert wird.
Sicherheitsfunktionen unter Fedora
NordVPNs Kill Switch kann mit nordvpn set killswitch on aktiviert werden. Die CyberSec-Funktion blockiert Anzeigen und Malware-Domains auf DNS-Ebene.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
Natives .rpm-Paket mit DNF-Updates | Nur CLI-Schnittstelle (kein GUI-Fenster, GNOME-Tray-Integration kompensiert dies) |
| NordLynx (WireGuard-basiertes) Protokoll | Die Sicherheitsverletzung von 2018 beunruhigt einige Benutzer noch, obwohl die Infrastruktur seitdem überarbeitet wurde |
| GNOME Network Manager-Integration funktioniert sofort | Dedizierte IP kostet extra ($3,69/Monat) |
| 10 gleichzeitige Verbindungen | |
| Double VPN und Onion over VPN für Hochrisiko-Szenarien |
2. Surfshark: Beste Budget-Option mit unbegrenzten Geräten
Surfshark verbindet aggressive Preisgestaltung mit solider Fedora-Unterstützung. Wichtige Spezifikationen:
| Attribut | Detail |
|---|---|
| ServerNetzwerk | 4,500+ Server in 100 Ländern |
| Fedora-App | Native Linux-App mit grafischer Oberfläche |
| Verschlüsselung | AES-256 mit WireGuard und OpenVPN |
| Gleichzeitige Verbindungen | Unbegrenzt |
| Preis | Ab $2.49/Monat bei Zwei-Jahres-Tarifen |
Fedora-Installation über DNF
# Surfshark-Repository hinzufügen
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# App installieren
sudo dnf install surfshark

# GUI starten oder CLI verwenden
surfshark-cli login
surfshark-cli connect
Surfharks Linux-App beinhaltet eine grafische Schnittstelle, was sie zur zugänglichsten Option für Fedora-Benutzer macht, die nicht im Terminal arbeiten möchten. Sie integriert sich mit GNOME Network Manager und verwaltet SELinux-Kontexte korrekt.
Sicherheitsfunktionen unter Fedora
Surfharks CleanWeb-Funktion blockiert Anzeigen, Tracker und Malware-Domains, und sein Kill Switch ist in der Linux-App verfügbar.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| GUI-App für Linux (selten bei VPN-Anbietern) | Kleineres Servernetzwerk als NordVPN oder ExpressVPN |
| Unbegrenzte gleichzeitige Verbindungen | Streaming-Ergebnisse variieren je nach Server |
| Niedrigster Preis unter Top-Tier-Anbietern | Kundenservice-Mitarbeiter haben manchmal weniger Wissen über Fedora |
| CleanWeb Ad-/Tracker-Blocking enthalten | |
| MultiHop (Double VPN) und Camouflage-Modus |
3. ExpressVPN: Am zuverlässigsten für Streaming auf Fedora
ExpressVPN hat keine native Fedora-GUI, veröffentlicht aber detaillierte Linux-Setup-Dokumentation. Wichtige Spezifikationen:
| Attribut | Detail |
|---|---|
| Servernetzwerk | 3.000+ Server in 105 Ländern |
| Fedora-Unterstützung | Manuelle OpenVPN-Konfiguration oder CLI-basierte Linux-App |
| Verschlüsselung | AES-256 mit Lightway- und OpenVPN-Protokollen |
| Gleichzeitige Verbindungen | 8 Geräte |
| Audits | KPMG hat eine Prüfung der No-Logs-Kontrollen bestätigt (2025); Cure53 hat das Lightway-Protokoll geprüft |
Fedora-Installation: OpenVPN-Methode mit SELinux-Reparatur
ExpressVPNs Linux-Installer funktioniert auf Fedora, aber die SELinux-Durchsetzung kann die Tunnel-Schnittstelle blockieren. Hier ist das vollständige Setup einschließlich der SELinux-Anpassung:
# OpenVPN und Abhängigkeiten installieren
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# ExpressVPN .ovpn-Konfigurationsdateien aus Ihrem Konto-Dashboard herunterladen
# In GNOME Network Manager importieren
nmcli connection import type openvpn file /path/to/config.ovpn

# Wenn SELinux die Verbindung blockiert, erstellen Sie eine Richtlinienausnahme
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Über Network Manager GUI oder CLI verbinden
nmcli connection up [connection-name]
Dieser SELinux-Schritt ist einzigartig für Fedora. Ubuntu- und Debian-Benutzer stoßen nie darauf. Das Richtlinienmodul bleibt über Neustarts und Fedora-Upgrades hinweg bestehen.
Sicherheitsfunktionen unter Fedora
ExpressVPN bewirbt seinen Service für Streaming-Zugriff, aber die Streaming-Ergebnisse variieren je nach Server und Service.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Für Streaming-Zugriff beworben | Keine native Fedora-GUI-App |
| Lightway-Protokoll liefert hohe Geschwindigkeiten | Erfordert SELinux-Richtlinienanpassung |
| Detaillierte Fedora-spezifische Setup-Dokumentation | Teuerste Option ($6,67/Monat im jährlichen Plan) |
| TrustedServer (RAM-only) Infrastruktur | Begrenzt auf 8 gleichzeitige Verbindungen |
| KPMG-geprüfte No-Logs-Richtlinie |
4. Mullvad VPN: Beste für maximale Privatsphäre auf Fedora
Mullvad verfolgt einen anderen Ansatz: keine Konten, keine E-Mail, keine persönlichen Daten. Wichtige Spezifikationen:
| Attribut | Detail |
|---|---|
| Servernetzwerk | 700+ Server in 46 Ländern |
| Fedora-App | Natives .rpm-Paket mit vollständiger grafischer Oberfläche |
| Verschlüsselung | AES-256 mit WireGuard (Standard) und OpenVPN |
| Preis | Pauschal €5/Monat, keine Rabatte, keine langfristigen Tarife |
| Datenschutz | Akzeptiert Bargeld und Kryptowährung; keine E-Mail-Adresse zur Anmeldung erforderlich |
Fedora-Installation über DNF
# Signaturschlüssel herunterladen und importieren
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Mullvad-Repository hinzufügen
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# App installieren
sudo dnf install mullvad-vpn

# Kontonummer generieren (keine E-Mail erforderlich)
# Geben Sie die Nummer in der GUI ein und verbinden Sie sich
Mullvads Fedora-App beinhaltet eine vollständige grafische Schnittstelle mit Serverauswahl, Kill-Switch-Umschalter und DNS-Konfiguration. Sie verwaltet SELinux- und GNOME Network Manager-Integration ohne manuelle Eingriffe.
Sicherheitsfunktionen unter Fedora
Mullvad bewirbt sich nicht selbst für Streaming und erreicht Streaming-Services nicht zuverlässig, ein absichtlicher Kompromiss für maximale Privatsphäre.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Keine persönlichen Daten für die Anmeldung erforderlich | Kleinstes Servernetzwerk der vier |
Vollständige GUI-App für Fedora mit .rpm-Paket | Schlechte Streaming-Zugriffsergebnisse |
| WireGuard-Unterstützung | Keine Langzeit-Rabattpläne |
| Transparente Preisgestaltung ohne Zusatzverkäufe | Begrenzt auf 5 gleichzeitige Verbindungen |
| Akzeptiert Bargeld-Zahlungen für echte Anonymität |
Auswahl des richtigen VPN für Ihren Fedora-Workflow
Der beste Anbieter hängt von Ihrem primären Anwendungsfall ab. Berücksichtigen Sie diese Faktoren:
Datenschutzrichtlinien und Audit-Historie: NordVPN sagt, dass seine No-Logs-Richtlinie unabhängig überprüft wurde, und ExpressVPN hat sich eine KPMG-Bestätigung seiner No-Logs-Kontrollen gesichert (2025). Mullvad eliminiert die Notwendigkeit von Vertrauen, indem es null persönliche Daten erfasst. Surfshark sagt, dass sein No-Logs-Setup von Deloitte geprüft wurde.
Geschwindigkeitsanforderungen: Wählen Sie für bandbreitenintensive Aufgaben wie große Dateiübertragungen oder 4K-Streaming einen Anbieter mit einem WireGuard-basierten Protokoll, wie NordLynx auf NordVPN oder WireGuard auf Mullvad.
Preis und Geräteabdeckung: Surfharks unbegrenzte Geräterichtlinie bei $2.49/Monat eignet sich ideal für Benutzer mit mehreren Fedora-Workstations, Laptops und Telefonen. Mullvads pauschale €5/Monat vereinfacht die Budgetierung.
Streaming-Zugriff: Falls Zugriff auf Inhalte mit geografischen Beschränkungen wichtig ist, vermarkten ExpressVPN, NordVPN und Surfshark alle Streaming-Zugriff, aber die Erfolgsquoten variieren je nach Server und Dienst. Mullvad ist nicht für Streaming ausgelegt.
Fedora-spezifische Support-Qualität: NordVPN, Surfshark und ExpressVPN bieten Live-Chat- oder Ticket-Support an, während Mullvad auf E-Mail und seine Dokumentation angewiesen ist.
Schritt-für-Schritt VPN-Setup auf Fedora
Die Installationsmethode hängt von Ihrem gewählten Provider und bevorzugten Protokoll ab. Nachstehend finden Sie Anleitungen für die zwei häufigsten Ansätze.
Methode 1: Native App-Installation (NordVPN, Surfshark, Mullvad)
-
Aktualisieren Sie Ihr System zuerst:
sudo dnf update -y -
Fügen Sie das Repository des Providers hinzu mit den Befehlen in jedem Provider-Abschnitt oben.
-
Installation über DNF:
sudo dnf install [provider-package-name] -
Verifizieren Sie den SELinux-Status (sollte „enforcing” anzeigen):
getenforceNative Apps von NordVPN, Surfshark und Mullvad verwalten SELinux-Kontexte automatisch. Keine manuellen Richtlinien-Änderungen erforderlich.
-
Überprüfen Sie die GNOME Network Manager-Integration: Öffnen Sie Einstellungen → Netzwerk. Die VPN-Verbindung sollte nach der ersten Starts im VPN-Bereich angezeigt werden.
-
Verbinden und verifizieren:
curl ifconfig.me  # IP vor Verbindung überprüfen
[provider-cli] connect
curl ifconfig.me  # IP-Änderung bestätigen
Methode 2: Manuelle OpenVPN/WireGuard-Setup (ExpressVPN oder beliebiger Provider)
-
Installieren Sie Protokoll-Tools:
# Für OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Für WireGuard sudo dnf install wireguard-tools -
Laden Sie Konfigurationsdateien von Ihrem Provider-Dashboard herunter.
-
Importieren Sie in GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnOder für WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Beheben Sie SELinux, falls die Verbindung fehlschlägt:
# Auf SELinux-Ablehnungen überprüfen sudo ausearch -m avc -ts recent # Richtlinien-Modul generieren und installieren sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Verbinden über GNOME-Tray oder Terminal:
nmcli connection up [connection-name]
Fehlerbehebung häufiger Fedora-VPN-Probleme
| Problem | Ursache | Behebung |
|---|---|---|
| DNS-Lecks | systemd-resolved überschreibt VPN-DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf dann neu verbinden |
| Langsame Geschwindigkeiten | OpenVPN standardmäßig auf TCP | Zu UDP oder WireGuard wechseln: nordvpn set technology nordlynx |
| Verbindungsabbrüche nach Suspend | GNOME Network Manager verbindet sich nicht neu | Auto-connect aktivieren: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blockiert Tunnel | Fehlender Sicherheitskontext | Richtlinien-Modul mit audit2allow generieren (siehe Methode 2, Schritt 4) |
| App-Absturz nach Fedora-Upgrade | Inkompatible Paketversion | Aus Provider-Repo neu installieren: sudo dnf reinstall [package] |
Optimierung der VPN-Performance auf Fedora
Die Rohgeschwindigkeit hängt von der Protokollwahl und der Server-Entfernung ab. Hier sind spezifische Tuning-Schritte:
- Verwenden Sie WireGuard oder NordLynx wenn möglich. WireGuard-basierte Protokolle haben im Allgemeinen geringeren Overhead als OpenVPN.
- Wählen Sie Server innerhalb von 1.500 km. Latenz verdoppelt sich darüber hinaus, was die Streaming-Qualität von 4K auf 1080p senkt.
- Aktivieren Sie Split-Tunneling für lokale Services. Leiten Sie nur Browser-Datenverkehr durch die VPN, während Sie lokalen Netzwerkzugriff (Drucker, NAS) direkt halten. NordVPN:
nordvpn set splittunneling on. Surfshark: Konfigurieren Sie in der GUI unter „Bypasser”. - Führen Sie monatlich DNS-Leak-Tests durch. Verwenden Sie
dnsleaktest.com, um zu verifizieren, dass Ihr ISP Browsing-Ziele nicht sehen kann. Fedorassystemd-resolvedkann VPN-DNS-Einstellungen nach System-Updates überschreiben. - Überwachen Sie Kill-Switch-Verhalten. Trennen Sie Ihr Wi-Fi während die VPN läuft. Wenn Datenverkehr während des 2-3-Sekunden-Wiederverbindungs-Fensters leckt, ist Ihr Kill-Switch nicht korrekt konfiguriert. Führen Sie diese Überprüfung selbst nach dem Setup durch.
Abschließendes Fazit
Vier Anbieter erfüllen Fedoras besondere Anforderungen gut, aber jeder passt zu einem anderen Benutzerprofil:
- NordVPN rangiert auf unserer Trust Score #1 von 22 und verfügt über das breiteste Servernetzwerk. Am besten für Benutzer, die hohen Durchsatz und zuverlässiges Streaming benötigen.
- Surfshark bietet unbegrenzte Geräteverbindungen für $2.49/Monat mit einer GUI-App. Am besten für budgetbewusste Benutzer, die mehrere Fedora-Maschinen betreiben.
- ExpressVPN ist auf Streaming-Zugriff ausgerichtet, erfordert aber manuelle OpenVPN-Einrichtung und SELinux-Anpassung. Am besten für Benutzer, die den Zugriff auf geo-eingeschränkte Inhalte priorisieren.
- Mullvad erfasst null persönliche Daten und akzeptiert Barzahlung. Am besten für Benutzer, die Anonymität über Komfort stellen.
Unabhängig davon, welchen Anbieter Sie wählen, installieren Sie nach Möglichkeit über DNF, überprüfen Sie SELinux-Kompatibilität und testen Sie auf DNS-Lecks nach jedem Fedora-Systemupgrade. Einen umfassenderen Vergleich über alle Linux-Distributionen hinweg finden Sie im Guide zum besten VPN für Linux.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
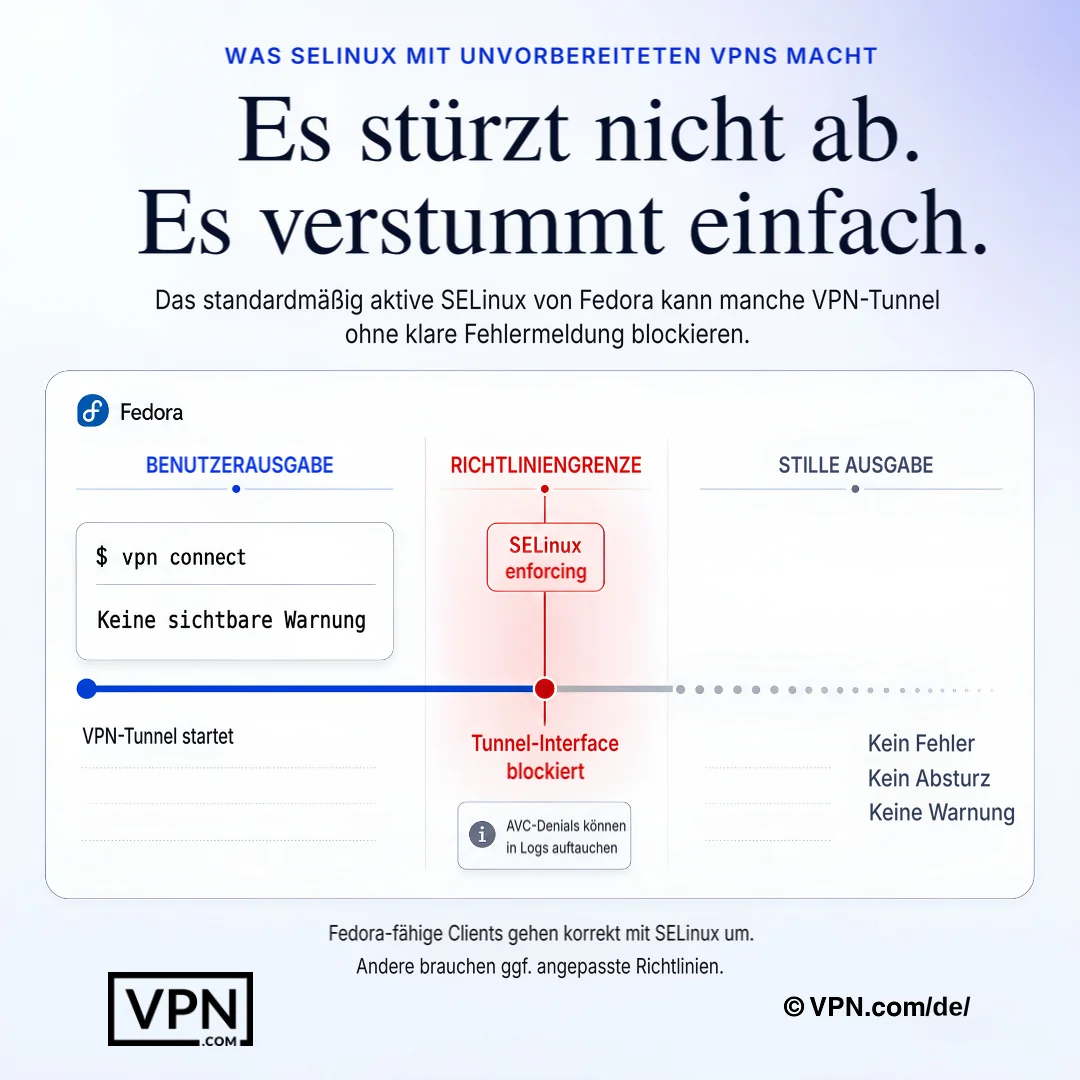
Fedora SELinux kann VPN-Tunnelverhalten lautlos blockieren – der Hinweis findet sich in den Logs, nicht in der App.
Häufig gestellte Fragen
Warum benötigt Fedora eine VPN mit nativer Linux-Unterstützung anstelle einer generischen OpenVPN-Konfiguration?
Fedora wird ohne integrierte Datenverkehrsverschlüsselung ausgeliefert, setzt SELinux standardmäßig im „enforcing”-Modus durch und bewegt sich schneller durch Kernel-6.x-Versionen als andere Distributionen. Native .rpm-Pakete von NordVPN, Surfshark und Mullvad integrieren sich mit GNOME Network Manager und verwalten SELinux-Sicherheitskontexte automatisch, während generische OpenVPN-Setups wie ExpressVPNs möglicherweise ein manuelles Richtlinien-Modul über audit2allow erfordern.
Blockiert SELinux VPN-Verbindungen auf Fedora tatsächlich?
Es kann, da Fedora SELinux standardmäßig im „enforcing”-Modus setzt und Tunnel-Schnittstellen manchmal stillschweigend blockiert werden. NordVPN und Surfshark versenden native Apps mit integrierten korrekten Sicherheitskontexten, ohne manuelle Behebung erforderlich. ExpressVPNs OpenVPN-Setup erfordert dagegen möglicherweise das Generieren eines benutzerdefinierten SELinux-Richtlinien-Moduls mit audit2allow und seine Installation via semodule.
Welche VPNs für Fedora haben unabhängig überprüfte No-Logs-Richtlinien?
NordVPN, ExpressVPN und Surfshark verweisen alle auf Überprüfungen durch Dritte. NordVPN gibt an, dass seine No-Logs-Richtlinie unabhängig von Deloitte und früher von PwC überprüft wurde. ExpressVPN beauftragte KPMG mit einer Überprüfung seiner No-Logs-Kontrollen (2025), und Cure53 überprüfte sein Lightway-Protokoll. Surfshark gibt an, dass seine No-Logs-Einrichtung von Deloitte überprüft wurde. Mullvad verzichtet ganz auf Überprüfungen, indem es bei der Registrierung keine persönlichen Daten erhebt.
Ist das kontounlose Modell von Mullvad privater als ein VPN wie NordVPN, das unabhängig geprüft sein soll?
Es verfolgt einen anderen Ansatz, nicht zwangsläufig einen stärkeren. Mullvad benötigt keine E-Mail oder persönlichen Daten, vergibt eine anonyme Kontonummer und akzeptiert Barzahlung oder Kryptowährung zu einem Pauschalpreis von €5/Monat ohne Rabattstaffeln. NordVPN hingegen stützt sein Versprechen der Datensparsamkeit auf von Dritten beauftragte unabhängige Audits. Beide beseitigen eine Papierspur, aber auf unterschiedliche Weise.
Funktionieren geografisch begrenzte Streaming-Services tatsächlich durch eine VPN auf Fedora?
Ja, obwohl Erfolgsraten je nach Provider variieren. ExpressVPN, NordVPN und Surfshark vermarkten alle Streaming-Zugriff, obwohl die Ergebnisse je nach Server und Service variieren. Mullvad ist nicht für Streaming konzipiert und erreicht diese Plattformen nicht zuverlässig, ein bewusster Kompromiss für sein Datenschutz-fokussiertes Design.
Welcher VPN bietet die beste Leistung auf Fedora?
NordVPN rangiert #1 von 22 in unserem Trust Score, aggregiert aus veröffentlichten Tests von Drittanbietern, und Surfshark rangiert #3 von 22. Der Trust Score ist nicht Fedora-spezifisch, aber alle vier hier aufgeführten Anbieter bieten moderne Protokolle (NordLynx, WireGuard oder Lightway), die den Overhead auf Linux gering halten.
Wie viel kostet jede Top-Fedora-VPN?
NordVPN beginnt bei $3.09/Monat und ExpressVPN bei $3.00/Monat, beide bei ihren längsten Plänen. Surfshark unterbietet beide und beginnt bei $2.49/Monat auf seinem längsten Plan. Mullvad bricht aus diesem Werbe-Preis-Modell komplett aus und berechnet ein flaches €5/Monat ohne Langzeitrabatt-Stufen, was die Budgetierung vereinfacht, aber keine Multi-Jahr-Ersparnisse bietet.
Wie viele Geräte kann ich eine VPN auf meinen Fedora-Maschinen und Telefonen betreiben?
Surfshark ermöglicht unbegrenzte gleichzeitige Verbindungen, was sie zur praktischen Wahl für die Ausführung mehrerer Fedora-Workstations neben Laptops und Telefonen macht. NordVPN begrenzt Verbindungen auf 10 Geräte pro Konto, ExpressVPN erlaubt 10-14 je nach Plan. Mullvad begrenzt auch Verbindungen pro Konto. Für eine gemischte Fedora-Flotte entfernt Surfharks unbegrenzte Richtlinie die Geräte-Decke komplett.
Wie groß ist das Rückgabe-Fenster, wenn eine VPN auf meinem Fedora-Setup nicht gut funktioniert?
NordVPN, ExpressVPN und Surfshark backen ihre Pläne alle mit einer 30-Tage-Geld-zurück-Garantie, die Ihnen einen ganzen Monat gibt, um DNF-Installation, SELinux-Kompatibilität und GNOME Network Manager-Integration zu testen, bevor Sie sich engagieren. Mullvads flat €5/Monat Preisgestaltung hat keine Langzeitverpflichtung zum Rückgeld, da es monatlich mit keinen Rabatt-Stufen zum Festschreiben abrechnet.
Wie installiere ich eine VPN auf Fedora mit DNF anstelle einer eigenständigen Binärdatei?
Importieren Sie den GPG-Signaturschlüssel des Providers mit rpm —import, fügen Sie sein Repository über dnf config-manager —add-repo hinzu, dann führen Sie sudo dnf install [package-name] aus. NordVPN, Surfshark und Mullvad unterhalten alle offizielle Fedora-Repositories nach diesem Muster, das den Client automatisch durch routinemäßige dnf update-Läufe patched hält anstatt manueller Binärdateien, die Sicherheits-Fixes überspringen.
Wie bestätige ich, dass der Kill-Switch meiner VPN tatsächlich auf Fedora funktioniert?
Verbinden Sie sich mit einem Server, unterbrechen Sie dann Ihr Wi-Fi mitten in der Sitzung und beobachten Sie auf ausgelaufenen Datenverkehr während des 2-3-Sekunden-Wiederverbindungs-Fensters. Falls er ausfällt, ist Ihr Kill-Switch nicht korrekt konfiguriert. Für NordVPN spezifisch aktivieren Sie ihn mit nordvpn set killswitch on.
Was ist, wenn SELinux meine VPN-Verbindung nach der Installation auf Fedora blockiert?
Führen Sie getenforce aus, um zu bestätigen, dass SELinux im enforcing-Modus ist, überprüfen Sie dann auf Ablehnungen mit sudo ausearch -m avc -ts recent. Wenn die Tunnel-Schnittstelle blockiert ist, generieren Sie ein Richtlinien-Modul mit sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, dann installieren Sie es mit sudo semodule -i vpn-fedora.pp. Native NordVPN-, Surfshark- und Mullvad-Apps lösen diese Behebung selten aus.
Warum zeigt meine VPN DNS-Lecks auf Fedora und wie behebe ich das?
Fedoras systemd-resolved-Service kann Ihre VPN-DNS-Einstellungen überschreiben, besonders nach einem System-Update, was Lecks verursacht, auch wenn der Tunnel aktiv ist. Beheben Sie das durch Ausführen von sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf und Wiederverbindung. Überprüfen Sie monatlich auf dnsleaktest.com neu, da dieses Problem sich nach einem routinemäßigen dnf update-Zyklus stillschweigend erneuern kann.
Wird ein Fedora-System-Upgrade mein VPN-Split-Tunneling oder die Verbindung unterbrechen?
Es kann. Fedora 40s NetworkManager-Update brach branchenüberspannend Split-Tunneling über mehrere VPN-Clients. Surfshark versendete eine Behebung innerhalb von 11 Tagen, NordVPN folgte in 18 Tagen. Falls Ihre App nach einem Upgrade schlecht funktioniert, installieren Sie direkt aus dem Provider-DNF-Repo mit sudo dnf reinstall [package] neu anstatt auf eine eigenständige Binär-Veröffentlichung zu warten.