Beste Enterprise-VPN-Lösungen: 5 Plattformen im Vergleich
Vergleichen Sie Enterprise-VPN- und Zero-Trust-Plattformen: NordLayer, Cisco, Palo Alto, Fortinet und Zscaler. Sehen Sie, welche zu Ihrer Größe, Ihrem Stack und Ihrem IT-Team passt.
 Michael Gargiulo
Finden Sie Ihr VPN
Wofür werden Sie ein VPN hauptsächlich verwenden?
Wählen Sie eine Option aus und beantworten Sie einige kurze Fragen. Wir nennen Ihnen das passende VPN – und erklären warum.
VPN für Streamen
Frage 1 von 3
Was hat Sie dazu gebracht, nach einem Streaming-VPN zu suchen?
14.585 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen

Ihre Empfehlung

NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59

ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Privatsphäre
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem Datenschutz-VPN zu suchen?
14.585 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für Spielen
Frage 1 von 3
Was hat Sie dazu gebracht, ein Gaming-VPN zu suchen?
14.585 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
VPN für kostenlose Pläne
Frage 1 von 3
Was hat Sie dazu bewogen, nach einem kostenlosen VPN zu suchen?
14.585 VPN-Entscheidungen über VPN.com in den letzten 30 Tagen
Ihre Empfehlung
ProtonVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,614,70
NordVPN
App-Store-Bewertungen, Teil der Gesamtpunktzahl
4,664,59
Kurze Antwort: Wählen Sie die Plattform basierend auf dem Netzwerk, das Sie bereits betreiben. NordLayer lässt sich für ein Cloud-first-Team ohne Hardware-Verwaltung am schnellsten implementieren. Cisco Secure Client, Palo Alto GlobalProtect und Fortinet FortiClient sind sinnvoll, wenn Sie bereits Firewalls dieses Herstellers einsetzen. Zscaler Private Access ist die richtige Wahl, wenn das Ziel Zero-Trust-App-Zugriff statt eines Netzwerk-Tunnels ist. NordLayer ist die einzige der fünf Plattformen, zu der wir Sie direkt weiterleiten können, und wir erläutern dies weiter unten.
Welche Enterprise-VPN sollten Sie wählen?
| Das beschreibt Sie | Beginnen Sie mit | Warum |
|---|---|---|
| Cloud-first oder Hybrid-Team, keine lokalen Gateways, möchten schnelle Implementierung | NordLayer | Cloud-verwaltete Gateways und ein zentrales Control Panel mit Single Sign-On und Multi-Faktor-Authentifizierung in allen Plänen |
| Sie führen bereits Cisco ASA oder Firepower Firewalls aus | Cisco Secure Client[1] | Gebaut für die Zusammenarbeit mit Ciscos eigenen Gateways |
| Das Sicherheitsteam möchte tiefe Datenverkehrskontrolle in der Firewall | Palo Alto GlobalProtect[2] | Erweitert die Firewall-Richtlinie von Palo Alto auf Remote-Benutzer |
| Sie führen bereits FortiGate Firewalls aus und möchten einen Anbieter | Fortinet FortiClient[3] | Kombiniert mit FortiGate Gateways und Fortinets Endpoint-Tools |
| Sie möchten breiten Netzwerkzugriff durch App-spezifischen Zugriff ersetzen | Zscaler Private Access[4] | Zero-Trust-Modell: Benutzer erreichen spezifische Apps, nicht das Netzwerk |
Rufen Sie NordLayer-Pläne ab und fordern Sie ein Angebot an
Wie wir ausgewählt haben und was wir nicht tun. VPN.com führt keine eigenen Leistungs- oder Sicherheitstests durch. Dieser Leitfaden basiert auf der veröffentlichten Produktdokumentation und öffentlichen Sicherheitsvorgaben der einzelnen Anbieter, die in den nachstehenden Referenzen aufgeführt sind. VPN.com erhält eine Provision, wenn Sie NordLayer über unseren Link kaufen. Wir haben keine Affiliate-Beziehung zu den anderen vier, daher führen ihre Links direkt zu den Websites der Anbieter.
Was macht ein VPN „Enterprise”?
Ein Consumer-VPN schützt die Verbindung einer Person. Ein Enterprise-VPN schützt den Zugriff einer Organisation auf ihre eigenen Systeme: Es bietet zentrale Verwaltung, Identitätsintegration, Zugriffsrichtlinien, die dem Benutzer folgen, und Datensätze, die die IT überprüfen kann. Für ein kleineres Team (ungefähr 5 bis 500 Benutzer) siehe unseren Best VPN für Business-Leitfaden. Diese Seite ist für größere oder komplexere Bereitstellungen gedacht: mehrere Büros, vorhandene Firewalls, ein Sicherheitsteam und Beschaffung, die ein Angebot anfordert statt einer Kaufseite.
Es gibt zwei Architekturen, und die Wahl ist wichtiger als die Marke:
- Network VPN. Der Benutzer authentifiziert sich, ein Tunnel wird geöffnet, und er erreicht die Netzwerkressourcen, die die Richtlinie zulässt. Cisco, Palo Alto und Fortinet sind um diese Struktur herum aufgebaut und an ihre Gateways oder Firewalls gebunden.
- Zero Trust Network Access (ZTNA). Der Benutzer ist mit einzelnen Anwendungen verbunden, nicht mit dem Netzwerk. Zscaler Private Access ist um dieses Modell herum aufgebaut. Siehe unseren Zero-Trust-Leitfaden für das Modell.
NordLayer liegt näher am Cloud-verwalteten Ende: Sie verwenden seine gehosteten Gateways, anstatt die Hardware zu besitzen.
Die fünf Plattformen im Vergleich
| Plattform | Am besten geeignet für | Bereitstellung | Lizenzierung |
|---|---|---|---|
| NordLayer | Cloud-first und Hybrid-Teams | Cloud-verwaltet | Pro Benutzer, vier Pläne (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisationen mit Cisco-Gateways | On-Premise oder Hybrid | Über Cisco, typischerweise mit anderen Produkten gebündelt |
| Palo Alto GlobalProtect[2] | Firewall-gesteuerte Security-Teams | Firewall-basiert oder Prisma Access Cloud | Über Palo Alto, gebunden an seine Firewall-Plattform |
| Fortinet FortiClient[3] | FortiGate-Kunden | On-Premise oder Hybrid | Über Fortinet; Bedingungen pro Gerät oder pro Benutzer bestätigen |
| Zscaler Private Access[4] | Zero Trust, App-Level-Zugriff | Cloud-Service | Über Zscaler; Angebotbasiert |
Lizenzierungsbedingungen ändern sich und werden verhandelt, daher beschreibt diese Tabelle das Modell, nicht eine Zahl. Bitten Sie jeden Anbieter um ein Angebot für Ihre tatsächliche Benutzeranzahl.
NordLayer
Am besten geeignet für Cloud-first und Hybrid-Teams, die einen verwalteten Service anstelle von Hardware möchten. NordLayer ist das Business-Produkt von Nord Security. Administratoren verwalten Benutzer und Gateways über ein zentrales Control Panel, und Single Sign-On verbindet es mit Identitätsanbietern wie Microsoft Entra ID, Okta, OneLogin, JumpCloud und Google Workspace. Apps sind für Windows, macOS, iOS, Android und Linux sowie eine Browser-Erweiterung verfügbar. SSO und Multi-Faktor-Authentifizierung sind in allen vier Plänen (Lite, Core, Premium und Enterprise) verfügbar. NordLayer bietet eine 14-Tage-Geld-zurück-Garantie und kostenlose Testversion an, daher führen Sie Ihren Pilot innerhalb dieses Fensters durch. Dies ist die einzige Plattform hier, zu der VPN.com Sie direkt weitergeleitet kann.
Quelle: NordLayers eigene Website und Plan-Seiten, überprüft am 2. Oktober 2026.
Cisco Secure Client
Am besten geeignet für Organisationen, die bereits Cisco-Firewalls betreiben. Cisco Secure Client (der Nachfolger von AnyConnect) verbindet sich mit Cisco ASA und Firepower-Gateways und unterstützt SSL/TLS und IPsec. Seine Stärke ist die Passung: Wenn Ihre Gateways, Identity-Tools und Security-Operationen bereits Cisco sind, passt der Client in diesen Stack. Falls nicht, übernehmen Sie diesen Stack, um ihn zu nutzen. Die Lizenzierung läuft normalerweise über Cisco oder einen Reseller.
Palo Alto GlobalProtect
Am besten geeignet für Security-Teams, die Palo Alto-Firewalls betreiben und eine einzige Richtlinie für Büro- und Remote-Benutzer möchten. GlobalProtect verbindet Benutzer mit Palo Alto-Firewalls oder mit dem Prisma Access Cloud-Service, sodass dieselben Inspektionsregeln und Protokollierungen überall dort gelten, wo sich der Benutzer befindet. Panorama ist die zentrale Management-Konsole von Palo Alto für Richtlinien über viele Firewalls.
Fortinet FortiClient
Am besten geeignet für Organisationen, die auf Fortinet standardisieren. FortiClient wird mit FortiGate-Gateways und Fortnets Endpoint-Management kombiniert, sodass VPN-, Firewall- und Endpoint-Steuerungen unter einem Anbieter liegen. Es unterstützt IPsec und SSL-Tunneling. Überprüfen Sie die aktuellen Lizenzierungsbedingungen bei Fortinet, da diese zwischen Pro-Gerät- und Pro-Benutzer-Angeboten unterschiedlich sind.
Zscaler Private Access
Am besten geeignet für Cloud-lastige Organisationen, die sich Zero Trust verschrieben haben. Zscaler Private Access platziert Benutzer nicht im Netzwerk. Es vermittelt eine Verbindung zwischen einem Benutzer und einer bestimmten Anwendung über Zscalers Cloud, sodass Anwendungsadressen nicht im öffentlichen Internet verfügbar gemacht werden. Wenn ein Konto kompromittiert ist, ist die Exposition auf die Apps beschränkt, auf die dieses Konto zugreifen durfte, nicht auf das gesamte Netzwerk. Es wird Cloud-bereitgestellt, daher benötigen Umgebungen mit viel On-Premise-Infrastruktur eine schrittweise Migration.
So wählen Sie aus: Sechs Fragen
- Was führen Sie bereits aus? Vorhandene Cisco-, Palo Alto- oder Fortinet-Firewalls entscheiden dies normalerweise. Ein Client, der zu Ihren Gateways passt, spart Integrationsarbeit.
- Wie viele Personen und wie viele Standorte? Viele Zweigstellen führen zu Firewall-basierten Plattformen. Überwiegend Remote-Personal mit SaaS-Tools führt zu Cloud-verwalteten oder Zero-Trust-Lösungen.
- Wer verwaltet das System? Ein Cloud-verwalteter Service benötigt weniger Hardware-Expertise. Firewall-Plattformen benötigen ein Team, das den Anbieter bereits kennt.
- Verbindet sich das System mit Ihrem Identity Provider? Bestätigen Sie, dass Single Sign-On und Benutzerbereitstellung mit dem von Ihnen verwendeten Verzeichnis funktionieren (Entra ID, Okta, Google Workspace).
- Was fordert Ihr Auditor oder Versicherer? Ein VPN ist eine Kontrolle unter vielen und macht eine Organisation allein nicht compliant. Fordern Sie von jedem Anbieter seine aktuelle Audit-Dokumentation an und überprüfen Sie die Berichtsdaten selbst.
- Können Sie einen Pilot durchführen? Führen Sie 25 bis 50 Benutzer über mehrere Wochen an mindestens zwei Standorten aus. Reichen Sie ein Support-Ticket ein und messen Sie die Reaktionszeit.
Finales Urteil
Es gibt kein einziges bestes Enterprise-VPN, sondern nur die beste Lösung für Ihre Umgebung. Wählen Sie NordLayer, wenn Sie cloud-first ausgerichtet sind und einen verwalteten Service ohne Hardware wünschen. Wählen Sie den Cisco-, Palo Alto- oder Fortinet-Client, wenn Sie bereits Firewalls dieses Anbieters betreiben. Wählen Sie Zscaler Private Access, wenn Ihr Ziel der Zero-Trust-Anwendungszugriff ist.
Führen Sie mit Ihrer Auswahl in jedem Fall ein Pilotprojekt durch, fordern Sie aktuelle Audit-Dokumentation an und erhalten Sie ein schriftliches Angebot für Ihre Benutzeranzahl. Sehen Sie sich NordLayer-Pläne an, wenn eine cloud-verwaltete Lösung passt.
Referenzen
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referenzen
- Cisco. 2026. Secure Client (including AnyConnect). Abgerufen am 30. September 2026 von https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Archiviert: Wayback-Machine-Snapshot
- Palo Alto Networks. o. D. Secure Remote Access | GlobalProtect. Abgerufen am 30. September 2026 von https://www.paloaltonetworks.com/sase/globalprotect.Archiviert: Wayback-Machine-Snapshot
- Fortinet. o. D. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Archiviert: Wayback-Machine-Snapshot
- Zscaler. o. D. Transforming secure access with Zscaler Private Access (ZPA). Abgerufen am 30. September 2026 von https://www.zscaler.com/products-and-solutions/zscaler-private-access.Archiviert: Wayback-Machine-Snapshot
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Archiviert: Wayback-Machine-Snapshot
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Enterprise VPN Security. Abgerufen am 30. September 2026 von https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Archiviert: Wayback-Machine-Snapshot
- Fortinet. o. D. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
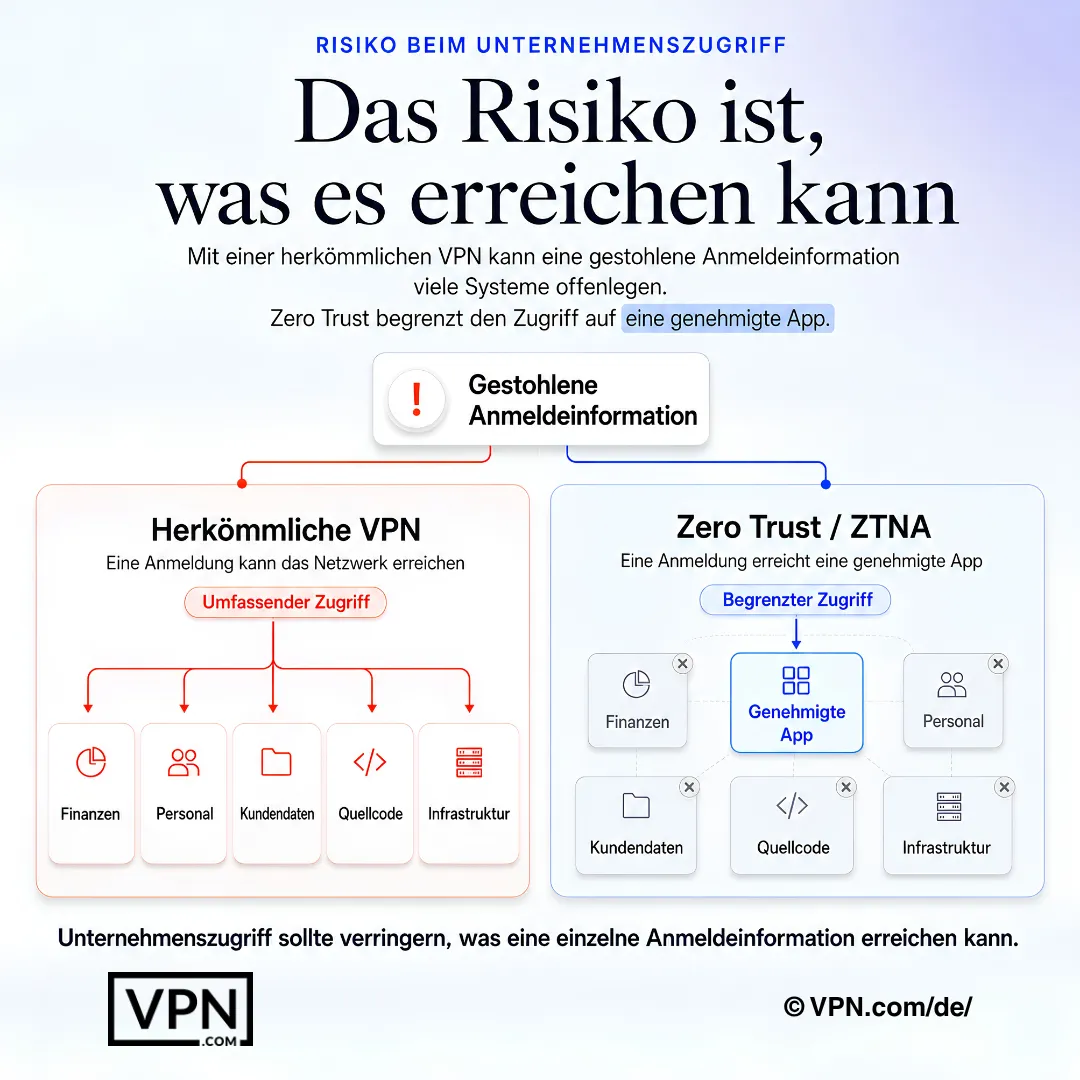
Das Zugriffsrisiko im Unternehmen sinkt, wenn ein einzelner Satz Zugangsdaten nicht das gesamte Netzwerk erreichen kann.
Häufig gestellte Fragen
Was ist ein Enterprise-VPN?
Ein Enterprise-VPN ermöglicht Mitarbeitern sicheren Zugriff auf Unternehmenssysteme durch zentrale Verwaltung, Identitätsintegration, Zugriffsrichtlinien und Audit-Protokolle. Es unterscheidet sich von einem Consumer-VPN, das die Verbindung einer einzelnen Person schützt und keine Admin-Ebene hat. Enterprise-Plattformen sind für viele Benutzer, mehrere Standorte und ein IT- oder Sicherheitsteam ausgelegt.
Was ist der Unterschied zwischen einem Enterprise-VPN und einem Business-VPN?
Vor allem Skalierung und Integration. Ein Business-VPN für kleinere Unternehmen konzentriert sich auf einfache Einrichtung und Multi-Seat-Lizenzierung für Teams von wenigen bis zu einigen hundert Benutzern. Eine Enterprise-Bereitstellung fügt Integration mit bestehenden Firewalls, Identitätssystemen und Überwachung sowie Beschaffung durch Angebote und Verträge hinzu. Viele Cloud-verwaltete Produkte bedienen beide Bereiche.
Ersetzt Zero Trust Network Access (ZTNA) VPNs?
Bei einigen Organisationen teilweise. Ein traditionelles VPN öffnet einen Tunnel, der das Netzwerk erreicht, auf das der Benutzer Zugriff hat. ZTNA verbindet Benutzer stattdessen mit einzelnen Anwendungen, was beschränkt, worauf ein kompromittiertes Konto zugreifen kann. Viele Organisationen betreiben während einer Umstellung beide. Zscaler Private Access ist ein ZTNA-Produkt; die anderen hier sind VPN-gesteuert.
Welches Enterprise-VPN ist am besten, wenn wir bereits Cisco-, Palo Alto- oder Fortinet-Firewalls verwenden?
Normalerweise der Client desselben Herstellers: Cisco Secure Client für Cisco-Gateways, GlobalProtect für Palo Alto-Firewalls, FortiClient für FortiGate. Der Client ist für dieses Gateway konzipiert, sodass Sie Integrationsarbeit sparen. Wenn Sie keinen dieser Hersteller einsetzen, spart eine Cloud-verwaltete Option wie NordLayer die Anschaffung von Hardware.
Wie werden Enterprise-VPNs bepreist?
Meist pro Benutzer, pro Gerät oder als Teil einer größeren Sicherheitsvereinbarung. Veröffentlichte Listenpreise entsprechen selten dem, was ein großer Käufer zahlt. Fordern Sie daher ein Angebot für Ihre tatsächliche Benutzeranzahl an und fragen Sie, welche Support-Ebene darin enthalten ist. NordLayer listet vier Pläne (Lite, Core, Premium und Enterprise) auf seiner eigenen Preisseite auf.
Macht uns ein Enterprise-VPN HIPAA-, SOC-2- oder PCI-DSS-konform?
Nein. Ein VPN ist eine technische Kontrolle unter vielen, und die Compliance hängt von Ihren Richtlinien, der Konfiguration, den Anbietern und den Nachweisen ab. Fordern Sie von jedem Anbieter seine aktuellen Audit-Berichte oder Attestierungen an, überprüfen Sie die Daten, und fragen Sie Ihren Compliance-Verantwortlichen, welche Kontrollen Ihr Framework erfordert.
Wie führen wir einen Pilot vor dem Kauf durch?
Wählen Sie 25 bis 50 Benutzer an mindestens zwei Standorten aus und führen Sie den Pilot über mehrere Wochen durch. Testen Sie die Anmeldung über Ihren Identitätsanbieter, die Zuverlässigkeit bei schlechten Verbindungen, den Verwaltungsaufwand und den Support. Reichen Sie ein echtes Support-Ticket ein und messen Sie die Reaktionszeit. Führen Sie dies bei NordLayer innerhalb des 14-tägigen Geldback-Fensters durch, da es keine kostenlose Testversion gibt.
Können Mitarbeiter stattdessen eine Consumer-VPN für die Arbeit nutzen?
Das ist eine schlechte Lösung, sobald ein Unternehmen zentrale Kontrolle benötigt. Consumer-VPNs haben keine Admin-Konsole, keine Möglichkeit zu erzwingen, wer worauf zugreift, und keine unternehmenseigenen Logs. Ein sehr kleines Team startet manchmal damit, aber alles Größere wird besser durch ein Business-Produkt bedient. Siehe unseren Best VPN for Business-Leitfaden.
Welche Geräte muss ein Enterprise-VPN unterstützen?
Mindestens Windows, macOS, iOS und Android sowie Linux für Engineering-Teams. NordLayer bietet Apps für alle fünf Plattformen plus eine Browser-Erweiterung. Bestätigen Sie für die anderen Plattformen die Plattformunterstützung und die Kompatibilität mit Mobile Device Management auf der Website des Anbieters.
Was sollten wir überprüfen, wenn Fernbenutzer berichten, dass das VPN langsam ist oder abbricht?
Beginnen Sie mit dem Gateway-Standort und der Auslastung, dann dem lokalen Netzwerk des Benutzers und dann der Split-Tunneling-Richtlinie. Netzwerk-VPNs, die den gesamten Datenverkehr durch ein entferntes Gateway leiten, fügen Verzögerungen hinzu, während Cloud- und Zero-Trust-Optionen Benutzer zu einem näher gelegenen Point of Presence leiten können. Bringen Sie das Problem während der Pilotphase dem Support des Anbieters vor, um zu sehen, wie er reagiert.