Guía de Ataques de Ransomware: Cómo Funcionan y Consejos de Defensa
Comprenda los ataques de ransomware, los métodos comunes que utilizan los ciberdelincuentes, y pasos prácticos para proteger sus sistemas, datos y red de ser secuestrados.
 Michael Gargiulo
¿Qué es un Ataque de Ransomware?
Un ataque de ransomware ocurre cuando los hackers despliegan malware que bloquea archivos o impide el acceso al sistema. Exigen pago, generalmente en criptomoneda, para restaurarlo. Las variantes modernas van más allá con doble extorsión. Los atacantes roban datos y amenazan con filtrarlos si las víctimas se niegan a pagar. Algunos grupos ahora utilizan triple extorsión, añadiendo ataques DDoS o apuntando a terceros vinculados a la víctima.
Resumen: El ransomware bloquea tus archivos y exige un pago. Las variantes modernas primero roban tus datos para usarlos como presión incluso después del descifrado. Chainalysis registró unos 813,55 millones de dólares en pagos por ransomware en 2024[1]. La prevención cuesta mucho menos: copias de seguridad sólidas que sigan la regla 3-2-1-1-0, MFA resistente al phishing, sistemas parcheados y segmentación de red eliminan la mayoría de las rutas de ataque antes de que empiecen.
¿Qué pasaría si sus archivos, fotos y registros comerciales desaparecieran detrás de un bloqueo digital? La única clave la tienen criminales exigiendo pago. Esa realidad define un ataque de ransomware. Esta forma de ciberdelito no solo bloquea el acceso a sus datos. En muchos casos, los hackers ahora los roban primero y amenazan con filtrarlos si el rescate no se paga.
El riesgo ha aumentado drásticamente. El ransomware como servicio hace que sea fácil para los criminales lanzar ataques. Incluso los hackers con pocas habilidades pueden causar daños masivos. Los casos recientes han interrumpido hospitales, proveedores de alimentos y servicios gubernamentales. Ninguna industria es segura.
El impacto va mucho más allá del dinero del rescate. Las víctimas enfrentan largos períodos de inactividad, pérdida de confianza del cliente y pérdida permanente de datos. Lo que una vez pareció raro se ha convertido en un riesgo cotidiano para individuos, pequeñas empresas y grandes corporaciones. Esta guía explica por qué estos ataques siguen aumentando y proporciona pasos prácticos para proteger sus datos.
| Métrica | Hallazgo |
|---|---|
| Pagos totales de rescate | Cerca de $813.55 millones en 2024, un 35% menos que el récord de $1.25 mil millones en 2023, según Chainalysis[1]. Menos de la mitad de los incidentes registrados terminó en un pago. |
| Tendencia de extorsión | El ransomware estuvo presente en el 23% de las brechas del informe 2024 de Verizon, y el ransomware junto con otras formas de extorsión alcanzó el 32%, una señal de que la extorsión basada en el robo de datos va en aumento (Verizon DBIR[2]). |
| Tiempo de salto lateral | 29 minutos de promedio, 27 segundos en el caso más rápido. El informe 2026 de CrowdStrike midió esto para actores de eCrime que se desplazaron lateralmente tras el acceso inicial en 2025 (CrowdStrike[3]). |
Los ciberataques golpean rápido y con fuerza con rescates de millones de dólares, robo generalizado de datos y brechas casi instantáneas. El cifrado fuerte y la defensa proactiva ya no son opcionales.
¿Cómo Comienzan los Ataques de Ransomware?
El ransomware se propaga explotando puntos débiles en el uso digital cotidiano. Los atacantes no necesitan trucos avanzados. Se basan en errores humanos, sistemas obsoletos y acceso inseguro.
Por Qué Estos Ataques Siguen Escalando
El ransomware ya no es un ciberdelito aislado. Opera como una industria en crecimiento. Los atacantes combinan automatización, ingeniería social y servicios del mercado negro para golpear objetivos de todos los tamaños. Varios factores impulsan este crecimiento:
- Exposición por el trabajo remoto: Los empleados se conectan desde dispositivos personales o redes Wi-Fi no seguras, lo que expone las redes al robo de credenciales.
- Seguridad débil y brechas de habilidades: Muchas organizaciones carecen de controles de acceso estrictos o de parches aplicados a tiempo. La escasez de talento en ciberseguridad deja a las empresas poco preparadas.
- Ransomware como servicio (RaaS): Los kits de ataque que se venden en foros clandestinos permiten que incluso atacantes con pocos conocimientos lancen campañas dañinas. Este modelo hace que el ransomware sea escalable y rentable.
- Pagos con criptomonedas: Los pagos anónimos con Bitcoin y Monero dan confianza a los delincuentes. Las transacciones son difíciles de rastrear, por lo que las bandas consideran los cobros como un riesgo bajo y una recompensa alta.
- Extorsión basada en datos: Los atacantes extraen datos sensibles antes de cifrarlos. El ransomware y otras extorsiones estuvieron presentes en el 32 % de las brechas según el análisis de Verizon de 2024[2]. Cada pago exitoso anima a lanzar campañas imitadoras.
Correos de Phishing y Documentos Maliciosos
La mayoría de los ataques de ransomware comienzan con phishing. Correos electrónicos disfrazados de facturas, avisos de entrega o actualizaciones de RR.HH. engañan a los usuarios para que hagan clic en enlaces o descarguen archivos adjuntos. Un solo clic puede descargar malware o robar credenciales. Una vez dentro, el ransomware se propaga a través de unidades compartidas y cifra archivos en toda la red.
Credenciales Válidas y Brechas de MFA
Las contraseñas débiles o reutilizadas dan a los atacantes una forma rápida de entrar. Utilizan credential stuffing o fuerza bruta para acceder a VPN, cuentas de correo electrónico y escritorios remotos. Una vez conectados, los atacantes se mueven lateralmente, deshabilitan herramientas de seguridad e lanzan ransomware. Las brechas como MFA deshabilitado o inicio de sesión único mal implementado hacen intrusiones más rápidas.
RDP y Aplicaciones VPN Expuestas
El Protocolo de Escritorio Remoto (RDP) y las VPN siguen siendo puntos de acceso inicial primarios. Los atacantes utilizan intentos de fuerza bruta y credential stuffing para obtener acceso no autorizado. Una vez dentro, configuran herramientas de persistencia, haciendo la detección más difícil.
El informe DBIR 2024 de Verizon señala que los atacantes usan el correo electrónico y el software de escritorio remoto para obtener acceso (DBIR[2]), y la guía de ransomware de CISA identifica vulnerabilidades y configuraciones incorrectas expuestas a internet[4], como el protocolo de escritorio remoto (RDP) expuesto, como un vector de acceso inicial. Muchos grupos criminales compran y venden estos puntos de acceso “listos para usar” en mercados de la dark web, lo que acelera los ataques.
Vulnerabilidades conocidas (CVE) y dispositivos de borde sin parchear
Las fallas de software sin parchear son la segunda puerta de entrada más importante. Los cortafuegos, los servidores de correo electrónico y las pasarelas VPN con CVE conocidos son escaneados las 24 horas por operadores de ransomware. Las vulnerabilidades de Fortinet, Citrix y Microsoft Exchange se explotan con frecuencia. Los grupos de ransomware actúan con rapidez para aprovechar las fallas recién divulgadas. Los intermediarios de acceso ahora agrupan los exploits con credenciales robadas y las venden a afiliados, lo que reduce las barreras técnicas para los atacantes.
Acceso a Proveedores y Terceros en la Cadena de Suministro
El ransomware no siempre golpea directamente. A veces llega a través de un socio. Los proveedores de servicios de TI comprometidos, actualizaciones de software o proveedores con defensas débiles sirven como trampolines. Los ataques de alto perfil han demostrado que los compromisos de la cadena de suministro pueden propagar ransomware a cientos de clientes a la vez. Los grupos de amenazas también se enfocan en proveedores de servicios administrados (MSP), ya que una sola brecha puede entregar docenas de víctimas en una sola campaña.
Dónde suelen comenzar los ataques de ransomware
Muchos casos empiezan cuando alguien hace clic en un enlace falso o abre un archivo adjunto malicioso; Verizon detectó el factor humano en el 68% de las brechas[2]. Los atacantes también aprovechan software sin parches, contraseñas débiles o accesos remotos no seguros para entrar. Una vez dentro, el malware cifra los archivos y deja una nota de rescate que exige un pago.
Los delincuentes utilizan ahora el Ransomware como Servicio (RaaS, por sus siglas en inglés), que permite a cualquiera alquilar herramientas de ataque en línea. Esto reduce la barrera de entrada, de modo que incluso piratas informáticos con menos habilidades pueden lanzar operaciones a gran escala.
Una Mirada a Atrás en Ataques Principales
El ransomware ha evolucionado rápidamente.
| Año | Suceso |
|---|---|
| 1989 | El primer caso, el troyano AIDS, bloqueó archivos tras 90 reinicios y exigió el pago por correo postal. |
| 2013 | CryptoLocker se propagó ampliamente, infectando más de 234 000 computadoras[5] hasta abril de 2014, según un documento judicial del Departamento de Justicia, e introdujo las exigencias de rescate en bitcoin a gran escala. |
| 2017 | WannaCry provocó decenas de miles de infecciones en más de 150 países[6], según informes de fuentes abiertas citados por CISA. |
| 2017 | NotPetya[7] se hizo pasar por ransomware, pero era un malware destructivo; el gobierno de EE. UU. lo atribuyó al ejército ruso y estimó los daños en miles de millones de dólares[8]. |
| 2019 | Plataformas RaaS como REvil y GandCrab facilitaron el lanzamiento de ataques, impulsando el crecimiento de la extorsión cibernética. |
| 2021 | El ataque a Colonial Pipeline, llevado a cabo con el ransomware DarkSide, interrumpió el suministro de combustible en EE. UU., lo que demostró que el ransomware puede atacar infraestructuras críticas (aviso de CISA[9]). |
| 2022 | La presidenta de Costa Rica declaró una emergencia nacional[10] tras los ataques de ransomware de Conti contra varios organismos gubernamentales. |
| 2023–actualidad | Grupos como LockBit 3.0 y BlackCat siguieron creciendo; el informe de 2023 del FBI registró 2825 denuncias por ransomware y más de 59,6 millones de dólares en pérdidas ajustadas[11], y CISA calculó unos 91 millones de dólares en rescates de LockBit pagados en EE. UU.[12]. |
¿En Qué Se Diferencia el Ransomware de Otras Amenazas?
Otro malware puede espiar a los usuarios, eliminar archivos o ralentizar sistemas. El ransomware es diferente. Bloquea el acceso y exige dinero, a menudo dejando a las víctimas con solo dos opciones: pagar o perder datos.
Esta combinación de extorsión y disrupción convierte a este delito en una de las formas de ciberdelincuencia más peligrosas de la actualidad. Los atacantes bloquean archivos o apagan sistemas, exigen un pago y recurren a la doble o triple extorsión para maximizar la presión.
Tipos y Tácticas del Ransomware Moderno
Aquí están las familias más comunes activas y sus métodos.
Familias de Ransomware Activas Ahora
- LockBit – Grupo más activo, ofreciendo RaaS con afiliados en todo el mundo.
- Clop – Conocido por explotar MOVEit Transfer y campañas de robo de datos a gran escala.
- ALPHV (BlackCat) – Escrito en Rust, flexible para apuntar a múltiples sistemas operativos.
- Royal/Black Basta – Ataques de doble extorsión agresivos contra empresas.
- Play Ransomware – Utiliza herramientas personalizadas para eludir defensas y propagarse rápidamente.
- Akira – Grupo en alza apuntando a negocios medianos con tácticas de fuga de datos.
Cadena de Ataque: De la Entrada a la Nota de Rescate
Acceso inicial → Ganancia de privilegios → Movimiento lateral → Exfiltración → Cifrado → Extorsión
- Tiempo promedio de propagación: El Informe Global de Amenazas 2026 de CrowdStrike reveló que el tiempo promedio de propagación de los actores eCrime se redujo a 29 minutos[3] en 2025, y el más rápido observado fue de solo 27 segundos. Los atacantes pueden pasar del compromiso inicial a la propagación interna en menos de una hora.
- Velocidad del impacto: Una vez desplegado, el cifrado de archivos puede tardar apenas unos minutos. Los defensores suelen tener una ventana de detección estrecha antes de que los sistemas queden bloqueados.
Etapas del ataque e identificadores de técnicas MITRE ATT&CK
| Etapa | Identificador de técnica |
|---|---|
| Acceso inicial | T1078 (Cuentas válidas) |
| Escalada de privilegios | T1068 (Explotación para escalada de privilegios) |
| Movimiento lateral | T1021 (Servicios remotos) |
| Exfiltración | T1041 (Exfiltración a través del canal C2) |
| Cifrado | T1486 (Datos cifrados para causar impacto) |
| Extorsión | T1657 (Robo financiero) |
Velocidad de Cifrado y Ventanas de Detección
El ransomware no tarda mucho en causar daño. En muchos casos, el cifrado comienza segundos después de la ejecución del malware. Algunas cepas bloquean miles de documentos en minutos. Los atacantes a menudo se mueven lateralmente primero, propagándose a unidades compartidas y servidores antes del cifrado completo. El robo de datos puede ocurrir antes o durante esta fase, permitiendo doble extorsión.
Las ventanas de detección son pequeñas. Muchas organizaciones solo detectan actividad después de que el daño ha comenzado. El tiempo de recuperación depende de la frecuencia de copias de seguridad, segmentación de red y velocidad de respuesta a incidentes. La respuesta rápida y las copias de seguridad limpias limitan el daño. Una respuesta lenta permite a los atacantes maximizar daño y exigir rescates más grandes.
Cómo el Ransomware Afecta su Negocio
Un ataque de ransomware hace más que bloquear archivos. Interrumpe flujos de trabajo, agota recursos y erosiona confianza. El daño es tanto técnico como estratégico. Las empresas que priorizan la protección contra ransomware encuentran más fácil contener amenazas y recuperarse más rápido.
Impacto Operacional Inmediato
- Los puntos finales y servidores se cifran. Los archivos se vuelven ilegibles en minutos.
- Las líneas de producción y servicios se detienen. Los pedidos, nómina y portales de clientes se estancan.
- Las copias de seguridad a menudo se dirigen o se eliminan, haciendo la recuperación lenta o imposible.
El resultado: El trabajo se paraliza mientras los equipos se apresuran a encontrar copias seguras.
Caída Financiera y Legal
- La demanda de rescate es una factura. La factura completa incluye respuesta a incidentes, horas de análisis forense, reconstrucción de sistemas, ingresos perdidos y disputas de seguros.
- Las multas regulatorias y notificaciones de brecha añaden costo si se expusieron datos personales.
- Las demandas y auditorías de cumplimiento pueden seguir, incluso después de que los sistemas estén de nuevo en línea.
- Pagar rescates puede desencadenar sanciones o consecuencias legales si los fondos llegan a grupos en listas negras.
Confianza, Contratos y Daño de Mercado
- Los clientes se van después de la exposición de datos. Los socios pausan integraciones.
- Los proveedores reevalúan contratos. Los inversores señalan riesgo.
- Las firmas pequeñas pueden perder ofertas y posición de mercado que tardaron años en construir.
Costos Ocultos y a Largo Plazo
- Propiedad intelectual y análisis perdidos.
- Tasas de seguros más altas y términos contractuales más estrictos.
- Agotamiento del personal y rotación por manejo repetido de crisis.
Estos costos erosionan el valor lentamente y en silencio.
¿Puede el Ransomware Propagarse a Través de VPN?
Sí. Una Red Privada Virtual (VPN) puede convertirse en una ruta de entrega cuando las credenciales o dispositivos se comprometen. Usar un servicio VPN de reputación con cifrado fuerte y aplicación de MFA reduce significativamente este riesgo.
- Inicios de sesión VPN robados de phishing
- Aplicaciones VPN vulnerables u obsoletas
- Dispositivos domésticos infectados que conectan malware a la oficina
- Redes planas donde las VPN proporcionan acceso amplio e incontrolado
Solución rápida: Habilitar MFA y parchar firmware VPN. Endurecimiento: Aplicar acceso de confianza cero y reducir permisos otorgados por túneles VPN.
Señales de que Enfrenta un Ataque de Ransomware
Detectar advertencias tempranas puede salvar sus datos y dinero. Los hackers a menudo dejan pistas atrás. Aquí están las señales comunes:
- Bloqueos de archivo repentinos – No puede abrir archivos que funcionaban bien antes.
- Ralentizaciones del sistema o bloqueos – Las computadoras se cuelgan o se reinician sin razón.
- Notas de pago extrañas – Aparecen mensajes pidiendo dinero o Bitcoin.
- Extensiones de archivo extrañas – Los archivos cambian nombres u obtienen extensiones nuevas que no reconoce.
- Carpetas cifradas – Las carpetas importantes aparecen revueltas o ilegibles.
- Herramientas de seguridad deshabilitadas – El antivirus o firewalls dejan de funcionar sin advertencia.
- Actividad de red sospechosa – Tráfico alto o conexiones desconocidas aparecen en su sistema.
- Pop-ups inusuales – Alertas aparecen incluso cuando no hay programas ejecutándose.
La acción rápida es vital. Si se ignora, el ataque puede propagarse rápido y causar daño duradero. Un solo incidente puede interrumpir negocios, filtrar datos privados y costar miles en recuperación.
Consecuencias Reales del Ransomware para Empresas
El ransomware desencadena una reacción en cadena que puede paralizar un negocio durante meses o incluso años. Las consecuencias van mucho más allá de los equipos de TI y tocan cada parte de una organización.
Caída Financiera que Sigue Creciendo
La demanda de rescate es a menudo solo el comienzo. Las empresas enfrentan inactividad que detiene ingresos, costos de respuesta de emergencia, investigaciones forenses y posibles multas regulatorias. En atención médica y finanzas, una sola brecha puede resultar en millones de dólares en pérdidas. Para firmas más pequeñas, el gasto de recuperación solo puede amenazar la supervivencia.
Robo de Datos, Cumplimiento y Exposición Legal
Con la doble extorsión ahora siendo la norma, los atacantes roban archivos sensibles antes de cifrar sistemas. Los datos robados pueden resurgir en la web oscura, creando riesgos a largo plazo de robo de identidad para clientes y empleados. Las empresas enfrentan demandas, violaciones de cumplimiento y escrutinio regulatorio en industrias intensivas en datos como banca, educación y gobierno.
Erosión de Confianza y Reputación
El daño a la reputación a menudo dura más que el ataque. Los clientes cuestionan si su información es segura. Los socios dudan en colaborar. Los inversores ven la empresa como alto riesgo. Los negocios pueden pasar años reconstruyendo credibilidad, incluso después de que los sistemas se restauren completamente.
Disrupción Operacional y Estratégica
El ransomware detiene operaciones completas. La fabricación se detiene, las cadenas de suministro se interrumpen y la entrega de servicios falla. Después de la recuperación, muchas empresas pasan meses manejando auditorías, juicios y sobrecapas de seguridad. Para algunos negocios pequeños, la disrupción es tan severa que nunca reabrirán.
Costos Ocultos y a Largo Plazo
Incluso las empresas que sobreviven a menudo enfrentan primas de seguros aumentadas, requisitos de cumplimiento más estrictos y competitividad reducida. Estos costos ocultos erosionan lentamente la rentabilidad.
Qué Hacer Si su Empresa es Atacada
La primera hora es crítica. Lo que hace después determina cuánto daño se propaga y qué tan rápido se recupera.
Lista de Verificación de la Primera Hora
Utilice esto como una guía para acción inmediata.
Aislar Amenaza
- Desconecte puntos finales infectados de la red.
- Deshabilite SMB compartido de archivos y bloquee indicadores C2 conocidos.
- Bloquee o deshabilite cuentas mostrando actividad sospechosa.
Activar Equipo de Respuesta a Incidentes
- Traiga TI, Seguridad, Legal, Comunicaciones y liderazgo Ejecutivo.
- Establezca un canal de comunicación seguro (evite correo corporativo si se compromete).
Preservar Evidencia
- Guarde notas de rescate, registros sospechosos, volcados de memoria del sistema y muestras de malware.
- Documente la línea de tiempo de eventos para la investigación forense.
Evaluar el Daño
- Identifique qué sistemas están cifrados.
- Confirme si se exfiltraron datos.
- Verifique disponibilidad e integridad de copias de seguridad.
Contactar Soporte Experto
- Involucre su socio IR o proveedor de ciberseguridad.
- Reporte a las autoridades policiales.
- Revise NoMoreRansom.org para herramientas de descifrado gratuitas.
Comunicar Transparentemente
- Envíe una actualización en lenguaje plano al personal y partes interesadas.
- Tranquilice a los clientes mientras evita especulación.
Decidir Ruta de Recuperación
- Priorice la restauración de copias de seguridad limpias.
- Considere reconstruir con imágenes doradas si es necesario.
- Solo considere descifrado si se verifica como seguro.
No Haga
- No se apresure a pagar rescate. No es garantía de recuperación.
- No borre registros o evidencia. Perderá pistas vitales.
- No reconecte USB o copias de seguridad desconectadas demasiado pronto. Pueden cifrarse.
Recuperación que Realmente Funciona
Poner los sistemas de nuevo en línea no es solo restaurar archivos. Se trata de reconstruir confianza y asegurar que el ataque no se repita. Un plan de recuperación estructurado mantiene su organización estable mientras demuestra a partes interesadas que la seguridad importa.
Copias de Seguridad: Regla 3-2-1-1-0
- 3 copias de datos
- 2 tipos de medios diferentes
- 1 fuera del sitio
- 1 inmutable (escribir una sola vez)
- 0 errores en restauraciones de prueba
Restauración Limpia
- Verifique imágenes doradas antes de reimplementar.
- Reasigne todas las credenciales, tokens API y certificados.
- Rote cuentas privilegiadas.
Notificaciones
- Si se exponen datos regulados, prepare notificaciones de brecha obligatorias.
- Informe a los clientes con declaraciones cortas y factuales. Evite especulación.
Claves de Descifrado
- Siempre revise NoMoreRansom antes de pagar.
- Las tasas de éxito varían. Verifique cuidadosamente antes de intentar.
Las empresas que utilizan el ataque como un punto de inflexión para endurecerdefensas, mejorar conciencia del personal y modernizar copias de seguridad emergen más fuertes y mucho menos vulnerables a incidentes repetidos.
Cómo Prevenir Ataques de Ransomware
La prevención de ransomware no se trata de una sola herramienta. Se trata de hábitos consistentes, controles de identidad fuertes, defensas en capas y estrategias de recuperación probadas. Una empresa que construye seguridad en operaciones diarias tiene mucho menos probabilidad de terminar pagando rescate o perdiendo confianza.
Prevención que funciona
| Capa de defensa | Acción | Por qué importa |
|---|---|---|
| Seguridad de identidad | MFA resistente al phishing[13] (FIDO2), acceso de mínimo privilegio | Impide la entrada mediante credenciales; las credenciales robadas fueron la principal acción inicial en los datos de 2024 de Verizon |
| Filtrado de correo y web | Analizar en sandbox los adjuntos riesgosos, bloquear macros no seguras | Reduce el phishing, el método de entrega n.º 1 |
| Protección de endpoints | EDR/XDR en todos los dispositivos con protección contra manipulación | Detecta el ransomware en tiempo real antes de que termine el cifrado |
| Controles de red | Segmentar redes, restringir SMB, reglas de denegación por defecto | Limita el movimiento lateral una vez que los atacantes están dentro |
| Gestión de parches | Inventario de activos en vivo, priorizar CVE expuestos a internet | Reduce la ventana entre la divulgación y la explotación |
| Resiliencia de copias de seguridad | Regla 3-2-1-1-0: copia inmutable, probada y fuera de sitio | Permite recuperarse sin pagar el rescate; CISA recomienda mantener las copias de seguridad fuera de línea[4] |
| Acceso remoto seguro | Desactivar RDP expuesto, VPN por aplicación, estándares equivalentes para los dispositivos | Elimina uno de los puntos de entrada más explotados |
| Preparación y simulacros | Ejercicios de mesa trimestrales, playbooks actualizados | Reduce el tiempo de respuesta; la propagación puede tardar tan solo 27 segundos |
- Seguridad de Identidad: Utilice MFA resistente a phishing como FIDO2 o aplicaciones de autenticador. Retire inicios de sesión antiguos y aplique acceso de menor privilegio en todas las cuentas.
- Filtrado de Correo y Web: Utilice sandbox para archivos adjuntos arriesgados, bloquee macros inseguros y aplique filtrado de dominios para detener phishing o sitios de malware.
- Protección de Punto Final: Implemente EDR/XDR en todos los dispositivos y servidores. Habilite protección contra manipulación y supervise alertas continuamente.
- Controles de Red: Segmente redes, restrinja SMB y adopte reglas de tráfico “negar por defecto”. Utilice filtrado de salida para bloquear comunicación con servidores de comando y control.
- Parches y Gestión de Activos: Mantenga sistemas actualizados y mantenga un inventario de activos en vivo. Priorice parches de vulnerabilidades críticas expuestas a internet.
- Resiliencia de Copias de Seguridad: Mantenga al menos una copia de seguridad inmutable y probada para asegurar recuperación si ransomware ataca.
- Seguridad de Acceso Remoto: Deshabilite sesiones RDP abiertas, reemplace acceso VPN amplio con VPN por aplicación y aplique estándares de seguridad iguales para dispositivos remotos.
- Preparación y Respuesta: Realice ejercicios de mesa trimestrales y mantenga libretos accesibles en vivo para respuesta rápida y coordinada durante ataques.
Las defensas fuertes no se construyen de la noche a la mañana. La práctica consistente y disciplina hacen el ransomware mucho menos probable que tenga éxito. Los negocios que tratan la seguridad como un proceso continuo se recuperan más rápido y con menos daño a largo plazo.
Defensa de Ransomware por Industria: Libretos Dirigidos
Los atacantes saben que diferentes industrias tienen diferentes puntos débiles. Cada sector necesita un librito enfocado. Aquí están instrucciones prácticas personalizadas para los objetivos más comunes:
Atención sanitaria
Los hospitales y las clínicas operan sistemas heredados que no pueden permitirse interrupciones. Priorice la segmentación de la red entre los dispositivos médicos y los sistemas administrativos. Aplique copias de seguridad que respalden un programa de cumplimiento de HIPAA y realice ejercicios de mesa trimestrales. Capacite al personal clínico para reconocer el phishing, ya que los atacantes suelen apuntar a los departamentos de facturación y programación de citas.
Servicios Financieros
Los bancos y aseguradoras enfrentan requisitos estrictos de PCI DSS y SOX. Implemente detección de punto final en cada terminal de negociación y sistema orientado al cliente. Mantenga copias de seguridad inmutables con objetivos de tiempo de recuperación sub-4 horas. Requiera MFA de token de hardware para acceso privilegiado a sistemas de procesamiento de pagos.
Educación
Las escuelas y universidades manejan redes grandes y abiertas con miles de puntos finales. Segmente Wi-Fi de estudiantes de sistemas administrativos. Parchee portales orientados a estudiantes agresivamente ya que son objetivos comunes para robo de credenciales. Mantenga copias de seguridad desconectadas de registros de estudiantes y datos de investigación.
Gobierno y servicios municipales
Los departamentos de TI de las agencias estatales y locales suelen estar desfinanciados. Prioriza cerrar la exposición de RDP, exigir MFA para todo acceso remoto y mantener copias fuera de línea de las bases de datos de ciudadanos. Coordínate con CISA, que ofrece escaneo de vulnerabilidades sin costo[14] y apoyo en la respuesta a incidentes.
Fabricación e Infraestructura Crítica
Las redes de tecnología operacional (OT) necesitan copias de seguridad desacopladas. Nunca conecte sistemas SCADA directamente a internet. Monitoree tráfico de red entre segmentos IT y OT para anomalías. Pruebe procedimientos de recuperación para controladores de línea de producción al menos dos veces por año.
Gobierno, Aplicación de la Ley y Cooperación Internacional
Como el ransomware impacta cada vez más infraestructura crítica y grandes corporaciones, los gobiernos y agencias de aplicación de la ley juegan un papel creciente en luchar.
Regulaciones de ciberseguridad
- RGPD (Reglamento General de Protección de Datos): La norma europea básica de protección de datos. Las empresas que no protejan los datos personales se enfrentan a multas de hasta 20 millones de euros o el 4 % de la facturación anual mundial[15].
- CCPA (Ley de Privacidad del Consumidor de California)[16]: Protecciones similares para los residentes de California, con acciones de cumplimiento por el mal manejo de datos.
- Marco de Ciberseguridad del NIST: Una guía voluntaria que ayuda a las organizaciones a construir defensas estructuradas. Muy adoptada en las industrias de Estados Unidos.
- Regulaciones específicas por sector: La sanidad (HIPAA) y las finanzas (PCI DSS) tienen sus propias normas de seguridad obligatorias.
- Notificación obligatoria: Muchas jurisdicciones exigen ahora a las empresas informar de los incidentes de ransomware a las autoridades dentro de plazos definidos.
Estas reglas impulsan organizaciones hacia líneas base de seguridad más fuertes y divulgación de incidentes más rápida.
Cooperación Internacional Contra Ransomware
- Intercambio de información: Los países intercambian inteligencia de amenazas sobre grupos de ransomware activos. Esto ayuda defensores prepararse más rápido.
- Operaciones conjuntas: Agencias de aplicación de la ley de múltiples países colaboran para desmantelar infraestructura de ransomware y arrestar operadores.
- Esfuerzos diplomáticos: Algunas naciones utilizan canales diplomáticos para presionar países que albergan grupos de ciberdelincuentes.
- Iniciativas globales: INTERPOL y EUROPOL coordinan investigaciones transfronterizas apuntando redes de ransomware.
- Asociaciones público-privadas: Los gobiernos trabajan con firmas de ciberseguridad para intercambiar indicadores de compromiso y desarrollar herramientas de descifrado gratuitas.
La respuesta global coordinada hace más difícil que grupos de ransomware operen con impunidad, aunque aplicación de la ley entre fronteras sigue siendo un desafío.
Perspectiva Futura: ¿Empeorará el Ransomware?
Los expertos en ciberseguridad predicen que el ransomware no desacelerará pronto. Los atacantes se vuelven más organizados, a menudo operando como negocios con soporte al cliente, afiliados y modelos de compartir ganancias.
El papel de la IA y automatización en ataques se espera que crezca. Las herramientas de aprendizaje automático pueden permitir criminales escanear vulnerabilidades más rápido, personalizar mensajes de phishing y adaptar cepas de ransomware en tiempo real.
La defensa proactiva sigue siendo el único camino confiable adelante. Copias de seguridad más fuertes, modelos de seguridad de confianza cero, monitoreo continuo y capacitación de conciencia para empleados siguen siendo esenciales para minimizar daño y prevenir futuros ataques de propagación.
Puntos Clave: Prevención de Ataques de Ransomware
El riesgo de un ataque de ransomware es una amenaza diaria para negocios e individuos por igual. Los ataques se vuelven más inteligentes, rápidos y dañinos. La prevención sigue siendo la defensa más efectiva. Copias de seguridad fuertes, sistemas actualizados, MFA resistente a phishing y un plan de respuesta claro reducen tanto el impacto como la probabilidad de un incidente. Tratar la ciberseguridad como una prioridad continua asegura protección más fuerte y resiliencia contra la ola creciente de extorsión digital.
Referencias
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Recuperado el 16 de octubre de 2026 de https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Archivado: Instantánea de Wayback Machine
- Verizon. s.f. 2024 Dbir Data Breach Investigations Report. Recuperado el 16 de octubre de 2026 de https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archivado: Instantánea de Wayback Machine
- A. Meyers. s.f. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Recuperado el 16 de octubre de 2026 de https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. #StopRansomware Guide. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/stopransomware/ransomware-guide.Archivado: Instantánea de Wayback Machine
- Justice. s.f. Memorandum of Law. Recuperado el 16 de octubre de 2026 de https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Indicators Associated With WannaCry Ransomware. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Petya Ransomware. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Archivado: Instantánea de Wayback Machine
- The White House. s.f. Statement from the Press Secretary. Recuperado el 16 de octubre de 2026 de https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Archivado: Instantánea de Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 de mayo de 2022). Recuperado el 16 de octubre de 2026 de https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Archivado: Instantánea de Wayback Machine
- IC3. 2024. 2023 IC3Report. Recuperado el 16 de octubre de 2026 de https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Understanding Ransomware Threat Actors: LockBit. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archivado: Instantánea de Wayback Machine
- CISA. s.f. Fact Sheet Implementing Phishing Resistant Mfa 508c. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Cyber Hygiene Services. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/cyber-hygiene-services.Archivado: Instantánea de Wayback Machine
- European Commission. s.f. Enforcement and sanctions. Recuperado el 16 de octubre de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivado: Instantánea de Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Recuperado el 16 de octubre de 2026 de https://oag.ca.gov/privacy/ccpa.Archivado: Instantánea de Wayback Machine
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
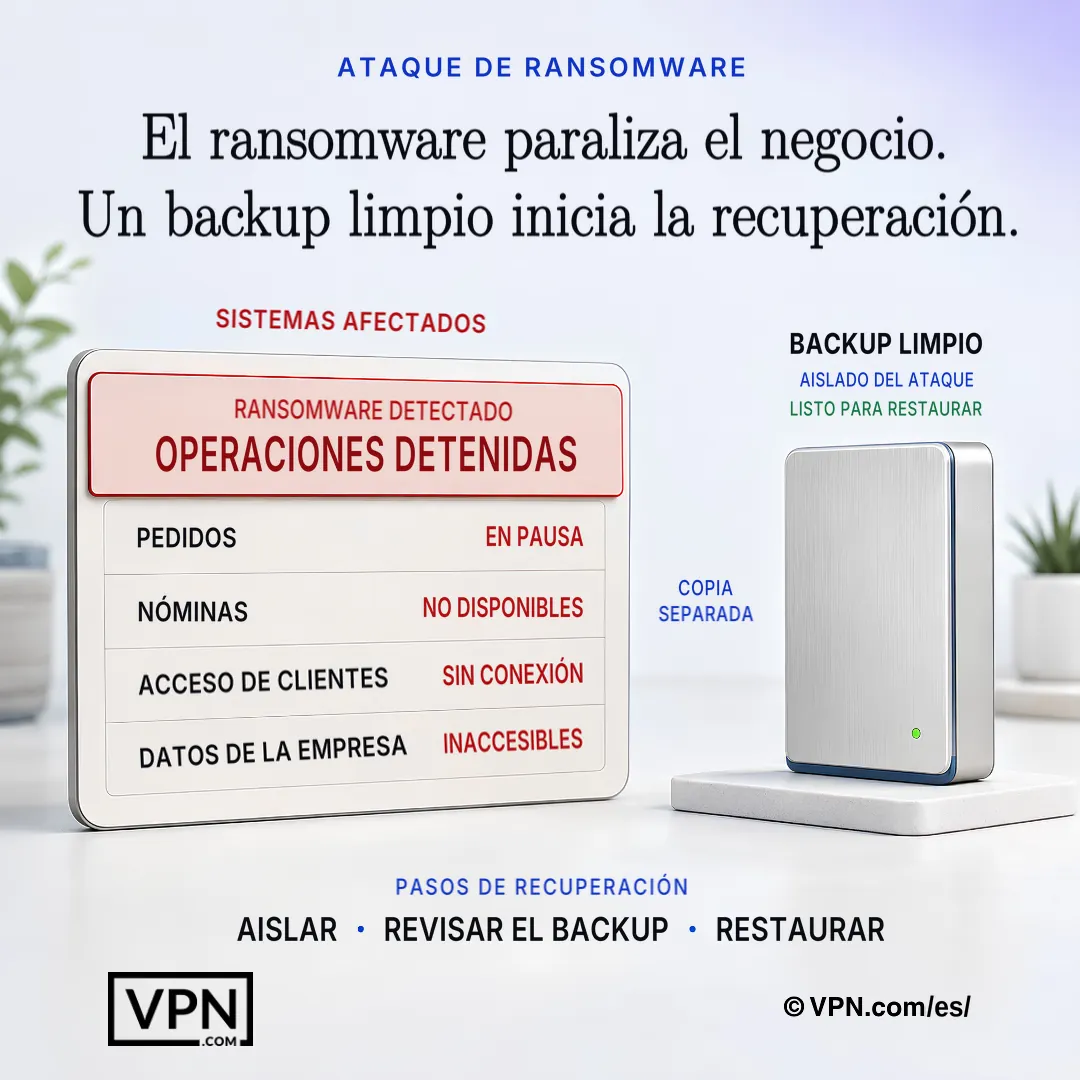
Cuando el ransomware paraliza los sistemas empresariales, una copia de seguridad verificada y separada proporciona el camino más seguro hacia la recuperación.
Preguntas Frecuentes
¿Qué familias de ransomware están más activas hoy y cómo difieren?
LockBit es actualmente el grupo más activo, ejecutando operaciones RaaS basadas en afiliados en todo el mundo. Clop se especializa en explotar fallas de transferencia de archivos como MOVEit Transfer para robo de datos en masa, mientras que ALPHV (BlackCat) está escrito en Rust para flexibilidad multiplataforma. Royal/Black Basta y Play utilizan tácticas de doble extorsión agresivas, y Akira apunta cada vez más a negocios medianos con presión de fuga de datos.
¿Qué tan rápido puede propagarse el ransomware una vez que los atacantes obtienen el acceso inicial?
El Informe Global de Amenazas 2026 de CrowdStrike encontró que el tiempo promedio de desplazamiento lateral de los actores eCrime fue de 29 minutos en 2025, con el desplazamiento más rápido observado de solo 27 segundos desde el compromiso inicial. El cifrado en sí puede comenzar en cuestión de segundos después de la ejecución, bloqueando miles de archivos en minutos, por eso la velocidad de detección importa más que la reacción posterior.
¿Cuál es la diferencia entre la extorsión doble y la triple?
La extorsión doble significa que los atacantes cifran los archivos y, además, amenazan con filtrar los datos robados si no se paga el rescate. Esta táctica ayudó a que el ransomware y otras extorsiones alcanzaran el 32 % de las brechas en el informe DBIR 2024 de Verizon. La extorsión triple añade un tercer factor de presión: ataques DDoS o amenazas directas contra los clientes, socios u otros terceros vinculados a la brecha.
¿Cuáles son los puntos de entrada más comunes que usan los atacantes para lanzar ransomware?
El DBIR de Verizon señala que los atacantes entran mediante correo electrónico y software de escritorio remoto, y que las credenciales robadas fueron la acción inicial más común en las brechas (24%). El acceso indebido a RDP o VPN mediante fuerza bruta o relleno de credenciales también es habitual, y las CVE sin parchear se explotan con rapidez una vez divulgadas (DBIR).
¿Cuál es la regla de copia de seguridad 3-2-1-1-0 y por qué importa?
Es una estructura de copia de seguridad construida para sobrevivir ransomware que apunta copias de seguridad directamente: 3 copias de datos en 2 tipos de medios diferentes, con 1 copia fuera del sitio, 1 copia inmutable (escribir una sola vez), y 0 errores en restauraciones de prueba. Las copias de seguridad inmutables y probadas permiten a una empresa recuperarse sin pagar ya que un sistema activo comprometido no puede corromper lo que no puede alcanzar.
¿Cómo reduce la segmentación de red daño de ransomware?
La segmentación restringe qué tan lejos los atacantes pueden moverse lateralmente una vez dentro, ya que el ransomware a menudo se propaga a través de unidades compartidas y redes planas dentro de segundos a minutos de acceso inicial. Los controles recomendados incluyen restringir tráfico SMB, aplicar reglas negar-por-defecto y separar dispositivos médicos, sistemas OT/SCADA o Wi-Fi de estudiantes de redes administrativas dependiendo de la industria.
¿Por qué se recomienda acceso VPN por aplicación sobre acceso VPN amplio estándar?
Los túneles VPN estándar a menudo proporcionan acceso amplio e incontrolado, así que un único conjunto de credenciales robadas o un dispositivo doméstico infectado puede conectar malware directamente a la red de oficina. El acceso VPN por aplicación, combinado con aplicación de MFA y firmware VPN parcheado, limita qué puede alcanzar un inicio de sesión comprometido, cerrando una de las rutas de entrada de ransomware más abusadas.
¿Qué herramientas deben desplegar las organizaciones para detectar ransomware antes de completar cifrado?
Las plataformas EDR/XDR con protección contra manipulación desplegadas en todos los puntos finales y servidores detectan comportamiento de ransomware en tiempo real, antes de cifrado completado, ya que atacantes pueden moverse de acceso a cifrado en menos de una hora. El filtrado de correo y web que aísla archivos adjuntos en sandbox y bloquea macros inseguros dirige phishing, el método de entrega más común.
¿Qué es NoMoreRansom.org y cuándo debe utilizarse?
NoMoreRansom.org es un recurso gratuito ofreciendo herramientas de descifrado verificadas construidas a través de asociaciones público-privadas entre gobiernos y firmas de ciberseguridad. Debe revisarse inmediatamente después de un ataque, antes de considerar pago alguno de rescate, ya que las tasas de éxito varían por cepa de ransomware y un descifrador gratuito que funciona puede eliminar la necesidad de negociar con atacantes.
¿Qué debería ocurrir en la primera hora después de que se descubre ransomware?
La primera hora debería enfocarse en aislar puntos finales infectados de la red, deshabilitar SMB compartido y activar un equipo de respuesta a incidentes abarcando TI, Seguridad, Legal y liderazgo Ejecutivo. Preserve notas de rescate, registros y volcados de memoria para análisis forense, luego evalúe qué sistemas están cifrados y si las copias de seguridad permanecen intactas antes de elegir una ruta de recuperación.
¿Debería una empresa nunca pagar la demanda de rescate?
Pagar es arriesgado y nunca garantizado. Muchas organizaciones que pagan todavía no reciben una clave de descifrado que funciona, y algunos atacantes vuelven exigiendo más. El pago también financia redes criminales y puede marcar una empresa como objetivo repetido. La recuperación debería priorizar copias de seguridad inmutables u desconectadas y herramientas de descifrado verificadas de NoMoreRansom.org antes de que el pago se considere.
¿En qué se diferencia un plan de defensa contra ransomware según el sector?
La sanidad debería segmentar los dispositivos médicos de los sistemas administrativos y realizar copias de seguridad probadas trimestralmente que respalden un programa de cumplimiento de HIPAA. Los servicios financieros necesitan objetivos de recuperación inferiores a 4 horas y MFA con token de hardware para los sistemas de pago. La educación debe separar la red Wi-Fi de los estudiantes de las redes administrativas, mientras que las agencias gubernamentales deben centrarse en cerrar la exposición de RDP y coordinarse con CISA para obtener soporte gratuito de escaneo de vulnerabilidades.
¿Qué si atacantes eliminan o cifran las copias de seguridad durante un ataque?
Esta es una táctica de ransomware común, así que la recuperación depende de mantener copias de seguridad inmutables u desconectadas que no puedan alterarse incluso si atacantes obtienen acceso de administrador. La regla 3-2-1-1-0, 3 copias, 2 tipos de medios, 1 fuera del sitio, 1 inmutable, 0 errores de restauración, asegura al menos una copia limpia sobrevive sin importar qué atacantes destruyan en la red activa.