Ataques de Phishing: Cómo Funcionan y Cómo Prevenirlos
Aprende qué son los ataques de phishing, las tácticas comunes utilizadas por estafadores, y los pasos que puedes tomar para reconocer y evitar estas amenazas en línea engañosas.
 Michael Gargiulo
Resumen: El phishing es uno de los vectores de ciberataque más extendidos, y utiliza correos electrónicos, llamadas y sitios web falsos para robar credenciales. Una defensa eficaz requiere combinar herramientas de seguridad con una vigilancia constante y una cultura de desconfianza hacia las comunicaciones no solicitadas.
Los ciberdelincuentes perfeccionan constantemente sus tácticas para robar información personal y comprometer sistemas. El phishing sigue siendo su arma más eficaz. El Centro de Denuncias de Delitos en Internet del FBI recibió 298.878 denuncias de phishing y suplantación de identidad en 2023[1], más que cualquier otro tipo de delito que registra, y el Informe de Investigaciones de Brechas de Datos 2024 de Verizon halló que el tiempo mediano para que un usuario cayera en un correo de phishing fue de menos de 60 segundos[2].
Estos ataques utilizan correos electrónicos, llamadas telefónicas, mensajes de texto y sitios web falsos para engañar a las personas y hacer que entreguen sus credenciales. Comprender cómo funciona cada tipo es el primer paso para construir una defensa real.
| Tipo de phishing | Método | Objetivo principal |
|---|---|---|
| Phishing por correo electrónico | Correos falsos masivos que imitan a marcas de confianza | Audiencia amplia: credenciales, información de pago |
| Spear phishing | Correos personalizados que usan datos conocidos de la víctima | Personas u organizaciones específicas |
| Vishing | Llamadas de voz que se hacen pasar por bancos o soporte técnico | Información financiera, acceso a cuentas |
| Smishing | Mensajes SMS falsos con enlaces maliciosos | Usuarios móviles, estafas de entregas y paquetes |
| Whaling | Ataques altamente dirigidos a ejecutivos o al C-suite | Transferencias bancarias, datos corporativos sensibles (la categoría relacionada de compromiso de correo electrónico empresarial registró 2.900 millones de dólares en pérdidas denunciadas en 2023[1]) |
| Pharming | Redirige en silencio URL legítimas a sitios falsos | Credenciales de inicio de sesión a gran escala |
| Clone phishing | Duplica un correo real y sustituye un enlace por uno malicioso | Víctimas que confían en el remitente original |
Cómo detectar un intento de phishing
Los mensajes de phishing suelen compartir señales de alerta comunes. Detectarlas rápidamente evita el robo de credenciales y las infecciones de malware.
Revisa la dirección del remitente. Los atacantes suelen falsificar los nombres visibles, pero usan dominios con errores ortográficos. Un correo de “support@amaz0n-security.com” no es de Amazon. Pasa el cursor sobre el campo del remitente para ver la dirección real.
Busca urgencia y amenazas. Los mensajes que afirman “Tu cuenta será bloqueada en 24 horas” te presionan para actuar sin pensar. CISA enumera el lenguaje urgente o que apela a las emociones[3], sobre todo los mensajes que advierten de consecuencias graves si no respondes de inmediato, como una señal de advertencia clave.
Inspecciona los enlaces antes de hacer clic. Pasa el cursor sobre cualquier enlace para previsualizar la URL de destino. Si el texto del enlace dice “bankofamerica.com” pero la URL apunta a “boa-secure-login.xyz”, cierra el mensaje de inmediato.
Fíjate en los errores gramaticales y de formato, pero no confíes solo en ellos. Las faltas de ortografía, los espacios extraños y los logotipos inconsistentes pueden indicar un mensaje fraudulento. Sin embargo, CISA advierte de que los mensajes escritos con IA pueden tener una gramática impecable[3], así que revisa el remitente, el enlace y la solicitud en sí.
Consejo: Antes de introducir tus credenciales en cualquier sitio, verifica la URL manualmente. No hagas clic en los enlaces de los correos. Escribe la dirección directamente en tu navegador o usa un marcador guardado. Los bancos y servicios legítimos nunca te pedirán tu contraseña por correo electrónico o teléfono.
Prácticas recomendadas de prevención que realmente funcionan
La detección por sí sola no basta. Las organizaciones y las personas necesitan defensas en capas para bloquear los intentos de phishing antes de que lleguen a la bandeja de entrada.
Activa la autenticación multifactor (MFA). Microsoft afirma que la MFA puede bloquear más del 99,9 por ciento de los ataques de compromiso de cuentas[4]. Incluso si un atacante roba tu contraseña, no puede acceder a tu cuenta sin el segundo factor. Siempre que sea posible, elige métodos resistentes al phishing, como las llaves de seguridad, ya que la guía de CISA sobre phishing[5] prioriza la MFA resistente al phishing para las cuentas de administrador.
Implementa protocolos de autenticación del correo electrónico. Configura los registros SPF, DKIM y DMARC para tu dominio. En conjunto, verifican el servidor emisor de los correos recibidos comprobando reglas publicadas[5], y la directiva de CISA para las agencias federales establece que una política DMARC de rechazo ofrece la protección más sólida contra el correo electrónico suplantado[6].
Realiza formación periódica en concienciación sobre seguridad. La formación ayuda a las personas a detectar e informar del phishing: el informe 2024 de Verizon reveló que el 20 % de los usuarios informó de phishing en simulaciones[2], incluido el 11 % de quienes habían hecho clic. Como la mayoría de las personas actúa en menos de un minuto, repite la formación con la frecuencia suficiente para que el hábito se mantenga.
Usa el filtrado DNS de protección. CISA recomienda un resolutor DNS de protección[5] para impedir que los atacantes redirijan a los usuarios a sitios web maliciosos que roban credenciales, y menciona opciones gratuitas como OpenDNS Home y Cloudflare Zero Trust Services.
Despliega un botón para reportar phishing. Ofrece a los empleados una opción de un solo clic para informar de correos electrónicos sospechosos. CISA califica informar de actividad de phishing sospechosa[5] como uno de los métodos más eficaces para proteger a las organizaciones.
Pasos de respuesta a phishing cuando el ataque tiene éxito
Incluso las mejores defensas fallan en ocasiones. Un plan claro de respuesta a incidentes limita el daño y acelera la recuperación.
Aísle la cuenta afectada de inmediato. Restablezca la contraseña comprometida y revoque las sesiones activas. Si MFA no estaba habilitado, actívelo ahora.
Notifique a su equipo de seguridad de inmediato. CISA insta a las organizaciones a reportar rápidamente los incidentes de phishing[5]. Un reporte rápido da tiempo a los responsables para bloquear la infraestructura del atacante antes de que se extienda a otras cuentas.
Analice el malware. Si la víctima hizo clic en un enlace o descargó un archivo adjunto, ejecute un análisis completo del endpoint. Aísle el dispositivo de la red hasta que el análisis termine.
Documente todo. Registre los encabezados del correo de phishing, las URL, las marcas de tiempo y cualquier acción realizada. Estas pruebas respaldan la investigación forense y los informes regulatorios.
Comuníquese con las partes afectadas. Si se expusieron datos de clientes, notifique a las personas afectadas conforme a las leyes de notificación de brechas de su jurisdicción. La transparencia preserva la confianza.
Veredicto Final
El phishing sigue siendo una de las amenazas más persistentes en ciberseguridad. Los atacantes se adaptan rápidamente, pasando del correo electrónico al SMS a las llamadas de voz a medida que las defensas mejoran en cualquier canal individual.
Las habilidades de detección, controles técnicos en capas y capacitación regular forman la base de una defensa efectiva. Los protocolos de autenticación de correo electrónico como DMARC detienen la suplantación de dominio. La autenticación multifactor neutraliza credenciales robadas. La capacitación trimestral mantiene la conciencia de phishing aguda en toda tu organización.
Un plan sólido de respuesta a incidentes garantiza que cuando un ataque se filtre, tu equipo contenga el daño en minutos en lugar de días. Documenta tus procedimientos de respuesta, asigna roles claros y ensáyalos regularmente.
La defensa contra phishing no es un proyecto único. Requiere atención continua, herramientas actualizadas y una cultura consciente de seguridad en todos los niveles de tu organización.
Referencias
- IC3. 2024. 2023 IC3Report. Recuperado el 16 de octubre de 2026 de https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archivado: Instantánea de Wayback Machine
- Verizon. s.f. 2024 Dbir Data Breach Investigations Report. Recuperado el 16 de octubre de 2026 de https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Recognize and Report Phishing. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archivado: Instantánea de Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 de agosto de 2019). Recuperado el 16 de octubre de 2026 de https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivado: Instantánea de Wayback Machine
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. BOD 18-01: Enhance Email and Web Security. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security.Archivado: Instantánea de Wayback Machine
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
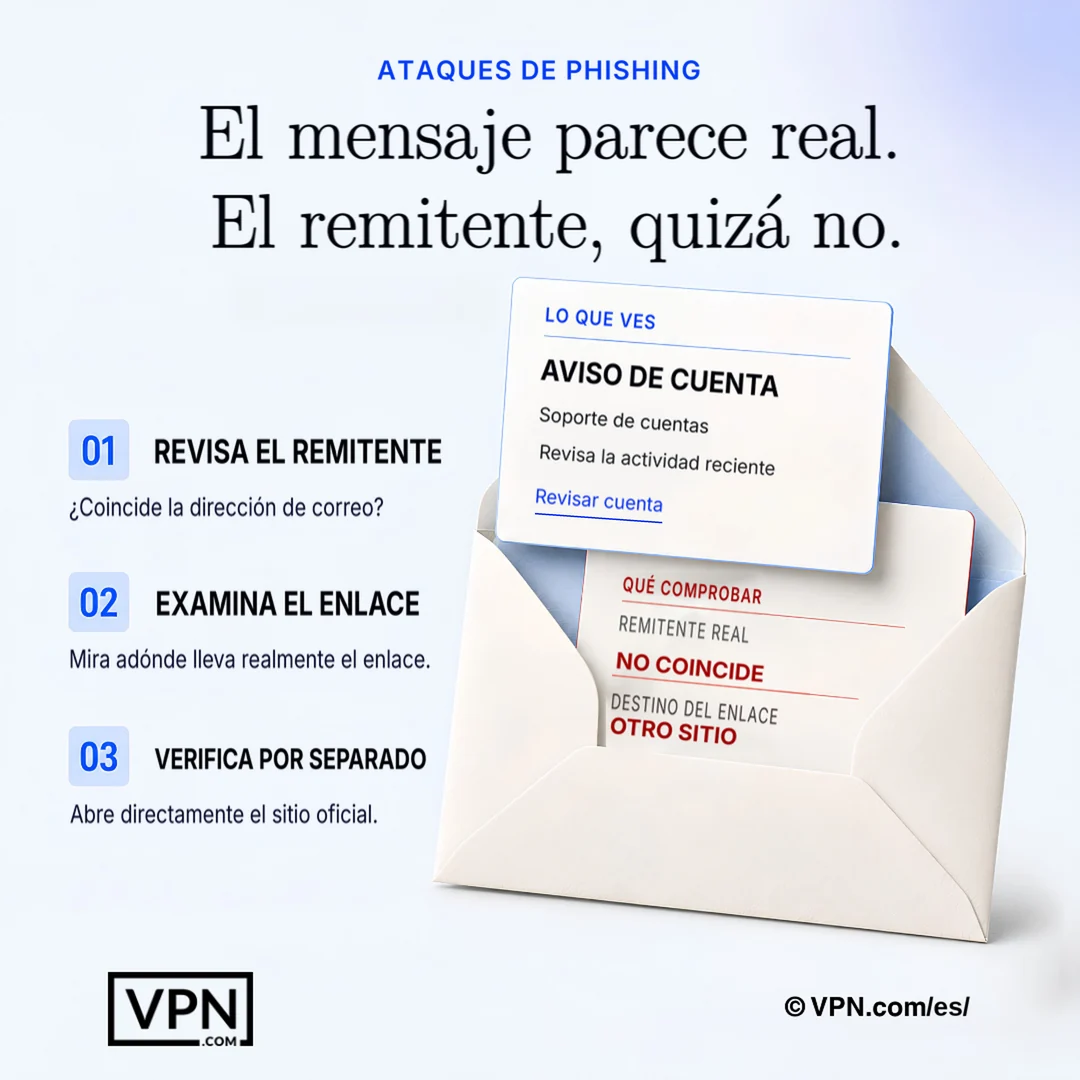
Un mensaje convincente puede seguir siendo fraudulento, así que verifica su remitente y destino fuera del propio mensaje.
Preguntas Frecuentes
¿Qué es el phishing y cómo lo llevan a cabo realmente los atacantes?
El phishing consiste en suplantar a remitentes de confianza mediante correos electrónicos, llamadas, mensajes de texto o sitios web falsos para engañar a las víctimas y lograr que entreguen sus credenciales o su dinero. El Centro de Quejas sobre Delitos en Internet del FBI registró 298.878 denuncias de phishing y suplantación de identidad en 2023. Los atacantes se apoyan en la urgencia, los dominios falsificados y la imitación de marcas, en lugar de en exploits técnicos, para tener éxito.
¿Cuál es la diferencia entre phishing por correo, spear phishing y whaling?
El phishing por correo envía correos falsos de marcas a una amplia audiencia buscando credenciales o información de pago, mientras que el spear phishing personaliza mensajes usando detalles conocidos sobre un objetivo específico. El whaling va más allá, dirigiéndose específicamente a ejecutivos y nivel C para autorizar transferencias bancarias o filtrar datos corporativos sensibles. Cuanto más dirigido es el ataque, más convincente y costoso suele ser.
¿Qué es vishing y smishing, y cómo difieren del phishing por correo?
Vishing usa llamadas de voz suplantando bancos o soporte técnico para extraer información financiera y acceso a cuentas, mientras que smishing envía mensajes SMS falsos con enlaces maliciosos, a menudo disfrazados como notificaciones de entrega o paquetes. Ambos omiten el correo electrónico por completo, lo que les permite eludir protocolos de autenticación de correo como DMARC y explotar la inmediatez que las personas asocian con llamadas telefónicas y mensajes de texto.
¿Qué es pharming y por qué es más difícil de detectar que un correo falso?
Pharming redirige URLs legítimas a sitios falsos silenciosamente, sin correo sospechoso o enlace necesario, por lo que las víctimas llegan a una página de inicio de sesión falsificada incluso después de escribir la dirección correcta ellos mismos. Se dirige a credenciales de acceso a gran escala en lugar de una víctima a la vez, y no hay una señal obvia como urgencia o un dominio mal escrito para detectar.
¿Qué es clone phishing?
Clone phishing duplica un correo electrónico real, enviado anteriormente e intercambia un enlace malicioso, confiando en el hecho de que la víctima ya confía en el remitente original y el mensaje. Porque la copia se parece casi idéntica a algo legítimo que el destinatario ya ha visto, elude el escepticismo que un correo frío e inesperado normalmente desencadenaría.
¿Cuáles son las señales inequívocas de un correo de phishing?
Hay cuatro señales de alerta que delatan a muchos correos de phishing. Revisa la dirección del remitente por si hay dominios mal escritos, como “amaz0n-security.com”; desconfía de la urgencia, como “tu cuenta será bloqueada en 24 horas”; pasa el cursor sobre los enlaces para ver la URL de destino real; y fíjate en errores de formato, aunque los mensajes escritos con IA pueden no tener ninguno.
¿Cómo detiene la autenticación multifactor los ataques de phishing?
Microsoft afirma que la autenticación multifactor puede bloquear más del 99,9 por ciento de los ataques de compromiso de cuentas, porque una contraseña robada por sí sola no basta para iniciar sesión sin el segundo factor. Incluso si un correo de phishing logra obtener tus credenciales, la MFA detiene al atacante en la pantalla de inicio de sesión, lo que la convierte en una de las defensas de mayor impacto disponibles.
¿Qué son SPF, DKIM y DMARC, y necesitas los tres?
SPF, DKIM y DMARC son protocolos de autenticación de correo electrónico configurados a nivel de dominio que verifican que el correo entrante realmente procede del remitente declarado. Sí, funcionan en conjunto y no como alternativas: DMARC se basa en SPF y DKIM para decidir qué ocurre con el correo que no supera la comprobación. La CISA afirma que una política DMARC de rechazo ofrece la protección más sólida contra el correo electrónico suplantado.
¿Con qué frecuencia debe impartirse la formación en concienciación sobre seguridad para reducir realmente el riesgo?
Con la frecuencia suficiente para que el hábito se consolide. El informe de 2024 de Verizon reveló que el tiempo medio que tarda un usuario en caer en un correo de phishing es de menos de 60 segundos, y solo el 20 % de los usuarios denunció phishing en simulaciones. Los repasos frecuentes y breves, junto con una forma sencilla de denunciar, son la respuesta práctica a estas cifras.
¿Qué herramientas bloquean los sitios de phishing antes de que los empleados puedan hacer clic en ellos?
El filtrado DNS de protección impide que los usuarios se conecten a sitios web maliciosos conocidos, y CISA menciona opciones gratuitas como OpenDNS Home y Cloudflare Zero Trust Services. Combinarlo con un botón de un solo clic para reportar phishing permite a los empleados marcar correos sospechosos al instante, lo que CISA considera una de las formas más eficaces de proteger a una organización.
¿Qué debo hacer primero si hice clic en un enlace de phishing o ingresé mi contraseña?
Aísla la cuenta inmediatamente: restablece la contraseña comprometida y revoca todas las sesiones activas, luego habilita MFA si aún no estaba habilitada. Ejecuta un escaneo completo del endpoint en busca de malware si hiciste clic en un enlace o descargaste un archivo adjunto, y aisla el dispositivo de la red hasta que ese escaneo se complete.
¿Con qué rapidez debe una empresa informar internamente de un incidente de phishing?
Notifica a tu equipo de seguridad de inmediato tras una sospecha de compromiso. CISA insta a las organizaciones a informar de los incidentes de phishing con prontitud, y la rapidez permite a los responsables bloquear la infraestructura del atacante antes de que se extienda a otras cuentas. El objetivo son minutos, no días.
¿Qué incluye un buen plan de respuesta a incidentes después de que se roban credenciales?
Un sólido plan de respuesta de phishing documenta todo: encabezados del correo de phishing, URLs, marcas de tiempo y cada acción tomada, lo que respalda la investigación forense y el reporte regulatorio. También aísla cuentas afectadas, escanea dispositivos en busca de malware, y notifica a individuos afectados de acuerdo con las leyes de notificación de brechas de tu jurisdicción si datos de clientes fueron expuestos.