Guía de Privacidad de Datos: Protección, Derechos y Mejores Prácticas
Aprende qué es la privacidad de datos, las leyes de privacidad actuales (GDPR, CCPA) y cómo proteger tu información personal en línea.
 Michael Gargiulo
Conclusión: Tus datos personales enfrentan amenazas constantes de malware, phishing, ingeniería social y ataques de red. Contraseñas sólidas, herramientas enfocadas en privacidad y una VPN que encripte tu tráfico forman las defensas centrales para proteger tu información en línea.
La privacidad de datos se ha convertido en uno de los temas más importantes en la vida digital. Cada compra en línea, búsqueda en la web y publicación en redes sociales genera datos personales que las empresas recopilan, almacenan y comparten. Para muchas personas, la pregunta es simple: ¿quién controla mi información y cómo la mantengo segura?
Los riesgos son reales. Los ciberdelincuentes utilizan métodos sofisticados para robar datos personales, y las empresas legítimas a veces los manejan incorrectamente. Pero también hay buenas noticias. Leyes de privacidad sólidas ahora existen en docenas de países, y hay herramientas prácticas disponibles para ayudarte a tomar el control. Esta guía cubre las amenazas específicas a tus datos personales, las leyes diseñadas para proteger tus derechos y los pasos concretos que puedes tomar para defender tu información en línea.
Nota: Esta guía se enfoca en la privacidad de datos personales desde la perspectiva del consumidor. Si buscas información sobre marcos de cumplimiento organizacional, obligaciones corporales de manejo de datos o implementación de GDPR para empresas, visita nuestra guía de protección de datos en su lugar.
¿Qué es la Privacidad de Datos?
La privacidad de datos se refiere a tu derecho de controlar cómo se recopila, utiliza, almacena y comparte tu información personal. Los datos personales incluyen cualquier cosa que pueda identificarte directa o indirectamente: tu nombre, dirección de correo electrónico, número de teléfono, dirección física, historial de navegación, registros de compras, datos de ubicación e incluso información biométrica como huellas dactilares.
En términos prácticos, la privacidad de datos responde tres preguntas:
- ¿Quién recopila tus datos? Los sitios web, aplicaciones, publicistas, proveedores de servicios de internet (ISP) y agencias gubernamentales recopilan información personal.
- ¿Qué hacen con ello? Los usos comunes incluyen publicidad dirigida, análisis, mejora de productos y, en algunos casos, venta de datos a terceros.
- ¿Qué control tienes? Las leyes de privacidad y herramientas te permiten ver, modificar, eliminar y restringir el acceso a tus datos.
La brecha entre lo que las empresas recopilan y lo que los usuarios entienden sobre esa recopilación sigue siendo uno de los mayores desafíos en la privacidad digital, según la Electronic Frontier Foundation (EFF). La privacidad de datos no es lo mismo que la protección de datos, que trata sobre los marcos organizacionales y legales que deben seguir las empresas. La privacidad de datos se trata de tus derechos y opciones individuales.
Amenazas a Tu Información Personal
Los ciberdelincuentes emplean una amplia gama de técnicas para acceder a datos personales. Comprender cómo funciona cada amenaza es el primer paso hacia defenderse contra ella.
Ingeniería Social
La ingeniería social es una categoría de ataques en los que los criminales manipulan a las personas para que revelen información confidencial. En lugar de explotar vulnerabilidades de software, estos ataques explotan la psicología humana.
Cómo funciona: Un atacante podría hacerse pasar por un representante bancario, enviar una apelación de caridad falsa o crear un escenario urgente (como afirmar que tu cuenta ha sido comprometida) para presionarte a que compartas contraseñas, números de cuenta o códigos de verificación.
Ejemplo real: En julio de 2020, Twitter sufrió una brecha de seguridad importante cuando atacantes utilizaron un ataque de ingeniería social coordinado para dirigirse a empleados con acceso a herramientas internas. Luego, los atacantes comprometieron cuentas de alto perfil, incluidas las de Barack Obama y Elon Musk, según una denuncia penal federal[1], para promover una estafa con criptomonedas.
Prevención: Verifica cualquier solicitud inesperada de información personal poniéndote en contacto directamente con la organización a través de canales oficiales. Nunca compartas contraseñas o códigos de una sola vez con nadie que se comunique contigo primero.
Malware
El malware es software malicioso diseñado para infiltrarse en dispositivos y robar datos, encriptar archivos para rescate o monitorear la actividad del usuario sin consentimiento.
Cómo funciona: El malware típicamente llega a través de archivos adjuntos de correo electrónico, sitios web comprometidos o descargas infectadas. Una vez instalado, puede registrar pulsaciones de teclado para capturar contraseñas, encriptar tus archivos y exigir pagos (ransomware), activar tu cámara o micrófono o exfiltrar documentos sensibles.
Ejemplo real: El ataque de ransomware WannaCry de 2017 provocó decenas de miles de infecciones en más de 150 países[2], según informes de fuentes abiertas citados por CISA. Cifró los archivos de los usuarios y exigió pagos en Bitcoin. Hospitales, empresas y agencias gubernamentales resultaron afectados.
Prevención: Mantén tu sistema operativo y software actualizados, evita hacer clic en enlaces o archivos adjuntos de remitentes desconocidos, y utiliza software antivirus de buena reputación. Nuestra guía dedicada cubre tipos de malware y defensas en detalle.
Spear Phishing
Mientras que el phishing estándar lanza una red amplia, el spear phishing se dirige a individuos específicos utilizando información personal que el atacante ya ha recopilado.
Cómo funciona: Un atacante te investiga a través de redes sociales, registros públicos o filtraciones de datos anteriores. Luego crean un mensaje altamente personalizado, a menudo aparentando provenir de un colega, jefe o servicio confiable, que te engaña para que hagas clic en un enlace malicioso o proporciones datos sensibles.
Ejemplo real: Un informe de 2023 de Barracuda Networks halló que el phishing dirigido representa solo el 0,1 % de los ataques por correo electrónico, pero es responsable del 66 % de las brechas de seguridad[3] en sus datos. La personalización hace que estos ataques sean mucho más eficaces que el phishing genérico.
Prevención: Desconfía de cualquier correo electrónico que solicite una acción urgente, incluso si parece provenir de alguien que conoces. Verifica las solicitudes a través de un canal de comunicación separado. Lee nuestra guía detallada sobre ataques de phishing para obtener más estrategias de protección.
Ataques de Red
Las redes Wi-Fi públicas en cafés, aeropuertos y hoteles son convenientes pero inherentemente inseguras. Los atacantes en la misma red pueden interceptar transmisiones de datos no encriptadas.
Cómo funciona: En un ataque de intermediario (MITM), un hacker se posiciona entre tu dispositivo y el router Wi-Fi. Luego pueden monitorear tu actividad de navegación, capturar credenciales de inicio de sesión e inyectar contenido malicioso en los sitios web que visitas.
Ejemplo real: Investigadores de seguridad han documentado que los puntos de acceso falsos que imitan redes legítimas (conocidos como ataques de “gemelo malvado” o “evil twin”) siguen siendo una de las amenazas más comunes en los espacios públicos.
Prevención: Evita acceder a cuentas bancarias o sensibles en Wi-Fi público. Utiliza una VPN para encriptar tu conexión y asegúrate de que los sitios web utilicen HTTPS antes de ingresar cualquier información personal.
Vulnerabilidades del Internet de las Cosas (IoT)
Los dispositivos del hogar inteligente, accesorios portátiles, teléfonos antiguos y electrodomésticos conectados a menudo tienen configuraciones de seguridad débiles y reciben actualizaciones de software poco frecuentes.
Cómo funciona: Muchos dispositivos IoT se envían con contraseñas predeterminadas que los usuarios nunca cambian. Estos dispositivos a menudo carecen de encriptación y pueden transmitir datos en texto plano. Los atacantes pueden explotar estas debilidades para acceder a tu red doméstica y a cualquier dato almacenado en dispositivos conectados.
Ejemplo real: En 2019, investigadores de Bitdefender descubrieron que el Ring Video Doorbell Pro intercambiaba credenciales de Wi-Fi a través de HTTP sin cifrar durante la configuración[4], lo que las exponía a cualquier persona cercana; el problema ya fue corregido.
Prevención: Cambia las contraseñas predeterminadas en todos los dispositivos conectados inmediatamente después de la configuración. Verifica regularmente las actualizaciones de firmware y deshabilita las características que no usas, como el acceso remoto.
Explotación de Redes Sociales
Las plataformas de redes sociales recopilan enormes cantidades de datos de usuario, y la información que compartes voluntariamente puede ser utilizada por atacantes.
Cómo funciona: Los atacantes extraen perfiles públicos para recopilar detalles personales para campañas de ingeniería social o spear phishing. Las plataformas en sí recopilan datos de comportamiento, incluidos tus me gusta, comparticiones, registro de ubicación y patrones de navegación para publicidad dirigida. Las filtraciones de datos en empresas de redes sociales pueden exponer esta información a criminales.
Ejemplo real: En el caso de Cambridge Analytica, la FTC alegó que una aplicación recopiló datos de perfil de entre aproximadamente 250 000 y 270 000 usuarios, además de 50 a 65 millones de sus amigos[5] mediante métodos engañosos.
Prevención: Audita tus configuraciones de privacidad en cada plataforma. Limita la información personal visible en perfiles públicos y sé cauteloso al aceptar solicitudes de conexión de cuentas desconocidas.
Deepfakes y Medios Sintéticos
Los avances en inteligencia artificial han hecho posible crear imágenes, audio y video falsos convincentes que pueden dañar reputaciones o facilitar fraudes.
Cómo funciona: Las herramientas de IA pueden generar medios sintéticos realistas utilizando muestras de la voz, cara o estilo de escritura de una persona. Los criminales utilizan deepfakes para suplantación de identidad, chantaje, campañas de desinformación y fraude financiero, como estafas de clonación de voz.
Ejemplo real: En 2024, un empleado de finanzas de la firma de ingeniería Arup transfirió unos 25 millones de dólares[6] tras una videollamada con lo que parecía ser el director financiero de la empresa. La llamada utilizó tecnología deepfake.
Prevención: Sé cauteloso con cualquier solicitud inusual de video o audio que implique transacciones financieras. Verifica comunicaciones inesperadas a través de canales establecidos. Utiliza autenticación multifactor para que solo video o audio no pueda autorizar acciones sensibles.
¿Qué Datos Pueden Ser Objetivo?
Los ciberdelincuentes se dirigen a diferentes tipos de información personal según sus objetivos. Los objetivos comunes incluyen nombres, direcciones, números de teléfono, números de Seguro Social, detalles de cuentas financieras, registros médicos y credenciales de inicio de sesión. Aquí está lo que los atacantes típicamente hacen con datos robados:
Robo de identidad
Los delincuentes utilizan información personal robada para hacerse pasar por las víctimas. Pueden abrir cuentas de crédito, presentar declaraciones de impuestos fraudulentas, obtener atención médica o cometer delitos a nombre de otra persona. Los estadounidenses reportaron pérdidas de más de 10 000 millones de dólares por fraude en 2023[7], según la Comisión Federal de Comercio. Aprenda cómo funciona el robo de identidad y cómo protegerse.
Doxxing
El doxxing implica publicar la información privada de alguien públicamente sin consentimiento. Esto puede incluir direcciones de hogar, números de teléfono, detalles del lugar de trabajo e información familiar. Las víctimas pueden enfrentar acoso, amenazas o peligro físico como resultado.
Venta en la dark web
Los datos robados se venden con frecuencia en mercados de la dark web. Los precios varían mucho y cambian con el tiempo, pero los registros de identidad completos y los registros médicos suelen alcanzar un valor mucho mayor que un único dato, como una dirección de correo electrónico.
Explotación Financiera
Los atacantes utilizan números de tarjetas de crédito robadas, credenciales de cuentas bancarias y detalles personales para realizar compras no autorizadas, transferir fondos o solicitar préstamos a nombre de la víctima.
Extorsión y Chantaje
Los datos personales sensibles, incluidas fotos privadas, mensajes o historial de navegación, pueden utilizarse para amenazar a las víctimas para que realicen pagos. Los ataques de ransomware encriptan archivos y exigen pago por su liberación.
Explotación Personal
Los datos robados permiten acecho, acoso e suplantación de identidad. Los criminales pueden utilizar información personal para rastrear la ubicación de una víctima, contactar a su familia o empleador, o cometer crímenes bajo la identidad de la víctima.
Derechos del Consumidor Bajo Leyes de Privacidad de Datos
Las leyes de privacidad de datos establecen las reglas que rigen cómo las organizaciones recopilan, almacenan, procesan y comparten información personal. Estas leyes también definen tus derechos como individuo y establecen sanciones por violaciones.
Por Qué Importan las Leyes de Privacidad
El rápido crecimiento de la recopilación de datos digitales creó una necesidad urgente de protecciones legales. Las leyes de privacidad de datos sirven varias funciones críticas:
- Proteger individuos del uso no autorizado de su información personal
- Otorgar derechos específicos, incluida la capacidad de acceder, corregir y eliminar tus datos
- Requerir transparencia de las organizaciones sobre cómo manejan datos
- Exigir notificaciones de filtración para que los individuos puedan tomar medidas protectoras
- Imponer sanciones que incentiven el cumplimiento
El Marco de Privacidad del NIST[8] es una herramienta voluntaria que ayuda a las organizaciones a identificar y gestionar los riesgos de privacidad, y muchas la utilizan junto con estos requisitos legales.
| Regulación | Región | Fecha de entrada en vigor | Sanción máxima |
|---|---|---|---|
| RGPD[9] | Unión Europea | 25 de mayo de 2018 | 20 millones de € o el 4 % de la facturación anual mundial[10] |
| CCPA[11] | California, EE. UU. | 1 de enero de 2020 | 2.500 $ por infracción, 7.500 $ por infracción intencionada (ajustado por inflación) |
| PDPA | Singapur | 2 de julio de 2014 | 1 millón de S$ o el 10 % de la facturación anual en Singapur, lo que sea mayor[12] |
| LGPD[13] | Brasil | Agosto de 2020 (sanciones desde el 1 de agosto de 2021) | 2 % de la facturación en Brasil, con un tope de 50 millones de reales |
| PIPEDA | Canadá | 13 de abril de 2000 | Medidas ordenadas por el Tribunal Federal[14] |
| Diversas leyes estatales | EE. UU. (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varía según el estado |
Reglamento General de Protección de Datos (GDPR)
- Región: Unión Europea (UE)
- Fecha Efectiva: 25 de mayo de 2018
Disposiciones clave
- Consentimiento: Exige el consentimiento explícito de las personas antes de procesar sus datos. La Comisión Europea explica el marco jurídico[9].
- Derechos del interesado: Concede derechos de acceso, rectificación, supresión y limitación del tratamiento de los datos personales.
- Notificación de violaciones de datos: Cuando una violación suponga un riesgo para las personas, las organizaciones deben notificarlo a la autoridad de control en un plazo de 72 horas desde que tienen conocimiento de ella[15].
- Sanciones: Hasta 20 millones de euros o el 4 % de la facturación anual mundial total[10], la cantidad que resulte más elevada.
Ley de Privacidad del Consumidor de California (CCPA)
- Región: California, USA
- Fecha Efectiva: 1 de enero de 2020
Disposiciones clave
- Derecho a saber: Los consumidores pueden solicitar detalles sobre cómo se recopila, utiliza y comparte su información personal.
- Derecho a eliminar: Los consumidores pueden solicitar la eliminación de su información personal.
- Derechos de exclusión: Los consumidores pueden optar por no permitir la venta de sus datos personales.
- Sanciones: Multas administrativas de hasta $2,500 por infracción o $7,500 por infracción intencional[11], ajustadas por inflación.
Ley de Protección de Datos Personales (PDPA) — Singapur
- Región: Singapur
- Fecha Efectiva: 2 de julio de 2014
Disposiciones clave
- Consentimiento: Exige que las organizaciones obtengan el acuerdo antes de recopilar, usar o divulgar datos personales.
- Acceso y corrección: Otorga a las personas el derecho a acceder y corregir su información personal.
- Seguridad de los datos: Las organizaciones deben implementar medidas de seguridad razonables para proteger los datos personales.
- Sanciones: Multas de hasta S$1 millón o el 10% de la facturación anual en Singapur[12], la cantidad que sea mayor, desde octubre de 2022.
Ley General de Protección de Datos de Brasil (LGPD)
- Región: Brasil
- Fecha de entrada en vigor: agosto de 2020, con sanciones aplicables desde el 1 de agosto de 2021
Disposiciones clave
- Consentimiento: Exige un consentimiento claro y explícito para el tratamiento de datos.
- Derechos del titular de los datos: Otorga derechos de acceso, rectificación, supresión y portabilidad de la información personal.
- Delegado de protección de datos: Las organizaciones deben designar un delegado de protección de datos.
- Sanciones: Hasta el 2 % de los ingresos de la empresa en Brasil, con un tope de 50 millones de reales por infracción[13].
Ley de Protección de Información Personal y Documentos Electrónicos (PIPEDA) — Canadá
- Región: Canadá
- Fecha Efectiva: 13 de abril de 2000 (con enmiendas a lo largo del tiempo)
Disposiciones clave
- Consentimiento: Exige que las organizaciones obtengan un consentimiento significativo para la recopilación y el uso de datos.
- Acceso y rectificación: Concede a las personas el derecho a acceder a su información personal y a corregirla.
- Seguridad de los datos: Las organizaciones deben proteger los datos personales con salvaguardas adecuadas.
- Sanciones: El Comisionado de Privacidad puede remitir asuntos al Tribunal Federal, que puede ordenar reparaciones[14].
Nuevas Leyes de Privacidad Estatal en los Estados Unidos
- Estados: Varios, incluidos Nueva Jersey, Nueva Hampshire, Montana, Florida, Texas y Oregón
- Fechas Efectivas: Varias fechas en 2024 y 2025
Disposiciones Clave
- Consentimiento: Requisitos similares para obtener consentimiento antes del procesamiento de datos.
- Derechos del Sujeto de Datos: Derechos de acceso, edición, eliminación y exclusión del procesamiento de datos.
- Seguridad de Datos: Requisitos para proteger datos personales y realizar evaluaciones de protección de datos.
- Sanciones: Varían por estado, incluyendo multas y acciones de cumplimiento por autoridades estatales.
Consejo: El hábito más efectivo es limitar lo que compartes en línea en primer lugar. Combina contraseñas sólidas y únicas, almacenamiento en la nube encriptado y una VPN en Wi-Fi público, y eliminas la mayoría de la superficie de ataque en la que los criminales confían.
Formas de Proteger Tu Información Personal
Las amenazas son reales, pero también lo son las defensas. Aquí hay pasos específicos y accionables para proteger tus datos personales en línea.
Usa navegadores que respetan la privacidad
Los navegadores estándar recopilan cantidades significativas de datos del usuario. Las alternativas centradas en la privacidad, como Brave, Firefox (con la protección estricta contra el rastreo activada) y Tor Browser, bloquean por defecto los rastreadores y los anuncios. Tor envía el tráfico por una ruta aleatoria a través de varios relés[16], de modo que ningún observador en un único punto puede saber de dónde viene ni a dónde va.
Limita el Compartir de Datos
Cada pieza de información personal que compartes en línea aumenta tu exposición. Evita publicar tu nombre completo, dirección de hogar, número de teléfono o lugar de trabajo en perfiles públicos. Revisa los permisos que otorgas a las aplicaciones y revoca el acceso a tus contactos, ubicación y cámara cuando no sea necesario.
Encripta el Almacenamiento en la Nube
Si almacenas archivos en la nube, usa servicios que ofrezcan encriptación de extremo a extremo como Tresorit o Proton Drive. Para cuentas de almacenamiento en la nube existentes (Google Drive, Dropbox), encripta archivos sensibles localmente antes de cargarlos usando herramientas como Cryptomator.
Usa un Localizador de Dispositivos
Habilita Buscar Mi Dispositivo (Android) o Buscar Mi iPhone (iOS) en todos tus dispositivos. Si un dispositivo se pierde o se roba, estas herramientas te permiten bloquear remotamente el dispositivo y borrar todos los datos personales antes de que caiga en manos equivocadas.
Revisa Permisos de Aplicaciones
Muchas aplicaciones solicitan acceso a tu cámara, micrófono, contactos y datos de ubicación mucho más allá de lo que necesitan para funcionar. En iOS y Android, revisa los permisos de la aplicación en la configuración de tu dispositivo y revoca cualquiera que parezca innecesario. Presta especial atención a las aplicaciones que solicitan acceso a micrófono o cámara mientras se ejecutan en segundo plano.
Instala Bloqueadores de Anuncios
Las extensiones del navegador como uBlock Origin bloquean scripts de seguimiento, anuncios intrusivos y dominios de malware conocidos. Los bloqueadores de anuncios reducen la cantidad de datos que terceros pueden recopilar sobre tu comportamiento de navegación y también mejoran la velocidad de carga de la página.
Usa Aplicaciones de Mensajería Enfocadas en Privacidad
Los mensajes SMS estándar no están encriptados. Las aplicaciones como Signal utilizan encriptación de extremo a extremo por defecto para todos los mensajes, llamadas de voz y videollamadas. Esto significa que ni siquiera el proveedor de la aplicación puede leer tus conversaciones.
Usa Servicios de Correo Electrónico Seguro
Los proveedores de correo electrónico como ProtonMail y Tutanota ofrecen encriptación de extremo a extremo, a diferencia de cuentas estándar de Gmail u Outlook donde el proveedor técnicamente puede acceder al contenido del mensaje.
Crea contraseñas fuertes y únicas
Un análisis del gobierno del Reino Unido sobre cuentas vulneradas reveló que 123456 fue la contraseña más común, utilizada en 23,2 millones de cuentas[17]. Usa un gestor de contraseñas para generar y guardar contraseñas únicas para cada cuenta. CISA recomienda que una contraseña segura tenga al menos 16 caracteres, sea aleatoria y única[18]. Activa la autenticación multifactor (MFA)[19] en todas las cuentas que la admitan.
Usa Bloqueos de Aplicaciones
Muchos smartphones ofrecen la capacidad de bloquear aplicaciones individuales con un PIN, patrón o escaneo biométrico separado. Esto añade una segunda capa de protección si alguien accede a tu dispositivo.
Borra Regularmente tus Datos de Navegación
Borra tu historial de navegación, cookies y datos almacenados en caché regularmente. Esto elimina datos de seguimiento almacenados y reduce la información disponible para cualquiera que acceda a tu dispositivo. La mayoría de los navegadores te permiten automatizar este proceso a través de la configuración.
Deshabilita Cookies de Terceros
Los navegadores modernos, incluidos Chrome, Firefox y Safari, te permiten bloquear cookies de terceros, que se utilizan principalmente para rastrearte en diferentes sitios web. Deshabilitarlas reduce significativamente el seguimiento entre sitios. Verifica la configuración de privacidad de tu navegador para configurar esto.
Habilita Solicitudes de No Rastrear
Aunque no todos los sitios web honran las solicitudes de No Rastrear (DNT), habilitar esta configuración en tu navegador señala tu preferencia de no ser rastreado. Combina esto con deshabilitar permisos innecesarios de ubicación y notificación en dispositivos móviles.
Aísla Actividades en Línea
Usa navegadores separados o perfiles de navegador para diferentes actividades. Mantén la navegación personal en un perfil y compras o trabajo en otro. Esto previene que las redes de seguimiento construyan una imagen completa de tu comportamiento en línea.
Asegura tus Dispositivos IoT
Cambia las contraseñas predeterminadas en cada dispositivo conectado inmediatamente después de la configuración. Verifica actualizaciones de firmware mensualmente. Deshabilita las características de acceso remoto que no usas y considera colocar dispositivos IoT en una red Wi-Fi separada de tus dispositivos principales.
Usa Herramientas de Encriptación para Proteger tu Conexión
La encriptación es la defensa técnica más efectiva para datos personales en tránsito. Varias herramientas trabajan juntas para proteger diferentes aspectos de tu actividad en línea.
Redes Privadas Virtuales (VPNs)
Una VPN encripta todo el tráfico de internet entre tu dispositivo y el servidor VPN, previniendo que tu ISP, administradores de red y atacantes en Wi-Fi público monitoreen tu actividad. Las VPNs también enmascaran tu dirección IP, dificultando que sitios web y publicistas rastreen tu ubicación.
Al elegir una VPN, prioriza proveedores con políticas verificadas de no-log, estándares de encriptación sólidos (AES-256) y una amplia red de servidores. Compara los principales proveedores basándote en velocidad, seguridad y características de privacidad en nuestra página de reseñas de VPN.
NordVPN es una de las opciones mejor valoradas para la privacidad personal. Utiliza encriptación AES-256, declara que su política de no registro ha sido auditada de forma independiente y ofrece protección integrada contra malware y publicidad a través de su función Threat Protection. NordVPN admite hasta 10 conexiones simultáneas de dispositivos y mantiene 7,229 servidores en 150 países.
DNS Encriptado
Las consultas DNS estándar se envían en texto plano, permitiendo a tu ISP ver cada sitio web que visitas. Cambiar a DNS encriptado (DNS sobre HTTPS o DNS sobre TLS) a través de proveedores como Cloudflare (1.1.1.1) o Quad9 previene esta vigilancia.
HTTPS en Todas Partes
Siempre verifica que los sitios web utilicen HTTPS antes de ingresar información personal. Los navegadores modernos muestran un ícono de candado en la barra de direcciones para conexiones encriptadas. La extensión HTTPS Everywhere (ahora integrada en muchos navegadores) actualiza automáticamente las conexiones a HTTPS cuando está disponible.
Navegadores y Motores de Búsqueda Privados
Combina tu VPN con un navegador enfocado en privacidad como Brave o Firefox y un motor de búsqueda como DuckDuckGo que no rastrea consultas de búsqueda. Este enfoque en capas proporciona privacidad significativamente más fuerte que cualquier herramienta única.
Puntos Clave
La privacidad de datos personales no es opcional en el entorno digital actual. Cada acción en línea genera datos que pueden ser recopilados, compartidos, vendidos o robados. Las amenazas son específicas y bien documentadas, desde phishing y malware hasta ingeniería social y vulnerabilidades de IoT.
Las defensas son igualmente específicas. Contraseñas sólidas y únicas administradas por un administrador de contraseñas eliminan el vector de ataque más común. Una VPN encripta tu tráfico y previene vigilancia de red. Los navegadores enfocados en privacidad y las aplicaciones de mensajería encriptada reducen los datos disponibles para rastreadores y atacantes. Y leyes de privacidad de datos como GDPR y CCPA te dan derechos legales para controlar tu información.
El enfoque más efectivo combina múltiples capas: limita lo que compartes, encripta lo que transmites, asegura lo que almacenas y mantente informado sobre amenazas en evolución. Ninguna herramienta única proporciona protección completa, pero juntas estas medidas reducen significativamente tu riesgo. Toma un paso hoy, ya sea auditando tus permisos de aplicaciones, habilitando autenticación multifactor o configurando una VPN, y construye desde allí.
Referencias
- Justice. s.f. Dl. Recuperado el 16 de octubre de 2026 de https://www.justice.gov/opa/press-release/file/1300246/dl.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Indicators Associated With WannaCry Ransomware. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivado: Instantánea de Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 de mayo de 2023). Recuperado el 16 de octubre de 2026 de https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archivado: Instantánea de Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 de noviembre de 2019). Recuperado el 16 de octubre de 2026 de https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archivado: Instantánea de Wayback Machine
- FTC. s.f. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Recuperado el 16 de octubre de 2026 de https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archivado: Instantánea de Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 de mayo de 2024). Recuperado el 16 de octubre de 2026 de https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archivado: Instantánea de Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Recuperado el 16 de octubre de 2026 de https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archivado: Instantánea de Wayback Machine
- NIST. 2018. Privacy Framework. Recuperado el 16 de octubre de 2026 de https://www.nist.gov/privacy-framework.Archivado: Instantánea de Wayback Machine
- European Commission. s.f. Legal framework of EU data protection. Recuperado el 16 de octubre de 2026 de https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archivado: Instantánea de Wayback Machine
- European Commission. s.f. Enforcement and sanctions. Recuperado el 16 de octubre de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivado: Instantánea de Wayback Machine
- CA. s.f. Ccpa Statute. Recuperado el 16 de octubre de 2026 de https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Recuperado el 16 de octubre de 2026 de https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archivado: Instantánea de Wayback Machine
- Planalto. s.f. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archivado: Instantánea de Wayback Machine
- GC. s.f. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Recuperado el 16 de octubre de 2026 de https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archivado: Instantánea de Wayback Machine
- European Commission. s.f. Obligations. Recuperado el 16 de octubre de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archivado: Instantánea de Wayback Machine
- The Tor Project, Inc. s.f. Tor Project: Overview. Recuperado el 16 de octubre de 2026 de https://2019.www.torproject.org/about/overview.html.en.Archivado: Instantánea de Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Recuperado el 16 de octubre de 2026 de https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Use Strong Passwords. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Turn On MFA. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/secure-our-world/turn-mfa.Archivado: Instantánea de Wayback Machine
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
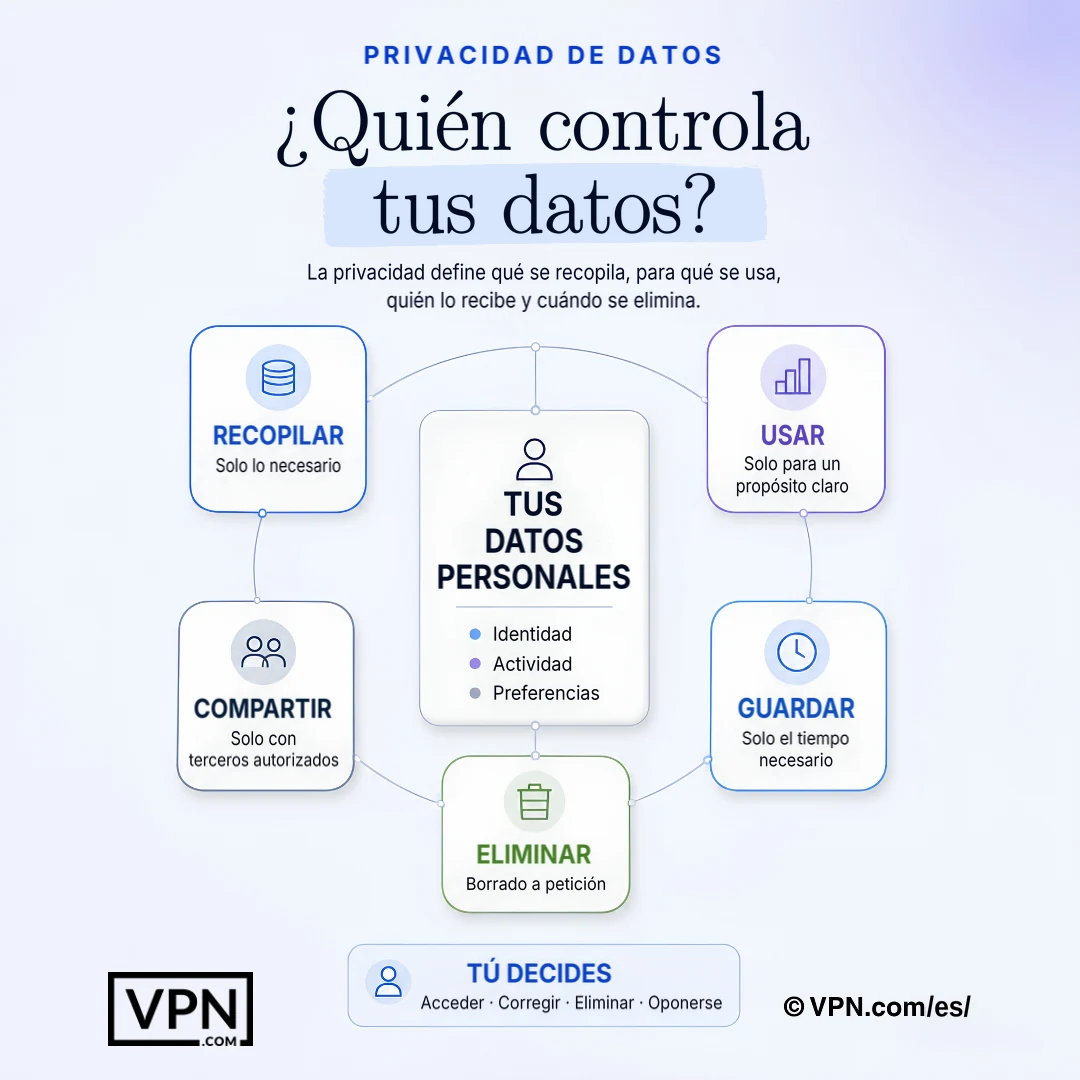
La privacidad de datos determina qué información se recopila, cómo se usa, quién la recibe y cuándo se elimina.
Preguntas Frecuentes
¿Cuál es la diferencia entre privacidad de datos y protección de datos?
La privacidad de datos es tu derecho individual de controlar cómo se recopila, utiliza y comparte información personal como tu nombre, historial de navegación o datos de ubicación. La protección de datos cubre los marcos organizacionales y legales que las empresas deben seguir para manejar esos datos de manera responsable. Para privacidad personal, enfócate en herramientas como VPNs y administradores de contraseñas en lugar de marcos de cumplimiento corporativo.
¿Qué tan peligroso es el spear phishing en comparación con el phishing común?
El spear phishing es mucho más peligroso, aunque sea bastante menos frecuente. Un informe de 2023 de Barracuda Networks halló que el spear phishing representa solo el 0,1 % de los ataques por correo electrónico, pero es responsable del 66 % de las brechas de seguridad en sus datos, porque los atacantes investigan a sus objetivos en redes sociales y en filtraciones de datos anteriores para redactar mensajes convincentes y personalizados. Verifica las solicitudes urgentes por un canal de comunicación distinto antes de actuar.
¿Puede la ingeniería social comprometer realmente cuentas importantes, no solo las de particulares?
Sí. En julio de 2020, Twitter sufrió una brecha cuando los atacantes llevaron a cabo un ataque coordinado de ingeniería social contra empleados con acceso a herramientas internas. Después comprometieron cuentas de alto perfil, incluidas las de Barack Obama y Elon Musk, para promover una estafa con criptomonedas. Demuestra que la ingeniería social explota la psicología humana, no fallos de software, por lo que es importante verificar las solicitudes a través de canales oficiales.
¿Qué tan real es la amenaza de los deepfakes para los datos personales y financieros?
Es una amenaza activa y costosa. En 2024, un empleado de finanzas de la firma de ingeniería Arup transfirió unos 25 millones de dólares tras una videollamada con lo que resultó ser un deepfake del director financiero de la empresa. Los delincuentes usan voces y rostros clonados para chantajear y cometer fraudes. La autenticación multifactor ayuda porque impide que solo la voz o el vídeo autoricen transacciones sensibles.
¿Los dispositivos domésticos inteligentes y de IoT suponen un riesgo real para la privacidad?
Sí. Muchos dispositivos IoT vienen con contraseñas predeterminadas que los usuarios nunca cambian y transmiten datos sin cifrar. En 2019, investigadores de Bitdefender descubrieron que el Ring Video Doorbell Pro intercambiaba credenciales de Wi-Fi a través de HTTP sin cifrar durante la configuración, lo que permitía que cualquiera dentro del alcance las capturara. Cambia las contraseñas predeterminadas inmediatamente después de la configuración, revisa las actualizaciones de firmware cada mes y desactiva las funciones de acceso remoto que no utilices.
¿Qué ocurre realmente con mis datos después de una filtración?
Los datos robados suelen venderse en mercados de la dark web, donde los precios varían mucho, aunque los registros completos de identidad y los historiales médicos son especialmente valiosos. Luego, los delincuentes los usan para el robo de identidad; la FTC informó de que los estadounidenses perdieron más de 10 000 millones de dólares por fraude en 2023.
¿Qué derechos me otorga realmente el RGPD sobre mis datos personales?
El RGPD, vigente desde el 25 de mayo de 2018 en toda la UE, le concede el derecho a acceder, rectificar, suprimir y restringir el tratamiento de sus datos personales, y exige a las organizaciones contar con una base jurídica, como el consentimiento, antes de tratarlos. Cuando una brecha de seguridad suponga un riesgo para las personas, las empresas deben notificarlo a la autoridad de control en un plazo de 72 horas. Las infracciones pueden acarrear multas de hasta 20 millones de euros o el 4 % de la facturación anual total a nivel mundial, la cifra que resulte mayor.
¿En qué se diferencia la CCPA del RGPD para los consumidores?
La CCPA, vigente desde el 1 de enero de 2020 en California, otorga a los consumidores el derecho a saber qué información personal se recopila, el derecho a eliminarla y el derecho a oponerse a su venta, con multas administrativas de hasta 2.500 $ por infracción o 7.500 $ por infracción intencionada. Es más limitada que la estructura del RGPD de 20 millones de € o el 4 % de los ingresos, pero aun así da a los consumidores estadounidenses una palanca concreta para oponerse.
¿Cómo protege una VPN mis datos personales específicamente?
Una VPN cifra todo el tráfico entre tu dispositivo y su servidor, bloqueando que tu ISP y atacantes en Wi-Fi público monitoreen tu actividad, y enmascarar tu dirección IP para dificultar el rastreo de ubicación. NordVPN, por ejemplo, utiliza cifrado AES-256, dice que su política de no registro ha sido auditada de forma independiente, ejecuta 7,229 servidores en 150 países, y cubre 10 dispositivos simultáneos.
¿Qué herramientas protegen mis comunicaciones más allá de una VPN?
Encripta la comunicación en canales múltiples. Signal encripta mensajes, llamadas de voz y videollamadas de extremo a extremo por defecto para que ni siquiera el proveedor de la aplicación pueda leerlos. ProtonMail y Tutanota ofrecen correo electrónico encriptado de extremo a extremo, a diferencia de Gmail o Outlook estándar. DNS encriptado a través de Cloudflare (1.1.1.1) o Quad9 evita que tu ISP registre en texto plano cada sitio que visitas.
¿Qué hace que una contraseña sea realmente segura en 2024?
La longitud y la aleatoriedad son lo más importante: procura usar al menos 16 caracteres que combinen mayúsculas, minúsculas, números y símbolos. Aun así, “123456” ha encabezado las listas de contraseñas filtradas en brechas de seguridad. Usa un gestor de contraseñas para generar y guardar credenciales únicas para cada cuenta, y activa la autenticación multifactor en todos los servicios que la ofrezcan, para que una contraseña filtrada por sí sola no pueda dar acceso.
¿Cómo protejo mis datos en redes Wi-Fi públicas?
Evita iniciar sesión en cuentas bancarias o sensibles en redes públicas, ya que los atacantes conectados a la misma red Wi-Fi pueden realizar ataques de intermediario (man-in-the-middle) o crear puntos de acceso falsos “gemelos malvados” (evil twin) que imitan redes legítimas. Usa una VPN para cifrar tu conexión y verifica que los sitios usen HTTPS antes de introducir cualquier información personal.
¿Cuál es el hábito más efectivo para reducir mi riesgo de privacidad?
Limitar lo que compartes en línea en primer lugar, ya que cada detalle publicado amplía lo que los atacantes pueden usar para spear phishing o doxxing. Combina eso con contraseñas únicas sólidas, herramientas de almacenamiento en la nube encriptado como Proton Drive o Tresorit, y una VPN en Wi-Fi público. Juntos, estos eliminan la mayoría de la superficie de ataque en la que confían los criminales.