Las Mejores Soluciones VPN Empresariales: 5 Plataformas Comparadas
Compara plataformas VPN empresariales y de confianza cero: NordLayer, Cisco, Palo Alto, Fortinet y Zscaler. Descubre cuál se adapta a tu tamaño, stack e equipo de TI.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
14.585 VPN elegidas a través de VPN.com en los últimos 30 días

Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59

ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
14.585 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
14.585 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
14.585 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Respuesta breve: Elige la plataforma según la red que ya ejecutas. NordLayer es la más rápida de implementar para un equipo cloud-first sin hardware que gestionar. Cisco Secure Client, Palo Alto GlobalProtect y Fortinet FortiClient tienen sentido cuando ya ejecutas firewalls de ese proveedor. Zscaler Private Access es la opción cuando el objetivo es acceso a aplicaciones de confianza cero en lugar de un túnel de red. NordLayer es el único de los cinco al que podemos enviarte directamente, y lo indicamos a continuación.
¿Qué VPN empresarial deberías elegir?
| Si esto te describe | Comienza con | Por qué |
|---|---|---|
| Equipo en la nube o híbrido, sin puertas de enlace locales, deseas que funcione rápidamente | NordLayer | Puertas de enlace administradas en la nube y un Panel de Control centralizado, con inicio de sesión único y autenticación multifactor en todos los planes |
| Ya ejecutas firewalls Cisco ASA o Firepower | Cisco Secure Client[1] | Construido para funcionar con las propias puertas de enlace de Cisco |
| El equipo de seguridad desea inspección profunda del tráfico en el firewall | Palo Alto GlobalProtect[2] | Extiende la política de firewall de Palo Alto a usuarios remotos |
| Ya ejecutas firewalls FortiGate y deseas un único proveedor | Fortinet FortiClient[3] | Se empareja con puertas de enlace FortiGate y herramientas de punto final de Fortinet |
| Deseas reemplazar el acceso de red amplio con acceso por aplicación | Zscaler Private Access[4] | Modelo de confianza cero: los usuarios acceden a aplicaciones específicas, no a la red |
Obtén planes de NordLayer y solicita una cotización
Cómo elegimos, y qué no hacemos. VPN.com no realiza sus propias pruebas de rendimiento o seguridad. Esta guía se construye a partir de la documentación de producto publicada por cada proveedor y la orientación de seguridad pública, que se enumeran en las referencias a continuación. VPN.com gana una comisión si compras NordLayer a través de nuestro enlace. No tenemos relación de afiliado con los otros cuatro, por lo que sus enlaces van a los sitios de los proveedores.
¿Qué hace que una VPN sea “empresarial”?
Una VPN de consumidor protege la conexión de una persona. Una VPN empresarial protege el acceso de una organización a sus propios sistemas: añade administración centralizada, integración de identidad, políticas de acceso que siguen al usuario y registros que la TI puede auditar. Para un equipo más pequeño (aproximadamente 5 a 500 usuarios), consulta nuestra guía de mejor VPN para negocios. Esta página es para implementaciones más grandes o complejas: múltiples oficinas, firewalls existentes, un equipo de seguridad y compras que solicitan un presupuesto en lugar de una página de pago.
Hay dos arquitecturas en juego, y la elección importa más que la marca:
- VPN de red. El usuario se autentica, se abre un túnel y accede a los recursos de red que la política permite. Cisco, Palo Alto y Fortinet están construidos alrededor de esto, vinculados a sus puertas de enlace o firewalls.
- Acceso de red de confianza cero (ZTNA). El usuario está conectado a aplicaciones individuales, no a la red. Zscaler Private Access está construido alrededor de esto. Consulta nuestra guía de confianza cero para el modelo.
NordLayer se sitúa más cerca del extremo gestionado en la nube: utilizas sus puertas de enlace alojadas en lugar de ser propietario del hardware.
Las Cinco Plataformas Comparadas
| Plataforma | Ideal para | Implementación | Licencia |
|---|---|---|---|
| NordLayer | Equipos en la nube e híbridos | Gestionado en la nube | Por usuario, cuatro planes (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organizaciones con puertas de enlace Cisco | Local o híbrida | A través de Cisco, típicamente incluido en otros productos |
| Palo Alto GlobalProtect[2] | Equipos de seguridad liderados por cortafuegos | Basada en cortafuegos o nube Prisma Access | A través de Palo Alto, vinculada a su plataforma de cortafuegos |
| Fortinet FortiClient[3] | Clientes de FortiGate | Local o híbrida | A través de Fortinet; confirma términos por dispositivo o por usuario |
| Zscaler Private Access[4] | Acceso a nivel de aplicación, confianza cero | Servicio en la nube | A través de Zscaler; basado en presupuesto |
Los términos de licencia cambian y se negocian, por lo que esta tabla describe el modelo, no una cifra. Solicita un presupuesto a cada proveedor según tu cantidad real de usuarios.
NordLayer
Ideal para equipos en la nube e híbridos que desean un servicio gestionado en lugar de hardware. NordLayer es el producto empresarial de Nord Security. Los administradores gestionan usuarios y puertas de enlace desde un Panel de Control centralizado, y el inicio de sesión único lo conecta con proveedores de identidad como Microsoft Entra ID, Okta, OneLogin, JumpCloud y Google Workspace. Las aplicaciones cubren Windows, macOS, iOS, Android y Linux, además de una extensión de navegador. SSO y autenticación multifactor están disponibles en los cuatro planes (Lite, Core, Premium y Enterprise). NordLayer ofrece una garantía de devolución de dinero de 14 días y sin prueba gratuita, así que ejecuta tu piloto dentro de esa ventana. Esta es la única plataforma aquí donde VPN.com puede enviarte directamente.
Fuente: Sitio propio de NordLayer y páginas de planes, verificado el 2 de octubre de 2026.
Cisco Secure Client
Ideal para organizaciones que ya ejecutan cortafuegos Cisco. Cisco Secure Client (el sucesor de AnyConnect) se conecta a puertas de enlace Cisco ASA y Firepower y soporta SSL/TLS e IPsec. Su fortaleza es la compatibilidad: si tus puertas de enlace, herramientas de identidad y operaciones de seguridad ya son Cisco, el cliente se integra en esa pila. Si no lo son, asumes esa pila para usarlo. Las licencias normalmente se obtienen a través de Cisco o un distribuidor.
Palo Alto GlobalProtect
Ideal para equipos de seguridad que ejecutan cortafuegos Palo Alto y desean una política para usuarios de oficina y remotos. GlobalProtect conecta usuarios a cortafuegos Palo Alto o a su servicio en la nube Prisma Access, por lo que se aplican las mismas reglas de inspección y registro dondequiera que esté el usuario. Panorama es la consola de gestión centralizada de Palo Alto para políticas en múltiples cortafuegos.
Fortinet FortiClient
Ideal para organizaciones que estandarizan en Fortinet. FortiClient se empareja con puertas de enlace FortiGate y gestión de puntos finales de Fortinet, por lo que los controles de VPN, cortafuegos y puntos finales están bajo un único proveedor. Soporta tunelización IPsec y SSL. Verifica los términos de licencia actuales con Fortinet, ya que difieren entre ofertas por dispositivo y por usuario.
Zscaler Private Access
Ideal para organizaciones orientadas a la nube comprometidas con confianza cero. Zscaler Private Access no coloca usuarios en la red. Facilita una conexión entre un usuario y una aplicación específica a través de la nube de Zscaler, por lo que las direcciones de aplicación no se exponen a internet pública. Si una cuenta se ve comprometida, la exposición es a las aplicaciones que esa cuenta tenía permitido alcanzar, no a toda la red. Se entrega en la nube, por lo que los entornos con mucha infraestructura local necesitan una migración por fases.
Cómo elegir: Seis preguntas
- ¿Qué ya tienes implementado? Los firewalls existentes de Cisco, Palo Alto o Fortinet suelen ser decisivos. Un cliente que coincida con tus gateways ahorra trabajo de integración.
- ¿Cuántas personas y cuántos sitios? Muchas oficinas remotas empujan hacia plataformas basadas en firewalls. Personal principalmente remoto en herramientas SaaS empuja hacia opciones gestionadas en la nube o de confianza cero.
- ¿Quién lo administrará? Un servicio gestionado en la nube requiere menos experiencia en hardware. Las plataformas de firewall necesitan un equipo que ya conozca al proveedor.
- ¿Se conecta a tu proveedor de identidades? Confirma que el inicio de sesión único y el aprovisionamiento de usuarios funcionan con el directorio que utilizas (Entra ID, Okta, Google Workspace).
- ¿Qué requieren tu auditor o asegurador? Una VPN es un control entre varios y no hace que una organización sea compatible por sí sola. Solicita a cada proveedor su documentación de auditoría actual y verifica las fechas del informe por tu cuenta.
- ¿Puedes hacer una prueba piloto? Ejecuta de 25 a 50 usuarios durante algunas semanas en al menos dos ubicaciones. Envía un ticket de soporte y mide el tiempo de respuesta.
Veredicto final
No existe una única mejor VPN empresarial, solo la más adecuada para tu entorno. Elige NordLayer si tienes un enfoque en la nube y deseas un servicio administrado sin hardware. Elige el cliente de Cisco, Palo Alto o Fortinet si ya ejecutas firewalls de ese proveedor. Elige Zscaler Private Access si tu objetivo es el acceso a aplicaciones de confianza cero.
Sea cual sea tu selección, ejecuta un piloto, solicita documentación de auditoría actual y obtén una cotización escrita para tu cantidad de usuarios. Consulta los planes de NordLayer si una opción administrada en la nube se ajusta a tus necesidades.
Referencias
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referencias
- Cisco. 2026. Secure Client (including AnyConnect). Recuperado el 30 de septiembre de 2026 de https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Archivado: Instantánea de Wayback Machine
- Palo Alto Networks. s.f. Secure Remote Access | GlobalProtect. Recuperado el 30 de septiembre de 2026 de https://www.paloaltonetworks.com/sase/globalprotect.Archivado: Instantánea de Wayback Machine
- Fortinet. s.f. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Archivado: Instantánea de Wayback Machine
- Zscaler. s.f. Transforming secure access with Zscaler Private Access (ZPA). Recuperado el 30 de septiembre de 2026 de https://www.zscaler.com/products-and-solutions/zscaler-private-access.Archivado: Instantánea de Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Archivado: Instantánea de Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Enterprise VPN Security. Recuperado el 30 de septiembre de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Archivado: Instantánea de Wayback Machine
- Fortinet. s.f. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Archivado: Instantánea de Wayback Machine
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
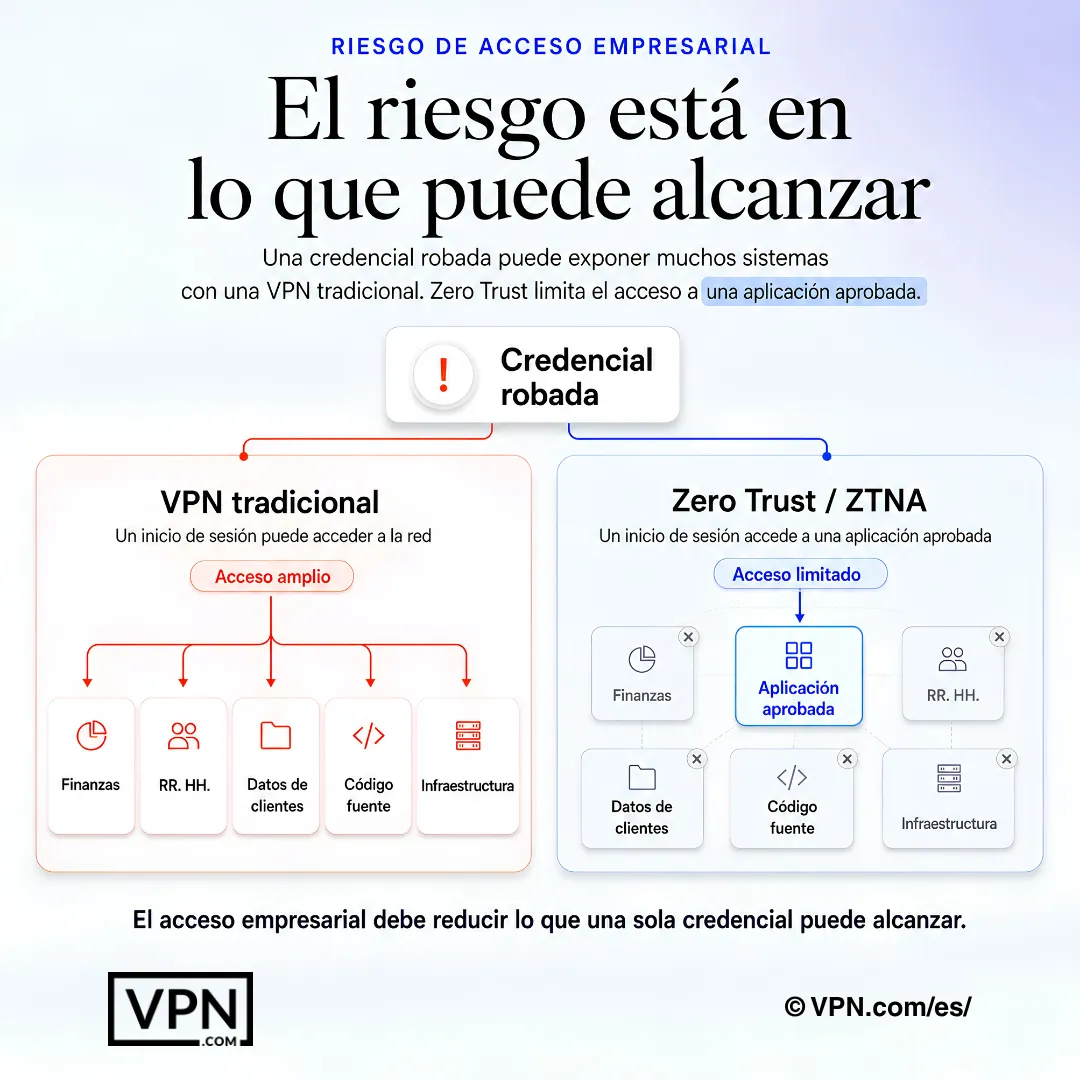
El riesgo de acceso empresarial disminuye cuando una credencial no puede alcanzar la red más amplia.
Preguntas Frecuentes
¿Qué es una VPN empresarial?
Una VPN empresarial proporciona a los empleados acceso seguro a los sistemas de la empresa mediante administración centralizada, integración de identidades, políticas de acceso y registros de auditoría. Se diferencia de una VPN de consumidor, que protege la conexión de una sola persona y no tiene capa de administración. Las plataformas empresariales están diseñadas para muchos usuarios, múltiples oficinas y un equipo de TI o seguridad.
¿Cuál es la diferencia entre una VPN empresarial y una VPN comercial?
Principalmente escala e integración. Una VPN para pequeñas empresas se centra en la configuración fácil y las licencias multiseat para equipos de unos pocos a algunos cientos de usuarios. Un despliegue empresarial añade integración con firewalls, sistemas de identidad y monitoreo existentes, además de adquisición a través de cotizaciones y contratos. Muchos productos gestionados en la nube sirven para ambos extremos.
¿Está la red de confianza cero (ZTNA) reemplazando los VPN?
Para algunas organizaciones, en parte. Una VPN tradicional abre un túnel que alcanza la red a la que se permite el acceso del usuario. ZTNA conecta a los usuarios a aplicaciones individuales en su lugar, lo que limita a qué puede acceder una cuenta comprometida. Muchas organizaciones ejecutan ambas durante una transición. Zscaler Private Access es un producto ZTNA; los otros aquí son liderados por VPN.
¿Cuál es la mejor VPN empresarial si ya utilizamos firewalls de Cisco, Palo Alto o Fortinet?
Generalmente el cliente del mismo proveedor: Cisco Secure Client para gateways de Cisco, GlobalProtect para firewalls de Palo Alto, FortiClient para FortiGate. El cliente está diseñado para ese gateway, por lo que evitas trabajo de integración. Si no utilizas ninguno de ellos, una opción gestionada en la nube como NordLayer evita comprar hardware.
¿Cómo se fija el precio de una VPN empresarial?
Principalmente por usuario, por dispositivo o dentro de un acuerdo de seguridad más amplio. Los precios de lista publicados rara vez coinciden con lo que paga un comprador grande, así que solicita un presupuesto para tu número real de usuarios y pregunta qué nivel de soporte incluye. NordLayer lista cuatro planes (Lite, Core, Premium y Enterprise) en su propia página de precios.
¿Hace que una VPN empresarial sea compatible con HIPAA, SOC 2 o PCI DSS?
No. Una VPN es un control técnico, y el cumplimiento depende de tus políticas, configuración, proveedores y evidencia. Pide a cada proveedor sus informes de auditoría actuales o atestaciones, verifica las fechas, y consulta con tu responsable de cumplimiento qué controles requiere tu marco normativo.
¿Cómo debemos ejecutar una prueba piloto antes de comprar?
Selecciona entre 25 y 50 usuarios en al menos dos ubicaciones y ejecútala durante varias semanas. Prueba el inicio de sesión a través de tu proveedor de identidad, la fiabilidad en conexiones deficientes, la carga de trabajo de administración y el soporte. Envía un ticket real y mide el tiempo de respuesta. Con NordLayer, hazlo dentro de la ventana de 14 días de garantía de devolución de dinero, ya que no hay prueba gratuita.
¿Pueden los empleados usar una VPN de consumidor para el trabajo?
Es una opción deficiente una vez que una empresa necesita control centralizado. Las VPN de consumidor no tienen consola de administración, no hay forma de aplicar quién se conecta a qué, ni registros propiedad de la empresa. Un equipo muy pequeño a veces comienza de esa manera, pero cualquier equipo más grande se beneficia más de un producto empresarial. Consulta nuestra guía de mejor VPN para negocios.
¿Qué dispositivos debe soportar una VPN empresarial?
Como mínimo, Windows, macOS, iOS y Android, y Linux para equipos de ingeniería. NordLayer lista aplicaciones para los cinco, más una extensión de navegador. Para los demás, confirma la compatibilidad de plataformas y la compatibilidad con la administración de dispositivos móviles en el sitio del proveedor.
¿Qué debemos verificar si el personal remoto dice que la VPN es lenta o se desconecta?
Comienza con la ubicación y carga de la puerta de enlace, luego la red local del usuario y, a continuación, la política de tunelización dividida. Las VPN de red que envían todo el tráfico a través de una puerta de enlace distante añaden latencia, mientras que las opciones en la nube y de confianza cero pueden enrutar a los usuarios a un punto de presencia más cercano. Plantéalo al soporte del proveedor durante la prueba piloto para ver cómo responden.