بهترین VPN برای OpenSUSE: پشتیبانی بومی لینوکس
بهترین VPN برای openSUSE را با کلاینتهای CLI بومی و بستههای .rpm پیدا کنید. سریع، ایمن، و سازگار با تنظیمات YaST.
 Michael Gargiulo
VPN خود را پیدا کنید
بیشتر از VPN برای چه استفاده میکنید؟
یکی را انتخاب کنید، سپس چند سوال کوتاه پاسخ دهید. ما VPN مناسب را معرفی میکنیم و دلیلش را توضیح میدهیم.
VPN برای استریم
سؤال 1 از 3
چه چیزی باعث شد دنبال VPN برای استریم بگردید؟
۱۴٬۶۸۵ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته

تطابق شما

NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹

ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای حریم خصوصی
سؤال 1 از 3
چه چیزی باعث شد به دنبال یک VPN برای حریم خصوصی باشید؟
۱۴٬۶۸۵ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای گیمینگ
سؤال 1 از 3
چه چیزی باعث شد دنبال یک VPN برای بازی بگردید؟
۱۴٬۶۸۵ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
VPN برای پلنهای رایگان
سؤال 1 از 3
چه چیزی باعث جستجوی VPN رایگان شد؟
۱۴٬۶۸۵ انتخاب VPN از طریق VPN.com در ۳۰ روز گذشته
تطابق شما
ProtonVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
NordVPN
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
NordVPN7,229 سرورNordVPN's privacy and security record is strong on process and mixed on proof
93 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۶۴٫۵۹
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۱منابع مستقل: ۱۱امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
 ExpressVPN3,000+ سرور
88 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۸۴٫۶۹
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۲۷منابع مستقل: ۱۳امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
ProtonVPN20,000+ سرور83 از ۱۰۰، ساختهشده از دو بخش وزندار
امتیازات فروشگاه برنامه، بخشی از امتیاز
۴٫۶۱۴٫۷۰
تحقیقشده در ۱۱ مهر ۱۴۰۵ادعاهای بررسیشده: ۳۷منابع مستقل: ۳امتیازها در ۱۵ آبان ۱۴۰۵ بهروزرسانی شدند
خلاصه: openSUSE با پشتیبانی داخلی برای پروتکلهای OpenVPN و WireGuard ارسال میشود. آن را با یک ارائهدهنده VPN که کلاینت CLI بومی لینوکس یا بستههای نصب
.rpmروشن ارائه میدهد، جفت کنید و اتصال خصوصی و ایمن بدون مبارزه با مدیر بسته خود دریافت کنید.
بهترین گزینههای VPN برای openSUSE: آنچه این توزیع را متفاوت میکند
openSUSE موقعیت منحصربهفردی در میان توزیعهای لینوکس دارد. با YaST همراه است، ابزار تجسسساز گرافیکی سیستم که تنظیم VPN را ساده میکند. از zypper به عنوان مدیر بسته و بستههای rpm به جای فایلهای .deb استفاده میکند. و به دو مسیر انتشار متمایز تقسیم میشود: Leap (انتشارات پایدار و نسخهدار بر اساس SUSE Linux Enterprise) و Tumbleweed (انتشار غلتشی با آخرین kernel و بستهها).
این تفاوتها برای تنظیم VPN مهم هستند. یک ارائهدهنده VPN که فقط بستههای .deb توزیع میکند، کاربران openSUSE را به کامپایلسازی دستی یا تبدیل بسته alien وادار میکند. یک ارائهدهنده که کلاینت .rpm ارائه میدهد یا AppImage توزیعپذیر است، این مشکل را کاملاً حذف میکند.
این صفحه به طور انحصاری بر تنظیم VPN مخصوص openSUSE تمرکز میکند. برای پوشش VPN گستردهتر در Ubuntu، Fedora، Arch و سایر توزیعها، راهنمای کامل ما را ببینید.
هنگام انتخاب VPN برای openSUSE به چه موارد باید توجه کنید
انتخاب VPN برای openSUSE نیاز به ارزیابی معیارهایی دارد که برای کاربران Windows یا macOS اعمال نمیشوند. فهرستهای عام “بهترین VPN” به ندرت این نکات را پوشش میدهند.
دسترسی به کلاینت بومی لینوکس
مهمترین عامل این است که آیا ارائهدهنده کلاینت بومی لینوکس ارائه میدهد. به طور خاص، به دنبال موارد زیر باشید:
- توزیع بسته RPM. ارائهدهندگانی که دانلودهای
.rpmارائه میدهند، به طور مستقیم باzypperکار میکنند. ارائهدهندگانی که فقط بستههای.debارائه میدهند، نیاز به راهحلهای دور دارند. - کلاینت CLI. یک کلاینت واسط خط فرمان به طور صحیح با جریان کاری ترمینال openSUSE ادغام میشود و در Leap و Tumbleweed به طور یکسان کار میکند.
- برابری ویژگی. بسیاری از ارائهدهندگان VPN ویژگیها را از کلاینتهای لینوکس خود حذف میکنند. بررسی کنید که آیا نسخه لینوکس شامل kill switch، تقسیم تونل، و حفاظت از نشت DNS است یا خیر. کلاینتهای Windows و macOS اغلب ویژگیهایی را شامل میشوند که کلاینت لینوکس فاقد آن است.
پشتیبانی پروتکل در openSUSE
هر یک از اشارههای پروتکل زیر به طور مستقیم با اکوسیستم بسته openSUSE مرتبط است:
OpenVPN پرطرفدارترین پروتکل است. آن را در openSUSE با این نصب کنید:
sudo zypper install openvpnبرای مدیریت مبتنی بر GUI از طریق NetworkManager، همچنین افزونه یکپارچگی را نصب کنید:
sudo zypper install NetworkManager-openvpnWireGuard در kernel در Leap 15.3+ و Tumbleweed وجود دارد. ابزارهای فضای کاربری را نصب کنید:
sudo zypper install wireguard-toolsدر Leap 15.2 و نسخههای قدیمتر، WireGuard نیاز به ماژول kernel از مخزن جامعه openSUSE دارد. کاربران Tumbleweed همیشه آخرین ماژول kernel WireGuard در دسترس دارند.
IKEv2/IPsec برای اتصالهای مجدد موبایل خوب کار میکند. openSUSE آن را از طریق strongSwan پشتیبانی میکند:
sudo zypper install strongswanهمچنین میتوانید اتصالات IKEv2 را از طریق YaST > تنظیمات شبکه بدون لمس ترمینال پیکربندی کنید.
تنظیم فایروال
openSUSE Leap 15.x و Tumbleweed به طور پیشفرض از firewalld استفاده میکنند. ترافیک VPN ممکن است نیاز به اضافه کردن سرویس یا درگاه مناسب داشته باشد:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
برای WireGuard، درگاه UDP را که تنظیم خود را مشخص میکند (پیشفرض 51820) اجازت دهید:
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reloadنسخههای قدیمتر Leap (13.x، 42.x) به جای آن از SuSEfirewall2 استفاده کردند، که نیاز به ویرایش مستقیم /etc/sysconfig/SuSEfirewall2 داشت. اگر نسخه قدیم Leap را اجرا میکنید، قبل از اعمال قوانین بررسی کنید که آیا ابزار فایروال شما firewalld یا SuSEfirewall2 است یا خیر.
VPNهای برتری که از openSUSE پشتیبانی میکنند
هر ارائهدهنده زیر بر اساس معیارهای مخصوص openSUSE ارزیابی شده است: روش نصب، پشتیبانی پروتکل در لینوکس، دسترسی CLI/GUI، و برابری ویژگی با سایر پلتفرمها.
| VPN | روش نصب openSUSE | ویژگی حریمخصوصی کلیدی | گزینه رایگان | بهترین برای |
|---|---|---|---|---|
| IVPN | کلاینت بومی لینوکس (.rpm موجود) | بدون گزارش، kill switch در لینوکس | خیر | تنظیم مبتنی بر GUI در openSUSE |
| ProtonVPN | کلاینت CLI متنباز + مخزن .rpm | مسیریابی چندپرشی Secure Core، kill switch | بله (سرورهای محدود، 1 دستگاه) | کاربران تمرکزشده بر حریمخصوصی که یک سطح رایگان میخواهند |
| Mullvad | اپ بومی لینوکس (.rpm) + تنظیمات WireGuard | بدون ایمیل مورد نیاز، حسابهای ناشناس | خیر | حداکثر ناشناسی در openSUSE |
IVPN کلاینت GUI بومی را برای openSUSE ارائه میدهد
IVPN بسته .rpm را توزیع میکند که به طور مستقیم در openSUSE نصب میشود. برای مقایسه گستردهتر گزینههای VPN لینوکس، راهنمای کامل ما را ببینید.
روش نصب در openSUSE: بسته .rpm را از صفحه IVPN لینوکس دانلود کنید و آن را نصب کنید:
sudo zypper install ./ivpn_*.rpmبسته تمام وابستگیهای مورد نیاز را به طور خودکار کشش میدهد. کلاینت GUI IVPN از منوی برنامه راهاندازی میشود و با سینی سیستم openSUSE ادغام میشود.
پشتیبانی پروتکل: IVPN از OpenVPN و WireGuard در لینوکس پشتیبانی میکند. کاربران میتوانند پروتکل را در رابط کلاینت تبدیل کنند. اتصالات WireGuard در IVPN معمولاً از میاندهی 15-25٪ بالاتر نسبت به OpenVPN در سرور مشابه ارائه میدهند.
برابری ویژگی لینوکس: کلاینت لینوکس IVPN شامل kill switch، AntiTracker (مسدودکننده DNS مبتنی بر تبلیغ/ردیاب)، و مسیریابی چندپرشی است. این ویژگیها با کلاینتهای Windows و macOS مطابقت دارند. تقسیم تونل، اما در نسخه لینوکس موجود نیست.
یادداشتهای مخصوص openSUSE: کلاینت IVPN به عنوان daemon (ivpn-service) اجرا میشود که توسط systemd مدیریت میشود. در Tumbleweed، بهروزرسانی kernel گاهی به راهاندازی مجدد سرویس IVPN نیاز دارد. مستندات IVPN شامل راهنمای حل مشکلات مخصوص توزیعهای مبتنی بر RPM است.
شبکه سرور: IVPN سرورهایی را در 41 کشور مدیریت میکند. این شبکه کوچکتر از رقبایی مثل NordVPN و ExpressVPN است، اما تمام سرورها مالکیت سختافزاری دارند و اجارهای نیستند. IVPN گزارشهای شفافیت منظمی منتشر میکند و سالانه تحت ارزیابیهای امنیتی مستقل قرار میگیرد.
ProtonVPN CLI متنباز با مخزن RPM را ارائه میدهد
ProtonVPN کلاینت CLI متنباز لینوکس را فراهم میکند. کد منبع به طور علنی در GitHub قابل بررسی است، که با فلسفه متنباز بسیاری از کاربران openSUSE مطابقت دارد. برای جزئیات در مورد خطمشی گزارشدهی و زیرساخت سرور، بررسی کامل ProtonVPN ما را ببینید.
روش نصب در openSUSE: ProtonVPN مخزن RPM را حفظ میکند. آن را اضافه کنید و کلاینت CLI را نصب کنید:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
توجه: مخزن RPM ProtonVPN برای Fedora هدف قرار دارد، اما بستهها در openSUSE Leap 15.x و Tumbleweed نصب میشوند زیرا هر دو از فرمتهای RPM سازگار استفاده میکنند. اگر تعارض وابستگی در Tumbleweed بوجود آمد، به عنوان یک جایگزین pip3 install protonvpn-cli را نصب کنید.
پشتیبانی پروتکل: کلاینت CLI از OpenVPN (TCP و UDP) و WireGuard پشتیبانی میکند. اتصال با WireGuard با:
protonvpn-cli connect --protocol wgبرابری ویژگی لینوکس: کلاینت CLI شامل kill switch (protonvpn-cli ks --on)، مسیریابی چندپرشی Secure Core، و فیلترینگ DNS NetShield در نقشههای پرداختی است. کلاینت لینوکس فاقد رابط GUI موجود در Windows و macOS است، اگرچه یک بسته GUI نگهداریشده توسط جامعه وجود دارد.
محدودیت سطح رایگان: نقشه رایگان ProtonVPN دسترسی به سرورها در 3 کشور (US، Japan، Netherlands)، محدود کردن اتصالات به 1 دستگاه، و حذف Secure Core و NetShield را فراهم میکند. برای کاربران openSUSE آزمایش سازگاری VPN قبل از تعهد، این سطح رایگان ریسک مالی را حذف میکند.
یادداشتهای مخصوص openSUSE: در Leap 15.5+، بسته protonvpn-cli نیاز به Python 3.6 یا بالاتر دارد، که به طور پیشفرض عرضه میشود. در نسخههای قدیمتر Leap، ممکن است نیاز به نصب python3 به طور صریح از طریق zypper داشته باشید.
Mullvad حداکثر ناشناسی را با پشتیبانی مستقیم WireGuard ارائه میدهد
Mullvad نیاز به هیچ آدرس ایمیل، نام، یا اطلاعات پرداختی مرتبط با هویت شما ندارد. شما یک شماره حساب تولیدشده به طور تصادفی دریافت میکنید. این رویکرد برای کاربران openSUSE متمرکز بر حریمخصوصی جذاب است. برای تجزیه کامل تاریخچه حسابرسی و زیرساخت آنها، تجزیه تفصیلی VPN Mullvad ما را بخوانید.
روش نصب در openSUSE: Mullvad بسته .rpm بومی توزیع میکند:
sudo zypper install ./MullvadVPN-*.rpmمتناوباً، فایلهای تنظیم WireGuard را از صفحه حساب Mullvad دانلود کنید و به طور دستی وارد کنید:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
پشتیبانی پروتکل: Mullvad از WireGuard (پیشفرض) و OpenVPN بر روی Linux پشتیبانی میکند. کلاینت Linux آنها به طور پیشفرض از WireGuard استفاده میکند، که عموماً سریعتر و کمتر مصرفکننده CPU نسبت به OpenVPN است. سرعتهای واقعی به اتصال شما و سختافزار بستگی دارند.
برابری ویژگی لینوکس: کلاینت لینوکس Mullvad شامل kill switch، حفاظت از نشت DNS، تنظیم سرور DNS سفارشی، و DAITA (Defense Against AI-guided Traffic Analysis) است. برابری ویژگی با Windows و macOS تقریباً کامل است. تنها ویژگی گمشده در لینوکس، تقسیم تونل است، که Mullvad یادداشت کردهاند در حال توسعه است.
یادداشتهای مخصوص openSUSE: بسته .rpm Mullvad سرویس systemd را ثبت میکند. در Tumbleweed، بهروزرسانی kernel غلتشی بدون سلس با اجرای WireGuard Mullvad کار میکنند زیرا WireGuard در kernel ساختهشده است. در Leap 15.3+، همان اتفاق اتفاق میافتد. اپ Mullvad بطور خودکار در لینوکس بهروز میشود، اما کاربران openSUSE میتوانند بهروزرسانی خودکار را غیرفعال کنند و نسخهها را از طریق zypper اگر ترجیح دهند مدیریت کنند.
قیمتگذاری: Mullvad €5 در ماه شارژ میکند و بدون تخفیف برای تعهدات طولانیمدت. هیچ سطح، هیچ فروش اضافی، و هیچ دروازه ویژگی وجود ندارد. هر کاربر مجموعه ویژگی کامل را دریافت میکند.
zypper به عنوان مدیر بسته خود استفاده میکند (apt یا pacman نیست). OpenVPN را نصب کنید با sudo zypper install openvpn، یا از YaST (ابزار گرافیکی سیستم) برای مدیریت اتصالات VPN از طریق رابط تنظیمات شبکه بدون لمس ترمینال استفاده کنید.
تنظیم VPN در openSUSE: مرحله به مرحله
این بخش دو روش نصب مکمل را پوشش میدهد: تنظیم خط فرمان با OpenVPN و تنظیم مبتنی بر GUI از طریق YaST و NetworkManager.
روش 1: تنظیم CLI با OpenVPN
این روش در Leap و Tumbleweed کار میکند.
- OpenVPN و افزونه NetworkManager را نصب کنید:
sudo zypper install openvpn NetworkManager-openvpn- فایلهای تنظیم
.ovpnارائهدهنده خود را دانلود کنید. اکثر ارائهدهندگان این را از داشبورد خود ارائه میدهند. آنها را در یک فهرست اختصاصی ذخیره کنید:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- با استفاده از CLI OpenVPN متصل شوید:
sudo openvpn --config ~/vpn-configs/us-server.ovpnهنگام درخواست اعتبارات VPN خود را وارد کنید. ترمینال گزارشهای اتصال را در زمان واقعی نمایش میدهد.
- اتصال خود را تأیید کنید با بررسی IP عمومی خود:
curl ifconfig.meخروجی باید آدرس IP سرور VPN را نشان دهد، نه آدرسی که ISP شما نسبت دادهاست.
- قوانین فایروال را پیکربندی کنید تا ترافیک OpenVPN را مجاز کنید:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
روش 2: تنظیم GUI از طریق YaST و NetworkManager
این روش برای کاربرانی که ابزارهای گرافیکی را ترجیح میدهند.
- YaST را از منوی برنامه (یا
sudo yast2در ترمینال) باز کنید. - به تنظیمات شبکه > دروازه VPN / اتصال بروید.
- روی اضافه کردن کلیک کنید و نوع VPN خود را انتخاب کنید (OpenVPN یا WireGuard).
- فایل
.ovpnیا.confرا از ارائهدهنده VPN خود وارد کنید. - اعتبارات احراز هویت خود را وارد کنید.
- ذخیره کنید و اتصال را فعال کنید.
NetworkManager یک نشانگر VPN را در سینی سیستم نمایش میدهد هنگامی که متصل است. میتوانید از سینی تخت قطع کنید، دوباره متصل شوید، یا سرورها را بدون بازگشت به YaST تغییر دهید.
حل مشکل در openSUSE
خرابی اتصال: ابتدا اتصال اینترنت خود را تأیید کنید. سپس اعتبارات VPN را بررسی کنید. اگر از OpenVPN استفاده میکنید، با --verb 4 برای گزارشهای تفصیلی اجرا کنید:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4نشت DNS: dnsleaktest را نصب کنید یا در حالی که متصل هستید از سایت آزمایش نشت DNS بازدید کنید. اگر نشتها ظاهر شدند، سرورهای DNS VPN را در NetworkManager یا به طور دستی در /etc/resolv.conf پیکربندی کنید.
سرعت کند: به سرور جغرافیایی نزدیکتر متصل شوید. از OpenVPN به WireGuard بروید. WireGuard به طور مداوم 40-60٪ بازدهی بالاتر نسبت به OpenVPN در سختافزار یکسان فراهم میدهد.
بهروزرسانی kernel Tumbleweed، VPN را میشکند: پس از بهروزرسانی kernel در Tumbleweed، WireGuard (ساختشده در kernel) باید به کار ادامه دهد. کلاینتهای VPN شخص ثالث با ماژولهای kernel (مانند نسخههای قدیمیتر برخی از کلاینتهای ارائهدهندگان) ممکن است نیاز به راهاندازی مجدد سرویس داشته باشند:
sudo systemctl restart ivpn-service # مثال برای IVPNنتیجهگیری نهایی
ترکیب openSUSE از YaST، zypper، و پشتیبانی kernel بومی WireGuard آن را یکی از توزیعهای لینوکس دوستانهتر VPN میکند. کلید انتخاب ارائهدهندگانی است که این اکوسیستم را احترام بگذارند.
IVPN صافترین تجربه GUI را در openSUSE با بسته .rpm و کلاینت لینوکس کامل ارائه میدهد. ProtonVPN بهترین نقطه ورودی را با سطح رایگان و CLI متنباز ارائه میدهد، اگرچه کاربران GUI به wrapperهای GUI شخص ثالث متکی خواهند بود. Mullvad قویترین تضمینهای حریمخصوصی را با حسابهای ناشناس، عملکرد WireGuard-اول، و برابری ویژگی لینوکس تقریباً کامل ارائه میدهد.
هر سه ارائهدهنده بستههای .rpm توزیع میکنند، WireGuard و OpenVPN را پشتیبانی میکنند، و kill switch را در کلاینتهای لینوکس خود شامل میکنند. عوامل تصمیمگیری به مدل قیمتگذاری (€5 ماهیانه ثابت Mullvad در مقابل نقشههای سطحبندی ProtonVPN)، نیازهای ناشناسی (Mullvad نیاز به هیچ اطلاعات شخصی ندارد)، و اینکه آیا سطح رایگان برای آزمایش سازگاری لازم است (فقط ProtonVPN) کاهش مییابد.
بسته .rpm ارائهدهنده انتخابی خود را نصب کنید، firewalld را برای اجازت دادن ترافیک VPN پیکربندی کنید، و اتصال خود را با آزمایش نشت DNS تأیید کنید. کل فرایند کمتر از 10 دقیقه در نصب تازه openSUSE طول میکشد.
منابع این صفحه
نمودارها و تصاویر مرجع از تحقیقات ما، برای مشاهده و اشتراکگذاری رایگان.
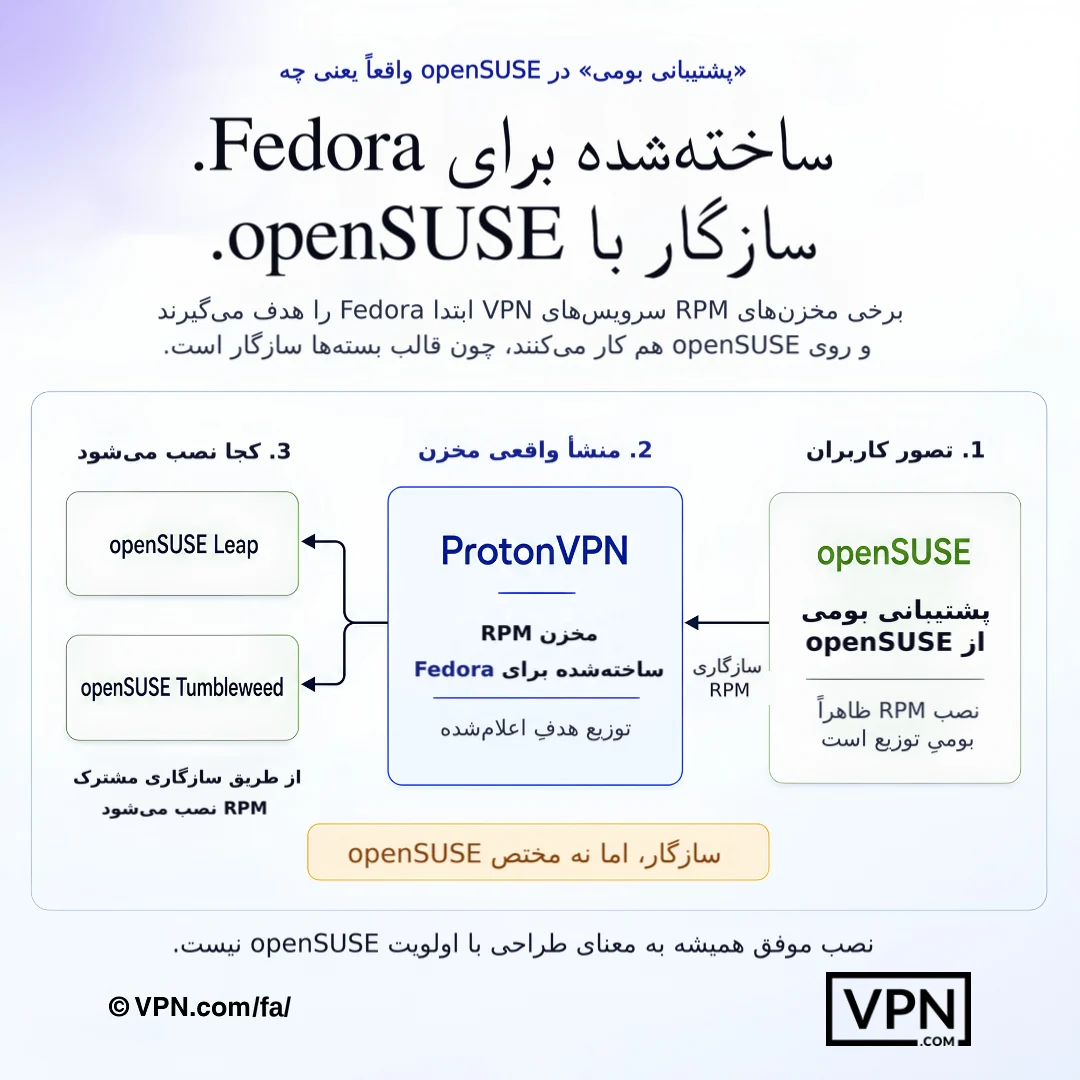
در openSUSE، سازگاری RPM میتواند با موفقیت نصب شود بدون اینکه به این معنا باشد که VPN اول برای openSUSE ساخته شده است.
سؤالات متداول
آیا openSUSE از پروتکلهای VPN مانند OpenVPN و WireGuard بدون تنظیم اضافی پشتیبانی میکند؟
بله. openSUSE با پشتیبانی WireGuard در سطح kernel در Leap 15.3+ و Tumbleweed، به علاوه OpenVPN و strongSwan (IKEv2/IPsec) که از طریق zypper در دسترس است، ارسال میشود. OpenVPN را نصب کنید با sudo zypper install openvpn، ابزارهای WireGuard را با sudo zypper install wireguard-tools، یا اتصالات IKEv2 را مستقیماً از طریق تنظیمات شبکه YaST بدون لمس ترمینال پیکربندی کنید.
چرا تنظیم VPN در openSUSE با Ubuntu یا Debian متفاوت است؟
openSUSE از zypper و بستههای .rpm استفاده میکند به جای apt و فایلهای .deb، بنابراین یک ارائهدهنده که فقط بستههای Debian را ارسال میکند، کاربران openSUSE را به تبدیل یا کامپایل دستی وادار میکند. IVPN و Mullvad هر دو بستههای .rpm بومی توزیع میکنند که با sudo zypper install ./package.rpm قابل نصب هستند، در حالی که ProtonVPN مخزن RPM را برای Fedora حفظ میکند که همچنین به طور تمیز بر روی openSUSE نصب میشود.
چگونه میتوانم کلاینت VPN را در openSUSE به طور کامل از ترمینال نصب کنم؟
sudo zypper install openvpn NetworkManager-openvpn را برای پشتیبانی OpenVPN اجرا کنید، سپس با sudo openvpn --config ~/vpn-configs/us-server.ovpn متصل شوید. برای کلاینت بومی ارائهدهنده، CLI متنباز ProtonVPN از طریق مخزن RPM آن (protonvpn-cli) یا pip3 install protonvpn-cli به عنوان fallback Tumbleweed نصب میشود، و با protonvpn-cli connect --protocol wg از طریق WireGuard متصل میشود.
آیا میتوانم VPN را در openSUSE با استفاده از YaST به جای خط فرمان تنظیم کنم؟
بله. YaST را باز کنید، به تنظیمات شبکه > دروازه VPN/اتصال بروید، روی اضافه کردن کلیک کنید، سپس OpenVPN یا WireGuard را انتخاب کنید، فایل .ovpn یا .conf ارائهدهنده خود را وارد کنید و اعتبارات خود را وارد کنید. پس از ذخیره، NetworkManager نشانگر سینی سیستمی را برای اتصال، قطع یا تعویض سرورها بدون بازگشت به YaST نشان میدهد.
پس از بهروزرسانی kernel Tumbleweed، VPN من چه میشود؟
اتصالات WireGuard باید بدون وقفه ادامه یابند زیرا WireGuard به طور مستقیم در kernel ساخته شده است در هر دو Tumbleweed و Leap 15.3+. کلاینتهای شخص ثالث که به ماژولهای kernel خود متکی هستند، مانند نسخههای قدیمیتر برخی از کلاینتهای ارائهدهندگان، ممکن است نیاز به راهاندازی دستی با دستوری مانند sudo systemctl restart ivpn-service داشته باشند پس از اتمام بهروزرسانی.
چگونه نشتهای DNS را در openSUSE بررسی کرده و برطرف کنم؟
بسته dnsleaktest را نصب کنید یا هنگام اتصال از سایت آزمایش نشت DNS بازدید کنید تا تأیید کنید VPN شما درخواستهای DNS را به درستی مسیریابی میکند. اگر نشت ظاهر شود، سرورهای DNS ارائهدهنده VPN را در تنظیمات اتصال NetworkManager تنظیم کنید، یا /etc/resolv.conf را به طور مستقیم ویرایش کنید تا انتساب DNS پیشفرض ISP خود را لغو کنید.
آیا VPN رایگانی برای تست بر روی openSUSE قبل از انتقال به نسخه پرداختی وجود دارد؟
نسخه رایگان ProtonVPN به شما دسترسی به سرورهای ایالات متحده، ژاپن و هلند را میدهد بدون فیلتر Secure Core یا NetShield، و کاربران openSUSE را قادر میسازد تا سازگاری را بدون ریسک مالی تایید کنند. ارتقاء به VPN Plus دسترسی به تمام شبکه سرور 20,000+ ProtonVPN را در سراسر 140+ کشور فراهم میکند، با شروع از $3.49/ماه در طرح درازمدتتر، همراه با گارانتی بازگشت پول 30 روزه.
کدام VPN سازگار با openSUSE قویترین ناشناسی را برای کاربران متمرکز بر حریمخصوصی ارائه میدهد؟
Mullvad نیاز به هیچ ایمیل، نام، یا اطلاعات پرداختی مرتبط با هویت شما ندارد، یک شماره حساب تولیدشده به طور تصادفی صادر میکند، و کلاینت لینوکس آن شامل DAITA (Defense Against AI-guided Traffic Analysis) است. IVPN رویکرد متفاوتی را انجام میدهد: هر سرور مالکیت سختافزاری است تا اجارهای، و ارائهدهنده گزارشهای شفافیت منظم به علاوه حسابرسیهای امنیتی مستقل سالیانه منتشر میکند.
چند دستگاه میتوانم یک اشتراک VPN را در کنار ماشین openSUSE خود اجرا کنم؟
بستگی به ارائهدهنده دارد. ProtonVPN و NordVPN هر دو 10 اتصال دستگاه همزمان را برای هر حساب اجازت میدهند، در حالی که ExpressVPN بسته به سطح نقشه از 10 تا 14 متغیر است. این برای پوشش ایستگاه کاری openSUSE به علاوه تلفنها، لپتاپها و سایر دستگاههای خانگی در یک اشتراک کافی است.
قیمتگذاری ثابت Mullvad با نقشههای سطحبندی ProtonVPN برای کاربران openSUSE چگونه مقایسه میشود؟
Mullvad €5 در ماه شارژ میکند بدون تخفیف برای تعهدات طولانیتر، بدون سطح، بدون فروش اضافی، و بدون دروازههای ویژگی، بنابراین هر کاربر مجموعه ویژگی یکسان لینوکس دریافت میکند. ProtonVPN به جای آن قیمتگذاری سطحبندی شده از $3.49 در ماه در بلندترین نقشه اجرا میکند، با سطح بالاتر دسترسی به فیلترینگ multi-hop Secure Core و NetShield را ارائه میدهند که سطح رایگان حذف میکند.
آیا تغییر از OpenVPN به WireGuard واقعاً سرعت را در openSUSE افزایش میدهد؟
بله، به طور قابل توجهی. دادههای رفع مسائل openSUSE نشان میدهد که WireGuard در سختافزار یکسان 40 تا 60 درصد تواننقل بیشتر از OpenVPN را ارائه میدهد، و کلاینت Linux خود IVPN نیز حدود 15 تا 25 درصد افزایش مشابهی هنگام تغییر پروتکلها نشان میدهد. برای زمینهی وسیعتر معیارها، NordVPN در رتبه #1 از 22 در نمره اعتماد ما قرار دارد، جمعآوریشده از آزمایشهای منتشرشدهی شخص ثالث، در میان ارائهدهندگانی که از Linux پشتیبانی میکنند.
این VPNهای دوستانه openSUSE اگر تنظیم کار نکند ضمان بازگشت پول ارائه میدهند؟
در میان ارائهدهندگان پوشششده در اینجا، ProtonVPN، NordVPN، و ExpressVPN هر کدام نقشههای پرداختی را با ضمان بازگشت پول 30 روزه پشتیبانی میکنند، که شما را یک ماه کامل برای تأیید سازگاری لینوکس قبل از تعهد میدهد. کلاینتهای لینوکس Mullvad و IVPN در اینجا با ضمان بازگشت پول ثابت توضیح داده نشدهاند، بنابراین شرایط بازگشت پول جاری را مستقیماً با هر ارائهدهنده قبل از اشتراک تأیید کنید.
چگونه درگاه فایروال مناسب را برای ترافیک VPN در openSUSE باز کنم؟
openSUSE Leap 15.x و Tumbleweed به طور پیشفرض از firewalld استفاده میکنند. OpenVPN را با sudo firewall-cmd --add-service=openvpn --permanent به علاوه --reload، یا درگاه UDP پیشفرض WireGuard را با sudo firewall-cmd --add-port=51820/udp --permanent باز کنید. انتشارات قدیمیتر Leap (13.x، 42.x) به جای آن از SuSEfirewall2 استفاده میکنند، نیاز به ویرایش مستقیم /etc/sysconfig/SuSEfirewall2 دارند.